O SD-WAN é um software que controla centralmente como os locais de uma empresa se conectam, escolhendo a melhor ligação disponível para cada aplicação em vez de depender de um único circuito privado fixo.
Se uma ligação mais barata continua a fazer com que a sua equipa configure cada sucursal separadamente, melhorou realmente a rede? É essa a lacuna que o SD-WAN resolve: não apenas quais os circuitos que compra, mas como os opera.
Para um gestor de TI no Reino Unido, compreender a arquitetura é apenas o início. Também precisa de decidir quem é o responsável pelas políticas de aplicações, como funcionará a segurança em cada sucursal e se o serviço completo custa menos do que a rede que substitui.
O que significa WAN definida por software em termos simples
Uma rede de área alargada, ou WAN, liga redes entre diferentes localizações. A rede local do seu escritório liga dispositivos dentro do edifício; a WAN liga esse escritório a sucursais, centros de dados e serviços noutros locais.
Pense numa WAN privada convencional como uma rota de autoestrada planeada. O engenheiro de rede escolhe a rota e configura o equipamento para a utilizar. A SD-WAN (Software-defined WAN) acrescenta algo mais próximo da navegação por satélite: os administradores definem prioridades e o software seleciona as rotas adequadas entre as ligações disponíveis.
A analogia tem um limite. Um sistema de navegação não pode criar uma estrada e o SD-WAN não pode criar conectividade. Continua a ser necessário adquirir serviços de acesso físico.
WAN Tradicional versus SD-WAN
Esta comparação descreve um ponto de partida comum para redes de filiais, não todas as WAN tradicionais. As redes convencionais também podem ter circuitos redundantes e gestão automatizada.
| Aspeto | WAN tradicional | SD-WAN |
|---|---|---|
| Transporte | Um circuito privado, normalmente MPLS | Qualquer combinação de MPLS, banda larga, fibra e 4G/5G |
| Configuração | Cada router configurado manualmente | Políticas definidas centralmente |
| Failover | Convergência de encaminhamento após uma falha | Tráfego afetado direcionado para uma ligação funcional |
| Implementação de alterações | Visitas de engenheiros ou alterações manuais por local | Alterações enviadas para as filiais a partir de uma única consola |
| Base de custos | Preços elevados por circuito privado | Ligações de internet potencialmente mais baratas e um serviço de overlay |
| Melhor adequação | Infraestruturas estáveis com um único operador e poucas alterações | Muitas filiais, aplicações intensivas na nuvem e alterações frequentes |
O MPLS não é o oposto do SD-WAN. O MPLS é um serviço de rede de operador que pode fornecer transporte. O SD-WAN controla a forma como as aplicações utilizam o transporte, incluindo o MPLS. Manter uma ligação privada ao mesmo tempo que se adiciona banda larga é um design legítimo, e não uma migração incompleta.
O interesse no Reino Unido é anterior ao debate atual sobre segurança na nuvem. No European Enterprise Communications Survey de 2018, 35% dos inquiridos do Reino Unido afirmaram utilizar SD-WAN de alguma forma, incluindo projetos-piloto, e outros 18% planeavam começar, de acordo com o livro branco da IDC sobre transformação de redes. Estes são dados históricos de adoção e não uma medição do mercado atual.
Regra prática: Trate a SD-WAN como uma forma de operar a sua WAN e não como um circuito que encomenda.
A mudança operacional é o mais importante. Em vez de traduzir cada requisito de negócio em configurações de router separadas, a sua equipa define políticas partilhadas, controla exceções e verifica se as sucursais as cumprem. A centralização reduz o trabalho repetitivo, mas também torna o design de políticas e a aprovação de alterações mais importantes.
Como se Interligam os Componentes de uma SD-WAN
Suponhamos que um grupo de retalho pretende que as chamadas da equipa tenham prioridade sobre as transferências de ficheiros em segundo plano. Siga uma chamada de uma loja até ao seu destino e a arquitetura torna-se mais fácil de compreender.
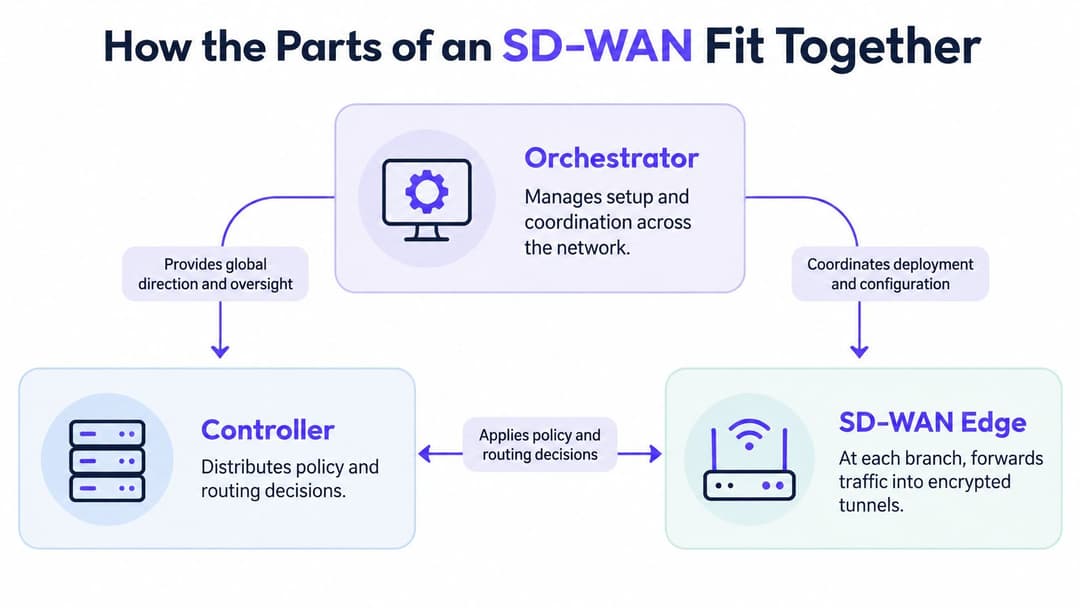
A chamada chega primeiro ao SD-WAN Edge, um dispositivo físico ou virtual que serve a sucursal. O limite identifica o tráfego, aplica a política relevante e encaminha-o através de uma ligação disponível. Para tráfego entre pontos de extremidade SD-WAN participantes, pode colocar pacotes dentro de um túnel encriptado.
A relação funcional apresenta-se da seguinte forma:
Edge, controlador e orquestrador
O Controller distribui a informação de controlo, políticas e instruções de encaminhamento para as periferias. O Orchestrator trata da configuração e coordenação de todo o serviço, incluindo aprovisionamento, modelos e gestão de configurações.
Estes são papéis funcionais e não necessariamente caixas separadas para comprar. Na plataforma de um fornecedor, as interfaces de gestão podem combiná-los. A separação entre o controlo de políticas e o transporte subjacente é central para a arquitetura descrita na explicação sobre SD-WAN da Red Hat.
Para o administrador de retalho, alterar a política de voz aprovada centralmente substitui a edição da configuração de cada loja. O administrador deve, ainda assim, verificar o estado da implementação, identificar exceções e manter um plano de reversão. Um comando bem-sucedido na consola não é prova de que todos os limites o aplicaram.
Rede sobreposta, rede subjacente e acesso à nuvem
A rede subjacente é a conectividade real: Ethernet dedicada, banda larga, acesso móvel ou outro transporte. A rede sobreposta é a rede lógica construída através desses serviços.
Uma política de aplicação pode, portanto, permanecer consistente quando uma sucursal altera o fornecedor de acesso. No entanto, o tráfego direto de internet não permanece necessariamente dentro de um túnel SD-WAN encriptado até uma aplicação SaaS. Verifique onde termina cada túnel e o que protege o caminho restante.
A conetividade em nuvem também exige uma terminologia cuidada. O local internet breakout envia o tráfego de nuvem aprovado diretamente da sucursal, em vez de o fazer passar pela sede. Um cloud on-ramp liga a WAN a um ambiente de nuvem ou gateway de fornecedor. Podem apoiar o mesmo objetivo de acesso à nuvem, mas não são serviços idênticos.
Utilize uma lista de verificação de aquisição que inclua:
- Compatibilidade de encaminhamento: Confirme a integração com as rotas e limites de rede existentes.
- Overlays encriptados: Estabeleça pontos de terminação de túnel e opções de encriptação suportados.
- Endereçamento: Verifique os requisitos de IPv4 e IPv6.
- Conectividade na nuvem: Identifique os gateways e pontos de acesso à nuvem (on-ramps) de que as suas aplicações necessitam.
- Integração com firewall: Confirme onde ocorre a inspeção e quem a gere.
Por fim, valide a disponibilidade de acesso em cada endereço. Uma proposta de ligação secundária só é útil quando o fornecedor a consegue entregar.
Como o tráfego encontra o melhor caminho de forma automática
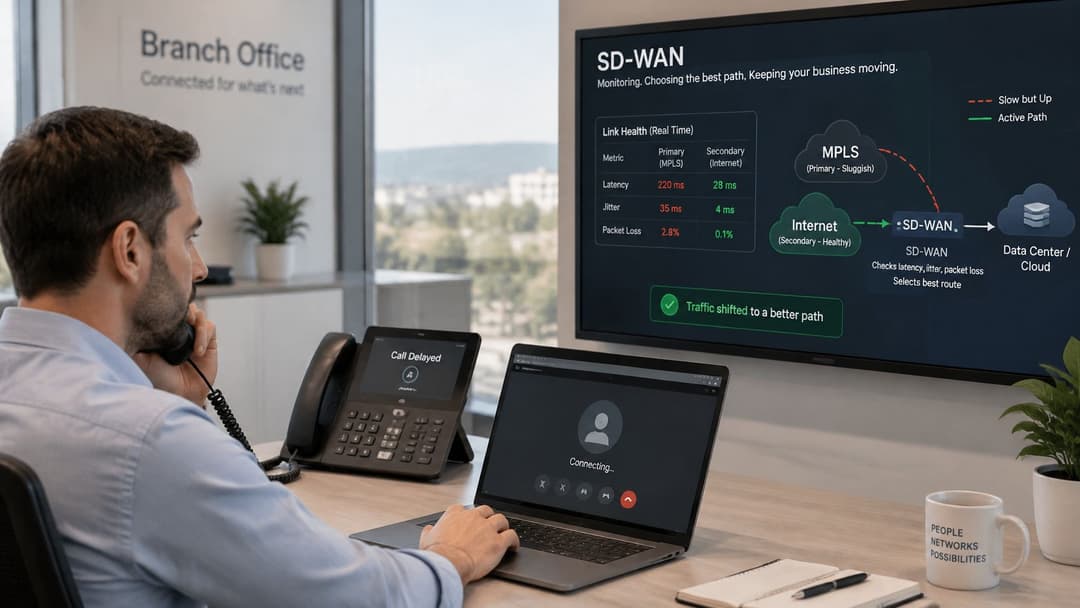
A ligação principal de uma sucursal fica congestionada. Ainda está tecnicamente online, mas os interlocutores ouvem voz com falhas e grandes pausas. Isto é um brownout, em vez de uma falha total.
Uma configuração de encaminhamento que apenas verifica se a ligação está ativa pode continuar a utilizá-la. O SD-WAN pode, em alternativa, avaliar se a ligação se mantém adequada para a aplicação e mover o tráfego afetado para uma alternativa.
A seleção dinâmica de caminhos sensível às aplicações utiliza medições como latência, flutuação de fase (jitter), perda de pacotes e disponibilidade, juntamente com regras definidas pelo administrador, conforme descrito na documentação sobre SD-WAN da Palo Alto Networks'.
Definir o que significa adequado
O melhor caminho nem sempre é o mais rápido ou o mais barato. A sua equipa tem de definir o que cada aplicação necessita.
- Voz e vídeo: Dê preferência a um caminho com baixo jitter, ou seja, com pouca variação nos tempos de chegada dos pacotes.
- Aplicações transacionais: Defina um limite aceitável de perda de pacotes e proteja as trocas críticas para o negócio.
- Interativas SaaS: Priorize transações de aplicações responsivas e não apenas a rota aparentemente mais curta.
- Navegação comum: Permita banda larga de menor custo onde o seu desempenho seja suficiente.
- Transferências em massa: Evite que cópias de segurança e transferências grandes esgotem a capacidade necessária noutras áreas.
As funcionalidades avançadas exigem uma avaliação igualmente cuidadosa. A correção de erros no sentido direto envia informação de recuperação para ajudar a compensar perdas. A agregação de túneis combina recursos de ligação, enquanto a qualidade de serviço, ou QoS, prioriza o tráfego concorrente.
Estes mecanismos consomem recursos. O tráfego de recuperação utiliza largura de banda, a encriptação utiliza capacidade de processamento e a priorização não consegue criar capacidade num circuito sobrecarregado.
Testar a degradação, não apenas a desconexão
Crie um teste de aceitação com base na latência de ida e volta, jitter, perda de pacotes, tempo de failover, pontuação média de opinião de voz e SaaSdesempenho das transações em cenários de congestão. Um teste de latência e jitter pode ajudar a definir uma linha de base, mas não substitui os testes de aplicações.
Um teste de velocidade bem-sucedido não prova que uma filial possa continuar a receber chamadas quando a sua ligação preferencial se deteriora.
Verifique o que os utilizadores experienciam durante as alterações de percurso. Não garanta que uma sessão ativa se mantém apenas porque o fornecedor anuncia failover automático.
O SD-WAN não garante o desempenho por si só. Os resultados refletem a qualidade do ciclo de acesso, a diversidade de operadores, a localização do controlador, o overhead de encriptação e a precisão das políticas. Se a ligação alternativa também estiver congestionada, a periferia não tem qualquer rota saudável para selecionar.
Modelos de implementação e onde o SD-WAN compensa
Escolha o modelo de gestão antes de comparar listas de funcionalidades. A sua organização precisa de um modelo adequado às suas competências, à cobertura de suporte e à recetividade para um controlo direto.
Modelos de implementação de SD-WAN
| Modelo de implementação | Quem o executa | Ideal para | A ter em conta |
|---|---|---|---|
| Gestão própria | A sua equipa de TI | Organizações com fortes competências em redes e uma infraestrutura gerível | Responsabilidade total sobre atualizações, políticas e resolução de problemas |
| SD-WAN gerida | Prestador de serviços | Infraestruturas com múltiplos locais sem uma grande equipa de rede | Limites de SLA do prestador e menor controlo direto |
| SD-WAN segura ou SASE | Prestador de serviços numa oferta gerida | Locais que necessitam de firewall integrada e segurança na nuvem | Custo mensal mais elevado e maior dependência do fornecedor |
| Overlay híbrido | Partilhado entre a sua empresa e o prestador | Manutenção de MPLS para locais críticos enquanto adiciona banda larga | Transporte paralelo e acordos de suporte durante a transição |
Estas categorias sobrepõem-se. Uma rede híbrida pode ser gerida internamente ou por um fornecedor, enquanto o SD-WAN seguro descreve funcionalidades em vez de um acordo de suporte universal. Leia a descrição do serviço e não apenas o nome do pacote.
Adequar o design à carga de trabalho
Comércio de retalho. Suponha que uma cadeia passa a navegação de rotina, o acesso ao sistema de stocagem e o tráfego SaaS aprovado para banda larga empresarial e, em seguida, adiciona cópia de segurança móvel em cada loja. Mantém o transporte privado existente até que as aplicações operacionais e de pagamento passem nos testes. O resultado pretendido é a continuidade da atividade comercial durante uma falha na linha fixa, e não meramente uma fatura de circuito reduzida.
Hotelaria. Um grupo hoteleiro introduz políticas partilhadas para tráfego de hóspedes, funcionários e pagamentos. Adiciona um serviço de acesso secundário e atribui aos downloads de hóspedes uma prioridade inferior à das transações operacionais. O resultado útil é um tratamento de tráfego consistente em todas as propriedades, enquanto os controlos de acesso local mantêm os diferentes utilizadores separados.
Cuidados de saúde. Um prestador altera o tráfego clínico aprovado para a nuvem de um backhaul na sede para um caminho de acesso à nuvem testado. Mantém a conetividade privada nos casos em que a dependência de uma aplicação o exige. O acesso a registos e os fluxos de trabalho de imagiologia necessitam de uma avaliação separada: um início de sessão rápido não prova que a recuperação de imagens tenha um desempenho aceitável.
No caso de alojamento estudantil e edifícios residenciais, o controlo WAN pode proteger as aplicações de gestão do edifício e dos funcionários da procura concorrente. Não cria isolamento de residentes por si só. Na camada de acesso local, o nosso WiFi multi-inquilino WiFi fornece a cada residente uma rede privada em todos os seus dispositivos, incluindo consolas e televisores sem navegador.
Uma empresa com uma única localização, um circuito fiável, aplicações simples e sem requisitos significativos de resiliência pode retirar pouco benefício de uma sobreposição SD-WAN. Um router bem gerido e um serviço de cópia de segurança adequado podem ser suficientes.
O sinal mais forte de um modelo de implementação adequado é organizacional: consegue identificar quem aprova as políticas, quem monitoriza as falhas e quem faz o escalamento para cada fornecedor. Se essas responsabilidades continuarem por esclarecer, o serviço não está pronto para ser adquirido.
O verdadeiro custo da SD-WAN em comparação com a MPLS
O SD-WAN reduz o custo total de funcionamento de uma WAN ou apenas a fatura mensal dos circuitos? Para o comparar de forma justa com o MPLS, inclua conetividade, resiliência, segurança, equipamento e os profissionais que mantêm o serviço a funcionar.
Custos indicativos de SD-WAN no Reino Unido por local
O guia de preços de SD-WAN no Reino Unido do Compare Your Business Costs apresenta intervalos mensais indicativos: overlays básicos custam cerca de 50 £ a 150 £ por localizacao, serviços geridos entre 150 £ e 500 £, e SD-WAN seguro ou SASE entre 250 £ e 800 £ ou mais por localização. O guia assinala também que o Ethernet dedicado pode ultrapassar os 1000 £ mensais, enquanto a banda larga básica pode custar cerca de 50 £.
| Nível de serviço | Custo mensal típico | Geralmente extra |
|---|---|---|
| Sobreposição (overlay) básica | £50 - £150 por local | Conetividade, hardware e suporte |
| SD-WAN gerido | £150 - £500 por local | Circuitos, hardware e suporte fora do pacote acordado |
| SD-WAN seguro ou SASE | £250 - £800 ou mais por local | Conetividade, hardware e suporte fora do pacote acordado |
| Comparação de Ethernet dedicada | Pode exceder £1.000 por circuito | Custos de instalação onde orçamentados; verifique o prazo de execução e a duração do contrato |
| Comparação de banda larga básica | Cerca de £50 por linha | Resiliência adicional e suporte melhorado, quando disponíveis |
Encare estes valores como intervalos de compra e não como orçamentos. O prazo de instalação não é um encargo em si, mas os atrasos podem significar pagar um circuito existente durante mais tempo. Os produtos de banda larga também diferem nos seus termos de serviço e suporte.
Construir uma comparação completa
Adicione circuitos de acesso, hardware periférico, subscrições, dados móveis, inspeção de segurança, monitorização e gestão de fornecedores. Inclua também os custos de transição: serviços paralelos, trabalhos de instalação, contratos sobrepostos e tempo de engenharia.
Um segundo circuito só melhora a resiliência se evitar os mesmos pontos de falha. Comprar a fornecedores diferentes não prova que os cabos utilizam condutas separadas ou infraestruturas independentes.
Pergunte:
- O encaminhamento sensível a aplicações é necessário neste caso? Um local de pequena dimensão pode necessitar de uma cópia de segurança simples em vez de um overlay complexo.
- Os caminhos de acesso são diversificados? Solicite informações de entrega para avaliar pontos de falha partilhados.
- A equipa consegue resolver problemas entre vários fornecedores? Alguém deve identificar se uma falha reside no acesso, no overlay, numa firewall ou numa aplicação.
As informações sobre custos de serviços geridos da Vight oferecem contexto para separar as taxas de gestão da conetividade e do trabalho de projeto.
Teste de aquisição: Compare níveis equivalentes de resiliência e suporte, não uma conectividade privada premium com uma linha de banda larga desprotegida.
O aprovisionamento centralizado pode reduzir as configurações repetitivas e as visitas aos locais. As grandes empresas podem valorizar mais essa consistência do que a poupança no transporte; infraestruturas menores podem valorizar o acesso a peritos geridos.
O SD-WAN pode reduzir os custos de transporte e, ao mesmo tempo, aumentar outros custos operacionais. A decisão consiste em saber se a resiliência e o controlo resultantes justificam o custo total de operação do serviço.
Limites de segurança e Acesso Baseado em Identidade
Um túnel encriptado protege o tráfego ao longo de um percurso definido. Não torna um portátil não gerido confiável, não corrige uma aplicação na nuvem exposta nem altera uma regra de firewall demasiado permissiva.
As orientações de segurança SD-WAN no Reino Unido resumidas pelo Compare Your Business Costs destacam a ênfase do National Cyber Security Centre nos controlos de encaminhamento e na encriptação, incluindo a verificação da proteção IPsec de ponta a ponta e um perfil de configuração robusto. A questão prática é onde a proteção começa, onde termina e quem a mantém.
Atribuir um responsável a cada controlo
Um serviço gerido não transfere automaticamente todas as responsabilidades de segurança. Inclua as seguintes responsabilidades na conceção do serviço e no contrato:
- Cifragem e chaves: Defina o âmbito da cifragem, rotação de chaves e gestão de certificados.
- Acesso ao plano de controlo: Exija comunicações de controlo e administração autenticadas.
- Segmentação e isolamento: Documente os limites de instâncias (tenants) e o tráfego permitido entre segmentos.
- Acesso de fornecedores: Especifique a aprovação, restrições e revogação de acessos privilegiados.
- Registos e resposta: Atribua a análise de alertas, investigação de incidentes e retenção de provas.
- Manutenção de software: Indique o responsável pelas atualizações, resposta a vulnerabilidades e evidências de auditoria.
O breakout local de internet também altera os requisitos de aplicação de regras. Se uma sucursal já não envia tráfego através de um ponto de inspeção central, garanta a inspeção adequada e a aplicação de políticas no seu novo percurso.
Mantenha as redes e a identidade distintas
A SD-WAN direciona o tráfego pelas ligações WAN. O SASE, ou secure access service edge, combina a conectividade WAN com capacidades de segurança fornecidas na nuvem. O acesso zero-trust avalia se um determinado utilizador e dispositivo devem receber acesso a um recurso.
Essas camadas resolvem problemas diferentes. Reconhecer uma aplicação empresarial não estabelece a identidade da pessoa que a utiliza, e estar ligado dentro de uma sucursal não deve conceder automaticamente um acesso amplo.
No limite da WiFi, as redes baseadas em identidade permitem que os administradores baseiem o acesso em utilizadores e dispositivos autenticados, em vez de uma palavra-passe partilhada ou localização de rede. A sua política de acesso deve depois alinhar-se com a segmentação aplicada na rede mais ampla.
O nosso WiFi para colaboradores WiFi integra dispositivos de funcionários com certificados EAP-TLS geridos, pelo que não há uma frase-passe partilhada para alternar. Oferece WPA2/3-Enterprise, WiFi sem palavra-passe WiFi e RADIUS-as-a-Service, proporcionando segurança WiFi WiFi para funcionários de nível empresarial sem a complexidade de um NAC.
Isso não substitui a segurança da WAN. Trata a camada de autenticação local, que deve funcionar em conjunto com o encaminhamento, a inspeção e a autorização de aplicações.
Para dados pessoais, clínicos ou de pagamentos, a arquitetura e as operações do dia a dia são mais importantes do que o rótulo SD-WAN. Exija provas de que os controlos previstos funcionam em conjunto, em vez de aceitar a encriptação como prova de proteção total.
Como planear a transição da MPLS para a SD-WAN
Comece com um piloto que comprove as suas políticas, e não com uma lista de seleção baseada em demonstrações de fornecedores. Uma migração sensata preserva a capacidade de recuperação enquanto a sua equipa aprende como o novo serviço se comporta.
O plano de ação mostra a sequência geral; a implementação necessita de validação explícita e de decisões de reversão.
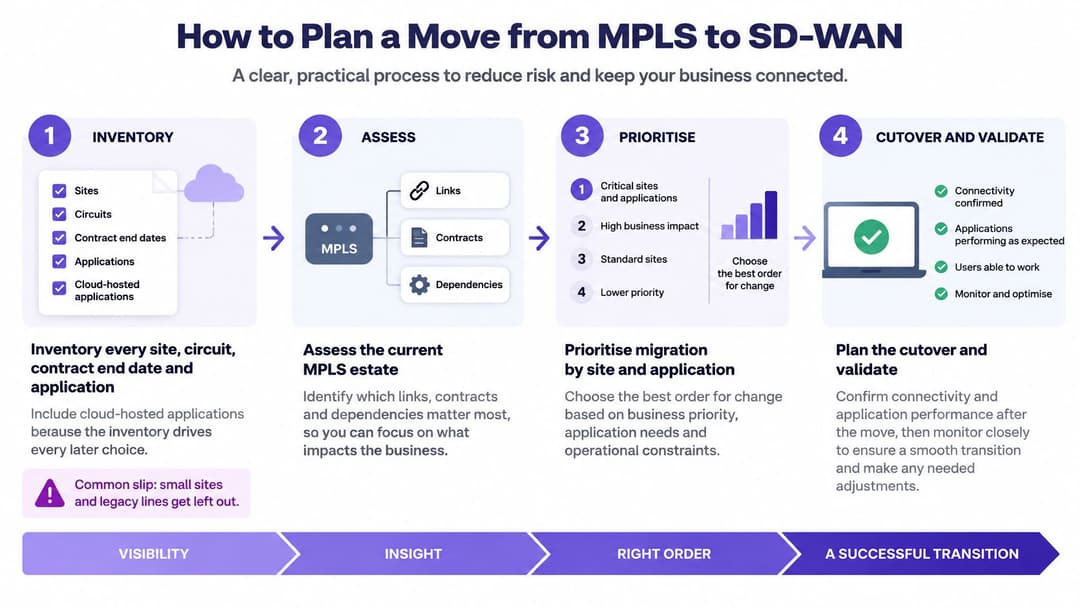
Preparar a infraestrutura e as responsabilidades
Faça o inventário de cada local, circuito, contrato e aplicação. Registe as datas de fim de contrato, requisitos de pré-aviso, fornecedores de acesso e destinos das aplicações, incluindo serviços alojados na nuvem. Inclua locais pequenos, linhas legadas e dependências como o endereçamento fixo que, de outra forma, poderiam desaparecer do projeto.
Classifique o tráfego por sensibilidade e necessidade de desempenho. Separe voz, vídeo, transações e transferências em grande escala. Documente quais as aplicações que podem utilizar o acesso local à internet e quais as que exigem um caminho privado controlado; aplicar uma única política a tudo anula o design orientado às aplicações.
Escolha o modelo operacional e atribua a responsabilidade da segurança. Defina por escrito quem aprova alterações, mantém certificados, analisa alertas e gere a escalabilidade com os fornecedores. Não assuma que o fornecedor gerido detém um controlo a menos que o contrato o especifique.
Comprove a eficácia do design antes de desativar circuitos
Execute um piloto numa sucursal de baixo risco com um plano de contingência. Execute a sobreposição (overlay) em paralelo com a conetividade existente e mantenha uma rota de reversão documentada. Escolha um local com aplicações representativas, e não a localização mais fácil de instalar.
Execute o teste de aceitação baseado em congestionamento. Utilize as verificações de desempenho descritas anteriormente, com os responsáveis pelas aplicações a observar os fluxos de trabalho reais. Acorde os critérios de aprovação antes dos testes e inclua condições de ligação degradada, em vez de confiar numa demonstração de cabo desligado.
Migre em vagas controladas. Agrupe os locais por risco de negócio, dependências de aplicações e prontidão de acesso. Mantenha a conetividade privada em localizações críticas até que um período de monitorização acordado demonstre um funcionamento aceitável, e não agende a transição em torno de uma data de entrega de banda larga não confirmada.
Desative apenas após verificações técnicas e contratuais. Confirme o funcionamento estável, remova rotas obsoletas e verifique o prazo de pré-aviso antes de cancelar os serviços. Mantenha cópias de segurança das configurações e atualize diagramas, registos de suporte e procedimentos de incidentes.
Antes de autorizar uma fase de implementação, reveja as exceções não resolvidas com a service desk e com os responsáveis pelas aplicações. Um painel de controlo de rede pode parecer saudável enquanto a equipa continua com dificuldades num fluxo de trabalho empresarial.
O seu primeiro entregável deve ser um conjunto de políticas testado e um piloto recuperável. Assim que existirem, as comparações entre fornecedores tornam-se mais significativas, pois poderá avaliar os serviços face aos requisitos que a sua organização já demonstrou.
Disponibilizamos WiFi para visitantes, WiFi, WiFi para colaboradores WiFi e WiFi multi-inquilino WiFi para ajudar a controlar quem se liga na camada de acesso, em conjunto com o seu design de WAN. Visite Purple para explorar o acesso sem palavra-passe para colaboradores e redes privadas para residentes, e discutir como essas políticas de acesso se podem adequar à sua migração para SD-WAN.