L'SD-WAN è un software che controlla centralmente le modalità di connessione delle sedi aziendali, scegliendo il miglior collegamento disponibile per ciascuna applicazione anziché affidarsi a un unico circuito privato fisso.
Se una connessione più economica richiede comunque al Suo team di configurare ogni sede separatamente, la rete è davvero migliorata? È questo il divario che la SD-WAN colma: non riguarda solo quali circuiti acquistare, ma come gestirli.
Per un IT manager, comprendere l'architettura è solo il primo passo. Occorre anche stabilire a chi spetti la titolarità delle policy applicative, come opererà la sicurezza in ciascuna filiale e se il costo complessivo del servizio risulti inferiore a quello della rete sostituita.
Significato di software-defined WAN in termini semplici
Una wide area network, o WAN, collega reti in posizioni diverse. La rete locale dell'ufficio collega i dispositivi all'interno dell'edificio; la WAN collega tale ufficio a filiali, data center e servizi situati altrove.
Si può pensare a una WAN privata convenzionale come a un percorso autostradale pianificato. L'ingegnere di rete sceglie il percorso e configura le apparecchiature per utilizzarlo. La Software-defined WAN aggiunge qualcosa di più simile a un navigatore satellitare: gli amministratori impostano le priorità e il software seleziona i percorsi idonei tra le connessioni disponibili.
L'analogia ha un limite. Un sistema di navigazione non può creare una strada e l'SD-WAN non può creare connettività. I servizi di accesso fisico devono comunque essere acquistati.
WAN tradizionale a confronto con SD-WAN
Questo confronto descrive un punto di partenza comune per le reti delle filiali, ma non rappresenta ogni WAN tradizionale. Anche le reti convenzionali possono disporre di circuiti ridondanti e gestione automatizzata.
| Aspetto | WAN tradizionale | SD-WAN |
|---|---|---|
| Trasporto | Un circuito privato, di solito MPLS | Qualsiasi combinazione di MPLS, banda larga, fibra e 4G/5G |
| Configurazione | Ogni router impostato manualmente | Policy definite a livello centrale |
| Failover | Convergenza del routing a seguito di un guasto | Il traffico interessato viene instradato verso un collegamento funzionante |
| Rilascio delle modifiche | Interventi dei tecnici sul posto o modifiche manuali per ogni sede | Modifiche distribuite alle filiali da un'unica console |
| Struttura dei costi | Prezzi premium per ogni circuito privato | Collegamenti Internet potenzialmente più economici unitamente a un servizio overlay |
| Soluzione ideale per | Infrastrutture stabili con un unico operatore e poche modifiche | Numerose filiali, applicazioni fortemente basate sul cloud e modifiche frequenti |
L'MPLS non è l'opposto dell'SD-WAN. L'MPLS è un servizio di rete carrier in grado di fornire il trasporto. L'SD-WAN controlla il modo in cui le applicazioni utilizzano il trasporto, incluso l'MPLS. Mantenere una connessione privata aggiungendo al contempo la banda larga è una scelta di progettazione legittima, non una migrazione incompleta.
L'interesse del Regno Unito è antecedente al dibattito attuale sulla sicurezza nel cloud. Nella European Enterprise Communications Survey del 2018, il 35% degli intervistati nel Regno Unito ha dichiarato di utilizzare l'SD-WAN in qualche forma, inclusi i progetti pilota, e un altro 18% prevedeva di introdurla, secondo il white paper di IDC sulla trasformazione delle reti. Si tratta di dati storici sull'adozione, non di una misurazione del mercato odierno.
Regola pratica: Consideri l'SD-WAN come un modo per gestire la Sua WAN, non come un circuito da ordinare.
Il cambiamento operativo è l'aspetto più importante. Invece di tradurre ogni requisito aziendale in configurazioni di router separate, il Suo team definisce policy condivise, gestisce le eccezioni e verifica che le filiali le rispettino. La centralizzazione riduce il lavoro ripetitivo, ma rende anche più importanti la progettazione delle policy e l'approvazione delle modifiche.
Come si integrano i vari componenti di SD-WAN
Ipotizziamo che un gruppo retail desideri dare priorità alle chiamate del personale rispetto ai trasferimenti di file in background. Seguendo il percorso di una chiamata da un punto vendita fino a destinazione, l'architettura risulta più semplice da comprendere.
La chiamata raggiunge prima l'Edge SD-WAN, un dispositivo fisico o virtuale al servizio della filiale. L'edge identifica il traffico, applica la relativa politica e lo inoltra attraverso una connessione disponibile. Per il traffico tra gli endpoint SD-WAN partecipanti, può inserire i pacchetti all'interno di un tunnel crittografato.
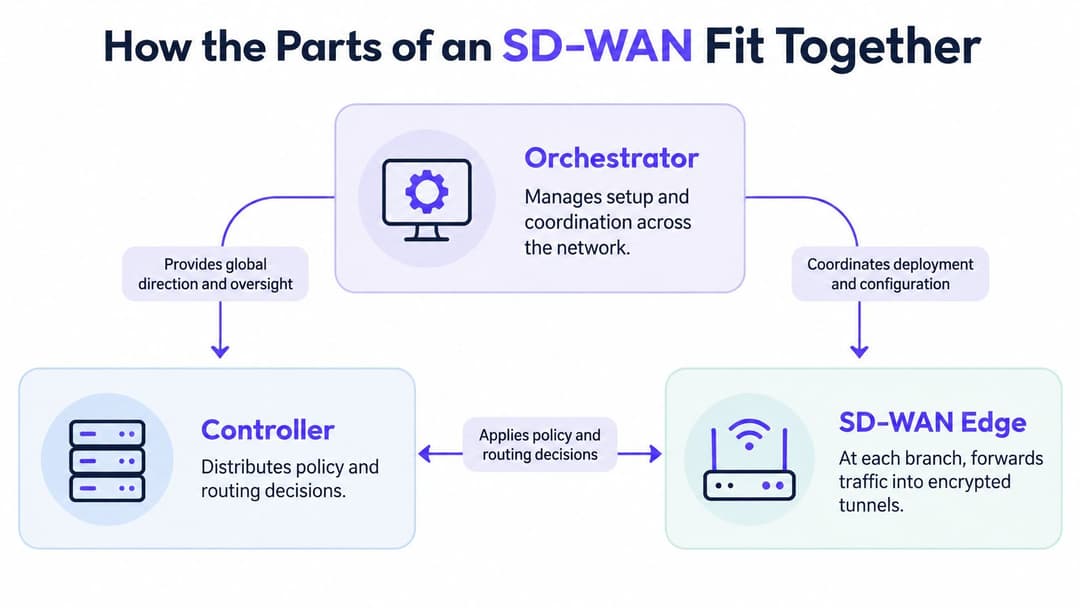
La relazione funzionale si presenta così:
Edge, controller e orchestrator
Il Controller distribuisce le informazioni di controllo, le policy e le istruzioni di instradamento agli edge. L'Orchestrator gestisce la configurazione e il coordinamento a livello dell'intero servizio, compresi provisioning, template e gestione delle configurazioni.
Si tratta di ruoli funzionali, non necessariamente di componenti separati da acquistare. Nella piattaforma di un fornitore, le interfacce di gestione possono combinarli. La separazione tra il controllo delle policy e il trasporto sottostante è fondamentale per l'architettura descritta nella spiegazione dell'SD-WAN di Red Hat.
Per l'amministratore del punto vendita, la modifica centrale della politica vocale approvata sostituisce la modifica della configurazione di ciascun negozio. L'amministratore deve comunque verificare lo stato dell'implementazione, identificare le eccezioni e mantenere un piano di ripristino. Un comando eseguito con successo nella console non è la prova che ogni edge lo abbia applicato.
Overlay, underlay e accesso al cloud
L'underlay è la connettività effettiva: Ethernet dedicata, banda larga, accesso mobile o un altro tipo di trasporto. L'overlay è la rete logica creata su tali servizi.
Una politica applicativa può quindi rimanere coerente quando una filiale cambia provider di accesso. Tuttavia, il traffico Internet diretto non rimane necessariamente all'interno di un tunnel SD-WAN crittografato fino all'applicazione SaaS. Verificare dove termina ciascun tunnel e cosa protegge il percorso rimanente.
Anche la connettività cloud richiede una terminologia precisa. Il breakout internet locale invia il traffico cloud autorizzato direttamente dalla filiale anziché farlo passare attraverso la sede centrale. Un cloud on-ramp collega la WAN a un ambiente cloud o al gateway di un provider. Possono supportare lo stesso obiettivo di accesso al cloud, ma non sono servizi identici.
Utilizzare una checklist per gli acquisti che includa:
- Compatibilità di instradamento: Confermare l'integrazione con i percorsi e i confini di rete esistenti.
- Overlay crittografati: Stabilire gli endpoint del tunnel supportati e le opzioni di crittografia.
- Indirizzamento: Verificare i requisiti IPv4 e IPv6.
- Connettività cloud: Individuare i gateway e le rampe di accesso (on-ramp) necessari per le proprie applicazioni.
- Integrazione del firewall: Confermare dove avviene l'ispezione e chi la gestisce.
Infine, convalidare la disponibilità dell'accesso presso ciascun indirizzo. Una connessione secondaria proposta è utile solo quando il fornitore è in grado di erogarla.
Come il traffico individua automaticamente il percorso migliore
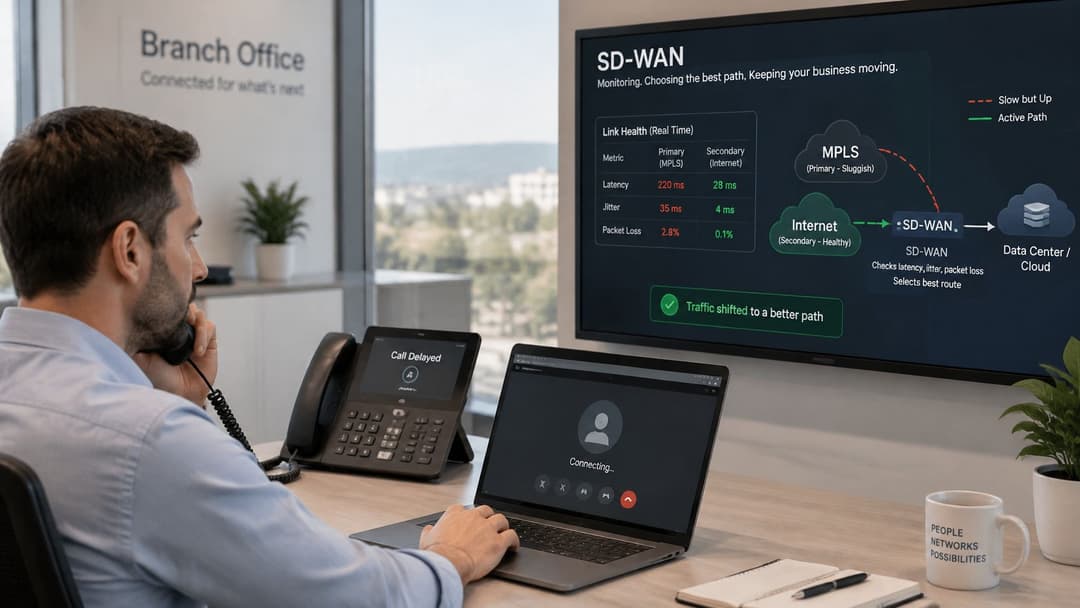
La connessione principale di una sede si congestiona. È ancora tecnicamente online, ma gli interlocutori avvertono un audio a scatti e lunghe pause. Si tratta di un degrado della connessione (brownout), piuttosto che di un'interruzione completa del servizio.
Una configurazione di instradamento che verifica solo se il collegamento è attivo potrebbe continuare a utilizzarlo. La SD-WAN può invece valutare se la connessione rimane idonea per l'applicazione e reindirizzare il traffico interessato verso un'alternativa.
La selezione dinamica del percorso basata sulle applicazioni utilizza misurazioni quali latenza, jitter, perdita di pacchetti e disponibilità, insieme a regole definite dall'amministratore, come descritto nella documentazione SD-WAN di Palo Alto Networks'.
Definire quali siano le condizioni idonee
Il percorso migliore non è sempre quello più veloce o più economico. Il Suo team deve definire le esigenze di ciascuna applicazione.
- Voce e video: Prediligere un percorso a basso jitter, ovvero con ridotta variazione nei tempi di arrivo dei pacchetti.
- Applicazioni transazionali: Impostare una soglia massima accettabile di perdita di pacchetti e proteggere gli scambi di dati aziendali critici.
- Interattivo SaaS: Dare la priorità alle transazioni applicative reattive, non solo al percorso che appare più breve.
- Navigazione ordinaria: Consentire l'uso della banda larga a basso costo laddove le sue prestazioni siano sufficienti.
- Trasferimenti massivi: Evitare che backup e download di grandi dimensioni esauriscano la capacità necessaria per altri servizi.
Anche le funzionalità avanzate richiedono una valutazione altrettanto attenta. La correzione di errore in avanti (FEC) invia informazioni di ripristino per compensare eventuali perdite. Il tunnel bonding combina le risorse di collegamento, mentre la qualità del servizio (QoS) dà priorità al traffico in concorrenza.
Questi meccanismi consumano risorse. Il traffico di ripristino utilizza la larghezza di banda, la crittografia utilizza capacità di elaborazione e la prioritizzazione non può generare capacità su un circuito sovraccarico.
Testare il degrado della rete, non solo la disconnessione
È opportuno creare un test di accettazione basato su latenza di andata e ritorno, jitter, perdita di pacchetti, tempo di failover, mean opinion score vocale e SaaSprestazioni delle transazioni in caso di congestione. Un test di latenza e jitter può aiutare a stabilire una baseline, ma non sostituisce i test delle applicazioni.
L'esito positivo di un test di velocità non garantisce che una filiale possa continuare a ricevere chiamate quando la connessione preferita si deteriora.
Verificare l'esperienza degli utenti durante le modifiche di percorso. Non dare per scontato che una sessione attiva rimanga attiva solo perché il fornitore pubblicizza un failover automatico.
L'SD-WAN non garantisce le prestazioni da sola. I risultati riflettono la qualità del loop d'accesso, la diversificazione dei carrier, il posizionamento del controller, l'overhead di crittografia e la precisione delle policy. Se anche la connessione alternativa è intasata, l'edge non dispone di alcun instradamento ottimale da selezionare.
Modelli di implementazione e casi in cui l'SD-WAN risulta vantaggiosa
Scegliere il modello operativo prima di confrontare l'elenco delle funzionalità. L'organizzazione necessita di un modello adeguato alle proprie competenze, alla copertura del supporto e al livello di controllo diretto desiderato.
Modelli di distribuzione SD-WAN
| Modello di deployment | Chi lo gestisce | Ideale per | Aspetti da considerare |
|---|---|---|---|
| Autogestito | Il Suo team IT | Organizzazioni con solide competenze di rete e un'infrastruttura gestibile | Piena responsabilità di aggiornamenti, policy e risoluzione problemi |
| SD-WAN gestito | Fornitore di servizi | Infrastrutture multi-sede senza un ampio team dedicato alla rete | Limiti di SLA del fornitore e minor controllo diretto |
| SD-WAN sicuro o SASE | Fornitore di servizi nell'ambito di un'offerta gestita | Sedi che necessitano di firewall integrato e sicurezza cloud | Costi mensili più elevati e maggiore dipendenza dal vendor |
| Overlay ibrido | Condiviso tra Lei e il fornitore | Mantenimento dell'MPLS per le sedi critiche con aggiunta della banda larga | Gestione del trasporto parallelo e del supporto durante la transizione |
Queste categorie si sovrappongono. Una rete ibrida può essere autogestita o gestita da un fornitore, mentre una SD-WAN sicura descrive funzionalità anziché un accordo di supporto universale. Legga la descrizione del servizio, non solo il nome del pacchetto.
Adattare la progettazione al carico di lavoro
Settore retail. Si ipotizzi che una catena sposti la navigazione di routine, l'accesso al sistema di gestione delle scorte e il traffico SaaS autorizzato su una connessione a banda larga business, aggiungendo poi un backup mobile per ciascun negozio. La catena mantiene il trasporto privato esistente finché i pagamenti e le applicazioni operative non superano la fase di test. Il risultato desiderato è la continuità operativa durante un guasto sulla linea fissa, non semplicemente una fattura più contenuta per i circuiti.
Settore alberghiero. Un gruppo alberghiero introduce policy condivise per il traffico degli ospiti, del personale e dei pagamenti. Aggiunge un servizio di accesso secondario e assegna ai download degli ospiti una priorità inferiore rispetto alle transazioni operative. Il risultato utile è un trattamento coerente del traffico in tutte le strutture, mentre i controlli di accesso locale mantengono separati i diversi utenti.
Sanità. Un operatore sanitario reindirizza il traffico cloud clinico autorizzato dal backhaul della sede centrale a un percorso di accesso al cloud testato. Mantiene la connettività privata laddove sia richiesta da una dipendenza applicativa. L'accesso ai registri e i flussi di lavoro di imaging richiedono valutazioni separate: un login reattivo non dimostra che il recupero delle immagini avvenga con prestazioni accettabili.
Per gli alloggi studenteschi e gli edifici residenziali, il controllo WAN può proteggere le applicazioni di gestione dell'edificio e del personale dalle richieste concorrenti. Tuttavia, non crea da solo l'isolamento dei residenti. Al livello di accesso locale, il nostro WiFi multi-tenant WiFi offre a ciascun residente una rete privata su tutti i propri dispositivi, comprese le console e le TV senza browser.
Un'azienda con un'unica sede che dispone di un circuito affidabile, applicazioni semplici e nessun requisito significativo di resilienza potrebbe trarre scarso vantaggio da un overlay SD-WAN. Un router ben gestito e un servizio di backup adeguato potrebbero essere sufficienti.
L'indicatore principale della validità di un modello di distribuzione è di tipo organizzativo: è necessario poter individuare con chiarezza chi approva le policy, chi monitora i guasti e chi gestisce le procedure di escalation verso ciascun fornitore. Se tali responsabilità rimangono indefinite, il servizio non è pronto per l'acquisto.
Qual è il costo effettivo di SD-WAN rispetto a MPLS
La SD-WAN riduce l'intero costo di gestione di una WAN o solo la fattura mensile dei circuiti? Per un confronto equo con la tecnologia MPLS, includa connettività, resilienza, sicurezza, apparecchiature e il personale che mantiene attivo il servizio.
Costi indicativi della soluzione SD-WAN nel Regno Unito per sede
La guida ai prezzi SD-WAN per il Regno Unito di Compare Your Business Costs fornisce intervalli mensili indicativi: gli overlay di base si aggirano attorno a £ 50 - £ 150 per sede, i servizi gestiti £ 150 - £ 500 e l'SD-WAN sicura o SASE £ 250 - £ 800 o più per sede. La guida rileva inoltre che l'Ethernet dedicata può superare i £ 1.000 al mese, mentre la banda larga di base può costare circa £ 50.
| Livello di servizio | Costo mensile tipico | Solitamente extra |
|---|---|---|
| Overlay di base | £50 - £150 per sede | Connettività, hardware e supporto |
| SD-WAN gestita | £150 - £500 per sede | Circuiti, hardware e supporto non inclusi nel pacchetto concordato |
| SD-WAN sicura o SASE | £250 - £800 o più per sede | Connettività, hardware e supporto non inclusi nel pacchetto concordato |
| Confronto Ethernet dedicata | Può superare i £1.000 per circuito | Costi di installazione dove preventivati; verificare i tempi di consegna e la durata del contratto |
| Confronto banda larga di base | Circa £50 per linea | Resilienza aggiuntiva e supporto avanzato dove disponibile |
Consideri questi valori come intervalli di acquisto e non come preventivi. I tempi di installazione non costituiscono di per sé un costo, ma eventuali ritardi possono comportare il pagamento prolungato di un circuito esistente. Anche i prodotti a banda larga differiscono nei termini di servizio e di supporto.
Creare un confronto completo
Aggiunga circuiti di accesso, hardware periferico, abbonamenti, dati mobili, ispezione della sicurezza, monitoraggio e gestione dei fornitori. Includa anche i costi di transizione: servizi paralleli, lavori di installazione, sovrapposizione di contratti e tempo di ingegneria.
Un secondo circuito migliora la resilienza solo se evita gli stessi punti di errore. L'acquisto da rivenditori diversi non dimostra che i cavi utilizzino condotti separati o infrastrutture indipendenti.
Chiedere:
- È necessario un routing basato sulle applicazioni in questo contesto? Una sede di piccole dimensioni potrebbe richiedere un semplice backup anziché un overlay complesso.
- I percorsi di accesso sono diversificati? Richiedere informazioni sulla fornitura per valutare i singoli punti di guasto condivisi.
- Il team è in grado di risolvere i problemi tra i diversi fornitori? È necessario individuare chi deve verificare se un guasto riguarda l'accesso, l'overlay, un firewall o un'applicazione.
Le informazioni sui costi dei servizi gestiti di Vight offrono il contesto ideale per separare le tariffe di gestione dalla connettività e dai lavori di progetto.
Criterio d'acquisto: Confrontare livelli equivalenti di resilienza e supporto, anziché una connettività privata premium rispetto a una linea a banda larga non protetta.
Il provisioning centralizzato può ridurre le configurazioni ripetitive e le visite in loco. Le aziende di grandi dimensioni possono apprezzare tale coerenza più del risparmio sul trasporto; le strutture più piccole possono valorizzare l'accesso a competenze gestite.
L'SD-WAN può ridurre i costi di trasporto aumentando al contempo altri costi operativi. La decisione consiste nel valutare se la resilienza e il controllo ottenuti giustifichino il costo totale di gestione del servizio.
Limiti di sicurezza e accesso basato sull'identità
Un tunnel crittografato protegge il traffico lungo un percorso definito. Tuttavia, non rende affidabile un laptop non gestito, non corregge un'applicazione cloud esposta né risana una regola di firewall troppo permissiva.
La guida sulla sicurezza SD-WAN nel Regno Unito sintetizzata da Compare Your Business Costs evidenzia la rilevanza attribuita dal National Cyber Security Centre ai controlli di instradamento e alla crittografia, inclusa la verifica della protezione IPsec end-to-end e di un profilo di configurazione solido. La questione pratica riguarda dove inizia la protezione, dove finisce e chi la gestisce.
Assegnare un responsabile a ciascun controllo
Un servizio gestito non trasferisce automaticamente ogni responsabilità in materia di sicurezza. Inserire le seguenti responsabilità nella definizione del servizio e nel contratto:
- Crittografia e chiavi: Definire la portata della crittografia, la rotazione delle chiavi e la gestione dei certificati.
- Accesso al piano di controllo: Richiedere comunicazioni di controllo e amministrazione autenticate.
- Segmentazione e isolamento: Documentare i confini tra i tenant e il traffico consentito tra i segmenti.
- Accesso ai fornitori: Specificare approvazione, restrizioni e revoca degli accessi privilegiati.
- Registrazione e risposta: Assegnare l'analisi degli avvisi, l'indagine sugli incidenti e la conservazione delle prove.
- Manutenzione del software: Indicare il responsabile per gli aggiornamenti, la gestione delle vulnerabilità e le evidenze di audit.
Il breakout locale su Internet modifica anche i requisiti di applicazione delle norme. Se una sede non invia più il traffico attraverso un punto di ispezione centrale, fornisca un'ispezione adeguata e l'applicazione delle policy sul suo nuovo percorso.
Mantenere distinti il networking e la gestione delle identità
L'SD-WAN indirizza il traffico attraverso le connessioni WAN. Il SASE, o secure access service edge, combina la connettività WAN con funzionalità di sicurezza erogate via cloud. L'accesso zero-trust valuta se un determinato utente e dispositivo debbano ricevere l'accesso a una risorsa.
Questi livelli risolvono problemi diversi. Riconoscere un'applicazione aziendale non stabilisce l'identità della persona che la utilizza e la connessione all'interno di una sede non dovrebbe garantire automaticamente un accesso ampio.
Al margine della WiFi, le reti basate sull'identità consentono agli amministratori di basare l'accesso su utenti e dispositivi autenticati anziché su una password condivisa o una posizione di rete. La politica di accesso deve quindi allinearsi alla segmentazione applicata attraverso la rete più ampia.
Il nostro WiFi del personale WiFi integra i dispositivi dei dipendenti con certificati gestiti EAP-TLS, così non c'è alcuna passphrase condivisa da ruotare. Offre sicurezza WPA2/3-Enterprise, WiFi senza password WiFi e RADIUS-as-a-Service per il WiFi del personale WiFi a livello aziendale, senza la complessità di un NAC.
Questo non sostituisce la sicurezza della rete WAN. Risolve il livello di autenticazione locale, che deve operare in sinergia con l'instradamento, l'ispezione e l'autorizzazione delle applicazioni.
Per i dati personali, clinici o di pagamento, l'architettura e le operazioni quotidiane contano più dell'etichetta SD-WAN. Richieda la prova che i controlli previsti funzionino in modo integrato, anziché accettare la crittografia come dimostrazione di una protezione completa.
Come pianificare il passaggio da MPLS a SD-WAN
Inizi con un progetto pilota che metta alla prova le Sue policy, piuttosto che con una selezione basata sulle dimostrazioni dei fornitori. Una migrazione sensata conserva la capacità di ripristino mentre il Suo team comprende il comportamento del nuovo servizio.
La roadmap mostra la sequenza generale; l'implementazione richiede decisioni esplicite di convalida e rollback.
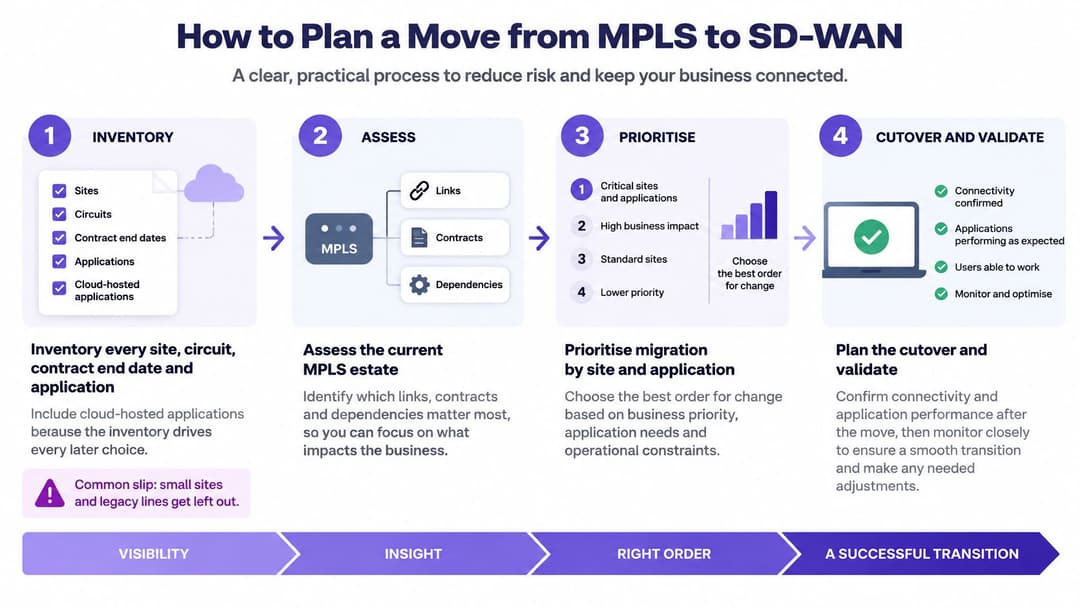
Preparare la'infrastruttura e definire le responsabilità
Censire ogni sede, circuito, contratto e applicazione. Registrare le date di scadenza dei contratti, i requisiti di preavviso, i fornitori di accesso e le destinazioni delle applicazioni, inclusi i servizi in cloud. Includere le sedi di piccole dimensioni, le linee legacy e le dipendenze come l'indirizzamento fisso che altrimenti potrebbero non essere considerate nella progettazione.
Classificare il traffico in base alla sensibilità e alle esigenze di prestazioni. Separare voce, video, transazioni e trasferimenti di dati massivi. Documentare quali applicazioni possono utilizzare l'accesso a Internet locale e quali richiedono un percorso privato controllato; l'applicazione di un'unica policy a tutto vanifica la progettazione basata sulle applicazioni.
Scegliere il modello operativo e assegnare la responsabilità della sicurezza. Definire per iscritto chi approva le modifiche, gestisce i certificati, esamina gli avvisi e gestisce l'escalation dei fornitori. Non presupporre che il provider di servizi gestiti sia responsabile di un controllo, a meno che non sia specificato nell'accordo.
Verificare la validità della progettazione prima di dismettere i circuiti
Condurre un progetto pilota in una filiale a basso rischio con un piano di fallback. Eseguire l'overlay in parallelo alla connettività esistente e mantenere un percorso documentato per il ripristino. Scegliere una sede con applicazioni rappresentative, non la sede più facile da installare.
Eseguire il test di accettazione basato sulla congestione. Utilizzare i controlli delle prestazioni descritti in precedenza, assicurando che i responsabili delle applicazioni osservino i flussi di lavoro reali. Concordare i criteri di superamento prima del collaudo e includere condizioni di degrado del collegamento anziché limitarsi a una dimostrazione con il cavo scollegato.
Migrare in fasi controllate. Raggruppare le sedi in base al rischio aziendale, alle dipendenze delle applicazioni e alla disponibilità dell'accesso. Mantenere la connettività privata nelle sedi critiche finché un periodo di monitoraggio concordato non dimostri un funzionamento accettabile, e non pianificare il passaggio in base a una data di consegna della banda larga non confermata.
Dismettere le risorse solo dopo i controlli tecnici e contrattuali. Confermare il funzionamento stabile, rimuovere le rotte obsolete e verificare il periodo di preavviso prima di annullare i servizi. Conservare i backup delle configurazioni e aggiornare i diagrammi, le registrazioni di supporto e le procedure per gli incidenti.
Prima di autorizzare una fase di rilascio, verificare le eccezioni non risolte con il service desk e i proprietari delle applicazioni. Una dashboard di rete può mostrare uno stato ottimale anche se il personale riscontra difficoltà con un flusso di lavoro aziendale.
Il primo deliverable dovrebbe consistere in un set di policy testato e in un progetto pilota ripristinabile. Una volta definiti tali elementi, i confronti tra i fornitori acquisiscono maggiore significato, poiché consentono di valutare i servizi a fronte di requisiti concretamente dimostrati dall'organizzazione.
Forniamo WiFi per ospiti WiFi, WiFi del personale WiFi e WiFi multi-tenant WiFi per consentire di controllare chi si connette a livello di accesso insieme alla progettazione della rete WAN. Visiti il sito Purple per esplorare l'accesso senza password per il personale e le reti private per i residenti, oltre a discutere di come tali politiche di accesso possano adattarsi alla Sua migrazione SD-WAN.