SD-WAN ist eine Software, die zentral steuert, wie die Standorte eines Unternehmens verbunden sind. Sie wählt für jede Anwendung die beste verfügbare Verbindung, anstatt sich auf eine einzige feste Privatleitung zu verlassen.
Wenn eine günstigere Verbindung dazu führt, dass Ihr Team weiterhin jede Filiale einzeln konfigurieren muss, haben Sie das Netzwerk dann wirklich verbessert? Das ist die Lücke, die SD-WAN schließt: Es geht nicht nur darum, welche Schaltungen Sie kaufen, sondern wie Sie diese betreiben.
Für IT-Verantwortliche ist das Verständnis der Architektur erst der Anfang. Sie müssen auch festlegen, wer für die Anwendungsrichtlinien zuständig ist, wie die Sicherheit in den einzelnen Niederlassungen strukturiert wird und ob der Gesamtdienst günstiger ist als das bisherige Netzwerk.
Was Software-defined WAN einfach erklärt bedeutet
Ein Wide Area Network oder WAN verbindet Netzwerke an verschiedenen Standorten. Das lokale Netzwerk Ihres Büros verbindet Geräte innerhalb des Gebäudes; das WAN verbindet dieses Büro mit Niederlassungen, Rechenzentren und Diensten an anderen Orten.
Stellen Sie sich ein herkömmliches privates WAN wie eine geplante Autobahnroute vor. Der Netzwerkingenieur wählt die Route aus und konfiguriert die Geräte für deren Nutzung. Software-Defined WAN fügt eine Komponente hinzu, die einem Satellitennavigationssystem ähnelt: Administratoren legen Prioritäten fest und die Software wählt geeignete Routen über die verfügbaren Verbindungen aus.
Die Analogie hat ihre Grenzen. Ein Navigationssystem kann keine Straße bauen, und SD-WAN kann keine Konnektivität herstellen. Sie erwerben weiterhin physische Zugangsdienste.
Traditionelles WAN im Vergleich zu SD-WAN
Dieser Vergleich beschreibt einen üblichen Ausgangspunkt für Filialnetzwerke, nicht jedes traditionelle WAN. Konventionelle Netzwerke können ebenfalls redundante Leitungen und automatisierte Verwaltung bieten.
| Aspekt | Traditionelles WAN | SD-WAN |
|---|---|---|
| Transport | Eine private Verbindung, in der Regel MPLS | Beliebige Kombination aus MPLS, Breitband, Glasfaser und 4G/5G |
| Konfiguration | Manuelle Einrichtung jedes einzelnen Routers | Zentral definierte Richtlinien |
| Failover | Routing-Konvergenz nach einer Störung | Betroffener Datenverkehr wird auf eine funktionierende Verbindung umgeleitet |
| Bereitstellung von Änderungen | Technikereinsätze vor Ort oder manuelle Anpassungen pro Standort | Änderungen werden über eine zentrale Konsole an die Niederlassungen übertragen |
| Kostenbasis | Premium-Preise pro privater Verbindung | Potenziell günstigere Internetverbindungen zuzüglich eines Overlay-Dienstes |
| Eignung | Stabile Infrastrukturen mit einem Netzbetreiber und wenigen Änderungen | Viele Niederlassungen, cloudintensive Anwendungen und häufige Änderungen |
MPLS ist nicht das Gegenteil von SD-WAN. MPLS ist ein Carrier-Netzwerkdienst, der als Transportmedium dienen kann. SD-WAN steuert, wie Anwendungen dieses Transportmedium - einschließlich MPLS - nutzen. Die Beibehaltung einer privaten Verbindung bei gleichzeitiger Ergänzung um Breitband ist ein valides Design und keine unvollständige Migration.
Das Interesse in Großbritannien geht der aktuellen Diskussion über Cloud-Sicherheit voraus. In der European Enterprise Communications Survey von 2018 gaben 35 % der britischen Befragten an, SD-WAN in irgendeiner Form zu nutzen, einschließlich Pilotprojekten, und weitere 18 % planten den Einstieg, so das IDC-Whitepaper zur Netzwerktransformation. Das sind historische Übernahmezahlen und kein Maßstab für den heutigen Markt.
Praktische Regel: Betrachten Sie SD-WAN als eine Möglichkeit, Ihr WAN zu betreiben, und nicht als eine Leitung, die Sie bestellen.
Die betriebliche Veränderung ist am wichtigsten. Anstatt jede geschäftliche Anforderung in separate Router-Konfigurationen zu übersetzen, definiert Ihr Team gemeinsame Richtlinien, steuert Ausnahmen und prüft, ob die Niederlassungen diese einhalten. Die Zentralisierung reduziert repetitive Aufgaben, erhöht jedoch gleichzeitig die Bedeutung von Richtliniendesign und Änderungsgenehmigungen.
Wie die Komponenten eines SD-WAN zusammenwirken
Nehmen wir an, eine Handelsgruppe möchte, dass Anrufe der Mitarbeiter Vorrang vor Hintergrund-Dateiübertragungen haben. Verfolgen Sie einen Anruf von einer Filiale bis zu seinem Ziel, und die Architektur wird verständlicher.
Der Anruf erreicht zuerst den SD-WAN Edge, ein physisches oder virtuelles Gerät, das die Niederlassung versorgt. Der Edge identifiziert den Datenverkehr, wendet die entsprechende Richtlinie an und leitet ihn über eine verfügbare Verbindung weiter. Für den Datenverkehr zwischen beteiligten SD-WAN-Endpunkten kann er Pakete in einem verschlüsselten Tunnel platzieren.
Die funktionale Beziehung sieht wie folgt aus:
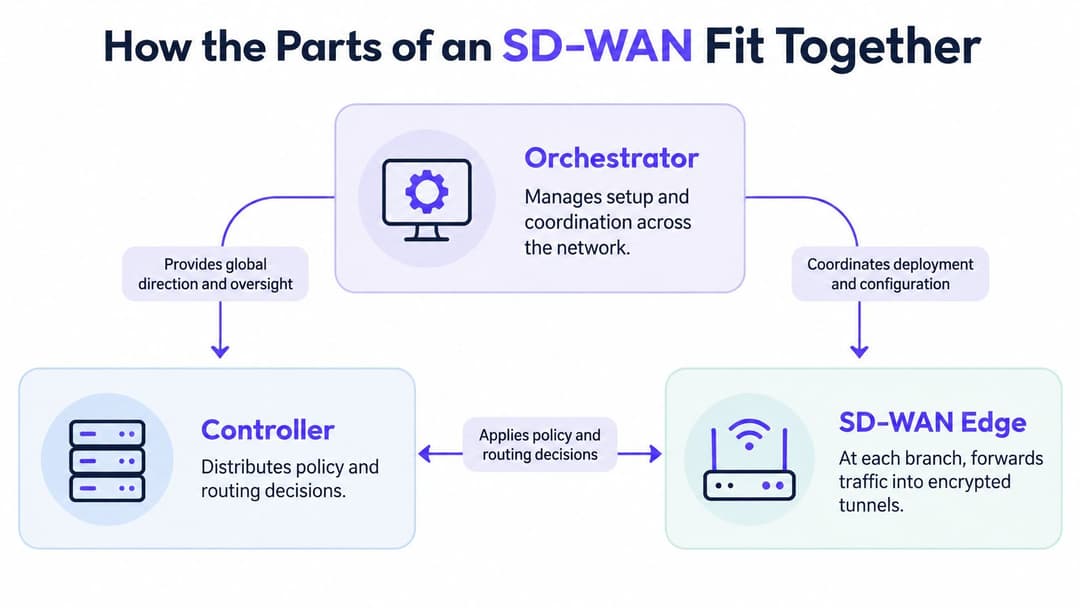
Edge, Controller und Orchestrator
Der Controller verteilt Steuerungs-Informationen, Richtlinien und Routing-Anweisungen an die Edges. Der Orchestrator übernimmt die dienstartige Bereitstellung und Koordinierung, einschließlich Provisionierung, Vorlagen und Konfigurationsmanagement.
Dies sind funktionale Rollen, nicht zwingend separat zu erwerbende Systeme. In der Plattform eines Anbieters können die Verwaltungsschnittstellen diese kombinieren. Die Trennung zwischen Richtliniensteuerung und zugrunde liegendem Transport ist zentral für die Architektur, die in Red Hats SD-WAN-Erklärung beschrieben wird.
Für den Retail-Administrator ersetzt das zentrale Ändern der genehmigten Sprachrichtlinie das Bearbeiten der Konfiguration jedes einzelnen Geschäfts. Der Administrator sollte dennoch den Bereitstellungsstatus überprüfen, Ausnahmen identifizieren und einen Rollback-Plan aufbewahren. Ein erfolgreicher Befehl in der Konsole ist kein Beweis dafür, dass jeder Edge ihn angewendet hat.
Overlay, Underlay und Cloud-Zugriff
Das Underlay stellt die eigentliche Konnektivität dar: Standleitung (Ethernet), Breitband, Mobilfunkzugang oder ein anderer Transportweg. Das Overlay ist das logische Netzwerk, das über diese Dienste hinweg aufgebaut wird.
Eine Anwendungsrichtlinie kann daher konsistent bleiben, wenn eine Niederlassung den Zugangsanbieter wechselt. Der direkte Internetdatenverkehr verbleibt jedoch nicht zwangsläufig bis zu einer SaaS-Anwendung in einem verschlüsselten SD-WAN-Tunnel. Überprüfen Sie, wo jeder Tunnel endet und was den verbleibenden Pfad schützt.
Auch bei der Cloud-Konnektivität ist eine präzise Terminologie erforderlich. Der lokale Internet-Breakout leitet genehmigten Cloud-Datenverkehr direkt von der Niederlassung aus weiter und nicht über die Zentrale. Ein Cloud-On-Ramp verbindet das WAN mit einer Cloud-Umgebung oder einem Provider-Gateway. Sie können dasselbe Ziel beim Cloud-Zugriff unterstützen, sind jedoch keine identischen Dienste.
Nutzen Sie eine Beschaffungs-Checkliste, die Folgendes abdeckt:
- Routing-Kompatibilität: Bestätigen Sie die Integration in bestehende Routen und Netzwerkgrenzen.
- Verschlüsselte Overlays: Richten Sie unterstützte Tunnel-Endpunkte und Verschlüsselungsoptionen ein.
- Adressierung: Prüfen Sie die Anforderungen an IPv4 und IPv6.
- Cloud-Konnektivität: Identifizieren Sie die Gateways und On-Ramps, die Ihre Anwendungen benötigen.
- Firewall-Integration: Bestätigen Sie, wo die Überprüfung stattfindet und wer sie verwaltet.
Validieren Sie schlussendlich die Zugriffsverfügbarkeit an jeder Adresse. Eine vorgeschlagene Sekundärverbindung ist nur dann nützlich, wenn der Anbieter sie auch liefern kann.
Wie der Datenverkehr automatisch den besten Pfad findet
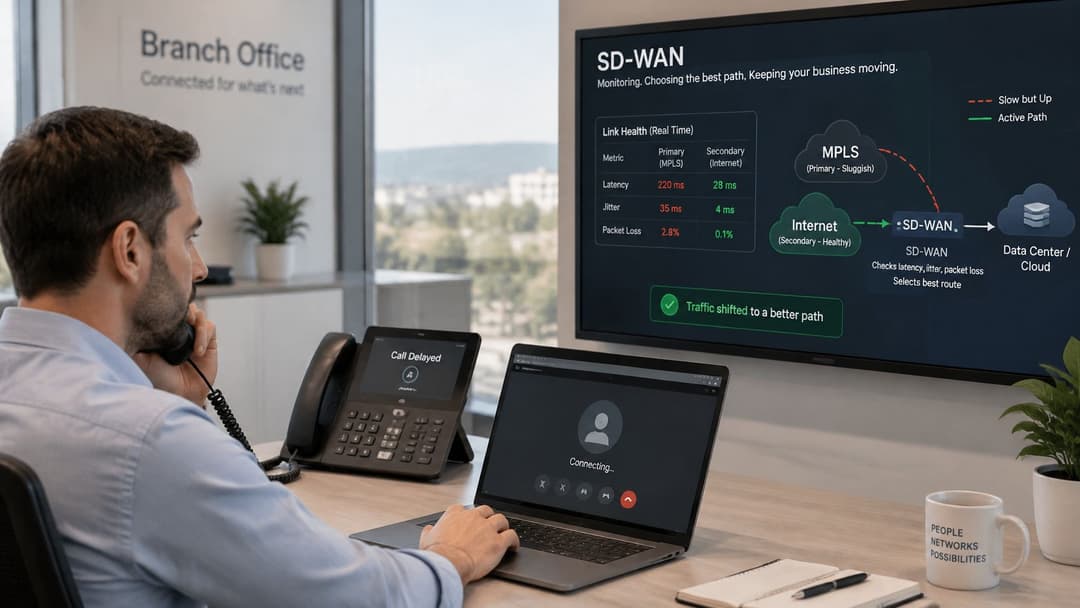
Die Primärverbindung einer Filiale wird überlastet. Sie ist technisch gesehen noch online, aber Anrufer hören abgehackte Sprache und lange Pausen. Dies ist ein Brownout und kein vollständiger Ausfall.
Eine Routing-Konfiguration, die nur prüft, ob die Verbindung aktiv ist, nutzt diese möglicherweise weiter. SD-WAN kann stattdessen auswerten, ob die Verbindung für die Anwendung weiterhin geeignet ist, und betroffenen Datenverkehr auf eine Alternative umleiten.
Anwendungsbezogene dynamische Pfadauswahl nutzt Messungen wie Latenz, Jitter, Paketverlust und Verfügbarkeit zusammen mit vom Administrator definierten Regeln, wie in der SD-WAN-Dokumentation von Palo Alto Networks beschrieben.
Definieren Sie, was geeignet bedeutet
Der beste Weg ist nicht immer der schnellste oder günstigste. Ihr Team muss definieren, was jede Anwendung benötigt.
- Sprach- und Videoverbindungen: Bevorzugen Sie einen Pfad mit geringem Jitter, was bedeutet, dass die Paketankunftszeiten kaum variieren.
- Transaktionale Anwendungen: Legen Sie eine akzeptable Obergrenze für Paketverluste fest und schützen Sie geschäftskritische Datenaustausche.
- Interaktive SaaS: Priorisieren Sie reaktionsschnelle Anwendungstransaktionen und nicht nur die optisch kürzeste Route.
- Normales Surfen: Erlauben Sie kostengünstigeres Breitband, wenn dessen Leistung ausreicht.
- Massenübertragungen: Verhindern Sie, dass Backups und große Downloads Kapazitäten verbrauchen, die an anderer Stelle benötigt werden.
Erweiterte Funktionen erfordern eine ebenso sorgfältige Bewertung. Die Vorwärtsfehlerkorrektur sendet Wiederherstellungsinformationen, um Paketverluste auszugleichen. Tunnel-Bonding bündelt Verbindungsressourcen, während Quality of Service (QoS) konkurrierendem Datenverkehr Prioritäten zuweist.
Diese Mechanismen verbrauchen Ressourcen. Wiederherstellungs-Datenverkehr nutzt Bandbreite, Verschlüsselung nutzt Verarbeitungskapazität und Priorisierung kann auf einer überlasteten leitung keine Kapazität herbeizaubern.
Testen Sie Leistungseinbußen, nicht nur Verbindungsabbrüche
Erstellen Sie einen Abnahmetest basierend auf Umlaufzeit (Latency), Jitter, Paketverlust, Failover-Zeit, Voice Mean Opinion Score und SaaS Transaktionsleistung bei Netzüberlastung. Ein Latenz- und Jitter-Test kann dabei helfen, eine Baseline zu etablieren, ersetzt jedoch keine Anwendungstests.
Ein erfolgreicher Geschwindigkeitstest beweist nicht, dass eine Filiale weiterhin Anrufe entgegennehmen kann, wenn sich ihre bevorzugte Verbindung verschlechtert.
Prüfen Sie, was Benutzer bei Pfadänderungen erleben. Gehen Sie nicht davon aus, dass eine aktive Sitzung bestehen bleibt, nur weil der Anbieter automatisches Failover bewirbt.
SD-WAN garantiert von sich aus keine Leistung. Die Ergebnisse spiegeln die Qualität der Anschlussleitung, die Anbietervielfalt, die Controller-Platzierung, den Verschlüsselungs-Overhead und die Genauigkeit der Richtlinien wider. Wenn die alternative Verbindung ebenfalls überlastet ist, steht dem Edge kein intakter Pfad zur Auswahl.
Bereitstellungsmodelle und wo sich SD-WAN auszahlt
Wählen Sie das Betriebsmodell aus, bevor Sie Funktionslisten vergleichen. Ihre Organisation benötigt ein Modell, das zu ihren Fähigkeiten, der Support-Abdeckung und der Bereitschaft zur direkten Steuerung passt.
SD-WAN-Bereitstellungsmodelle
| Bereitstellungsmodell | Betreiber | Ideal für | Zu beachten |
|---|---|---|---|
| Selbstverwaltet | Ihr IT-Team | Organisationen mit starker Netzwerkkompetenz und überschaubarer Infrastruktur | Volle Verantwortung für Upgrades, Richtlinien und Fehlerbehebung |
| Managed SD-WAN | Service-Provider | Multisite-Umgebungen ohne großes Netzwerkteam | SLA-Grenzen des Anbieters und geringere direkte Kontrolle |
| Secure SD-WAN oder SASE | Service-Provider im Rahmen eines Managed-Angebots | Standorte mit Bedarf an integrierter Firewall und Cloud-Sicherheit | Höhere monatliche Kosten und stärkere Lieferantenabhängigkeit |
| Hybrid-Overlay | Aufgeteilt zwischen Ihnen und dem Anbieter | Beibehaltung von MPLS für kritische Standorte bei gleichzeitiger Ergänzung von Breitband | Parallele Transport- und Support-Vereinbarungen während der Übergangsphase |
Diese Kategorien überschneiden sich. Ein hybrides Netzwerk kann eigenverwaltet oder vom Provider verwaltet werden, während Secure SD-WAN eher Funktionen als eine universelle Support-Vereinbarung beschreibt. Lesen Sie die Leistungsbeschreibung und nicht nur den Paketnamen.
Stimmen Sie das Design auf den Workload ab
Einzelhandel. Nehmen wir an, eine Filialkette verlagert das routinemäßige Surfen, den Zugriff auf das Warenwirtschaftssystem und den genehmigten SaaS Datenverkehr auf Geschäfts-Breitband und richtet in jedem Geschäft ein mobiles Backup ein. Sie behält den bestehenden privaten Transport bei, bis Zahlungs- und betriebliche Anwendungen die Tests bestehen. Das angestrebte Ergebnis ist die Fortführung des Geschäftsbetriebs während einer Festnetzstörung, nicht nur eine geringere Leitungsabrechnung.
Hotellerie. Eine Hotelgruppe führt gemeinsame Richtlinien für Gäste-, Personal- und Zahlungsverkehr ein. Sie fügt einen sekundären Zugangsdienst hinzu und weist Gäste-Downloads eine geringere Priorität zu als betrieblichen Transaktionen. Das nützliche Ergebnis ist eine konsistente Behandlung des Datenverkehrs über alle Standorte hinweg, während lokale Zugriffskontrollen verschiedene Benutzer voneinander getrennt halten.
Gesundheitswesen. Ein Anbieter stellt genehmigten klinischen Cloud-Datenverkehr von der Backhaul-Verbindung über die Zentrale auf einen getesteten Cloud-Zugriffspfad um. Die private Konnektivität bleibt überall dort bestehen, wo eine Anwendungsabhängigkeit dies erfordert. Der Zugriff auf Patientenakten und Bildverarbeitungs-Workflows erfordert eine getrennte Bewertung: Ein schnelles Login beweist nicht, dass der Abruf von Bilddaten mit akzeptabler Leistung erfolgt.
Für Studentenwohnheime und Wohngebäude kann eine WAN-Steuerung die Gebäudeverwaltungs- und Personal-Anwendungen vor konkurrierender Nachfrage schützen. Sie schafft für sich genommen keine Isolierung der Bewohner. Auf der lokalen Zugriffsebene bietet unser Multi-Tenant WiFi jedem Bewohner ein privates Netzwerk für all seine Geräte, einschließlich browserloser Konsolen und Fernseher.
Ein Einzelstandort mit einer zuverlässigen Schaltung, einfachen Anwendungen und ohne nennenswerte Anforderungen an die Ausfallsicherheit profitiert möglicherweise nur wenig von einem SD-WAN-Overlay. Ein gut verwalteter Router und ein passender Backup-Dienst könnten ausreichend sein.
Das deutlichste Zeichen für ein geeignetes Bereitstellungsmodell ist organisatorischer Natur: Sie können benennen, wer Richtlinien genehmigt, wer Störungen überwacht und wer Eskalationen an die jeweiligen Lieferanten steuert. Solange diese Zuständigkeiten unklar sind, ist der Dienst nicht betriebsbereit.
Was SD-WAN im Vergleich zu MPLS wirklich kostet
Senkt SD-WAN die Gesamtkosten für den Betrieb eines WAN oder nur die monatliche Rechnung für die Schaltungen? Um es fair mit MPLS zu vergleichen, berücksichtigen Sie Konnektivität, Ausfallsicherheit, Sicherheit, Ausrüstung und das Personal, das den Dienst aufrechterhält.
Orientierungswerte für SD-WAN-Kosten pro Standort im VK
Der SD-WAN-Preisleitfaden für Großbritannien von Compare Your Business Costs gibt orientierende monatliche Spannen an: Basis-Overlays liegen bei etwa 50 bis 150 £ pro Standort, Managed Services bei 150 bis 500 £ und sicheres SD-WAN oder SASE bei 250 bis 800 £ oder mehr pro Standort. Der Leitfaden weist auch darauf hin, dass dediziertes Ethernet monatlich über 1.000 £ kosten kann, während einfaches Breitband etwa 50 £ kosten kann.
| Service-Level | Typische monatliche Kosten | Zusatzkosten (in der Regel) |
|---|---|---|
| Basis-Overlay | 50-150 £ pro Standort | Konnektivität, Hardware und Support |
| Managed SD-WAN | 150-500 £ pro Standort | Leitungen, Hardware und Support außerhalb des vereinbarten Pakets |
| Secure SD-WAN oder SASE | 250-800 £ oder mehr pro Standort | Konnektivität, Hardware und Support außerhalb des vereinbarten Pakets |
| Vergleich: Dediziertes Ethernet | Kann 1.000 £ pro Leitung überschreiten | Installationsgebühren, sofern angegeben; Lieferzeit und Vertragslaufzeit prüfen |
| Vergleich: Standard-Breitband | Ca. 50 £ pro Leitung | Zusätzliche Ausfallsicherheit und erweiterter Support, sofern verfügbar |
Betrachten Sie diese Angaben als Orientierungswerte und nicht als Angebote. Die Vorlaufzeit für die Installation ist zwar selbst keine Gebühr, aber Verzögerungen können bedeuten, dass Sie länger für eine bestehende Schaltung zahlen müssen. Breitbandprodukte unterscheiden sich zudem in ihren Service- und Supportbedingungen.
Erstellen Sie einen vollständigen Vergleich
Rechnen Sie Zugangsschaltungen, Edge-Hardware, Abonnements, Mobilfunkdaten, Sicherheitsüberprüfungen, Überwachung und Provider-Management hinzu. Berücksichtigen Sie auch Umstellungskosten: Paralleldienste, Installationsarbeiten, überschneidende Verträge und den Aufwand für Techniker.
Ein zweiter Anschluss erhöht die Ausfallsicherheit nur dann, wenn er dieselben Single Points of Failure vermeidet. Der Kauf bei unterschiedlichen Anbietern ist kein Nachweis dafür, dass Kabel separate Trassen nutzen oder auf unabhängiger Infrastruktur basieren.
Fragen Sie:
- Ist anwendungsbezogenes Routing hier erforderlich? Ein kleiner Standort benötigt möglicherweise eher ein einfaches Backup als ein umfassendes Overlay.
- Sind die Zugangspfade redundant ausgelegt? Fordern Sie Bereitstellungsinformationen an, um gemeinsame Ausfallpunkte (Single Points of Failure) zu bewerten.
- Kann das Team die Fehlerbehebung über mehrere Lieferanten hinweg durchführen? Es muss sichergestellt sein, dass jemand identifizieren kann, ob eine Störung beim Zugang, beim Overlay, bei einer Firewall oder bei einer Anwendung liegt.
Die Einblicke in die Kosten für Managed Services von Vight bieten Kontext, um Verwaltungsgebühren von Konnektivität und Projektarbeiten zu trennen.
Kaufkriterium: Vergleichen Sie gleichwertige Ausfallsicherheit und Support, nicht hochwertige private Konnektivität mit einer ungeschützten Breitbandleitung.
Zentrale Bereitstellung kann wiederkehrende Konfigurationen und Einsätze vor Ort reduzieren. Größere Unternehmen schätzen diese Konsistenz möglicherweise mehr als Einsparungen beim Transport; kleinere Standorte schätzen eventuell den Zugang zu verwaltetem Fachwissen.
SD-WAN kann die Transportkosten senken, während andere Betriebskosten steigen. Die Entscheidung besteht darin, ob die resultierende Ausfallsicherheit und Steuerung die Gesamtkosten für den Betrieb des Dienstes rechtfertigen.
Sicherheitslimits und identitätsbasierter Zugriff
Ein verschlüsselter Tunnel schützt den Datenverkehr über einen definierten Pfad. Er macht einen nicht verwalteten Laptop jedoch nicht vertrauenswürdig, behebt keine exponierte Cloud-Anwendung und korrigiert keine zu leichtfertig eingerichtete Firewall-Regel.
Die von Compare Your Business Costs zusammengefasste britische SD-WAN-Sicherheitsanleitung hebt hervor, dass das National Cyber Security Centre den Schwerpunkt auf Routing-Kontrollen und Verschlüsselung legt. Dazu gehören die Überprüfung des End-to-End-IPsec-Schutzes und ein starkes Konfigurationsprofil. Die praktische Frage ist, wo der Schutz beginnt, wo er endet und wer ihn aufrechterhält.
Weisen Sie jeder Steuerung einen Verantwortlichen zu
Ein Managed Service überträgt nicht automatisch jede Sicherheitsverantwortung. Verankern Sie die folgenden Verantwortlichkeiten im Servicedesign und im Vertrag:
- Verschlüsselung und Schlüssel: Definieren Sie Verschlüsselungsumfang, Schlüsselrotation und Zertifikatsverwaltung.
- Zugriff auf die Steuerungsebene: Fordern Sie authentifizierte Administrations- und Steuerungs-Kommunikation.
- Segmentierung und Isolierung: Dokumentieren Sie Mandantengrenzen und zulässigen Datenverkehr zwischen Segmenten.
- Lieferantenzugriff: Legen Sie Genehmigungen, Einschränkungen und den Widerruf von privilegierten Zugriffen fest.
- Protokollierung und Reaktion: Weisen Sie die Überprüfung von Warnmeldungen, die Untersuchung von Vorfällen und die Aufbewahrung von Beweismitteln zu.
- Software-Wartung: Benennen Sie den Verantwortlichen für Updates, die Reaktion auf Schwachstellen und Audit-Nachweise.
Der lokale Internet-Breakout ändert auch die Anforderungen an die Durchsetzung von Richtlinien. Wenn eine Filiale den Datenverkehr nicht mehr über einen zentralen Prüfpunkt leitet, sorgen Sie auf der neuen Route für eine geeignete Überprüfung und Richtliniendurchsetzung.
Halten Sie Netzwerk und Identität getrennt
SD-WAN steuert den Datenverkehr über WAN-Verbindungen. SASE (Secure Access Service Edge) kombiniert WAN-Konnektivität mit cloudbasierten Sicherheitsfunktionen. Zero-Trust-Zugriff bewertet, ob ein bestimmter Benutzer und ein bestimmtes Gerät Zugriff auf eine Ressource erhalten sollten.
Diese Ebenen lösen unterschiedliche Probleme. Das Erkennen einer Geschäftsanwendung stellt noch nicht die Identität der nutzenden Person fest, und die Verbindung innerhalb einer Filiale sollte nicht automatisch umfassenden Zugriff gewähren.
Am WiFi Access Layer ermöglicht identitätsbasiertes Networking Administratoren, den Zugriff auf authentifizierten Benutzern und Geräten zu basieren, anstatt auf einem gemeinsam genutzten Passwort oder Netzwerkstandort. Ihre Zugriffsrichtlinie sollte dann mit der Segmentierung übereinstimmen, die über das gesamte Netzwerk durchgesetzt wird.
Unser Mitarbeiter-WiFi bindet Mitarbeitergeräte mit verwalteten EAP-TLS Zertifikaten ein, sodass keine gemeinsam genutzte Passphrase rotiert werden muss. Es bietet WPA2/3-Enterprise, passwortloses WiFi und RADIUS-as-a-Service und bietet so Mitarbeiter-WiFi-Sicherheit auf Enterprise-Niveau ohne die Komplexität eines NAC.
Das ersetzt nicht die WAN-Sicherheit. Es adressiert die lokale Authentifizierungsebene, die zusammen mit Routing, Überprüfung und Anwendungsautorisierung funktionieren muss.
Bei personenbezogenen, medizinischen oder Zahlungsdaten sind Architektur und täglicher Betrieb wichtiger als die Bezeichnung SD-WAN. Fordern Sie Nachweise dafür ein, dass die vorgesehenen Kontrollmechanismen ineinandergreifen, anstatt Verschlüsselung als Beleg für vollständigen Schutz zu akzeptieren.
So planen Sie die Migration von MPLS zu SD-WAN
Starten Sie mit einem Pilotprojekt, das Ihre Richtlinien prüft, und nicht mit einer Auswahlliste, die auf Demonstrationen von Anbietern basiert. Eine sinnvolle Migration bewahrt die Wiederherstellbarkeit, während Ihr Team lernt, wie sich der neue Dienst verhält.
Die Roadmap zeigt den allgemeinen Ablauf; die Implementierung erfordert explizite Validierungs- und Rollback-Entscheidungen.
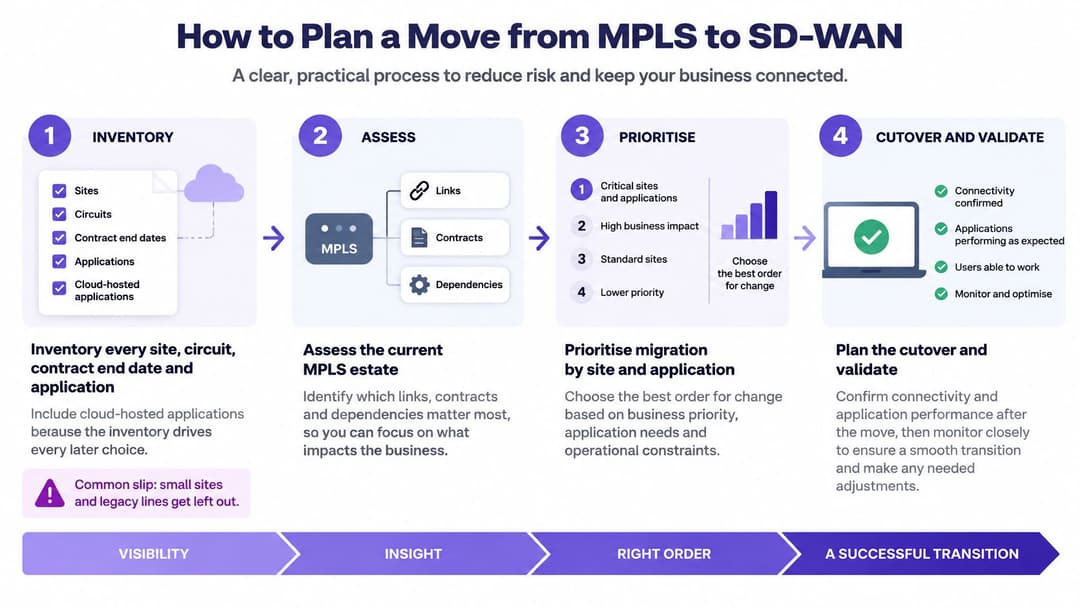
Bereiten Sie die Infrastruktur und die Verantwortlichkeiten vor
Erfassen Sie jeden Standort, jede Leitung, jeden Vertrag und jede Anwendung. Erfassen Sie Vertragsenddaten, Kündigungsanforderungen, Zugangsanbieter und Anwendungsziele, einschließlich Cloud-gehosteter Dienste. Berücksichtigen Sie kleine Standorte, Altsystem-Leitungen und Abhängigkeiten wie feste Adressierungen, die andernfalls aus dem Design verschwinden könnten.
Klassifizieren Sie den Datenverkehr nach Sensibilität und Leistungsbedarf. Trennen Sie Sprach-, Video-, Transaktions- und Massendatenübertragungen. Dokumentieren Sie, welche Anwendungen den lokalen Internetzugang nutzen dürfen und welche einen kontrollierten privaten Pfad benötigen; eine einheitliche Richtlinie für alles widerspricht einem anwendungsorientierten Design.
Wählen Sie das Betriebsmodell und weisen Sie die Sicherheitsverantwortung zu. Halten Sie schriftlich fest, wer Änderungen genehmigt, Zertifikate wartet, Warnmeldungen überprüft und Lieferanteneskalationen handhabt. Gehen Sie nicht davon aus, dass der Managed Provider eine Steuerung übernimmt, es sei denn, dies ist in der Vereinbarung so geregelt.
Überprüfen Sie das Design, bevor Sie Leitungen stilllegen
Führen Sie ein Pilotprojekt in einer risikoarmen Niederlassung mit einer Fallback-Option durch. Betreiben Sie das Overlay parallel zur bestehenden Konnektivität und dokumentieren Sie den Rückpfad. Wählen Sie einen Standort mit repräsentativen Anwendungen und nicht den am einfachsten zu installierenden Ort.
Führen Sie den engpassbasierten Akzeptanztest durch. Nutzen Sie die zuvor beschriebenen Leistungsprüfungen, wobei die Anwendungsverantwortlichen reale Workflows beobachten. Vereinbaren Sie die Abnahmekriterien vor dem Test und beziehen Sie Beeinträchtigungen der Verbindung ein, anstatt sich auf eine Demonstration mit gezogenen Kabeln zu verlassen.
Migrieren Sie in kontrollierten Wellen. Gruppieren Sie Standorte nach geschäftlichem Risiko, Anwendungsabhängigkeiten und Bereitschaft des Zugangs. Behalten Sie die private Konnektivität an kritischen Standorten bei, bis ein vereinbarter Überwachungszeitraum einen akzeptablen Betrieb nachweist, und planen Sie die Umstellung nicht rund um ein unbestätigtes Breitband-Bereitstellungsdatum.
Stilllegung erst nach technischen und vertraglichen Prüfungen. Bestätigen Sie den stabilen Betrieb, entfernen Sie veraltete Routen und prüfen Sie die Kündigungsfrist, bevor Sie Dienste stornieren. Bewahren Sie Konfigurations-Backups auf und aktualisieren Sie Diagramme, Support-Aufzeichnungen und Incident-Verfahren.
Überprüfen Sie ungelöste Ausnahmen mit dem Service Desk und den Anwendungseigentümern, bevor Sie eine Welle freigeben. Ein Netzwerk-Dashboard kann unauffällig aussehen, während Mitarbeiter weiterhin Probleme mit einem geschäftlichen Workflow haben.
Ihr erstes Ergebnis sollte ein getestetes Regelwerk und ein wiederherstellbarer Pilotbetrieb sein. Sobald diese vorliegen, werden Anbietervergleiche aussagekräftiger, da Sie Dienste anhand von Anforderungen bewerten können, die Ihre Organisation bereits nachgewiesen hat.
Wir bieten Gäste-WiFi, Mitarbeiter-WiFi und Multi-Tenant WiFi, um zu steuern, wer sich auf der Zugriffsebene neben Ihrem WAN-Design verbindet. Besuchen Sie Purple, um den passwortlosen Mitarbeiterzugriff und private Anwohnernetzwerke zu erkunden und zu besprechen, wie diese Zugriffsrichtlinien zu Ihrer SD-WAN-Migration passen können.