
Network access control deployment and architecture planner
Model authentication loads, size dynamic VLAN subnets, calculate compliance readiness, and build an automated zero-trust onboarding strategy for enterprise WiFi and wired switch ports.
Estate Endpoint Parameters
Deploy 802.1X certificate onboarding for laptops and Cloud RADIUS Passpoint for guests.
Explore Purple enterprise WiFi access control, cloud RADIUS, dynamic micro-segmentation, and compliance automation.
A sua rede provavelmente já tem mais identidades do que a sua equipa consegue acompanhar confortavelmente. Portáteis da equipa, telemóveis pessoais, impressoras, smart TVs, terminais POS, scanners, tablets, equipamentos médicos, dispositivos de convidados, prestadores de serviços, residentes, quiosques. O problema não é apenas se se conseguem ligar. É se cada um deve ligar-se, a quê, e sob que condições.
É aí que as pessoas começam a fazer uma pergunta muito prática: o que é o controlo de acesso à rede, na verdade? Não a versão de apresentação do fornecedor. A versão operacional.
A resposta curta é simples. O Network Access Control (NAC) é a camada de política que decide quem e o que entra na sua rede, aplicando depois o nível de acesso adequado. Uma boa implementação de NAC não se limita a verificar um nome de utilizador e a autorizar o tráfego. Identifica o dispositivo, verifica se cumpre a política e coloca-o na parte correta da rede, ou simplesmente em lado nenhum.
Isso importa mais agora porque as organizações do Reino Unido lidam com ambientes densos, de alta velocidade e de uso misto. O Cyber Security Breaches Survey 2024 do Governo do Reino Unido revelou que 50% das empresas do Reino Unido comunicaram uma violação ou ataque de cibersegurança nos 12 meses anteriores, subindo para 74% no caso das grandes empresas (dados de violações do Reino Unido aqui referenciados). Nesse contexto, permitir que qualquer coisa com um sinal WiFi ou porta Ethernet entre na rede por predefinição é procurar problemas.
O Segurança Digital - Porque Todas as Redes Precisam de Controlo de Acesso
Pense num edifício bem gerido com uma receção, torniquetes, passes de funcionários, cartões de visitante e pisos de acesso restrito. O segurança não pergunta apenas se alguém apareceu. Ele verifica a identidade, o propósito e onde essa pessoa tem autorização para ir.
O NAC faz o mesmo trabalho para a rede.
Um firewall ainda é importante, mas não é suficiente por si só. Um firewall regula principalmente o fluxo de tráfego. O NAC regula a admissão. Atua no ponto em que um dispositivo tenta juntar-se à rede e faz um conjunto diferente de perguntas: quem é este, que dispositivo é este, está em conformidade e o que deve ter permissão para aceder?
Porque é que o modelo antigo falha
Muitas redes foram construídas com base num pressuposto simples. Se um dispositivo entrasse no interior, era amplamente confiável. Este modelo desmorona-se nos ambientes modernos onde o "interior" inclui telemóveis não geridos, equipamentos IoT, tráfego de convidados e utilizadores temporários.
Alguns exemplos comuns:
- O portátil de um fornecedor externo liga-se à mesma infraestrutura sem fios utilizada pela equipa financeira.
- O dispositivo de um convidado acede a uma rede que não foi segmentada de forma limpa dos serviços internos.
- Um tablet partilhado autentica-se com credenciais válidas, mas não possui os controlos que a sua política exige.
- Um endpoint comprometido obtém acesso normal e começa a tentar realizar movimentos laterais.
Nenhum destes cenários é exótico. São realidades operacionais normais.
Regra prática: Se não conseguir definir o acesso na periferia, acabará por tentar resolver problemas de confiança mais profundamente na rede, onde são mais difíceis de conter.
Em termos do Reino Unido, é por isso que o NAC se enquadra naturalmente numa abordagem de acesso à rede Zero Trust. Deixa de assumir que a localização equivale a confiança. Estar nas instalações, no SSID ou no cabo não significa que um utilizador ou dispositivo deva ter acesso amplo.
O que o NAC altera na prática
A maior mudança que o NAC introduz é esta: ligação não é igual a confiança.
Em vez de conceder um alcance amplo aos dispositivos e confiar nos controlos a jusante para resolver os problemas, o NAC pode:
- Autenticar utilizadores e dispositivos antes de conceder o acesso normal
- Traçar perfis de endpoints para que equipamentos desconhecidos ou não geridos não passem despercebidos
- Aplicar acesso baseado em funções para que funcionários, convidados e dispositivos não partilhem a mesma experiência de rede
- Colocar sistemas não conformes em quarentena em vez de permitir que se misturem com os ativos de produção
Isso torna o NAC num controlo de primeira linha, e não numa camada de arrumação secundária. É especialmente útil em locais onde muitas pessoas e dispositivos partilham a mesma infraestrutura física, mas nunca devem partilhar o mesmo nível de confiança.
Compreender os Componentes Principais do NAC
O NAC pode parecer complexo porque vários sistemas atuam em conjunto. Um modelo mental útil é o sistema de tráfego automatizado de uma cidade. Um sistema decide as regras, outro valida quem tem permissão para passar e outro controla as barreiras e as mudanças de faixa no terreno.
Essas peças são o motor de políticas, o servidor de autenticação e o ponto de aplicação.
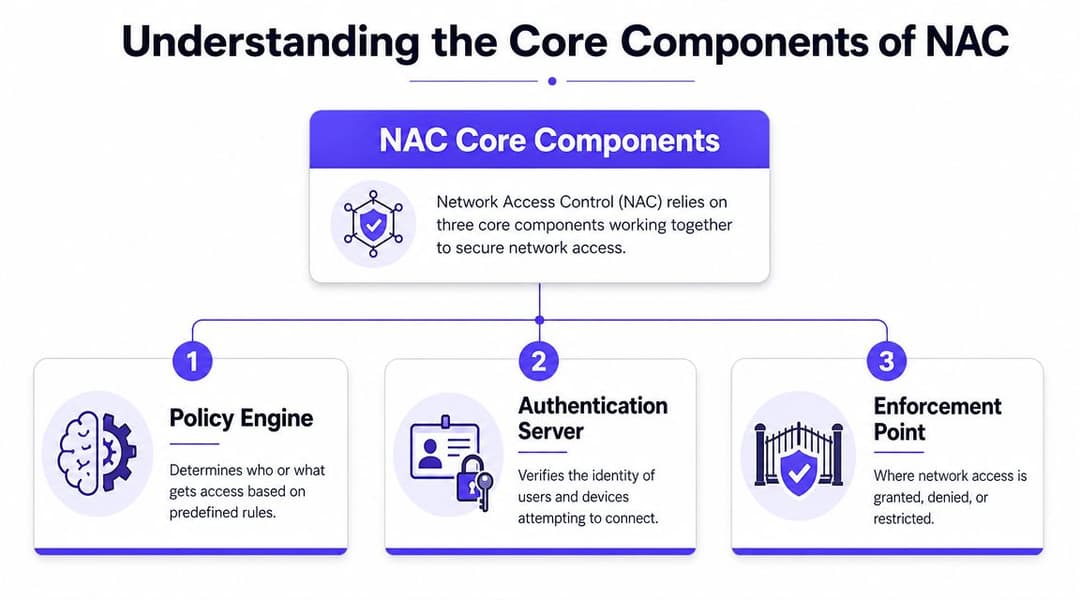
O motor de políticas
Este é o decisor. Recebe dados sobre o utilizador, o dispositivo, a localização, o tipo de ligação e a postura, e mapeia-os para um resultado de acesso.
Em termos simples, o motor de políticas responde a perguntas como:
- Este é um computador portátil de um funcionário, um telemóvel de um hóspede ou uma impressora?
- O utilizador está no grupo correto?
- Este dispositivo é conhecido e está em conformidade?
- Esta sessão deve obter acesso total, apenas acesso à internet ou acesso de remediação?
O motor de políticas é importante porque o NAC não é apenas uma verificação de autenticação. É um sistema de aplicação de políticas. Duas pessoas podem apresentar identidades válidas e, ainda assim, receber caminhos de rede diferentes porque o motor de políticas trata o contexto de forma diferente.
O servidor de autenticação
Este é o verificador de identidade. Na maioria dos ambientes, isso significa o RADIUS, frequentemente associado a sistemas de diretório e de identidade.
Quando um dispositivo tenta ligar-se, o servidor de autenticação verifica as credenciais ou o certificado apresentados e responde com uma aprovação, rejeição ou atributos adicionais que a rede pode utilizar. Estes atributos podem incluir a função, a atribuição de VLAN ou as condições de acesso.
Um mal-entendido comum entre não especialistas é que NAC e RADIUS são a mesma coisa. Não são. O RADIUS faz parte do fluxo de trabalho. O NAC utiliza esse fluxo de trabalho e, em seguida, sobrepõe políticas e aplicação de regras.
Um design de NAC saudável separa a prova de identidade da intenção de acesso. A autenticação diz quem é. O NAC decide o que essa identidade pode fazer nesta rede, nesta sessão.
O ponto de aplicação
A rede executa a sua função de aplicação de regras. O ponto de aplicação é geralmente o switch, o controlador sem fios ou o ponto de acesso que concede, restringe ou nega a conectividade.
Se a política definir "apenas internet", o ponto de aplicação pode direcionar o endpoint para uma VLAN de convidados ou para uma função restrita. Se a política definir "quarentena", o endpoint é isolado. Se a política definir "bloquear", não vai a lado nenhum.
Uma perspetiva simples assemelha-se a esta:
| Componente | Função principal | Exemplo típico |
|---|---|---|
| Motor de políticas | Aplica a lógica de acesso | Plataforma NAC |
| Servidor de autenticação | Verifica a identidade | Serviço RADIUS |
| Ponto de aplicação | Altera o acesso à rede | Switch, AP, controlador |
O que importa operacionalmente é a transição entre estes componentes. Se os dados de identidade forem fracos, a política torna-se uma adivinhação. Se a aplicação for fraca, a política torna-se ficção.
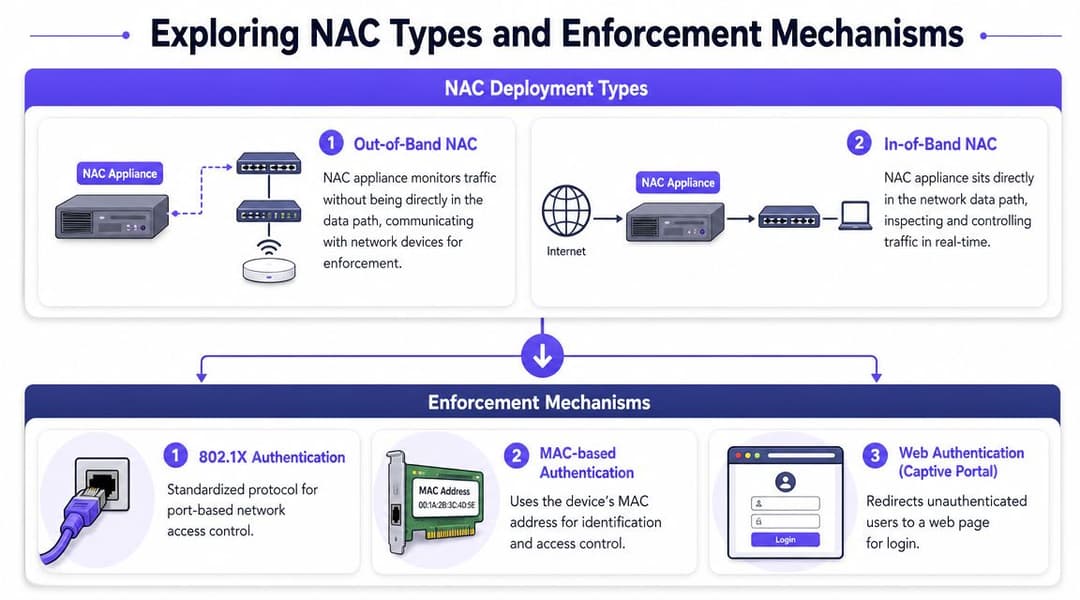
Explorar os Tipos de NAC e Mecanismos de Aplicação
Nem todas as implementações de NAC se comportam da mesma forma. Alguns controlos ocorrem antes de um dispositivo obter acesso significativo. Outros continuam após a ligação e ajustam o acesso à medida que as condições mudam. As melhores implementações costumam combinar ambos.
Nas redes empresariais do Reino Unido, o NAC é mais frequentemente implementado como uma camada de aplicação de políticas em torno do IEEE 802.1X e RADIUS, em que o comutador ou controlador sem fios trava um dispositivo na porta digital e utiliza o RADIUS para verificar as credenciais e o estado de segurança antes de o NAC decidir se esse dispositivo deve ser colocado numa VLAN específica, numa rede restrita ou ser totalmente recusado (visão geral técnica do NAC com 802.1X e RADIUS).
Pré-admissão e pós-admissão
O controlo de pré-admissão é o modelo mais limpo. O dispositivo comprova a identidade e cumpre a política antes de obter acesso real. Se falhar, a rede pode bloqueá-lo ou colocá-lo num segmento estritamente limitado.
O controlo pós-admissão parte do princípio de que a ligação inicial não é o fim da história. Os dispositivos podem perder a conformidade, as contas podem mudar e o comportamento pode tornar-se suspeito após o início de sessão. Os controlos pós-admissão permitem que o NAC reavalie e restrinja o acesso durante a sessão.
Uma comparação prática:
| Abordagem | O que faz bem | Onde pode ter dificuldades |
|---|---|---|
| Pré-admissão | Bloqueia acessos indevidos precocemente | Mais difícil com dispositivos antigos e não geridos |
| Pós-admissão | Responde a condições em mudança | Requer boa visibilidade e gatilhos claros |
As equipas concentram-se frequentemente em demasia na primeira barreira e esquecem-se do controlo de sessão. Isso é um erro. Um dispositivo que era aceitável às 9:00 pode deixar de o ser mais tarde, se a sua postura se alterar ou se o contexto de risco mudar.
Com base em agente e sem agente
Algumas plataformas NAC utilizam um agente no endpoint para reportar a postura de segurança de forma mais fiável. Isso pode ser útil para computadores portáteis geridos pela equipa e outros dispositivos corporativos.
Outros cenários exigem técnicas sem agente (agentless). Telemóveis de convidados, dispositivos de consumo e muitos endpoints IoT não terão o seu agente instalado, e forçar a instalação cria habitualmente mais fricção do que valor. Nesses casos, a criação de perfis, verificações de certificados, fluxos de portal ou metadados de rede tendem a ser mais realistas.
Nenhum dos modelos é universalmente melhor. A pergunta correta é quais as classes de dispositivos que possui e quais delas controla.
As ferramentas de aplicação que importam
Quando as pessoas perguntam o que é o controlo de acesso à rede, geralmente esperam um único mecanismo. Na realidade, o NAC é um conjunto de métodos de aplicação.
Alguns dos mais comuns:
802.1X
O padrão para controlo de acesso baseado em portas. Este é o caminho preferencial quando os dispositivos o conseguem suportar corretamente, porque oferece uma admissão mais forte baseada em identidade nas redes cabeadas e sem fios.Atribuição dinâmica de VLAN
O NAC pode colocar utilizadores e dispositivos em diferentes VLANs com base em políticas. Mesma porta de switch ou SSID, diferente resultado de rede.Controlo de Acesso Baseado em Funções (RBAC)
Um portátil das finanças, um telemóvel de convidado e uma impressora não devem herdar a mesma confiança. O RBAC permite que as políticas reflitam a função profissional e o tipo de dispositivo, em vez de apenas o local de ligação.Redes de quarentena
Útil quando um dispositivo é conhecido mas não está em conformidade. Em vez de uma decisão de tudo ou nada, o NAC pode colocá-lo num local onde se possa remediar sem aceder a sistemas sensíveis.Ignorar Autenticação MAC (MAB)
Isto é frequentemente utilizado para dispositivos que não conseguem executar o 802.1X, tais como algumas impressoras, scanners ou equipamentos especializados. Funciona, mas é mais fraco do que os métodos baseados em certificados ou utilizadores, pelo que necessita de políticas mais rigorosas à sua volta.Captive Portals e autenticação web
Comum em ambientes de acesso de convidados. Adequado para acesso temporário, mas pouco prático para utilizadores recorrentes e não é o ideal como resposta a longo prazo para funcionários ou dispositivos de confiança.
Para as organizações que estão a analisar opções de plataformas, ajuda comparar as network access control solutions com base nos padrões de aplicação que suportam eficazmente, e não apenas nas listas de funcionalidades principais.
Como o NAC se Integra com a sua Infraestrutura de TI Existente
O NAC é mais útil quando não atua sozinho. Por si só, pode verificar um pedido de ligação e aplicar uma regra local. Devidamente integrado, torna-se um ponto de decisão de acesso alimentado por identidade, confiança no dispositivo e contexto operacional.
Isso altera a qualidade da decisão.
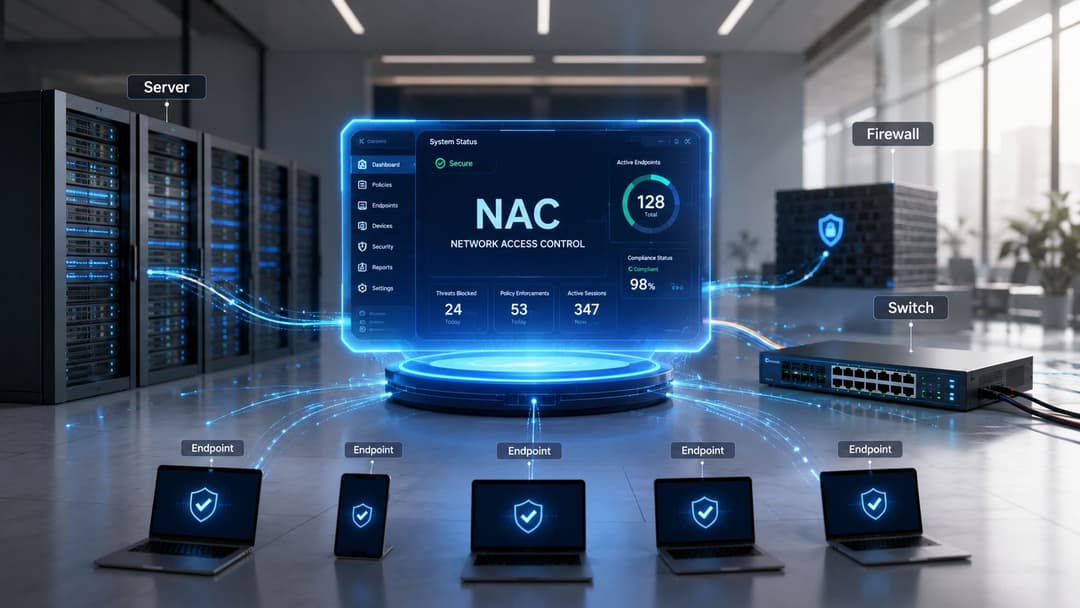
Plataformas de identidade e diretórios
A maioria das organizações não quer que o NAC mantenha um universo separado de utilizadores e funções. Pretendem que esteja associado aos sistemas que já definem a identidade dos colaboradores. Na prática, isso significa normalmente a integração com o Microsoft Entra ID, o Google Workspace, o Okta ou serviços de diretório existentes.
Isso permite que o NAC faça perguntas mais úteis:
- Este utilizador é atual e está ativo?
- Em que grupo ou função se encontra?
- O acesso foi revogado de forma centralizada?
- Esta pessoa deve ser tratada como funcionário, prestador de serviços, convidado ou residente?
Quando a política de acesso segue a verdade do diretório, a integração e a desvinculação tornam-se muito mais limpas. Se as alterações de identidade geradas pelos RH fluírem para as decisões de acesso, a rede deixa de ficar atrás do resto do seu plano de controlo.
Certificados, postura e acesso sem palavra-passe
Os ambientes de NAC mais robustos não dependem de palavras-passe partilhadas a circular em SSIDs ou de credenciais estáticas que duram demasiado tempo. Utilizam certificados e sinais de confiança do dispositivo para identificar o próprio endpoint.
Isso é importante porque uma conta de utilizador conta apenas parte da história. Um utilizador válido num dispositivo desconhecido continua a ser uma questão de risco.
Conselho de campo: Se o acesso dos seus colaboradores ainda depender de uma palavra-passe de WiFi partilhada, não tem um controlo de admissão significativo. Tem apenas uma configuração de conveniência.
É também aqui que o NAC começa a sobrepor-se às redes modernas sem palavra-passe. O acesso liderado pela identidade pode ir além da antiga experiência de Captive Portal. Para ambientes de convidados e recintos, tecnologias como o OpenRoaming e o Passpoint evoluem para uma ligação segura e automática com menos fricção. O acesso ainda necessita de política. Apenas não precisa do antigo e desconfortável percurso do utilizador.
O NAC em Ação Casos de Uso Comuns
O NAC faz mais sentido quando olha para os problemas operacionais que resolve. O motor de políticas e o fluxo de RADIUS são importantes, mas a maioria dos compradores preocupa-se com uma coisa: melhora o controlo sem prejudicar a experiência do utilizador?
Hotelaria
Os hotéis estão repletos de zonas de confiança sobrepostas. Os telemóveis e computadores portáteis dos hóspedes precisam de acesso à internet. Os dispositivos dos funcionários precisam de acesso aos sistemas operacionais. As televisões, sistemas de portas, quiosques e equipamentos de backoffice precisam de conectividade, mas não entre si por predefinição.
Um design de NAC decente separa estas classes de forma limpa, mesmo quando partilham a mesma infraestrutura física. Os convidados obtêm uma integração simples e acesso à internet. Os dispositivos dos funcionários autenticam-se no repositório de identidades da organização. Os dispositivos operacionais são colocados em segmentos estritamente limitados.
O que não funciona é a versão preguiçosa. Um único SSID genérico, uma palavra-passe e "guardamos as partes sensíveis noutro local". Na hotelaria, isso geralmente traduz-se em dores de cabeça na resolução de problemas e falta de responsabilização clara.
Retalho
Os ambientes de retalho misturam frequentemente WiFi público, tablets de funcionários, sistemas POS, leitores de código de barras, sinalização digital e equipamentos mantidos por fornecedores. Se o NAC não estiver implementado, as lojas podem acabar com sistemas que confiam uns nos outros apenas por estarem próximos.
O controlo de maior valor aqui é a admissão segmentada. Os sistemas POS só devem comunicar com o que necessitam. O tráfego de convidados nunca deve ser um vizinho com confiança implícita. O equipamento de fornecedores deve ser identificável e limitado.
Uma boa configuração de NAC para retalho também reduz a ambiguidade operacional. Quando surge algo invulgar na rede, a equipa pode classificá-lo mais rapidamente e aplicar uma política conhecida, em vez de improvisar em pleno horário de funcionamento.
Cuidados de Saúde
A saúde é onde o NAC prova rapidamente o seu valor. As instalações incluem médicos, pessoal administrativo, visitantes, prestadores de serviços, dispositivos médicos não geridos e equipamentos especializados antigos que nem sempre suportam uma autenticação moderna de forma limpa.
As orientações do setor público do Reino Unido da NCSC alinham-se com os princípios de NAC, aconselhando as organizações a adotarem uma mentalidade de Zero Trust, verificando cada utilizador e dispositivo antes de conceder acesso e usando a segmentação para limitar o impacto do comprometimento (Alinhamento Zero Trust e NAC nas orientações do setor público do Reino Unido).
Em hospitais e clínicas, a parte difícil não é a teoria. É gerir classes de dispositivos mistas sem uniformizar a confiança em toda a infraestrutura.
Alojamento residencial multi-inquilino e universitário
Os operadores residenciais precisam de um modelo de rede que pareça simples para os residentes, mas que permaneça isolado nos bastidores. Um residente não deve ser capaz de detetar os dispositivos de outro residente apenas por estarem na mesma infraestrutura do edifício.
As políticas de NAC, a atribuição de redes privadas e abordagens como iPSK oferecem grande utilidade nestas situações. Os residentes obtêm uma experiência semelhante à de casa. Os dispositivos legados continuam a poder ligar-se. O operador mantém a separação e o controlo.
Esse é um problema muito diferente do NAC de escritórios empresariais, mas aplica-se a mesma lógica de admissão. A identidade, o tipo de dispositivo e a política determinam o que a rede se torna para esse utilizador.
Melhores Práticas de Implementação e Considerações de ROI
A maioria das falhas de NAC não é causada por tecnologia fraca. É causada por políticas ambiciosas, infraestruturas desorganizadas e equipas que tentam aplicar demasiado e demasiado cedo.
Uma abordagem melhor é disciplinada e ligeiramente aborrecida. O que costuma ser um elogio em segurança de rede.
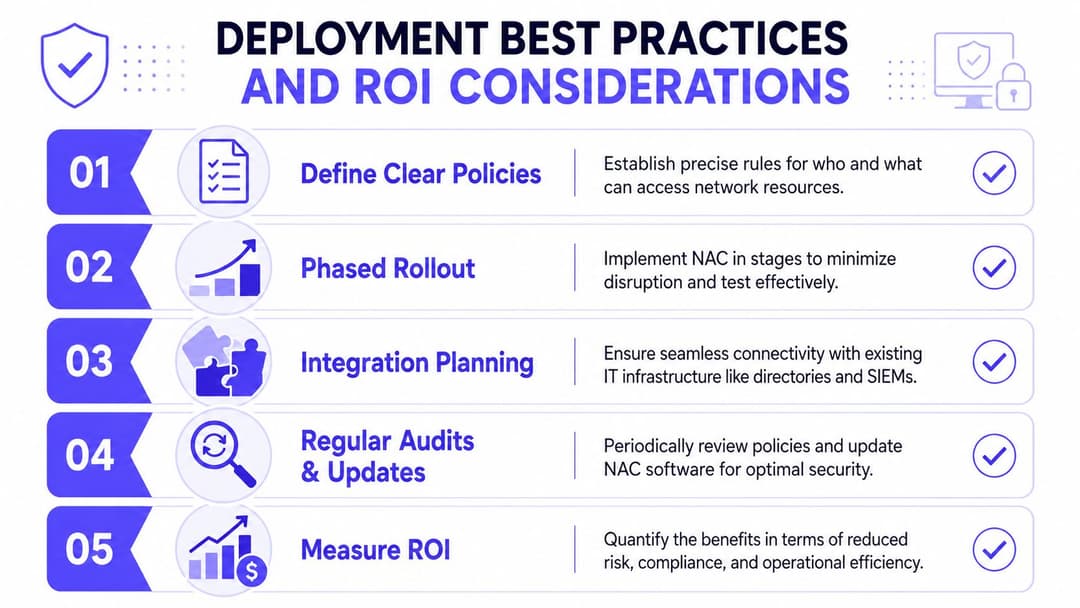
O que costuma funcionar
Comece por observar antes de bloquear. Execute o NAC em modo de monitorização ou de baixo impacto sempre que possível, crie uma visão realista dos tipos de dispositivos e, em seguida, aperte as políticas por fases.
Uma sequência útil assemelha-se a esta:
Inventário primeiro
Saiba o que se está a ligar. As organizações descobrem frequentemente mais dispositivos não geridos ou incorretamente classificados do que o esperado.Comece com uma política simples
Dispositivos geridos pela empresa, convidados, impressoras e desconhecidos são suficientes para um modelo inicial. Pode adicionar complexidade mais tarde.Planeie explicitamente para as exceções
Dispositivos legados, equipamentos clínicos, IoT especializada e sistemas de instalações precisam de um caminho. Fingir que se vão enquadrar no modelo limpo faz perder tempo.Trate o acesso cabo e WiFi em conjunto
Se a política for forte no WiFi e fraca nas portas do switch, as pessoas encontrarão a falha mais fraca.
A privacidade do Reino Unido e a conformidade fazem parte do design
Esta parte é frequentemente ignorada em artigos sobre NAC, mas é importante no Reino Unido. O NAC recolhe e avalia atributos de dispositivos e utilizadores, o que levanta questões de governação. Ao abrigo dos princípios do UK GDPR sobre minimização e limitação de armazenamento de dados, as organizações devem recolher o que necessitam para uma finalidade definida e mantê-lo apenas pelo tempo necessário. Isso significa que o design do NAC deve definir quais os atributos essenciais para as decisões de acesso, o que é registado, durante quanto tempo os registos são retidos e como os dados de segurança são separados da utilização para marketing ou análise (discussão focada no Reino Unido sobre o NAC e considerações de privacidade desde a conceção).
Isso não torna o NAC problemático. Significa apenas que o modelo de dados precisa de disciplina.
Não construa o NAC como um aspirador para todas as identidades e atributos de dispositivos disponíveis. Construa-o como um sistema de decisão com um conjunto de evidências justificado.
O ROI é mais abrangente do que a redução de falhas de segurança
Os compradores de segurança perguntam frequentemente pelo retorno do investimento e, depois, enquadram-no de forma demasiado estreita. O valor não está apenas em "saber se o NAC impediu um incidente". Também se reflete nas operações diárias.
As áreas comuns de retorno incluem:
- Menor atrito no suporte porque os funcionários e convidados entram no estado de acesso correto de forma mais consistente
- Resolução de problemas mais rápida porque a rede tem um contexto de identidade e política mais claro
- Desativação de utilizadores mais limpa quando o acesso depende do estado de identidade central e do certificado
- Menos gestão manual de exceções uma vez que as funções repetíveis e as classes de dispositivos são mapeadas corretamente
É também aqui que as opções geridas na nuvem e focadas na identidade podem fazer sentido. Algumas organizações ainda preferem um NAC local associado a RADIUS e comutação locais. Outras preferem menos custos de infraestrutura. Plataformas como os serviços de segurança de rede e sem fios da Purple enquadram-se neste último padrão, combinando acesso baseado em identidade, fluxos de trabalho sem palavra-passe e integração de fornecedores sem exigir o antigo fardo operacional de palavras-passe partilhadas e fluxos de convidados altamente manuais.
O Futuro do Acesso - Do NAC à Rede Baseada em Identidade
O NAC tradicional continua a ser importante. Continua a ser a camada de admissão que diz à rede quem e o que deve ser confiado, sob quais condições e com que nível de acesso.
Mas a experiência do utilizador em torno do NAC está a mudar.
Em janeiro de 2024, 96% das instalações do Reino Unido tinham acesso a banda larga com capacidade de gigabit (atualização de conectividade do Reino Unido aqui mencionada). Esse nível de conectividade significa mais dispositivos, mais sessões e uma maior expectativa de que o acesso deve ser imediato. O antigo modelo de palavras-passe partilhadas, Captive Portals complexos e exceções manuais não se escala bem nesse ambiente.
O caminho a seguir é a rede baseada em identidade. A decisão de acesso continua a seguir os princípios de NAC, mas a implementação torna-se mais integrada. Os funcionários autenticam-se com confiança baseada em identidade e ao nível de certificados. Os convidados ligam-se através de padrões que reduzem o atrito e melhoram a encriptação desde o primeiro pacote. Os locais multi-tenant e de utilização mista obtêm isolamento sem obrigar todos os utilizadores a passarem por etapas de início de sessão difíceis.
Esta é a resposta atual sobre o que é o controlo de acesso à rede hoje em dia. Já não é apenas um guardião legado. É a base para um acesso sem palavra-passe e baseado em identidade que consegue ser seguro, segmentado e utilizável ao mesmo tempo.
A Purple ajuda as organizações a passarem de um acesso WiFi básico para redes baseadas em identidade, substituindo palavras-passe partilhadas e Captive Portals por um acesso seguro e sem palavra-passe para convidados, funcionários e ambientes multi-tenant. Se está a avaliar como os princípios de NAC podem suportar o OpenRoaming, Passpoint, acesso de funcionários baseado em certificados ou conectividade isolada de residentes, a Purple é uma plataforma a analisar.



