


Access point security hardening advisor
Evaluate your wireless access point security posture. Audit deauthentication attack resilience, switchport tamper vulnerability, and identity-based 802.1X zero-trust segmentation.
Wireless estate parameters
Hardening audit results
Elevated RiskMuitas equipas encontram-se na mesma situação neste momento. O WiFi de convidados funciona, os colaboradores conseguem ligar-se e alguns dispositivos mais complexos, como impressoras, caixas registadoras, smart TVs, tablets ou equipamentos clínicos, vão funcionando de alguma forma na mesma infraestrutura sem fios. No papel, nada parece estar avariado.
Depois, surgem as falhas. Alguém sai da empresa e ainda conhece a palavra-passe partilhada. Um residente num edifício multi-tenant liga o seu próprio router. Um ponto de acesso de um hotel é reposto após manipulação física. Um dispositivo IoT legado não consegue utilizar autenticação moderna, pelo que a rede retrocede para um modelo mais fraco para todos. O que parece ser uma coleção de dores de cabeça de WiFi separadas é normalmente um problema subjacente: a rede continua a confiar mais em palavras-passe do que em identidades.
A segurança do ponto de acesso é importante porque o ponto de acesso é a porta de entrada entre pessoas, dispositivos e os sistemas do seu negócio. Se essa porta de entrada depender de segredos partilhados, credenciais copiadas e acesso de tamanho único, a segurança torna-se frágil. Se depender de identidade verificada, contexto do dispositivo e acesso segmentado, a mesma rede WiFi torna-se mais fácil de proteger e de operar.
Repensar o WiFi - A Sua Primeira Linha de Defesa
Um convidado faz o check-in, digitaliza o cartão na receção e acede ao WiFi em segundos. Um membro do pessoal utiliza a mesma infraestrutura sem fios para aceder à folha de pagamentos, ao e-mail e a aplicações internas. Uma impressora no back office liga-se através de um método mais antigo porque não suporta normas mais recentes. Do ponto de vista do utilizador, isso parece normal. Do ponto de vista da rede, significa frequentemente que uma camada de acesso está a tentar responder a decisões de confiança completamente diferentes com ferramentas concebidas para uma palavra-passe partilhada.
É por isso que o WiFi merece um nível de atenção diferente. Não se trata apenas de conectividade. É o ponto onde as pessoas, os dispositivos e as políticas se cruzam pela primeira vez com os seus sistemas de negócio. Ao contrário de uma tomada com fios escondida numa sala de comunicações, um sinal wireless chega a parques de estacionamento, corredores, escritórios vizinhos e áreas públicas. A sua primeira linha de defesa é também a mais exposta.
Por que o sem fios altera o risco
Um ponto de acesso funciona como uma receção com um armário de chaves mestras por trás. A pessoa na receção precisa de saber quem está a perguntar, a que deve ter autorização para aceder e se deve ser mantida afastada de outros convidados e funcionários. Se todos apresentarem a mesma palavra-passe, a receção não pode tomar uma decisão significativa. Apenas pode confirmar que alguém conhece o segredo partilhado.
Isto cria um problema técnico e outro operacional.
Um modelo centrado em palavras-passe mistura casos de utilização muito diferentes num único lote. Os convidados precisam de acesso à internet por um curto período. O pessoal precisa de um acesso associado à sua função e com single sign-on. Os dispositivos legados podem precisar de exceções controladas de forma rigorosa. Os locais multi-tenant precisam de uma única infraestrutura sem fios física com limites claros entre as organizações. Estes podem parecer projetos de WiFi separados, mas normalmente apontam para a mesma causa raiz: a rede continua a confiar em palavras-passe em vez de identidades.
O efeito prático surge rapidamente:
- A desintegração continua caótica: o acesso depende frequentemente da alteração de uma chave partilhada, seguida da ligação manual de cada dispositivo, um a um.
- A experiência do utilizador torna-se inconsistente: a equipa pode ter um início de sessão para aplicações empresariais e um processo diferente para o WiFi.
- A aplicação de políticas torna-se mais fraca: a rede tem dificuldade em distinguir um convidado, um médico, um prestador de serviços externos e uma impressora.
- Os ambientes partilhados tornam-se mais difíceis de controlar: uma única infraestrutura tem de suportar diferentes organizações, residentes ou departamentos sem limites de identidade claros.
Regra prática: se muitos utilizadores e tipos de dispositivos acedem com a mesma credencial, a rede está a identificar uma palavra-passe, não uma pessoa ou dispositivo.
Neste contexto, a abordagem da Purple torna o modelo mais limpo. O acesso baseado em identidade dá à rede uma pergunta melhor para fazer à entrada. Não "conhece a palavra-passe?", mas sim "quem é, que dispositivo está a utilizar e o que deve ter permissão para fazer?". Assim que o WiFi estiver associado à identidade, o acesso de convidados, o SSO do pessoal, a integração de dispositivos legados e a separação multi-tenant deixam de ser exceções difíceis. Tornam-se resultados de políticas diferentes a partir do mesmo modelo de confiança.
Essa mudança é importante para a segurança, mas também para as operações do dia a dia. As equipas de suporte técnico passam menos tempo a renovar credenciais. Os colaboradores obtêm uma experiência de início de sessão mais consistente. Os convidados acedem à Internet sem serem colocados perto dos sistemas internos. Os dispositivos mais antigos podem ser isolados sem enfraquecer o acesso de todos os outros. Para uma visão mais ampla de como esse modelo funciona na prática, consulte este guia para redes sem fios seguras.
Uma segurança forte do ponto de acesso começa com uma ideia simples. O seu WiFi deve reconhecer a identidade, e não apenas a posse de uma palavra-passe.
Ameaças Comuns à Espreita na Sua Rede Sem Fios
A maioria das ameaças sem fios torna-se mais fácil de compreender quando deixa de ver o WiFi como magia invisível e passa a vê-lo como uma porta pública. Qualquer pessoa dentro do alcance pode tentar rodar a maçaneta. Uma boa segurança nos pontos de acesso garante que apenas as pessoas certas entram, e apenas nas salas certas.
Rogue access points e evil twins
Um ponto de acesso não autorizado (rogue access point) é qualquer dispositivo wireless não autorizado a transmitir dentro ou perto do seu ambiente. Às vezes é malicioso. Outras vezes é apenas um funcionário bem-intencionado a ligar um router barato para "resolver" uma cobertura fraca. De qualquer forma, cria uma segunda porta de entrada não gerida.
Um evil twin é ainda pior. Trata-se de uma rede falsa concebida para se assemelhar ao seu SSID legítimo, de modo a que os utilizadores se liguem a ela por engano. Uma vez ligados, um atacante pode monitorizar o tráfego, direcioná-los para páginas de início de sessão falsas ou interromper o serviço.
No Reino Unido, os pontos de acesso não autorizados representam 28% dos incidentes de interferência sem fios detetados em ambientes empresariais urbanos, causando diretamente 15 - 20% de perda de pacotes em redes WPA2 devido a sobreposição de canais não autorizada e ataques de desautenticação, de acordo com a Splunk’s access point security overview citing Ofcom monitoring data. Para o operador de um espaço, isso não é apenas uma preocupação de segurança. Significa más experiências de pagamento, dispositivos portáteis congelados, sessões de convidados interrompidas e equipas de suporte a tentar resolver a "lentidão do WiFi" que, na verdade, é interferência e falsificação de identidade.
Packet sniffing e tráfego exposto
A monitorização de pacotes (packet sniffing) parece exótica, mas a ideia é simples. Se o tráfego não estiver devidamente protegido, alguém por perto poderá conseguir observar os dados a moverem-se pelo ar, de forma muito semelhante a ouvir uma conversa num átrio movimentado. Quanto mais a sua rede depender de modos de segurança antigos ou credenciais partilhadas, mais margem existirá para espionagem e abuso de sessões.
Os leitores ficam frequentemente confusos. Assumem que o HTTPS por si só resolve o problema. Ajuda, mas não substitui uma autenticação sem fios robusta. A segurança do WiFi continua a determinar se os utilizadores se ligam à rede correta, se o tráfego é encriptado desde o início e se os dispositivos estão isolados uns dos outros.
Um website seguro não compensa um processo fraco de entrada sem fios.
Ataques de desautenticação e desligamentos forçados
Um ataque de desautenticação expulsa os utilizadores de uma rede wireless falsificando tramas de gestão. Por si só, isso é disruptivo. Combinado com um SSID falso, torna-se numa armadilha. Os utilizadores são desligados da rede legítima, voltam a ligar-se frustrados e acabam por aceder à rede do atacante.
Três sinais de que isto pode estar a acontecer:
- Os utilizadores reportam desligamentos aleatórios numa área enquanto a rede com fios funciona bem.
- Os dispositivos continuam a ligar-se ao mesmo SSID mas o desempenho permanece instável.
- Os pedidos de suporte acumulam-se em períodos de maior atividade quando o espaço de rádio congestionado torna a interferência mais difícil de detetar.
Para uma visão operacional mais aprofundada sobre a conceção de SSIDs seguros, segmentação e escolhas de políticas, o guia da Purple sobre redes sem fios seguras é uma referência útil.
A Sopa de Letras dos Padrões de Segurança WiFi Explicada
A terminologia de segurança de rede sem fios afasta as pessoas porque surge como uma pilha de siglas - WEP, WPA2, WPA3, PSK, SAE, 802.1X, EAP-TLS. Se descodificar o que cada uma tenta resolver, a imagem torna-se muito mais simples.
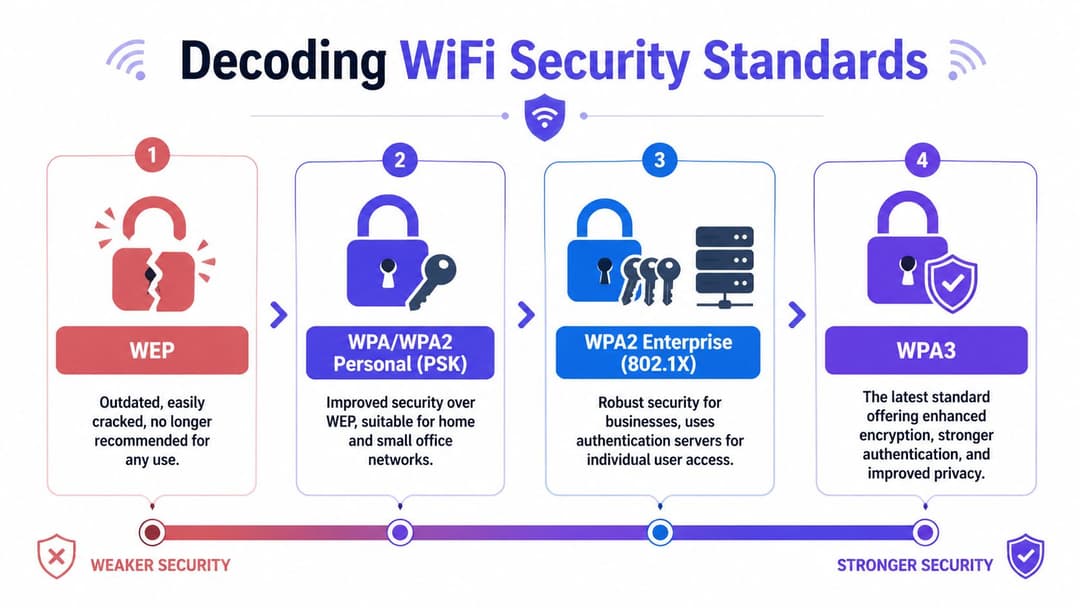
De fechaduras partidas a portas mais fortes
O WEP está obsoleto. Pertence à mesma categoria de uma fechadura de porta de entrada que qualquer pessoa sabe arrombar. Se ainda o encontrar num dispositivo, a resposta certa é a substituição ou o isolamento, e não a adaptação.
O WPA melhorou o WEP, mas é suficientemente antigo para que não deva construir um design empresarial moderno em torno dele.
O WPA2 tornou-se o padrão de longa data para muitas organizações. Ainda é comum, mas existe uma divisão importante dentro do WPA2:
- WPA2-Personal utiliza uma chave pré-partilhada, sendo frequentemente uma única palavra-passe para todos.
- WPA2-Enterprise utiliza autenticação individual, tipicamente através de 802.1X.
Essa distinção importa mais do que a própria etiqueta WPA2. Um modelo autentica um segredo. O outro autentica uma pessoa ou dispositivo.
Personal versus Enterprise
Muitos compradores pensam que "Enterprise" significa equipamento caro. Na prática, significa um modelo de confiança diferente.
Com o PSK ou chave pré-partilhada, todos provam o acesso sabendo a mesma palavra-passe. Se a palavra-passe for divulgada, a rede não tem forma de saber se a pessoa que se está a ligar é um funcionário atual, um antigo prestador de serviços ou um dispositivo aleatório que obteve o código através de um convidado.
Com o 802.1X, cada ligação é verificada individualmente. Considere a diferença entre um espaço com um código na porta lateral e uma entrada com pessoal onde cada pessoa apresenta a sua identificação. O sistema pode permitir um utilizador, rejeitar outro, colocar um terceiro num segmento de rede limitado e registar a decisão corretamente.
Aqui está a comparação prática.
| Modelo | Nível de Segurança | Método de Autenticação | Complexidade de Gestão | Caso de Uso Ideal |
|---|---|---|---|---|
| WEP | Baixo | Chave estática partilhada | Fácil de gerir, inseguro de executar | Nenhum. Substitua ou isole imediatamente |
| WPA ou WPA2 Personal PSK | Moderado | Palavra-passe partilhada | Simples ao início, mais difícil ao longo do tempo | Ambientes pequenos, de baixo risco e utilização temporária |
| WPA2 Enterprise 802.1X | Alto | Autenticação por utilizador ou por dispositivo | Configuração inicial mais complexa, mais simples a longo prazo | Funcionários, ambientes regulados, WiFi crítico para o negócio |
| WPA3 | Alto a muito alto | Autenticação moderna com proteções mais fortes | Depende do modo e do suporte do dispositivo | Novas implementações e atualizações focadas na segurança |
O que o 802.1X realmente faz
O 802.1X é frequentemente explicado como se todos já tivessem um laboratório. A versão em linguagem simples é melhor. É uma estrutura de controlo que verifica as credenciais antes de o dispositivo obter acesso normal à rede. Essas credenciais podem vir de um nome de utilizador e palavra-passe, de um certificado ou de um fluxo de trabalho de um fornecedor de identidade.
É por isso que o 802.1X se adapta tão bem aos ambientes empresariais:
- Apoia a responsabilidade individual em vez de segredos de grupo.
- Mapeia o acesso à identidade para que os funcionários, convidados e dispositivos não fiquem todos no mesmo patamar de rede.
- Torna a desativação de utilizadores mais limpa porque o acesso pode ser revogado na camada de identidade, e não através da alteração de todas as palavras-passe em todo o lado.
Para os leitores que comparam opções de implementação, o artigo explicativo da Purple sobre WPA e WPA2 Enterprise oferece um enquadramento operacional útil.
Visão do arquiteto: a maior atualização na segurança do WiFi não é o nome da cifra. É a transição de uma confiança partilhada para uma confiança por utilizador e por dispositivo.
Por que o WPA3 é importante
O WPA3 melhora a proteção sem fios de várias formas, mas uma das mais práticas é o que faz contra ataques de adivinhação de palavras-passe no modo pessoal. Utiliza SAE, abreviatura de Simultaneous Authentication of Equals, em vez do modelo de handshake mais antigo utilizado no WPA2-PSK.
Isso é importante porque o modelo antigo dava aos atacantes mais oportunidades para capturar dados e tentar adivinhar palavras-passe offline. O WPA3-SAE torna esse processo muito mais difícil. Resumindo, aumenta o custo de adivinhação e reduz a utilidade de handshakes intercetados.
Sempre que possível, utilize WPA3-Enterprise para funcionários e acessos empresariais geridos. Utilize as funcionalidades do WPA3 de forma ponderada para ambientes de convidados e de transição. Se os dispositivos mais antigos continuarem a forçar concessões, limite essas concessões em vez de as aplicar a toda a rede.
A armadilha oculta nas discussões de padrões
Os padrões por si só não garantem a segurança do ponto de acesso. Pode comprar hardware moderno, ativar um modo mais recente e, ainda assim, acabar com uma confiança fraca se a organização continuar a utilizar credenciais partilhadas, uma ativação de utilizadores fraca e um acesso lateral amplo.
É por isso que os padrões devem ser interpretados como ferramentas e não como resultados. O WPA3, o 802.1X, os certificados e a segmentação só compensam quando suportam um modelo de identidade mais limpo.
Ir Além das Palavras-passe com Acesso Baseado em Identidade
Um visitante chega para uma reunião com um cliente, um novo colaborador abre um portátil no primeiro dia, um prestador de serviços precisa de acesso temporário para uma vistoria no local e um ecrã inteligente na receção tem de permanecer online todo o mês. Se todos os quatro dependerem de uma palavra-passe WiFi partilhada, a rede está a tratar identidades muito diferentes como se fossem a mesma pessoa a segurar a mesma chave.
Essa é a principal fraqueza em muitos ambientes wireless. O problema não é apenas a força da palavra-passe. É o modelo antigo por trás dela. O WiFi centrado em palavras-passe reduz a confiança à posse de um segredo reutilizável, mesmo quando a empresa necessita de distinguir entre convidados, funcionários, dispositivos não geridos e inquilinos que partilham o mesmo edifício.
O acesso baseado em identidade começa com uma pergunta melhor. Em vez de perguntar "Conhece a palavra-passe?", a rede pergunta "Quem é, que dispositivo está a utilizar e ao que deve ter permissão para aceder?". Essa mudança é importante a nível operacional. Reduz as reposições no suporte técnico, limita o acesso excessivo acidental e acelera a desintegração de utilizadores, porque o acesso pode acompanhar os registos de identidade em vez de esperar que alguém altere uma credencial partilhada.
O acesso de convidados deve parecer fácil sem ser anónimo
O WiFi de convidados tradicional cria frequentemente um compromisso estranho. Se o simplificar com uma única palavra-passe partilhada, perde a rastreabilidade. Se adicionar passos complexos no portal, a experiência do utilizador é prejudicada antes mesmo de o convidado abrir um navegador.
Uma abordagem melhor associa o acesso de convidados a um sinal de identidade leve, em vez de uma palavra-passe partilhada na receção. O Passpoint e o OpenRoaming funcionam mais como acordos de roaming móvel do que os antigos hábitos de WiFi público. Um utilizador conhecido ou um dispositivo fidedigno pode ligar-se com menos fricção, e a rede pode ainda aplicar o limite correto desde a primeira ligação. O acesso à Internet permanece separado dos sistemas empresariais internos porque a política segue a identidade e o contexto, não um pressuposto genérico ao nível do SSID.
Essa é a abordagem da Purple na prática. A integração de convidados passa a fazer parte do mesmo modelo de confiança que o resto da infraestrutura, em vez de ser uma exceção especial com controlos mais fracos.
O WiFi dos colaboradores deve seguir a mesma verdade de identidade que tudo o resto
O acesso dos funcionários expõe frequentemente os limites do WiFi baseado em palavras-passe de forma clara. Chaves partilhadas pré-partilhadas espalham-se entre equipas, permanecem em dispositivos não geridos e mantêm-se válidas muito depois de uma mudança de cargo. O resultado é familiar para qualquer equipa de TI. As exceções manuais acumulam-se, as revisões de acesso tornam-se um jogo de adivinhas e a política sem fios afasta-se do diretório e dos sistemas de SSO já utilizados para as aplicações.
O acesso baseado em identidade resolve essa incompatibilidade. Se a rede sem fios puder utilizar o Entra ID, Okta ou Google Workspace como fonte de verdade, as entradas, transferências e saídas de colaboradores são geridas através do mesmo ciclo de vida de identidade já utilizado noutros locais. O WiFi deixa de ser uma ilha isolada de credenciais e passa a funcionar como parte da estrutura de acesso da organização. O guia da Purple sobre soluções de controlo de acesso à rede explica como esse modelo de políticas funciona na periferia da rede.
Os utilizadores notam a diferença. A segurança que corresponde a padrões de início de sessão familiares tende a parecer mais confiável do que mais uma solicitação de palavra-passe. Como mencionado anteriormente, as atitudes do público em relação à autenticação multifator mostram que os sinais de segurança visíveis e bem concebidos demonstram cuidado com os dados dos utilizadores. O mesmo princípio aplica-se às redes wireless.
Ambientes legados e partilhados também são problemas de identidade
Impressoras antigas, sensores IoT, scanners e sistemas de edifícios raramente se enquadram perfeitamente numa categoria de funcionários ou convidados. Os locais multi-tenant criam outra versão do mesmo desafio. Uma infraestrutura de pontos de acesso pode servir várias organizações, necessitando cada uma de separação, capacidade de auditoria e políticas diferentes.
Uma palavra-passe não consegue expressar esse detalhe. A identidade consegue.
Para dispositivos mais antigos, a identidade pode provir de certificados, perfis de dispositivos, política baseada em MAC como medida de contenção ou de um fluxo de integração dedicado que limita o que o dispositivo pode alcançar. Para ambientes multi-tenant, a identidade permite a aplicação de políticas por inquilino, grupo de utilizadores, tipo de dispositivo e janela temporal sem forçar todas as organizações a adotar o mesmo modelo de confiança partilhado. A lógica é semelhante à dos sistemas de entrada física. Um edifício não deve emitir uma chave mestra para cada visitante, funcionário de limpeza, empregado e fornecedor. O Wilcox Door Service access control guide mostra o mesmo princípio no mundo físico. O acesso deve corresponder à função, localização e duração.
Um problema subjacente, um modelo mais limpo
O atrito dos convidados, as lacunas incómodas no SSO, a ativação frágil de IoT e a separação de inquilinos parecem muitas vezes problemas de rede sem fios distintos. No entanto, são normalmente sintomas de uma única escolha de design: a rede continua a confiar mais em palavras-passe do que em identidades.
O acesso baseado em identidade substitui isso por decisões por utilizador, por dispositivo e por função. Um convidado obtém acesso apenas à Internet. Um membro da equipa obtém os recursos associados à sua função. Um prestador de serviços obtém uma política limitada no tempo. Um dispositivo antigo obtém o caminho mais estreito de que necessita, e não uma partilha ampla da rede.
É por isso que a segurança moderna dos pontos de acesso está a avançar nesta direção. Não se trata apenas de um método de início de sessão melhor. É uma forma de reunir o acesso de convidados, o SSO de colaboradores, o suporte a sistemas legados e o controlo multi-tenant sob um único modelo de segurança que se adequa à forma como as organizações operam.
Uma Lista de Verificação para Implementação de Access Points de Nível Empresarial
A maioria das falhas de segurança dos pontos de acesso não começa com explorações avançadas. Começa com atalhos comuns. As credenciais padrão permanecem ativas. O firmware fica desatualizado. O tráfego de convidados e de funcionários mistura-se mais do que deveria. Um dispositivo acessível fisicamente é reposto ou removido. A resposta não é uma definição mágica. É uma implementação disciplinada.
Comece com o básico que falha mais frequentemente
O primeiro item da lista de verificação é dolorosamente simples. Altere os padrões do fornecedor imediatamente. O relatório de Wireless Security Assessment de 2025 do UK NCSC indica que as vulnerabilidades de credenciais predefinidas em pontos de acesso sem atualizações de segurança contribuem para 42% das redes de convidados violadas nos setores de saúde e residencial multi-tenant, e as PSK do fornecedor inalteradas permitem um acesso por força bruta 85% mais rápido, conforme resumido neste wireless access security policy resource. Se uma rede ainda depende de credenciais de fábrica, qualquer controlo avançado sobreposto assenta em fundações frágeis.
Depois, observe a disciplina de atualização. Os pontos de acesso são infraestrutura, mas continuam a ser sistemas definidos por software com bugs, ciclos de correções e atualizações de segurança. Se não tiver uma rotina para revisão de firmware, implementação faseada e planeamento de reversão, a infraestrutura irá cair na inconsistência.
Uma lista de verificação de implementação prática
- Utilize WPA3-Enterprise onde o seu mix de dispositivos o suporte: Isto reforça a autenticação e alinha-se melhor com o controlo de acesso por utilizador do que os modelos de palavra-passe partilhada.
- Separe o tráfego com VLANs ou controlos de política equivalentes: Os dispositivos de convidados, funcionários, operações e IoT não devem estar todos localizados numa única vizinhança de difusão plana.
- Gira os pontos de acesso de forma centralizada: Uma política consistente supera as intenções perfeitas. A gestão centralizada reduz a probabilidade de um site ficar desatualizado em termos de configurações ou atualizações.
- Ative a deteção de APs falsos (rogue APs): A sua infraestrutura sem fios deve procurar ativamente rádios não autorizados e SSIDs suspeitos, em vez de esperar por reclamações dos utilizadores.
- Desative ou isole clientes antigos: Se um dispositivo não suportar autenticação moderna, coloque-o num segmento rigidamente controlado e com alcance limitado.
- Desligue o que não precisa: Protocolos antigos, métodos de gestão fracos e SSIDs não utilizados criam uma superfície de ataque desnecessária.
Não ignore o acesso físico
As equipas de rede falam, por vezes, de segurança sem fios como se esta terminasse na encriptação. Não termina. Se alguém conseguir aceder fisicamente ao dispositivo, poderá redefinir as configurações, roubá-lo ou movê-lo. Em espaços abertos ao público, esse risco é mais comum do que muitos operadores esperam.
Os princípios de controlo de acesso físico utilizados para portas e áreas restritas também se aplicam perfeitamente aqui. As orientações sobre zonamento, resistência à adulteração e entrada controlada no guia de controlo de acesso da Wilcox Door Service oferecem um modelo mental útil para pensar sobre a colocação de hardware de rede em lobbies, corredores, salas técnicas e edifícios partilhados.
Conselho operacional: trate cada ponto de acesso como uma pequena sucursal. Proteja as credenciais, proteja o software e proteja a caixa física.
Perguntas a fazer durante uma auditoria
Utilize estes pontos ao analisar uma implementação existente juntamente com as equipas de operações, instalações e TI na mesma sala:
- Podemos revogar um utilizador ou dispositivo sem alterar o acesso de todos os outros?
- Os convidados, funcionários e dispositivos não geridos têm caminhos de rede significativamente diferentes?
- Saberíamos se alguém instalasse hoje um ponto de acesso não autorizado?
- Uma pessoa numa área pública consegue aceder, reiniciar ou remover um ponto de acesso sem ser notada?
Onde uma única plataforma pode simplificar as operações
Este é o ponto onde muitas equipas descobrem que não precisam de mais SSIDs. Precisam de menos segredos partilhados e de uma melhor gestão de identidades. Uma opção é a Purple, que suporta autenticação baseada em identidade para convidados e colaboradores, integra-se com plataformas de diretório como o Entra ID e Okta, e suporta abordagens como iPSK para dispositivos legados, funcionando simultaneamente com os principais fabricantes de pontos de acesso. Utilizada corretamente, esse tipo de plataforma ajuda a substituir práticas de palavras-passe dispersas por uma política central e um controlo de ciclo de vida mais claro.
Resolver a Segurança WiFi para Ambientes Complexos
Os ambientes sem fios mais complexos não falham porque a equipa desconhece as boas práticas. Falham porque a realidade é caótica. Os residentes trazem consolas e colunas inteligentes. Os hospitais operam equipamentos especializados com pilhas sem fios antigas. Os hotéis precisam de um registo rápido de convidados sem expor os sistemas internos. As residências de estudantes querem simplicidade semelhante à de casa e isolamento de nível empresarial ao mesmo tempo.
Habitação multi-inquilino e hotelaria
Considere uma propriedade de arrendamento de longa duração ou um grande hotel. Cada ocupante espera uma conectividade privada e simples, mas o operador necessita de controlo central, visibilidade de suporte e contenção de riscos. Uma única PSK partilhada em todo o local é fácil de distribuir e difícil de defender. Um residente partilha-a, um convidado publica-a e um dispositivo inteligente esquecido continua a usá-la muito depois de o utilizador original ter partido.
Um modelo melhor assenta na confiança por utilizador, por quarto ou por dispositivo. Isso permite que a rede funcione mais como espaços privados separados, sobrepostos numa única infraestrutura gerida. A experiência do residente mantém-se simples, enquanto o operador mantém a segmentação e as políticas centralizadas num só local.
O setor da saúde e o problema dos dispositivos legados
Os ambientes de saúde expõem rapidamente os limites do design centrado em palavras-passe. Os fluxos de trabalho clínicos dependem frequentemente de dispositivos que não conseguem participar de forma limpa em fluxos de trabalho 802.1X completos. Se a resposta for "colocar todos na mesma rede de palavra-passe partilhada", a exceção torna-se a regra.
O inquérito Cyber Security Breaches Survey de 2025 do NCSC do Reino Unido revela que 62% dos prestadores de cuidados de saúde e 45% dos operadores de alojamento estudantil ainda utilizam PSKs partilhados, enquanto o iPSK pode reduzir as falhas de autenticação em 35% em testes multi-inquilino ao proteger dispositivos antigos sem as complicações do RADIUS, de acordo com a página da comunidade Microsoft citada no conjunto de dados verificado. É por isso que o iPSK, ou chaves individuais pré-partilhadas, é importante. Atribui a cada dispositivo antigo o seu próprio segredo em vez de forçar toda a categoria a partilhar apenas um. Se uma chave for exposta, revoga-se apenas um dispositivo e não toda a população.
As palavras-passe partilhadas transformam um dispositivo fraco no problema de todos. O iPSK limita a vulnerabilidade ao dispositivo que realmente necessita da exceção.
SSO de colaboradores em locais de utilização mista
Agora adicione os funcionários ao cenário. Num hotel, centro comercial ou hospital privado, os funcionários movem-se entre postos de trabalho fixos, dispositivos portáteis, tablets e sistemas administrativos. Se o seu acesso wireless ainda depender de uma palavra-passe local memorizada, cada mudança de função cria um desfasamento entre a realidade dos recursos humanos e a realidade da rede.
Com o SSO dos funcionários interligado ao fornecedor de identidade da organização, a infraestrutura wireless passa a comportar-se como o resto do stack de aplicações modernas. O acesso segue a função. A revogação segue a saída. Aos trabalhadores temporários pode ser concedido acesso controlado sem expor credenciais permanentes. A rede torna-se mais fácil de operar porque deixa de depender de limpezas manuais.
Um padrão de design que funciona em ambientes complexos
Quando os ambientes se tornam complicados, as equipas reagem frequentemente acumulando mais SSIDs, mais exceções e mais soluções locais de contingência. Isso geralmente aumenta a fragilidade.
Um padrão mais limpo é este:
- Identidade para pessoas: O pessoal e os utilizadores geridos autenticam-se através da camada de identidade da organização.
- iPSK para dispositivos difíceis: O equipamento legado recebe credenciais exclusivas e um âmbito de política limitado.
- Segmentação para tudo: Mesmo os utilizadores fidedignos não precisam todos do mesmo nível de alcance.
- Controlo centralizado de políticas: Os operadores multi-site precisam de regras consistentes e de uma revogação rápida.
Este é o motivo pelo qual o acesso de convidados, o SSO de colaboradores, os dispositivos legados e as infraestruturas multi-tenant pertencem à mesma discussão. Todos eles testam se o seu modelo de segurança de pontos de acesso consegue distinguir uma identidade de outra sem ter de recorrer a uma relação de confiança partilhada genérica.
O Futuro do Acesso Sem Fios Seguro e Inteligente
A segurança do ponto de acesso costumava ser vista como uma tarefa de reforço técnico. Mudar a palavra-passe. Atualizar o firmware. Bloquear as definições. Tudo isto ainda importa, mas já não reflete o trabalho completo.
A visão mais forte é estratégica. O acesso wireless faz agora parte da experiência do cliente, da produtividade da força de trabalho, da satisfação dos inquilinos e da resiliência operacional. Se os utilizadores se ligarem de forma segura e sem atrito, os funcionários perdem menos tempo, as equipas de suporte lidam com menos pedidos evitáveis e a empresa pode confiar nas suas próprias decisões de rede com maior convicção.
Segurança que ajuda as operações
O design sem fios correto reduz a complexidade em vez de a aumentar. O acesso baseado em identidade significa que o cancelamento de acessos se torna mais limpo. A segmentação significa que um dispositivo comprometido tem menos probabilidade de afetar sistemas não relacionados. Melhores controlos físicos reduzem a adulteração e as interrupções misteriosas.
Este último ponto merece mais atenção do que costuma receber. 28% dos estabelecimentos de hotelaria registaram roubo ou vandalismo de hardware de rede, mas apenas 12% utilizam caixas com fechadura ou suportes elevados, de acordo com os dados do Reino Unido citados nesta referência de resumo da British Hospitality Association. Se um ponto de acesso num local público puder ser alcançado, removido ou reposto, a conversa sobre segurança não está concluída.
Para onde o mercado se está a direcionar
A direção é clara, mesmo que nem todas as infraestruturas modernizem ao mesmo ritmo. As redes estão a afastar-se de palavras-passe reutilizáveis e a avançar em direção à identidade verificada, confiança baseada em certificados, controlo automatizado do ciclo de vida e uma separação mais clara entre classes de convidados, funcionários e dispositivos.
Essa transição é boa para a segurança, mas também é boa para o design do serviço. Um fluxo de adesão de convidados fluido melhora a experiência no local. O SSO de funcionários reduz a fricção. Os controlos por dispositivo tornam o hardware complexo gerível. A rede deixa de ser um conjunto de exceções e passa a funcionar como um sistema orientado por políticas.
A segurança do ponto de acesso em 2026 não consiste em fazer com que o WiFi pareça bloqueado. Consiste em fazer com que a ligação correta pareça normal, enquanto torna a ligação incorreta difícil, visível e de curta duração.
Se está a analisar como substituir o WiFi de palavra-passe partilhada por um modelo baseado em identidade mais seguro, a Purple oferece um caminho prático para acesso de convidados, SSO de funcionários, ambientes multi-tenant e suporte a dispositivos antigos, sem os tratar como problemas separados.



