
Como implementar iPSK em Cisco Meraki, HPE Aruba e Ruckus
Este guia de referência prático mostra como implementar iPSK em Cisco Meraki, MPSK em HPE Aruba Central e DPSK em Ruckus SmartZone, com um pequeno apêndice sobre UniFi PPSK. Foca-se na emissão de chaves, atribuição de VLAN ou de políticas, fluxos de decisão RADIUS e testes de revogação que provam que uma implementação funciona num local real.
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi Multi-Tenant →
Cisco Meraki, HPE Aruba e Ruckus permitem, cada um, colocar diferentes dispositivos ou grupos em políticas diferentes sem criar um SSID separado para cada grupo. Configure um SSID WPA2 Personal, crie ou obtenha uma chave pessoal, associe-a a uma VLAN ou função e depois prove que a eliminação bloqueia novas associações. 1 2 3
O que faz realmente uma implementação de iPSK?
Uma Identity Pre-Shared Key, ou iPSK, fornece uma palavra-passe única a um dispositivo ou grupo, mantendo um SSID partilhado. Os fabricantes utilizam nomes diferentes para isto. A Cisco Meraki chama à sua opção baseada em RADIUS de iPSK. A HPE Aruba chama a isto Multi Pre-Shared Key, ou MPSK. A Ruckus chama a isto Dynamic PSK, ou DPSK. A Ubiquiti UniFi chama à sua opção local de Private Pre-Shared Key, ou PPSK.
O resultado prático disto é o acesso controlado numa única rede WiFi pessoal. Pode segregar um dispositivo de sala, um dispositivo de residente ou um dispositivo operacional sem transmitir um SSID separado para cada caso de utilização. O ponto de controlo varia consoante a plataforma. A Cisco Meraki pode obter sobreposições de chave e VLAN através de RADIUS. A HPE Aruba obtém frases-passe encriptadas e informações de autorização a partir do ClearPass. A Ruckus pode colocar uma DPSK diretamente numa função de utilizador ou VLAN. O UniFi PPSK mapeia palavras-passe para VLANs localmente. 1 2 3 4
Isto não é uma alternativa ao 802.1X. O IEEE 802.1X fornece controlo de acesso à rede baseado em portas, ao passo que o iPSK é adequado para dispositivos que requerem um SSID partilhado e acesso por chave pessoal. 5
| Plataforma | Plano de Controlo de Credenciais | Associação de Política ou VLAN Suportada via Fluxo de Trabalho Indicado | Principal Restrição de Design |
|---|---|---|---|
| Cisco Meraki | RADIUS Externo | SSID em modo Bridge com sobreposição de VLAN RADIUS, além de Política de Grupo do Dashboard | O iPSK com RADIUS não suporta WPA3, e não pode funcionar num SSID com túnel para um Concentrador MX. 1 |
| HPE Aruba | ClearPass Policy Manager | O Access-Accept do ClearPass inclui informações de autorização e o atributo de frase-passe Aruba MPSK | O MPSK utiliza WPA2-PSK-AES e é mutuamente exclusivo com a autenticação MAC manual. 2 |
| Ruckus SmartZone | SmartZone Dynamic PSK Store | Função de utilizador e ID de VLAN selecionados durante a criação da DPSK | A propriedade operacional das chaves vinculadas, não vinculadas e de grupo varia. 3 |
| Ubiquiti UniFi | Configuração de Rede UniFi | Uma palavra-passe PPSK para cada VLAN configurada | O PPSK é apenas WPA2 e não funciona na banda de 6 GHz. 4 |
O que precisa antes de começar?
Comece com um design de encaminhamento em vez de utilizar o dashboard. Crie VLANs de destino e certifique-se de que qualquer VLAN que possa retornar um SSID está ativa em cada uplink de AP. Escolha resultados de política que os operadores consigam explicar, tais como residente, operações de edifício, dispositivo de quarto e teste. Decida se as chaves serão por dispositivo ou por grupo controlado. As chaves por dispositivo permitem a revogação precisa, enquanto as chaves de grupo reduzem o esforço de resolução de problemas, mas aumentam o impacto de uma fuga de informação. 3 Para um design baseado em RADIUS, registe os pontos de acesso ou a sua sub-rede de gestão como clientes RADIUS. Utilize o mesmo segredo partilhado nos pontos de acesso e no servidor RADIUS. A Cisco Meraki documenta esta relação na sua configuração de servidor RADIUS. Guarde o código secreto no seu repositório de segredos aprovado e defina um proprietário designado para cada população de chaves. 1
Registe o SSID, o resultado da política, a origem da chave, o endereço MAC do dispositivo de teste e o resultado da revogação, quando aplicável. A aleatorização de MAC pode complicar os fluxos de trabalho associados ao MAC, o que é citado pela Cisco Meraki como um motivo para o Easy PSK. 1
Como configurar Cisco Meraki iPSK com RADIUS?
Utilize Cisco Meraki iPSK com RADIUS quando necessitar de controlo centralizado. No dashboard, abra Wireless > Configure > Access control, selecione o SSID de destino e escolha Identity PSK with RADIUS. Defina a página de splash para None (Direct access) e, em seguida, adicione os detalhes do servidor RADIUS. O guia da Cisco Meraki inclui ecrãs e exemplos atuais. 1
Para fluxos de trabalho baseados em MAC, o seu registo RADIUS associa o endereço MAC do cliente e a PSK através de Tunnel-Password. No Easy PSK, o AP fornece atributos de handshake específicos do fabricante Meraki; o RADIUS localiza o iPSK e envia um Access-Accept, após o qual o AP reinicia o handshake da chave. 1
Configure o modo bridge onde necessitar de colocação de VLAN por dispositivo. Defina a VLAN padrão do SSID em Client IP and VLAN e, em seguida, ative a sobreposição RADIUS documentada para que um Access-Accept possa substituir essa etiqueta de VLAN padrão. Se também necessitar de firewall, modelação de tráfego ou outras políticas de dashboard, crie uma política de grupo de dashboard correspondente em Network-wide > Configure > Group Policies. A sequência de validação da Cisco Meraki consiste em ligar um dispositivo de teste, verificar os registos em tempo real do RADIUS e inspecionar o cliente no dashboard. 1
A Cisco Meraki não suporta esta funcionalidade de iPSK com RADIUS em WPA3 ou em SSIDs em túnel para um MX Concentrator. Confirme ambos antes de iniciar um projeto-piloto. 1
Como configurar HPE Aruba MPSK no Aruba Central?
Utilize HPE Aruba MPSK com ClearPass quando necessitar que o ClearPass emita palavras-passe e decisões de autorização específicas do dispositivo ou do grupo. O caminho documentado no Aruba Central é Manage > Devices > Access Points > Config > WLANs. Adicione um SSID ou edite um SSID existente, abra Security, selecione Personal, selecione MPSK-AES em key management, selecione ClearPass Policy Manager como o servidor primário e guarde. 2
O fluxo documentado é simples. Um dispositivo regista-se e recebe uma palavra-passe. Liga-se com WPA2-PSK-AES. O AP executa a autenticação MAC contra o ClearPass. O ClearPass devolve um Access-Accept com informações de autorização e o atributo específico do fabricante Aruba-MPSK-Passphrase. O AP gera a PSK e conclui a troca de chaves de quatro vias (four-way handshake). Uma palavra-passe incorreta ou um Access-Reject impede a ligação. 2
Não ative manualmente a autenticação MAC na WLAN apenas porque o fluxo inclui uma consulta MAC. A Aruba afirma que o MPSK e a autenticação MAC manual são mutuamente exclusivos. Refere ainda que o MPSK é mutuamente exclusivo com denylisting e servidores RADIUS internos. Considere estas restrições como pontos de controlo de revisão de design antes de alterar perfis de produção. 2
Planeie a revogação com base na cache. A documentação da Aruba indica que o AP armazena a palavra-passe MPSK numa cache local para roaming e pode ignorar a autenticação MAC quando encontra uma entrada correspondente. Portanto, a simples eliminação de um registo ou a alteração de uma política não constitui prova suficiente. O seu teste de aceitação deve incluir uma nova associação após o estado em cache ter deixado de permitir a credencial antiga. Utilize os documentos operacionais atuais da Aruba e do ClearPass para definir os processos de limpeza ou expiração da cache para a sua versão. 2
Como gerar chaves Ruckus DPSK no SmartZone?
Utilize o Ruckus DPSK quando o SmartZone for o seu ponto de controlo operacional e pretender que o controlador gere e revogue chaves. Primeiro, certifique-se de que a WLAN tem o DPSK ativado. Em seguida, aceda a Security > Access Control > Dynamic PSK e selecione Generate DPSKs. Selecione a WLAN, escolha o número de chaves e, em seguida, introduza ou gere um nome de utilizador e uma palavra-passe. Selecione uma função de utilizador, defina o VLAN ID e escolha se a chave é um DPSK de grupo. 3
Escolha o tipo de DPSK com cuidado. Uma chave não vinculada (unbound) é vinculada na primeira utilização, uma chave de grupo pode servir vários dispositivos e uma chave vinculada pode ser importada por endereço MAC utilizando um ficheiro CSV. 3
A Ruckus associa a função de utilizador selecionada aos atributos e permissões da função, que incluem VLAN, UTP e restrições de tempo. Também pode definir o VLAN ID durante a criação da chave. Isto permite-lhe utilizar um SSID consistente, mantendo a decisão de controlo de acesso associada ao registo DPSK ou à sua função. 3
Para a revogação, selecione o DPSK na lista Dynamic PSK e utilize Delete. Teste a eliminação com o mesmo dispositivo utilizado para emitir a chave. Esqueça o SSID ou desligue-o e, em seguida, tente uma nova ligação utilizando a chave removida. Registe uma adesão recusada como condição de aprovação. Não declare o sucesso com base apenas na ausência da chave na lista do controlador. 3
Como é que o RADIUS mapeia uma chave para uma VLAN ou política?
O RADIUS não faz com que todos os fabricantes funcionem da mesma forma. Ele transporta a decisão de autenticação e autorização. O AP ou controlador determina quais os atributos retornados que suporta. O RFC 4675 descreve os atributos RADIUS para atribuição dinâmica de VLAN em redes IEEE 802 e refere que um dispositivo de rede sem fios pode tratar uma associação de segurança como uma porta virtual. 6
| Fase | Cisco Meraki iPSK com RADIUS | HPE Aruba MPSK | Ruckus DPSK | O que deve verificar |
|---|---|---|---|---|
| Dispositivo inicia a associação | O cliente apresenta a sua PSK configurada; o AP encaminha o material iPSK documentado para o RADIUS. 1 | O cliente associa-se com a frase-passe MPSK. 2 | O cliente associa-se à WLAN com DPSK ativado. 3 | São utilizados o SSID correto e a chave atual. |
| Procura de autorização | O RADIUS faz corresponder o fluxo de chave e retorna Access-Accept com as informações da chave. 1 | O ClearPass retorna Access-Accept com informações de autorização e o VSA da frase-passe MPSK. 2 | O SmartZone lê o registo DPSK e a função ou VLAN selecionada. 3 | A fonte de procura identifica o dispositivo ou grupo de chaves. |
| Resultado do acesso | A sobreposição de RADIUS pode substituir a etiqueta de VLAN predefinida do SSID; a política de grupo do Dashboard pode aplicar controlos adicionais. 1 | A Aruba documenta as informações de autorização do ClearPass. Crie e verifique a sua política ClearPass de forma independente. 2 | A função de utilizador transfere as suas permissões, que incluem a VLAN; a VLAN também pode ser selecionada na geração da chave. 3 | O dispositivo recebe a sub-rede e a política esperadas. |
| Resultado negativo | A ausência de uma aceitação válida do RADIUS significa que não há associação iPSK bem-sucedida. 1 | Uma frase-passe incorreta ou um Access-Reject falha a autenticação. 2 | Elimine o DPSK e, em seguida, teste a nova associação. 3 | Os registos mostram a recusa, e não apenas um erro do lado do cliente. |
Para a Cisco Meraki, teste tanto a VLAN predefinida como os resultados da sobreposição de RADIUS e, em seguida, coloque a VLAN retornada e a configuração do trunk do AP num registo de alteração. Para a Aruba, comprove o resultado da política ClearPass no seu próprio ambiente. Para a Ruckus, mantenha a função ou VLAN selecionada durante a geração do DPSK compatível com o design do switch e do gateway. 1 2 3
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Como testa se a revogação de chaves funciona?
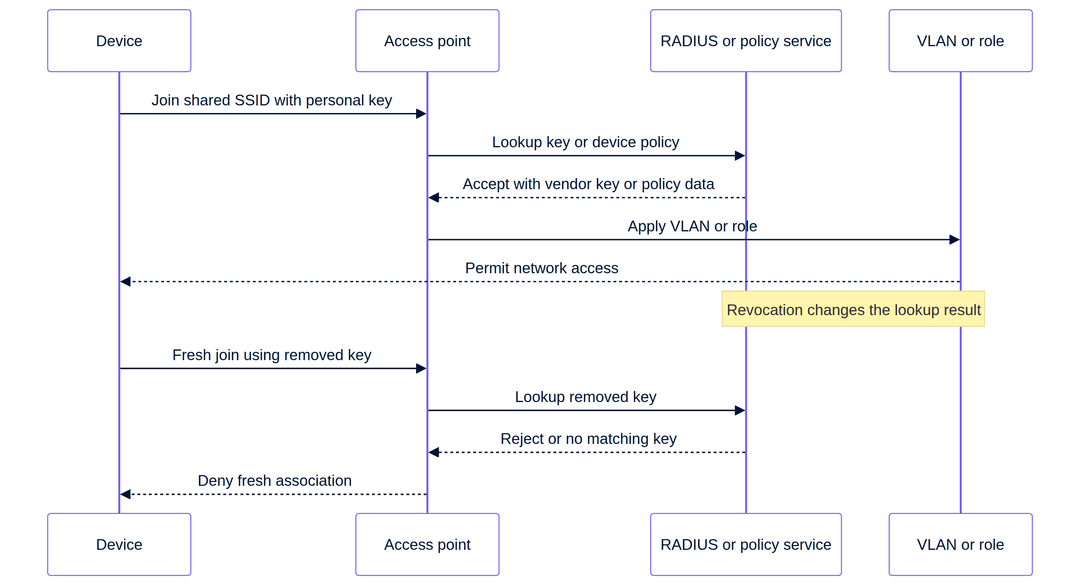
Inclua a revogação logo na primeira implementação. Está a testar a resposta operacional a um dispositivo local perdido, a um colaborador externo dispensado ou a uma chave emitida incorretamente. A condição de sucesso não é "eliminámos o registo". A condição de sucesso é "o dispositivo não consegue concluir uma nova associação com a chave removida e os registos identificam o motivo".
Comece com um teste positivo. Ligue um dispositivo de teste utilizando a chave emitida. Registe o evento de aceitação do controlador ou do RADIUS, a política de cliente atribuída e o segmento de rede observado pelo dispositivo. Para a Cisco Meraki, verifique os detalhes do cliente no Dashboard e os seus registos RADIUS. Para a Ruckus, registe o registo DPSK, a função ou VLAN e o resultado da associação. Para a Aruba, registe o resultado do ClearPass, bem como o resultado do AP. 1 2 3 Em seguida, revogue a chave a partir da sua origem de verdade. Remova ou negue o mapeamento correspondente do Cisco Meraki RADIUS. Remova o registo ou a autorização do ClearPass que fornece a decisão Aruba MPSK. Elimine o Ruckus DPSK. Para UniFi PPSK, remova o mapeamento de palavra-passe para VLAN na configuração atual do UniFi e valide-o de acordo com a documentação atual do UniFi antes de utilizar o fluxo de trabalho num ambiente de produção. 1 2 3 4 Force uma nova associação. Desative e reative o WiFi ou esqueça o SSID, depois tente voltar a juntar-se com a chave antiga. Verifique os registos exatos. Para a Aruba, deve ser considerado o armazenamento em cache adicional, uma vez que um MPSK em cache pode contornar uma nova consulta de autenticação MAC. Um novo teste que utilize um estado em cache não demonstra uma revogação atempada. 2
Finalmente, teste uma chave próxima não afetada no mesmo SSID. Esta deverá continuar a associar-se e a receber a política pretendida. Isto deteta alterações excessivamente amplas na WLAN, no registo de clientes RADIUS ou nos trunks do switch. Registe o tempo decorrido entre a revogação e a falha na nova associação. Essa medição indica às operações do local o que o processo de novos utilizadores, transferências e saídas pode realmente prometer.
O que corre mal e como se resolve?
| Sintoma | Potencial Área de Configuração | Primeira Verificação |
|---|---|---|
| O cliente nunca se associa com a chave Cisco Meraki | Modo SSID ou resposta RADIUS | Confirme Identity PSK com RADIUS, acesso direto, acessibilidade do RADIUS e o resultado esperado do RADIUS. 1 |
| O cliente associa-se mas vai parar à sub-rede Cisco Meraki incorreta | Sobreposição de VLAN ou uplink do AP | Compare a VLAN do SSID predefinida, o resultado de sobreposição do RADIUS e a permissão de trunk do AP. 1 |
| A associação à Aruba MPSK falha após a edição do perfil | Combinação não suportada | Confirme WPA2-PSK-AES, ClearPass como servidor primário e ausência de autenticação MAC manual, listas de bloqueio ou combinação interna de RADIUS. 2 |
| A revogação da Aruba parece lenta | Cache de roaming | Determine se o AP utilizou a cache MPSK local documentada antes de declarar o design como defeituoso. 2 |
| A chave Ruckus é partilhada de forma inesperada | Tipo de DPSK | Reveja se foi selecionado um DPSK de grupo em vez de uma chave destinada a ser vinculada. 3 |
| UniFi PPSK ausente do design de 6 GHz | Modo de segurança e banda | O PPSK é apenas WPA2 e não funciona em 6 GHz. Utilize a orientação do UniFi citada para redesenhar o método de acesso. 4 |
Onde se enquadra o iPSK no design de WiFi Multi-Tenant?
O iPSK é um padrão de controlo de acesso, não um modelo de funcionamento de WiFi completo. Enquadra-se no WiFi Multi-Tenant onde os residentes, os sistemas do edifício e os dispositivos dos funcionários necessitam de diferentes decisões de acesso. Combine-o com o Guest WiFi para visitantes. Para decisões contratuais do edifício, consulte Acordo de internet em massa vs WiFi gerido: qual o modelo que se adequa ao seu edifício.
Este padrão aplica-se em Hospitality, Retail, Transport e Healthcare. A Purple pode fornecer a sua sobreposição de nuvem independente de hardware em infraestruturas Cisco Meraki, HPE Aruba, Ruckus ou Ubiquiti UniFi. Consulte Guest WiFi Management: Smart Authentication & Segmentation e Cloud Wifi Management: Secure Enterprise Connectivity 2026 para um contexto mais amplo.
Exemplo detalhado: Dispositivos de quarto de hotel e operações de edifícios
Um hotel de 200 quartos necessita de um SSID operacional para dispositivos nos quartos e de um segmento separado para as operações do edifício, sem criar um SSID separado para cada categoria de dispositivo. Os arquitetos de rede selecionam Cisco Meraki iPSK com RADIUS em modo bridge. O desenho de RADIUS contém um registo de chave e a decisão de VLAN pretendida para cada categoria de dispositivo. O SSID tem uma VLAN predefinida e apenas as respostas RADIUS definidas a podem substituir. 1
O conjunto de aceitação mensurável é discreto. Um dispositivo de quarto de teste deve ligar-se com a chave emitida e receber o segmento do dispositivo do quarto. Um dispositivo de operações de edifício deve receber o segmento de operações. Uma chave removida do arquivo RADIUS deve falhar numa nova associação. Outra chave válida deve continuar a conseguir ligar-se. Isto prova que os processos de acesso, segmentação e revogação funcionam em conjunto e não como demonstrações isoladas.
Exemplo detalhado: Operações de estádio e dispositivos temporários de eventos
Um estádio utiliza Ruckus SmartZone para equipas de eventos temporários que necessitam de acesso controlado durante a configuração. Os engenheiros geram DPSKs não vinculadas para entregas de dispositivos únicos e DPSKs de grupo controladas de forma independente para equipamentos partilhados. O SmartZone contém opções claras de função ou VLAN para cada chave. 3
O resultado mensurável é a matriz de adesão. Uma chave que se vincula após a primeira utilização não deve conceder acesso a um segundo dispositivo não planeado. Uma chave de grupo deve colocar cada dispositivo autorizado na VLAN pretendida. Assim que o evento terminar, a remoção da chave deve impedir uma nova associação pelo dispositivo de teste original. Isto confere às operações do recinto um controlo repetível de emissão e revogação sem a proliferação de SSID.
Perguntas frequentes
Posso implementar iPSK em pontos de acesso Cisco Meraki existentes?
Sim, a Cisco Meraki documenta o iPSK com RADIUS na sua configuração de controlo de acessos sem fios, sujeito aos limites de funcionalidades declarados. Configura o SSID, os servidores RADIUS e as sobreposições de VLAN em modo bridge onde for necessário no Dashboard. Certifique-se de que o SSID não é tunelado para um MX Concentrator e não planeie WPA3 com o fluxo de trabalho iPSK com RADIUS documentado. 1
O ClearPass é obrigatório para HPE Aruba Central MPSK?
Sim, o fluxo de trabalho HPE Aruba Central MPSK indicado seleciona o ClearPass Policy Manager como o servidor primário. O ClearPass fornece palavras-passe específicas do dispositivo ou do grupo e devolve as informações de autorização Access-Accept documentadas. Verifique as combinações excluídas pela Aruba antes da implementação, especificamente a autenticação MAC manual, a inclusão em listas de bloqueio e os servidores RADIUS internos. 2
O Ruckus DPSK pode colocar um dispositivo numa VLAN separada?
Sim, o Ruckus SmartZone permite selecionar um ID de VLAN ao gerar um DPSK e permite atribuir uma função de utilizador cujas permissões incluam uma VLAN. Deve garantir que a WLAN, os uplinks de AP, os switches e os gateways transportam esse segmento. Crie e teste uma chave para cada resultado de política pretendido antes de emitir chaves à escala do local. 3
O Ubiquiti UniFi Private PSK e as VLANs atribuídas por RADIUS são iguais?
Não, a UniFi descreve o PPSK e as VLANs atribuídas por RADIUS como opções separadas. O PPSK mapeia palavras-passe num SSID partilhado para uma VLAN. As VLANs atribuídas por RADIUS utilizam perfis únicos e requerem WPA2 Enterprise ou WPA3 Enterprise. O UniFi PPSK é apenas WPA2 e não funciona na banda de 6 GHz. 4
Quanto esforço é necessário para uma implementação de iPSK?
Um piloto requer um SSID definido, VLANs de destino, uma fonte de controlo de acesso, conectividade AP-para-RADIUS nos locais relevantes e um teste de revogação. O esforço varia de acordo com o número de proprietários de chaves e resultados de políticas, não com o número de SSIDs. Comece com duas políticas e alguns dispositivos, depois documente os passos de emissão, suporte e desativação antes de uma implementação mais ampla.
O iPSK pode ajudar na conformidade com o GDPR ou PCI-DSS?
O iPSK pode apoiar o design de segmentação e controlo de acesso, mas não certifica a conformidade. O Artigo 32.º do GDPR exige medidas de segurança técnicas e organizativas adequadas. O PCI-DSS fornece requisitos técnicos e operacionais para proteger os dados das contas. Avalie os seus fluxos de dados reais, registos, retenção, direitos de acesso e ambiente de pagamento com o respetivo responsável pela conformidade. 7 8
O que devo testar antes de emitir chaves para residentes ou funcionários?
Teste uma ligação permitida, o resultado esperado da VLAN ou política, uma ligação negada com uma chave removida e uma chave não afetada no mesmo SSID. Registe as evidências do controlador e do RADIUS ou ClearPass para cada teste. As implementações Aruba também devem considerar a cache MPSK documentada, uma vez que uma palavra-passe em cache pode alterar o que é comprovado por uma nova tentativa imediata. 1 2 3
Referências
Definições Principais
iPSK
Uma chave pré-partilhada distinta utilizada num SSID partilhado, permitindo uma decisão de acesso por dispositivo ou grupo.
Utilize quando os dispositivos necessitarem de uma integração mais simples do que as credenciais corporativas, mas ainda assim for necessária uma emissão e revogação rastreáveis.
MPSK
A capacidade Multi Pre-Shared Key da HPE Aruba, documentada com palavras-passe específicas de dispositivo ou de grupo emitidas pelo ClearPass.
Utilize num design Aruba Central e ClearPass que necessite de controlo de acesso por chave pessoal.
DPSK
Ruckus Dynamic PSK, criado e gerido no SmartZone para uma WLAN compatível com DPSK.
Utilize quando o SmartZone for o ponto de controlo para emitir, associar e eliminar chaves.
PPSK
Ubiquiti UniFi Private Pre-Shared Keys, que mapeiam uma palavra-passe para uma VLAN num SSID partilhado.
Utilize para a segmentação de VLAN local da UniFi dentro das restrições documentadas de WPA2 e de banda.
RADIUS
Um protocolo e modelo de serviço para decisões de autenticação, autorização e contabilização entre um ponto de acesso e um serviço de políticas.
Utilize onde a plataforma documenta um fluxo de trabalho iPSK ou MPSK suportado por RADIUS e necessitar de controlo centralizado.
VLAN
Um segmento de rede lógico que separa domínios de difusão (broadcast) e que pode ser atribuído como parte de uma decisão de acesso.
Utilize para manter o tráfego de residentes, convidados, operacional e de dispositivos em caminhos de política distintos.
RADIUS Access-Accept
A resposta de sucesso de um servidor RADIUS, que pode incluir informações de chave ou autorização específicas do fabricante.
Inspecione ao diagnosticar problemas sobre o motivo pelo qual um dispositivo se ligou, qual a política que recebeu ou porque é que o resultado da VLAN foi alterado.
RADIUS override
Uma capacidade de plataforma que permite que uma resposta RADIUS bem-sucedida substitua a etiqueta de VLAN padrão de um SSID.
Utilize em designs em modo bridge suportados pela Cisco Meraki quando a política centralizada deve controlar a VLAN do cliente.
Four-way key handshake
A troca de estabelecimento de chave WPA utilizada após a associação para estabelecer as chaves de proteção de tráfego.
Explica por que razão são necessários tanto uma chave pessoal correta como um resultado de política aceite antes de um cliente poder utilizar a rede.
Revocation test
Um teste de nova associação controlado que demonstra que uma chave removida ou negada já não permite o acesso à rede.
Execute antes de uma implementação mais ampla e após qualquer alteração no controlo de acesso para comprovar o processo de entradas, saídas e alterações.
Exemplos Práticos
Um hotel de 200 quartos necessita de dispositivos nos quartos e de operações do edifício num único SSID com segmentos de rede separados.
Configure o Cisco Meraki iPSK com RADIUS em modo bridge. Mantenha um registo RADIUS e a decisão de VLAN pretendida para cada categoria de dispositivo, defina um SSID VLAN padrão e ative o RADIUS override documentado. Valide a ligação de um dispositivo de quarto, a ligação de um dispositivo de operações, a rejeição de uma chave revogada e uma ligação com chave não afetada. [1]
Um estádio necessita de acesso controlado para dispositivos temporários de eventos sem criar múltiplos SSIDs operacionais.
No Ruckus SmartZone, gere DPSKs não associados para a entrega controlada de um único dispositivo e um DPSK de grupo regulado para equipamentos partilhados. Atribua a função ou VLAN pretendida no momento da geração. Valide se uma chave recém-associada rejeita um segundo dispositivo não planeado, se a chave de grupo recebe a sua política e se a eliminação bloqueia uma nova ligação após a desmontagem. [3]
Fontes
- Cisco Meraki: iPSK with RADIUS authentication
- HPE Aruba: Support for MPSK in WLAN SSID
- Ruckus SmartZone: Generating Dynamic PSKs
- Ubiquiti UniFi: PPSK and RADIUS for multiple VLANs
- RFC 3580: IEEE 802.1X RADIUS usage guidelines
- RFC 4675: RADIUS attributes for VLAN and priority support
- EUR-Lex: General Data Protection Regulation
- PCI Security Standards Council: PCI Data Security Standard
Continue a ler esta série
Bulk internet agreement vs managed WiFi: qual o modelo ideal para o seu edifício
Uma referência prática de aquisição para líderes de imobiliário, TI e operações, comparando banda larga de retalho paga pelo residente, um bulk internet agreement e managed WiFi. Clarifica a propriedade, a entrada de residentes, a segurança, o âmbito dos custos e a saída contratual, utilizando o enquadramento de bulk-internet dos EUA e os equivalentes do Reino Unido.
Soluções de WiFi para apartamentos: um guia completo para empresas
Este guia aborda a arquitetura, a implementação e o caso de negócio para soluções de WiFi em apartamentos em empreendimentos Build to Rent e edifícios multifamiliares. Explica como a tecnologia Identity Pre-Shared Key (iPSK) cria bolhas de rede seguras e isoladas para cada residente, ao mesmo tempo que suporta dispositivos inteligentes e IoT. Promotores imobiliários, proprietários e operadores de BTR encontrarão orientações práticas de implementação, dados de ROI e cenários reais de implementação.
Cox business managed WiFi: um guia completo para empresas
Este guia detalha como os promotores imobiliários e operadores de BTR podem implementar redes escaláveis e seguras utilizando o Cox Business managed WiFi. Abrange a arquitetura de rede, a implementação de hardware neutro em termos de fornecedor e o impacto empresarial de transformar a conectividade de uma dor de cabeça operacional numa infraestrutura fiável.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.