
Guia Passo a Passo: Como Configurar Controladores Sem Fios Ruijie para Captive Portals de Guest WiFi
Este guia fornece um tutorial técnico completo para configurar controladores e gateways sem fios Ruijie para implementar soluções de captive portals de guest WiFi de classe empresarial. Abrange a segmentação de VLAN, a autenticação RADIUS externa através do protocolo WISPr, a configuração de walled garden e a integração perfeita com a plataforma Identity-Based Networks da Purple para capturar dados primários e gerar valor comercial mensurável em ambientes de hotelaria, retalho e setor público.
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Captive Portal →

Resumo Executivo
Implementar guest WiFi em empresas distribuídas envolve mais do que apenas fornecer um SSID aberto. Para gestores de TI e arquitetos de rede, o desafio reside em equilibrar o acesso contínuo com segurança rigorosa, conformidade com o GDPR e necessidades de aquisição de dados. Este guia detalha as etapas de configuração específicas necessárias para implementar um Captive Portal seguro e escalável utilizando controladores e gateways sem fios Ruijie, ilustrando como a integração desta infraestrutura com a plataforma Guest WiFi da Purple transforma a conectividade sem fios básica num ativo em conformidade e gerador de receita.
Abordaremos os pré-requisitos técnicos, estratégias de isolamento de VLAN, autenticação RADIUS externa através do protocolo WISPr, configuração de Walled Garden e as definições específicas de QoS necessárias para uma implementação de nível de produção. Quer faça a gestão de um hotel de 200 quartos, de uma cadeia de retalho com 50 lojas ou de um estádio com capacidade para 40 000 pessoas, este guia fornece o modelo de referência para uma configuração segura do Captive Portal Ruijie. Operando em mais de 80 000 locais ativos em todo o mundo e processando 440 milhões de inícios de sessão em 2024 (dados internos da Purple), os padrões de integração aqui descritos são comprovados à escala.
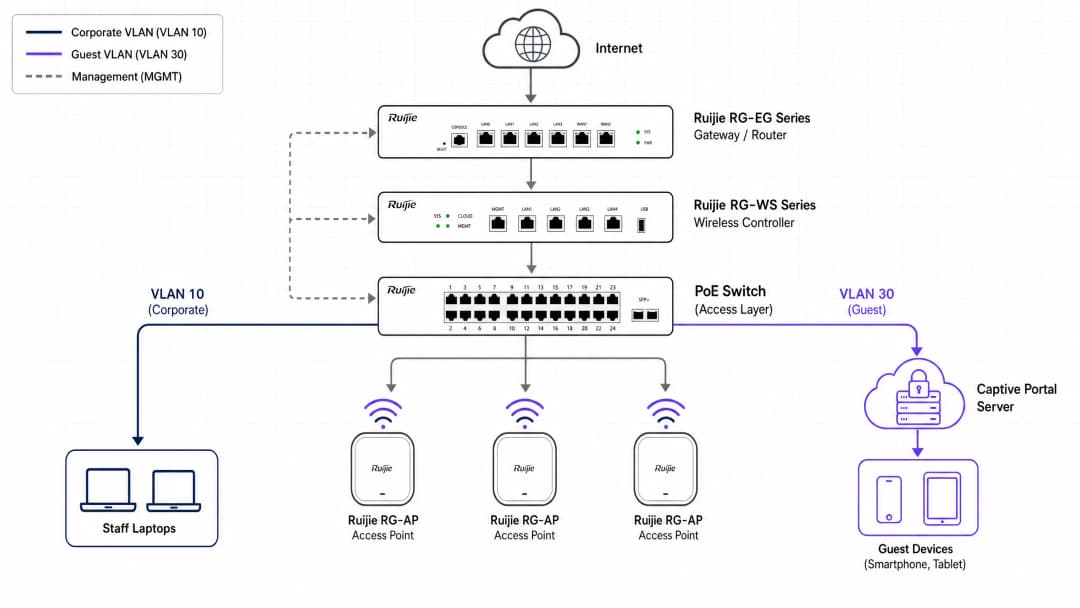
Arquitetura Técnica e Pré-requisitos
Antes de modificar o seu controlador Ruijie, estabeleça a arquitetura de rede correta. Uma rede de convidados segura requer isolamento total do tráfego corporativo na Camada 2 (nível de switch).
Segmentação de Rede
A base de um guest WiFi seguro é o isolamento de VLAN. Deve criar uma VLAN de convidados dedicada no gateway Ruijie ou no switch principal. Isto garante que o tráfego de convidados nunca se cruza com os sistemas internos, terminais de pagamento ou dispositivos dos funcionários. Um esquema padrão de VLAN empresarial para implementações Ruijie é apresentado abaixo:
| ID da VLAN | Finalidade | Notas |
|---|---|---|
| 10 | Corporativa | Dispositivos de funcionários, servidores internos |
| 20 | Voz | Telefones VoIP |
| 30 | Convidado | Captive Portal, apenas internet |
| 40 | IoT | Impressoras, smart TVs, sensores |
| 99 | Gestão | Controlador, gestão de switches |
Para obter mais informações sobre a razão pela qual as abordagens de nível de consumo falham aqui, leia Why consumer-grade WiFi gear is not for your guest network.
Componentes Necessários
Para concluir esta implementação, necessitará de:
- Uma conta Ruijie Cloud ou um controlador sem fios Ruijie local da série RG-WS (por exemplo, RG-WS6008 ou RG-WS7110).
- Um gateway Ruijie da série RG-EG - essencial para autenticação de portal externo através de WISPr.
- Pontos de acesso Ruijie da série RG-AP (por exemplo, RG-AP820-I, RG-AP850-AR).
- Uma licença Purple Connect, Capture ou Engage.
- Acesso UDP de saída permitido do gateway para os servidores Purple para a porta 1812 (autenticação RADIUS) e 1813 (accounting RADIUS).
Visão Geral do Protocolo de Autenticação
A Ruijie suporta múltiplos métodos de autenticação. As implementações de nível empresarial devem utilizar a autenticação RADIUS externa. Este método utiliza o protocolo WISPr (Wireless Internet Service Provider Roaming) para redirecionar com segurança os utilizadores não autenticados para a Splash Page da Purple, processar as suas credenciais e devolver uma mensagem de Aceitação ou Rejeição RADIUS ao controlador Ruijie.
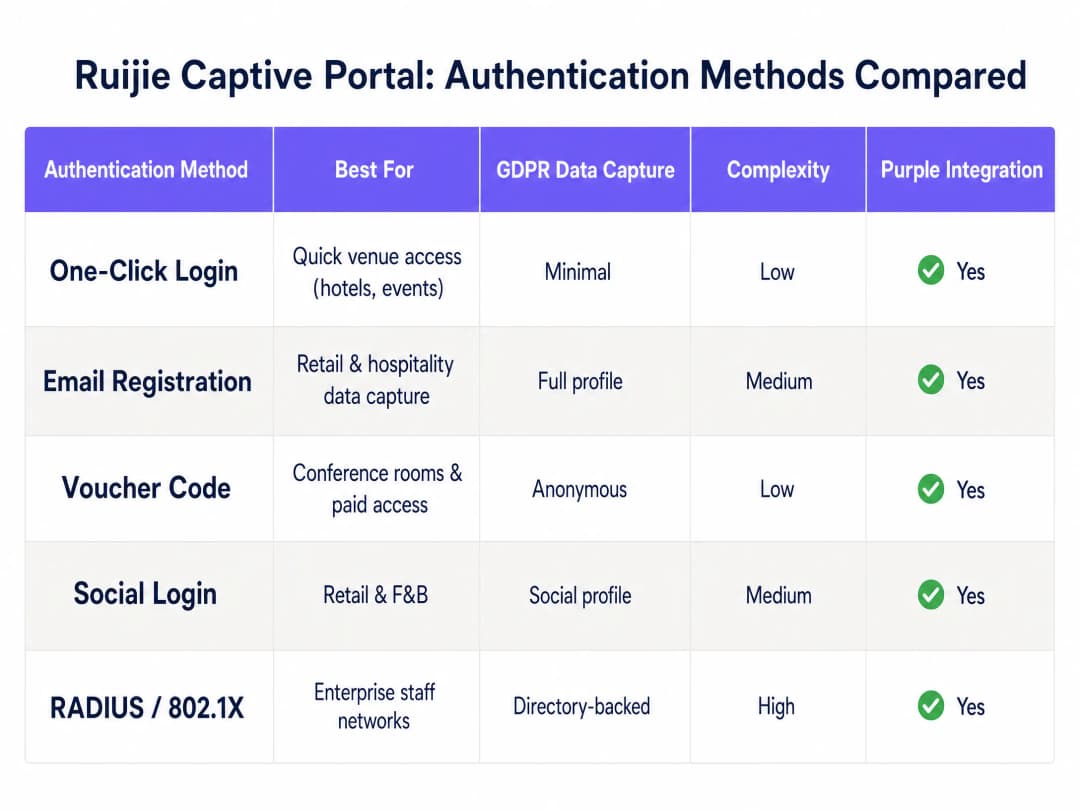
A tabela acima resume os cinco métodos de autenticação oferecidos pela plataforma Ruijie. Os registos por e-mail e os logins de redes sociais são as escolhas mais comuns para ambientes de hotelaria e retalho, uma vez que recolhem dados primários estruturados e em conformidade com o GDPR. Os códigos de voucher são adequados para salas de reuniões e níveis de acesso pago. O RADIUS com 802.1X está reservado exclusivamente para redes de colaboradores que requerem autenticação baseada em diretórios.
Guia de Implementação Passo a Passo
Por favor, execute os seguintes passos na interface do Ruijie Cloud ou do controlador local. Os caminhos de interface abaixo aplicam-se à nova interface do Ruijie Cloud (pós-2024) e à plataforma Ruijie JaCS.
Passo 1: Configurar o SSID de Visitantes
Estabeleça a rede de transmissão sem fios.
- Inicie sessão na interface web do Ruijie Cloud ou do controlador local.
- Navegue até Device Config e selecione WiFi na secção Wireless.
- Clique em + para criar um novo SSID ou edite um SSID existente.
- Defina o SSID Name (ex. "Free Guest WiFi").
- Defina o Security Mode para Open - sem chave pré-partilhada.
- Atribua o SSID à sua VLAN de visitantes dedicada (ex. VLAN 30).
- Guarde a configuração do SSID.
Passo 2: Definir a Política de Captive Portal
Instrua o controlador a intercetar o tráfego de visitantes e a redirecioná-lo para a Purple.
- Navegue até Auth & Account e selecione Captive Portal em Authentication.
- Crie uma nova política. Defina um Policy Name descritivo (ex. "Purple-Guest-Portal").
- Defina o Policy Mode para External.
- Defina o Authentication Device para o seu gateway Ruijie (série RG-EG) ou ponto de acesso.
- Selecione o SSID de visitantes criado no Passo 1.
- No campo Portal Server URL, introduza o URL exclusivo da sua Splash Page da Purple (encontrado no painel de controlo da Purple em 'Hardware Configuration').
- Introduza os endereços IP do servidor RADIUS da Purple nos campos designados.
- Defina a duração de Seamless Online para corresponder à sua política de tempo limite de sessão (ex. 24 horas para hotelaria, 1 hora para retalho).
- Determine o comportamento do Portal Escape - consulte a secção "Melhores Práticas" abaixo.
Passo 3: Configurar o Walled Garden (Lista de Permissões)
Um Captive Portal intercepta todo o tráfego até que o utilizador seja autenticado. Algum tráfego específico deve ser permitido na fase de pré-autenticação para carregar a página de início de sessão e processar autenticações de redes sociais. Esta é a parte mais frequentemente mal configurada em qualquer implementação de Captive Portal.
- Navegue até Auth & Account e selecione Allowlist.
- Adicione todos os domínios de infraestrutura Purple necessários. O seu painel de controlo Purple fornece a lista específica para a sua região.
- Se disponibilizar início de sessão por redes sociais, adicione os domínios de OAuth para cada fornecedor:
- Para o Microsoft Entra ID:
*.microsoft.com,*.microsoftonline.com,login.live.com - Para o Google Workspace:
*.google.com,accounts.google.com - Para o Okta: o domínio específico do seu tenant Okta
- Para o Microsoft Entra ID:
- Se disponibilizar planos de WiFi pagos, adicione os domínios dos processadores de pagamento.
- Guarde e aplique a allowlist.
Passo 4: Configurar a Autenticação RADIUS
Configure o canal de comunicação seguro entre a Ruijie e a Purple.
- Navegue até às definições do servidor RADIUS no seu controlador ou gateway Ruijie.
- Adicione o endereço IP do servidor RADIUS primário da Purple e a porta 1812 para autenticação.
- Adicione o endereço IP do servidor RADIUS secundário da Purple para redundância.
- Introduza o Shared Secret do seu painel de controlo Purple. Este deve coincidir exatamente.
- Adicione o servidor de accounting na porta 1813 e ative o RADIUS accounting. Isto monitoriza a duração da sessão e a utilização de dados, enviando as informações diretamente para os relatórios de WiFi Analytics da Purple.
- Defina o NAS Identifier com uma cadeia de carateres significativa (ex.: o nome do seu espaço) para diferenciar o tráfego nos relatórios de análise da Purple.
Passo 5: Aplicar Políticas de QoS
O acesso de convidados sem restrições pode saturar a sua ligação à Internet durante as horas de ponta.
- Navegue até à secção de QoS ou gestão de largura de banda do seu gateway Ruijie.
- Defina limites de download por utilizador (ex.: 10 Mbps para hóspedes de hotel, 5 Mbps para clientes de retalho).
- Defina limites de upload por utilizador (ex.: 2 - 5 Mbps).
- Desative o Client Escape para garantir que os utilizadores não autenticados não conseguem aceder à rede se o servidor do portal estiver temporariamente inacessível.
- Guarde e envie a configuração para todos os dispositivos relevantes.
Passo 6: Testar a Implementação
Teste sempre utilizando um dispositivo limpo e sem credenciais em cache.
- Ligue um dispositivo móvel ao SSID de convidados.
- Abra um navegador e navegue para um URL não HTTPS (ex.:
http://example.com). A página do portal deve redirecionar. - Verifique se a splash page da Purple carrega corretamente.
- Conclua o processo de autenticação.
- Confirme se o acesso à Internet é concedido após a autenticação.
- Verifique o painel de controlo da Purple para confirmar se a sessão aparece nos seus relatórios de análise.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Melhores Práticas para Implementação em Grandes Empresas
Segurança e Conformidade
Nunca dependa de PSKs partilhadas para acesso de convidados. As palavras-passe partilhadas não oferecem registo de auditoria e não podem ser revogadas individualmente. Ao utilizar um Captive Portal da Purple com autenticação individual, pode exigir o consentimento explícito para o processamento de dados, cumprindo os requisitos do Artigo 7.º do GDPR. A Purple possui as certificações ISO 27001, GDPR, CCPA e Cyber Essentials, garantindo que o próprio mecanismo de recolha de dados é auditável.
Para uma análise mais aprofundada sobre arquitetura de segurança, leia o nosso Enterprise WiFi Security: Complete Guide for 2026 e What is Secure WiFi: The Essential Enterprise Guide for 2026.
Portal Escape: Uma Decisão Deliberada
A funcionalidade Portal Escape da Ruijie permite automaticamente a passagem do tráfego do utilizador se o AP não conseguir ligar ao Portal Server. Num ambiente de hotelaria, pode optar por ativar esta opção - os convidados que não se consigam ligar ao WiFi devido a uma breve falha no servidor causarão reclamações. Em ambientes de retalho ou de saúde, poderá preferir desativá-la - o acesso não autenticado representa um risco de conformidade e segurança. Documente a sua decisão e fundamentação nos seus manuais de procedimentos de rede.
Consistência Multi-Site
Utilize a Ruijie Cloud para gerir a configuração de forma centralizada em todos os locais. Implemente políticas de portal simultaneamente para eliminar desvios de configuração entre locais - a causa mais comum de experiências de convidados inconsistentes em propriedades distribuídas. A sobreposição de nuvem da Purple funciona com o mesmo princípio: um painel de controlo, todos os locais.
Gestão de Firmware
Certas funcionalidades do Captive Portal da Ruijie, especialmente o controlo de largura de banda e a atribuição dinâmica de VLAN, requerem versões de firmware específicas a correr nos seus gateways. A Ruijie documenta estas dependências nas suas notas de lançamento. Certifique-se de que os seus gateways RG-EG executam a versão de firmware RGOS11.9(6)B17T1 ou superior para suporte completo de QoS em implementações geridas na nuvem.
Resolução de Problemas e Mitigação de Riscos
Falha no Carregamento da Página do Portal
Se o Captive Portal não aparecer quando um dispositivo se liga, verifique primeiro as suas configurações de Walled Garden. O dispositivo deve ser capaz de resolver o DNS e aceder ao URL do portal Purple antes de se poder autenticar. Verifique se a sua lista de permissões Ruijie inclui todos os domínios necessários e se os seus servidores DNS estão acessíveis a partir da VLAN de convidados.
Tempos de Limite de Autenticação excedidos (Timeouts)
Se os utilizadores visualizarem o Portal mas não conseguirem iniciar sessão, o problema reside geralmente na configuração RADIUS. Verifique os IPs do servidor RADIUS, as portas (1812 para autenticação, 1813 para contabilidade) e o segredo partilhado. Certifique-se de que as suas firewalls permitem tráfego UDP de entrada e saída nestas portas a partir do IP de gestão do gateway Ruijie.
Inícios de Sessão de Redes Sociais Bloqueados
Se os utilizadores clicarem num botão de início de sessão de redes sociais e nada acontecer, o redirecionamento OAuth está bloqueado. Adicione os domínios de fornecedores de redes sociais necessários à sua lista de permissões Ruijie. Teste isto permitindo temporariamente todo o tráfego antes da autenticação para confirmar se o portal funciona e, em seguida, restrinja a lista de permissões progressivamente.
Atribuição Dinâmica de VLAN Falha
Se utiliza RADIUS para atribuir dinamicamente utilizadores a VLANs, certifique-se de que a resposta RADIUS inclui os atributos de VLAN corretos (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID). O RG-EG310GH-E da Ruijie e gateways semelhantes suportam a atribuição dinâmica de VLAN, mas esta funcionalidade requer uma configuração explícita tanto no servidor RADIUS como no gateway.
ROI e Impacto no Negócio
Implementar um Captive Portal seguro transforma o WiFi de convidados de um centro de custos num ativo estratégico. A plataforma WiFi Analytics da Purple integra-se com a sua infraestrutura Ruijie para capturar dados de primeira parte, construir listas de contactos com elevada intenção de compra e fornecer informações acionáveis sobre o comportamento dos convidados em todos os seus locais.
A Harrods utilizou o Guest WiFi da Purple para promover o seu programa de fidelização, alcançando uma taxa de adesão líder no setor e um ROI de 57x (dados de clientes Purple). A c2c Rail utilizou a Purple para incentivar reservas diretas, alcançando um retorno do investimento de 121% e poupando £76.000 em custos operacionais (dados de clientes Purple). A Pizza Express implementou a Purple em mais de 470 restaurantes para construir perfis de clientes mais ricos.
Para operadores de hospitality, os dados capturados no início de sessão (e-mail, dados demográficos, frequência de visitas) podem ser integrados diretamente nos sistemas de CRM e programas de fidelização. Para ambientes de retail, as análises de visitas repetidas identificam os seus compradores de maior valor. Para hubs de transport, os dados de fluxo de passageiros otimizam a gestão de pessoal e o planeamento de espaços comerciais.
A Purple integra-se com Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, Fortinet e Ruijie, tornando-a numa sobreposição em nuvem independente de hardware que funciona com os seus equipamentos existentes sem necessitar de uma substituição integral.
-
Guia Relacionado: Integração de Access Points Grandstream GWN e Purple WiFi
Definições Principais
Captive portal
Uma página web que um utilizador de uma rede de acesso público deve visualizar e com a qual deve interagir antes de lhe ser concedido acesso à internet. Interpeta todo o tráfego HTTP e redireciona o navegador do utilizador para a página do portal.
O mecanismo central para impor a autenticação em redes de guest WiFi. Utilizado em hotéis, retalho, estádios e locais do setor público para controlar o acesso e recolher o consentimento.
Walled garden
Uma lista de permissões de pré-autenticação (walled garden) que permite que domínios e endereços IP específicos contornem a interseção do Captive Portal. O tráfego para estes destinos é permitido antes de o utilizador se autenticar.
Essencial para permitir que os dispositivos carreguem a splash page, alcancem os fornecedores de login social e processem os fluxos de pagamento antes de o utilizador estar totalmente autenticado. A configuração incorreta neste ponto é a principal causa de falhas no Captive Portal.
RADIUS
Remote Authentication Dial-In User Service. Um protocolo de rede que fornece gestão centralizada de Autenticação, Autorização e Accounting (Auditoria) para utilizadores que se ligam a um serviço de rede.
O protocolo seguro que os controladores Ruijie utilizam para comunicar com os servidores do Purple. Os pedidos de autenticação vão para a porta 1812 (UDP); os registos de accounting vão para a porta 1813 (UDP).
WISPr
Wireless Internet Service Provider roaming. Uma especificação de protocolo que define como um Captive Portal redireciona utilizadores não autenticados para uma página de login e como o controlador de acesso recebe o resultado da autenticação.
O enquadramento de protocolo específico utilizado pela Ruijie e pelo Purple para processar o redirecionamento do Captive Portal externo e o fluxo de autenticação. Obrigatório para o modo de portal externo nos gateways Ruijie.
Isolamento de VLAN
A prática de separar o tráfego de rede em redes locais virtuais distintas ao nível do switch, impedindo que os dispositivos em VLAN distintas comuniquem diretamente.
Não negociável para redes de convidados. Garante que os dispositivos de convidados não conseguem comunicar com os servidores corporativos, portáteis de funcionários ou terminais de pagamento, mesmo que estejam ligados à mesma infraestrutura física.
Portal Escape
Uma funcionalidade Ruijie que liberta automaticamente o tráfego do utilizador caso o ponto de acesso e o servidor do portal fiquem inacessíveis, permitindo o acesso não autenticado à Internet durante uma falha de serviço.
Um compromisso deliberado entre disponibilidade e segurança. Os operadores de hotelaria podem ativá-lo para evitar reclamações de convidados durante falhas de serviço. Os operadores de saúde e de retalho desativam-no tipicamente para impor uma autenticação estrita em todos os momentos.
SSID
Service Set Identifier. O nome público de uma rede sem fios que os dispositivos exibem na sua lista de redes disponíveis.
O nome de rede que os convidados selecionam nos seus dispositivos, o qual aciona o redirecionamento do Captive Portal. Cada SSID numa implementação Ruijie é mapeado para uma VLAN e política de autenticação específicas.
QoS
Quality of Service. Um conjunto de tecnologias que gerem o tráfego de dados para reduzir a perda de pacotes, a latência e o jitter, e para garantir um desempenho previsível para tipos de tráfego específicos.
Utilizado em redes de convidados para limitar a largura de banda por utilizador, evitando que um único dispositivo sature a ligação à Internet e degrade a experiência de todos os outros utilizadores ligados.
802.1X
Uma norma IEEE para controlo de acesso à rede baseado em portas, que fornece um mecanismo de autenticação para dispositivos que se ligam a uma LAN ou WLAN.
Utilizado para redes de funcionários que requerem identidade baseada em diretório (por exemplo, via Microsoft Entra ID ou Okta). Não é tipicamente utilizado para redes de convidados, onde um Captive Portal com RADIUS é o padrão adequado.
Exemplos Práticos
Um hotel de 250 quartos utiliza pontos de acesso Ruijie RG-AP820-I e um gateway RG-EG310GH-E. Exigem que os hóspedes se autentiquem via e-mail para construir uma base de dados de marketing. A gerência está preocupada com a possibilidade de os hóspedes contornarem o portal e com a saturação da largura de banda em horas de ponta durante eventos de conferências.
A equipa de TI cria uma VLAN de convidados dedicada (VLAN 40) no switch principal e faz o trunking para o gateway e APs Ruijie. No Ruijie Cloud, criam um SSID aberto mapeado para a VLAN 40. Configuram uma política de Captive Portal Externo a apontar para o URL da splash page da Purple, com o URL do Servidor do Portal e as credenciais RADIUS do painel de controlo da Purple. Crucialmente, configuram o Walled Garden para permitir apenas o tráfego para os domínios da Purple e desativam a funcionalidade Portal Escape no gateway Ruijie, impedindo o acesso não autenticado durante qualquer falha do portal. Aplicam uma política de QoS que limita cada cliente a 10 Mbps de download e 3 Mbps de upload. Para eventos de conferências, criam um SSID separado na VLAN 50 com um portal baseado em vouchers e limites de largura de banda mais restritos de 5 Mbps por dispositivo.
Uma cadeia de retalho com 50 localizações utiliza controladores Ruijie WS6008. Implementam o login social (Facebook e Google Workspace) para os clientes que acedem ao WiFi, mas a página do portal bloqueia quando os utilizadores clicam nos botões de login social. O problema afeta os 50 locais em simultâneo.
O gestor de TI identifica que a configuração da Lista de Permissões (Walled Garden) nos controladores Ruijie não contém os domínios OAuth exigidos pelo Facebook e pela Google. Embora o URL do portal da Purple estivesse devidamente autorizado, os domínios do fornecedor de identidade social necessários para o handshake OAuth eram bloqueados pela interceção do captive portal. A equipa adiciona os domínios wildcard necessários - especificamente *.facebook.com, *.fbcdn.net, accounts.google.com e *.googleapis.com - à Lista de Permissões da Ruijie. Enviam a configuração atualizada para todas as 50 localizações em simultâneo através do Ruijie Cloud, resolvendo o problema em toda a rede numa única operação.
Perguntas de Prática
Q1. Configurou um Captive Portal externo num gateway Ruijie RG-EG. Os convidados ligam-se ao SSID, mas os seus dispositivos reportam "Sem ligação à Internet" e a página do portal nunca é carregada. Qual é o erro de configuração mais provável e como o resolve?
Dica: Considere quais as operações de rede que devem ser bem-sucedidas antes de o utilizador conseguir ver a página de login.
Ver resposta modelo
O walled garden (Lista de Permissões) está configurado incorretamente. O gateway Ruijie está a bloquear a resolução de DNS ou o tráfego HTTP necessário para alcançar o URL externo da splash page do Purple. Antes da autenticação, o dispositivo deve ser capaz de resolver o domínio do portal e efetuar uma ligação HTTP ao mesmo. Adicione os domínios específicos do Purple à lista de permissões de pré-autenticação na secção Auth & Account da Ruijie. Verifique também se a VLAN de convidados tem um servidor DNS válido atribuído via DHCP.
Q2. Um diretor de TI de um estádio pretende implementar APs Ruijie para WiFi de adeptos durante eventos. Querem recolher dados de marketing, mas estão preocupados que a autenticação RADIUS cause atrasos quando 10.000 adeptos se ligarem em simultâneo durante os primeiros 30 minutos da abertura de portas. Como devem conceber o fluxo de autenticação para equilibrar a recolha de dados com a experiência do utilizador?
Dica: Considere o compromisso entre a riqueza de dados e a fricção de autenticação à escala.
Ver resposta modelo
Devem utilizar o One-Click Login da Purple para adeptos que regressam e que já se tenham autenticado anteriormente, o que ignora o preenchimento de formulários e reduz a carga no RADIUS. Para novos adeptos, é preferível um formulário mínimo de recolha de email em vez do login social, que exige comunicações adicionais de OAuth. O gateway Ruijie deve ser dimensionado para lidar com pedidos RADIUS simultâneos - para 10.000 ligações simultâneas, é necessário um gateway da série RG-EG de alta capacidade. Ativar o Seamless Online com uma duração de sessão de 30 dias significa que os adeptos que regressam ligam-se automaticamente em eventos subsequentes. Os limites de QoS devem ser rigorosos (5 Mbps por dispositivo) para evitar que as primeiras chegadas saturem a ligação antes da chegada do público principal.
Q3. Durante uma auditoria de segurança, um técnico de testes de intrusão acede ao servidor de ficheiros corporativo enquanto está ligado ao SSID 'Guest WiFi' transmitido por um AP Ruijie. A rede de convidados utiliza um Captive Portal corretamente configurado. Como resolve esta vulnerabilidade crítica?
Dica: A autenticação e a segmentação de rede são questões distintas. Uma não implica a outra.
Ver resposta modelo
O Captive Portal está a funcionar corretamente, mas o isolamento de VLAN está em falta ou mal configurado. O SSID de convidados está a colocar os utilizadores autenticados na VLAN corporativa ou na VLAN nativa, que tem acesso de encaminhamento aos servidores internos. É necessário: (1) criar uma VLAN de convidados dedicada (ex. VLAN 50) no switch principal; (2) atribuir o SSID de convidados à VLAN 50 no controlador Ruijie; (3) configurar as portas do switch que ligam aos APs como trunks 802.1Q permitindo a VLAN 50; (4) configurar o gateway Ruijie para bloquear o encaminhamento entre a VLAN 50 e todas as sub-redes corporativas, permitindo apenas tráfego direcionado para a internet a partir da VLAN de convidados. A autenticação e a segmentação de rede são controlos independentes - ambos devem ser configurados corretamente.
Q4. A sua implementação Ruijie tem o Portal Escape ativado. Durante uma janela de manutenção planeada nos servidores RADIUS da Purple, nota que os convidados estão a aceder à internet sem se autenticarem. Este é o comportamento esperado e quais são as implicações de conformidade?
Dica: Considere o objetivo do Portal Escape e as suas obrigações ao abrigo do GDPR.
Ver resposta modelo
Sim, este é o comportamento esperado do Portal Escape. Quando o servidor do portal está inacessível, o Ruijie liberta automaticamente o tráfego para manter a conectividade. No entanto, isto cria uma lacuna de conformidade: os utilizadores estão a aceder à internet sem fornecer consentimento para o processamento de dados, o que pode violar os requisitos do GDPR se os seus termos de serviço ou recolha de dados estiverem associados ao evento de autenticação. Para locais onde a recolha de consentimento é um requisito legal ou comercial, o Portal Escape deve ser desativado. Agende a manutenção do servidor RADIUS durante períodos de atividade mínima de convidados e comunique a janela de manutenção à gestão do local. Considere implementar um servidor RADIUS secundário da Purple como failover para eliminar totalmente este cenário.
Continue a ler esta série
Portal de convidados Ubiquiti UniFi não redireciona: causas e correções
Este guia isola uma falha de redirecionamento do portal de convidados UniFi ao seguir sequencialmente o estado do convidado, o redirecionamento, a rota de pré-autorização e a autorização do controlador. Oferece às equipas de TI dos recintos um método fundamentado para resolver a confusão entre rede de convidados e Hotspot, transições de portais externos, requisitos atuais de conta do UniFi OS e testes de isolamento de DNS.
Cisco Meraki splash page não funciona: um fluxograma de resolução de problemas
Este guia prático do dia dois isola o ponto de falha num fluxo splash Cisco Meraki: autorização do cliente, início de redirecionamento HTTP, acessibilidade do walled-garden ou início de sessão RADIUS. Disponibiliza às equipas de TI dos locais um caminho de evidências controlado para que possam restaurar o WiFi de convidados sem fazer alterações gerais num parque ativo.
Guia de Configuração de WiFi para Visitantes Empresariais: Segmentação de VLAN, Segurança e Portais Cativos
Este guia técnico mostra às equipas de TI como configurar o WiFi para Visitantes como um serviço controlado de acesso à internet, utilizando segmentação de VLAN, política de firewall e um captive portal. Também explica como os formulários de registo e controlos de adesão do Purple apoiam uma experiência de visitante proporcional sem enfraquecer o limite em torno dos sistemas operacionais, de pagamento e dos funcionários.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.