
Como Reduzir o Número de SSIDs de WiFi Utilizando PSK por Dispositivo (iPSK, DPSK, MPSK)
Este guia de referência técnica autoritário explica como as equipas de TI podem eliminar a degradação de desempenho de WiFi causada pelo overhead de beacon de SSID, colapsando múltiplas redes dedicadas num único SSID utilizando PSK por dispositivo (xPSK). Abrange o ecossistema de fornecedores através de Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK, com orientação prática de implementação sobre atribuição dinâmica de VLAN, ativação de IoT e conformidade com PCI-DSS. Os operadores de locais em hotelaria, retalho, estádios e organizações do setor público encontrarão orientações de arquitetura acionáveis e exemplos práticos reais.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Segurança de WiFi Corporativo →
Resumo executivo
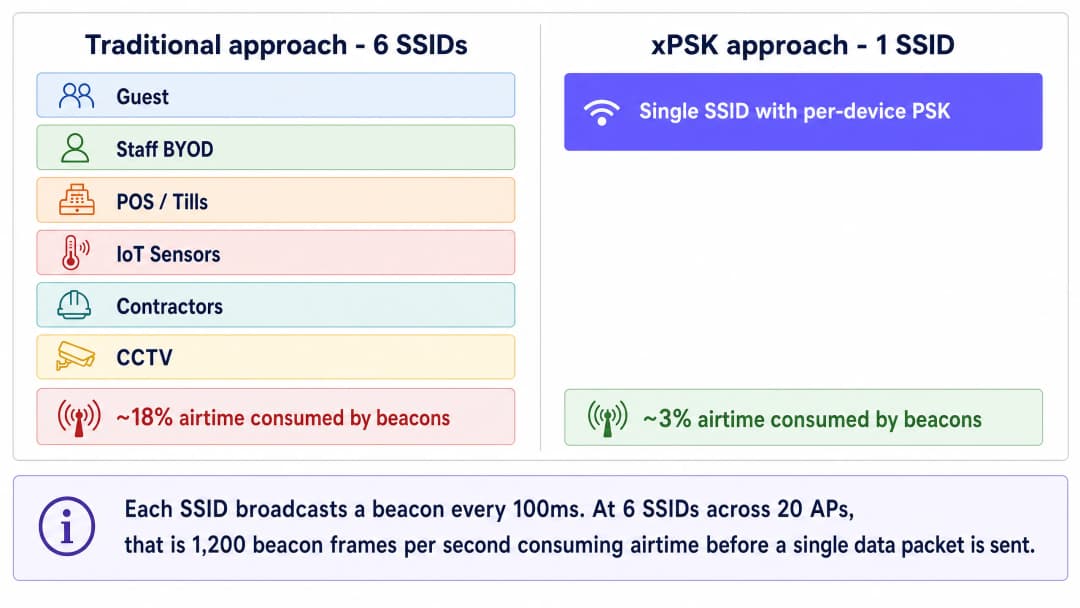
Os operadores de locais enfrentam uma crise crescente de congestão do espectro WiFi. Cada vez que transmite um novo SSID para segmentar o tráfego de convidados, funcionários, pontos de venda e IoT, consome tempo de antena valioso com a sobrecarga de tráfego de gestão. Uma rede que transmita seis SSIDs pode consumir quase 20% do tempo de antena disponível apenas em beacons antes que um único pacote de dados real seja transmitido. Isto degrada o desempenho para todos os utilizadores no local.
A solução consiste em colapsar múltiplos SSIDs de finalidade específica numa única rede de transmissão utilizando Pre-Shared Keys por dispositivo (xPSK). Ao atribuir uma frase-passe exclusiva a cada dispositivo ou grupo de utilizadores, as equipas de TI podem encaminhar dinamicamente o tráfego para VLANs específicas e aplicar políticas de controlo de acesso baseadas em funções - tudo num único SSID. Esta abordagem oferece os benefícios de segmentação da autenticação empresarial 802.1X sem o pesado fardo da gestão de certificados ou da configuração do suplicante RADIUS nos dispositivos dos convidados.
Este guia detalha os argumentos arquitetónicos para xPSK (incluindo Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK), explica os mecanismos subjacentes à atribuição dinâmica de VLAN e fornece um roteiro prático para a implementação em ambientes empresariais nos setores de Hotelaria, Retalho, Saúde e Transportes.
Análise técnica aprofundada
O custo oculto da proliferação de SSIDs
Os problemas de desempenho que frequentemente são atribuídos a uma cobertura ou capacidade deficientes são, na verdade, muitas vezes o resultado da congestão de SSIDs. Cada SSID ativado transmite uma trama beacon a cada 100 milissegundos. Embora um único beacon seja pequeno, este tráfego de gestão é transmitido à taxa básica de dados mais baixa - normalmente 1 ou 2 Mbps - para garantir que todos os dispositivos no limite da célula o consigam receber. Isto significa que os beacons ocupam o canal por um período desproporcionalmente longo em relação ao seu volume de dados.
Quando um local transmite redes separadas para Guest WiFi, BYOD de funcionários, caixas registadoras, sensores de IoT e prestadores de serviços, o consumo de tempo de antena acumula-se rapidamente. Se um ponto de acesso transmitir seis SSIDs e um dispositivo cliente conseguir ouvir quatro pontos de acesso no mesmo canal, esse canal terá de transportar 240 tramas beacon por segundo. Esta sobrecarga consome tempo de antena que deveria transportar dados reais, aumentando a latência e reduzindo a capacidade de transmissão em toda a rede. O consenso do setor é claro: não transmita mais do que três SSIDs por rádio e, de preferência, ainda menos.
A arquitetura xPSK
A tecnologia de chave pré-partilhada por dispositivo - coletivamente referida como xPSK - resolve este problema ao desacoplar a palavra-passe do SSID. Em vez de uma palavra-passe partilhada para toda a rede, o controlador sem fios ou a plataforma de gestão na nuvem mantém uma base de dados de chaves únicas. Quando um dispositivo se associa ao ponto de acesso, apresenta a chave atribuída durante o handshake de 4 vias padrão WPA2 ou WPA3. O controlador valida a chave e mapeia-a para um registo de identidade, o que aciona políticas específicas: atribuição dinâmica de VLAN, limitação de largura de banda ou regras de firewall.
Do ponto de vista do dispositivo cliente, o processo de ligação é idêntico ao de se ligar a uma rede doméstica padrão. Não há certificados para instalar, não há configurações complexas de suplicante e não são necessários Captive Portals para a associação inicial. Isto torna a xPSK ideal para dispositivos IoT sem ecrã (headless), smart TVs e cenários BYOD de convidados onde o 802.1X é impraticável.
O mecanismo de direcionamento de VLAN baseia-se em três atributos RADIUS padrão da IETF devolvidos na mensagem Access-Accept: Tunnel-Type (Atributo 64, valor 13 para VLAN), Tunnel-Medium-Type (Atributo 65, valor 6 para IEEE-802) e Tunnel-Private-Group-ID (Atributo 81, contendo a string de ID da VLAN). Quando o ponto de acesso recebe estes atributos, marca dinamicamente o tráfego do dispositivo com a VLAN especificada, colocando-o no segmento de rede correto, independentemente da porta física ou do ponto de acesso através do qual se ligou.
Visão geral das implementações dos fabricantes
Embora o conceito subjacente seja uniforme, os fabricantes de hardware utilizam terminologias diferentes e oferecem vários níveis de escala e integração.

Cisco Meraki (iPSK): A Identity PSK integra-se de forma estreita com o Cisco ISE ou com o RADIUS nativo na nuvem da Meraki. Pode executá-la sem um servidor RADIUS separado, gerindo as chaves diretamente no painel da Meraki, ou escalar para milhares de chaves únicas através do ISE com perfil dinâmico completo e integração com o Microsoft Entra ID ou Okta.
HPE Aruba (MPSK): A Multi Pre-Shared Key suporta até 24 chaves localmente no ponto de acesso (MPSK-Local) sem qualquer servidor externo. Para implementações maiores, o emparelhamento com o ClearPass remove totalmente o limite de escala e adiciona controlo de acessos baseado em funções além da atribuição de VLAN.
Ruckus (DPSK): A Dynamic PSK é uma implementação madura e patenteada que está no mercado há mais de uma década. Suporta até 10 000 chaves únicas por SSID e possui um forte suporte de API para provisionamento automatizado, tornando-a ideal para grandes implementações no setor da hotelaria.
Juniper Mist (PPSK/MPSK): A Private PSK integra-se com a plataforma na nuvem baseada em IA da Mist, suportando até 5000 chaves por organização com atribuição dinâmica de funções e VLAN. As chaves podem ser importadas via CSV ou provisionadas via API.Ubiquiti UniFi (PPSK): A Private Pre-Shared Key está incorporada no controlador UniFi Network sem necessidade de licenciamento adicional. É o ponto de entrada mais acessível para locais de menor dimensão que já utilizem a infraestrutura UniFi.
Extreme Networks (PPSK): A plataforma ExtremeCloud IQ da Extreme suporta PPSK com atribuição de VLAN por chave, sendo adequada para implementações no setor da educação e no setor público.
Fortinet (MPSK): O FortiGate e o FortiAP suportam MPSK com direcionamento de VLAN por chave, integrando-se com o FortiAuthenticator como backend de RADIUS.
Quando utilizar 802.1X em alternativa
O xPSK não é um substituto universal para o 802.1X. Para dispositivos de propriedade corporativa geridos por uma plataforma MDM, onde os certificados podem ser instalados de forma silenciosa através do Microsoft Entra ID ou Okta, o 802.1X com EAP-TLS (Extensible Authentication Protocol - Transport Layer Security) continua a ser a opção mais segura. Fornece chaves de encriptação por sessão, autenticação mútua e identidade baseada em certificados que não podem ser partilhados ou roubados tão facilmente como uma palavra-passe.
Utilize o 802.1X para: computadores portáteis e tablets corporativos geridos, dispositivos registados no Microsoft Intune ou Jamf, e qualquer cenário onde possa garantir a configuração do suplicante em todos os dispositivos.
Utilize o xPSK para: BYOD de convidados, IoT e dispositivos headless, terminais de ponto de venda com sistemas operativos legados, dispositivos de prestadores de serviços e qualquer cenário onde a implementação de certificados seja impraticável.
Para uma abordagem mais ampla sobre os padrões de segurança de WiFi empresarial, consulte o nosso Enterprise WiFi Security: A Complete Guide for 2026.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de implementação
Passo 1: Definir a sua estratégia de segmentação
Antes de configurar o seu controlador sem fios, defina os segmentos de rede necessários. Um ambiente típico de hotelaria ou retalho requer, no mínimo, quatro zonas isoladas:
| Zona | VLAN | Política de Acesso | Dispositivos Típicos |
|---|---|---|---|
| Guest | 20 | Apenas Internet, isolamento de clientes | Telemóveis pessoais, tablets, computadores portáteis |
| Staff BYOD | 10 | Internet + aplicações internas específicas | Dispositivos pessoais dos funcionários |
| IoT e Instalações | 30 | Acesso de saída restrito apenas à cloud do fornecedor | Termóstatos, sensores, sinalização digital |
| POS e Operações Seguras | 40 | Em conformidade com PCI-DSS, isolado | Terminais de pagamento, caixas registadoras |
Padronize estes IDs de VLAN em todos os seus locais antes da implementação. A numeração inconsistente de VLAN entre localizações é uma das causas mais comuns de falhas em implementações multilocal.
Passo 2: Configurar a infraestrutura RADIUS
As implementações empresariais requerem um servidor RADIUS central para gerir o ciclo de vida das chaves e transmitir atributos dinâmicos de VLAN. Configure o seu servidor RADIUS para retornar os seguintes atributos após uma autenticação bem-sucedida:
Tunnel-Type(64): Definido comoVLAN(13)Tunnel-Medium-Type(65): Definido comoIEEE-802(6)Tunnel-Private-Group-ID(81): Definido com o ID da VLAN atribuído (ex. "40" para POS)
Crie perfis de autorização separados para cada grupo de dispositivos. Por exemplo, um perfil com o nome "POS_Devices" devolve a VLAN 40. Um perfil com o nome "IoT_Sensors" devolve a VLAN 30. Cada perfil é ativado pela chave única apresentada durante a autenticação.
Passo 3: Implementar o SSID único
Crie um novo SSID no seu controlador sem fios. Configure o tipo de segurança como WPA2-Personal (ou WPA3-Transition se suportado pela sua implementação xPSK específica) e ative a funcionalidade xPSK específica do fabricante. Desative todos os SSIDs antigos assim que o novo SSID for validado.
Certifique-se de que o MAC Authentication Bypass (MAB) está configurado corretamente para permitir que dispositivos IoT sem ecrã se autentiquem utilizando o seu endereço MAC como identidade, mapeando-os para a PSK e VLAN adequadas.
Passo 4: Automatizar a distribuição de chaves
O sucesso de uma implementação xPSK depende de uma distribuição de chaves sem fricção. Para o Guest WiFi, integre a geração de chaves com o seu Sistema de Gestão de Propriedades ou CRM. A plataforma de rede baseada em identidade da Purple pode automatizar este processo, gerando uma chave única no momento da reserva e entregando-a por e-mail ou SMS, revogando-a depois automaticamente no checkout.
Para dispositivos IoT, as equipas de TI podem pré-provisionar chaves em lote através de importação de CSV ou integração de API, associando o endereço MAC de cada dispositivo a uma chave específica e função de VLAN antes de este se ligar à rede.
Melhores práticas
Planeie a randomização de MAC desde o primeiro dia. Os sistemas operativos modernos (iOS 14 e posterior, Android 10 e posterior, Windows 11) randomizam os endereços MAC por predefinição. Se a sua implementação de xPSK depende do rastreio de endereços MAC para a aplicação de políticas, deve exigir que os utilizadores desativem o "Endereço WiFi Privado" para a sua rede, ou utilizar uma solução de fornecedor que associe a identidade à chave em vez do endereço MAC.
Imponha a gestão do ciclo de vida das chaves. As chaves devem expirar. Associe as chaves de convidados à respetiva data de check-out. Rode as chaves dos funcionários anualmente ou aquando da sua saída. As chaves obsoletas acumulam-se ao longo do tempo e tornam-se um risco de segurança significativo. Crie o fluxo de trabalho de revogação antes de entrar em produção, não depois.
Mantenha uma VLAN de contingência. Configure uma VLAN crítica nos seus pontos de acesso. Se o servidor RADIUS ficar inacessível, os dispositivos devem efetuar o failover para uma VLAN restrita que forneça conectividade básica à internet sem expor os sistemas internos. Isto evita que uma falha no RADIUS deite abaixo toda a rede do local.
Audite a compatibilidade com WPA3 antes de a forçar. Embora o WPA3 seja o futuro, muitos dispositivos IoT antigos não o suportam. Teste minuciosamente a sua implementação de xPSK específica antes de ativar o modo de Transição WPA3, uma vez que alguns fornecedores exigem apenas WPA2 para a funcionalidade xPSK.
Padronize o formato das chaves. Utilize chaves alfanuméricas de 16 a 24 caracteres. Alguns dispositivos antigos têm dificuldades com chaves com mais de 32 caracteres ou que contenham caracteres especiais complexos. A consistência evita falhas de autenticação difíceis de diagnosticar.
Para uma abordagem mais alargada sobre segmentação dinâmica de VLAN, consulte o nosso guia sobre Atribuição Dinâmica de VLAN com RADIUS.
Resolução de problemas e mitigação de riscos
O dispositivo liga-se mas vai para a VLAN errada. Verifique se o controlador sem fios tem o "AAA Override" ou a atribuição dinâmica de VLAN ativada. Verifique os registos do RADIUS para confirmar se o atributo Tunnel-Private-Group-ID está a ser enviado corretamente na mensagem Access-Accept. Uma captura de pacotes na troca de RADIUS confirmará se os atributos estão presentes.
A autenticação falha por completo. Verifique o comprimento da chave e o conjunto de caracteres. Verifique se o segredo partilhado do RADIUS coincide entre o controlador e o servidor RADIUS. Confirme se o servidor RADIUS tem o endereço IP do ponto de acesso registado como um cliente válido.
Falha de DHCP após atribuição de VLAN. Após a atribuição dinâmica de VLAN, o dispositivo deve obter um endereço IP para a nova sub-rede. Certifique-se de que o servidor DHCP está configurado para todas as VLANs dinâmicas e que os endereços de assistente IP (IP helper) estão configurados no switch de Camada 3 se o DHCP for centralizado.
A randomização de MAC quebra a autenticação. Se os dispositivos estiverem a falhar na autenticação após um período de tempo, a randomização de MAC é a causa mais provável. Implemente um fluxo de trabalho de pré-registo ou exija que os utilizadores desativem a funcionalidade de endereço privado para o seu SSID.
ROI e impacto empresarial
A redução de múltiplos SSIDs para uma única rede xPSK proporciona um valor comercial mensurável em três dimensões.
Desempenho. A recuperação de 15 a 20% do tempo de transmissão sem fios do tráfego de beacons melhora imediatamente o desempenho das aplicações e a taxa de transferência para todos os utilizadores. Isto prolonga a vida útil dos pontos de acesso existentes e adia atualizações dispendiosas de hardware. Num hotel de 200 quartos com 40 pontos de acesso, a eliminação de cinco SSIDs redundantes pode recuperar o equivalente à capacidade de oito pontos de acesso adicionais.
Segurança e conformidade. O xPSK elimina a necessidade de alterar uma palavra-passe partilhada em todo o espaço quando um único prestador de serviços sai. Fornece os registos de auditoria detalhados necessários para a conformidade com o PCI-DSS sem a enorme sobrecarga de TI de implementar certificados 802.1X em cada terminal de ponto de venda. Cada dispositivo possui uma credencial única, pelo que uma chave comprometida afeta apenas esse dispositivo.
Eficiência operacional. O aprovisionamento e a revogação automatizados de chaves através da integração de API com o seu PMS ou fornecedor de identidade eliminam a intervenção manual de TI para alterações de acesso rotineiras. A plataforma da Purple, implementada em mais de 80.000 locais ativos, fornece esta camada de orquestração com WiFi Analytics [/guest-wifi-marketing-analytics-platform] completos e relatórios adicionais.
Para obter orientações de arquitetura relacionadas, consulte os nossos guias sobre OpenWrt Custom Firmware Integration with Purple WiFi e WiFi Network Segmentation with VLANs and SSIDs.
Definições Principais
Trama beacon
Uma trama de gestão IEEE 802.11 transmitida periodicamente (a cada 100ms por predefinição) por um ponto de acesso para anunciar a presença, capacidades e parâmetros de um SSID.
Quando as equipas de TI criam demasiados SSIDs, o volume puro de tramas beacon consome largura de banda preciosa na taxa de dados mais baixa, causando congestão na rede antes mesmo de qualquer dado de utilizador ser enviado. Este é o principal argumento de desempenho para reduzir o número de SSIDs.
xPSK
Um termo genérico para chaves pré-partilhadas privadas ou por dispositivo, onde múltiplas palavras-passe únicas podem ser utilizadas para autenticação num único SSID transmitido, com cada chave mapeada para políticas de rede específicas.
Utilizado para agregar múltiplos SSIDs dedicados num só, reduzindo a sobrecarga de beacons enquanto mantém uma segmentação granular de VLAN e controlo de acessos.
Atribuição dinâmica de VLAN
O processo de colocar um utilizador ou dispositivo numa Virtual LAN específica com base na sua identidade no momento da autenticação, em vez de se basear na porta física ou no SSID ao qual se ligou.
Isto permite que um único SSID sirva convidados, funcionários e dispositivos IoT, mantendo o seu tráfego completamente isolado na infraestrutura de backend sem transmitir redes separadas.
RADIUS
Remote Authentication Dial-In User Service. Um protocolo de rede que fornece uma gestão centralizada de Autenticação, Autorização e Contabilização (AAA) para acesso à rede.
Numa implementação xPSK, o servidor RADIUS aloja a base de dados de chaves e instrui o ponto de acesso sobre qual a VLAN a atribuir ao dispositivo que se está a ligar através de atributos de Tunnel específicos na mensagem Access-Accept.
Tunnel-Private-Group-ID
Atributo RADIUS 81 do IETF. O atributo específico utilizado para transmitir a string de ID da VLAN (por exemplo, '20') do servidor RADIUS para o controlador sem fios durante a atribuição dinâmica de VLAN.
Sem este atributo, o encaminhamento dinâmico de VLAN não consegue funcionar e todos os dispositivos vão parar à VLAN nativa predefinida, anulando o propósito da segmentação por xPSK.
MAC Authentication Bypass (MAB)
Uma técnica que utiliza o endereço MAC de um dispositivo como a sua credencial de identidade quando o dispositivo não tem a capacidade de realizar a autenticação 802.1X padrão.
Essencial para o onboarding de dispositivos IoT sem interface de utilizador, tais como termóstatos inteligentes, sinalética digital e câmaras de videovigilância, numa rede xPSK empresarial.
802.1X
Uma norma IEEE para controlo de acesso à rede baseado em portas que fornece um mecanismo de autenticação para dispositivos que desejam ligar-se a uma LAN ou WLAN, normalmente utilizando EAP (Extensible Authentication Protocol) e um servidor RADIUS.
Embora seja altamente seguro para portáteis corporativos com certificados geridos por MDM, o 802.1X é frequentemente demasiado complexo para dispositivos IoT ou BYOD de convidados, tornando o xPSK a alternativa preferida para esses casos de utilização.
Sobrecarga de tempo de antena
A percentagem da capacidade do espetro sem fios consumida por tramas de gestão e controlo (como beacons, respostas de sondagem e tramas de associação) em vez de cargas úteis de dados reais do utilizador.
Reduzir o número de SSIDs reduz diretamente a sobrecarga de tempo de antena, melhorando imediatamente a velocidade e a fiabilidade da rede para todos os dispositivos ligados.
MPSK-Local
A implementação da HPE Aruba de PSK por dispositivo que armazena até 24 chaves exclusivas diretamente no ponto de acesso sem necessitar de um servidor RADIUS externo ou do motor de políticas ClearPass.
Adequado para locais pequenos ou implementações piloto. Para a escala empresarial, o MPSK com ClearPass remove o limite de 24 chaves e adiciona controlo de acesso baseado em funções.
Exemplos Práticos
Um hotel de 200 quartos transmite atualmente cinco SSIDs: Hotel_Guest, Hotel_Staff, Hotel_IoT, Hotel_Events e Hotel_POS. Os hóspedes queixam-se de WiFi lento, apesar de uma recente atualização de largura de banda. O gestor de TI precisa de melhorar o desempenho sem comprometer o isolamento rigoroso exigido para os terminais POS ao abrigo da norma PCI-DSS.
Passo 1: Auditar o ambiente de RF. Utilize o relatório de utilização de tempo de antena do controlador sem fios para confirmar que o overhead de beacon dos cinco SSIDs está a consumir 15 - 18% do tempo de antena disponível na banda de 5 GHz.
Passo 2: Desenhar o modelo de segmentação de VLAN. Atribua a VLAN 10 ao Staff, a VLAN 20 aos Guests, a VLAN 30 ao IoT e a VLAN 40 ao POS. Padronize estes IDs em todas as propriedades.
Passo 3: Configurar o servidor RADIUS. Crie quatro perfis de autorização, cada um devolvendo o atributo Tunnel-Private-Group-ID apropriado. Para dispositivos POS, o perfil também devolve uma ACL que restringe o tráfego apenas ao intervalo de IPs do gateway de pagamento.
Passo 4: Implementar um único SSID com o nome 'Hotel_Secure' utilizando WPA2-Personal com iPSK (Cisco Meraki) ou DPSK (Ruckus) ativado.
Passo 5: Integrar com o Sistema de Gestão de Propriedades através de API. O PMS gera uma chave alfanumérica única de 20 caracteres no check-in e envia-a ao hóspede via SMS. A chave é automaticamente revogada no checkout.
Passo 6: Pré-configurar dispositivos IoT e POS. Importe em massa os endereços MAC dos dispositivos e as chaves pré-atribuídas para a base de dados RADIUS antes do dia da migração.
Passo 7: Desativar os SSIDs legados durante uma janela de manutenção de baixo tráfego. O overhead de beacon cai de 16% para aproximadamente 3%, recuperando imediatamente tempo de antena para dados de utilizador.
Uma cadeia de retalho nacional precisa de ligar 500 dispositivos IoT sem ecrã (displays de prateleira inteligentes, sensores de temperatura, câmaras de CCTV) em 50 lojas. Estes dispositivos não suportam suplicantes 802.1X e carecem de um navegador Web para autenticação em Captive Portal. A equipa de segurança exige que o tráfego IoT seja estritamente isolado da rede POS.
Passo 1: Criar uma VLAN para IoT dedicada (VLAN 30) na infraestrutura de rede em cada loja. Configurar regras de firewall para permitir apenas tráfego de saída para gamas de IP específicas da cloud do fornecedor.
Passo 2: Ativar o xPSK no SSID corporativo existente utilizando a funcionalidade MPSK ou iPSK do fornecedor.
Passo 3: Exportar os endereços MAC de todos os 500 dispositivos IoT a partir da plataforma de gestão de dispositivos.
Passo 4: Utilizar um script Python ou a ferramenta de importação em lote do servidor RADIUS para gerar uma chave alfanumérica única de 20 carateres para cada dispositivo e associá-la à VLAN 30 na base de dados RADIUS.
Passo 5: Configurar o MAC Authentication Bypass (MAB) no SSID. Quando um dispositivo se liga, o ponto de acesso envia o seu endereço MAC para o servidor RADIUS. O servidor associa o MAC à chave pré-provisionada, valida-a e devolve a atribuição da VLAN de IoT.
Passo 6: Se um dispositivo for comprometido ou desativado, revogar apenas a sua chave específica. Nenhum outro dispositivo é afetado e não é necessária qualquer alteração de palavra-passe em toda a infraestrutura.
Perguntas de Prática
Q1. Um diretor de TI de um estádio quer implementar um novo sistema POS para vendedores de comida. Eles já transmitem 'Stadium_Fan_WiFi' e 'Stadium_Staff'. Devem criar um terceiro SSID chamado 'Stadium_POS' para garantir a conformidade com o PCI-DSS?
Dica: Considere o impacto de adicionar um novo SSID no ambiente RF denso de um estádio, e se o isolamento lógico requer isolamento físico ou de transmissão.
Ver resposta modelo
Não. Adicionar um terceiro SSID num ambiente de estádio de alta densidade aumenta desnecessariamente a sobrecarga de beacons e degrada o desempenho de todos os espetadores. Em vez disso, devem ativar o xPSK no SSID 'Stadium_Staff' existente. Ao atribuir chaves exclusivas aos terminais POS, o servidor RADIUS pode encaminhar dinamicamente o tráfego do POS para uma VLAN dedicada em conformidade com o PCI (VLAN 40) e estritamente protegida por firewall, alcançando o isolamento lógico sem consumir tempo de antena adicional. O PCI-DSS exige o isolamento do ambiente de dados dos titulares de cartões, o que é satisfeito pela segmentação baseada em VLAN com regras de firewall adequadas.
Q2. Durante uma implementação de xPSK, um prestador de serviços liga o seu portátil utilizando a frase-passe atribuída. Associa-se com sucesso ao ponto de acesso, mas recebe um endereço IP na gama 192.168.1.x (a VLAN nativa predefinida) em vez da gama 10.0.50.x esperada (a VLAN do Prestador de Serviços). Qual é o erro de configuração mais provável?
Dica: Pense nos atributos RADIUS específicos necessários para indicar ao ponto de acesso como etiquetar o tráfego, e se o controlador está configurado para os processar.
Ver resposta modelo
O erro mais provável é uma de duas coisas: ou o servidor RADIUS não está a enviar os atributos Tunnel corretos na mensagem Access-Accept, ou o controlador sem fios não tem o 'AAA Override' (atribuição dinâmica de VLAN) ativado. O servidor RADIUS deve enviar Tunnel-Type (Atributo 64, valor 13), Tunnel-Medium-Type (Atributo 65, valor 6) e Tunnel-Private-Group-ID (Atributo 81, contendo a string de ID da VLAN '50'). Uma captura de pacotes na troca RADIUS confirmará se os atributos estão presentes no pacote Access-Accept.
Q3. Uma universidade está a migrar de uma rede de convidados aberta para um modelo xPSK para melhorar a responsabilização. Notam que os convidados recorrentes que se ligaram anteriormente com sucesso falham subitamente a autenticação alguns dias depois, embora as suas chaves não tenham expirado. Que funcionalidade moderna de smartphone está provavelmente a causar isto?
Dica: Considere as funcionalidades de privacidade introduzidas no iOS 14 e Android 10 que afetam a forma como os dispositivos se identificam nas redes.
Ver resposta modelo
O problema é causado pela Randomização de Endereços MAC (conhecida como 'Endereço WiFi Privado' no iOS). Se a implementação de xPSK da universidade depender da monitorização do endereço MAC para associar a identidade à frase-passe, a autenticação falhará quando o telemóvel alterar o seu endereço MAC. A solução é instruir os utilizadores a desativarem a funcionalidade de endereço privado para a rede da universidade (que persiste por SSID no iOS e Android), ou utilizar uma implementação de fornecedor que não associe estritamente o PSK a um endereço MAC estático, dependendo apenas da chave apresentada para a identidade.
Continue a ler esta série
Gestão de Largura de Banda para WiFi de Colaboradores: Shaping, QoS e Redução de Tráfego
Este guia detalha métodos práticos para gerir a largura de banda para o WiFi de colaboradores em espaços empresariais. Aborda a implementação de traffic shaping, QoS e como a implementação do Purple Shield reduz a carga da rede sem necessidade de atualizações de infraestrutura.
A Lista de Verificação para a Migração de NAC Legado para NAC Cloud-Native
Este guia de referência técnica de autoridade fornece uma lista de verificação estruturada em três fases para a migração de um Network Access Control (NAC) legado para uma arquitetura cloud-native. Equipas de gestão de TI e arquitetos de rede dispõem aqui de estratégias práticas para gerir a integração de identidade, paridade de políticas e conformidade sem interromper as operações do local.
Como Implementar NAC Pós-Admissão para Monitorização Contínua de Confiança
Este guia fornece um modelo técnico de referência para a implementação de Controlo de Acesso à Rede (NAC) Pós-Admissão com Monitorização Contínua de Confiança em ambientes empresariais, incluindo hotelaria, retalho, saúde e setor público. Detalha a transição arquitetónica de verificações estáticas pré-admissão para uma aplicação dinâmica e consciente da sessão utilizando RADIUS CoA, definição de perfis de comportamento e integração de telemetria. Os arquitetos de TI e as equipas de operações de rede encontrarão orientações de implementação práticas, casos de estudo reais, notas de alinhamento de conformidade e estruturas de ROI mensuráveis.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.