
要点速览
- 强制门户是公共 WiFi 上的登录页面 - 一个 Web 应用程序,负责认证用户、记录同意,并通知网络放行设备。
- 认证方式包括一键接入、电子邮件、社交账号登录、短信、凭证码、担保访问、SAML/SSO 和 iPSK。大多数场所会同时运行两到三种。
- 强制门户通过标准 RADIUS 适用于所有主流接入点厂商(Cisco Meraki、Aruba、Ubiquiti、Ruckus、Juniper Mist),无需更换硬件。
- Passpoint 和 OpenRoaming 并不会取代强制门户。二者可在同一 SSID 上共存:Passpoint 让回访用户无感接入,强制门户负责品牌化的首次接触和数据采集。
强制门户是您连接公共 WiFi 时弹出的登录页面。您可能已经用过上百次:在酒店大堂、火车上、机场或咖啡店,网络都会先给您展示一个页面,然后才让您上网。
本指南介绍强制门户是什么、实际如何运作、支持哪些认证方式、如何进行品牌定制、如何保障安全,以及如何在强制门户与较新的 Passpoint 和 OpenRoaming 方案之间做出选择。后者正在一个又一个场所中悄然取代强制门户。
我们在 80,000 个场所运行强制门户基础设施,去年登录量达 5 亿次,覆盖所有主流硬件厂商。本指南正是基于这些经验写成。
什么是强制门户?
强制门户是一个在放行设备访问互联网之前拦截 WiFi 流量的网页。当您加入一个未加密的网络时,设备会尝试加载一个页面(任意页面),随后被重定向到门户。您登录、接受条款或完成付款后,网络才会放行您访问互联网。
这是面向用户的定义。从技术上讲,强制门户位于三个组件之间:
- 设备所连接的无线接入点
- 围墙花园(walled garden),只放行 DNS 和少量认证前 URL
- 门户本身,由场所或强制门户软件厂商托管
门户负责认证用户,在需要时记录同意和联系方式,并通知网络的 RADIUS 服务器或接入控制器放行设备。
没有强制门户,开放式 WiFi 网络就只是开放的:任何人都能连接,不留任何记录,也没有任何条款约束,场所根本不知道谁使用了网络。
强制门户如何运作?
整个流程分为六步,大多数厂商都相同。根据认证方式不同,端到端耗时一到十秒。
- 1
设备连接到 SSID
通常是场所接入点广播的开放网络或预共享密钥网络。
- 2
隔离 VLAN
流量受到防火墙限制,只能访问 DNS 和围墙花园内的 URL。
- 3
强制门户探测
iOS、Android、Windows 和 macOS 会探测一个已知 URL。如果响应与预期不符,操作系统会自动打开门户。
- 4
认证
用户通过电子邮件、社交账号、短信、凭证码、SSO 或一键接受条款完成登录。门户记录本次会话。
- 5
RADIUS CoA
门户通过 RADIUS 授权变更(CoA)、API 或计费消息通知接入控制器:“此设备已通过认证”。
- 6
生产 VLAN
隔离解除,互联网访问开放。会话连同时间戳、MAC、身份和策略一并记录。
强制门户认证类型
强制门户支持多种认证方式。大多数企业级场所会同时运行两到三种,由用户自行选择,或由网络根据用户类型或策略选择认证方式。
一键接入
用户接受条款并点击“连接”,不采集任何身份信息。适用于速度比数据更重要的低门槛环境,例如零售店免费 WiFi 和人员流动性强的公共空间。
电子邮件与表单采集
用户提供电子邮件地址,有时还包括姓名或电话。门户会验证电子邮件 - 如果不经验证,强制门户中输入的电子邮件地址有 17% 是无效的。这是酒店、零售以及任何开展营销计划的场所最常用的方式。
了解 Verify →社交账号登录
通过 Facebook、Google、Apple 或 LinkedIn 登录。门户从社交平台获取经过验证的身份属性。比填写电子邮件表单更快,但在同意和数据最小化方面需要更加谨慎。
短信一次性密码
用户输入手机号,收到验证码后输入验证码。可获得经过验证的手机号,但流程较慢。常见于电子邮件并非主要身份标识的市场。
凭证码
用户输入打印或通过电子邮件发送的代码,通常有时长或流量限制。用于付费 WiFi、会议 WiFi,以及入住时打印的酒店住客代码。
了解付费 WiFi →担保访问
由员工或接待人员批准访客接入。常见于企业访客流程、医疗机构顾问来访以及工厂供应商访问。
单点登录(SAML)
强制门户将用户重定向到其身份提供商(Microsoft Entra ID、Okta、Google Workspace),并通过 SAML 完成登录。用于教育和企业环境。
了解员工 WiFi →iPSK(身份预共享密钥)
每台设备通过门户获得唯一的预共享密钥,之后通过 WPA2/3-Personal 持续认证,无需每次会话都登录。这是多租户 WiFi 的基础。
了解多租户 WiFi →强制门户与展示页:二者相同吗?
日常交流中这两个术语经常混用,但从技术上讲二者并不相同。
视觉层:用户看到的页面,包括品牌元素、文案、条款和注册字段。
完整系统:展示页加上认证后端、网络集成、会话管理、分析以及数据采集管道。
每个强制门户都有展示页,但并非每个展示页都是强制门户。在采购沟通中看到强制门户软件时,意味着厂商同时提供页面和后端。
强制门户能做什么?
强制门户是一个必经关口,每台连接的设备都要经过它。因此,它的用途远不止登录。
数据采集
营销订阅、电子邮件验证、客户资料丰富。Purple 网络的平均订阅率比网页弹窗或付费社交媒体等数字渠道高出约 50%。
合规
记录条款接受情况、年龄验证(适用于博彩和持牌场所)以及分析同意。这是采集有据可查的同意最干净利落的地方。
品牌展示
与场所客户的第一次互动。酒店、机场和大型零售商把强制门户当作品牌展示面,而不只是网络入口。
个性化
当用户再次到访并被识别后,门户可以提供不同的体验。会员看到的页面与首次到访者不同。
网络策略
不同用户进入不同的 VLAN,享有不同的带宽、内容过滤和访问权限,全部来自同一个强制门户。
分析
客流量、停留时长、回访次数、人口统计细分。它是连接线下场所分析与数字营销系统的关联键。
从登录到洞察
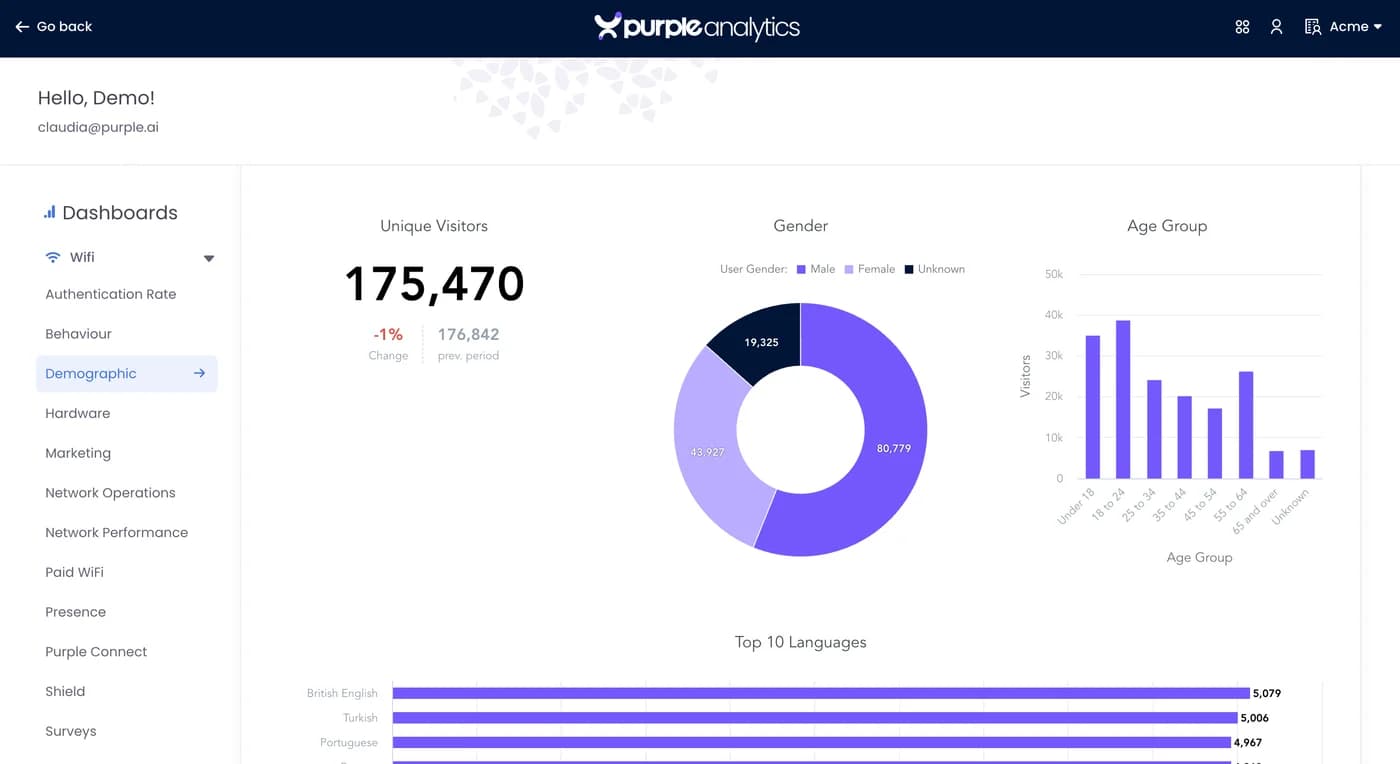
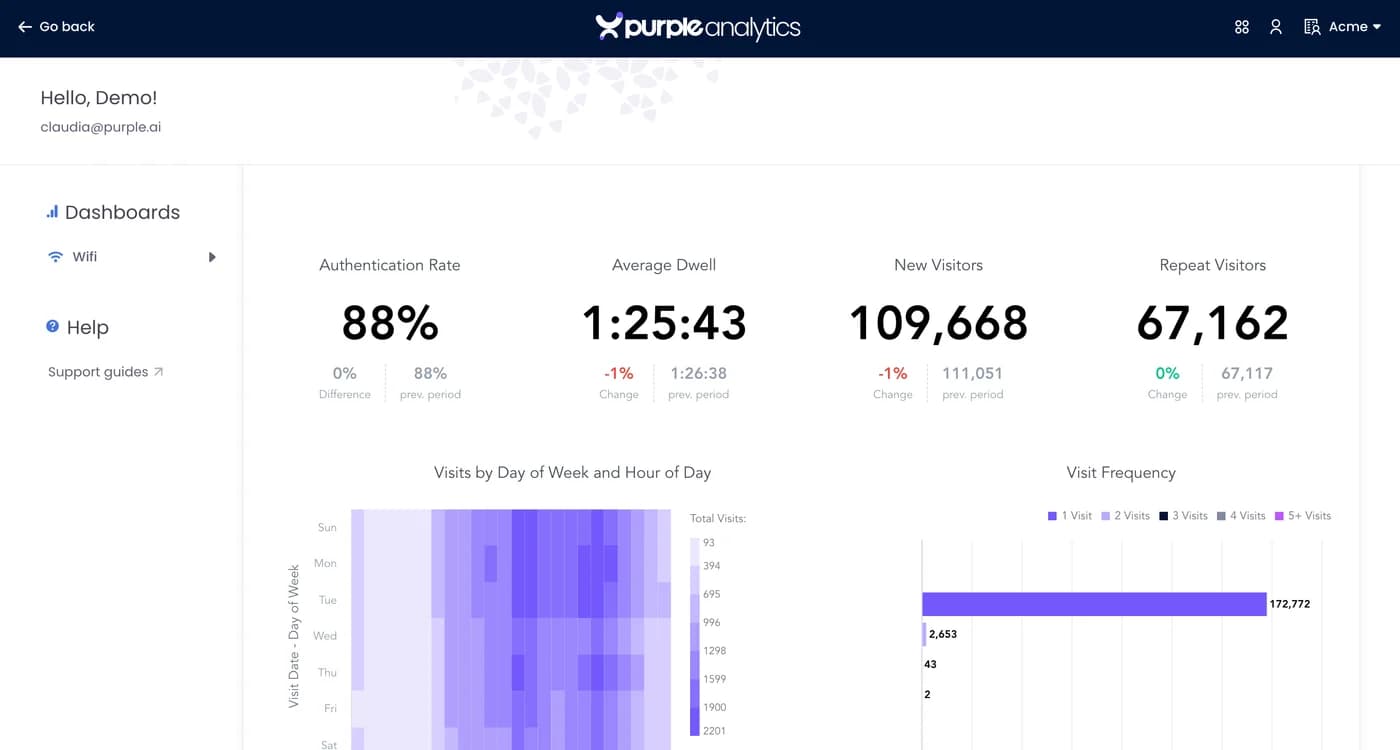
每一次强制门户会话都会直接汇入人口统计、行为和网络分析。Purple 的仪表板将客流量、停留时长、回访次数和 CRM 数据丰富转化为营销团队制定计划的依据。Pizza Express、AGS Airports 和 University of Sheffield 均在 Purple 上运行强制门户。
创收场景同样内置其中:付费 WiFi 在强制门户流程内直接产生收入,无需单独的计费基础设施。
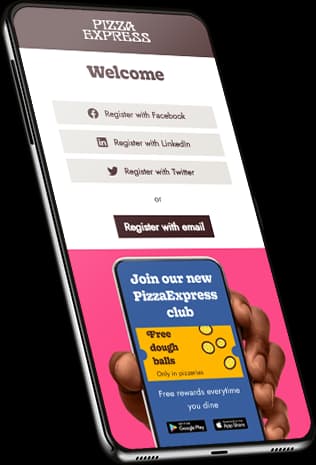
两年内将 370 万名顾客纳入 CRM
Pizza Express 借助品牌化强制门户,将每一次访客 WiFi 连接转化为经过验证的营销订阅。门户成为会员计划、促销活动和再营销的首次接触点。
强制门户安全吗?
这取决于您所说的“安全”指什么。
强制门户本身是一个通过 HTTPS 提供的 Web 应用程序,由门户厂商负责保障其安全。Purple 已通过 ISO 27001 认证和 Cyber Essentials 认证,并定期开展第三方渗透测试。
强制门户底层的网络则是另一回事。如果 WiFi 是开放的(未加密),设备与接入点之间的流量就不加密。强制门户并不会改变这一点。
解决这个问题有三种方式:
在 SSID 上启用 WPA2 / WPA3
强制门户仍会触发认证,但无线链路是加密的。参见 WPA-Enterprise。
OpenRoaming 或 Passpoint
基于标准、使用加密凭据的认证,自动启用无线加密。
全面 HTTPS
现代网站默认使用 HTTPS,因此即使在开放 WiFi 上,用户收发的内容也是端到端加密的。
对于安全要求更高的场所(医疗、金融、政府),强制门户与 WPA2/3-Enterprise 认证并行部署或位于其后。员工 WiFi 页面介绍企业路径,强制门户负责访客路径。
合规与数据采集
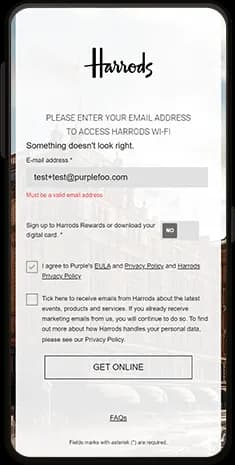
任何收集个人数据的强制门户都受数据保护法约束,在本地区为 UK GDPR。在登录时采集姓名和电子邮件是一回事,之后发送营销信息则须遵守 PECR 和 UK GDPR。
Purple 标配符合 GDPR、CCPA 和 PIPEDA 的同意流程,场所可按地区配置同意声明。数据驻留地可在开通时选择:欧盟、英国或美国。
有两个实际问题经常让场所踩坑:
- 预先勾选的复选框不构成同意。营销订阅必须由用户主动操作。
- 正当利益依据的适用范围很窄。以正当利益为依据在登录时采集姓名和电子邮件没有问题,但之后发送营销邮件则不行,那需要明确的选择加入。
详情请见数据隐私页面。
品牌化强制门户
强制门户是一个品牌展示面,但大多数场所都没有充分利用它。
- 在移动网络切换时两秒内完成加载
- 呈现场所的 Logo、品牌色彩和主要品牌素材
- 最多只要求填写一到两项信息
- 连接之外只设一个主要 CTA:会员注册、应用下载或当前促销
- 看起来像场所自己的网站,而不是网络厂商的模板
- 根据设备区域设置自动识别用户语言
- 无障碍设计符合英国《2010 年平等法》和 WCAG 2.2
Purple 的门户可按场所和 SSID 分别配置,既为营销团队提供拖放式编辑器,也为设计团队提供完整的 HTML/CSS 控制。同一个门户可以根据时段、设备类型、新老用户或位置展示不同内容。了解我们的强制门户产品 →
强制门户硬件兼容性
强制门户是软件。它运行在云端(少数传统部署运行在本地),并通过标准协议与场所的接入点硬件集成:RADIUS、围墙花园配置,某些情况下还会使用厂商 API。
Purple 强制门户兼容:
只要您的接入点支持 IEEE 802.11 RADIUS 认证和围墙花园配置,强制门户就能正常工作。您无需更换硬件,只需重新配置 SSID,使其指向 Purple。
具体而言,Cisco Meraki 通过 EXCAP API 集成;Aruba 通过标准 RADIUS 交互或 ClearPass 集成;Ubiquiti UniFi 通过控制器的外部门户重定向集成。Purple 的厂商专属指南中提供了分步部署说明。
强制门户与 Passpoint 和 OpenRoaming 对比
强制门户不会消失,但它已不再是唯一的答案。
Passpoint(有时称为 Hotspot 2.0)是 Wi-Fi Alliance 制定的标准,设备可利用存储在本机上的凭据自动加入网络,无需经过门户。设备首次连接时会配置凭据,此后它加入网络的方式就像手机接入 4G 网络一样:无感、安全,并采用 WPA2-Enterprise 加密。
OpenRoaming 是 Wireless Broadband Alliance 推出的联盟体系,利用 Passpoint 实现跨场所漫游。Purple 是 OpenRoaming 身份提供商 - Purple 应用的用户可获得 OpenRoaming 凭据,并在任何启用 OpenRoaming 的场所自动连接。
如何选择强制门户解决方案
评估强制门户软件的实用清单。
是否适用于您现有的接入点?
是否支持您的用户群体期望的认证方式?
GDPR、CCPA,以及行业专属要求:HIPAA、PCI-DSS 和各地区法规。
能否选择数据的存储位置?
提供 HubSpot、Salesforce、Mailchimp、Dynamics 365、Klaviyo 的原生连接器。
为营销团队提供拖放式编辑,为设计团队提供完整的 HTML/CSS 控制。
访客数、回访率、停留时长,可导出到您现有的仪表板。
用一个仪表板管理多个场所。
如果明年更换 AP 厂商,强制门户能否随之迁移?
按场所、按接入点还是按用户计费?规模扩大时费用是否可预测?
最低 99.9%。大型部署需要 99.99% 或更高。
有 SLA 保障的支持时段、区域覆盖和指定联系人。
强制门户常见问题及解决方法
最常见运维问题的简明参考。大多数问题出在围墙花园配置上,拿不准时就先从这里查起。
iOS 上不弹出门户
通常是因为强制门户没有正确响应 Apple 的已知 URL 探测。请确认门户会返回正确的重定向(HTTP 302)到强制页面,并且围墙花园放行了 captive.apple.com。
门户循环跳转或不放行设备
RADIUS 授权变更消息没有到达接入点。请检查接入点是否已配置为接受来自门户 IP 范围的 CoA,以及中间是否有防火墙丢弃了这些消息。
登录成功但用户无法访问互联网
围墙花园已放行设备,但生产 VLAN 的路由不正确。请检查 VLAN 到互联网的路由以及各 VLAN 的防火墙规则。
Android 上社交账号登录失败
通常是缺少围墙花园条目。每个社交登录提供商的域名(以及若干 Facebook 或 Google 子域名)都需要加入认证前围墙花园,OAuth 流程才能完成。
电子邮件验证拒绝了有效地址
验证服务拒绝了看起来不寻常的地址:注册时间很短的域名或不常见的顶级域名。请调整验证策略,或将可信域名加入白名单。
门户能显示但提交时无反应
通常是门户与社交登录或分析脚本之间的内容安全策略(CSP)不匹配。请在浏览器开发者工具中检查 CSP 标头。
常见问题
什么是强制门户?
+
强制门户是连接公共 WiFi 网络时出现的登录页面。它会在您访问互联网之前拦截流量,要求您通过电子邮件、社交账号、短信、凭证码或一键接入完成认证,并记录本次会话。
强制门户和展示页是一回事吗?
+
这两个术语经常混用,但从技术上讲,展示页是用户看到的视觉层,而强制门户是包括认证、网络集成和会话管理在内的完整系统。
强制门户安全吗?
+
门户本身通过 HTTPS 提供,作为 Web 应用程序是安全的。底层无线链路是否安全,取决于网络是否使用 WPA2 或 WPA3 加密。现代 HTTPS 网站无论如何都是端到端加密的,因此即使在开放的强制门户 WiFi 上,大多数内容也是安全的。
强制门户和 RADIUS 服务器有什么区别?
+
强制门户是面向用户的登录流程。RADIUS 服务器是网络的认证后端,负责记录会话并应用网络策略。大多数强制门户部署都在后台包含一台 RADIUS 服务器。Purple 以云服务形式提供这项能力,您无需自行运行。
我能在 Cisco Meraki、Aruba 或 Ubiquiti 上运行强制门户吗?
+
可以。Purple 强制门户可在所有主流企业级接入点厂商的设备上运行。集成使用标准 RADIUS 和围墙花园配置,无需更换硬件。
什么是定制强制门户?
+
定制强制门户是专为某个场所设计的门户页面,而不是使用厂商模板。Purple 既为营销团队提供拖放式自定义,也为设计团队提供完整的 HTML 和 CSS 控制。
Passpoint 会取代强制门户吗?
+
目前还不会,但 Passpoint 正在增长。二者可以共存:Passpoint 让回访用户无感自动接入,强制门户负责品牌化首次接触和数据采集。大多数大型场所会在同一个 SSID 上同时部署两者。
强制门户会话能持续多久?
+
通常可在一小时到一年之间配置。酒店类场所常把会话设为一周,让回头客自动重新连接。零售场所则设置较短的会话,以便在每次到访时采集数据。Purple 的默认值为 30 天,可按 SSID 配置。
强制门户会采集哪些数据?
+
只采集您配置的内容,绝不多采。典型字段包括电子邮件、姓名和营销订阅选项。可选字段包括电话、出生日期、邮编、场所偏好和自定义字段。每次注册都会记录同意,以满足 PECR 和 UK GDPR 的要求。
强制门户和 Passpoint 能同时运行吗?
+
可以。二者可以运行在同一个 SSID 上,也可以运行在同一接入点广播的不同 SSID 上。设备会选择可用的最佳方式:支持 Passpoint 的设备无感连接,其他设备则进入强制门户。