
共享 WiFi 基础设施的法律与合规性要求
本权威技术参考指南概述了部署和管理共享 WiFi 基础设施的关键法律、法规和架构要求。它为 IT 经理、网络架构师和场所运营商提供了切实可行的框架,以使用企业标准确保强大的数据保护、严格的支付安全合规性以及高性能的租户隔离。
收听本指南
查看播客转录
核心系列的一部分:Multi-Tenant WiFi Guide →
执行摘要
现代企业场馆运营处于一个高度互联、高度监管的环境中。提供共享无线基础设施 - 无论是在酒店、零售商业区、交通枢纽还是公共部门园区 - 不再是一项简单的公用事业,而是一项受监管的活动。一旦企业在单个物理网络上路由流量或从多个独立租户、员工和公共访客收集数据,它就承担了重大的法律责任。这些义务涵盖数据隐私法规,如通用数据保护条例(GDPR)[1]、支付卡行业安全标准(PCI-DSS 4.0)[2],以及国家安全立法,如英国《调查权力法案》[3]。
对于首席技术官(CTO)和首席信息安全官(CISO),未能正确构建这些网络架构会使企业面临严重的监管罚款 - 在 GDPR 下高达全球年营业额的 4% - 以及灾难性的安全漏洞。对于场馆运营总监,不合规直接威胁到业务连续性、租户留存和客户信任。
本指南提供了一份全面的、与厂商无关的架构蓝图,以应对这些挑战。通过实施虚拟网络隔离(VLAN)、强大的基于身份的访问控制(IEEE 802.1X)和自动化的同意管理,企业可以将共享无线网络从高风险的负债转变为安全、合规且极具价值的业务资产。集成 Purple 的 Guest WiFi 和 WiFi Analytics 等企业智能平台,可确保合规性不以牺牲用户体验为代价,而是作为安全、第一方数据采集和提高运营效率的推动力。
技术深度剖析
从单一场馆无线部署过渡到共享的多租户基础设施,需要网络设计理念的根本转变:从扁平的信任环境转变为细分的零信任框架。主要目标是确保多个独立租户在单个物理基础设施上共存,而不会损害安全性、性能或隐私。
VLAN 隔离的根本必要性
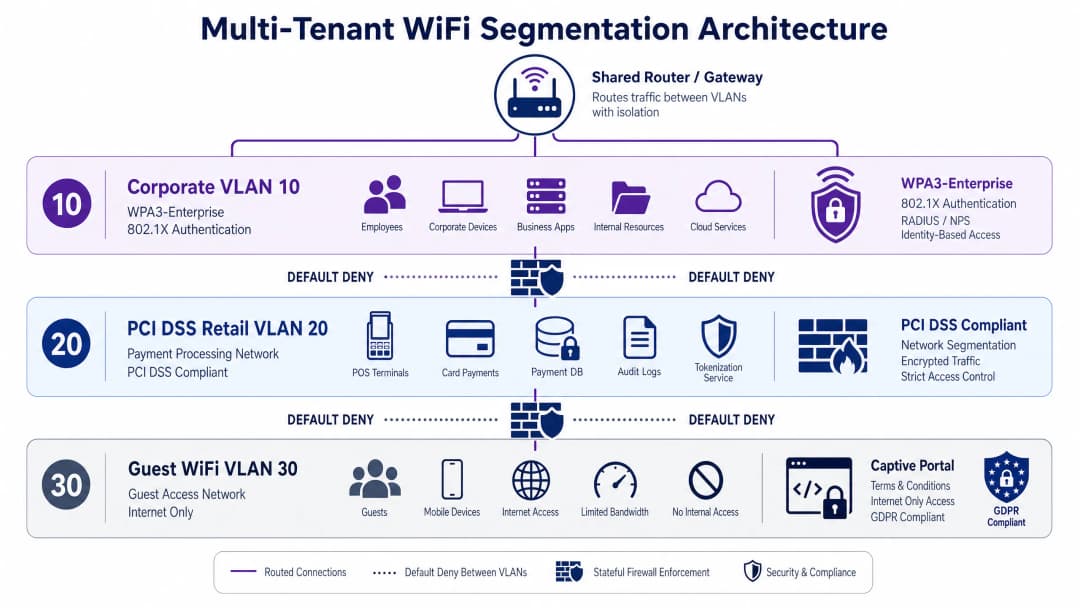
多租户基石是虚拟局域网 (VLAN)。根据 IEEE 802.1Q 标准的定义,VLAN 允许将单个物理网络交换机划分为多个逻辑上独立的广播域 [4]。在共享场所中,这意味着来自一个租户的流量(例如 VLAN 10 上的零售店)对于来自另一个租户的流量(例如 VLAN 20 上的公司办公室)是完全不可见且不可访问的,即使他们的设备连接到相同的物理接入点也是如此。
架构规则:如果没有适当的 VLAN 实施,租户隔离就只是流于表面。在单个扁平 LAN 上的多个 SSID 无法提供安全隔离;网络上的任何设备都可以嗅探广播流量并进行横向渗透。
为了实施严格的租户隔离,网络核心必须执行有状态的跨 VLAN 防火墙规则。默认情况下,必须阻止所有跨 VLAN 路由(默认拒绝)。流量只有在匹配明确且高度受限的防火墙规则(例如,将特定端口路由到共享的本地打印机或支付网关)时,才被允许跨越 VLAN 边界。
认证标准:WPA3 和 IEEE 802.1X
保护共享基础设施的访问需要将认证协议与特定的租户风险概况相匹配。一刀切的预共享密钥 (PSK) 方法是一个严重的安全漏洞,也是企业环境中直接导致合规性失败的原因。
- 公司和受监管的租户:这些环境需要 WPA3-Enterprise 与基于 IEEE 802.1X 端口的网络访问控制相结合 [5]。这种架构用通过可扩展认证协议 (EAP) 方法(例如 EAP-TLS (基于证书) 或 PEAP-MSCHAPv2 (基于凭据))进行认证的单一个体动态凭据取代了静态密码,该方法与中央 RADIUS (远程用户拨号认证服务) 服务器进行通信。这确保了当员工离职或设备受损时,可以立即撤销其访问权限,而不会影响任何其他用户或租户。有关详细的部署步骤,请参阅我们的指南 如何使用 Cloud RADIUS 实施 802.1X 认证。
- 物联网和无头设备:智能建筑传感器、数字标牌和环境控制通常缺乏执行 802.1X 认证的能力。对于这些设备,必须部署多预共享密钥 (MPSK) 或动态 PSK (DPSK) 技术。这允许网络为每台设备分配唯一的、个体的 PSK,并自动将其映射到受限的物联网 VLAN,而无需企业级的客户端软件。
- 公开访客接入:为了在不增加输入密码这一烦琐步骤的前提下,保护公开访客的流量免受被动无线窃听,场所应部署基于机会性无线加密 (OWE) 的 WPA3-Enhanced Open [6]。OWE 为每个访客设备自动建立独立的加密无线会话,在确保开放网络隐私安全的同时,通过 Captive Portal 保持无缝的接入流程。
数据保护层:GDPR 和 UK GDPR 合规性
当场所运营访客 WiFi 网络时,根据 GDPR 和 UK GDPR 的规定,其在法律上被归类为数据控制者 (Data Controller)。Captive Portal 提供商则扮演数据处理者 (Data Processor) 的角色。这一区分至关重要:场所对访客数据的采集、处理和存储方式承担最终的法律责任。
根据 GDPR 第 4 条,个人数据包括与已识别或可识别的自然人相关的任何信息 [1]。在访客 WiFi 环境中,这既包括显性数据(通过 Captive Portal 采集的姓名、电子邮件地址、电话号码或社交媒体资料),也包括隐性数据(由无线控制器自动采集的 MAC 地址、IP 地址、会话时间戳和设备位置数据)。
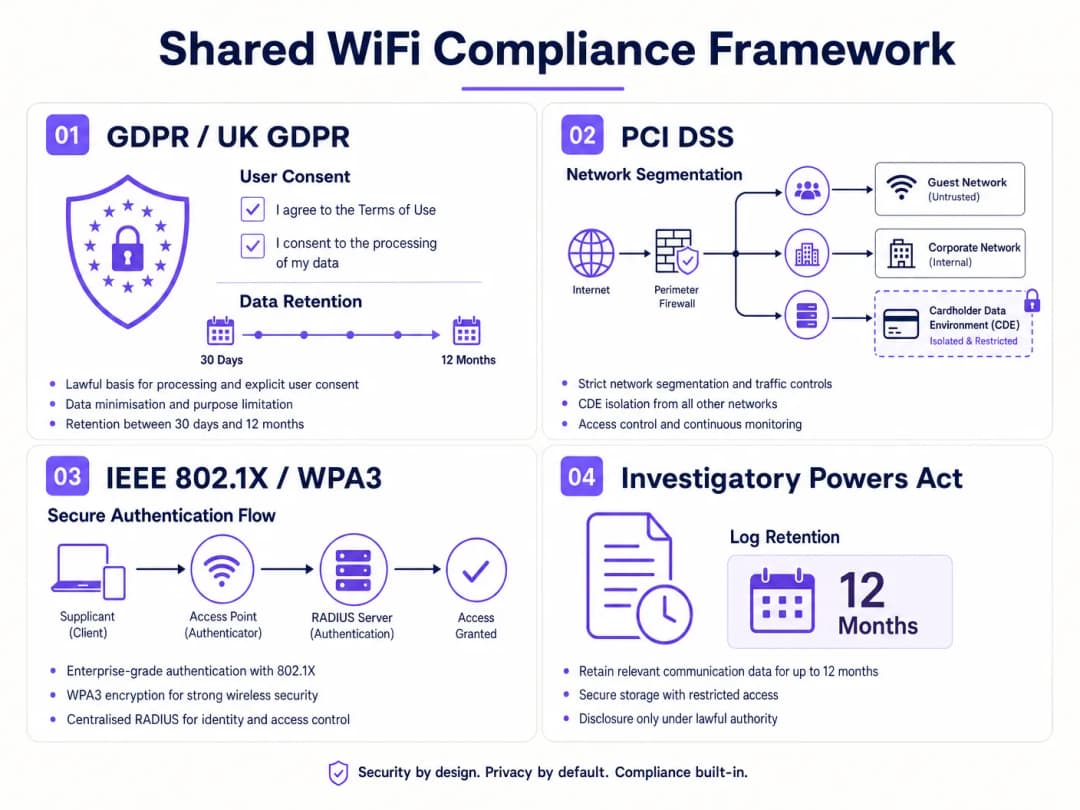
为了合法地处理这些个人数据,场所必须根据 GDPR 第 6 条确立合法的法律依据。对于基础的网络连接和安全日志记录,场所可以主张正当利益(第 6(1)(f) 条)。然而,如果场所希望将这些数据用于营销、行为画像或分析,则必须获得明确同意(第 6(1)(a) 条)。
同意标准:同意必须是自愿给予的、具体的、知情的且毫不含糊的。它必须通过明确的肯定行动来表示。将营销同意与网络接入的服务条款捆绑在一起,直接违反了该法规。
为了达到这一标准,Captive Portal 引导页面在设计上必须为每个不同的处理目的设置独立的、未勾选的复选框。例如,用户必须能够接受网络使用条款以进行联网,而不能被强制选择接收营销信息。此外,系统必须维护详细、防篡改的同意审计追踪,记录具体是谁同意的、同意时间、向其展示的披露内容以及当时处于激活状态的确切隐私政策版本。
数据留存与监管冲突
在管理网络日志留存时,IT 团队面临着复杂的双重挑战。他们必须在 GDPR 的数据最小化原则(保留个人数据的时间不得超过严格必要的时间)与强制要求保留日志的国家安全法之间取得平衡。
例如,英国的 《2016年调查权力法案》 (IPA) 要求通信服务提供商将互联网连接记录 (ICRs) 保留长达 12 个月,以协助执法部门进行重罪调查 [3]。同样,欧洲各国的电信法规也强制要求将连接日志保留 30 天至 12 个月不等。
为了解决这一冲突,场所必须实施分层保留架构,根据数据分类对保留周期进行隔离和自动化管理:
- 网络会话日志(IP 分配、MAC 地址、时间戳):在安全的加密 syslog 存储库中保留 12 个月,并限制访问权限,以满足法定的执法义务,随后自动清除。
- Captive Portal 注册数据(未经同意):在会话结束后的 30 天内清除或完全匿名化。
- 营销档案(已同意):保留至用户撤回同意(退订)为止。对于非活跃档案(例如,180 天内未连接的用户),必须自动标记以进行删除或重新获取同意的活动。
实施指南
部署一个安全、合规的多租户无线网络需要采用结构化的阶段关卡方法。本节概述了关键的配置步骤,重点介绍面向网络架构师和 IT 经理的、与厂商无关的最佳实践。
第 1 步:物理和逻辑 VLAN 配置
首先在核心交换机上定义 VLAN 架构,并使用 802.1Q 干道技术(trunking)将其传播到所有分布层交换机和接入点 (APs)。分配不同的子网和 VLAN ID,以完全隔离流量域:
Configure Core Switch:
  vlan 10 -> Name: Corporate_Tenant (Subnet: 10.10.10.0/24)
  vlan 20 -> Name: Retail_POS_PCI (Subnet: 10.20.20.0/24)
  vlan 30 -> Name: Guest_WiFi (Subnet: 172.16.0.0/16)
在接入层交换机上,将连接到无线 Access Points 的端口配置为 Trunk 端口,允许 VLAN 10、20 和 30 通过。确保将本征(未打标签)VLAN 设置为非路由的管理 VLAN(例如 VLAN 99),以保护管理流量免受租户拦截。
第 2 步:访问控制列表 (ACL) 和防火墙执行
在第 3 层边界(通常是核心交换机或安全网关),执行严格的跨 VLAN 阻断。所有跨 VLAN 流量的默认状态必须为阻断。实施状态访问控制列表 (ACL) 或防火墙规则以防止横向移动:
Create Access-List (Cisco IOS Example):
  ip access-list extended BLOCK_LATERAL
    deny ip 172.16.0.0 0.0.255.255 10.10.10.0 0.0.0.255 (Block Guest to Corp)
    deny ip 172.16.0.0 0.0.255.255 10.20.20.0 0.0.0.255 (Block Guest to PCI)
    permit ip 172.16.0.0 0.0.255.255 any (Permit Guest to WAN)
在 VLAN 30 的 SVI(交换机虚拟接口)上入站应用此 ACL。对于 PCI 范围内的 VLAN 20,配置状态检测规则,阻止来自所有其他 VLAN 的所有入站流量,仅允许到特定支付处理器 IP 地址的出站加密 TLS 会话。
步骤 3:Enterprise RADIUS 与 802.1X 集成
对于企业租户,将无线控制器与安全的 RADIUS 服务器(如 FreeRADIUS、Microsoft NPS 或基于云的 RADIUS 解决方案)进行集成。将企业 SSID 配置为使用具有 802.1X 身份验证的 WPA3-Enterprise(AES-CCMP 或 GCMP-256 加密)。
配置 RADIUS 服务器以执行基于证书的身份验证 (EAP-TLS)。通过 MDM(移动设备管理)平台向所有企业设备生成并分发唯一的客户端证书。这样可以防止未经授权的个人设备连接到企业网络,即使效用凭证泄露也是如此。
步骤 4:Captive Portal 和同意捕获设置
对于公共 Guest WiFi (VLAN 30),配置无线控制器以将所有未通过身份验证的 HTTP/HTTPS 流量重定向到外部 Captive Portal。确保该门户托管在启用 HTTPS 且具有有效 SSL/TLS 证书的安全服务器上。
使用像 Purple 这样专注于合规性的平台,设计 Captive Portal 引导页面以强制执行以下 UI 元素:
- 清晰的隐私声明:展示突出、易读的摘要,说明收集了哪些数据(例如姓名、电子邮件、MAC 地址)以及处理目的。
- 独立的同意复选框:为营销订阅实施独立的、未勾选的非强制性复选框。“接受使用条款”复选框必须与营销订阅复选框分开。
- 数据主体权利链接:提供直接、有效的链接,指向场所完整的隐私政策以及自助服务门户,访客可以在该门户中请求数据访问或删除 (DSARs)。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
最佳实践与法规映射
为了确保长期合规,IT 团队必须将其技术控制措施与既定的国际法规和标准相对齐。下表将具体的法规要求映射到相应的技术控制和架构最佳实践。
| 法规 / 标准 | 具体要求 | 技术控制 / 最佳实践 | Purple 平台功能 |
|---|---|---|---|
| GDPR / UK GDPR [1] | 第 6 条:处理的合法性基础;第 7 条:同意的条件。 | Captive Portal 上未勾选的细粒度同意复选框;安全、不可篡改的同意日志记录。 | 具有合规同意日志记录和可直接用于审计导出的自动化多语言 Captive Portal。 |
| PCI DSS 4.0 [2] | 要求 1.2:限制持卡人数据环境 (CDE) 与其他网络之间的流量。 | 三层 VLAN 划分;状态化默认拒绝防火墙规则;POS 网络的物理/逻辑隔离。 | 完全的网络隔离兼容性;跨划分 VLAN 的厂商中立部署。 |
| PCI DSS 4.0 [2] | 要求 11.4:检测并防止未经授权的无线接入点(流氓 AP)。 | 实施无线入侵防御系统 (WIPS);每季度进行无线扫描。 | 与企业控制器 API 集成,以标记未经授权或流氓接入点。 |
| UK Investigatory Powers Act [3] | 第 87 条:为执法部门保留互联网连接记录 (ICR)。 | 隔离的 syslog 存储;对 IP 到 MAC 映射和会话时间戳进行 12 个月的保留。 | 自动将 syslog 转发到安全的离线保留库,并进行合规归档。 |
| IEEE 802.1X / WPA3 [5] | 安全的空中加密和强大的基于端口的访问控制。 | 企业网络采用 WPA3-Enterprise;公共访客网络采用 WPA3-Enhanced Open (OWE)。 | 与企业 RADIUS 无缝集成,并支持先进的 WPA3 安全标准。 |
行业特定实施最佳实践
- 酒店业(酒店与度假村):访客网络必须在 AP 层级使用私有 VLAN (PVLAN) 或客户端隔离进行每间房或每位访客的隔离。这可以防止 101 室的访客扫描或访问 102 室的设备(如智能电视或笔记本电脑)。对于在现场经营的零售和餐饮租户,应强制执行严格的 VLAN 隔离,使其销售点 (POS) 系统完全脱离酒店访客网络的范围 [7]。请参阅我们的 酒店行业指南 以获取深入的行业洞察。
- 零售连锁与商场:零售商必须将其主要的 POS 网络与公共访客 WiFi 和后台办公企业网络隔离开来。如果部署了基于位置的分析(例如通过 WiFi 探测请求跟踪顾客的停留时间),系统必须立即在边缘对 MAC 地址进行哈希处理或匿名化,以防止在未经同意的情况下跟踪可识别的个人。探索我们的 零售行业指南,了解如何平衡合规的数据捕获与营销情报。
- 公共部门与教育机构:市政当局和学区必须执行严格的内容过滤(例如美国的 CIPA 合规,或英国的本地公共部门过滤指南),以阻止在公共网络上访问有害或非法材料 [8]。此外,网络必须进行隔离,以确保行政系统、学生记录和公共访客网络完全独立。有关教育行业的特定合规要求,请参阅我们的综合指南:校园 WiFi:2026 年管理员与 IT 指南。
故障排除与风险缓解
即使是经过最精心设计的网络,也可能由于配置漂移或运行故障而导致合规性受损。本节将概述常见的故障模式并提供技术缓解策略。
常见故障模式与技术缓解措施
1. “吵闹的邻居”与带宽耗尽
- 风险:单一租户或公共访客占用过多带宽(例如流式传输高清视频),从而降低了关键业务应用或其他租户的网络性能。
- 缓解措施:执行**服务质量 (QoS)**策略和严格的速率限制。在访客 VLAN 上对每个用户会话应用上行和下行带宽上限(例如,下行 5 Mbps,上行 1 Mbps)。在 WAN 边缘配置基于类别的队列,以确保无论访客网络利用率如何,都能为关键的企业和支付处理 VLAN 提供最低的专用带宽池。
2. VLAN 泄漏和交换机端口配置错误
- 风险:交换机端口配置错误(例如,将未标记的接入端口分配给了错误的 VLAN,或者中继端口泄漏了管理流量),导致数据包在不经过防火墙的情况下跨越租户边界。
- 缓解措施:在所有交换机上部署动态 ARP 检测 (DAI)、**DHCP 监听 (DHCP Snooping)**和 IP 源防护 (IP Source Guard),以防止 MAC 地址欺骗和未经授权的 IP 地址分配。使用自动化配置合规性工具进行每半年一次的网络审计,以检测未经授权的 VLAN 更改或端口配置错误。
3. 恶意接入点与“双面恶魔 (Evil Twin)”攻击
- 风险:攻击者部署未经授权的接入点,广播与场所访客 WiFi 相同的 SSID,通过恶意的 Captive Portal 获取访客的登录凭据和个人数据。
- 缓解措施:在所有企业级 AP 上启用无线入侵防御系统 (WIPS)。配置 WIPS 以主动监控无线电波,检测广播企业或访客 SSID 的未经授权的 AP,并使用去身份验证帧自动遏制这些恶意设备。强制执行 WPA3-Enterprise 和 WPA3-Enhanced Open,以减轻被动窃听和离线字典攻击的风险。
4. 同意审计追踪失效
- 风险:Captive Portal 平台未能记录访客的营销选择加入时间戳,或记录不正确,导致场所在监管审计期间无法证明合规性。
- 缓解措施:部署像 Purple 这样强大的云端平台,该平台可在多个地理位置隔离的数据中心之间复制同意日志。确保同意日志存储在具有密码学哈希的只读、仅追加数据库中,以保证日志的完整性。实施每日自动化健康检查,以验证数据库写入是否成功进行。
投资回报率(ROI)与业务影响
IT 领导者通常仅从成本和风险缓解的角度来看待法律和合规要求。然而,一个架构良好、合规的共享 WiFi 基础设施是提高运营效率、客户信任和可衡量业务价值的强大驱动力。
合规的成本效益
不合规的财务影响是严重的。根据 GDPR 的规定,严重违规的最高罚款为 2000 万欧元或全球年营业额的 4%,以较高者为准 [1]。对于大型酒店集团或零售跨国企业来说,单次合规失败可能会导致数百万英镑的罚款,这还不包括相关的诉讼费、司法鉴定调查成本以及对品牌声誉造成的灾难性破坏。
相反,实施像 Purple 这样合规的企业级解决方案的成本仅为这种风险敞口的一小部分。通过将多个零散的网络实用程序合并为一个单一、集中管理、多租户的物理基础设施,企业可以实现显著的资本支出 (CapEx) 和运营支出 (OpEx) 节省:
- 基础设施整合:无需为每个租户或服务部署独立的物理布线、交换机和接入点,而是对单个高性能物理网络进行逻辑分段。这可将硬件采购成本降低多达 40%,并显著降低能源消耗和持续维护开销。
- 集中化管理:通过单一的云端仪表板管理多个租户,减轻了内部 IT 团队的行政负担。在数分钟内即可完成新租户入驻、调整带宽限制或更新 Captive Portal 隐私政策,而不是耗费数天时间,这带来了巨大的运营效率提升。
将合规转化为战略资产
通过部署合规的 Captive Portal,场所可以合法地从访客那里获取高质量的第一方数据。如果这些数据的获取方式合规且透明,那么它们对于营销和商业智能将极具价值:
- 道德营销数据库:由于访客是通过合规且未勾选的复选框,主动、透明地选择加入营销传播,因此与未细分或不合规的列表相比,所生成的营销数据库表现出明显更高的互动率、更低的退订率以及更出色的转化指标。
- 细分访客分析:通过利用合规且匿名的位置追踪,场所运营者可以深入了解访客行为 - 例如客流量模式、平均停留时间和重复访问频率。这些数据可以与零售租户共享,帮助他们优化人员配备、评估橱窗展示并衡量营销投资回报率(ROI),从而在竞争激烈的房地产市场中创造强大的差异化优势。
如需听取关于这些概念的深度音频简报,请播放下方的专业播客节目:
参考文献
- 欧洲议会和理事会。(2016)。《法规 (EU) 2016/679 (GDPR)》。欧盟官方公报。https://gdpr-info.eu/
- PCI Security Standards Council。(2022)。《Payment Card Industry (PCI) Data Security Standard,4.0 版本》。https://www.pcisecuritystandards.org/
- 英国议会。(2016)。《2016 年调查权力法案》。英国成文法数据库。https://www.legislation.gov.uk/ukpga/2016/25/contents
- IEEE 计算机学会。(2018)。《局域网和城域网的 IEEE 标准 - 桥接和桥接网络 (IEEE Std 802.1Q-2018)》。IEEE Xplore。https://ieeexplore.ieee.org/document/8403927
- Wi-Fi 联盟。(2018)。《WPA3™ 安全白皮书》。https://www.wi-fi.org/
- IETF RFC 8110。(2017)。《机会性无线加密 (OWE)》。互联网工程任务组。https://tools.ietf.org/html/rfc8110
- PCI Security Standards Council。(2009)。《PCI-DSS 无线指南》。https://www.pcisecuritystandards.org/pdfs/PCI_DSS_v2_Wireless_Guidelines.pdf
- 联邦通信委员会。(2001)。《儿童互联网保护法 (CIPA)》。FCC 消费者指南。https://www.fcc.gov/consumers/guides/childrens-internet-protection-act
关键定义
虚拟局域网 (VLAN)
一种逻辑子网,它将来自不同物理局域网的设备集合分组在一起,并使用 IEEE 802.1Q 标记隔离其广播域。
对于在共享物理硬件上隔离公司网络、访客网络和支付网络的多租户环境至关重要。
IEEE 802.1X
一项基于端口的网络接入控制 (PNAC) 的 IEEE 标准,为希望接入局域网或无线局域网的设备提供认证机制。
用于保障公司和租户网络安全的标准,通过 RADIUS 服务器对设备进行单独认证。
WPA3-Enterprise
用于企业网络的新一代 WiFi 保护访问安全技术,要求 192 位加密强度和强制性保护管理帧 (PMF)。
在共享无线环境中,高安全级别、受监管以及公司租户的强制性要求。
WPA3-Enhanced Open (OWE)
一项基于机会性无线加密的 WiFi 联盟标准,为开放式公共无线网络提供单独的数据加密,无需用户密码。
公共访客 WiFi 的最佳实践标准,在保持便捷接入的同时保护用户免受本地被动嗅探。
数据控制者
独自或与他人共同决定个人数据处理目的和手段的自然人、法人、公共机构、部门或其他组织。
在访客 WiFi 中,场所运营商是数据控制者,并在 GDPR 下承担最终法律责任。
数据处理者
代表数据控制者处理个人数据的自然人、法人、公共机构、部门或其他组织。
访客 WiFi 平台提供商(例如 Purple)作为数据处理者,根据数据控制者的指令处理数据。
持卡人数据环境 (CDE)
存储、处理或传输持卡人数据或敏感认证数据的人员、流程和技术。
PCI DSS 合规的主要目标;必须与访客和公司无线网络完全隔离。
互联网连接记录 (ICR)
特定设备访问互联网服务的记录,包括 IP 地址、端口号和连接时间戳,但不包括通信的具体内容。
根据 UK Investigatory Powers Act,通信提供商可能被要求保留 ICRs 达12个月,以供执法部门调取。
应用实例
伦敦一家拥有 250 间客房的历史悠久的酒店在底层设有一个零售拱廊,内有五家独立商铺,还有一个每周举办企业活动的的大型会议中心。该酒店使用单一的物理光纤互联网连接。酒店需要为酒店访客提供安全的 WiFi 接入,为零售租户提供隔离的支付处理网络,并为企业会议客户提供高性能、专用的无线容量,同时还要符合 UK GDPR、PCI DSS 和英国调查权力法案(UK Investigatory Powers Act)的要求。
网络架构师实施了一个通过企业级硬件上的 VLAN 进行细分的多租户无线网络。配置了三个不同的 VLAN:用于酒店访客的 VLAN 100、用于零售 POS(属于 PCI DSS 范围)的 VLAN 200,以及用于会议客户的 VLAN 300。
酒店访客网络(VLAN 100):配置为 WPA3-Enhanced Open (OWE),以在没有密码的情况下提供空中加密。用户将被重定向到由 Purple 托管的、已启用 HTTPS 的安全 Captive Portal。该门户设有独立的、未勾选的营销选择加入复选框。会话日志将转发到本地 syslog 服务器并保留 12 个月,以满足英国调查权力法案(UK Investigatory Powers Act)的义务,而 Captive Portal 营销概况仅同步到明确选择加入的访客的 CRM 中。
零售 POS 网络(VLAN 200):在核心网关上使用有状态的“默认拒绝”防火墙策略,使其与其他所有 VLAN 完全隔离。仅允许向支付网关的特定 IP 地址发送出站 TLS 1.3 流量。任何访客或企业设备都无法将流量路由到此 VLAN。计划进行每季度的外部漏洞扫描,以保持 PCI DSS 合规性。
会议网络(VLAN 300):配置了 WPA3-Enterprise 和 IEEE 802.1X 认证。在 RADIUS 服务器上配置了动态 VLAN 分配,以便当企业客户使用其独特的凭据进行身份验证时,他们会被动态映射到具有 100 Mbps 对称保证服务质量 (QoS) 带宽池的专用子 VLAN,从而防止访客流媒体带来的“嘈杂邻居”问题。
一家在英国和欧洲拥有 150 家门店的国家零售连锁店希望部署公共访客 WiFi,以获取客户的电子邮件地址进行本地化营销活动。他们还利用 WiFi 位置分析(探针请求跟踪)来衡量客流量、店内停留时间和回头客率。他们必须确保其数据捕获和位置跟踪完全符合 GDPR 和 UK GDPR 的要求。
该零售连锁店在所有 150 个网点部署了 Purple 的企业级访客 WiFi 和分析平台。
Captive Portal 设置:Captive Portal 配置了具有地理感知功能的语言选择器。在显示任何注册字段之前,它会以本地语言呈现清晰、简明的隐私声明。表单仅收集客户的姓名和电子邮件地址(数据最小化)。针对营销订阅,设计了一个单独的、默认不勾选的复选框,并清晰说明订阅是可选的,不影响其接入免费 WiFi 的权限。
位置分析合规性:为了在没有明确同意的情况下合规地追踪客流量(因为在设备启用 WiFi 且未连接时,探针请求会被自动捕获),无线控制器被配置为在边缘立即使用加盐 SHA-256 算法对所有捕获的 MAC 地址进行哈希处理。盐值每 24 小时自动轮换一次。这一过程可永久匿名化设备标识符,将其从个人数据转换为聚合的、无法识别身份的统计数据,从而不属于 GDPR 的管辖范围。
数据主体权利:自服务的专用隐私门户网站链接自 Captive Portal。客户可以输入其电子邮件地址以查看该零售商持有的所有个人数据、更新其偏好设置,或请求立即删除(行使其在 GDPR 第 17 条下的被遗忘权)。
练习题
Q1. 一位 IT 经理正在为一家零售购物中心配置共享无线网络。该中心的管理团队希望收集访客的电子邮件地址用于营销,并跟踪设备在整个商场内的移动情况,以优化租户的租金定价。营销总监建议仅向选择接收营销简报的访客提供“免费高速 WiFi”。根据 GDPR,这种方法是否合规?应该如何配置网络?
提示:考虑 GDPR 中“自由给予”同意和数据最小化的原则,以及必须如何处理位置跟踪。
查看标准答案
这种方法在 GDPR 下是不合规的。将营销选择性加入与网络访问进行捆绑,违反了第 7(4) 条关于“自由给予”的要求。网络必须配置为允许用户通过接受网络使用条款来访问免费 WiFi,而无需被迫同意接收营销。对于位置跟踪,由于访客的设备会自动广播探测请求,因此必须在网络边缘立即使用带每日轮换盐值的加盐 SHA-256 算法对 MAC 地址进行哈希处理和匿名化。这将个人跟踪数据转化为匿名的统计客流数据,在确保合规的同时,仍能为商场管理层提供其定价租赁所需的运营洞察。
Q2. 一家酒店的餐厅和酒吧销售点(POS)系统与访客 WiFi 网络运行在相同的物理交换机基础设施上。在一次合规性审计期间,QSA(合格安全评估员)将该网络标记为不符合 PCI-DSS 4.0。酒店 IT 总监认为,由于访客 WiFi 和 POS 使用不同的 SSIDs,因此它们已被安全隔离。网络架构师应该如何解决这一争议?
提示:仅凭 SSIDs 并不能提供网络隔离。思考第 2 层和第 3 层的隔离方式。
查看标准答案
QSA 的判定是正确的,IT 总监的论点无效。SSIDs 仅仅是无线接入点;如果它们映射回相同的扁平局域网(LAN),访客网络上的设备可以轻松嗅探 POS 流量、进行 ARP 欺骗或执行横向移动攻击。为了解决这一问题并使网络符合 PCI-DSS 4.0 合规要求,网络架构师必须在交换机和接入点上配置独立的 VLAN(例如,POS 使用 VLAN 20,访客使用 VLAN 30)。核心网关必须在这些 VLAN 之间实施有状态的“默认拒绝”防火墙策略,阻止所有 VLAN 间路由。访客 VLAN 必须仅拥有 WAN(互联网)访问权限,而 POS VLAN 必须被限制为仅向支付处理器发起出站加密 TLS 会话,从而将访客网络完全移出 PCI-DSS 合规范围。
Q3. 一家在英国运营市民中心的公共部门组织收到执法部门的正式请求,要求交出三个月前与一起网络犯罪事件相关的特定 IP 地址的连接日志。该组织的 DPO(数据保护官)认为,根据 GDPR 的数据最小化原则,他们在 30 天后会删除所有连接日志,因此他们已不再拥有该数据。这是否会让该组织面临法律责任?日志保留应该如何架构?
提示:平衡 GDPR 的数据最小化原则与 UK Investigatory Powers Act 的法定责任。
查看标准答案
是的,这会使组织面临重大的法律责任。虽然 GDPR 倡导数据最小化,但第 6(1)(c) 条为履行法律义务所必需的处理提供了合法依据。在英国,《2016年调查权力法案》(IPA)强制要求通信服务提供商(包括运行大规模公共 WiFi 的公共部门运营商)将互联网连接记录(ICR)保留最长 12 个月。由于在 30 天后删除了所有日志,该组织未能履行其在 IPA 下的法定义务。网络架构师必须实施分层保留架构:会话连接日志(IP 到 MAC 地址映射和时间戳)必须转发到安全的加密 syslog 服务器,并在严格限制访问的情况下保留整整 12 个月;而在 Captive Portal 上捕获的个人营销数据则需分开管理,若未获得营销同意,必须在 30 天内清除或进行匿名化处理。
来源
- https://gdpr-info.eu/
- https://www.pcisecuritystandards.org/
- https://www.legislation.gov.uk/ukpga/2016/25/contents
- https://ieeexplore.ieee.org/document/8403927
- https://www.wi-fi.org/
- https://tools.ietf.org/html/rfc8110
- https://www.pcisecuritystandards.org/pdfs/PCIDSSv2WirelessGuidelines.pdf
- https://www.fcc.gov/consumers/guides/childrens-internet-protection-act
继续阅读本系列
为什么酒店式宾客 WiFi 在住宅建筑中会失效
您将能够诊断为什么 BTR 公寓、学生宿舍和多户住宅(MDU)中的居民不断报告 WiFi 故障,并选择能够解决这些问题的认证模型。解决方案是在您现有的接入点上为每个家庭使用一个 iPSK 密钥,同时为访客保留一个独立的 Captive Portal 网络。
为多租户办公楼设计 WiFi 网络
本指南为 IT 经理、网络架构师和 CTO 提供了一个与厂商无关的蓝图,用于在多租户办公楼中设计可扩展、安全且隔离的 WiFi 网络。它涵盖了 IEEE 802.1Q 下的 VLAN 分段、通过 802.1X 和 RADIUS 进行的动态 VLAN 分配、针对高密度环境的 RF 规划,以及 GDPR 和 PCI-DSS 下的合规性考量。场所运营方和楼宇管理员将获得可操作的架构指导、真实案例研究,以及在部署前需要避免的配置陷阱。
平均无罪时间:如何证明问题不在 WiFi
平均无罪时间 (MTTI) 是衡量 IT 团队需要花费多少时间来证明网络故障并非其责任的关键指标。本指南详细介绍了一种包含五个步骤的可观测性方法,旨在消除多租户环境中的相互推诿,用共享证据代替指责,从而缩短平均解决时间 (MTTR)。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。