
Wie dynamische VLAN-Zuweisung in Gebäuden mit mehreren Mietern funktioniert
Dieser technische Leitfaden beschreibt die Architektur und Implementierung der dynamischen VLAN-Zuweisung mittels 802.1X und RADIUS in Multi-Tenant-Umgebungen. Er bietet IT-Managern und Netzwerkarchitekten praktische Anleitungen, um den SSID-Overhead zu reduzieren, eine Layer-2-Isolierung durchzusetzen und eine sichere, skalierbare Konnektivität in gemeinsam genutzten Gebäuden zu gewährleisten.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Multi-Tenant WiFi Guide →
Executive Summary
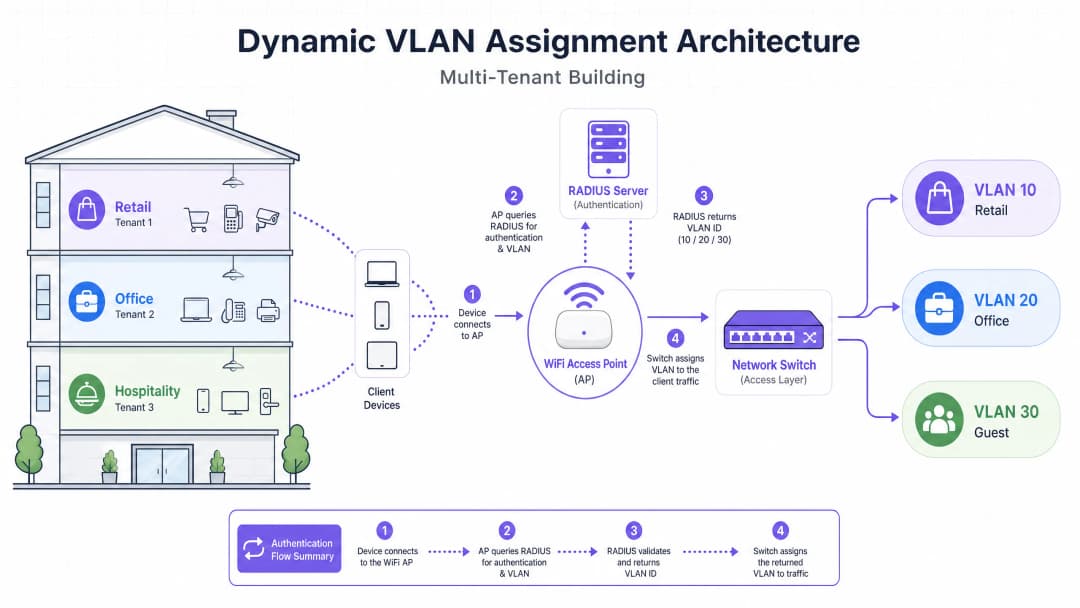
Für IT-Manager und Netzwerkarchitekten, die Multi-Tenant-Gebäude wie gewerbliche Büroflächen, Einkaufszentren oder weitläufige Hotelanlagen betreuen, ist die Verwaltung der Netzwerksegmentierung eine kritische Herausforderung. Bisher bedeutete die Isolierung des Datenverkehrs von Mietern die Bereitstellung einer separaten physischen Infrastruktur oder das Ausstrahlen einer eigenen SSID für jeden Mieter. Beide Ansätze sind grundlegend fehlerhaft. Die physische Trennung ist kostenintensiv und unflexibel, während das Ausstrahlen mehrerer SSIDs die RF-Leistung aufgrund des übermäßigen Overheads bei den Management-Frames drastisch verschlechtert.
Die dynamische VLAN-Zuweisung löst dieses Problem, indem sie die drahtlose Umgebung in einer einzigen, sicheren SSID konsolidiert. Durch die Nutzung von IEEE 802.1X-Authentifizierung und RADIUS weist das Netzwerk Benutzern dynamisch ihr dediziertes Virtual Local Area Network (VLAN) auf der Grundlage ihrer Identität zu - und nicht auf der Grundlage des von ihnen gewählten Netzwerks. Dieser Leitfaden bietet einen umfassenden technischen Einblick in die Architektur, Bereitstellung und Fehlerbehebung der dynamischen VLAN-Zuweisung, um eine sichere Layer-2-Isolierung, die Einhaltung von Standards wie PCI-DSS und GDPR sowie einen überzeugenden ROI für Betreiber von Veranstaltungsorten zu gewährleisten.
Technischer Tiefgang
Das Problem mit mehreren SSIDs
In einem gemeinsam genutzten Gebäude ist es üblich, dass Dutzende von SSIDs ausgestrahlt werden (z. B. "TenantA_Corp", "TenantB_Secure", "Building_Guest"). Jede von einem Access Point (AP) ausgestrahlte SSID muss Beacon-Frames mit der niedrigsten vorgeschriebenen Datenrate übertragen (normalerweise 1 Mbps oder 6 Mbps). Mit zunehmender Anzahl von SSIDs steigt der Anteil der Sendezeit, der durch den Verwaltungs-Overhead verbraucht wird, exponentiell an, sodass weniger Sendezeit für die eigentliche Datenübertragung übrig bleibt. Dies führt zu hoher Latenz, geringem Durchsatz und einer schlechten Benutzererfahrung - unabhängig von der tatsächlichen Internetgeschwindigkeit.
Die 802.1X- und RADIUS-Architektur
Die dynamische VLAN-Zuweisung verlagert die Segmentierungslogik von der RF-Schicht auf die Authentifizierungsschicht. Sie basiert auf dem Standard IEEE 802.1X für die portbasierte Netzwerkzugriffskontrolle, integriert mit einem RADIUS-Server (Remote Authentication Dial-In User Service).
Die Architektur besteht aus drei Hauptkomponenten:
- Supplicant: Das Client-Gerät (Laptop, Smartphone), das den Netzwerkzugriff anfordert.
- Authenticator: Das Netzwerkzugriffsgerät, in der Regel der WiFi-Access-Point oder Wireless-Controller, das den Datenverkehr blockiert, bis die Authentifizierung erfolgreich war.
- Authentication Server: Der RADIUS-Server, der die Anmeldedaten mit einem Identitätsspeicher (z. B. Active Directory, LDAP) abgleicht und Netzwerkrichtlinien vorgibt.
Der Authentifizierungsablauf
Wenn ein Supplicant versucht, sich mit der vereinheitlichten SSID zu verbinden, läuft folgender Prozess ab:
- EAPOL-Initialisierung: Der Supplicant verbindet sich mit dem AP. Der AP blockiert den gesamten Datenverkehr mit Ausnahme von Extensible Authentication Protocol over LAN (EAPOL) Paketen.
- RADIUS Access-Request: Der AP kapselt die EAP-Daten und leitet sie als
Access-Requestan den RADIUS-Server weiter. - Anmeldedaten-Validierung: Der RADIUS-Server überprüft die Anmeldedaten des Benutzers (über EAP-TLS, PEAP usw.).
- RADIUS Access-Accept: Nach erfolgreicher Validierung antwortet der RADIUS-Server mit einer
Access-Accept-Nachricht. Diese Nachricht enthält entscheidende, spezifische IETF-Standard-RADIUS-Attribute, die dem AP mitteilen, welchem VLAN der Benutzer zugewiesen werden soll.
Die für die dynamische VLAN-Zuweisung erforderlichen kritischen RADIUS-Attribute sind:
Tunnel-Type(64): AufVLANfestgelegt (Wert 13)Tunnel-Medium-Type(65): Auf802festgelegt (Wert 6)Tunnel-Private-Group-ID(81): Auf die spezifische VLAN-ID festgelegt (z. B. "20" für Mieter A, "30" für Mieter B)
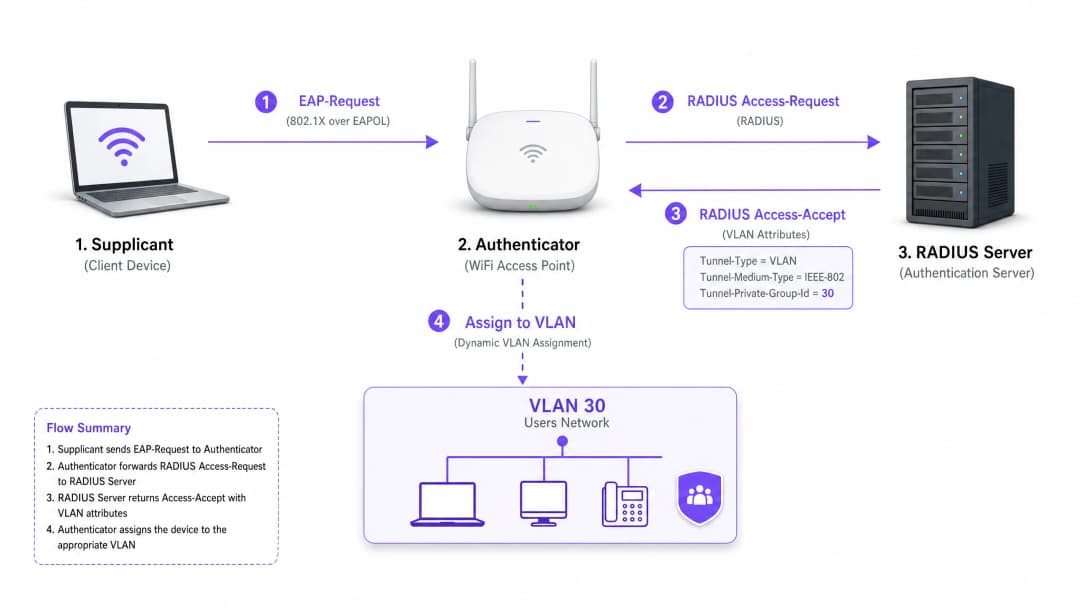
Sobald der AP diese Attribute empfängt, leitet er den Datenverkehr des Benutzers direkt in das angegebene VLAN weiter. Die vorgelagerten Netzwerk-Switches verarbeiten den Datenverkehr dann so, als ob der Benutzer physisch an einen dedizierten Port für diesen Mieter angeschlossen wäre, was eine vollständige Layer-2-Isolierung gewährleistet.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
Die Bereitstellung einer dynamischen VLAN-Zuweisung erfordert eine sorgfältige Abstimmung zwischen der Wireless-Infrastruktur, den Edge-Switches und dem Identity Provider. Befolgen Sie diese herstellerneutrale Implementierungsreihenfolge.
Phase 1: Vorbereitung der Netzwerkinfrastruktur
- VLAN-Bereitstellung: Definieren und erstellen Sie die erforderlichen VLANs auf Ihrer Core-Routing-Infrastruktur und Ihren DHCP-Servern. Stellen Sie sicher, dass jedes Mieter-VLAN über ein eigenes, eindeutiges Subnetz und entsprechende Routing-Richtlinien verfügt (z. B. Routing zum Internet, aber Blockieren von Inter-VLAN-Verkehr).
- Switch-Trunking: Dies ist ein kritischer Schritt. Die Switch-Ports, die mit Ihren Access Points verbunden sind, müssen als 802.1Q-Trunk-Ports konfiguriert sein. Sie müssen alle potenziellen Mieter-VLANs taggen, die der AP möglicherweise zuweisen muss. Wenn der RADIUS-Server das VLAN 40 zuweist, dieses VLAN 40 jedoch nicht auf dem Switch-Port getaggt ist, authentifiziert sich der Client zwar, erhält jedoch keine IP-Adresse.
- AP-Konfiguration: Konfigurieren Sie die APs so, dass sie eine einzelne 802.1X-fähige SSID (z. B. WPA3-Enterprise) ausstrahlen. Aktivieren Sie die spezifische Einstellung auf Ihrem Wireless-Controller oder Ihren APs, die es ihnen ermöglicht, RADIUS-Override-Attribute zu akzeptieren (oft als "AAA Override" oder "Dynamic VLAN" bezeichnet).
Phase 2: RADIUS- und Identitätsintegration
- Integration des Identitätsspeichers: Verbinden Sie Ihren RADIUS-Server mit dem Verzeichnisdienst, der die Benutzeridentitäten und deren Mieterzuordnungen enthält.
- Erstellung von Netzwerkrichtlinien: Erstellen Sie Richtlinien im RADIUS-Server, die Benutzergruppen VLAN-IDs zuweisen. Beispielsweise eine Richtlinie, die besagt: Wenn der Benutzer zur Gruppe 'Retail_Staff' gehört, gib Tunnel-Private-Group-ID = 10 zurück.
- Zertifikatsverwaltung: Wenn Sie EAP-TLS verwenden (empfohlen für Unternehmensgeräte), stellen Sie Client-Zertifikate bereit. Wenn Sie PEAP-MSCHAPv2 verwenden (häufig bei BYOD), stellen Sie sicher, dass ein gültiges, vertrauenswürdiges Serverzertifikat auf dem RADIUS-Server installiert ist.
Phase 3: Tests und schrittweise Einführung
- Pilottest: Testen Sie mit einer kleinen Gruppe von Geräten über verschiedene Tenants hinweg. Überprüfen Sie, ob das Gerät nach dem Herstellen der Verbindung eine IP-Adresse aus dem korrekten Subnetz erhält und Geräte in den VLANs anderer Tenants nicht anpingen kann.
- IoT- und Headless-Geräte: Für Geräte, die 802.1X nicht unterstützen (Drucker, Smart-TVs), implementieren Sie den MAC Authentication Bypass (MAB). Der RADIUS-Server authentifiziert das Gerät anhand seiner MAC-Adresse und weist das entsprechende VLAN zu. Hinweis: Platzieren Sie diese Geräte in streng isolierten VLANs, da MAC-Adressen gefälscht werden können.
Best Practices
- SSIDs konsolidieren: Streben Sie ein absolutes Maximum von drei SSIDs an: eine 802.1X-SSID für alle Tenants, eine für ältere IoT-Geräte (unter Verwendung von PSK oder MAB) und eine für das Guest WiFi (unter Verwendung eines Captive Portals).
- Client-Isolierung erzwingen: Aktivieren Sie innerhalb des Gastnetzwerks und unzuverlässiger Tenant-Netzwerke die Layer-2-Client-Isolierung auf AP-Ebene, um zu verhindern, dass Geräte miteinander kommunizieren, und um die Risiken einer lateralen Bewegung zu mindern.
- Fortgeschrittene Analysen nutzen: Integrieren Sie Ihren Authentifizierungsfluss in eine robuste Plattform für WiFi Analytics, um Einblicke in die Auslastung der Veranstaltungsorte, Verweilzeiten und die Netzwerkleistung der Tenants zu erhalten.
- Auf WPA3 standardisieren: Wo die Client-Unterstützung es zulässt, schreiben Sie WPA3-Enterprise für die 802.1X-SSID vor, um das höchste Maß an Verschlüsselung und Schutz vor Wörterbuchangriffen zu gewährleisten.
- Branchenkontext: Passen Sie die Bereitstellung an die jeweilige Branche an. Stellen Sie in Retail-Umgebungen sicher, dass sich POS-Systeme in einem streng isolierten VLAN befinden, um die PCI-DSS-Compliance aufrechtzuerhalten. Stellen Sie im Bereich Hospitality sicher, dass die Gast-VLANs vollständig von den Back-of-House-Aktivitäten getrennt sind.
Fehlerbehebung und Risikominderung
Häufige Fehlermuster
- Das Szenario "Authentifiziert, aber keine IP":
- Symptom: Der Client verbindet sich, die Authentifizierung ist erfolgreich, aber das Gerät weist sich selbst eine APIPA-Adresse (169.254.x.x) zu.
- Fehlerursache: Der RADIUS-Server hat ein VLAN zugewiesen, aber dieses VLAN ist entweder nicht auf dem DHCP-Server eingerichtet oder - was häufiger vorkommt - das VLAN ist auf dem Trunk-Port, der den Switch mit dem AP verbindet, nicht getaggt.
- Behebung: Überprüfen Sie die 802.1Q-Trunk-Konfigurationen auf dem Edge-Switch.
- RADIUS-Timeout / Nicht erreichbar:
- Symptom: Clients hängen bei "Verbindung herstellen..." fest oder werden wiederholt zur Eingabe von Anmeldedaten aufgefordert.
- Fehlerursache: Der AP kann den RADIUS-Server nicht erreichen, oder der gemeinsame RADIUS-Schlüssel (Shared Secret) stimmt zwischen dem AP und dem Server nicht überein.
- Behebung: Überprüfen Sie die Netzwerkverbindung zwischen der AP-Management-IP und dem RADIUS-Server. Überprüfen Sie den gemeinsamen Schlüssel genau.
- Ablauf des Zertifikats:
- Symptom: Großflächige, plötzliche Authentifizierungsfehler für alle Benutzer bei PEAP oder EAP-TLS.
- Ursache: Das RADIUS-Serverzertifikat ist abgelaufen, was dazu führt, dass Clients die Verbindung ablehnen.
- Behebung: Implementieren Sie eine proaktive Überwachung und Alarmierung für RADIUS-Zertifikate. Erneuern Sie Zertifikate mindestens 30 Tage vor dem Ablaufdatum.
Strategien zur Risikominderung
- Fail-Open vs. Fail-Closed: Definieren Sie eine klare Richtlinie für den Fall, dass der RADIUS-Server nicht erreichbar ist. Für Unternehmensnetzwerke von Mietern ist aus Sicherheitsgründen Fail-Closed (Zugriff verweigern) erforderlich. Für den Gastzugang können Sie eine Fail-Open-Richtlinie konfigurieren, die Benutzer in ein stark eingeschränktes, reines Internet-"Quarantäne"-VLAN verschiebt.
- Redundanz: Stellen Sie RADIUS-Server immer in einem hochverfügbaren (HA) Paar bereit, vorzugsweise geografisch verteilt, wenn mehrere Standorte unterstützt werden.
ROI & geschäftliche Auswirkungen
Die Implementierung der dynamischen VLAN-Zuweisung liefert Betreibern von Standorten erhebliche, messbare Geschäftsergebnisse:
- Reduzierte OpEx: Die zentrale Verwaltung einer einzigen SSID reduziert drastisch den IT-Overhead, der mit der Bereitstellung, Aktualisierung und Fehlerbehebung einzelner Mieternetzwerke verbunden ist.
- Optimiertes HF-Spektrum: Durch die Eliminierung von SSID-Überlastung wird wertvolle Sendezeit zurückgewonnen. Einen Leitfaden zur Verwaltung des Spektrums finden Sie in unserem Artikel über Wi Fi Frequencies: A Guide to Wi-Fi Frequencies in 2026. Dies führt zu einem höheren Durchsatz und weniger Support-Tickets wegen "langsamem WiFi."
- Verbesserte Sicherheit und Compliance: Eine strikte Layer-2-Isolierung stellt sicher, dass sich eine Kompromittierung im Netzwerk eines Mieters nicht auf andere ausbreitet. Dies ist entscheidend für die Erfüllung gesetzlicher Anforderungen wie PCI-DSS und GDPR.
- Skalierbarkeit: Das Onboarding eines neuen Mieters erfordert keinerlei Änderungen an der physischen Infrastruktur oder der Wireless-Konfiguration; es ist lediglich eine Frage der Erstellung einer neuen Richtlinie im RADIUS-Server.
Weitere umfassende Strategien zur Netzwerkgestaltung für gemeinsam genutzte Räume finden Sie in unserem Leitfaden über Designing a Multi-Tenant WiFi Architecture for MDU.
Schlüsseldefinitionen
802.1X
Ein IEEE-Standard für portbasierte Netzwerkzugriffskontrolle, der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung zu einem LAN oder WLAN herstellen möchten.
Das grundlegende Protokoll, das es dem Netzwerk ermöglicht, eine Identität einzufordern, bevor der Zugriff gewährt wird, wodurch dynamische Richtlinien ermöglicht werden.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentralisierte Verwaltung von Authentifizierung, Autorisierung und Accounting (AAA) für Benutzer bietet, die eine Verbindung zu einem Netzwerkdienst herstellen und diesen nutzen.
Die Entscheidungs-Engine, die Anmeldedaten validiert und dem Netzwerk mitteilt, welches VLAN einem Benutzer zugewiesen werden soll.
Supplicant
Das Client-Gerät (z. B. Laptop, Smartphone) oder die Software, die den Zugriff auf das Netzwerk anfordert und Anmeldedaten bereitstellt.
Der Endpunkt, der so konfiguriert sein muss, dass er 802.1X unterstützt (z. B. durch Auswahl von PEAP oder EAP-TLS in den WiFi-Einstellungen).
Authenticator
Das Netzwerkgerät (z. B. WiFi Access Point oder Switch), das den Authentifizierungsprozess erleichtert, indem es Nachrichten zwischen dem Supplicant und dem Authentifizierungsserver weiterleitet.
Der Gatekeeper, der den Datenverkehr blockiert, bis RADIUS grünes Licht gibt, und dann das zugewiesene VLAN anwendet.
EAP (Extensible Authentication Protocol)
Ein Authentifizierungs-Framework, das häufig in drahtlosen Netzwerken und Punkt-zu-Punkt-Verbindungen verwendet wird und mehrere Authentifizierungsmethoden unterstützt (z. B. EAP-TLS, PEAP).
Die Sprache, die zwischen dem Supplicant und dem RADIUS-Server gesprochen wird, um Anmeldedaten sicher auszutauschen.
MAB (MAC Authentication Bypass)
Eine Technik zur Authentifizierung von Geräten, die kein 802.1X unterstützen, indem deren MAC-Adresse als Anmeldedaten verwendet wird.
Wird für das Onboarding von älteren IoT-Geräten, Druckern oder Smart-TVs in einer Multi-Tenant-Umgebung verwendet.
Tunnel-Private-Group-ID
Das spezifische RADIUS-Attribut (Attribut 81), das zur Übertragung der VLAN-ID vom RADIUS-Server an den Authenticator verwendet wird.
Der entscheidende Datenpunkt, der tatsächlich bestimmt, in welches Netzwerksegment der Benutzer verschoben wird.
Layer 2 Isolation
Eine Sicherheitsmaßnahme, die verhindert, dass Geräte im selben Netzwerksegment oder VLAN direkt miteinander kommunizieren.
Unerlässlich für Gastnetzwerke und nicht vertrauenswürdige Mandantennetzwerke, um die laterale Verbreitung von Malware oder unbefugten Zugriff zu verhindern.
Ausgearbeitete Beispiele
Ein großes Konferenzzentrum beherbergt drei parallele Veranstaltungen. Event A erfordert einen sicheren Unternehmenszugang, Event B benötigt einen offenen Zugang für Teilnehmer und Event C erfordert Zugriff auf bestimmte interne Präsentationsserver. Wie sollte der Netzwerkarchitekt dies mithilfe von dynamischen VLANs bereitstellen?
Der Architekt konfiguriert eine einzelne 802.1X SSID für Mitarbeiter und sichere Teilnehmer sowie eine separate offene SSID mit einem Captive Portal für allgemeine Gäste.
Für die 802.1X SSID wird der RADIUS-Server mit drei Richtlinien konfiguriert:
- Wenn Benutzergruppe = 'Event_A_Staff', weise VLAN 100 zu (Internet- und Corporate-VPN-Zugang).
- Wenn Benutzergruppe = 'Event_C_Presenters', weise VLAN 102 zu (Internet- und Präsentationsserver-Zugriff).
Für Event B nutzen die Teilnehmer die offene Gäste-SSID, die sie in VLAN 101 leitet (nur Internet, Client-Isolierung aktiviert).
Eine Einzelhandelskette betreibt ein gemeinsam genutztes Gebäude mit einem Café, einem Bekleidungsgeschäft und einer Apotheke. Die Apotheke muss HIPAA einhalten, und das Bekleidungsgeschäft benötigt PCI-DSS-Konformität für seine kabellosen Kassenterminals. Wie wird die Isolierung garantiert?
Das IT-Team stellt eine einzelne WPA3-Enterprise SSID bereit.
- Die Mitarbeiter der Apotheke authentifizieren sich über 802.1X, und RADIUS weist sie VLAN 50 zu, das über strenge Firewall-Regeln verfügt, die den Zugriff auf alle anderen internen Subnetze verhindern.
- Die Kassenterminals des Bekleidungsgeschäfts authentifizieren sich mittels EAP-TLS (zertifikatsbasiert) und werden VLAN 60 zugewiesen. VLAN 60 wird direkt zum Gateway des Zahlungsanbieters geleitet und ist vom gesamten übrigen Datenverkehr isoliert.
- Das Café nutzt eine separate Gäste-SSID für Kunden, die auf VLAN 70 mit Client-Isolierung endet.
Übungsfragen
Q1. Ein Mandant meldet, dass er sich erfolgreich an der 802.1X SSID authentifizieren kann, sein Gerät jedoch eine selbst zugewiesene IP-Adresse (169.254.x.x) erhält und das Internet nicht erreichen kann. Was ist der wahrscheinlichste Konfigurationsfehler?
Hinweis: Denken Sie an den Pfad zwischen dem Access Point und den zentralen Netzwerkdiensten.
Musterlösung anzeigen
Die wahrscheinlichste Ursache ist, dass das vom RADIUS-Server zugewiesene VLAN auf dem 802.1Q-Trunk-Port, der den Edge-Switch mit dem Access Point verbindet, nicht getaggt ist. Der AP versucht, den Datenverkehr in das richtige VLAN zu leiten, aber der Switch verwirft die Frames, da er nicht dafür konfiguriert ist, sie auf diesem Port zu akzeptieren.
Q2. Sie entwerfen ein Multi-Tenant-Netzwerk für eine Bürogemeinschaft. Der Kunde möchte für jeden der 15 Mandanten eine eigene SSID ausstrahlen, um "ihnen das Auffinden ihres Netzwerks zu erleichtern". Was raten Sie dem Kunden?
Hinweis: Berücksichtigen Sie die Auswirkungen des Overheads von Management-Frames auf die HF-Leistung.
Musterlösung anzeigen
Raten Sie dem Kunden dringend von diesem Ansatz ab. Das Ausstrahlen von 15 SSIDs verbraucht durch Beacon-Frames eine enorme Menge an Sendezeit, was die Netzwerkleistung drastisch beeinträchtigt, die Latenz erhöht und den Durchsatz für alle Benutzer verringert. Empfehlen Sie stattdessen die Bereitstellung einer einzigen 802.1X SSID und die Nutzung einer dynamischen VLAN-Zuweisung via RADIUS, um die Mandanten im Backend sicher zu segmentieren.
Q3. Ein Multi-Tenant-Gebäude erfordert Netzwerkzugriff für mehrere bildschirmlose IoT-Geräte (z. B. intelligente Thermostate, Digital Signage), die keine 802.1X-Supplicants unterstützen. Wie können diese Geräte sicher in die richtigen VLANs der Mandanten integriert werden?
Hinweis: Ziehen Sie alternative Authentifizierungsmethoden in Betracht, die von RADIUS unterstützt werden.
Musterlösung anzeigen
Implementieren Sie MAC Authentication Bypass (MAB). Der Access Point sendet die MAC-Adresse des Geräts als Benutzernamen und Passwort an den RADIUS-Server. Der RADIUS-Server kann so konfiguriert werden, dass er diese spezifischen MAC-Adressen erkennt und die entsprechende VLAN-ID zurückgibt. Da MAC-Adressen gefälscht werden können, sollten diese Geräte in streng isolierten VLANs mit eingeschränktem Netzwerkzugriff platziert werden.
Weiterlesen in dieser Reihe
Verwalten der Bandbreite in Studentenwohnheimen
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und Leitern des Immobilienbetriebs eine herstellerneutrale technische Referenz für die Verwaltung der WiFi Bandbreite in hochverdichteten Studentenwohnheimen. Er behandelt VLAN-Segmentierung, das Design von Quality of Service (QoS)-Richtlinien, identitätsbasierte Datenverkehrssteuerung und Transparenz auf Anwendungsebene - die vier Säulen eines skalierbaren Netzwerks mit gerechtem Zugriff. Mit realen Bereitstellungsszenarien, messbaren Ergebnissen und Entscheidungsrahmen ist dies das betriebliche Handbuch für jedes Team, das für eine skalierbare Netzwerkinfrastruktur im Wohnbereich verantwortlich ist.
WPA2-Enterprise vs. Personal für Apartments und Co-Working
Dieser maßgebliche technische Leitfaden vergleicht WPA2-Enterprise mit WPA2-Personal für mandantenfähige Umgebungen wie Apartments und Co-Working-Bereiche. Er bietet Netzwerkarchitekten und IT-Managern praxisnahe Einblicke in 802.1X Authentifizierung, dynamische VLAN-Zuweisung und Sicherheits-Compliance und zeigt auf, warum gemeinsam genutzte Passwörter in modernen geteilten Standorten unakzeptable Risiken bergen. Standortbetreiber finden hier konkrete Implementierungsanleitungen, Fallstudien aus der Praxis und ROI-Analysen zur Unterstützung einer Migrationsentscheidung in diesem Quartal.
Best Practices für die Mikrosegmentierung in gemeinsam genutzten WiFi-Netzwerken
Dieser technische Leitfaden bietet praxisnahe Strategien für die Implementierung von Mikrosegmentierung auf gemeinsam genutzten WiFi-Infrastrukturen. Er beschreibt detailliert, wie IT-Manager und Netzwerkarchitekten den Datenverkehr von Gästen, IoT-Geräten und Mitarbeitern sicher isolieren können, um Risiken zu minimieren, Compliance zu gewährleisten und die Netzwerkleistung zu optimieren.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.