
Comment fonctionne l'attribution dynamique de VLAN dans les bâtiments multi-locataires
Ce guide de référence technique détaille l'architecture et la mise en œuvre de l'attribution dynamique de VLAN via 802.1X et RADIUS dans les environnements multi-locataires. Il fournit des conseils pratiques aux responsables informatiques et aux architectes réseau pour réduire la surcharge de SSID, imposer une isolation de couche 2 et garantir une connectivité sécurisée et évolutive dans les bâtiments partagés.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du WiFi multi-locataires →
Résumé exécutif
Pour les responsables informatiques et les architectes réseau qui supervisent des bâtiments multi-locataires - tels que des bureaux commerciaux, des complexes commerciaux ou de grands établissements hôteliers - la gestion de la segmentation du réseau est un défi critique. Historiquement, l'isolation du trafic des locataires impliquait le déploiement d'une infrastructure physique distincte ou la diffusion d'un SSID unique pour chaque locataire. Ces deux approches sont fondamentalement inadaptées. La séparation physique est d'un coût prohibitif et manque de flexibilité, tandis que la diffusion de multiples SSIDs dégrade considérablement les performances RF en raison d'une surcharge excessive des trames de gestion.
L'attribution dynamique de VLAN résout ce problème en regroupant l'environnement sans fil au sein d'un seul SSID sécurisé. En s'appuyant sur l'authentification IEEE 802.1X et le protocole RADIUS, le réseau attribue de manière dynamique les utilisateurs à leur réseau local virtuel dédié (VLAN) en fonction de leur identité, et non du réseau qu'ils choisissent. Ce guide propose une analyse technique approfondie de l'architecture, du déploiement et du dépannage de l'attribution dynamique de VLAN, garantissant une isolation sécurisée de couche 2, la conformité avec des normes telles que PCI DSS et GDPR, ainsi qu'un retour sur investissement robuste pour les exploitants de sites.
Analyse technique approfondie
Le problème des SSIDs multiples
Dans un bâtiment partagé, il est courant de voir des dizaines de SSIDs diffusés (par exemple, "TenantA_Corp", "TenantB_Secure", "Building_Guest"). Chaque SSID diffusé par un point d'accès (AP) doit transmettre des trames de balise (beacon) au débit de données obligatoire le plus bas (généralement 1 Mbps ou 6 Mbps). À mesure que le nombre de SSIDs augmente, la proportion de temps d'antenne consommée par la surcharge de gestion croît de manière exponentielle, laissant moins de temps d'antenne pour la transmission réelle des données. Il en résulte une latence élevée, un faible débit et une mauvaise expérience utilisateur, quelle que soit la vitesse de la connexion Internet sous-jacente.
L'architecture 802.1X et RADIUS
L'attribution dynamique de VLAN déplace la logique de segmentation de la couche RF vers la couche d'authentification. Elle repose sur la norme IEEE 802.1X pour le contrôle d'accès réseau basé sur les ports, intégrée à un serveur RADIUS (Remote Authentication Dial-In User Service).
L'architecture se compose de trois éléments principaux :
- Supplicant : L'appareil client (ordinateur portable, smartphone) demandant l'accès au réseau.
- Authentificateur : L'appareil d'accès réseau, généralement le point d'accès WiFi ou le contrôleur sans fil, qui bloque le trafic jusqu'à ce que l'authentification soit réussie.
- Serveur d'authentification : Le serveur RADIUS qui valide les identifiants par rapport à un annuaire d'identités (par exemple, Active Directory, LDAP) et dicte les politiques réseau.
Le flux d'authentification
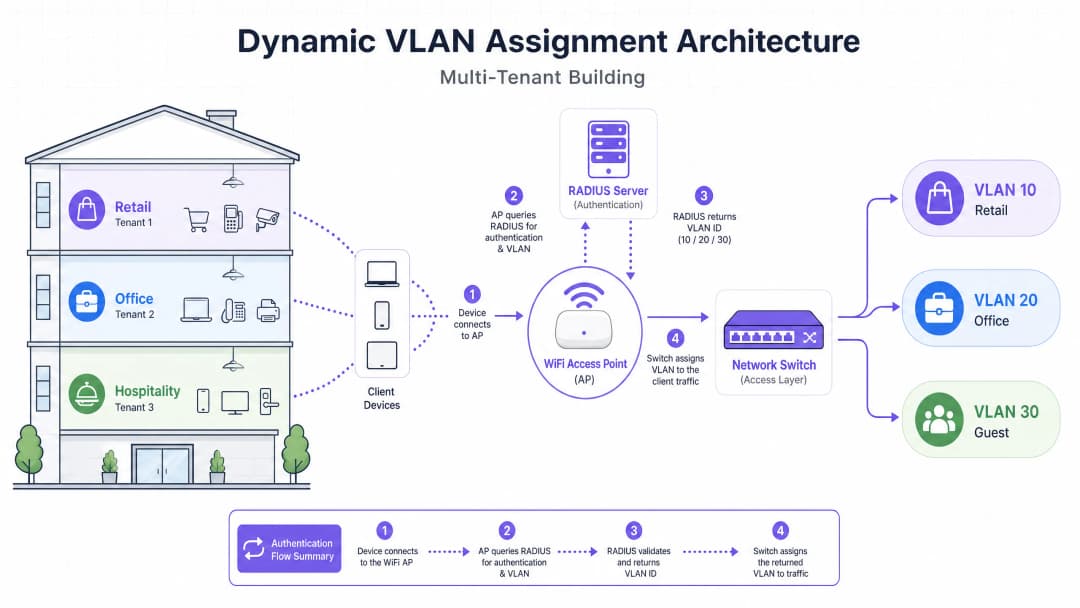
Lorsqu'un supplicant tente de se connecter au SSID unifié, le flux suivant se produit :
- Initialisation EAPOL : Le supplicant se connecte à l'AP. L'AP bloque tout le trafic à l'exception des paquets Extensible Authentication Protocol over LAN (EAPOL).
- RADIUS Access-Request : L'AP encapsule les données EAP et les transmet au serveur RADIUS sous forme de
Access-Request. - Validation des identifiants : Le serveur RADIUS vérifie les identifiants de l'utilisateur (via EAP-TLS, PEAP, etc.).
- RADIUS Access-Accept : Une fois la validation réussie, le serveur RADIUS répond par un message
Access-Accept. De manière cruciale, ce message inclut des attributs RADIUS standard de l'IETF spécifiques qui indiquent à l'AP le VLAN à attribuer à l'utilisateur.
Les attributs RADIUS essentiels requis pour l'attribution dynamique de VLAN sont :
Tunnel-Type(64) : Défini surVLAN(Valeur 13)Tunnel-Medium-Type(65) : Défini sur802(Valeur 6)Tunnel-Private-Group-ID(81) : Défini sur l'ID de VLAN spécifique (par exemple, "20" pour le locataire A, "30" pour le locataire B)
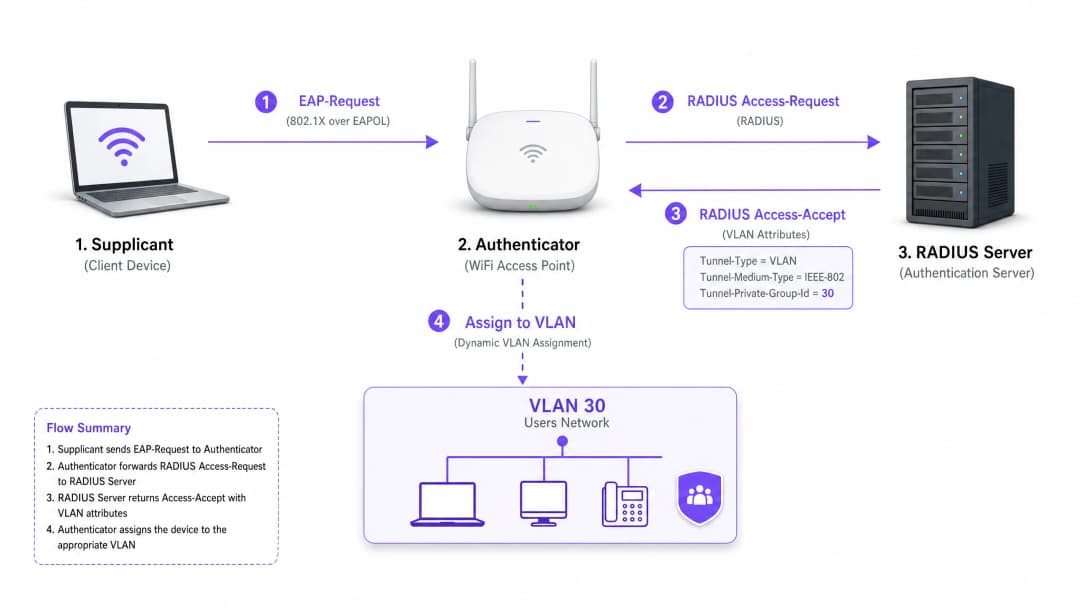
Une fois que l'AP reçoit ces attributs, il bascule directement le trafic de l'utilisateur dans le VLAN spécifié. Les commutateurs réseau en amont gèrent ensuite le trafic comme si l'utilisateur était physiquement branché sur un port dédié à ce locataire, garantissant une isolation complète de niveau 2.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation
Le déploiement de l'attribution dynamique de VLAN nécessite une coordination minutieuse entre l'infrastructure WiFi, les commutateurs d'accès et le fournisseur d'identité. Suivez cette séquence d'implémentation universelle.
Étape 1 : Préparation de l'infrastructure réseau
- Provisionnement des VLAN : Définissez et créez les VLAN nécessaires sur votre infrastructure de routage principale et vos serveurs DHCP. Assurez-vous que le VLAN de chaque locataire dispose de son propre sous-réseau distinct et de politiques de routage appropriées (par exemple, routage vers Internet, mais blocage du trafic inter-VLAN).
- Trunking des commutateurs : Il s'agit d'une étape essentielle. Les ports de commutation connectés à vos points d'accès doivent être configurés en ports trunk 802.1Q. Vous devez taguer tous les VLAN potentiels des locataires que l'AP pourrait avoir à attribuer. Si le serveur RADIUS attribue le VLAN 40, mais que le VLAN 40 n'est pas tagué sur le port du commutateur, le client s'authentifiera mais ne parviendra pas à obtenir une adresse IP.
- Configuration des AP : Configurez les AP pour diffuser un unique SSID compatible 802.1X (par exemple, WPA3-Enterprise). Activez le paramètre spécifique sur votre contrôleur WiFi ou vos AP qui leur permet d'accepter les attributs de substitution RADIUS (souvent étiqueté "AAA Override" ou "Dynamic VLAN").
Étape 2 : Intégration RADIUS et Identité
- Intégration de l'annuaire d'identités : Connectez votre serveur RADIUS au service d'annuaire contenant les identités des utilisateurs et leurs associations de locataires.
- Création de politiques réseau : Créez des politiques au sein du serveur RADIUS qui associent les groupes d'utilisateurs aux ID de VLAN. Par exemple, une politique indiquant : Si l'utilisateur appartient au groupe 'Retail_Staff', renvoyer Tunnel-Private-Group-ID = 10.3. Gestion des certificats : Si vous utilisez EAP-TLS (recommandé pour les appareils d'entreprise), déployez des certificats clients. Si vous utilisez PEAP-MSCHAPv2 (courant pour le BYOD), assurez-vous qu'un certificat de serveur valide et de confiance est installé sur le serveur RADIUS.
Phase 3 : Tests et déploiement progressif
- Tests pilotes : Testez avec un petit groupe d'appareils sur différents comptes locataires. Vérifiez que lors de la connexion, l'appareil reçoit une adresse IP du bon sous-réseau et ne peut pas pinguer les appareils des autres VLAN de locataires.
- Appareils IoT et sans écran : Pour les appareils qui ne prennent pas en charge le 802.1X (imprimantes, téléviseurs connectés), implémentez le contournement d'authentification MAC (MAB). Le serveur RADIUS authentifie l'appareil en fonction de son adresse MAC et lui attribue le VLAN approprié. Remarque : Placez ces appareils dans des VLAN strictement isolés car les adresses MAC peuvent être usurpées.
Bonnes pratiques
- Consolider les SSIDs : Visez un maximum absolu de trois SSIDs : un SSID 802.1X pour tous les locataires, un pour les appareils IoT hérités (utilisant une clé PSK ou MAB), et un pour le Guest WiFi (utilisant un Captive Portal).
- Imposer l'isolation des clients : Au sein du réseau invité et des réseaux de locataires non approuvés, activez l'isolation des clients de couche 2 au niveau de l'AP pour empêcher les appareils de communiquer entre eux, atténuant ainsi les risques de mouvement latéral.
- Tirer parti des analyses avancées : Intégrez votre flux d'authentification à une plateforme robuste de WiFi Analytics pour obtenir une visibilité sur l'utilisation du site, les temps de présence et les performances réseau des locataires.
- Standardiser sur le WPA3 : Lorsque la compatibilité des clients le permet, imposez le WPA3-Enterprise pour le SSID 802.1X afin de garantir le plus haut niveau de chiffrement et de protection contre les attaques par dictionnaire.
- Contexte sectoriel : Adaptez le déploiement au secteur d'activité. Dans le secteur du Retail, assurez-vous que les systèmes de caisse (POS) se trouvent sur un VLAN strictement isolé afin de maintenir la conformité PCI-DSS. Dans l' Hospitality, veillez à ce que les VLAN invités soient complètement séparés des opérations administratives.
Dépannage et atténuation des risques
Modes de défaillance courants
Le scénario "Authentifié mais pas d'IP" :
- Symptôme : Le client se connecte, l'authentification réussit, mais l'appareil s'attribue lui-même une adresse APIPA (169.254.x.x).
- Cause racine : Le serveur RADIUS a attribué un VLAN, mais ce VLAN n'est pas créé sur le serveur DHCP, ou plus fréquemment, le VLAN n'est pas balisé (tagged) sur le port trunk reliant le commutateur à l'AP.
- Solution : Vérifiez les configurations de trunk 802.1Q sur le commutateur d'accès.
Dépassement de délai (Timeout) / Serveur RADIUS inaccessible :
- Symptôme : Les clients restent bloqués sur "Connexion..." ou sont invités à saisir leurs identifiants de manière répétée.
- Cause racine : L'AP ne peut pas joindre le serveur RADIUS, ou le secret partagé RADIUS est incorrect entre l'AP et le serveur.
- Solution : Vérifiez la connectivité réseau entre l'adresse IP de gestion de l'AP et le serveur RADIUS. Vérifiez à nouveau le secret partagé.
Expiration du certificat :
- Symptom : Échecs d'authentification soudains et généralisés pour tous les utilisateurs sur PEAP ou EAP-TLS.
- Cause d'origine : Le certificat du serveur RADIUS a expiré, ce qui entraîne le rejet de la connexion par les clients.
- Solution : Mettre en œuvre une surveillance et des alertes proactives pour les certificats RADIUS. Renouveler les certificats au moins 30 jours avant leur expiration.
Stratégies d'atténuation des risques
- Fail-Open vs. Fail-Closed : Définir une politique claire en cas d'inaccessibilité du serveur RADIUS. Pour les réseaux d'entreprise des locataires, le mode fail-closed (refuser l'accès) est indispensable pour la sécurité. Pour l'accès invité, vous pouvez configurer une politique de fail-open qui redirige les utilisateurs vers un VLAN de "quarantaine" hautement restreint, avec accès internet uniquement.
- Redondance : Déployer systématiquement les serveurs RADIUS en paire de haute disponibilité (HA), de préférence répartie géographiquement si vous prenez en charge plusieurs sites.
ROI et impact commercial
La mise en œuvre de l'attribution dynamique de VLAN offre des résultats commerciaux mesurables et significatifs pour les gestionnaires de sites :
- Réduction des dépenses d'exploitation (OpEx) : La gestion centralisée d'un seul SSID réduit considérablement la charge de travail informatique liée au provisionnement, à la mise à jour et au dépannage des réseaux individuels de chaque locataire.
- Optimisation du spectre RF : L'élimination de la prolifération des SSID libère du temps d'antenne précieux. Pour obtenir un guide sur la gestion du spectre, consultez notre article sur les Wi Fi Frequencies: A Guide to Wi-Fi Frequencies in 2026. Cela permet d'obtenir un débit plus élevé et de réduire le nombre de tickets de support concernant un "WiFi lent".
- Sécurité et conformité renforcées : Une isolation stricte de couche 2 garantit qu'une faille dans le réseau d'un locataire ne se propage pas aux autres. Cela est essentiel pour respecter les exigences réglementaires telles que PCI-DSS et GDPR.
- Évolutivité : L'intégration d'un nouveau locataire ne nécessite aucune modification de l'infrastructure physique ou de la configuration sans fil ; il suffit de créer une nouvelle politique dans le serveur RADIUS.
Pour des stratégies plus complètes sur la conception de réseaux pour les espaces partagés, consultez notre guide sur la Designing a Multi-Tenant WiFi Architecture for MDU.
Définitions clés
802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports, qui fournit un mécanisme d'authentification aux appareils souhaitant se connecter à un réseau LAN ou WLAN.
Le protocole fondamental qui permet au réseau d'exiger une identité avant d'accorder l'accès, autorisant ainsi des politiques dynamiques.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau fournissant une gestion centralisée de l'authentification, de l'autorisation et de la traçabilité (AAA) pour les utilisateurs qui se connectent et utilisent un service réseau.
Le moteur de décision qui valide les identifiants et indique au réseau quel VLAN attribuer à un utilisateur.
Supplicant
L'appareil client (par exemple, ordinateur portable, smartphone) ou le logiciel qui demande l'accès au réseau et fournit des identifiants.
Le terminal qui doit être configuré pour prendre en charge le protocole 802.1X (par exemple, en sélectionnant PEAP ou EAP-TLS dans les paramètres WiFi).
Authentificateur
L'équipement réseau (par exemple, un point d'accès WiFi ou un commutateur) qui facilite le processus d'authentification en relayant les messages entre le supplicant et le serveur d'authentification.
Le gardien qui bloque le trafic jusqu'à ce que RADIUS donne son feu vert, puis applique le VLAN attribué.
EAP (Extensible Authentication Protocol)
Un cadre d'authentification fréquemment utilisé dans les réseaux sans fil et les connexions point à point, prenant en charge plusieurs méthodes d'authentification (par exemple, EAP-TLS, PEAP).
Le langage parlé entre le supplicant et le serveur RADIUS pour échanger des identifiants de manière sécurisée.
MAB (MAC Authentication Bypass)
Une technique utilisée pour authentifier les appareils qui ne prennent pas en charge la norme 802.1X en utilisant leur adresse MAC comme identifiant.
Utilisé pour l'intégration d'appareils IoT existants, d'imprimantes ou de téléviseurs intelligents dans un environnement multi-locataire.
Tunnel-Private-Group-ID
L'attribut RADIUS spécifique (Attribut 81) utilisé pour transmettre l'ID de VLAN du serveur RADIUS vers l'authentificateur.
L'élément de données critique qui dicte réellement le segment de réseau dans lequel l'utilisateur est placé.
Layer 2 Isolation
Une mesure de sécurité qui empêche les appareils d'un même segment de réseau ou VLAN de communiquer directement entre eux.
Essentiel pour les réseaux invités et les réseaux de locataires non approuvés afin d'empêcher les mouvements latéraux de logiciels malveillants ou les accès non autorisés.
Exemples concrets
Un grand centre de conférences accueille trois événements simultanés. L'événement A nécessite un accès entreprise sécurisé, l'événement B requiert un accès ouvert pour les participants et l'événement C exige un accès à des serveurs de présentation internes spécifiques. Comment l'architecte réseau doit-il déployer cette configuration à l'aide de VLAN dynamiques ?
L'architecte configure un unique SSID 802.1X pour le personnel et les participants sécurisés, ainsi qu'un SSID ouvert distinct avec un Captive Portal pour les invités généraux.
Pour le SSID 802.1X, le serveur RADIUS est configuré avec trois politiques :
- Si le groupe d'utilisateurs = "Event_A_Staff", attribuer le VLAN 100 (accès Internet + VPN d'entreprise).
- Si le groupe d'utilisateurs = "Event_C_Presenters", attribuer le VLAN 102 (accès Internet + serveur de présentation).
Pour l'événement B, les participants utilisent le SSID Guest ouvert, qui les place dans le VLAN 101 (Internet uniquement, isolation client activée).
Une chaîne de magasins de détail exploite un bâtiment partagé comprenant un café, un magasin de vêtements et une pharmacie. La pharmacie doit se conformer à la norme HIPAA, et le magasin de vêtements exige la conformité PCI-DSS pour ses terminaux de paiement sans fil. Comment l'isolation est-elle garantie ?
L'équipe informatique déploie un seul SSID WPA3-Enterprise.
- Le personnel de la pharmacie s'authentifie via 802.1X, et le serveur RADIUS les attribue au VLAN 50, qui dispose de règles de pare-feu strictes empêchant l'accès à tout autre sous-réseau interne.
- Les terminaux de paiement du magasin de vêtements s'authentifient via EAP-TLS (basé sur des certificats) et sont attribués au VLAN 60. Le VLAN 60 est directement acheminé vers la passerelle du processeur de paiement et est isolé de tout autre trafic.
- Le café utilise un SSID Guest distinct pour les clients, se terminant sur le VLAN 70 avec isolation client.
Questions d'entraînement
Q1. Un locataire signale qu'il parvient à s'authentifier avec succès sur le SSID 802.1X, mais que son appareil s'attribue une adresse IP automatique (169.254.x.x) et ne peut pas accéder à internet. Quelle est l'erreur de configuration la plus probable ?
Conseil : Pensez au chemin entre le point d'accès et les services réseau de base.
Voir la réponse type
La cause la plus probable est que le VLAN attribué par le serveur RADIUS n'est pas balisé (tagged) sur le port trunk 802.1Q reliant le commutateur d'accès au point d'accès. Le point d'accès tente de router le trafic sur le bon VLAN, mais le commutateur rejette les trames car il n'est pas configuré pour les accepter sur ce port.
Q2. Vous concevez un réseau multi-locataire pour un espace de bureau partagé. Le client souhaite diffuser un SSID unique pour chacun des 15 locataires afin de "faciliter la recherche de leur réseau". Quel conseil donnez-vous au client ?
Conseil : Prenez en compte l'impact de la surcharge des trames de gestion sur les performances RF.
Voir la réponse type
Conseillez vivement au client de ne pas adopter cette approche. Diffuser 15 SSIDs consommera une quantité massive de temps d'antenne avec les trames de balise (beacons), ce qui dégradera gravement les performances du réseau, augmentera la latence et réduira le débit pour tous les utilisateurs. Recommandez le déploiement d'un SSID unique en 802.1X et l'utilisation de l'attribution dynamique de VLAN via RADIUS pour segmenter les locataires de manière sécurisée en arrière-plan.
Q3. Un bâtiment multi-locataire nécessite un accès réseau pour plusieurs appareils IoT sans interface utilisateur (ex. thermostats intelligents, affichage dynamique) qui ne prennent pas en charge les supplicants 802.1X. Comment intégrer ces appareils en toute sécurité dans les bons VLANs de locataires ?
Conseil : Envisagez d'autres méthodes d'authentification prises en charge par RADIUS.
Voir la réponse type
Mettez en œuvre le MAC Authentication Bypass (MAB). Le point d'accès enverra l'adresse MAC de l'appareil au serveur RADIUS en tant qu'identifiant et mot de passe. Le serveur RADIUS peut être configuré pour reconnaître ces adresses MAC spécifiques et renvoyer l'ID de VLAN approprié. Étant donné que les adresses MAC peuvent être usurpées, ces appareils doivent être placés dans des VLANs strictement isolés avec un accès réseau limité.
Continuer la lecture de cette série
Gérer la bande passante dans les réseaux de résidences étudiantes
Ce guide fournit aux responsables informatiques, architectes réseau et directeurs des opérations immobilières une référence technique indépendante des fournisseurs pour gérer la bande passante WiFi dans les environnements de résidences étudiantes à haute densité. Il couvre la segmentation VLAN, la conception de politiques de qualité de service (QoS), le façonnage du trafic basé sur l'identité et la visibilité au niveau de la couche applicative - les quatre piliers d'un réseau évolutif à accès équitable. Avec des scénarios de déploiement réels, des résultats mesurables et des cadres de décision, il s'agit du guide opérationnel pour toute équipe responsable d'une infrastructure de réseau résidentiel à grande échelle.
WPA2-Enterprise vs Personal pour les appartements et le co-working
Ce guide de référence technique évalue WPA2-Enterprise par rapport à WPA2-Personal pour les environnements multi-locataires comme les appartements et les espaces de co-working. Il fournit aux architectes réseau et aux responsables IT des informations exploitables sur l'authentification 802.1X, l'attribution dynamique de VLAN et la conformité en matière de sécurité, démontrant pourquoi les mots de passe partagés introduisent un risque inacceptable dans les espaces partagés modernes. Les exploitants de sites y trouveront des conseils concrets de mise en œuvre, des études de cas réelles et une analyse de ROI pour soutenir une décision de migration ce trimestre.
Bonnes pratiques de microsegmentation pour les réseaux WiFi partagés
Ce guide de référence technique fournit des stratégies concrètes pour mettre en œuvre la microsegmentation sur une infrastructure WiFi partagée. Il détaille comment les responsables informatiques et les architectes réseau peuvent isoler de manière sécurisée le trafic des invités, de l'IoT et du personnel afin d'atténuer les risques, de garantir la conformité et d'optimiser les performances du réseau.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.