
Hotel Guest WiFi Management: Integration von PMS, Portalen und Markenstandards
Dieser technische Leitfaden beschreibt detailliert die Architektur von Hotel-WiFi-Netzwerken der Enterprise-Klasse mit den Schwerpunkten VLAN-Segmentierung, PMS-Integration für automatisiertes Sitzungsmanagement und Captive Portal-Optimierung für eine GDPR-konforme Datenerfassung.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Guest WiFi Leitfaden →
Management-Zusammenfassung
Hotel-Gast-WiFi ist kein reiner Service mehr, sondern ein kritisches Betriebssystem und ein primärer Kanal zur Erfassung von First-Party-Daten. Dieser technische Leitfaden beschreibt detailliert, wie man eine WiFi-Infrastruktur für Unternehmen in der Hotellerie konzipiert, bereitstellt und verwaltet. Er umfasst die Netzwerksegmentierung, die Integration von Hotelmanagementsystemen (PMS), die Optimierung von Captive Portals und die Durchsetzung von Markenstandards in der gesamten Hotelkette. Für IT-Leiter, Netzwerkarchitekten und Betriebsleiter ist das Ziel klar: eine schnelle, sichere Verbindung bereitzustellen, die sich nahtlos in Ihre Guest WiFi-Infrastruktur integriert und gleichzeitig datenschutzkonforme Daten erfasst, um Ihre WiFi Analytics-Plattform zu speisen.
Ob Sie ein Boutique-Hotel oder ein globales Portfolio von 500 Hotels verwalten - die technischen Anforderungen sind dieselben: Datenverkehr isolieren, Sitzungsverwaltung über das PMS automatisieren und einheitliche Sicherheitsrichtlinien durchsetzen. Purple bietet das hardwareunabhängige Cloud-Overlay, das dies über Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet Bereitstellungen hinweg ermöglicht.
Technische Detailanalyse
Netzwerksegmentierung und VLAN-Architektur
Ein flaches Netzwerk in einer Hotelumgebung stellt ein schwerwiegendes Sicherheitsrisiko und einen Verstoß gegen die Compliance-Richtlinien dar. Ein Hotelnetzwerk muss verschiedene Gruppen bedienen: Gäste, Personal, Gebäudemanagementsysteme und IoT-Geräte. Die Grundlage für sicheres Hotel-WiFi ist die logische Segmentierung mithilfe von Virtual Local Area Networks (VLANs) gemäß IEEE 802.1Q.
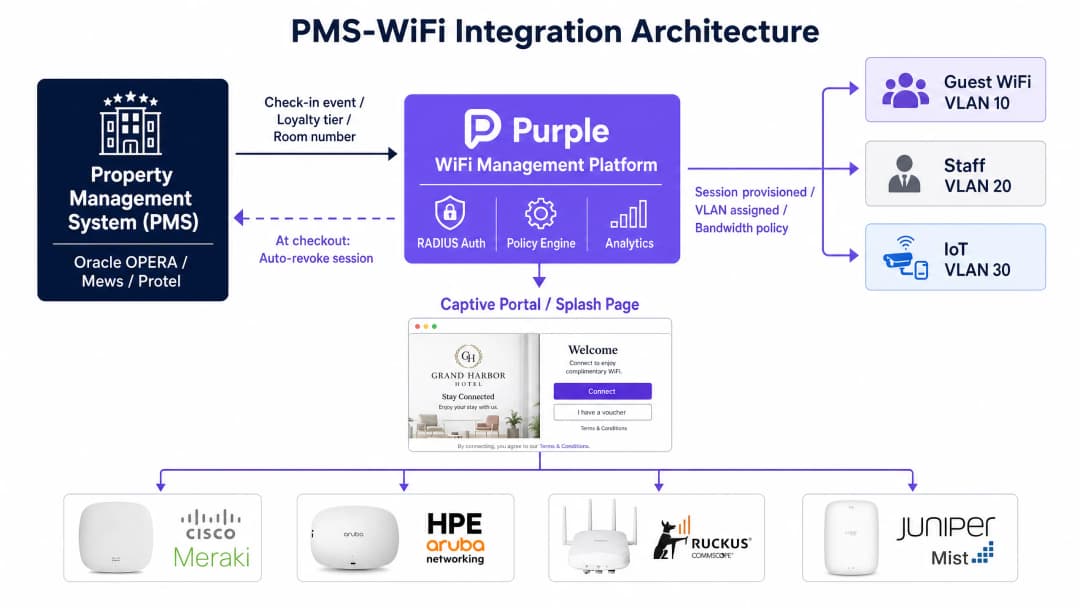
Sie müssen jeder Datenverkehrsklasse ein dediziertes VLAN zuweisen. Eine Standardbereitstellung erfordert mindestens vier VLANs: Guest WiFi, Personal, IoT/Gebäudesysteme und ein PCI-konformes Netzwerk für Zahlungsterminals. Ihre Firewall muss eine Default-Deny-Richtlinie zwischen diesen Segmenten erzwingen. Der Datenverkehr der Gäste muss direkt ins Internet geleitet werden, vollständig isoliert vom Hotelmanagementsystem, den POS-Terminals und der internen Kommunikation des Personals.
Für den Wireless Edge wird jede Service Set Identifier (SSID) einem bestimmten VLAN zugeordnet. Auf der Gäste-SSID müssen Sie die Client-Isolierung aktivieren. Die Client-Isolierung verhindert, dass Geräte im selben SSID direkt miteinander kommunizieren, was das Risiko minimiert, dass ein kompromittiertes Gerät andere Gäste ausspioniert.
PMS-Integration und automatisierte Sitzungsverwaltung
Die Integration zwischen Ihrer WiFi-Verwaltungsplattform und Ihrem Property Management System (PMS) - wie Oracle OPERA, Mews oder Protel - ist das Herzstück eines modernen Hotelnetzwerks. Das PMS liefert die verlässlichen Daten bezüglich der Identität der Gäste, der Zimmerbelegung, des Check-in-Status und der Loyalty-Stufe.
Wenn ein Gast eincheckt, sendet das PMS einen API-Aufruf oder Webhook an die WiFi-Plattform. Die Plattform stellt die Gastsitzung vorab bereit und wendet basierend auf der Loyalitätsstufe die richtige Bandbreitenrichtlinie an. Wenn sich der Gast verbindet, erfolgt die Authentifizierung nahtlos. Entscheidend ist, dass das PMS beim Auschecken des Gasts der WiFi-Plattform signalisiert, den Zugriff sofort zu widerrufen. Dies eliminiert das Sicherheitsrisiko verbleibender Anmeldedaten und verhindert, dass ehemalige Gäste Bandbreite verbrauchen.
Captive Portals und Erfassung von First-Party-Daten
Das Captive Portal ist das Gateway, an dem sich Infrastrukturinvestitionen in kommerziellen Wert verwandeln. Es ist nicht nur ein Mechanismus zur Zugriffskontrolle - es ist Ihre primäre Engine für die Erfassung von First-Party-Daten.
Gäste authentifizieren sich über E-Mail, Social Login oder SMS-Verifizierung. Dadurch wird eine verifizierte Identität erfasst, die dann mit der Geräte-MAC-Adresse, dem Zeitstempel des Besuchs und der Verweildauer verknüpft wird. Diese Daten fließen direkt in Ihr CRM ein und ermöglichen zielgerichtete E-Mails vor dem Aufenthalt, Umfragen nach dem Aufenthalt und standortbasierte Angebote.
Compliance ist nicht verhandelbar. Ein GDPR-konformes Captive Portal muss eine klare Datenschutzerklärung anzeigen und eine explizite, nicht gekoppelte Einwilligung für Marketingkommunikation einholen. Die Zustimmung zur Nutzung des WiFi darf nicht von der Zustimmung zum Erhalt von Marketingmaterialien abhängig gemacht werden. Purple löst dies nativ und führt detaillierte Audit-Trails für jedes Benutzerprofil.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
Phase 1: Standortanalyse und Kapazitätsplanung
Führen Sie vor der Konfiguration von Hardware eine gründliche RF-Standortanalyse mit prädiktiven Modellierungstools durch. In Hotelumgebungen ist eine Abdeckung direkt in den Zimmern das Ziel. Installieren Sie mindestens einen Access Point (AP) pro Zimmer oder einen AP für je zwei Zimmer. Vermeiden Sie Platzierungen in Fluren, da dies Funkschatten verursacht und die Leistung beeinträchtigt. Dimensionieren Sie Ihren Internet-Uplink für Spitzenlastzeiten bei gleichzeitiger Nutzung. Planen Sie 5 bis 10 Mbps pro Zimmer ein; ein Hotel mit 200 Zimmern benötigt eine dedizierte Standleitung von 800 Mbps bis 1,6 Gbps.
Phase 2: Architektur- und Richtliniendesign
Weisen Sie jedem Gerätetyp ein dediziertes VLAN zu. Dokumentieren Sie Ihre Routing-Regeln zwischen den VLANs sowie die Firewall-Richtlinien mit standardmäßiger Zugriffssperre. Legen Sie Ihre Authentifizierungsstandards fest: WPA3-Enterprise mit IEEE 802.1X für Mitarbeiternetzwerke und WPA3-Personal oder ein offenes Netzwerk mit erzwungenem HTTPS und Client-Isolierung für Gäste.
Phase 3: PMS- und Portal-Integration
Konfigurieren Sie die API-Verbindung zwischen Ihrem PMS und der WiFi-Plattform. Gestalten Sie das Captive Portal so, dass es den Markenstandards entspricht. Testen Sie den gesamten Ablauf für den Gast auf iOS-, Android- und Windows-Geräten. Überprüfen Sie, ob der Sitzungsabbruch beim Checkout im PMS korrekt ausgelöst wird.
Best Practices
- Client-Isolierung erzwingen: Aktivieren Sie auf gästebezogenen SSIDs immer die Client-Isolierung, um laterale Bewegungen zwischen Geräten zu verhindern.
- Rollenbasierten Zugriff automatisieren: Nutzen Sie IEEE 802.1X und RADIUS-Authentifizierung für Mitarbeiternetzwerke. Integrieren Sie Microsoft Entra ID, Okta oder Google Workspace, um VLANs und QoS-Richtlinien basierend auf Benutzerrollen dynamisch zuzuweisen.
- Markenstandards zentralisieren: Nutzen Sie eine cloudbasierte Plattform mit einer hierarchischen Richtlinien-Engine. Definieren Sie SSIDs, Sicherheitsprotokolle und das Captive Portal-Branding auf Unternehmensebene, sodass regionale oder standortbezogene Anpassungen übernommen werden können, ohne die Markenstandards zu verletzen.
- IoT-Datenverkehr trennen: Isolieren Sie Smart-TVs, Thermostate und Sprachassistenten in einem dedizierten IoT-VLAN mit strenger Filterung des ausgehenden Datenverkehrs.

Fehlerbehebung & Risikominderung
- Geringe Geschwindigkeiten: Die häufigste Ursache für langsames Hotel-WiFi ist ein unterdimensionierter WAN-Uplink, nicht RF-Interferenzen. Überwachen Sie die Auslastung Ihrer Internetleitung. Wenn der Uplink ausgelastet ist, wird ein Upgrade der Access Points das Gästeerlebnis nicht verbessern.
- Fehlerhafte Segmentierung: Falsch konfigurierte Switch-Trunk-Ports können dazu führen, dass mehrere VLANs in einer einzigen Broadcast-Domain zusammengefasst werden, was Ihre Segmentierung unbemerkt aufhebt. Überprüfen Sie die Switch-Konfigurationen regelmäßig.
- Reibung bei der Authentifizierung: Ein Captive Portal, das eine übermäßige Dateneingabe erfordert, führt dazu, dass Gäste den Verbindungsprozess abbrechen. Halten Sie das Formular kurz.
ROI & geschäftliche Auswirkungen
Ein korrekt konzipiertes Hotel-WiFi-Netzwerk liefert messbare Erträge. Es reduziert IT-Support-Tickets im Zusammenhang mit Konnektivitätsproblemen und steigert so die betriebliche Effizienz. Es verbessert die Zufriedenheitswerte der Gäste, was direkt mit dem RevPAR korreliert. Vor allem generiert es eine konforme First-Party-Datenbank verifizierter Gäste, was die Abhängigkeit von Online-Reisebüros (OTAs) verringert und Marketingkampagnen für Direktbuchungen unterstützt.
Schlüsseldefinitionen
VLAN (Virtual Local Area Network)
Ein logisches Subnetzwerk, das eine Gruppe von Geräten aus verschiedenen physischen LANs zusammenfasst. Unerlässlich für die Isolierung des Gast-Datenverkehrs von operativen Systemen.
Wird verwendet, um Guest WiFi, Geräte von Mitarbeitern, IoT-Hardware und Zahlungsterminals aus Gründen der Sicherheit und PCI-Konformität in isolierte Broadcast-Domänen zu trennen.
PMS (Property Management System)
Die zentrale Softwareplattform, die von Hotels zur Verwaltung von Reservierungen, Check-ins, Abrechnungen und dem Zimmerstatus genutzt wird.
Die Integration des PMS in die WiFi-Plattform ermöglicht eine automatisierte Sitzungsbereitstellung, die Zuweisung von Bandbreite nach Loyalty-Stufe und den sofortigen Entzug des Zugangs beim Checkout.
Captive Portal
Eine Webseite, die Benutzer anzeigen und mit der sie interagieren müssen, bevor ihnen Zugriff auf ein öffentliches WiFi-Netzwerk gewährt wird.
Wird im Hotel- und Gastgewerbe verwendet, um Gäste zu authentifizieren, Nutzungsbedingungen anzuzeigen und First-Party-Marketingdaten zu erfassen.
Client Isolation
Eine Sicherheitsfunktion für drahtlose Netzwerke, die verhindert, dass verbundene Geräte direkt miteinander kommunizieren.
Zwingend erforderlich für Guest SSIDs, um zu verhindern, dass ein kompromittiertes Gerät andere Gäste im selben Netzwerk scannt oder angreift.
IEEE 802.1X
Ein IEEE-Standard für portbasierte Netzwerkzugriffskontrolle, der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung zu einem LAN oder WLAN herstellen möchten.
Der Goldstandard für die Authentifizierung im Mitarbeiternetzwerk, der eine dynamische VLAN-Zuweisung auf der Grundlage der in einem Identitätsanbieter wie Microsoft Entra ID definierten Benutzerrolle ermöglicht.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentralisierte Verwaltung von Authentifizierung, Autorisierung und Accounting für Benutzer bereitstellt, die eine Verbindung zu einem Netzwerkdienst herstellen und diesen nutzen.
Wird in Verbindung mit 802.1X verwendet, um die Anmeldedaten der Mitarbeiter zu überprüfen und spezifische Netzwerkrichtlinien anzuwenden.
SSID (Service Set Identifier)
Der öffentliche Name eines drahtlosen Netzwerks.
Hotels übertragen in der Regel mehrere SSIDs (z. B. "Guest WiFi", "Staff Network"), die jeweils einem bestimmten VLAN zugeordnet sind.
WPA3-Enterprise
Die höchste Stufe der WiFi Sicherheit, bei der sich jeder Benutzer mit eindeutigen Anmeldedaten authentifizieren muss, anstatt ein gemeinsam genutztes Passwort zu verwenden.
Erforderlich für Mitarbeiter- und Betriebsnetzwerke, um die individuelle Zurechenbarkeit zu gewährleisten und eine dynamische Richtliniendurchsetzung zu ermöglichen.
Ausgearbeitete Beispiele
Ein Boutique-Hotel mit 150 Zimmern, das Oracle OPERA nutzt, benötigt eine sichere WiFi-Bereitstellung, die die Bandbreite für Loyalty-Mitglieder differenziert und den Zugang beim Checkout automatisch widerruft.
Stellen Sie einen WiFi 6 Access Point pro Zimmer bereit. Konfigurieren Sie vier VLANs: Guest (VLAN 10), Staff (VLAN 20), IoT (VLAN 30) und POS (VLAN 40). Integrieren Sie die Purple-Plattform über eine API mit Oracle OPERA. Wenn ein Gast eincheckt, sendet OPERA die Loyalty-Stufe an Purple. Purple stellt die Sitzung bereit und wendet eine Richtlinie von 50 Mbps für Standardgäste und eine Richtlinie von 100 Mbps für Premium-Mitglieder an. Beim Checkout löst OPERA einen API-Aufruf aus, der die MAC-Adressen-Sitzung in Purple sofort widerruft.
Eine globale Hotelmarke mit 400 Standorten muss ein einheitliches Captive Portal-Branding und die Einhaltung der GDPR an allen Standorten gewährleisten, obwohl unterschiedliche lokale ISPs und Hardware-Hersteller (Cisco Meraki, HPE Aruba und Ruckus) eingesetzt werden.
Implementieren Sie eine Cloud-Overlay-Plattform wie Purple über der heterogenen Hardware-Ebene. Definieren Sie im Marken-Hauptquartier eine globale Richtlinienvorlage, die den SSID-Namen, das Captive Portal-Design und die spezifischen GDPR-Zustimmungs-Checkboxen festlegt. Wenden Sie diese Vorlage hierarchisch auf alle 400 Standorte an. Lokale IT-Teams können ihre spezifischen APs und Switches verwalten, aber sie können den Captive Portal-Ablauf oder die Anforderungen an die Datenerfassung nicht ändern.
Übungsfragen
Q1. Ein Hotel rüstet sein Netzwerk auf, um den mobilen Check-in und digitale Zimmerschlüssel zu unterstützen. Das IT-Team plant, die elektronischen Türschlösser im selben VLAN wie das Gäste WiFi zu platzieren, um das Routing zu vereinfachen. Was ist das Hauptrisiko dieses Ansatzes?
Hinweis: Berücksichtigen Sie das Prinzip der logischen Segmentierung und der lateralen Bewegung.
Musterlösung anzeigen
Die Platzierung von IoT-Geräten wie elektronischen Schlössern im Gäste-VLAN setzt kritische Gebäudeinfrastruktur unvertrauenswürdigen Geräten aus. Ein kompromittiertes Gäste-Smartphone könnte versuchen, die Schlösser zu scannen oder anzugreifen. Der richtige Ansatz besteht darin, die Schlösser in einem dedizierten IoT-VLAN (z. B. VLAN 30) mit strenger Ingress- und Egress-Filterung zu platzieren, das vollständig vom Gäste-VLAN isoliert ist.
Q2. Ein Regionalleiter berichtet, dass das WiFi in einem Hotel mit 300 Zimmern "zu langsam" ist, obwohl kürzlich Upgrades auf WiFi 6 Access Points in den Fluren durchgeführt wurden. Welches sind die zwei wahrscheinlichsten architektonischen Ursachen für diese schlechte Leistung?
Hinweis: Berücksichtigen Sie sowohl die WAN-Kapazität als auch die Prinzipien der HF-Ausbreitung.
Musterlösung anzeigen
Erstens ist die Internet-Anbindung wahrscheinlich unterdimensioniert. Ein Hotel mit 300 Zimmern benötigt eine dedizierte Standleitung von mindestens 1,5 Gbps, um Spitzenzeiten bei gleichzeitigem Streaming zu bewältigen. Zweitens ist die Platzierung von APs auf dem Flur ein fehlerhaftes Design - das HF-Signal schwächt sich beim Durchdringen von schweren Brandschutztüren und Badezimmerleitungen erheblich ab. APs sollten in die Gästezimmer verlegt werden.
Q3. Das Marketing-Team möchte wiederkehrende Gäste automatisch einer höheren Bandbreitenstufe zuweisen, um die Loyalität zu belohnen. Wie sollte die Netzwerkarchitektur konzipiert werden, um diese Anforderung zu unterstützen?
Hinweis: Welches System bildet die Single Source of Truth für die Identität des Gastes und wie kommuniziert es mit dem Netzwerk?
Musterlösung anzeigen
Die Architektur erfordert eine API Integration zwischen dem Property Management System (PMS) und der WiFi Verwaltungsplattform. Wenn sich der Gast verbindet, fragt die WiFi Plattform das PMS anhand der MAC-Adresse des Geräts oder der authentifizierten E-Mail-Adresse ab. Das PMS gibt den Loyalitätsstatus des Gasts zurück, und die WiFi Plattform wendet dynamisch eine QoS-Richtlinie an, um eine höhere Bandbreite zuzuweisen.
Weiterlesen in dieser Reihe
Mitarbeiter-WiFi vs. Gäste-WiFi: Best Practices für die Segmentierung von Unternehmensnetzwerken
Ein umfassender technischer Leitfaden für IT-Führungskräfte zur Segmentierung von Mitarbeiter- und Gäste-WiFi-Netzwerken. Er behandelt VLAN-Architektur, 802.1X-Authentifizierung, Firewall-Richtlinien und die geschäftlichen Auswirkungen eines sicheren Netzwerkdesigns.
Einrichten von Guest WiFi: Ein Leitfaden für die sichere Enterprise Konfiguration
Dieser maßgebliche Leitfaden bietet IT-Leitern und Netzwerkarchitekten eine definitive Vorlage für die Bereitstellung von sicherem Enterprise Guest WiFi. Er behandelt die wesentliche Architektur, die WPA3 Migration, VLAN Segmentierung und Captive Portal Integration, um interne Systeme zu schützen und gleichzeitig DSGVO-konforme First-Party-Daten zu erfassen.
Wie Sie langsames WiFi beheben, ohne Ihren Internet-Tarif zu upgraden
Ein umfassender technischer Leitfaden für IT-Manager und Netzwerkarchitekten zur Optimierung der Enterprise-WiFi-Performance ohne Erhöhung der ISP-Bandbreite. Behandelt RF-Tuning, Client-Dichte-Management, QoS-Implementierung und die Nutzung von WiFi-Analysen zur Diagnose und Behebung von Engpässen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.