
Gestion du WiFi invité pour les hôtels : intégration du PMS, des portails et des standards de marque
Ce guide technique détaille comment concevoir des réseaux WiFi d'hôtel de classe entreprise, en se concentrant sur la segmentation VLAN, l'intégration du PMS pour une gestion automatisée des sessions, et l'optimisation du Captive Portal pour une collecte de données conforme au GDPR.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du WiFi invité →
Synthèse
Le WiFi pour les clients d'hôtels n'est plus un simple service d'appoint ; c'est un système opérationnel essentiel et un canal principal pour la capture de données de première partie. Ce guide de référence technique détaille comment concevoir, déployer et gérer un WiFi de qualité entreprise dans les environnements hôteliers. Il couvre la segmentation du réseau, l'intégration du Property Management System (PMS), l'optimisation du Captive Portal et le respect des normes de marque à l'échelle de la chaîne. Pour les directeurs informatiques, les architectes réseau et les directeurs des opérations sur site, l'objectif est clair : fournir une connexion rapide et sécurisée qui s'intègre parfaitement à votre infrastructure de Guest WiFi tout en collectant des données conformes pour alimenter votre plateforme de WiFi Analytics.
Que vous gériez un hôtel de charme ou un portefeuille mondial de 500 établissements, les exigences techniques restent les mêmes : isoler le trafic, automatiser la gestion des sessions via le PMS et appliquer des politiques de sécurité cohérentes. Purple fournit la surcouche cloud indépendante du matériel qui rend cela possible sur les déploiements Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet.
Analyse Technique Approfondie
Segmentation Réseau et Architecture VLAN
Un réseau plat dans un environnement hôtelier constitue une grave faille de sécurité et un manquement à la conformité. Le réseau d'un hôtel doit desservir différents types d'utilisateurs : les clients, le personnel, les systèmes de gestion technique du bâtiment et les objets connectés. La base d'un WiFi d'hôtel sécurisé réside dans la segmentation logique à l'aide de réseaux locaux virtuels (VLAN) tels que définis par la norme IEEE 802.1Q.
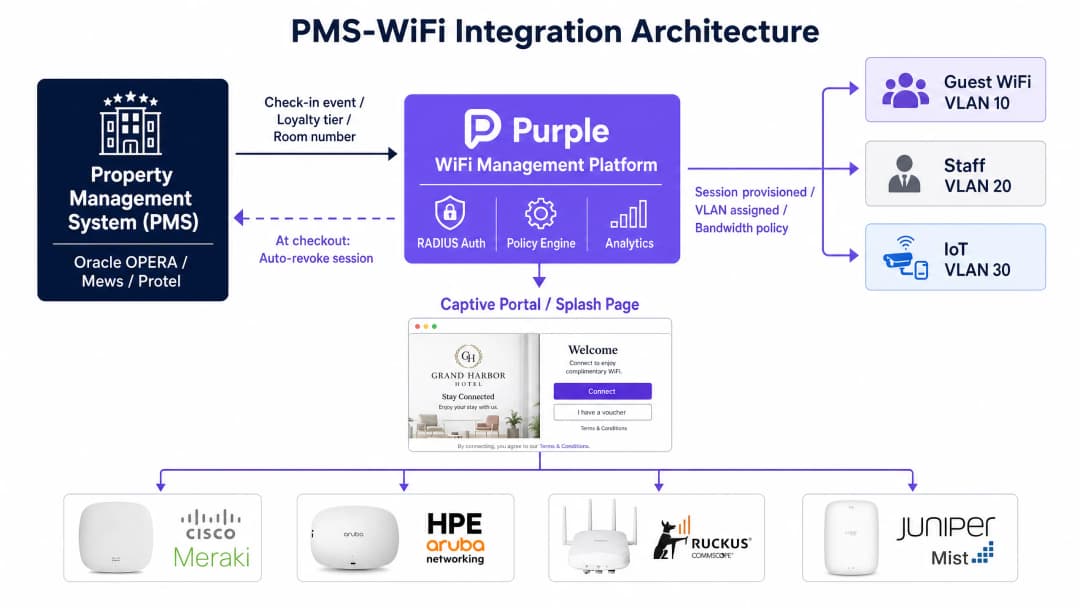
Vous devez attribuer un VLAN dédié à chaque classe de trafic. Un déploiement standard nécessite au moins quatre VLAN : Guest WiFi, Personnel, IoT/Systèmes de bâtiment, et un réseau conforme à la norme PCI pour les terminaux de paiement. Votre pare-feu doit appliquer une politique de refus par défaut entre ces segments. Le trafic des clients doit être acheminé directement vers Internet, totalement isolé du système de gestion de l'établissement, des terminaux de point de vente (POS) et des communications du personnel.
Pour la partie réseau sans fil, chaque SSID est associé à un VLAN spécifique. Sur le SSID des invités, vous devez activer l'isolation des clients. L'isolation des clients empêche les appareils connectés au même SSID de communiquer directement entre eux, limitant ainsi le risque qu'un appareil compromis puisse scanner les autres clients.
Intégration PMS et Gestion Automatisée des Sessions
L'intégration entre votre plateforme de gestion WiFi et votre Property Management System (PMS) - comme Oracle OPERA, Mews ou Protel - est le pivot d'un réseau hôtelier moderne. Le PMS détient la vérité absolue concernant l'identité des clients, l'attribution des chambres, le statut d'enregistrement et le niveau de fidélité.
Lorsqu'un client s'enregistre, le PMS envoie un appel API ou un webhook à la plateforme WiFi. La plateforme pré-configure la session du client, appliquant la bonne politique de bande passante en fonction de son niveau de fidélité. Lorsque le client se connecte, l'authentification est transparente. Surtout, lorsque le client libère sa chambre, le PMS signale à la plateforme WiFi de révoquer l'accès immédiatement. Cela élimine le risque de sécurité lié aux identifiants restants et empêche les anciens clients de consommer de la bande passante.
Captive Portals et collecte de données de première partie
Le Captive Portal est la passerelle où l'investissement dans l'infrastructure se convertit en valeur commerciale. Il ne s'agit pas d'un simple mécanisme de contrôle d'accès ; c'est votre principal moteur de collecte de données de première partie.
Les clients s'authentifient par e-mail, connexion sociale ou vérification par SMS. Cela permet de capturer une identité vérifiée, qui est ensuite liée à l'adresse MAC de leur appareil, à l'heure de leur visite et à leur temps de présence. Ces données alimentent directement votre CRM, permettant des e-mails ciblés avant le séjour, des enquêtes après le séjour et des offres basées sur la localisation.
La conformité n'est pas négociable. Un Captive Portal conforme au GDPR doit présenter un avis de confidentialité clair et obtenir un consentement explicite et distinct pour les communications marketing. Le consentement pour accéder au WiFi ne doit pas être conditionné par le consentement à recevoir du marketing. Purple gère cela de manière native, en maintenant des pistes d'audit détaillées pour chaque profil d'utilisateur.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation
Phase 1 : Étude de site et planification de la capacité
Avant de configurer le moindre matériel, réalisez une étude de site RF approfondie à l'aide d'outils de modélisation prédictive. Pour les environnements hôteliers, l'objectif est une couverture à l'intérieur des chambres. Déployez une borne d'accès (AP) par chambre, ou au minimum une AP pour deux chambres. Évitez de positionner les bornes dans les couloirs, ce qui crée des zones d'ombre de couverture et dégrade les performances. Dimensionnez votre liaison internet pour l'utilisation de pointe simultanée. Prévoyez 5 à 10 Mbps par chambre ; un établissement de 200 chambres nécessite une ligne dédiée de 800 Mbps à 1,6 Gbps.
Phase 2 : Conception de l'architecture et des politiques
Associez chaque type d'appareil à un VLAN dédié. Documentez vos règles de routage inter-VLAN et vos politiques de pare-feu de refus par défaut. Déterminez vos normes d'authentification : WPA3-Enterprise avec IEEE 802.1X pour les réseaux du personnel, et WPA3-Personal ou un réseau ouvert avec application HTTPS et isolation des clients pour les clients.
Phase 3 : Intégration du PMS et du portail
Configurez la connexion API entre votre PMS et la plateforme WiFi. Concevez le Captive Portal pour qu'il respecte les normes de la marque. Testez le parcours client de bout en bout sur les appareils iOS, Android et Windows. Vérifiez que la révocation de session se déclenche correctement lors du départ dans le PMS.
Bonnes pratiques
- Imposer l'isolation des clients : Activez toujours l'isolation des clients sur les SSID destinés aux clients afin d'empêcher tout mouvement latéral entre les appareils.
- Automatiser l'accès basé sur les rôles : Utilisez l'authentification IEEE 802.1X et RADIUS pour les réseaux du personnel. Intégrez avec Microsoft Entra ID, Okta ou Google Workspace pour attribuer dynamiquement les VLAN et les politiques de QoS en fonction des rôles des utilisateurs.
- Centraliser les normes de la marque : Utilisez une plateforme gérée dans le cloud avec un moteur de politiques hiérarchique. Définissez les SSID, les protocoles de sécurité et la charte graphique du Captive Portal au niveau du siège, permettant ainsi une application au niveau régional ou de l'établissement sans enfreindre les normes de la marque.
- Séparer le trafic IoT : Isolez les téléviseurs connectés, les thermostats et les assistants vocaux sur un VLAN IoT dédié avec un filtrage strict du trafic sortant.

Dépannage et atténuation des risques
- Débits lents : La cause la plus fréquente d'un WiFi d'hôtel lent est une liaison WAN sous-dimensionnée, et non les interférences RF. Surveillez l'utilisation de votre circuit internet. Si la liaison est saturée, la mise à niveau des bornes d'accès n'améliorera pas l'expérience des clients.
- Échec de la segmentation : Des ports trunk de commutateurs mal configurés peuvent regrouper plusieurs VLAN sur un seul domaine de diffusion, brisant ainsi silencieusement votre segmentation. Auditez régulièrement les configurations de vos commutateurs.
- Friction d'authentification : Un Captive Portal qui nécessite une saisie excessive de données incitera les clients à abandonner le processus de connexion. Gardez le formulaire concis.
ROI et impact commercial
Un réseau WiFi d'hôtel correctement architecturé offre des rendements mesurables. Il réduit les tickets de support informatique liés aux problèmes de connectivité, améliorant ainsi l'efficacité opérationnelle. Il améliore les scores de satisfaction des clients, qui sont directement corrélés avec le RevPAR. Plus important encore, il génère une base de données de première partie conforme de clients vérifiés, réduisant ainsi la dépendance vis-à-vis des agences de voyage en ligne (OTA) et alimentant les campagnes de marketing de réservation directe.
Définitions clés
VLAN (Virtual Local Area Network)
Un sous-réseau logique qui regroupe un ensemble d'appareils provenant de différents réseaux locaux physiques. Indispensable pour isoler le trafic invité des systèmes opérationnels.
Utilisé pour séparer le WiFi invité, les appareils du personnel, le matériel IoT et les terminaux de paiement dans des domaines de diffusion isolés pour la sécurité et la conformité PCI.
PMS (Property Management System)
La plateforme logicielle centrale utilisée par les hôtels pour gérer les réservations, les enregistrements, la facturation et le statut des chambres.
L'intégration du PMS avec la plateforme WiFi permet d'automatiser l'attribution des sessions, l'allocation de bande passante selon le niveau de fidélité et la révocation immédiate de l'accès lors du départ.
Captive Portal
Une page web que les utilisateurs doivent consulter et avec laquelle ils doivent interagir avant d'obtenir l'accès à un réseau WiFi public.
Utilisé dans l'hôtellerie pour authentifier les clients, présenter les conditions de service et collecter des données marketing de première main.
Isolation client
Une fonctionnalité de sécurité réseau sans fil qui empêche les appareils connectés de communiquer directement entre eux.
Obligatoire sur les SSID invités pour empêcher un appareil compromis de scanner ou d'attaquer d'autres clients sur le même réseau.
IEEE 802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports, fournissant un mécanisme d'authentification aux appareils souhaitant se connecter à un réseau local ou sans fil.
La référence pour l'authentification du réseau du personnel, permettant une attribution dynamique de VLAN en fonction du rôle de l'utilisateur défini chez un fournisseur d'identité comme Microsoft Entra ID.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilité pour les utilisateurs qui se connectent et utilisent un service réseau.
Utilisé en conjonction avec le protocole 802.1X pour vérifier les identifiants du personnel et appliquer des politiques réseau spécifiques.
SSID (Service Set Identifier)
Le nom public d'un réseau sans fil.
Les hôtels diffusent généralement plusieurs SSID (par exemple, "WiFi invité", "Réseau personnel"), chacun étant mappé à un VLAN spécifique.
WPA3-Enterprise
Le niveau le plus élevé de sécurité WiFi, nécessitant que chaque utilisateur s'authentifie avec des identifiants uniques plutôt qu'avec un mot de passe partagé.
Requis pour les réseaux du personnel et opérationnels afin d'assurer la responsabilité individuelle et de permettre l'application dynamique des politiques.
Exemples concrets
Un hôtel-boutique de 150 chambres utilisant Oracle OPERA nécessite un déploiement WiFi sécurisé qui différencie la bande passante pour les membres du programme de fidélité et révoque automatiquement l'accès lors du départ.
Déployez un point d'accès WiFi 6 par chambre. Configurez quatre VLAN : Invité (VLAN 10), Personnel (VLAN 20), IoT (VLAN 30) et POS (VLAN 40). Intégrez la plateforme Purple avec Oracle OPERA via API. Lorsqu'un client s'enregistre, OPERA envoie le niveau de fidélité à Purple. Purple configure la session en appliquant une règle de 50 Mbps pour les clients standard et de 100 Mbps pour les membres premium. Lors du départ, OPERA déclenche un appel API qui révoque immédiatement la session de l'adresse MAC dans Purple.
Une marque hôtelière mondiale de 400 établissements doit garantir une image de marque cohérente pour ses Captive Portals et la conformité au GDPR sur tous ses sites, bien qu'elle utilise différents FAI locaux et des fournisseurs de matériel variés (Cisco Meraki, HPE Aruba et Ruckus).
Implémentez une plateforme cloud de superposition comme Purple au-dessus de la couche matérielle hétérogène. Définissez un modèle de politique globale au siège de la marque qui dicte le nom du SSID, le design du Captive Portal et les cases de consentement spécifiques au GDPR. Appliquez ce modèle de manière hiérachique à l'ensemble des 400 établissements. Les équipes informatiques locales peuvent gérer leurs AP et commutateurs spécifiques, mais elles ne peuvent pas modifier le flux du Captive Portal ou les exigences de collecte de données.
Questions d'entraînement
Q1. Un hôtel met à niveau son réseau pour prendre en charge l'enregistrement mobile et les clés de chambre numériques. L'équipe informatique prévoit de placer les serrures de portes électroniques sur le même VLAN que le WiFi invité afin de simplifier le routage. Quel est le risque principal de cette approche ?
Conseil : Considérez le principe de segmentation logique et de mouvement latéral.
Voir la réponse type
Placer des appareils IoT comme des serrures électroniques sur le VLAN invité expose l'infrastructure critique du bâtiment à des appareils non fiables. Un smartphone invité compromis pourrait tenter de sonder ou d'attaquer les serrures. La bonne approche consiste à placer les serrures sur un VLAN IoT dédié (par exemple, le VLAN 30) avec un filtrage d'entrée/sortie strict, entièrement isolé du VLAN invité.
Q2. Un directeur régional signale que le WiFi d'un établissement de 300 chambres est « trop lent », malgré les récentes mises à niveau vers des points d'accès WiFi 6 dans les couloirs. Quelles sont les deux causes architecturales les plus probables de ces mauvaises performances ?
Conseil : Considérez à la fois la capacité WAN et les principes de propagation RF.
Voir la réponse type
Premièrement, la liaison montante Internet est probablement sous-dimensionnée. Un établissement de 300 chambres nécessite une ligne louée dédiée d'au moins 1,5 Gbps pour gérer les pics de streaming simultanés. Deuxièmement, l'emplacement des points d'accès en couloir est une conception défaillante ; le signal RF se dégrade considérablement en traversant les portes coupe-feu lourdes et la plomberie des salles de bains. Les points d'accès doivent être déplacés dans les chambres d'hôtes.
Q3. L'équipe marketing souhaite attribuer automatiquement aux clients de retour une tranche de bande passante supérieure pour récompenser leur fidélité. Comment l'architecture réseau doit-elle être conçue pour prendre en charge cette exigence ?
Conseil : Quel système détient la source de vérité pour l'identité des invités, et comment communique-t-il avec le réseau ?
Voir la réponse type
L'architecture nécessite une intégration API entre le système de gestion hôtelière (PMS) et la plateforme de gestion WiFi. Lorsque le client se connecte, la plateforme WiFi interroge le PMS en utilisant l'adresse MAC de l'appareil ou l'e-mail authentifié. Le PMS renvoie le statut de fidélité du client, et la plateforme WiFi applique dynamiquement une politique de QoS pour allouer une bande passante supérieure.
Continuer la lecture de cette série
Staff WiFi vs. Guest WiFi : meilleures pratiques pour la segmentation des réseaux d'entreprise
Un guide technique complet destiné aux leaders de l'informatique sur la segmentation des réseaux WiFi pour le personnel et les invités. Il couvre l'architecture VLAN, l'authentification 802.1X, les politiques de pare-feu et l'impact commercial d'une conception de réseau sécurisée.
Comment configurer un WiFi invité : un guide de configuration d'entreprise sécurisé
Ce guide de référence offre aux responsables informatiques et architectes réseau un modèle définitif pour déployer un WiFi invité d'entreprise sécurisé. Il couvre l'architecture essentielle, la migration WPA3, la segmentation VLAN et l'intégration de captive portal pour protéger les systèmes internes tout en collectant des données de premier niveau conformes.
Comment résoudre les lenteurs de votre WiFi sans augmenter le débit de votre forfait Internet
Un guide de référence technique complet pour les responsables informatiques et les architectes réseau sur l'optimisation des performances WiFi d'entreprise sans augmenter la bande passante du FAI. Couvre le réglage RF, la gestion de la densité des clients, la mise en œuvre de la QoS et l'utilisation de l'analyse WiFi pour diagnostiquer et résoudre les goulots d'étranglement.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.