
Umgang mit dem Mangel an öffentlichen IPs in Studentenwohnheimen
Dieser Leitfaden bietet eine definitive technische Referenz für Netzwerkarchitekten, die Carrier-Grade NAT (CGNAT) und Port Address Translation (PAT) einsetzen, um dem IPv4-Mangel in dicht besiedelten Studentenwohnheimen und Multi-Tenant WiFi-Umgebungen zu begegnen. Er behandelt die NAT444-Architektur, den gemeinsamen Adressraum nach RFC 6598, die Dimensionierung der Port Block Allocation, GDPR-konforme Protokollierungsstrategien und einen Migrationspfad für Dual-Stack IPv6. Der Leitfaden ist unerlässlich für jeden Betreiber, der Hunderte oder Tausende von gleichzeitigen Geräten in einem begrenzten öffentlichen IP-Pool verwaltet, und bietet praxisnahe Konfigurationsanleitungen, reale Fallstudien sowie eine ROI-Analyse.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Multi-Tenant WiFi Leitfaden →
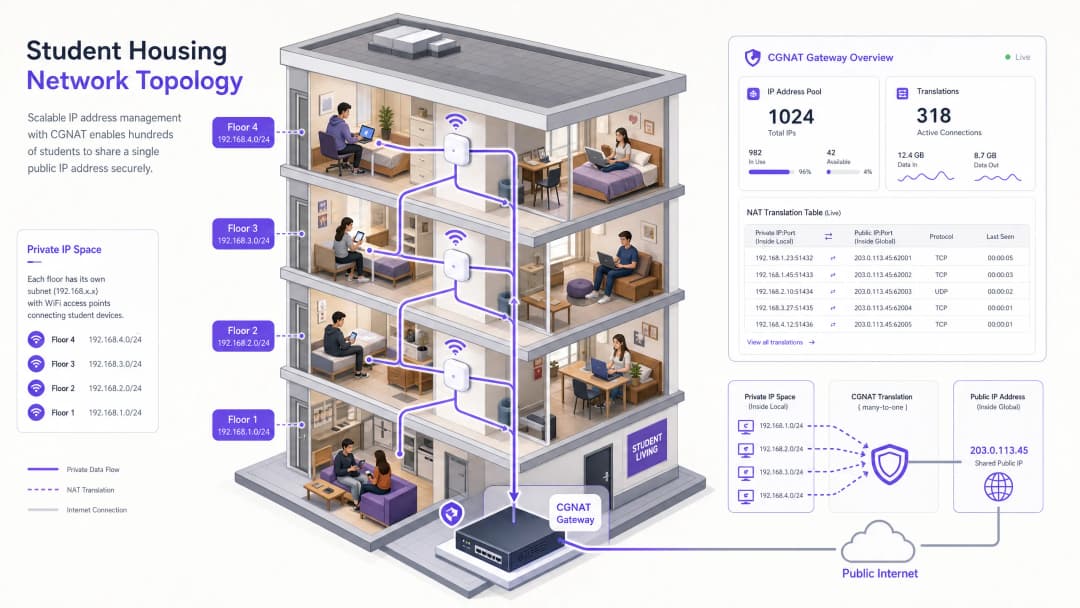
Executive Summary
Da sich die Erschöpfung von IPv4-Adressen beschleunigt, stehen IT-Manager und Netzwerkarchitekten in dichten Multi-Tenant-Umgebungen - wie Studentenwohnheimen, dem Gastgewerbe und großen öffentlichen Veranstaltungsorten - vor erheblichen betrieblichen Herausforderungen. Ein einziges Studentenwohnheim mit 1.000 Bewohnern kann über 7.000 gleichzeitige IP-verbundene Geräte erzeugen. Standard-Port-Address-Translation-Architekturen (PAT) versagen bei dieser Größenordnung, was zu Port-Erschöpfung, Verbindungsabbrüchen und einer schlechteren Benutzererfahrung führt.
Dieser technische Leitfaden beschreibt die Architektur und Bereitstellung von Carrier-Grade NAT (CGNAT) unter Verwendung des NAT444-Modells zur Bewältigung der IP-Erschöpfung. Durch die Nutzung des gemeinsamen Adressraums nach RFC 6598 und die Implementierung einer strategischen Port Block Allocation (PBA) können Netzwerkbetreiber eine hohe Teilnehmerdichte von bis zu 128 Benutzern pro öffentlicher IP erreichen und gleichzeitig die Einhaltung der GDPR und der gesetzlichen Vorschriften zur Überwachung des Telekommunikationsverkehrs gewährleisten. Für Veranstaltungsorte, die Plattformen wie Guest WiFi und WiFi Analytics nutzen, sichert eine robuste CGNAT-Architektur eine stabile Konnektivität und präzise Datenerfassung, ohne die Investitionskosten (CapEx) für den Kauf zusätzlicher IPv4-Blöcke zu verursachen.
Technische Details
Die Skalierungsherausforderung in Studentenwohnheimen
Die Gerätedichte in modernen Studentenwohnheimen unterscheidet sich grundlegend von fast allen anderen verwalteten Netzwerkumgebungen. Ein einzelner Bewohner verbindet in der Regel ein Smartphone, einen Laptop, einen Smart-TV, eine Spielekonsole und mindestens ein Smart-Home-Gerät. Bei fünf bis sieben Geräten pro Bewohner stellt ein Campus mit 1.000 Betten eine gleichzeitige Sitzungslast dar, die selbst ein Hotel vergleichbarer Größe in den Schatten stellt. Erschwert wird diese Herausforderung durch die Nutzungsmuster: In den Hauptabendstunden (18:00 - 23:00 Uhr) kommt es zu fast zeitgleichen Aktivitäten mit hoher Bandbreite bei Gaming, Videostreaming und sozialen Medien, wobei im Hintergrund dauerhafte Verbindungen aufrechterhalten werden.
Der IPv4-Adressraum ist auf der Ebene der Regional Internet Registries (RIR) praktisch erschöpft. Das RIPE NCC, das die Zuweisungen in Europa und dem Nahen Osten verwaltet, hat seine endgültige /8-Zuteilungsrichtlinie im Jahr 2019 erreicht. Die Kosten für den Erwerb zusätzlicher öffentlicher IPv4-Blöcke auf dem freien Markt liegen derzeit bei 40 bis 60 US-Dollar pro Adresse - ein untragbarer Investitionsaufwand (CapEx) für jeden Betreiber, der Hunderte von Subnetzen verwaltet.
Einschränkungen von Standard-PAT
Bei herkömmlichen Bereitstellungen an einem einzelnen Standort ordnet Port Address Translation (PAT) ein gesamtes privates LAN (RFC 1918-Bereich: 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16) einer einzigen öffentlichen IP-Adresse zu. Eine einzelne IPv4-Adresse verfügt über 65.535 verfügbare Ports für TCP und UDP. Während dies für ein kleines Büro ausreicht, führt die zunehmende Verbreitung von Hintergrundanwendungen - Cloud-Synchronisierung, Messaging-Plattformen, Streaming-Dienste - in dicht besiedelten Studentenwohnheimen dazu, dass ein einziger Nutzer problemlos Hunderte von gleichzeitigen Ports belegen kann. Wenn der PAT-Edge-Router seine verfügbaren Ports aufgebraucht hat, werden neue Sitzungsanfragen stillschweigend verworfen. Dies äußert sich in Anwendungs-Timeouts, fehlgeschlagenen VoIP-Anrufen und einer Zunahme von Helpdesk-Tickets.
CGNAT (NAT444) Architektur
Um die Einschränkungen von einstufigem NAT zu überwinden, müssen Unternehmensnetzwerke eine Carrier-Grade NAT-Architektur implementieren, genauer gesagt das NAT444-Modell. Dieser Name bezieht sich auf die drei Schichten des IPv4-Adressraums, die an der Übersetzungskette beteiligt sind.
Ebene 1 - CPE / Access Point-Schicht: Den Geräten der Nutzer werden private IP-Adressen aus dem RFC 1918-Bereich (z. B. 192.168.x.x) zugewiesen. Der Access Point oder das Teilnehmergerät (CPE) führt die erste NAT-Übersetzung durch.
Ebene 2 - CGNAT-Gateway: Das CPE übersetzt die private RFC 1918-Adresse in den gemeinsamen RFC 6598-Adressraum (100.64.0.0/10). Dieser Zwischenbereich ist speziell für die Nutzung zwischen der Infrastruktur des Service Providers und dem CGNAT-Gateway reserviert. Die Verwendung von RFC 6598 anstelle eines anderen RFC 1918-Bereichs verhindert Adressüberschneidungen und Routingkonflikte in komplexen Multi-Tenant-Umgebungen.
Ebene 3 - Öffentliches Internet: Das CGNAT-Gateway führt die endgültige Übersetzung von der RFC 6598-Adresse in eine gemeinsam genutzte öffentliche IPv4-Adresse durch. Dies ist die Adresse, die für externe Dienste sichtbar ist.
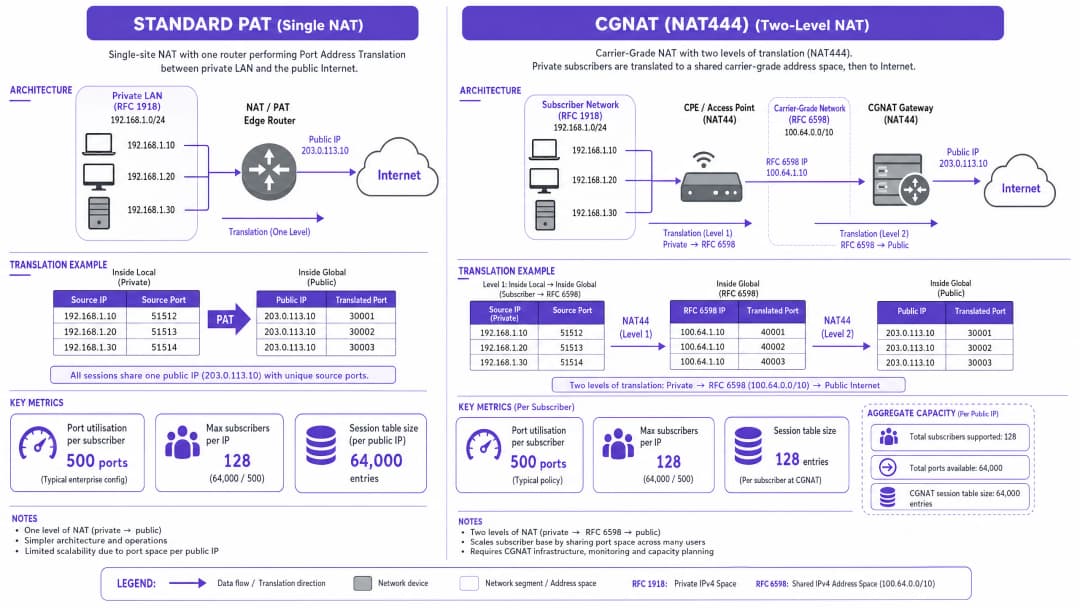
Port-Block-Zuweisung: Kritische Architekturentscheidungen
Die wichtigste Konfigurationsentscheidung bei einer CGNAT-Einführung ist die Strategie für die Port-Zuweisung. Hierbei gibt es zwei Ansätze:
Dynamische Port-Zuweisung (DPA): Ports werden sitzungsbasiert aus einem gemeinsamen Pool zugewiesen. Dies maximiert die Effizienz der Port-Auslastung, erzeugt jedoch bei jedem einzelnen Sitzungsauf- und -abbau einen Protokolleintrag - was bei großen Datenmengen eine enorme Belastung für Compliance und Infrastruktur darstellt.
Port-Block-Zuweisung (PBA): Jedem Teilnehmer wird bei Initiierung seiner ersten Sitzung ein zusammenhängender Block von Ports zugewiesen. Der Block bleibt so lange zugewiesen, bis die Sitzung des Teilnehmers beendet wird. Dieser Ansatz erzeugt nur dann Protokolle, wenn ein Block zugewiesen und wieder freigegeben wird, was das Protokollvolumen um bis zu 98 % reduziert.
| Konfigurationsparameter | Empfohlener Wert | Begründung |
|---|---|---|
| Ports pro Teilnehmer (PBA-Blockgröße) | 500 | Ausreichend für moderne Webanwendungen ohne Erschöpfung des Pools |
| Maximale gleichzeitige Sitzungen pro Teilnehmer | 2.000 | Verhindert, dass ein einzelnes infiziertes Gerät den Pool erschöpft |
| Sitzungs-Timeout (TCP hergestellt) | 7.440 Sekunden (RFC 5382) | Entspricht den IETF-Empfehlungen für das NAT-Verhalten |
| Sitzungs-Timeout (UDP) | 300 Sekunden | Verhindert, dass veraltete UDP-Zuordnungen Port-Ressourcen belegen |
Branchen-Benchmark: NFWare, ein führender CGNAT-Anbieter mit Installationen in über 100 ISPs, empfiehlt maximal 128 Teilnehmer pro öffentlicher IP mit 500 zugewiesenen Ports pro Teilnehmer. Eine Überschreitung dieses Limits - beispielsweise die Ausdehnung auf 256 Teilnehmer pro IP mit jeweils 250 Ports - erhöht das Risiko von Sitzungsabbrüchen bei Spitzenlasten erheblich.
Dual-Stack IPv6 als langfristiger Migrationspfad
CGNAT ist eine Überbrückungsstrategie, keine dauerhafte Lösung. Die richtige architektonische Richtung ist eine Dual-Stack-Bereitstellung: die native Ausführung von IPv6 parallel zu IPv4 mit CGNAT. Moderne Geräte und große CDNs (Google, Netflix, Meta, Cloudflare) bevorzugen IPv6 deutlich, sofern es verfügbar ist. In einer gut konfigurierten Dual-Stack-Umgebung können 60 - 70 % des gesamten Datenverkehrs auf IPv6 verlagert werden, was die Last auf den IPv4 CGNAT-Pool drastisch verringert und dessen effektive Lebensdauer verlängert.
Für Umgebungen im Bereich Gesundheitswesen und Transport, in denen die Unterstützung von Altsystemen entscheidend ist, bietet Dual-Stack zudem einen klaren Migrationspfad: IPv6-fähige Geräte migrieren nativ, während ältere reine IPv4-Geräte über CGNAT ohne Unterbrechung für den Benutzer weiter funktionieren.

Implementierungshandbuch
Schritt 1: Audit der aktuellen IP-Zuweisung und Gerätedichte
Etablieren Sie eine Ausgangsbasis, bevor Sie CGNAT bereitstellen. Erfassen Sie die folgenden Daten aus Ihren bestehenden Netzwerkmanagementsystemen:
- Maximale Anzahl gleichzeitiger Geräte pro Subnetz
- Durchschnittliche und maximale Sitzungen pro Gerät
- Aktueller Prozentsatz der Auslastung öffentlicher IP-Adressen
- Bestehende Konfigurationen für NAT-Timeouts
Diese Daten fließen direkt in die Bestimmung Ihrer PBA-Blockgröße und der Anforderungen an Ihren Pool öffentlicher IP-Adressen ein.
Schritt 2: Design des RFC 6598 Transit-Netzwerks
Weisen Sie den Block 100.64.0.0/10 für das Transit-Netzwerk auf Carrier-Ebene zu. Planen Sie das Subnetzwerk passend zu Ihrer Campus-Topologie - typischerweise ein /24 oder /23 pro Gebäude oder Zugriffsschicht-Segment. Stellen Sie sicher, dass Ihre Routing-Infrastruktur keine RFC 6598-Präfixe in das öffentliche Internet oder an Peering-Partner weiterleitet.
Schritt 3: Bereitstellung und Konfiguration der CGNAT-Gateways
Das CGNAT-Gateway ist in der Regel eine dedizierte Hardware-Appliance oder eine virtualisierte Netzwerkfunktion (VNF), die auf Standard-Serverhardware ausgeführt wird. Wichtige Konfigurationsparameter:
- NAT-Pool: Weisen Sie Ihren öffentlichen IPv4-Block dem NAT-Pool zu. Stellen Sie sicher, dass die Poolgröße für Ihr angestrebtes Verhältnis von Teilnehmern zu IP-Adressen angemessen ist.
- PBA-Konfiguration: Setzen Sie die Blockgröße auf 500 Ports. Konfigurieren Sie die maximale Anzahl von Blöcken pro Teilnehmer auf 1 (mit der Option, dies auf 2 zu erweitern, falls ein Teilnehmer seinen ursprünglichen Block aufbraucht, anstatt die Basisblockgröße zu erhöhen).
- Protokollierung: Konfigurieren Sie die Syslog-Ausgabe an Ihr SIEM. Bei PBA erfasst jeder Protokolleintrag: die interne IP des Teilnehmers, die zugewiesene öffentliche IP, den zugewiesenen Port-Block-Start, das Block-Ende, den Zeitstempel der Zuweisung und den Zeitstempel der Freigabe.
- Sitzungsbegrenzungen: Richten Sie maximal 2.000 gleichzeitige Sitzungen pro Teilnehmer ein, um Missbrauch zu verhindern.
Schritt 4: Integration mit der Identitäts- und Authentifizierungsschicht
In Umgebungen, die die Guest WiFi-Plattform nutzen, muss die Captive Portal-Authentifizierung an oder vor der Level 1-NAT-Grenze erfolgen. Dadurch wird sichergestellt, dass der Identitätsanbieter MAC-Adressen und Benutzeranmeldedaten eindeutig internen IP-Adressen zuordnen kann, bevor der Datenverkehr im CGNAT-Pool aggregiert wird. Die Plattform von Purple verarbeitet dies auf Access-Point-Ebene und behält eine klare Benutzer-zu-IP-Bindung bei, die über die gesamte NAT-Übersetzungskette hinweg bestehen bleibt.
Für Bereitstellungen mit kennwortlosem Zugriff - wie in How a WiFi Assistant Enables Passwordless Access in 2026 beschrieben - gilt dasselbe Prinzip: Die Identitätsbindung muss vor dem CGNAT-Gateway etabliert werden, um eine genaue Sitzungszuordnung zu gewährleisten.
Schritt 5: Konfiguration von IPv6 Dual-Stack
Aktivieren Sie IPv6 auf allen Access Points und verteilen Sie ein /64-Präfix pro VLAN über DHCPv6 oder SLAAC. Deklarieren Sie IPv6-Routen über Ihren Upstream-Provider. Bevor Sie die Größe Ihres IPv4-NAT-Pools reduzieren, stellen Sie sicher, dass der Datenverkehr der großen CDNs (Google, Netflix, YouTube) über AAAA-Records aufgelöst und via IPv6 geroutet wird.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Implementieren Sie deterministisches NAT, wo immer dies möglich ist. Deterministisches NAT verwendet ein algorithmisches Mapping zwischen der internen IP-Adresse eines Nutzers und der ihm zugewiesenen öffentlichen IP-Adresse und dem Portblock. Da das Mapping mathematisch berechenbar ist, muss keine Session-Tabelle gepflegt oder protokolliert werden - das Mapping kann bei Bedarf für rechtmäßige Abfangzwecke per Reverse-Engineering rekonstruiert werden. Dies ist der Goldstandard für Compliance-bewusste Deployments.
Verteilen Sie die Last der CGNAT-Gateways. Vermeiden Sie es, den gesamten CGNAT-Verkehr über eine einzige Appliance zu leiten. Verteilen Sie die Gateways über den Campus oder die Gebäude, um einen Single Point of Failure zu verhindern. Verteilte Gateways mindern auch das Risiko für die IP-Reputation: Wenn eine öffentliche IP im Pool von einem CDN wegen verdächtiger Traffic-Muster (z. B. CAPTCHA-Herausforderungen) markiert wird, ist nur eine Teilmenge der Nutzer betroffen.
Überwachen Sie die IP-Reputation aktiv. Abonnieren Sie Feeds zur IP-Reputation (z. B. Spamhaus, SURBL) und überwachen Sie die IPs Ihres öffentlichen NAT-Pools. Halten Sie einen Reserve-Pool sauberer IPs bereit, um diese zu rotieren, falls eine aktive Adresse auf einer Blacklist landet. Dies ist besonders in Studentenwohnheimen von entscheidender Bedeutung, wo eine kleine Anzahl von Nutzern Aktivitäten durchführen kann, die Missbrauchsmeldungen auslösen.
Setzen Sie Session-Limits pro Nutzer durch. Ein striktes Limit von 2.000 gleichzeitigen Sessions pro Nutzer verhindert, dass ein einzelnes infiziertes Gerät - beispielsweise bei der Teilnahme an einem DDoS-Verstärkungsangriff - den gesamten Portblock erschöpft, der dieser öffentlichen IP zugewiesen ist. Weitere Einzelheiten zur Überwachung der Netzwerkleistung finden Sie in unserem Leitfaden zur Messung von WiFi Signalstärke und -abdeckung.
Nutzen Sie IEEE 802.1X für die Zugriffskontrolle. Das Bereitstellen einer portbasierten IEEE 802.1X Authentifizierung auf der Zugriffsebene stellt sicher, dass nur authentifizierte Geräte IP-Zuweisungen erhalten. Dies mindert das Risiko, dass nicht autorisierte Geräte Port-Zuweisungen verbrauchen, und bietet einen klaren Audit-Trail für rechtmäßige Abfangzwecke.
Fehlerbehebung und Risikominderung
Protokollierung und Compliance-Aufwand
In Großbritannien und Europa müssen Netzbetreiber gemäß der GDPR und dem Investigatory Powers Act 2016 in der Lage sein, eine öffentliche IP-Adresse und Portnummer zu einem bestimmten Zeitstempel bis zu einem bestimmten Nutzer zurückzuverfolgen. Dies ist eine nicht verhandelbare gesetzliche Verpflichtung.
Risiko: Bei dynamischem CGNAT erzeugt die Protokollierung jedes Session-Aufbaus und -Abbaus täglich Terabytes an Syslog-Daten. Ein Deployment mit 1.000 Nutzern und dynamischer Zuweisung kann täglich 500 Millionen Protokolleinträge generieren. Dies überlastet die SIEM-Infrastruktur, treibt die Speicherkosten in die Höhe und macht forensische Untersuchungen unpraktikabel.
Minderung: Die Port-Block-Zuweisung (PBA) reduziert das Protokollvolumen um bis zu 98 %. Bei PBA protokollieren Sie nur die Ereignisse der Blockzuweisung und -freigabe - in der Regel zwei Protokolleinträge pro Nutzersitzung anstelle von Hunderten oder Tausenden. Stellen Sie sicher, dass Ihr SIEM diese Protokolle mindestens 12 Monate lang aufbewahrt, um den gesetzlichen Anforderungen zur Datenspeicherung zu entsprechen.
CAPTCHA- und IP-Reputationsprobleme
Wenn 128 Benutzer eine einzige öffentliche IP teilen, kann das aggregierte Traffic-Volumen Rate-Limiting oder Anti-Bot-Schutzmechanismen auf großen Websites auslösen. Google's reCAPTCHA, das Bot-Management von Cloudflare und ähnliche Systeme nutzen IP-basierte Heuristiken, die eine gemeinsam genutzte CGNAT-IP fälschlicherweise als Bot-Quelle klassifizieren können.
Abmilderung: Verteilen Sie Ihren CGNAT-Pool auf mehrere öffentliche IPs. Überwachen Sie aktiv die Reputations-Scores. Erwägen Sie den Einsatz von DNS-over-HTTPS (DoH) oder DNS-over-TLS (DoT), um DNS-basierte Reputationsprobleme zu vermeiden. Klären Sie Benutzer darüber auf, dass gelegentliche CAPTCHA-Abfragen in Umgebungen mit gemeinsam genutzten IPs ein bekanntes Verhalten sind.
Probleme mit der Applikationskompatibilität
Einige Anwendungen - insbesondere Peer-to-Peer-Protokolle, bestimmte VoIP-Implementierungen und ältere Gaming-Plattformen - sind auf persistentes Port-Mapping oder den Aufbau eingehender Verbindungen angewiesen. Diese können unter Double NAT ausfallen.
Abmilderung: Stellen Sie bei VoIP sicher, dass Ihr CGNAT-Gateway ALG (Application Layer Gateway) für SIP unterstützt. Erwägen Sie für Gaming-Anwendungen die Implementierung eines UPnP-Proxys oder eines dedizierten Gaming-VLANs mit einem separaten, weniger ausgelasteten NAT-Pool. Für Einzelhandels- Umgebungen, in denen Kassensysteme eine eingehende Verbindung benötigen, sollten Sie diese Geräte in ein separates VLAN verschieben, das die CGNAT-Ebene vollständig umgeht.
ROI und geschäftliche Auswirkungen
Einsparungen bei den Investitionsausgaben (CapEx)
Die Bereitstellung von CGNAT bietet sofortige und erhebliche CapEx-Einsparungen. Bei einem Marktpreis von 50 $ pro IPv4-Adresse müsste eine Universität mit 5.000 Betten, die ein Geräte-zu-IP-Verhältnis von 1:1 benötigt, etwa 35.000 IP-Adressen erwerben - was 1,75 Millionen $ kosten würde. Durch den Einsatz von CGNAT mit einem Verhältnis von 128:1 benötigt dieselbe Bereitstellung weniger als 300 öffentliche IPs, wodurch die Kosten für den IP-Erwerb auf etwa 15.000 $ sinken.
Selbst nach Berücksichtigung der Kosten für CGNAT-Gateway-Hardware oder virtualisierte Netzwerkfunktionen (normalerweise 20.000 $ - 80.000 $ für eine Bereitstellung auf Campus-Ebene) sind die Nettoeinsparungen erheblich.
Reduzierung der Betriebsausgaben (OpEx)
Eine stabile Konnektivität reduziert direkt den Aufwand für den Helpdesk. Port-Exhaustion-Ereignisse - die primäre Fehlerquelle bei groß angelegtem Standard-PAT - verursachen ein übermäßig hohes Aufkommen an Support-Tickets. Eine gut konfigurierte CGNAT-Bereitstellung mit angemessenen Session-Limits und PBA eliminiert diese Fehlerquelle, was zu einer geschätzten Reduzierung des netzwerkbezogenen Helpdesk-Volumens um 30-40 % führt.
Wettbewerbsvorteil im studentischen Wohnen
Auf dem wettbewerbsintensiven Markt für Studentenwohnheime ist die Netzwerkqualität ein primäres Auswahlkriterium für potenzielle Mieter. Betreiber, die eine konsistente Konnektivität mit hohem Durchsatz nachweisen können - validiert durch WiFi Analytics Dashboards, die Betriebszeit, Sitzungsqualität und Gerätedichtemetriken anzeigen - erzielen Premium-Mietpreise und eine höhere Auslastung. Diese Stabilität der Infrastruktur ist auch das Fundament für die Bereitstellung fortschrittlicher standortbezogener Dienste, wie in Purple launched offline maps mode for seamless, secure navigation for WiFi hotspots hervorgehoben.
Fallstudie 1: Universitätswohnheim mit 800 Betten
Ein von einer britischen Universität betriebenes Wohnheim mit 800 Betten hatte in den Hauptabendstunden mit chronischen Konnektivitätsproblemen zu kämpfen. Die Untersuchung ergab, dass die einstufige PAT-Konfiguration, die ein öffentliches /29-Subnetz (6 nutzbare IPs) verwendete, jeden Abend um 19:30 Uhr alle verfügbaren Ports aufgebraucht hatte. Der Betreiber implementierte eine CGNAT-Lösung mit PBA (500 Ports pro Teilnehmer, 128 Teilnehmer pro IP), aktualisierte auf ein öffentliches /27-Subnetz (30 nutzbare IPs) und aktivierte IPv6 Dual-Stack. Die Metriken nach der Bereitstellung zeigten eine Reduzierung der Port-Erschöpfungsvorfälle um 94 % im Vergleich zum ersten dynamischen Zuweisungspilotprojekt, eine Reduzierung der netzwerkbezogenen Helpdesk-Tickets um 38 % und eine Reduzierung des CGNAT-Protokollvolumens um 65 %. Innerhalb von 60 Tagen nach der Bereitstellung erreichte die IPv6-Offload-Rate 62 %.
Fallstudie 2: Privater PBSA-Betreiber (Purpose-Built Student Accommodation) mit 1.200 Zimmern
Ein privater PBSA-Betreiber, der drei Standorte in zwei britischen Städten verwaltet, musste seine Netzwerkarchitektur vor der Eröffnung eines vierten Standorts standardisieren. Die bestehende Infrastruktur nutzte eine Mischung aus einstufigem NAT und Ad-hoc-VLAN-Segmentierung ohne schlüssige Protokollierungsstrategie. Eine CGNAT-Bereitstellung mit deterministischem NAT wurde an allen drei Standorten implementiert, was eine mathematisch berechenbare Zuordnung von Teilnehmern zu IPs ohne den Aufwand einer Sitzungsprotokollierung ermöglichte. Dieser Ansatz stellte das Rechtsteam des Betreibers hinsichtlich der Einhaltung von Vorschriften zur rechtmäßigen Überwachung zufrieden, eliminierte die SIEM-Speicherkosten für Sitzungsprotokolle und bot eine konsistente Architekturvorlage für den vierten Standort. Der Betreiber integrierte außerdem die Guest WiFi-Plattform von Purple für die Captive Portal-Authentifizierung und richtete eine Identitätsbindung vor dem CGNAT-Gateway ein, um eine genaue Benutzerzuordnung in den Analyseberichten zu gewährleisten.
Schlüsseldefinitionen
CGNAT (Carrier-Grade NAT)
Eine Netzwerkarchitektur, bei der ein Betreiber eine Netzwerkadressübersetzung an einem zentralen Gateway durchführt, sodass mehrere Teilnehmer eine einzige öffentliche IPv4-Adresse gemeinsam nutzen können. Definiert in RFC 6264 und RFC 6888. Auch bekannt als Large-Scale NAT (LSN) oder CGN.
IT-Teams stoßen auf CGNAT, wenn eine einzige öffentliche IP nicht ausreicht, um alle Geräte in einem Netzwerk zu bedienen. In Studentenwohnheimen ist CGNAT der primäre Mechanismus zur Bewältigung der IPv4-Knappheit, ohne zusätzlichen öffentlichen Adressraum erwerben zu müssen.
NAT444
Eine spezifische CGNAT-Topologie mit drei Schichten von IPv4-Adressbereich: private Teilnehmeradressen (RFC 1918), gemeinsam genutzte Carrier-Grade-Adressen (RFC 6598) und öffentliche Internetadressen. Der Name bezieht sich auf die drei durchquerten IPv4-Netzwerke.
NAT444 ist die Standardarchitektur für CGNAT-Bereitstellungen in mandantenfähigen Umgebungen. Netzwerkarchitekten müssen das dreischichtige Modell verstehen, um das Zwischennetzwerk korrekt zu entwerfen und Adressüberschneidungen zu vermeiden.
RFC 6598 Shared Address Space
Der IPv4-Adressblock 100.64.0.0/10 (100.64.0.0 bis 100.127.255.255), der von der IANA für die Verwendung im Zwischennetzwerk zwischen einem CPE und einem CGNAT-Gateway reserviert wurde. Dieser Bereich ist im öffentlichen Internet nicht routingfähig und wurde speziell entwickelt, um Adresskonflikte in NAT444-Bereitstellungen zu verhindern.
IT-Teams müssen RFC 6598 - und nicht RFC 1918 - für das CGNAT-Zwischennetzwerk verwenden. Die Verwendung von RFC 1918 für dieses Segment birgt das Risiko von Adressüberschneidungen, wenn dieselben RFC-1918-Bereiche in Teilnehmernetzwerken verwendet werden.
Port Block Allocation (PBA)
Eine CGNAT-Portzuweisungsstrategie, bei der jedem Teilnehmer für die Dauer seiner Sitzung ein zusammenhängender Block von Ports (z. B. 500 Ports) zugewiesen wird, anstatt Ports einzeln pro Verbindung zuzuweisen. Definiert in RFC 7422.
PBA ist der empfohlene Ansatz für GDPR-konforme CGNAT-Bereitstellungen. Es reduziert den Protokollierungsaufwand im Vergleich zur dynamischen Portzuweisung um bis zu 98 %, wodurch die Einhaltung der gesetzlichen Bestimmungen zur Überwachung im großen Stil betrieblich machbar wird.
Deterministic NAT
Eine CGNAT-Konfiguration, bei der die Zuordnung zwischen der internen IP-Adresse eines Teilnehmers und seiner zugewiesenen öffentlichen IP sowie dem Portblock algorithmisch berechnet wird, ohne eine Session-Tabelle zu führen. Die Zuordnung ist mathematisch umkehrbar, was eine Teilnehmeridentifikation ohne Protokollabruf ermöglicht.
Deterministic NAT ist der Goldstandard für Compliance-bewusste Bereitstellungen. Es eliminiert den Protokollierungsaufwand vollständig und erfüllt gleichzeitig die Anforderungen zur rechtmäßigen Überwachung, da der Teilnehmer anhand einer öffentlichen IP, eines Ports und eines Zeitstempels mithilfe des bekannten Algorithmus identifiziert werden kann.
PAT (Port Address Translation)
Eine Form der Netzwerkadressübersetzung, bei der mehrere private IP-Adressen einer einzelnen öffentlichen IP-Adresse zugeordnet werden, indem Verbindungen mithilfe eindeutiger Quellportnummern unterschieden werden. Auch als NAT-Overload oder Many-to-One-NAT bezeichnet.
PAT ist das standardmäßige einstufige NAT, das in den meisten Enterprise-Edge-Routern verwendet wird. Es ist der Vorgänger von CGNAT und reicht für dichte mandantenfähige Umgebungen aufgrund von Port-Erschöpfung im großen Stil nicht aus.
Session-Tabelle
Eine von einem NAT-Gateway verwaltete Datenstruktur, die für jede aktive Verbindung die Zuordnung zwischen interner (privater) IP-Adresse und Port sowie externer (öffentlicher) IP-Adresse und Port protokolliert. Die Session-Tabelle ist die primäre Speicher- und Verarbeitungsressource, die von CGNAT beansprucht wird.
Die Dimensionierung der Session-Tabelle ist ein kritischer Kapazitätsplanungsparameter für CGNAT-Gateways. Eine Bereitstellung für 1.000 Teilnehmer mit maximal 2.000 Sessions pro Teilnehmer erfordert eine Kapazität der Session-Tabelle von mindestens 2 Millionen Einträgen. Eine Unterdimensionierung der Session-Tabelle führt zu Verbindungsfehlern.
Dual-Stack
Eine Netzwerkkonfiguration, bei der sowohl IPv4- als auch IPv6-Protokolle gleichzeitig auf derselben Netzwerkinfrastruktur und denselben Endgeräten aktiv sind. Geräte mit Dual-Stack-Fähigkeit bevorzugen IPv6 für Verbindungen zu IPv6-fähigen Zielen.
Dual-Stack ist die empfohlene Übergangsstrategie für CGNAT-Implementierungen. Durch die Auslagerung von IPv6-fähigem Datenverkehr auf den nativen IPv6-Pfad reduziert Dual-Stack die Auslastung des IPv4-CGNAT-Pools und bietet einen Migrationspfad hin zu einem IPv6-primären Netzwerk.
RFC 1918 Private Address Space
Die drei für die private Netzwerknutzung reservierten IPv4-Adressbereiche: 10.0.0.0/8, 172.16.0.0/12 und 192.168.0.0/16. Diese Adressen sind im öffentlichen Internet nicht routingfähig und werden für die interne Netzwerkadressierung verwendet.
RFC 1918-Adressen werden für die Adressierung von Teilnehmergeräten in CGNAT-Bereitstellungen verwendet. Netzwerkarchitekten müssen sicherstellen, dass sich die in den Teilnehmernetzwerken verwendeten RFC 1918-Bereiche nicht mit den im dazwischenliegenden CGNAT-Netzwerk verwendeten Bereichen überschneiden - weshalb RFC 6598 für die Zwischenschicht verwendet wird.
Lawful Intercept
Die gesetzlich autorisierte Überwachung von Telekommunikation durch Strafverfolgungsbehörden. Im Vereinigten Königreich wird dies durch den Investigatory Powers Act 2016 geregelt. Netzwerkbetreiber müssen in der Lage sein, bei Erhalt einer Lawful Intercept-Anfrage den Teilnehmer zu identifizieren, der einer bestimmten öffentlichen IP-Adresse, einem Port und einem Zeitstempel zugeordnet ist.
Die Einhaltung von Lawful Intercept-Vorgaben ist der Haupttreiber für CGNAT-Protokollierungsanforderungen. Betreiber müssen ausreichende Protokolle vorhalten, um Teilnehmer anhand von öffentlichen IP- und Port-Daten zu identifizieren. PBA und deterministisches NAT sind die beiden Architekturen, die dies im großen Stil ermöglichen, ohne die Protokollierungsinfrastruktur zu überlasten.
Ausgearbeitete Beispiele
Ein Studentenwohnheim mit 600 Betten nutzt derzeit ein einzelnes öffentliches /29-Subnetz (6 nutzbare IPs) mit Standard-PAT. Während der abendlichen Hauptverkehrszeiten (19:00 - 23:00 Uhr) berichten Nutzer von weitreichenden Verbindungsproblemen. Das Netzwerkteam hat einen Portmangel auf dem PAT-Router bestätigt. Der Betreiber verfügt über ein Budget für CGNAT-Gateway-Hardware, kann jedoch keine zusätzlichen öffentlichen IPs über ein /27-Subnetz (30 nutzbare IPs) hinaus erwerben. Entwerfen Sie eine CGNAT-Bereitstellung, die das Problem des Portmangels beseitigt und ein zukünftiges Wachstum auf 900 Betten unterstützt.
Schritt 1 - Bestandsaufnahme: Bei 600 Betten mit 5 Geräten pro Bewohner liegt die maximale Anzahl gleichzeitiger Geräte bei ca. 3.000. Bei 500 Ports pro Teilnehmer (PBA) unterstützt jede öffentliche IP 128 Teilnehmer. Mit 30 nutzbaren IPs im /27-Subnetz beträgt die theoretische maximale Teilnehmerkapazität 3.840 - ausreichend für 900 Betten bei 4,3 Geräten pro Bewohner. Schritt 2 - RFC 6598 Zwischennetzwerk: Weisen Sie 100.64.0.0/20 für das dazwischenliegende Carrier-Grade-Netzwerk zu, was 4.096 Adressen für den Datenverkehr vom CPE zum CGNAT-Gateway bereitstellt. Subnetz pro Gebäudeflügel: 100.64.0.0/24, 100.64.1.0/24 usw. Schritt 3 - Dimensionierung des CGNAT-Gateways: Stellen Sie ein CGNAT-Gateway mit einer Session-Tabellenkapazität von mindestens 768.000 Einträgen bereit (3.000 Teilnehmer × 2.000 maximale Sessions pro Teilnehmer, mit 20% Puffer). Konfigurieren Sie PBA mit 500-Port-Blöcken. Legen Sie die maximale Anzahl von Blöcken pro Teilnehmer auf 1 fest, wobei ein Overflow auf 2 Blöcke für Teilnehmer zulässig ist, die 500 gleichzeitige Sessions überschreiten. Schritt 4 - IPv6 Dual-Stack: Aktivieren Sie IPv6 auf allen Access Points. Verteilen Sie /64-Präfixe über SLAAC. Streben Sie eine IPv6-Entlastung von 60% innerhalb von 90 Tagen an, wodurch sich die IPv4-CGNAT-Last effektiv auf 1.200 gleichzeitige IPv4-Teilnehmer reduziert - weit innerhalb der Kapazität des /27-Subnetzes. Schritt 5 - Protokollierung: Konfigurieren Sie Syslog zum SIEM ausschließlich mit Ereignissen zur Zuweisung/Freigabe von PBA-Blöcken. Bewahren Sie die Protokolle mindestens 12 Monate lang auf. Schritt 6 - Session-Limits: Erzwingen Sie ein Limit von maximal 2.000 Sessions pro Teilnehmer am CGNAT-Gateway, um Missbrauch zu verhindern.
Ein PBSA-Betreiber hat CGNAT an einem Standort mit 1.000 Betten unter Verwendung dynamischer Portzuweisung bereitgestellt. Seine Rechtsabteilung hat darauf hingewiesen, dass der aktuelle Protokollierungsansatz täglich 400 GB an Syslog-Daten erzeugt, was das SIEM überlastet und die Erfüllung gesetzlicher Auskunftsersuchen von Strafverfolgungsbehörden unpraktikabel macht. Gestalten Sie die Protokollierungsstrategie neu, um die gesetzlichen Auskunftspflichten zu erfüllen und gleichzeitig das Protokollvolumen auf ein überschaubares Maß zu reduzieren.
Schritt 1 - Migration zur Port-Block-Zuweisung (PBA): Ersetzen Sie die dynamische Port-Zuweisung durch PBA mit 500 Ports pro Teilnehmer. Dies reduziert Protokollereignisse sofort von einem pro Sitzung auf eines pro Blockzuweisung und eines pro Blockfreigabe. Für eine Bereitstellung mit 1.000 Benutzern mit durchschnittlich 3 Blockzuweisungs- und Blockfreigabe-Zyklen pro Benutzer und Tag generiert dies ungefähr 6.000 Protokolleinträge pro Tag - eine Reduzierung um über 99 % im Vergleich zur dynamischen Zuweisungs-Baseline. Schritt 2 - Protokollschema: Stellen Sie sicher, dass jeder PBA-Protokolleintrag Folgendes erfasst: (a) interne IP-Adresse des Teilnehmers, (b) zugewiesene öffentliche IP-Adresse, (c) Start und Ende des zugewiesenen Port-Blocks, (d) Zeitstempel der Blockzuweisung (UTC), (e) Zeitstempel der Blockfreigabe (UTC), (f) Teilnehmerkennung (MAC-Adresse oder RADIUS-Benutzername). Schritt 3 - Option für deterministisches NAT: Falls die CGNAT-Plattform dies unterstützt, migrieren Sie zu deterministischem NAT. Dies macht die Protokollierung für Routinevorgänge vollständig überflüssig, da die Zuordnung mathematisch berechenbar ist. PBA-Protokolle werden nur für nicht-deterministische Überlauffälle aufbewahrt. Schritt 4 - Aufbewahrungsrichtlinie: Bewahren Sie Protokolle 12 Monate lang in einem fälschungssicheren Protokollspeicher auf (z. B. Write-Once-S3-kompatibler Objektspeicher). Implementieren Sie Zugriffskontrollen, sodass der Protokollabruf für rechtmäßige Abfanganträge eine Zwei-Faktor-Autorisierung erfordert. Schritt 5 - Vorfallreaktionsverfahren: Dokumentieren Sie das Verfahren zur Reaktion auf rechtmäßige Abfanganträge, einschließlich der Formel zur Rückberechnung des Teilnehmers aus einer öffentlichen IP, einem Port und einem Zeitstempel unter deterministischem NAT.
Ein IT-Team einer Universität berichtet, dass Studierende häufig mit CAPTCHA-Abfragen und Ratenbegrenzungen von Google, Netflix und Gaming-Plattformen konfrontiert werden. Eine Untersuchung zeigt, dass sich 200 Studierende über CGNAT eine einzige öffentliche IP-Adresse teilen. Dem Team wurde mitgeteilt, dass die Beschaffung weiterer öffentlicher IPs kurzfristig nicht möglich ist. Welche sofortigen Maßnahmen können ohne Änderung der IP-Zuweisung implementiert werden?
Schritt 1 - Teilnehmerdichte reduzieren: Das Verhältnis von 200:1 ist die Hauptursache. Prüfen Sie auch ohne zusätzliche öffentliche IPs, ob der CGNAT-Pool effizient genutzt wird. Stellen Sie sicher, dass IPv6-Dual-Stack vollständig aktiviert ist - wenn 60 % des Datenverkehrs auf IPv6 verlagert werden, sinkt die effektive Anzahl der IPv4-Teilnehmer auf ca. 80 pro IP, was gut innerhalb des empfohlenen Schwellenwerts von 128:1 liegt. Schritt 2 - IP-Rotation: Implementieren Sie eine Rotationsrichtlinie für den öffentlichen IP-Pool. Wenn das CGNAT-Gateway dies unterstützt, konfigurieren Sie eine regelmäßige Rotation der öffentlichen IP, die jeder Teilnehmergruppe zugewiesen ist. Dies verhindert, dass eine einzelne IP dauerhaft eine negative Reputation aufbaut. Schritt 3 - DNS-Optimierung: Stellen Sie sicher, dass die den Clients bereitgestellten DNS-Resolver bevorzugt AAAA-Records zurückgeben. Viele CAPTCHA-Auslöser basieren auf DNS - wenn ein Client einen Dienst unnötigerweise in eine IPv4-Adresse auflöst, wird er über CGNAT geleitet, obwohl er IPv6 nativ nutzen könnte. Schritt 4 - Optimierung des Sitzungs-Timeouts: Reduzieren Sie die UDP-Sitzungs-Timeouts von der Standardeinstellung (oft 300 Sekunden) auf 60 Sekunden für Nicht-DNS-UDP-Verkehr. Dies gibt Port-Ressourcen schneller frei und reduziert das scheinbare Sitzungsvolumen aus der Sicht externer Dienste. Schritt 5 - Kommunikation mit den betroffenen Plattformen: Reichen Sie bei anhaltenden Blacklist-Problemen Anträge auf Aufhebung der Listung bei großen IP-Reputationsdatenbanken (Spamhaus, SURBL) ein. Dokumentieren Sie, dass es sich bei der IP um eine gemeinsam genutzte CGNAT-Adresse handelt, die einer legitimen Bildungseinrichtung dient.
Übungsfragen
Q1. Ein Studentenwohnheim mit 2.000 Betten verfügt über ein öffentliches /26-Subnetz (62 nutzbare IPs). Das Netzwerkteam plant eine CGNAT-Bereitstellung. Berechnen Sie: (a) die maximale Anzahl der unterstützten Teilnehmer bei dem empfohlenen Verhältnis von 128:1, (b) die verfügbare Gesamtportkapazität, (c) die empfohlene PBA-Blockgröße und (d) ob das vorhandene /26-Subnetz ausreicht oder ob zusätzliche IPs erforderlich sind.
Hinweis: Beginnen Sie mit der Gesamtzahl der nutzbaren IPs in einem /26-Subnetz und wenden Sie dann das Teilnehmerverhältnis von 128:1 an. Vergleichen Sie das Ergebnis mit der Geräteanzahl bei 2.000 Betten unter Annahme eines realistischen Verhältnisses von Geräten pro Bewohner. Berücksichtigen Sie die IPv6-Dual-Stack-Auslagerung bei Ihrer endgültigen Empfehlung.
Musterlösung anzeigen
Ein /26-Subnetz bietet 62 nutzbare öffentliche IPs. Bei 128 Teilnehmern pro IP beträgt die maximale IPv4-CGNAT-Kapazität 62 × 128 = 7.936 Teilnehmer. Bei 5 Geräten pro Bewohner ergeben 2.000 Betten ca. 10.000 gleichzeitige Geräte. Ohne IPv6 ist das /26-Subnetz unzureichend (7.936 < 10.000). Mit einer IPv6-Dual-Stack-Auslagerung von 60% sinkt die effektive IPv4-Last jedoch auf ca. 4.000 Geräte - was gut innerhalb der /26-Kapazität von 7.936 liegt. Die empfohlene PBA-Blockgröße beträgt 500 Ports pro Teilnehmer. Gesamtportkapazität: 62 IPs × 64.000 nutzbare Ports = 3.968.000 Ports. Bei 500 Ports pro Teilnehmer: 3.968.000 / 500 = maximal 7.936 Teilnehmer. Empfehlung: Implementieren Sie CGNAT mit PBA bei 500 Ports/Teilnehmer, aktivieren Sie IPv6-Dual-Stack als Grundvoraussetzung, dann ist das vorhandene /26-Subnetz ausreichend. Wenn die IPv6-Auslagerung nicht über 50% garantiert werden kann, erwerben Sie ein zusätzliches /27-Subnetz als Puffer.
Q2. Ein CGNAT Deployment in einem Studentenwohnheim mit 500 Betten wirft Compliance-Fragen auf. Das Rechtsteam des Betreibers hat eine gesetzliche Abfrageaufforderung von den Strafverfolgungsbehörden für eine bestimmte öffentliche IP-Adresse (203.0.113.45), Port 51432, zum Zeitstempel 2025-11-15 21:47:33 UTC erhalten. Das CGNAT Gateway ist mit dynamischer Portallokation konfiguriert. Das SIEM enthält Protokolle für 180 Tage, aber das Forensik-Team berichtet, dass die Lokalisierung des spezifischen Teilnehmers aus den Protokollen mehr als 4 Stunden pro Anfrage in Anspruch nimmt. Identifizieren Sie die Ursache und schlagen Sie eine Behebung vor, die die Antwortzeit auf unter 15 Minuten verkürzt.
Hinweis: Die Antwortzeit von 4 Stunden ist ein Symptom der Protokollierungsarchitektur, kein Problem der Datenspeicherung. Überlegen Sie, welche Informationen bei dynamischer Zuweisung im Vergleich zu PBA protokolliert werden und wie deterministisches NAT den Antwortprozess grundlegend verändern würde.
Musterlösung anzeigen
Ursache: Die dynamische Portallokation erzeugt einen Protokolleintrag pro Session. Bei 500 Benutzern × Hunderten von Sessions pro Benutzer und Stunde enthält das SIEM Millionen von Protokolleinträgen pro Tag. Das Auffinden eines einzelnen Eintrags nach IP, Port und Zeitstempel erfordert eine Volltextsuche über potenziell Milliarden von Datensätzen - daher die 4-stündige Antwortzeit. Behebungsoption 1 (PBA): Migration zu Port Block Allocation. Mit PBA würde der Protokolleintrag für Port 51432 die Blockzuweisung aufzeichnen (z. B. Ports 51001-51500, zugewiesen an Teilnehmer 192.168.1.23 um 21:30:00 UTC, freigegeben um 23:15:00 UTC). Eine einzige indizierte Abfrage auf die öffentliche IP + Portbereich + Zeitstempel liefert das Ergebnis in Sekunden. Geschätzte Antwortzeit: unter 2 Minuten. Behebungsoption 2 (Deterministisches NAT): Wenn die Plattform dies unterstützt, Migration zu Deterministischem NAT. Port 51432 kann mathematisch ohne Protokollabfrage auf die interne IP des Teilnehmers zurückgerechnet werden. Antwortzeit: unter 30 Sekunden. Sofortige Maßnahme: Indizieren Sie die vorhandenen SIEM-Protokolle nach (public_ip, port, timestamp), um die aktuelle Antwortzeit zu verkürzen, während die PBA-Migration geplant wird.
Q3. Ein Netzwerkarchitekt entwirft die CGNAT-Infrastruktur für ein neues PBSA-Projekt mit 800 Betten. Der Upstream-ISP hat ein öffentliches /27-Subnetz bereitgestellt und bestätigt, dass der IPv6-Transit verfügbar ist. Der Betreiber möchte außerdem die Guest WiFi Plattform von Purple für die Captive Portal Authentifizierung bereitstellen. Beschreiben Sie die korrekte Platzierung der Captive Portal Authentifizierung im Verhältnis zum CGNAT Gateway und erklären Sie, warum eine falsche Platzierung ein Compliance-Risiko darstellt.
Hinweis: Überlegen Sie, welche Informationen das Captive Portal erfassen muss (Benutzeridentität, Geräte-MAC, interne IP) und an welchem Punkt in der NAT-Übersetzungskette diese Informationen noch verfügbar sind. Denken Sie darüber nach, was mit der internen IP-Adresse geschieht, nachdem sie das CGNAT Gateway passiert hat.
Musterlösung anzeigen
Die Captive Portal Authentifizierung muss an oder vor der Level 1 NAT-Grenze stattfinden - das heißt auf der Access Point- oder CPE-Ebene, bevor der Traffic in das RFC 6598 Zwischennetzwerk gelangt. Korrekte Platzierung: Die Guest WiFi Plattform von Purple authentifiziert den Benutzer am Access Point. Die Plattform zeichnet die Verknüpfung auf: Benutzeridentität → MAC-Adresse → interne RFC 1918 IP → Zeitstempel. Diese Verknüpfung wird hergestellt, bevor das CGNAT Gateway seine Übersetzung durchführt. Das CGNAT Gateway ordnet dann die RFC 1918 IP einer öffentlichen IP und einem Portblock zu, und das PBA-Protokoll zeichnet auf: RFC 1918 IP → öffentliche IP → Portblock → Zeitstempel. Die beiden Protokolleinträge können über die RFC 1918 IP und den Zeitstempel verknüpft werden, um eine vollständige Kette zu erstellen: Benutzeridentität → öffentliche IP + Port. Falsche Platzierung (Captive Portal nach dem CGNAT Gateway): Wenn die Authentifizierung nach dem CGNAT Gateway erfolgt, sieht die Plattform nur die öffentliche IP und den Port - nicht die interne IP. Mehrere Benutzer hinter derselben CGNAT IP sind an diesem Punkt ununterscheidbar. Die Plattform kann keine zuverlässige Benutzer-zu-IP-Verknüpfung erstellen, was eine Zuordnung bei behördlichen Abfragen unmöglich macht und gegen die GDPR-Rechenschaftspflicht verstößt. Dies ist das Compliance-Risiko. Bei der Architektur von Purple wird die Identitätsverknüpfung upstream der CGNAT-Ebene hergestellt, wodurch eine genaue Benutzerzuordnung sowohl in der Analytics-Plattform als auch in der Compliance-Protokollkette gewährleistet ist.
Weiterlesen in dieser Reihe
Warum Gäste-WiFi im Hotel-Stil in Wohngebäuden scheitert
Sie werden in der Lage sein, zu diagnostizieren, warum Bewohner in BTR-Blocks, Studentenheimen und MDUs ständig WiFi-Störungen melden, und das passende Authentifizierungsmodell wählen, um diese zu beheben. Die Lösung ist ein pro Haushalt vergebener iPSK-Schlüssel auf Ihren bestehenden Access Points, während für Besucher ein separates Captive Portal-Netzwerk bereitgehalten wird.
Entwurf von WiFi Netzwerken für Bürogebäude mit mehreren Mietern
Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und CTOs ein herstellerneutrales Konzept für den Entwurf skalierbarer, sicherer und isolierter WiFi Netzwerke in Bürogebäuden mit mehreren Mietern. Er behandelt VLAN-Segmentierung nach IEEE 802.1Q, dynamische VLAN-Zuweisung über 802.1X und RADIUS, RF-Planung für Umgebungen mit hoher Dichte sowie Compliance-Anforderungen unter GDPR und PCI-DSS. Betreiber von Veranstaltungsorten und Gebäudemanager finden hier praxisnahe Architektur-Richtlinien, reale Fallstudien und Konfigurationsfehler, die es vor der Bereitstellung zu vermeiden gilt.
Mean Time to Innocence: So beweisen Sie, dass es nicht am WiFi liegt
Mean Time to Innocence (MTTI) ist die entscheidende Kennzahl, die definiert, wie viel Zeit IT-Teams damit verbringen, zu beweisen, dass ein Netzwerkproblem nicht ihre Schuld ist. Dieser Leitfaden beschreibt eine fünfstufige Observability-Methodik, um gegenseitige Schuldzuweisungen in mandantenfähigen Umgebungen zu eliminieren und diese durch gemeinsame Beweise zu ersetzen, um die Mean Time to Resolution (MTTR) zu senken.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.