
University WiFi: So bauen Sie ein campusweites drahtloses Netzwerk auf
Dieser umfassende Leitfaden bietet leitenden IT-Experten umsetzbare Strategien für das Design, die Bereitstellung und die Verwaltung eines robusten, campusweiten drahtlosen Netzwerks. Er deckt hierarchische Netzwerkarchitektur, Sicherheitsstandards (IEEE 802.1X, WPA3, GDPR) und die Nutzung von Analysen zur Steigerung des ROI in Hochschuleinrichtungen ab. Egal, ob Sie veraltete Infrastrukturen aktualisieren oder von Grund auf neu bauen - dieser Leitfaden zeigt jeden Entscheidungspunkt von der Standortanalyse bis zur laufenden Optimierung auf.
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Leitfaden für Gast-WiFi →
University Campus WiFi Architecture & Capacity Advisor
Model hierarchical core-to-edge switching, calculate access point density for lecture theatres and residence halls, evaluate eduroam 802.1X authentication, and budget aggregate WAN bandwidth.
Large research university with multi-building academic estate, high-density lecture theatres, eduroam federation, dynamic micro-VLAN student dorms, and 100 Gbps core backbone.
The architecture verdict compares the modelled peak requirement against this.
Three-Tier Switching Hierarchy
Higher education network reliability mandates strict separation between Core, Distribution, and Access layers:
- Core Layer: Dual-redundant 40G/100G fiber ring connecting data centers, inter-building distribution blocks, and regional research optical links (JANET / Internet2). Zero packet filtering at core.
- Distribution Layer: Aggregates building wiring closets, enforces routing boundaries, hosts DHCP helpers, and terminates 802.1Q subnets to restrict local broadcast storms.
- Access Layer: Multi-gigabit (mGig 2.5G/5G) PoE+ / PoE++ switches powering AP fleets with dynamic link aggregation (LACP).
Lecture Hall Micro-Cell Sizing
For large auditoriums seating 200 to 1,000 students, high device density creates airtime collapse if AP power is set too high:
- Channel Width: Restrict 5 GHz channels to 20 MHz or 40 MHz. Never deploy 80 MHz or 160 MHz in dense lecture spaces to avoid co-channel interference.
- Transmit Power: Lower AP transmit power to 8–11 dBm, matching the transmit power of student smartphones and tablets to maintain symmetrical link budgets.
- Antenna Selection: Use under-seat or overhead directional patch antennas that focus RF energy directly on designated seating rows.
Executive Summary
Für Hochschuleinrichtungen ist ein zuverlässiges campusweites kabelloses Netzwerk kein Luxus mehr, sondern eine kritische Infrastruktur, die mit Strom und Wasser gleichzusetzen ist. Moderne Universitäten müssen Umgebungen mit hoher Dichte, nahtloses Roaming über weitläufige physische Flächen und sicheren Zugang für unterschiedliche Benutzergruppen wie Studierende, Personal, Forscher und Besucher unterstützen. Dieser Leitfaden bietet IT-Managern, Netzwerkarchitekten und CTOs eine verbindliche Blaupause für die Bereitstellung und Verwaltung von Hochleistungs-WiFi-Netzwerken an Universitäten. Durch die Konzentration auf eine robuste, mehrstufige Architektur, strenge Sicherheitsprotokolle einschließlich IEEE 802.1X und WPA3 Enterprise sowie eine strategische Integration von Analysen können Institutionen Risiken minimieren, während sie gleichzeitig eine optimale Konnektivität gewährleisten und einen messbaren ROI nachweisen. Wir beleuchten die praktischen Phasen der Implementierung - von der ersten Standortanalyse bis hin zur kontinuierlichen Optimierung mithilfe von Plattformen wie Purple's Guest WiFi und WiFi Analytics.
Technische Details
Netzwerkarchitektur & Topologie
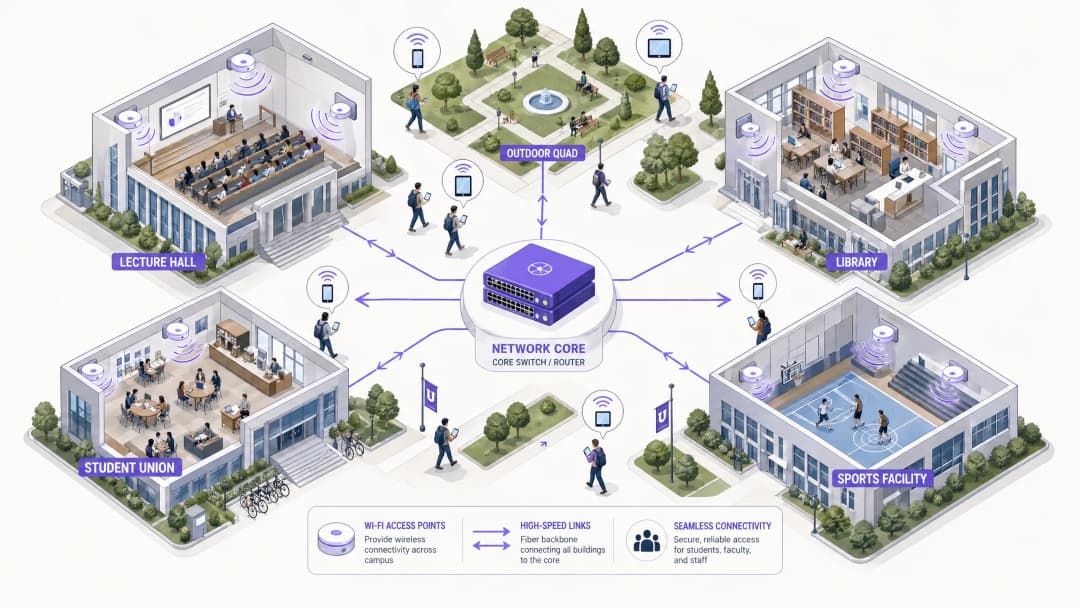
Der Aufbau eines campusweiten Drahtlosnetzwerks erfordert eine skalierbare, mehrstufige Architektur. Die gängige Praxis umfasst drei verschiedene Ebenen: Core, Aggregation und Access.
 Die Core-Ebene bildet das Hochgeschwindigkeits-Backbone des Netzwerks. Sie ist für das Routing des Datenverkehrs zwischen den verschiedenen Campusbereichen und dem Internet verantwortlich. Hochverfügbarkeit und Redundanz sind hier von entscheidender Bedeutung - Core-Router und Firewalls müssen einen immensen Durchsatz bewältigen, ohne Latenzzeiten zu verursachen. Dual-Homed-Uplinks und redundante Netzteile sind Standard.
Die Aggregation-Ebene fungiert als Vermittler, der den Datenverkehr von den Switches der Access-Ebene bündelt und Netzwerkrichtlinien durchsetzt. Hier befinden sich in der Regel die Wireless LAN Controller (WLCs), die die Access Points (APs) verwalten, das RF-Management übernehmen und ein nahtloses Roaming beim Wechsel zwischen Gebäuden gewährleisten. Diese Ebene steuert auch die Anwendung von Quality-of-Service-Richtlinien (QoS).
Die Access-Ebene bildet den Rand des Netzwerks (Edge), an dem sich die Client-Geräte verbinden. Sie besteht aus PoE-Switches (Power over Ethernet) und physischen APs, die in Hörsälen, Bibliotheken, Studentenwohnheimen und auf Außenplätzen installiert sind. High-Density-APs, die WiFi 6 (802.11ax) oder WiFi 6E unterstützen, sind für Bereiche mit einer hohen Anzahl gleichzeitiger Geräte unerlässlich.
Sicherheitsstandards & Authentifizierung
Die Sicherung eines Universitätsnetzwerks erfordert ein ausgewogenes Verhältnis zwischen robustem Schutz und Benutzerfreundlichkeit in einer komplexen Mandanten-Umgebung.
WPA3 Enterprise und IEEE 802.1X sind für die Absicherung von Verbindungen für Mitarbeiter und Studenten unverzichtbar. 802.1X bietet eine portbasierte Netzwerkzugriffskontrolle (NAC) und stellt sicher, dass nur authentifizierte Benutzer und Geräte auf das Netzwerk zugreifen können. Es lässt sich in zentrale RADIUS-Server (wie FreeRADIUS oder Microsoft NPS) integrieren, die mit dem Active Directory oder den LDAP-Verzeichnissen der Universität verknüpft sind. Dadurch stimmen die Zugangsdaten der Studenten mit ihrem Universitäts-Login überein, was den Aufwand für den Service-Desk drastisch reduziert.
Gastzugang & Captive Portals bedienen Besucher, Konferenzteilnehmer und angehende Studenten. Ein sicheres Captive Portal gewährleistet die Einhaltung der GDPR und bietet gleichzeitig einen kontrollierten Onboarding-Prozess. Die Integration mit Lösungen wie Purple ermöglicht einen nahtlosen Gastzugang bei gleichzeitiger Erfassung wertvoller First-Party-Daten für Marketing und Betrieb. Weitere Informationen zur Absicherung Ihres Netzwerks finden Sie unter Protecting Your Network with Strong DNS and Security.
VLAN-Segmentierung ist von entscheidender Bedeutung, um die verschiedenen Arten von Datenverkehr zu isolieren. Der Datenverkehr von Studenten, Mitarbeiter-Ressourcen, IoT-Geräten (intelligente Gebäudesensoren, HLK-Steuerungen) und der Gastzugang müssen auf separaten VLANs liegen. Dies dämmt potenzielle Sicherheitsverletzungen ein, verhindert Broadcast-Storms und ermöglicht ein detailliertes Bandbreitenmanagement basierend auf der Benutzerklasse.
Implementierungsleitfaden
Phase 1: Standortbegehung & HF-Planung
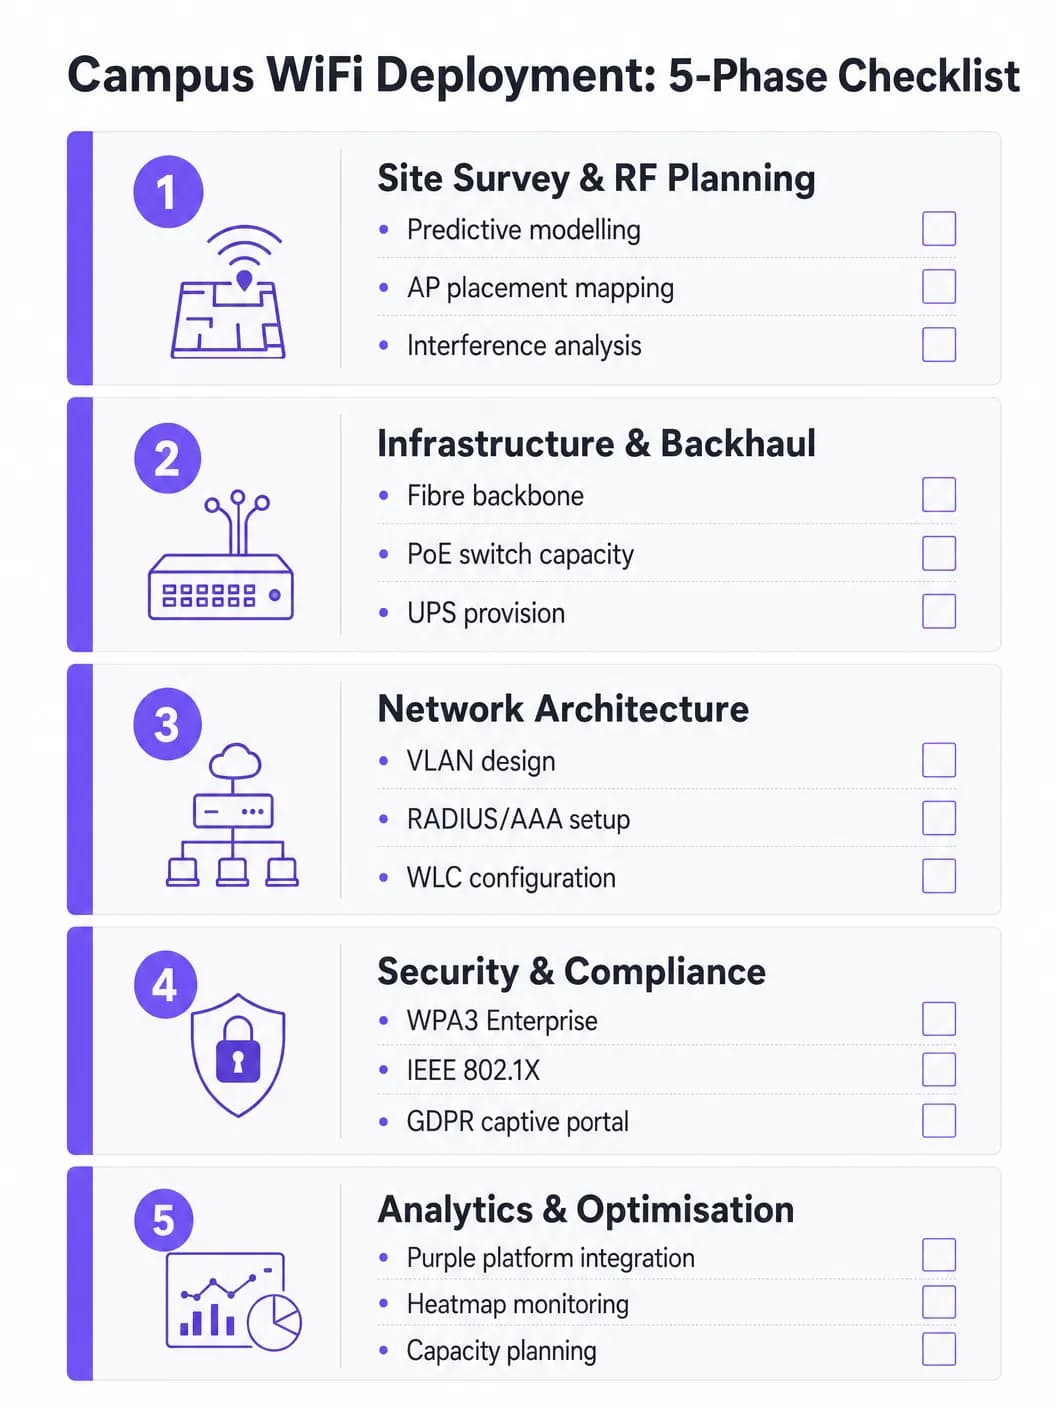
Verlassen Sie sich bei der Platzierung von APs niemals auf Vermutungen. Eine umfassende prädiktive und aktive Standortbegehung ist die wichtigste Investition in das Projekt. Tools wie Ekahau oder AirMagnet sollten verwendet werden, um die physische Umgebung zu kartieren, wobei Baumaterialien (Beton, Glas, Metall), Störquellen (älteres Bluetooth, Mikrowellen, benachbarte Netzwerke) und die erwartete Benutzerdichte pro Zone berücksichtigt werden müssen. Das Ziel ist es, eine angemessene Abdeckung und Kapazität zu gewährleisten, ohne Gleichkanalstörungen zu verursachen. Prädiktive Modelle sollten nach der ersten AP-Bereitstellung durch aktive Messungen validiert werden.
Phase 2: Infrastruktur- & Backhaul-Upgrades
Vor der Bereitstellung neuer APs muss die zugrunde liegende kabelgebundene Infrastruktur bewertet und bei Bedarf aktualisiert werden. Stellen Sie sicher, dass CAT6A-Verkabelungen verlegt werden, um das von modernen WiFi 6/6E-APs benötigte Multi-Gigabit-Ethernet (mGig) zu unterstützen. Überprüfen Sie, ob Edge-Switches ausreichende PoE+- oder PoE++-Leistungsbudgets für die neuen AP-Modelle bereitstellen. Das Kernnetzwerk muss über eine ausreichende Bandbreite verfügen - ziehen Sie eine dedizierte geschäftliche Internetverbindung für zusätzliche Ausfallsicherheit in Betracht. Weitere Informationen zu Backhaul-Optionen finden Sie unter What is a Leased Line? Dedicated Business Internet.
Phase 3: Netzwerkkonfiguration
Konfigurieren Sie WLCs und APs gemäß der entworfenen Architektur. Implementieren Sie QoS-Richtlinien, um kritischen Datenverkehr (VoIP, Videokonferenzen, Forschungsdatenübertragungen) gegenüber Massen-Downloads und Streaming zu priorisieren. Stellen Sie sicher, dass nahtlose Roaming-Protokolle (802.11r für Fast BSS Transition, 802.11k für Neighbor Reports und 802.11v für BSS Transition Management) korrekt konfiguriert sind, damit Geräte ohne Verbindungsunterbrechung zwischen den APs wechseln.
Phase 4: Sicherheits- & Compliance-Härtung
Stellen Sie WPA3 Enterprise auf Mitarbeiter- und Studenten-SSIDs bereit. Konfigurieren Sie IEEE 802.1X unter Verwendung von EAP-TLS oder PEAP-MSCHAPv2, je nach den Funktionen der Geräteverwaltung. Implementieren Sie ein GDPR-konformes Captive Portal für die Gäste-SSID. Stellen Sie sicher, dass alle Verwaltungsschnittstellen mit starken Passwörtern und zertifikatsbasierter Authentifizierung gesichert sind. Führen Sie vor der Abnahme Penetrationstests durch.### Phase 5: Integration von Analysen & Laufende Optimierung
Integrieren Sie das Netzwerk mit einer Analyseplattform, um Einblicke in den Zustand der APs, die Client-Dichte, Roaming-Muster und die Bandbreitennutzung zu erhalten. Die WiFi Analytics Plattform von Purple bietet operative Dashboards, von denen sowohl IT-Teams als auch der Standortbetrieb profitieren. Dies ist keine einmalige Aufgabe - die HF-Umgebung ändert sich, wenn Gebäude renoviert werden und sich Gerätetypen weiterentwickeln.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices
Planen Sie für Kapazität, nicht nur für Abdeckung. Im Hochschulbereich ist Abdeckung einfach, Kapazität hingegen schwierig. Ein Hörsaal hat vielleicht überall ein starkes Signal, aber wenn sich 300 Studierende gleichzeitig mit einem einzigen AP verbinden, bricht das Netzwerk zusammen. Implementieren Sie High-Density-APs und nutzen Sie Funktionen wie Band Steering, um kompatible Clients auf die weniger überlasteten 5-GHz- oder 6-GHz-Bänder zu leiten. Deaktivieren Sie veraltete Datenraten (1, 2, 5,5 und 11 Mbps), um hartnäckige Clients zum Roaming zu einem näher gelegenen AP zu zwingen.
Implementieren Sie kontinuierliche Überwachung. Ein Netzwerk ist keine Installation nach dem Motto "Einrichten und Vergessen". Nutzen Sie Analyseplattformen, um den AP-Status, die Client-Dichte und Roaming-Muster in Echtzeit zu überwachen. Die Analysen von Purple bieten Einblicke in die Nutzung von Räumlichkeiten und liefern wichtige Informationen für zukünftige Infrastrukturentscheidungen und Strategien zur Flächennutzung.
Nutzen Sie OpenRoaming für nahtloses Onboarding. Für Gastwissenschaftler und Studierende von Partnerinstitutionen beseitigt die Implementierung von OpenRoaming die Hürden manueller Netzwerk-Logins. Purple fungiert im Rahmen der Connect-Lizenz als kostenloser Identitätsanbieter für OpenRoaming, sodass sich Nutzer von teilnehmenden Institutionen automatisch und sicher verbinden können - was das Besuchererlebnis erheblich verbessert.
Segregieren Sie umfassend. Erlauben Sie Gast-Traffic niemals im selben VLAN wie interne Ressourcen. Verwenden Sie separate SSIDs, VLANs und Firewall-Regeln für jede Benutzerkategorie. Wenden Sie Bandbreitenbegrenzungen auf Gast-VLANs an, um zu verhindern, dass ein einzelner Benutzer den Uplink in Spitzenzeiten überlastet.
Fehlerbehebung & Risikominderung
Gleichkanal-Interferenz (Co-Channel Interference - CCI) tritt auf, wenn sich mehrere APs auf demselben Kanal gegenseitig erkennen. Dies führt dazu, dass sie abwechselnd senden, was die Leistung drastisch beeinträchtigt. Dies ist die häufigste Ursache für schlechte WiFi-Leistung in dichten Umgebungen. Zur Vermeidung gehören eine ordnungsgemäße HF-Planung, die Nutzung von DCA-Funktionen (Dynamic Channel Allocation) auf dem WLC und die Reduzierung der AP-Sendeleistung in dicht besiedelten Bereichen.
Sticky Clients sind Geräte, die sich weigern, zu einem näher gelegenen AP zu wechseln, und stattdessen eine schwache Verbindung zu einem weit entfernten AP aufrechterhalten. Dies kommt besonders häufig bei älteren Smartphones und Laptops vor. Abhilfe schafft die Anpassung der obligatorischen Mindestdatenraten - das Deaktivieren niedrigerer Raten zwingt den Client-Treiber, nach einer besseren Verbindung zu suchen.
DHCP-Erschöpfung ist ein überraschend häufiges Fehlerszenario in stark frequentierten Bereichen wie Außenplätzen und Studentenwerken. Wenn der DHCP-Pool keine IP-Adressen mehr hat, können sich neue Geräte trotz starkem Signal nicht verbinden. Zur Behebung gehört die Implementierung kürzerer DHCP-Lease-Zeiten (ein bis zwei Stunden) für Gast- und Studenten-VLANs sowie die Sicherstellung, dass der DHCP-Bereich für die maximale Anzahl gleichzeitiger Geräte ausgelegt ist.
Rogue Access Points stellen ein erhebliches Sicherheitsrisiko dar. Mitarbeiter oder Studierende, die Router für Endverbraucher anschließen, schaffen ungesicherte Zugangspunkte. Zur Abhilfe gehört die Aktivierung der Erkennung von Rogue APs auf dem WLC sowie die Durchführung regelmäßiger physischer Audits.
ROI & Business Impact
Ein robustes Campus-WiFi-Netzwerk liefert messbare Erträge, die weit über die reine Konnektivität hinausgehen. Durch die Integration von Plattformen wie Purple können Universitäten Ergebnisse quantifizieren:
| Metrik | Messmethode | Typisches Ergebnis |
|---|---|---|
| Studentenzufriedenheit | NPS-Umfragen, Ticketvolumen des IT-Helpdesks | Reduzierte Beschwerden im Zusammenhang mit WiFi |
| Flächennutzung | Heatmaps, Verweildaten | Optimierte Zuweisung von Bibliotheks- und Lernflächen |
| IT-Betriebseffizienz | Helpdesk-Ticketvolumen, Betriebszeit | Reduzierter manueller Konfigurationsaufwand |
| Erfassung von Besucherdaten | Registrierungen über das Captive Portal | Wachstum der First-Party-Marketingdatenbank |
| Netzwerk-Betriebszeit | SLA-Überwachung, Vorfallberichte | Erhöhte Einhaltung von SLAs |
Analyse- und Besucherdatenfunktionen auf der Purple Plattform bieten zudem Umsatzmöglichkeiten, insbesondere bei der Ausrichtung von Großveranstaltungen auf dem Campus, bei denen gestaffelte Zugangsmodelle bereitgestellt werden können. Ähnliche ROI-Frameworks gelten für Purple Installationen in den Bereichen Retail, Hospitality, Healthcare und Transport. Für eine breitere Perspektive auf WiFi-Installationen in großen Veranstaltungsorten lesen Sie bitte den Artikel "Airport WiFi: How Operators Provide Connectivity Across Terminals".
Schlüsseldefinitionen
IEEE 802.1X
Ein Standard für die portbasierte Netzwerkzugriffskontrolle (NAC), der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung zu einem LAN oder WLAN herstellen möchten. Er erfordert einen Supplicant (Client-Gerät), einen Authentifikator (den AP oder Switch) und einen Authentifizierungsserver (RADIUS).
Wird verwendet, um Studenten und Mitarbeiter zu authentifizieren, bevor sie Zugriff auf das Netzwerk erhalten. Integriert sich zur Überprüfung der Anmeldedaten mit einem RADIUS-Server und Active Directory. Eliminiert gemeinsam genutzte PSK-Passwörter und ermöglicht die Durchsetzung von Richtlinien pro Benutzer.
WLC (Wireless LAN Controller)
Eine zentralisierte Hardware- oder Software-Appliance, die mehrere Access Points von einem einzigen Kontrollpunkt aus verwaltet und konfiguriert. Sie übernimmt das RF-Management, Roaming, Firmware-Updates und die Durchsetzung von Richtlinien für die gesamte AP-Flotte.
Unerlässlich für große Bereitstellungen, um eine konsistente Durchsetzung von Richtlinien, dynamische Kanalzuweisung und nahtloses Roaming auf dem gesamten Campus zu gewährleisten. Kann als physische Hardware oder als Cloud-gesteuerte virtuelle Instanz implementiert werden.
Co-Kanal-Interferenz (CCI)
Interferenzen, die auftreten, wenn sich zwei oder mehr APs, die auf demselben Frequenzkanal arbeiten, in Reichweite voneinander befinden. Beide APs müssen warten, bis der Kanal frei ist, bevor sie senden, was den Durchsatz drastisch verringert.
Die Hauptursache für schlechte Leistung in dichten Bereitstellungen. Wird durch sorgfältige Kanalplanung, dynamische Kanalzuweisung (DCA) auf dem WLC und die Reduzierung der AP-Sendeleistung minimiert.
Band Steering
Eine von APs verwendete Technik, um Dualband-fähige Client-Geräte dazu zu bewegen, sich eher mit dem 5 GHz- oder 6 GHz-Band als mit dem stärker ausgelasteten 2,4 GHz-Band zu verbinden, indem Probe-Antworten auf 2,4 GHz verzögert oder unterdrückt werden.
Entscheidend für die Maximierung von Kapazität und Durchsatz in Bereichen mit hoher Benutzerdichte. Die 5 GHz- und 6 GHz-Bänder bieten mehr überschneidungsfreie Kanäle und einen höheren Durchsatz, jedoch eine geringere Reichweite.
Captive Portal
Eine Webseite, auf die Benutzer umgeleitet werden, bevor sie vollen Netzwerkzugriff erhalten. In der Regel ist die Zustimmung zu Nutzungsbedingungen, eine Authentifizierung oder eine Datenerfassung erforderlich, bevor die MAC-Adresse des Benutzers die Firewall passieren darf.
Wird für die Verwaltung von Gastzugängen, GDPR-konforme Datenerfassung und gebrandete Onboarding-Erlebnisse verwendet. Plattformen wie Purple bieten anpassbare Captive Portal Lösungen mit integrierten Analysetools.
VLAN (Virtual Local Area Network)
Eine logische Gruppierung von Netzwerkgeräten, die sich so verhalten, als befänden sie sich im selben physischen Netzwerk, unabhängig von ihrem tatsächlichen physischen Standort. VLANs werden auf Layer 2 definiert und zur Segmentierung von Broadcast-Domänen verwendet.
Wird zur Isolierung verschiedener Benutzerklassen (Studenten, Mitarbeiter, Gäste, IoT-Geräte) aus Sicherheits- und Leistungsgründen verwendet. Verhindert, dass Gast-Traffic auf interne Ressourcen zugreift, und ermöglicht Bandbreitenrichtlinien pro VLAN.
PoE (Power over Ethernet)
Eine Technologie, die elektrische Energie zusammen mit Daten über Twisted-Pair-Ethernet-Kabel überträgt, sodass ein einziges Kabel sowohl die Datenverbindung als auch die Stromversorgung für Geräte wie APs bereitstellen kann.
Ermöglicht die Installation von APs an Orten ohne eigene Steckdosen. IT-Teams müssen sicherstellen, dass die Edge-Switches über ein ausreichendes PoE-Budget (Gesamtwattzahl) verfügen, um alle angeschlossenen APs mit Strom zu versorgen, insbesondere bei stromhungrigen WiFi 6E-Modellen, die PoE++ (802.3bt) erfordern.
OpenRoaming
Ein globaler WiFi-Roaming-Verbund, der auf dem Hotspot 2.0 (Passpoint) Standard basiert. Er ermöglicht es Benutzern, sich mithilfe ihrer vorhandenen Identitätsdaten automatisch und sicher mit teilnehmenden Netzwerken zu verbinden, ohne sich manuell anmelden zu müssen.
Verbessert das Erlebnis für Gast-Akademiker und Studenten von Partnerinstitutionen. Purple kann im Rahmen der Connect-Lizenz als Identitätsanbieter für OpenRoaming fungieren und berechtigten Benutzern automatische, sichere Verbindungen ermöglichen.
WPA3 Enterprise
Die neueste Generation des WiFi Protected Access Sicherheitsprotokolls für Unternehmensnetzwerke. Es verwendet Sicherheitsprotokolle mit einer Mindeststärke von 192 Bit und schreibt die Verwendung von Protected Management Frames (PMF) vor, was einen stärkeren Schutz gegen Offline-Wörterbuchangriffe bietet.
Der empfohlene Sicherheitsstandard für alle SSIDs von Mitarbeitern und Studenten. Ersetzt WPA2 Enterprise und bietet einen deutlich stärkeren Schutz für sensible Forschungs- und personenbezogene Daten, die über das drahtlose Netzwerk übertragen werden.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentrale Verwaltung von Authentifizierung, Autorisierung und Abrechnung (AAA) für Benutzer bietet, die sich mit einem Netzwerkdienst verbinden und diesen nutzen.
Das Rückgrat der 802.1X Authentifizierung in Campus-Netzwerken. Der RADIUS-Server validiert Anmeldedaten mit Active Directory und gibt die entsprechende VLAN-Zuweisung sowie die Zugriffsrichtlinie für jeden authentifizierten Benutzer zurück.
Ausgearbeitete Beispiele
Eine große Universität rüstet ihren Haupt-Hörsaal (Kapazität 500) auf WiFi 6 auf. Die vorherige Bereitstellung nutzte 4 an der hohen Decke montierte APs, was zu schlechter Leistung und häufigen Verbindungsabbrüchen während der Stoßzeiten führte. Was ist der richtige Ansatz?
Das IT-Team muss von einem abdeckungszentrierten Design zu einem kapazitätszentrierten Design übergehen. Führen Sie zunächst eine neue Standortanalyse speziell für den Hörsaal durch, um die erwartete Geräteanzahl zu modellieren (gehen Sie von über 1.000 Geräten aus, da mit mehr als 2 Geräten pro Student zu rechnen ist). Ersetzen Sie die an der Decke montierten Rundstrahl-APs entweder durch AP-Installationen unter den Sitzen oder durch gerichtete (Patch-)Antennen-Arrays an den Seitenwänden, um kleinere, fokussierte Mikrozellen zu schaffen. Erhöhen Sie die Anzahl der APs auf 8 bis 12 WiFi 6 APs, die jeweils einen definierten Sitzbereich abdecken. Deaktivieren Sie die 2,4-GHz-Funkmodule an abwechselnden APs, um Gleichkanalstörungen zu reduzieren, und verlassen Sie sich primär auf die 5-GHz- und 6-GHz-Bänder. Implementieren Sie ein striktes Band-Steering und deaktivieren Sie veraltete Datenraten unter 12 Mbps. Konfigurieren Sie den WLC so, dass er 20-MHz-Kanalbreiten im 5-GHz-Band verwendet (anstatt 40 oder 80 MHz), um mehr überschneidungsfreie Kanäle zu ermöglichen und Störungen zu reduzieren.
Ein Campus-Netzwerk leidet unter sporadischen Verbindungsproblemen im Außenbereich des Campus-Hofs. Benutzer berichten über ein starkes Signal, können aber während der Mittagspause (12:00-13:30 Uhr) keine Webseiten laden. Wie sieht der Diagnoseansatz aus?
Ein starkes Signal ohne Verbindung ist ein Layer-2/3-Problem, kein HF-Problem. Die Diagnosereihenfolge sollte wie folgt aussehen: (1) Überprüfen Sie den DHCP-Bereich für das Outdoor-VLAN - fragen Sie den DHCP-Server nach der Bereichsauslastung ab. Liegt diese über 80 %, ist eine DHCP-Erschöpfung die wahrscheinliche Ursache. Verkürzen Sie die Lease-Zeiten auf 1 Stunde und erweitern Sie den Bereich, wenn möglich. (2) Wenn DHCP ordnungsgemäß funktioniert, überprüfen Sie die Uplink-Kapazität des Outdoor-Verteiler-Switches. Wenn die APs über einen überlasteten Uplink verbunden sind, liegt der Engpass im kabelgebundenen und nicht im drahtlosen Netzwerk. (3) Analysieren Sie die HF-Umgebung mit einem Spektrumanalysator auf externe Störungen - städtische WiFi-Netzwerke oder nahegelegene Unternehmen können eine Erhöhung des Grundrauschens verursachen. (4) Überprüfen Sie die Firewall und die NAT-Tabelle auf eine Überlastung der Sessions während der Stoßzeiten.
Übungsfragen
Q1. Eine Universität plant die Bereitstellung von WiFi in einem neu gebauten Open-Air-Sportstadion mit einer Kapazität von 8.000 Zuschauern. Das Stadion hat kein Dach und ist offen gestaltet. Was ist der kritischste HF-Aspekt und wie sollte die Platzierung der APs angegangen werden?
Hinweis: Berücksichtigen Sie das Fehlen physischer Grenzen, die Signalausbreitung in einer offenen Umgebung und die extreme Gerätedichte bei Veranstaltungen.
Musterlösung anzeigen
Der kritischste Aspekt ist die Kontrolle der Signalausbreitung und die Minimierung von Gleichkanalstörungen (Co-Channel Interference) in einer Umgebung ohne natürliche HF-Dämpfung. Im Gegensatz zu Innenräumen bedeutet die offene Bauweise, dass sich Signale ungehindert ausbreiten, was dazu führt, dass sich APs im gesamten Bereich gegenseitig stören. Der richtige Ansatz ist die Verwendung von Richtantennen (Sektorantennen), die unter den Tribünen montiert sind und nach unten auf die Sitzreihen zeigen, um hochgradig fokussierte Mikrozellen zu erstellen. Die Sendeleistung muss sorgfältig angepasst werden, um die Zellengröße zu begrenzen. WiFi 6 APs mit OFDMA und BSS Colouring sollten spezifiziert werden, um die extreme Gerätedichte zu bewältigen. Separate SSIDs und VLANs sollten für das Veranstaltungspersonal, Medien und die öffentlichen Besucher konfiguriert werden.
Q2. Während eines Netzwerk-Upgrades stellt das IT-Team fest, dass ältere IoT-Geräte (ältere HLK-Sensoren und Türzugangssteuerungen) nach dem Sicherheitsupgrade auf WPA3 Enterprise keine Verbindung zum neuen Campus-WiFi-Netzwerk herstellen können.
Hinweis: Berücksichtigen Sie die Kompatibilität von älteren IoT-Geräten mit Sicherheitsprotokollen und die Notwendigkeit, die Sicherheit für andere Benutzerklassen aufrechtzuerhalten.
Musterlösung anzeigen
Das neue Netzwerk, das WPA3 Enterprise erzwingt, ist inkompatibel mit älteren IoT-Geräten, die nur WPA2 oder ältere Protokolle unterstützen. Die Lösung besteht darin, eine dedizierte, isolierte SSID und ein VLAN speziell für ältere IoT-Geräte einzurichten, unter Verwendung von WPA2-PSK mit einer starken, rotierenden Passphrase, oder MAC Authentication Bypass (MAB) für Geräte, die keine EAP-Methode unterstützen. Dieses VLAN muss streng per Firewall abgesichert werden - IoT-Geräte dürfen nur mit ihren spezifischen Verwaltungsservern kommunizieren können, nicht mit dem restlichen Campus-Netzwerk. Die Haupt-SSIDs für Studenten und Mitarbeiter verbleiben auf WPA3 Enterprise, um die Sicherheit für die primäre Benutzergruppe aufrechtzuerhalten.
Q3. Die Universität möchte ihr Gast-WiFi-Netzwerk während großer öffentlicher Veranstaltungen (Tage der offenen Tür, Abschlussfeiern, öffentliche Vorträge) monetarisieren und gleichzeitig DSGVO-konform bleiben. Welche Architektur wird empfohlen?
Hinweis: Berücksichtigen Sie Anforderungen an die Datenerfassung, Einwilligungsmechanismen und den Unterschied zwischen kostenlosen und Premium-Zugangstarifen.
Musterlösung anzeigen
Implementieren Sie eine Captive Portal-Lösung wie Purple, die in das Gast-VLAN integriert ist. Konfigurieren Sie ein gestaffeltes Zugangsmodell: einen kostenlosen Tarif mit grundlegendem Internetzugang (mit Bandbreitenbegrenzung) im Austausch gegen die E-Mail-Adresse und eine ausdrückliche, DSGVO-konforme Marketing-Einwilligung, sowie einen optionalen Premium-Tarif, der gegen eine Gebühr (abgewickelt über eine Payment-Gateway-Integration) eine höhere Bandbreite bietet. Das Captive Portal muss einen klaren Datenschutzhinweis anzeigen und Zeitstempel der Einwilligung protokollieren, um die Anforderungen von Artikel 7 der DSGVO zu erfüllen. Die erfassten First-Party-Daten fließen für das Marketing nach der Veranstaltung in das CRM der Universität. Der gesamte Gastverkehr muss über Firewall-Regeln von internen Universitätssystemen isoliert werden, und Richtlinien zur Datenaufbewahrung müssen dokumentiert und durchgesetzt werden.
Q4. Das IT-Team erhält Beschwerden, dass die WiFi-Leistung in der Hauptbibliothek an Wochentagen zwischen 10:00 und 14:00 Uhr schlecht ist, obwohl das Netzwerk in der Management-Konsole einen einwandfreien AP-Status anzeigt. Wie sollte das Team bei der Diagnose vorgehen?
Hinweis: Berücksichtigen Sie zeitabhängige Muster und welche Änderungen zwischen Nebenzeiten und Spitzenzeiten auftreten.
Musterlösung anzeigen
Das zeitbasierte Muster ist der entscheidende Diagnosehinweis - das Problem tritt nur während der Stoßzeiten auf, was eher auf ein Kapazitätsproblem als auf einen Hardware- oder Konfigurationsfehler hindeutet. Die Diagnosereihenfolge sollte wie folgt aussehen: (1) Überprüfen Sie die Anzahl der Client-Assoziationen pro AP während des Problemfensters - wenn ein AP mehr als 30 - 40 Clients gleichzeitig bedient, ist er überlastet. (2) Überprüfen Sie die DHCP-Bereichsauslastung für das Bibliotheks-VLAN. (3) Überprüfen Sie die Uplink-Auslastung auf dem Distribution-Switch, der die Bibliothek bedient - der kabelgebundene Backhaul ist möglicherweise ausgelastet. (4) Überprüfen Sie die Kanalauslastung und die Wiederholungsraten auf den APs anhand der RF-Statistiken des WLC. Die wahrscheinliche Lösung besteht entweder in der Bereitstellung zusätzlicher APs, um die Client-Last zu verteilen, oder in der Implementierung strengerer Richtlinien für Band Steering und minimale Datenraten, um den Durchsatz pro Client zu verbessern.
Häufig gestellte Fragen
How do you calculate access point density for high-density university lecture theatres?
High-density university lecture halls and auditoriums seat between 200 and 1,000 students, each typically carrying two to three active wireless devices. Sizing by physical radio coverage alone leads to severe airtime contention and packet collisions. Network architects must deploy micro-cell architectures utilizing low-power dual-5 GHz and 6 GHz radios, narrow 20 MHz or 40 MHz channel widths to eliminate co-channel interference, and limit client associations to 60–80 devices per radio. Directional under-seat or overhead patch antennas concentrate RF energy within discrete seating blocks while attenuating neighboring cells.
Why is a three-tier hierarchical network design critical for university campus WiFi?
A three-tier hierarchical architecture consisting of Core, Distribution (Aggregation), and Access layers separates traffic processing boundaries across expansive physical campuses. The Core layer provides ultra-high-speed packet switching (40 Gbps to 100 Gbps redundant backbones) without packet filtering. The Distribution layer aggregates building wiring closets, enforces routing policies, terminates campus VLANs, and handles QoS prioritization. The Access layer delivers Power over Ethernet (PoE+/PoE++) and multi-gigabit mGig switch ports directly to access points, preventing local broadcast storms from impacting the wider institution.
How does 802.1X and eduroam authentication secure student and staff devices?
Higher education institutions deploy IEEE 802.1X port-based network access control coupled with WPA3-Enterprise encryption. Students and faculty authenticate using EAP-TLS with digital certificates managed via MDM or PEAP-MSCHAPv2 integrated with institutional identity providers (Microsoft Entra ID, Active Directory, Okta). Through the global eduroam federation, visiting academics authenticate using their home institution credentials over secure RadSec (RADIUS over TLS) proxy chains, granting internet access without local IT credential issuance.
How should university IT isolate student residence hall (dormitory) IoT devices?
Student residence halls represent dense multi-dwelling environments where gaming consoles, smart TVs, and IoT appliances lack 802.1X enterprise supplicants. Deploying dynamic Individual Pre-Shared Keys (iPSK or DPSK) assigns each student a private credential mapped to an isolated micro-VLAN. This creates a secure private wireless bubble for each student, allowing seamless casting and peer-to-peer communication between their personal devices while preventing other dormitory residents from intercepting traffic.
What VLAN segmentation strategy should higher education networks implement?
Campus networks must maintain strict broadcast domain isolation by establishing dedicated VLANs for Academic Staff, Students, Research Labs, Facilities/BMS, Security Cameras, and Visitors. Subnets should be sized to /22 or /21 boundaries to prevent ARP broadcast saturation across large facilities. Dynamic VLAN assignment driven by RADIUS attributes applies role-based access control lists (ACLs) at the distribution firewall, ensuring guest and untrusted BYOD traffic cannot reach institutional databases or research clusters.
How does Purple enhance university campus WiFi and visitor onboarding?
Purple integrates seamlessly with existing campus wireless hardware (Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist) to automate visitor onboarding and venue intelligence. Purple provides frictionless captive portal and Passpoint (Hotspot 2.0) guest access for conference attendees and campus visitors, capturing GDPR-compliant consent. Simultaneously, Purple WiFi analytics visualizes student footfall, library utilization, and building dwell times, delivering actionable space optimization data to university estate planners.
Weiterlesen in dieser Reihe
Einrichten von Guest WiFi: Ein Leitfaden für die sichere Enterprise Konfiguration
Dieser maßgebliche Leitfaden bietet IT-Leitern und Netzwerkarchitekten eine definitive Vorlage für die Bereitstellung von sicherem Enterprise Guest WiFi. Er behandelt die wesentliche Architektur, die WPA3 Migration, VLAN Segmentierung und Captive Portal Integration, um interne Systeme zu schützen und gleichzeitig DSGVO-konforme First-Party-Daten zu erfassen.
Wie Sie langsames WiFi beheben, ohne Ihren Internet-Tarif zu upgraden
Ein umfassender technischer Leitfaden für IT-Manager und Netzwerkarchitekten zur Optimierung der Enterprise-WiFi-Performance ohne Erhöhung der ISP-Bandbreite. Behandelt RF-Tuning, Client-Dichte-Management, QoS-Implementierung und die Nutzung von WiFi-Analysen zur Diagnose und Behebung von Engpässen.
Wie man ein Campus WiFi Netzwerk aufbaut: Ein Leitfaden für die Universitäts-IT
Dieser technische Leitfaden bietet eine umfassende Blaupause für das Design und die Bereitstellung von hochverdichteten Campus WiFi Netzwerken. Er deckt alles ab - von aktiven Standortbegehungen und der Platzierung von Access Points bis hin zur Controller-Architektur, nahtlosem Roaming und sicherem Gäste-Onboarding. Er wurde für IT-Manager, Netzwerkarchitekten und CTOs an Universitäten und großen Veranstaltungsorten geschrieben, die in diesem Quartal eine umsetzbare Anleitung zur Planung und Durchführung einer drahtlosen Bereitstellung benötigen. Der Leitfaden ordnet zudem die Guest WiFi und Analyse-Plattform von Purple den realen Integrationspunkten innerhalb des Bereitstellungs-Lebenszyklus zu.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.