
Integration des WeChat WiFi Logins: Interaktionen steigern über Social Captive Portals
Dieser Leitfaden beschreibt detailliert, wie Sie die WeChat WiFi Authentifizierung in Captive Portals für Unternehmen integrieren. Er behandelt die OAuth 2.0 Architektur, die RADIUS Integration sowie die schrittweise Bereitstellung auf Hardware von Cisco Meraki, HPE Aruba und Juniper Mist. IT-Manager und Netzwerkarchitekten erhalten ein praktisches Framework zur Erfassung von First-Party-Daten der 1,3 Milliarden WeChat-Nutzer, während gleichzeitig die Interaktion über das Folgen von Official Accounts und Weiterleitungen nach dem Login gefördert wird.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Leitfaden für Captive Portals →
Management-Zusammenfassung
Die Integration des WeChat WiFi Logins verwandelt ein standardmäßiges Captive Portal in ein strategisches First-Party-Daten-Engine für chinesische Besucher und das breitere WeChat-Ökosystem. Für IT-Manager und Netzwerkarchitekten erfordert die Bereitstellung des WeChat-Logins über OAuth 2.0 und RADIUS ein ausgewogenes Verhältnis zwischen reibungslosem Gastzugang und sicherer, konformer Datenerfassung. Dieser Leitfaden beschreibt die technische Architektur, die Implementierungsschritte und die Sicherheitsaspekte für die Bereitstellung der WeChat WiFi Authentifizierung auf Enterprise-Netzwerk-Hardware wie Cisco Meraki, HPE Aruba, Ruckus und Juniper Mist. Er zeigt, wie die Guest WiFi-Plattform von Purple den OAuth-Flow vermittelt, Profil-Daten Ihrem CRM zuordnet und das Engagement durch Weiterleitungen nach dem Login auf Ihr WeChat Official Account fördert.
WeChat hat über 1,3 Milliarden monatlich aktive Nutzer, und Daten der Welttourismusorganisation deuten darauf hin, dass chinesische Reisende im Jahr 2023 voraussichtlich 255 Milliarden Dollar auf internationaler Ebene ausgeben würden. Für Hotels, den Luxuseinzelhandel, Flughäfen und Konferenzzentren ist das Angebot eines WeChat WiFi Logins ein direkter Kanal zu dieser Zielgruppe. Purple ist in mehr als 80.000 aktiven Standorten im Einsatz und verzeichnete im Jahr 2024 440 Millionen Logins, was uns direkte Einblicke in das gibt, was in produktiven Bereitstellungen funktioniert und was nicht.
Technischer Deep Dive
Wie die WeChat WiFi Authentifizierung funktioniert
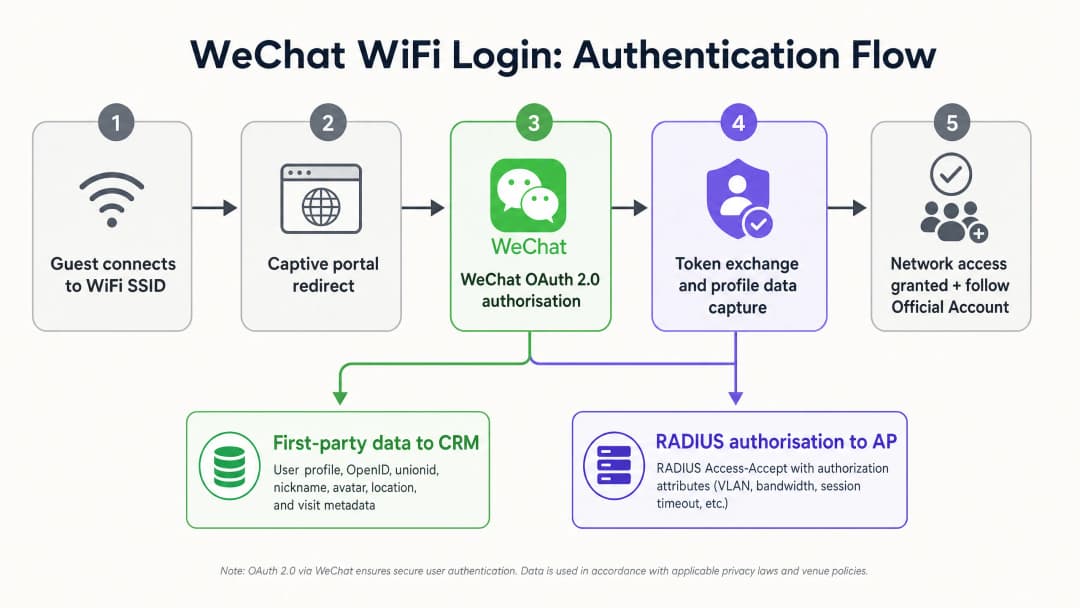
Die WeChat WiFi Authentifizierung ersetzt die manuelle Formulareingabe durch einen OAuth 2.0-Flow, der direkt in das Captive Portal integriert ist. Der Ablauf umfasst fünf Komponenten, die in einer definierten Reihenfolge kommunizieren:
- Das Gastgerät verbindet sich mit der SSID des Standorts.
- Der Access Point (AP) fängt nicht authentifizierten HTTP-Traffic ab und leitet das Gerät auf ein von Purple gehostetes Captive Portal weiter.
- Der Benutzer wählt die Option WeChat-Login auf der Portalseite aus.
- Das Portal initiiert eine OAuth 2.0-Autorisierungsanfrage an die WeChat Open Platform API und übergibt die AppID und die Redirect-URI des Standorts.
- Der WeChat-Client öffnet sich auf dem Gerät und fordert den Benutzer auf, die Verbindung zu autorisieren.
- WeChat sendet einen Autorisierungscode an die Redirect-URI zurück.
- Die Purple-Plattform tauscht den Autorisierungscode gegen ein Access Token aus und ruft die Profildaten des Benutzers ab: OpenID, unionid, Spitzname, Avatar und registrierter Standort.
- Purple signalisiert dem RADIUS-Server, eine Access-Accept-Nachricht an den Access Point zu senden.
- Der Access Point gewährt Internetzugang und wendet die konfigurierten Richtlinien an (VLAN-Zuweisung, Bandbreitenbegrenzung, Sitzungs-Timeout).
- Das Portal leitet den Benutzer auf das WeChat Official Account des Standorts oder eine benutzerdefinierte Landingpage weiter.
Anforderungen an den Account-Typ
Dies ist die häufigste Fehlerquelle bei WeChat WiFi Implementierungen. Sie müssen ein verifiziertes WeChat Service Account (服务号) verwenden. Subscription Accounts stellen die für die Captive Portal Integration erforderlichen OAuth 2.0 Web-Autorisierungs-APIs nicht zur Verfügung. Die folgende Tabelle fasst die wichtigsten Unterschiede zusammen:
| Funktion | Service Account | Subscription Account |
|---|---|---|
| OAuth 2.0 WiFi Login | Ja | Nein |
| API-Zugriffsebene | Vollständig | Eingeschränkt |
| Push-Nachrichten pro Monat | 4 | 30 |
| Platzierung in der Chat-Liste | Ja (als Kontakt) | Nein (im Ordner für Abonnements zusammengefasst) |
| WeChat Pay Integration | Ja | Nein |
| Verifizierung erforderlich | Ja | Ja |
Für den Erhalt eines verifizierten Service Accounts ist entweder eine chinesische Geschäftslizenz oder ein spezielles Antragsverfahren für Übersee-Unternehmen über Tencent erforderlich. Hierfür fallen eine jährliche Verifizierungsgebühr von 99 $ sowie ein zwei- bis vierwöchiger Prüfungszeitraum an.
Das Walled Garden: Die kritischste Netzwerkkonfiguration
Der Walled Garden (auch als Vor-Authentifizierungs-Whitelist bekannt) definiert die IP-Adressen und Domains, die ein Gerät erreichen kann, bevor die Captive Portal Authentifizierung abgeschlossen ist. Wenn die WeChat API-Domains nicht im Walled Garden hinterlegt sind, kann das Gerät den OAuth-Handshake nicht einleiten, und der Login schlägt im Hintergrund geräuschlos fehl.
Es müssen mindestens die folgenden Domains auf die Whitelist gesetzt werden:
*.weixin.qq.com*.wechat.com*.wx.qq.comres.wx.qq.commp.weixin.qq.com- Die WeChat CDN IP-Bereiche (konsultieren Sie die von Tencent veröffentlichte Dokumentation der IP-Bereiche, da sich diese regelmäßig ändern)
Konfigurieren Sie dies bei Cisco Meraki unter Wireless > Access Control > Walled Garden. Verwenden Sie bei HPE Aruba die Whitelist des Captive Portal Profile. Konfigurieren Sie bei Juniper Mist die Liste der zugelassenen Domains für das Guest Portal.
RADIUS-Integration und Richtliniendurchsetzung
In dieser Architektur fungiert Purple als RADIUS-Proxy. Nach einem erfolgreichen WeChat OAuth-Austausch sendet Purple eine RADIUS Access-Accept-Nachricht an den Wireless Controller des Standorts. Die Access-Accept-Nachricht kann standardmäßige RADIUS-Attribute enthalten, um benutzerspezifische Richtlinien durchzusetzen:
Tunnel-TypeundTunnel-Private-Group-IDfür die VLAN-Zuweisung (Isolierung des Gast-Traffics vom Unternehmensnetzwerk, entsprechend den Best Practices für die Segmentierung nach IEEE 802.1X)Session-Timeoutfür die automatische Trennung nach einem definierten ZeitraumWISPr-Bandwidth-Max-UpundWISPr-Bandwidth-Max-Downzur Bandbreitenbegrenzung
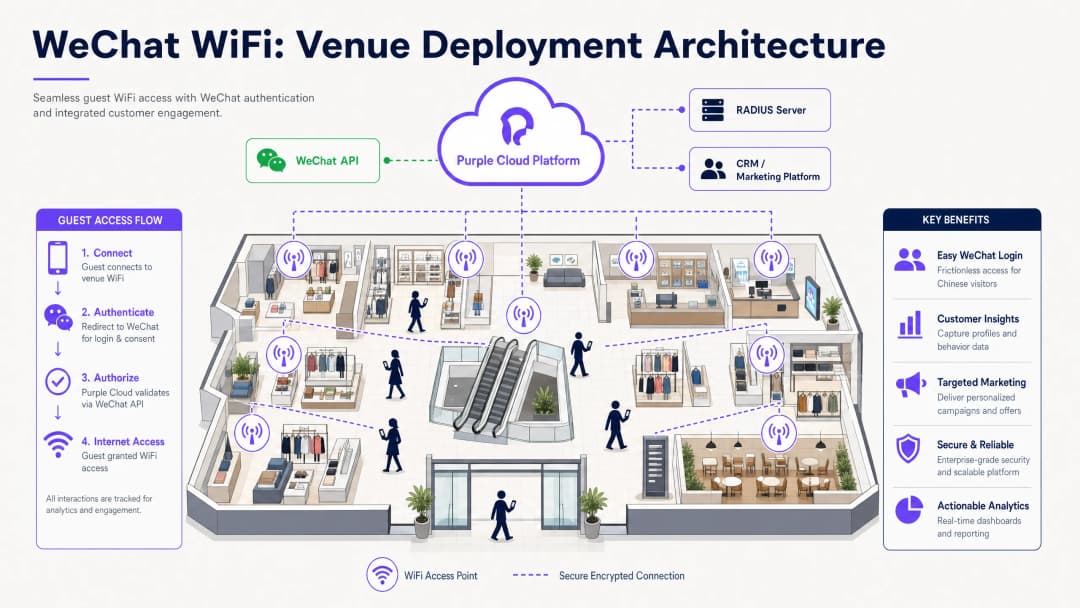
Die Architektur ist hardwareunabhängig. Purple lässt sich ohne Firmware-Änderungen oder lokale Server vor Ort in Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks und Fortinet integrieren.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
Schritt 1: Konfigurieren Sie das WeChat-Entwicklerkonto
Melden Sie sich auf der WeChat Official Accounts Platform (mp.weixin.qq.com) an. Navigieren Sie zu Einstellungen und Entwicklung > Sicherheitszentrum > Web-Autorisierungsdomänen. Aktivieren Sie die OAuth 2.0-Webautorisierung und fügen Sie Ihre Captive Portal-Domäne als autorisierte Callback-Domäne hinzu (z. B. wifi.yourvenue.com). WeChat gibt Autorisierungscodes nur an die hier registrierten Domänen zurück - eine Abweichung führt zu unbemerkten Fehlern.
Rufen Sie Ihre AppID und Ihr AppSecret aus dem Bereich Einstellungen und Entwicklung > Basiskonfiguration ab. Speichern Sie das AppSecret sicher und behandeln Sie es wie einen privaten Schlüssel.
Schritt 2: Konfigurieren Sie Purple
Navigieren Sie im Purple-Portal zu Authentifizierung > Social Login und aktivieren Sie WeChat. Geben Sie die AppID und das AppSecret ein. Gestalten Sie die Begrüßungsseite des Captive Portals mit dem Drag-and-Drop-Editor von Purple. Platzieren Sie den WeChat-Anmelde-Button als primären Call-to-Action (CTA) im direkt sichtbaren Bereich.
Konfigurieren Sie die Weiterleitung nach der Authentifizierung. Zu den Optionen gehören:
- Die Follow-Seite des offiziellen WeChat-Kontos des Standorts (empfohlen zur Kundenbindung)
- Eine Werbe-Landingpage, die in einem WeChat Mini Program gehostet wird
- Eine Umfrageseite mit den WiFi Analytics-Tools von Purple
- Eine Registrierungsseite für ein Treueprogramm
Aktivieren Sie das Caching von MAC-Adressen unter Authentifizierung > Einstellungen für wiederkehrende Besucher. Stellen Sie die Cache-Dauer so ein, dass sie Ihrer typischen Besuchsfeuchtigkeit entspricht (empfohlen werden 7 Tage für den Einzelhandel, 30 Tage für Hotels). Wiederkehrende Besucher verbinden sich automatisch, ohne das Portal erneut zu sehen, während ihr Besuch weiterhin im Analytics-Dashboard registriert wird.
Schritt 3: Konfigurieren Sie die Netzwerk-Hardware
Konfigurieren Sie auf Ihrem Wireless-Controller die Gäste-SSID für die Verwendung eines externen Captive Portals. Geben Sie die URL des Purple-Portals als URL für die Begrüßungsseite ein. Fügen Sie die WeChat-Domänen zur Walled Garden hinzu. Richten Sie die von Purple bereitgestellte RADIUS-Server-IP-Adresse und das Shared Secret ein.
Testen Sie vor dem Live-Gang den gesamten Ablauf mit einem Mobilgerät. Gehen Sie dabei wie folgt vor:
- Verbinden Sie sich mit der Gäste-SSID.
- Überprüfen Sie, ob das Captive Portal im Mini-Browser des Captive Portal Assistant (CPA) geladen wird.
- Tippen Sie auf den WeChat-Anmelde-Button und bestätigen Sie, dass sich der WeChat-Client öffnet.
- Autorisieren Sie die Verbindung und bestätigen Sie, dass der Internetzugang gewährt wird.
- Überprüfen Sie, ob die Weiterleitung nach dem Login korrekt ausgelöst wird.
Best Practices
Optimieren Sie die Walled Garden. Eine falsch konfigurierte Walled Garden ist die Hauptursache für WeChat-Anmeldefehler in Produktionsumgebungen. Testen Sie dies vor dem Start und wiederholen Sie den Test nach jedem Firmware-Update des Netzwerks, da einige Controller die Einträge in der Whitelist bei Upgrades zurücksetzen.
Steigern Sie das Engagement nach dem Login. Der Moment direkt nach der Authentifizierung ist der Zeitpunkt der höchsten Aufmerksamkeit beim Gäste-WiFi-Erlebnis. Leiten Sie Nutzer auf die Folgeseite Ihres Official Accounts weiter. Besucher, die Ihrem Account folgen, bleiben über Push-Benachrichtigungen erreichbar, lange nachdem sie den Standort verlassen haben.
Implementieren Sie MAC-Caching für wiederkehrende Besucher. Eine erneute Authentifizierung bei jedem Besuch verschlechtert das Erlebnis. MAC-Caching beseitigt Reibungsverspunkte für wiederkehrende Besucher, während der Besuch dennoch für Analysen erfasst wird. Weitere Informationen finden Sie unter Purple's WiFi Analytics für Berichte zu Verweildauer und wiederkehrenden Besuchen.
Wenden Sie Datenminimierung an. Fordern Sie nur die WeChat-Profilfelder an, die Ihr CRM tatsächlich nutzt. Das Abfragen unnötiger Berechtigungen erhöht die Abbruchrate bei der Autorisierung und verkompliziert die GDPR-Konformität. Für die meisten Standorte reichen OpenID, Spitzname und Avatar zur Personalisierung völlig aus.
Isolieren Sie den Datenverkehr der Gäste über VLANs. Weisen Sie über WeChat authentifizierte Gäste einem dedizierten VLAN zu, das von Ihren Unternehmens- oder POS-Netzwerken isoliert ist. Dies erfüllt die Anforderungen zur Netzwerktrennung nach PCI-DSS und begrenzt den Schadensradius im Falle eines Sicherheitsvorfalls auf der Gästeseite. Eine vollständige Darstellung der WiFi-Sicherheitsarchitektur finden Sie in unserem Leitfaden für Enterprise WiFi-Sicherheit.
Halten Sie die Anforderungen von GDPR und PIPL ein. Zeigen Sie einen klaren Datenschutzhinweis auf der Splash-Page an, bevor der Nutzer den WeChat-OAuth-Flow startet. Der Hinweis muss den Datenverantwortlichen nennen, die von WeChat erfassten Datenkategorien auflisten, die Rechtsgrundlage für die Verarbeitung angeben und auf die vollständige Datenschutzerklärung verlinken. Ausführliche Informationen finden Sie in unserem Leitfaden zur WiFi-GDPR-Konformität.
-
Fehlerbehebung und Risikominderung
OAuth-Redirect-Fehler
Wenn die in der WeChat-Entwicklerkonsole registrierte Callback-URL nicht exakt mit der von Purple für die Weiterleitung verwendeten URL übereinstimmt, gibt WeChat einen Fehlercode zurück und blockiert die Autorisierung. Prüfen Sie auf Protokollkonflikte (HTTP vs. HTTPS), abschließende Schrägstriche und Unterschiede bei den Subdomains. Die registrierte Domain muss eine exakte Zeichenfolgenübereinstimmung sein.
Interferenz des Captive Portal Assistant (CPA)
Mobile Betriebssysteme nutzen CPA-Minibrowser, um Captive Portal-Netzwerke zu erkennen und zu verwalten. Diesen Minibrowsern fehlt oft die Fähigkeit, native Apps zu öffnen, was die Übergabe an die WeChat-App im OAuth-Flow blockiert. Maßnahmen zur Risikominderung umfassen:
- Die Implementierung einer JavaScript-Weiterleitung, die die CPA-Umgebung erkennt und den vollständigen Systembrowser öffnet, bevor der OAuth-Flow gestartet wird.
- Die Anzeige klarer Anweisungen auf der Splash-Page, die Nutzer dazu auffordern, die Seite in einem vollständigen Browser zu öffnen, wenn die WeChat-Schaltfläche nicht reagiert.
Token-Ablauf und veraltete SitzungenWeChat-Zugriffstoken laufen nach zwei Stunden ab. Wenn Ihre Plattform das Token nicht aktualisiert, wird der CRM-Datensatz des Benutzers nach der ersten Sitzung nicht mehr aktualisiert. Konfigurieren Sie die Token-Aktualisierungseinstellungen von Purple, um ein aktives Token für die Dauer des Besuchs des Gastes aufrechtzuerhalten.
Geopolitische und regulatorische Risiken
WeChat unterliegt den Regulierungen der chinesischen Regierung und den Plattformrichtlinien von Tencent. Der API-Zugriff kann ohne Vorankündigung gesperrt oder geändert werden. Um dieses Risiko zu minimieren, stellen Sie sicher, dass Ihr Captive Portal mehrere Authentifizierungsmethoden (E-Mail, SMS, andere Social-Logins) unterstützt, damit ein WeChat-API-Ausfall nicht Ihr gesamtes Gäste-WiFi offline schaltet. Die Multi-Channel-Portale von Purple unterstützen diese Fallback-Architektur nativ.
-
ROI und geschäftliche Auswirkungen
Die Bereitstellung der WeChat-WiFi-Authentifizierung liefert messbare Erträge in drei Dimensionen.
Höhere Datenerfassungsraten. Social-Login eliminiert den Aufwand des Formularausfüllens. Standorte, die die Social-Login-Optionen von Purple nutzen, berichten von Authentifizierungsabschlussraten, die 20 bis 30 % höher liegen als bei vergleichbaren Portalen, die nur E-Mail-Abfragen nutzen (interne Daten von Purple, 2024). Bei einem Standort mit 500 Gäste-WiFi-Verbindungen pro Tag bedeutet eine Steigerung um 25 % täglich 125 zusätzlich erfasste verifizierte Profile.
Wachstum der Follower des Official Accounts. Die Weiterleitung authentifizierter Benutzer auf die Follow-Seite des Official Accounts verwandelt flüchtigen Publikumsverkehr in eine erreichbare digitale Zielgruppe. Ein Hotel mit 200 über WeChat authentifizierten Besuchern pro Tag, das eine Follow-Rate von 40 % erreicht, gewinnt täglich 80 neue Follower für den Official Account - Follower, die gezielte Push-Benachrichtigungen über Angebote für wiederkehrende Besuche, Updates zum Treueprogramm und saisonale Aktionen erhalten können.
Operative Transparenz. Die WiFi-Analytics-Plattform von Purple korreliert über WeChat authentifizierte Sitzungen mit Verweildauer, Besuchshäufigkeit und Bewegungsdaten auf Zonenebene. Dies gibt den Betriebsleitern von Standorten die Daten an die Hand, um Personalplanung, Layout und das Timing von Werbeaktionen zu optimieren. Für das Gastgewerbe lassen sich diese Daten direkt in PMS-Systeme integrieren, um Gästeprofile zu bereichern.
Für den Einzelhandel repliziert die WeChat-Authentifizierung in Kombination mit der Analytics-Plattform von Purple die Datenfülle von E-Commerce-Niveau in einer physischen Filiale - eine Funktion, die immer wertvoller wird, da die Abschaffung von Drittanbieter-Cookies die Effektivität von digitalem Retargeting verringert.
Ähnliche Informationen finden Sie in unserem WiFi GDPR Compliance-Leitfaden und unserem Leitfaden für Enterprise WiFi Sicherheit. Um zu erfahren, wie Purple in bestimmten Branchen eingesetzt wird, besuchen Sie unsere Seiten für Hotellerie, Einzelhandel, Gesundheitswesen und Transportwesen.
Schlüsseldefinitionen
OAuth 2.0
Ein branchenüblicher Autorisierungsstandard, mit dem ein Benutzer einer Drittanbieter-Anwendung Zugriff auf seine Kontodaten bei einem anderen Dienst gewähren kann, ohne sein Passwort zu teilen. Bei der WeChat WiFi Authentifizierung ist das Captive Portal die Drittanbieter-Anwendung und WeChat der Identitätsanbieter.
Der grundlegende Mechanismus für jeden Social WiFi Login. IT-Teams benötigen ihn bei der Konfiguration von AppID, AppSecret und Redirect-URI in der WeChat Entwicklerkonsole und der Purple Plattform.
Captive Portal
Eine Webseite, die den Netzwerkverkehr eines Geräts abfängt und erfordert, dass der Benutzer sich autorisiert oder Bedingungen akzeptiert, bevor er Internetzugang erhält. Sie funktioniert, indem sie alle HTTP-Anfragen bis zum Abschluss der Authentifizierung an die Portal-URL weiterleitet.
Die benutzerseitige Komponente des WeChat WiFi Loginsystems. Purple hostet und verwaltet das Captive Portal als Cloud-Overlay über der vorhandenen Hardware des Standorts.
Walled Garden
Eine Vor-Authentifizierungs-Whitelist von IP-Adressen und Domains, die ein Gerät erreichen kann, bevor der Login über das Captive Portal abgeschlossen ist. Erforderlich, damit das Gerät während des OAuth-Flows mit den Authentifizierungsservern von WeChat kommunizieren kann.
Das am häufigsten falsch konfigurierte Element bei WeChat WiFi Bereitstellungen. Muss auf SSID-Ebene auf dem Wireless-Controller konfiguriert werden.
RADIUS
Remote Authentication Dial-In User Service. Ein Netzwerkprotokoll, das eine zentrale Authentifizierung, Autorisierung und Abrechnung für den Netzwerkzugang bereitstellt. Nach einem erfolgreichen WeChat OAuth-Austausch sendet Purple eine RADIUS Access-Accept-Nachricht an den Access Point, um den Internetzugang freizugeben.
Das Protokoll, das die Purple Identitätsplattform mit der Netzwerk-Hardware des Standorts verbindet. IT-Teams konfigurieren RADIUS Server-IP-Adressen und Shared Secrets im Wireless-Controller.
WeChat Service Account (服务号)
Eine Kategorie des offiziellen WeChat Kontos für Unternehmen, die vollen API Zugriff einschließlich der OAuth 2.0-Webseitenautorisierung bietet. Erscheint als Kontakt in der Chat-Liste des Benutzers. Erfordert eine chinesische Gewerbeanmeldung oder eine Verifizierung im Ausland.
Der obligatorische Kontotyp für den WeChat WiFi Login. Abonnement-Konten können für diesen Zweck nicht verwendet werden.
OpenID
Eine eindeutige Kennung, die WeChat einem bestimmten Benutzer für ein bestimmtes offizielles Konto zuweist. Zwei verschiedene offizielle Konten erhalten für denselben Benutzer unterschiedliche OpenIDs.
Der Primärschlüssel, der vom CRM verwendet wird, um einzelne Benutzer über WiFi Sitzungen hinweg zu identifizieren und zu verfolgen.
Unionid
Eine eindeutige Kennung, die von WeChat einem bestimmten Benutzer über alle offiziellen Konten und Mini-Programme hinweg zugewiesen wird, die unter demselben WeChat Open-Platform-Konto registriert sind. Ermöglicht die produktübergreifende Benutzererkennung.
Relevant für Marken mit mehreren WeChat Touchpoints (z. B. eine Einzelhandelskette mit sowohl einem WiFi Portal als auch einem Shopping Mini-Programm), die das Benutzerprofil über alle Interaktionen hinweg vereinheitlichen möchten.
MAC-Adressen-Caching
Eine Netzwerkfunktion, die die eindeutige Hardware-Kennung (MAC-Adresse) eines Geräts nach der ersten Authentifizierung speichert, sodass das Netzwerk bei nachfolgenden Verbindungen automatisch den Zugriff gewährt, ohne das Captive Portal erneut anzuzeigen.
Wird verwendet, um die Erfahrung für wiederkehrende Besucher zu verbessern. Purple protokolliert den wiederkehrenden Besuch für Analysen, selbst wenn das Portal nicht angezeigt wird.
Captive Portal Assistant (CPA)
Der Mini-Browser, der automatisch von iOS und Android gestartet wird, wenn sie ein Netzwerk erkennen, das eine Captive Portal Authentifizierung erfordert. CPAs haben eingeschränkte Funktionen und unterstützen möglicherweise keine nativen App-Aufrufe, die für den WeChat OAuth-Flow erforderlich sind.
IT-Teams müssen den WeChat Login-Flow speziell innerhalb der CPA-Umgebung testen und eine JavaScript-Erkennung implementieren, um bei Bedarf auf den vollständigen Systembrowser umzuleiten.
VLAN
Virtual Local Area Network. Ein logisches Netzwerksegment, das den Datenverkehr von anderen Segmenten auf derselben physischen Infrastruktur isoliert. Wird verwendet, um den WiFi Datenverkehr für Gäste vom Unternehmens- oder POS-Netzwerk zu trennen.
Von Purple zurückgegebene RADIUS Attribute können über WeChat authentifizierte Gäste einem bestimmten VLAN zuweisen und erfüllen so die PCI DSS Anforderungen zur Netzwerksegmentierung.
Ausgearbeitete Beispiele
Eine Luxus-Einzelhandelsmarke in London möchte chinesischen Touristen nahtloses WiFi anbieten und gleichzeitig die Zahl der Follower auf ihrem WeChat Official Account erhöhen. Derzeit nutzt sie Access Points von Cisco Meraki und ein standardmäßiges Portal zur E-Mail-Erfassung. Das IT-Team hat zwei Wochen Zeit für die Bereitstellung vor einer großen Kampagne zum chinesischen Neujahrsfest.
Woche eins: Registrieren und verifizieren Sie ein WeChat Service-Konto, falls noch nicht geschehen (planen Sie zwei bis vier Wochen für die Genehmigung durch Tencent ein - andernfalls nutzen Sie vorübergehend eine verifizierte chinesische Partnergesellschaft). Konfigurieren Sie die WeChat Entwicklerkonsole mit der Callback-Domain, die der Purple Portal-URL entspricht. Aktivieren Sie auf der Purple Plattform den WeChat Social Login, geben Sie AppID sowie AppSecret ein und gestalten Sie die Splash Page mit WeChat als primärer Login-Option. Konfigurieren Sie die Weiterleitung nach der Authentifizierung auf die Follow-Seite des WeChat Official Accounts der Marke. Woche zwei: Aktualisieren Sie im Meraki Dashboard die Gäste-SSID so, dass sie auf die Purple Portal-URL verweist. Fügen Sie alle WeChat API-Domains zur Meraki Walled Garden-Liste unter Wireless > Access Control hinzu. Richten Sie die RADIUS Server-Details ein. Testen Sie den gesamten Ablauf von einem iOS und Android Gerät aus. Aktivieren Sie das MAC-Caching für eine 30-tägige Wiederkehrerkennung. Gehen Sie live.
Ein Stadion mit einer Kapazität von 15.000 Zuschauern veranstaltet eine Reihe internationaler Events mit einem hohen Anteil an chinesischsprachigen Besuchern. Der IT-Leiter berichtet, dass 35% der Gäste das WiFi Anmeldeformular vor dem Abschluss abbrechen. Das Netzwerk nutzt HPE Aruba Access Points, die über Aruba Central verwaltet werden.
Stellen Sie das Purple Captive Portal mit WeChat als primärer Social Login-Option neben E-Mail und SMS-Fallbacks bereit. Konfigurieren Sie das Captive Portal-Profil in Aruba Central so, dass es auf Purple weiterleitet, und fügen Sie WeChat-Domains zur Liste der erlaubten Adressen hinzu. Implementieren Sie ein JavaScript-CPA-Erkennungsskript auf der Splash Page, um den OAuth-Flow in den nativen Systembrowser zu zwingen und so den Aruba CPA-Minibrowser zu umgehen. Konfigurieren Sie RADIUS Attribute, um authentifizierte Fans einem dedizierten Gäste-VLAN zuzuweisen, das vom operativen Netzwerk des Stadions isoliert ist. Stellen Sie das Sitzungs-Timeout auf vier Stunden ein, um eine typische Eventdauer ohne erneute Authentifizierung abzudecken. Leiten Sie Fans nach der Authentifizierung auf ein WeChat Mini-Programm weiter, das das Eventprogramm, Live-Ergebnisse und einen Bestellservice für Speisen anbietet.
Übungsfragen
Q1. Der neue WeChat WiFi Login Ihres Standorts schlägt fehl. Gäste tippen auf den WeChat Button auf der Portalseite, aber die Seite läuft ab, bevor die WeChat App geöffnet wird. Das Cisco Meraki Dashboard zeigt an, dass die SSID online ist und die Purple Portal-URL korrekt konfiguriert ist. Was ist die wahrscheinlichste Ursache und wie beheben Sie diese?
Hinweis: Überlegen Sie, welchen Netzwerkzugriff das Gerät hat, bevor es die Authentifizierung abschließt.
Musterlösung anzeigen
Der Walled Garden auf der Meraki SSID ist falsch konfiguriert. Das Gerät kann die WeChat API-Domains vor der Authentifizierung nicht erreichen, sodass der OAuth-Handshake nicht initiiert werden kann. Behebung: Navigieren Sie im Meraki Dashboard zu Wireless > Access Control, suchen Sie den Bereich Walled Garden und fügen Sie die erforderlichen WeChat Domains hinzu, einschließlich *.weixin.qq.com, *.wechat.com und *.wx.qq.com. Testen Sie den Vorgang, indem Sie den Anmeldefluss erneut von einem Gerät aus versuchen, das zuvor noch nicht mit der SSID verbunden war.
Q2. Ein Marketing-Leiter möchte sein bestehendes WeChat Subscription Account (订阅号) für den WiFi Login nutzen, da es die tägliche Veröffentlichung von Artikeln für Follower ermöglicht. Er bittet Sie, die Integration zu konfigurieren. Wie reagieren Sie?
Hinweis: Überprüfen Sie die API-Zugriffsebenen für die verschiedenen WeChat-Kontotypen.
Musterlösung anzeigen
Weisen Sie ihn darauf hin, dass ein Subscription Account nicht für die WiFi Authentifizierung verwendet werden kann. Die für die Integration des Captive Portals erforderlichen OAuth 2.0-Webseiten-Autorisierungs-APIs stehen nur verifizierten Service Accounts (服务号) zur Verfügung. Es muss ein Service Account registriert werden. Dies erfordert eine chinesische Geschäftslizenz oder eine Bewerbung aus dem Ausland über das spezielle Verfahren von Tencent, was zwei bis vier Wochen dauert und jährlich 99 USD kostet. Das Subscription Account kann für die Veröffentlichung von Inhalten aktiv bleiben; die beiden Kontotypen dienen unterschiedlichen Zwecken und können nebeneinander existieren.
Q3. Nach einer erfolgreichen Bereitstellung von WeChat WiFi stellt das IT-Team fest, dass Benutzer, die sich vor drei Wochen authentifiziert haben, nicht mehr mit aktualisierten Besuchsdaten im CRM erscheinen, obwohl sie sich mit dem Netzwerk verbinden. Was ist die wahrscheinliche Ursache?
Hinweis: Berücksichtigen Sie die in Purple konfigurierten Sitzungsverwaltungseinstellungen und die MAC-Cache-Dauer.
Musterlösung anzeigen
Die MAC-Cache-Dauer ist wahrscheinlich auf einen Wert von weniger als drei Wochen eingestellt (z. B. 14 Tage), sodass wiederkehrenden Benutzern der Zugriff über den MAC-Cache gewährt wird, ohne dass ein neues Authentifizierungsereignis oder ein CRM-Update ausgelöst wird. Alternativ ist das WeChat-Zugriffstoken für diese Benutzer abgelaufen und die Plattform aktualisiert es nicht. Behebung: Verlängern Sie die MAC-Cache-Dauer in den Einstellungen für wiederkehrende Besucher in Purple auf 30 Tage und stellen Sie sicher, dass die Konfiguration zur Token-Aktualisierung aktiv ist. Vergewissern Sie sich auch, dass Purple über den MAC-Cache abgewickelte Besuche im Analytics-Dashboard als wiederkehrende Besuchsereignisse protokolliert, selbst wenn das Portal nicht angezeigt wird.
Q4. Ihr Standort ist sowohl in Großbritannien als auch in Festlandchina tätig. Sie möchten ein einheitliches WeChat WiFi Authentifizierungssystem bereitstellen. Welche Compliance-Verpflichtungen müssen Sie vor dem Go-live erfüllen?
Hinweis: Für die beiden Regionen gelten zwei unterschiedliche Datenschutzregelungen.
Musterlösung anzeigen
Sie müssen sowohl die GDPR (anwendbar auf Benutzer in Großbritannien und der EU) als auch das chinesische Gesetz zum Schutz persönlicher Daten (PIPL, anwendbar auf Benutzer in Festlandchina) einhalten. Zu den wichtigsten Anforderungen gehören: Anzeige einer klaren Datenschutzerklärung auf der Splash-Page vor dem Start des OAuth-Flusses, Identifizierung des Datenverantwortlichen und Auflistung der von WeChat erfassten Datenkategorien, Angabe der Rechtsgrundlage für die Verarbeitung unter den jeweiligen Systemen (berechtigte Interessen oder Einwilligung gemäß GDPR; Einwilligung gemäß PIPL), Bereitstellung eines Mechanismus für Benutzer zum Widerruf der Einwilligung und zur Beantragung der Löschung sowie Sicherstellung von Datenübertragungsmechanismen, falls WeChat-Profildaten zwischen den Gerichtsbarkeiten fließen. Konsultieren Sie den GDPR-Compliance-Leitfaden von Purple und Ihre Rechtsberatung für länderspezifische Anforderungen.
Weiterlesen in dieser Reihe
Ubiquiti UniFi Guest Portal leitet nicht weiter: Ursachen und Lösungen
Dieser Leitfaden grenzt einen Fehler bei der Weiterleitung des UniFi Guest Portals ein, indem er nacheinander den Guest-Status, die Weiterleitung, die Pre-Authorisation-Route und die Controller-Autorisierung prüft. Er bietet IT-Teams vor Ort eine bewährte Methode, um Verwirrung zwischen Guest-Netzwerk und Hotspot, externe Portal-Übergaben, aktuelle UniFi OS Kontoanforderungen und DNS-Isolierungstests zu adressieren.
Cisco Meraki Splashpage funktioniert nicht: Ein Flussdiagramm zur Fehlerbehebung
Diese praktische Day-Two-Anleitung isoliert, wo ein Cisco Meraki Splash-Flow fehlgeschlagen ist: Client-Autorisierung, Initiierung der HTTP-Weiterleitung, Erreichbarkeit des Walled Garden oder RADIUS-Anmeldung. Sie bietet IT-Teams vor Ort einen kontrollierten Nachweisweg, um Guest WiFi wiederherzustellen, ohne weitreichende Änderungen an einem Live-System vorzunehmen.
Enterprise Guest WiFi Einrichtungsleitfaden: VLAN Segmentierung, Sicherheit und Captive Portals
Dieser technische Leitfaden zeigt IT-Teams, wie sie Guest WiFi als kontrollierten Internetzugangsdienst unter Verwendung von VLAN Segmentierung, Firewall-Richtlinien und einem Captive Portal einrichten. Er erklärt zudem, wie die Registrierungsformulare und Onboarding-Steuerelemente von Purple eine angemessene Visitor Experience unterstützen, ohne die Sicherheitsgrenzen um Mitarbeiter-, Zahlungs- und Betriebssysteme zu schwächen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.