
Fehlerbehebung bei 802.1X-Authentifizierungsfehlern (RADIUS/EAP)
Schritt-für-Schritt-Diagnosehandbuch zur Behebung von 802.1X-, EAP-TLS-, PEAP- und RADIUS-Authentifizierungsfehlern in Enterprise WiFi-Netzwerken.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Handbuch für Enterprise WiFi-Sicherheit →

Executive Summary
Für IT-Leiter, die Enterprise-WiFi in Hotels, Einzelhandelsketten, Stadien und Veranstaltungsorten des öffentlichen Sektors verwalten, ist die 802.1X Authentifizierung das Rückgrat der Netzwerkzugriffskontrolle - und wenn sie fehlschlägt, sind die Auswirkungen unmittelbar und betrieblich schwerwiegend. Ein einziges falsch konfiguriertes Supplicant-Profil, ein abgelaufenes RADIUS-Zertifikat oder ein nicht übereinstimmendes Shared Secret kann Hunderte von Benutzern gleichzeitig blockieren, was zu Support-Eskalationen, Umsatzverlusten und potenziellen Compliance-Verstößen führt.
IEEE 802.1X definiert die portbasierte Netzwerkzugriffskontrolle, die auf Layer 2 des OSI-Modells arbeitet. Es arbeitet in Verbindung mit dem Extensible Authentication Protocol (EAP) und einem RADIUS-Server, um jedes Gerät zu authentifizieren, bevor der Netzwerkzugriff gewährt wird. Das Protokoll unterstützt mehrere EAP-Methoden - EAP-TLS, PEAP-MSCHAPv2, EAP-TTLS und EAP-FAST - jede mit unterschiedlichen Sicherheitsprofilen, Zertifikatsanforderungen und betrieblicher Komplexität.
Dieser Leitfaden bietet einen strukturierten Diagnose-Framework zur Behebung von 802.1X Fehlern in der dreiteiligen Authentifizierungskette: dem Supplicant (Endgerät), dem Authenticator (Access Point oder Switch) und dem Authentication Server (RADIUS). Er enthält Fallstudien aus der Praxis, einen Entscheidungsbaum zur schnellen Triage, Best Practices für die Implementierung gemäß den Standards PCI-DSS v4.0 und WPA3-Enterprise sowie eine Bibliothek mit Praxisbeispielen aus dem Gastgewerbe und dem Einzelhandel.
Für Organisationen, die Guest WiFi neben Mitarbeiter-Netzwerken bereitstellen, ist das Verständnis darüber, wo 802.1X fehlschlägt - und wie man es schnell behebt - eine direkte betriebliche und kommerzielle Priorität.
Technische Vertiefung
Die 802.1X Authentifizierungsarchitektur
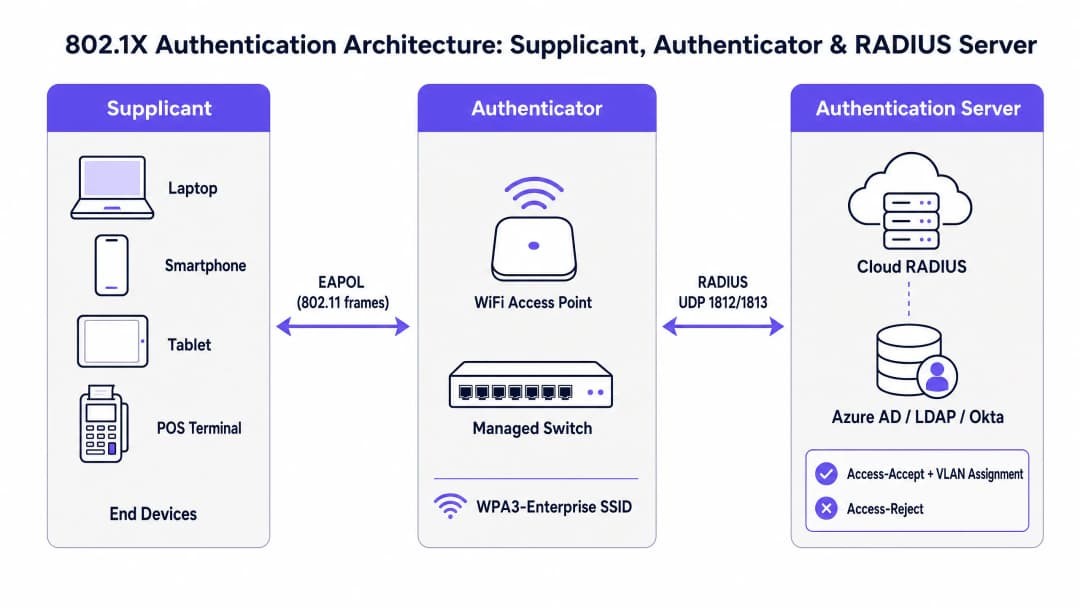
Der IEEE 802.1X Standard definiert ein dreiteiliges Modell, das jeden Enterprise-WiFi-Authentifizierungsaustausch regelt. Das Verständnis der Rolle jeder Komponente ist die Voraussetzung für eine effektive Fehlerbehebung.
Der Supplicant ist das Endgerät des Benutzers - ein Laptop, Smartphone, Tablet oder Point-of-Sale-Terminal. Er führt eine Softwarekomponente aus (den Supplicant-Client, der in das Betriebssystem unter Windows, macOS, iOS und Android integriert ist), die den EAP-Austausch initiiert und dem Netzwerk Anmeldeinformationen präsentiert. Die Supplicant-Konfiguration - insbesondere die EAP-Methode, die Einstellungen für das Zertifikatsvertrauen und die Quelle der Anmeldeinformationen - ist eine der häufigsten Ursachen für Authentifizierungsfehler.
Der Authenticator ist der Wireless Access Point oder Managed Switch. Entscheidend ist, dass der Authenticator keine Authentifizierungsentscheidungen trifft. Er fungiert als zustandsloses Relais, das den gesamten Datenverkehr auf dem kontrollierten Port blockiert, bis der RADIUS-Server eine Autorisierungsentscheidung ausgibt. Er kommuniziert mit dem Supplicant über EAPOL-Frames (EAP over LAN) über das kabelgebundene oder kabellose Medium und mit dem RADIUS-Server über RADIUS-Access-Request- und Access-Accept/Reject-Pakete über die UDP-Ports 1812 (Authentifizierung) und 1813 (Accounting).
Der Authentication Server ist der RADIUS-Server. Hier findet die tatsächliche Validierung der Anmeldedaten statt. Der RADIUS-Server verhandelt die EAP-Methode mit dem Supplicant, validiert die Anmeldedaten mit einem Identitätsverzeichnis (Active Directory, Azure AD, Okta oder LDAP) und gibt ein Access-Accept mit optionalen VLAN-Zuweisungsattributen oder ein Access-Reject mit einem Ursachencode zurück. In modernen Bereitstellungen ist dies zunehmend ein in der Cloud gehosteter Dienst - weitere Informationen finden Sie im vollständigen Implementierungsleitfaden unter How to Implement 802.1X Authentication with Cloud RADIUS.
Vergleich der EAP-Methoden

EAP ist keine einzelne Authentifizierungsmethode, sondern ein Framework, das mehrere interne Methoden unterstützt. Die Wahl der EAP-Methode hat direkte Auswirkungen auf das Sicherheitsniveau, die Anforderungen an die Zertifikatsinfrastruktur und die Arten von Fehlern, auf die Sie wahrscheinlich stoßen werden.
| EAP-Methode | Zertifikatsanforderung | Sicherheitsstufe | Bereitstellungskomplexität | Primärer Anwendungsfall |
|---|---|---|---|---|
| EAP-TLS | Beidseitig (Client + Server) | Höchste | Hoch (erfordert PKI + MDM) | Verwaltete Unternehmensgeräte |
| PEAP-MSCHAPv2 | Nur serverseitig | Mittel | Mittel | In AD integrierte Umgebungen |
| EAP-TTLS | Nur serverseitig | Mittel | Mittel | BYOD-Umgebungen mit gemischten Betriebssystemen |
| EAP-FAST | Keine (verwendet PAC) | Mittelhoch | Niedrig | Unterstützung von Legacy-Geräten |
WPA3-Enterprise mit EAP-TLS ist die derzeitige Best Practice der Branche für verwaltete Unternehmensgeräteflotten. Für Standorte, die parallel Guest WiFi und Mitarbeiternetzwerke bereitstellen - was in Umgebungen der Branchen Hospitality und Retail üblich ist - ist ein hybrider Ansatz typisch: EAP-TLS für Unternehmensgeräte, Captive Portal mit RADIUS-Backend für Gäste.
Der Authentifizierungsablauf: Schritt für Schritt
Das Verständnis der genauen Abfolge des 802.1X-Austauschs ist entscheidend, um den Ort eines Fehlers genau zu bestimmen. Der Ablauf ist wie folgt:
- Der Supplicant verbindet sich mit der SSID. Der Authenticator öffnet einen kontrollierten Port und blockiert den gesamten Datenverkehr, der nicht über EAP läuft.
- Der Authenticator sendet eine EAP-Request/Identity an den Supplicant.
- Der Supplicant antwortet mit einer EAP-Response/Identity (die Identität des Benutzers oder Geräts).
- Der Authenticator kapselt dies in einem RADIUS Access-Request und leitet ihn an den RADIUS-Server weiter.
- Der RADIUS-Server gibt eine Access-Challenge aus und schlägt die EAP-Methode vor (z. B. EAP-TLS oder PEAP).
- Der Supplicant und der RADIUS-Server verhandeln die EAP-Methode und tauschen Anmeldedaten über mehrere Access-Request / Access-Challenge-Runden aus, die vom Authenticator weitergeleitet werden.
- Der RADIUS-Server validiert die Anmeldedaten mit dem Identitätsverzeichnis und gibt entweder ein Access-Accept (mit optionalen VLAN-Zuweisungsattributen) oder ein Access-Reject (mit einem Fehlercode) zurück.
- Bei Akzeptanz öffnet der Authenticator den kontrollierten Port und das Gerät erhält Netzwerkzugriff. Für WPA2/WPA3-Enterprise folgt ein 4-Wege-Handshake, um die Sitzungsverschlüsselungsschlüssel abzuleiten.
Ein Fehler bei einem dieser Schritte führt zu einem anderen Symptomprofil. Die Zuordnung des Symptoms zum entsprechenden Schritt ist die Grundlage für eine schnelle Fehlerbehebung.
Häufige Fehlermodi und Diagnoseindikatoren
Fehlermodus 1: Ablauf des Zertifikats (Server oder Client)
Dies ist der folgenschwerste Fehlermodus in produktiven 802.1X-Infrastrukturen. Wenn das TLS-Zertifikat des RADIUS-Servers abläuft, schlägt die Authentifizierung bei allen Clients gleichzeitig fehl - ein vollständiger Netzwerkausfall. Wenn ein Client-Zertifikat abläuft (bei EAP-TLS-Bereitstellungen), fallen einzelne Geräte aus, während andere sich weiterhin normal authentifizieren.
Diagnoseindikatoren: NPS/RADIUS-Ereignisprotokolle zeigen den Fehlercode 22 ("Client-Zertifikat ist abgelaufen oder noch nicht gültig") oder den Fehlercode 16 ("Authentifizierung aufgrund einer Nichtübereinstimmung der Benutzeranmeldeinformationen fehlgeschlagen") an. Suchen Sie auf Windows NPS im Sicherheitsereignisprotokoll nach der Ereignis-ID 6273. Suchen Sie bei FreeRADIUS nach TLS Alert read:fatal:certificate expired in der Debug-Ausgabe.
Fehlerbehebung: Erneuern Sie das abgelaufene Zertifikat und verteilen Sie das aktualisierte CA-Zertifikat über ein MDM an alle Clients. Implementieren Sie eine automatisierte Überwachung des Zertifikatsablaufs mit einer Warnschwelle von 90 Tagen.
Fehlermodus 2: Keine Übereinstimmung des RADIUS-Shared-Secrets
Das Shared Secret wird zur Authentifizierung von RADIUS-Nachrichten zwischen dem Authenticator und dem RADIUS-Server verwendet. Eine Nichtübereinstimmung führt dazu, dass der RADIUS-Server Access-Request-Pakete stillschweigend verwirft. Aus Sicht des APs reagiert der RADIUS-Server scheinbar nicht.
Diagnoseindikatoren: Die AP-Protokolle zeigen Timeouts und Neuübertragungen des RADIUS-Servers. Der RADIUS-Server zeigt keine entsprechenden Protokolleinträge für die fehlgeschlagenen Versuche - die Anfragen werden vor der Verarbeitung verworfen. Eine Wireshark-Aufzeichnung auf der RADIUS-Server-Schnittstelle zeigt eingehende UDP-Pakete auf Port 1812, die stillschweigend verworfen werden.
Fehlerbehebung: Überprüfen und synchronisieren Sie das Shared Secret sowohl auf dem Authenticator (AP/Controller-Konfiguration) als auch auf dem RADIUS-Server (NAS-Client-Konfiguration). Verwenden Sie ein starkes, zufällig generiertes Secret von mindestens 32 Zeichen. Implementieren Sie RadSec (RADIUS über TLS), um die Abhängigkeit von Shared Secrets bei Cloud-RADIUS-Bereitstellungen zu beseitigen.
Fehlermodus 3: Fehlkonfiguration des Supplicant-Profils
In PEAP-MSCHAPv2 Bereitstellungen müssen Clients so konfiguriert sein, dass sie das Zertifikat des RADIUS Servers gegenüber einer vertrauenswürdigen CA validieren. Wenn die Zertifikatsvalidierung deaktiviert ist - eine häufige Abkürzung bei der Erstbereitstellung - ist das Netzwerk anfällig für Angriffe zum Abgreifen von Anmeldedaten über gefälschte Access Points. Wenn die falsche CA als vertrauenswürdig eingestuft wird oder wenn der Serverzertifikat-CN/SAN nicht mit dem konfigurierten Servernamen übereinstimmt, schlägt die Authentifizierung fehl.
Diagnoseindikatoren: Einzelne Geräte schlagen fehl, während andere erfolgreich sind. RADIUS Protokolle weisen auf EAP-TLS Handshake-Fehler oder Fehler beim Aufbau des PEAP Tunnels hin. Unter Windows weisen die WLAN-AutoConfig Ereignis-IDs 8001 oder 8002 im Betriebsprotokoll auf Fehler auf der Supplicant-Seite hin.
Behebung: Stellen Sie standardisierte WiFi Profile über ein MDM (Microsoft Intune, Jamf oder ein gleichwertiges System) bereit. Stellen Sie sicher, dass das vertrauenswürdige CA-Zertifikat im Profil enthalten ist und dass die Validierung des Serverzertifikats erzwungen wird. Deaktivieren Sie die Zertifikatsvalidierung niemals in einer Produktionsumgebung.
Fehlermodus 4: Probleme beim Netzwerktransport (MTU-Fragmentierung)
Der EAP-TLS Austausch beinhaltet die Übertragung vollständiger Zertifikatsketten, was zu großen RADIUS Paketen führen kann. Wenn der WAN-Pfad zwischen dem Authenticator und einem Cloud-RADIUS-Server eine niedrige MTU aufweist (häufig bei bestimmten MPLS- oder SD-WAN-Konfigurationen), können diese Pakete fragmentiert werden. Viele Firewalls und Stateful-Inspection-Geräte verwerfen fragmentierte UDP-Pakete, was dazu führt, dass der TLS Handshake unbemerkt blockiert wird.
Diagnoseindikatoren: Die EAP-TLS Authentifizierung schlägt an Standorten, die über ein WAN angebunden sind, sporadisch oder dauerhaft fehl, während Standorte mit lokalem RADIUS erfolgreich sind. Paketaufzeichnungen zeigen, dass RADIUS Access-Request-Pakete an der WAN-Schnittstelle fragmentiert werden. Die Authentifizierung ist erfolgreich, wenn sich der RADIUS Server im lokalen LAN befindet.
Behebung: Implementieren Sie RadSec (RADIUS über TLS auf TCP-Port 2083). TCP verarbeitet Fragmentierung und erneute Übertragungen nativ, wodurch dieser Fehlermodus vollständig eliminiert wird. Alternativ können Sie die MTU an der WAN-Schnittstelle anpassen oder die RADIUS Fragmentierungsparameter auf dem Server konfigurieren.
Fehlermodus 5: Verbindungsfehler zum Identitätsverzeichnis
Der RADIUS Server muss in der Lage sein, das Identitätsverzeichnis (Active Directory, LDAP, Azure AD) zu erreichen, um Anmeldedaten zu validieren. Ein DNS-Fehler, eine Änderung der Firewall-Regeln oder ein Ausfall des Domain Controllers führen dazu, dass alle Authentifizierungsversuche fehlschlagen, obwohl der RADIUS Dienst selbst ordnungsgemäß ausgeführt wird.
Diagnoseindikatoren: Die Protokolle des RADIUS Servers zeigen, dass Authentifizierungsversuche empfangen werden, aber mit Fehlern wie "Verbindung zum LDAP-Server kann nicht hergestellt werden" oder ähnlichen Meldungen fehlschlagen. NPS Ereignis-ID 6273 mit Ursachencode 16 oder 66. Die eigene Systemüberwachung des RADIUS Servers erkennt dies möglicherweise nicht, wenn die Verzeichnisverbindung nicht explizit überwacht wird.
Behebung: Richten Sie eine dedizierte Systemüberwachung für den Verbindungspfad vom RADIUS zum Verzeichnis ein. Konfigurieren Sie mehrere Domain Controller oder LDAP-Replikate als Failover-Ziele. Stellen Sie bei Cloud-RADIUS-Bereitstellungen sicher, dass die Integration des Identitätsanbieters (Azure AD Connect, LDAP-Proxy) in Ihre Verfügbarkeitsüberwachung einbezogen wird.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
Phase 1: Validierung vor der Bereitstellung
Vor der flächendeckenden Bereitstellung von 802.1X müssen die folgenden Voraussetzungen validiert werden. Das Überspringen dieser Phase ist die Hauptursache für Fehler nach der Bereitstellung.
Stellen Sie zunächst sicher, dass Ihr RADIUS-Serverzertifikat von einer Zertifizierungsstelle (CA) ausgestellt wurde, der alle Client-Geräteplattformen in Ihrem Unternehmen vertrauen. Unter Windows bedeutet dies, dass sich die CA im Speicher für vertrauenswürdige Stammzertifizierungsstellen befinden muss. Unter iOS und Android muss das CA-Zertifikat explizit über MDM-Profile verteilt werden. Verwenden Sie in Produktionsumgebungen keine selbstsignierten Zertifikate.
Zweitens müssen Sie die Netzwerkverbindung zwischen allen Authentifikatoren (APs und Switches) und dem RADIUS-Server auf den UDP-Ports 1812 und 1813 überprüfen. Verwenden Sie einen RADIUS-Testclient (wie radtest unter Linux oder das NPS-Testtool unter Windows), um die End-to-End-Authentifizierung zu bestätigen, bevor Sie die Bereitstellung auf Produktions-SSIDs vornehmen.
Drittens validieren Sie die Integration Ihres Identitätsverzeichnisses. Stellen Sie sicher, dass der RADIUS-Server LDAP-Binds und Gruppenmitgliedschaftsabfragen für Ihr Verzeichnis durchführen kann. Testen Sie dies mit einem Dienstkonto und überprüfen Sie, ob die erwarteten VLAN-Zuweisungsattribute in der Access-Accept-Antwort zurückgegeben werden.
Phase 2: EAP-Methodenauswahl und Zertifikatsstrategie
Für verwaltete Unternehmensgeräte stellen Sie EAP-TLS mit Client-Zertifikaten bereit, die über MDM verteilt werden. Dies eliminiert das Risiko von Diebstahl von Anmeldedaten und bietet die stärkste Authentifizierungsmethode. Stellen Sie sicher, dass Ihre MDM-Plattform so konfiguriert ist, dass Client-Zertifikate vor dem Ablauf automatisch erneuert werden.
Für Umgebungen mit unverwalteten oder BYOD-Geräten ist PEAP-MSCHAPv2 die pragmatische Wahl. Erzwingen Sie die Serverzertifikatsvalidierung in allen Client-Profilen. Verteilen Sie niemals WiFi-Profile mit deaktivierter Zertifikatsvalidierung.
Für Legacy-Geräte (IoT-Sensoren, ältere POS-Terminals), die keinen 802.1X-Supplicant ausführen können, implementieren Sie MAC Authentication Bypass (MAB) als Fallback. Weisen Sie MAB-Geräte einem stark eingeschränkten VLAN mit expliziten Firewall-Regeln zu, die ihren Netzwerkzugriff nur auf die erforderlichen Dienste beschränken.
Phase 3: Bereitstellung und Überwachung
Führen Sie die Bereitstellung in Phasen durch: Starten Sie ein Pilotprojekt mit einer kontrollierten Gruppe von 20 - 50 Geräten, validieren Sie die Authentifizierungsprotokolle, bestätigen Sie die VLAN-Zuweisung und überprüfen Sie die Accounting-Einträge, bevor Sie die Bereitstellung auf den gesamten Bestand ausweiten. Für Bereitstellungen an großen Standorten - Stadien, Konferenzzentren, Hotels - ist dieser phasenweise Ansatz unerlässlich, um die Auswirkungen von Konfigurationsfehlern zu begrenzen.
Implementieren Sie eine kontinuierliche Überwachung von: Ablauf des RADIUS-Serverzertifikats (Alarmierung bei 90 Tagen), Verfügbarkeit und Antwortzeit des RADIUS-Servers, Erfolgs-/Fehlerraten der Authentifizierung nach SSID und Standort sowie Konnektivität des Identitätsverzeichnisses. Für Umgebungen im Bereich Gesundheitswesen und Einzelhandel, die regulatorischen Audits unterliegen, stellen Sie sicher, dass RADIUS-Accounting-Protokolle für den erforderlichen Zeitraum aufbewahrt werden (in der Regel 12 Monate gemäß PCI-DSS).
Für den Bereich Transport und große öffentliche Veranstaltungsorte sollten Sie redundante RADIUS-Server mit automatischem Failover implementieren. Ein einzelner RADIUS-Server stellt einen Single Point of Failure für die gesamte Netzwerkkontrollinfrastruktur dar.
Best Practices
Die folgenden Best Practices basieren auf IEEE 802.1X, WPA3-Enterprise-Spezifikationen, PCI-DSS v4.0-Anforderungen und betrieblichen Erfahrungen aus Enterprise-Netzwerkumgebungen.
Zertifikats-Lifecycle-Management ist die betriebliche Kontrollmaßnahme mit der höchsten Priorität. Implementieren Sie eine automatisierte Überwachung mit Warnmeldungen 90, 60 und 30 Tage vor dem Ablauf für alle RADIUS-Serverzertifikate. Bei EAP-TLS-Bereitstellungen sollten Sie diese Überwachung über Ihre MDM-Plattform auf die Client-Zertifikate ausweiten. Abgelaufene Zertifikate sind die Hauptursache für massenhafte Authentifizierungsausfälle in produktiven 802.1X-Umgebungen.
RadSec-Bereitstellung sollte der Standard für jede 802.1X-Bereitstellung sein, bei der RADIUS-Datenverkehr über das öffentliche Internet oder ein WAN läuft. RadSec (RFC 6614) kapselt RADIUS in TLS über TCP und sorgt so für Transportsicherheit, vermeidet UDP-Fragmentierungsprobleme und macht gemeinsam genutzte Geheimnisse überflüssig. Die meisten modernen Cloud-RADIUS-Plattformen und Enterprise-AP-Anbieter unterstützen RadSec.
Über MDM erzwungene Client-Profile eliminieren die größte Fehlerquelle bei der Konfiguration von Supplicants. Alle firmeneigenen Geräte sollten ihre WiFi-Profile über ein MDM und nicht durch manuelle Konfiguration erhalten. Die Profile müssen das vertrauenswürdige CA-Zertifikat enthalten, die Validierung des Serverzertifikats erzwingen sowie die korrekte EAP-Methode und die Einstellungen für die innere Authentifizierung festlegen.
Netzwerksegmentierung über dynamische VLAN-Zuweisung ist eine zwingende Kontrollmaßnahme für die PCI-DSS-Compliance und ein Eckpfeiler einer Zero-Trust-Netzwerkarchitektur. Konfigurieren Sie RADIUS-Autorisierungsrichtlinien so, dass Benutzer basierend auf ihrer Gruppenzugehörigkeit dem entsprechenden VLAN zugewiesen werden - Mitarbeiter dem internen VLAN, Gäste einem isolierten reinen Internet-VLAN und IoT-Geräte einem eingeschränkten Management-VLAN. Dies begrenzt den potenziellen Schaden bei der Kompromittierung eines einzelnen Geräts.
Aufbewahrung von RADIUS-Accounting-Protokollen liefert den für die PCI-DSS-Anforderung 10 erforderlichen Audit-Trail und ist für forensische Untersuchungen nach einem Sicherheitsvorfall unerlässlich. Stellen Sie sicher, dass die Accounting-Protokolle Start- und Stopp-Ereignisse von Sitzungen, Benutzeridentität, MAC-Adresse des Geräts, zugewiesenes VLAN, Sitzungsdauer und Datenvolumen erfassen. Integrieren Sie das RADIUS-Accounting in Ihr SIEM für eine Anomalieerkennung in Echtzeit.
Für Unternehmen, die WiFi Analytics parallel zu 802.1X einsetzen, bietet die Kombination aus benutzerspezifischen Authentifizierungsdaten und Analysen eine leistungsstarke Ebene für betriebliche Erkenntnisse - was Verweildaueranalysen, Kapazitätsplanung und die Erkennung von Anomalien auf der Ebene der einzelnen Sitzung ermöglicht.
Fehlerbehebung & Risikominderung
Framework zur schnellen Triage
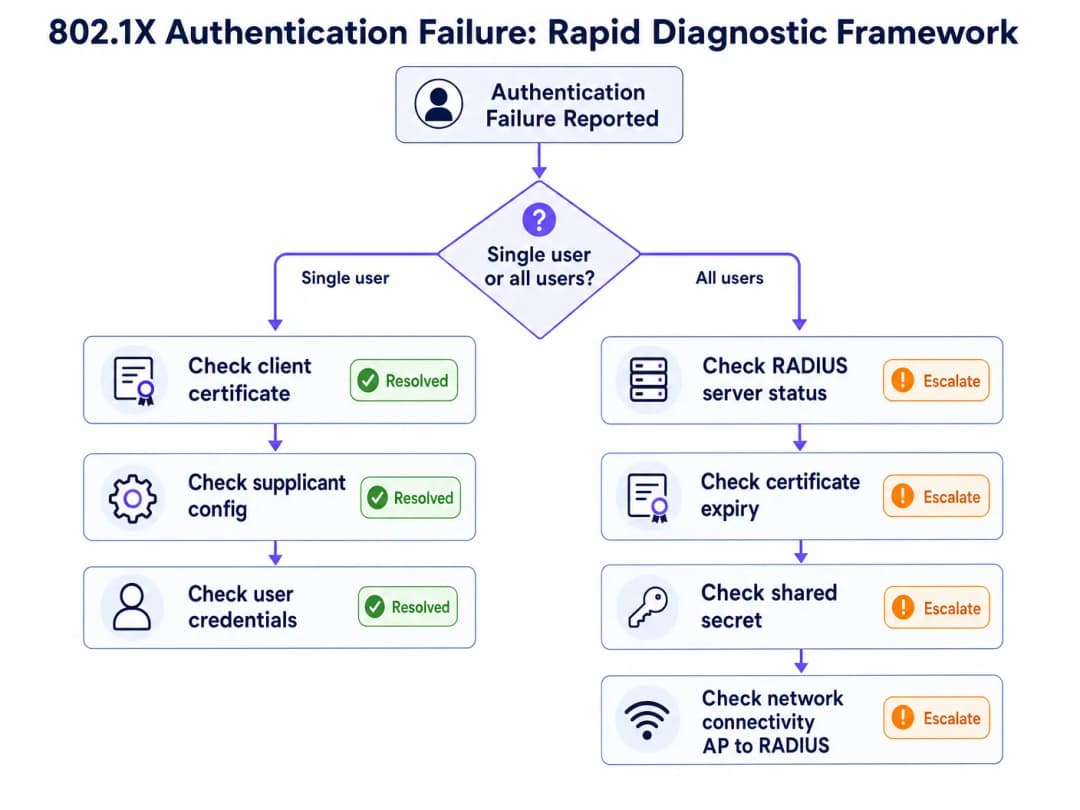
Wenn ein Fehler bei der 802.1X Authentifizierung gemeldet wird, bestimmt die erste Diagnosefrage den gesamten Weg der Fehlerbehebung: Betrifft dies einen einzelnen Benutzer/ein einzelnes Gerät oder alle Benutzer im Netzwerk?
Wenn der Fehler alle Benutzer gleichzeitig betrifft, liegt die Ursache fast sicher auf der Infrastrukturebene: ein abgelaufenes RADIUS-Serverzertifikat, ein Ausfall des RADIUS-Servers, eine Nichtübereinstimmung des Shared Secret nach einer Konfigurationsänderung oder ein Verbindungsfehler zwischen dem Authenticator und dem RADIUS-Server. Beginnen Sie mit der Überprüfung der RADIUS-Serververfügbarkeit und der Gültigkeit des Zertifikats.
Wenn der Fehler einen einzelnen Benutzer oder ein einzelnes Gerät betrifft, liegt die Ursache fast sicher auf der Client-Ebene: ein abgelaufenes Client-Zertifikat (EAP-TLS), eine Fehlkonfiguration des Supplicant-Profils, falsche Anmeldedaten oder ein gerätespezifisches Softwareproblem. Beginnen Sie mit der Überprüfung des Zertifikatsspeichers und der Supplicant-Konfiguration des Clients.
Diagnose-Tools
Die folgenden Tools sind für die 802.1X Fehlerbehebung über verschiedene Infrastrukturkomponenten hinweg unerlässlich.
| Tool | Plattform | Anwendungsfall |
|---|---|---|
| NPS Event Log (Event IDs 6272/6273) | Windows Server | Erfolg/Fehlgeschlagene RADIUS-Authentifizierung mit Ursachencodes |
| WLAN-AutoConfig Operational Log | Windows Client | Fehler beim EAP-Austausch auf Supplicant-Seite |
| CAPI2 Event Log | Windows Client | Fehler bei der Zertifikatsvalidierung |
debug radius authentication |
Cisco IOS/WLC | Debugging des RADIUS-Austauschs auf dem Authenticator |
radiusd -X |
FreeRADIUS | Vollständige Debug-Ausgabe einschließlich EAP-Aushandlung |
| Wireshark (EAPOL-Filter) | Beliebig | Client-seitige Paketerfassung von EAP-Frames |
| Wireshark (EAP-Filter) | Beliebig | Server-seitige RADIUS-Paketerfassung |
radtest |
Linux | Manueller RADIUS-Authentifizierungstest |
Referenz für NPS-Ursachencodes
Die Microsoft NPS Event ID 6273 (Authentifizierungsfehler) enthält einen Ursachencode, der die Fehlerursache direkt identifiziert. Die betrieblich wichtigsten Codes sind:
| Ursachencode | Beschreibung | Wahrscheinliche Ursache |
|---|---|---|
| 16 | Authentifizierung aufgrund nicht übereinstimmender Benutzerdaten fehlgeschlagen | Falsches Passwort, abgelaufenes Client-Zertifikat oder Fehler bei der Verzeichnissuche |
| 22 | Das Client-Zertifikat ist abgelaufen oder noch nicht gültig | Ablauf des Client-Zertifikats - Überprüfen Sie die MDM-Zertifikatsverlängerung |
| 23 | Benutzerkonto abgelaufen | Ablauf des AD-Kontos - Kontostatus prüfen |
| 48 | Die Verbindungsanfrage stimmte mit keiner konfigurierten Richtlinie überein | Fehlkonfiguration der RADIUS-Richtlinie - NPS-Netzwerkrichtlinien prüfen |
| 66 | Der Benutzer hat versucht, eine Authentifizierungsmethode zu verwenden, die in der übereinstimmenden Netzwerkrichtlinie nicht aktiviert ist | EAP-Methodenkonflikt zwischen Client und Server |
Risikominderung: Das Desaster abgelaufener Zertifikate
Der häufigste und am leichtesten vermeidbare Ausfall von 802.1X ist der Ablauf des RADIUS-Server-Zertifikats. Im Januar 2025 erlebte eine große Einzelhandelskette einen vollständigen Ausfall des Personalnetzwerks, als ihr RADIUS-Server-Zertifikat an einem Montagmorgen um 3:00 Uhr ablief. Bis 9:00 Uhr morgens hatten über 300 Point-of-Sale-Terminals in 45 Filialen die Netzwerkverbindung verloren. Das Zertifikat war zwei Jahre zuvor ohne automatisierte Überwachung bereitgestellt worden, und die Erinnerung an die Erneuerung wurde im Zuge einer Team-Restrukturierung übersehen.
Die Gegenmaßnahme ist unkompliziert: Implementieren Sie eine automatisierte Überwachung des Zertifikatsablaufs, die in Ihre Alarmierungsplattform (PagerDuty, OpsGenie oder ein Äquivalent) integriert ist. Legen Sie Alarmschwellenwerte bei 90, 60 und 30 Tagen fest. Weisen Sie die Zertifikatserneuerung als namentliche Verantwortung in Ihrem IT-Betriebs-Runbook zu. Überprüfen Sie bei Cloud-RADIUS-Plattformen, ob der Anbieter die Zertifikatserneuerung in Ihrem Namen verwaltet - dies ist ein Hauptunterscheidungsmerkmal zwischen Managed- und Self-Service-Angeboten.
ROI & geschäftliche Auswirkungen
Die Kosten von Authentifizierungsausfällen
Für Betreiber von Veranstaltungsorten und Standorten führen 802.1X-Authentifizierungsfehler direkt zu messbaren geschäftlichen Auswirkungen. In Umgebungen im Bereich Hospitality beeinträchtigt ein Ausfall des Personalnetzwerks die Immobilienverwaltungssysteme, Point-of-Sale-Terminals und die Erbringung von Gästeservices. Im Retail stoppen Authentifizierungsfehler an POS-Terminals den Transaktionsverkehr vollständig. In Konferenzzentren und Stadien führen Authentifizierungsfehler bei Spitzenveranstaltungen zu unmittelbaren und sichtbaren Serviceausfällen.
Die Betriebskosten eines 30-minütigen Authentifizierungsausfalls in einem Hotel mit 200 Zimmern - mit Auswirkungen auf den PMS-Zugriff, das Restaurant-POS und die Concierge-Terminals - übersteigen in der Regel 5.000 £ an direkten Betriebsunterbrechungen, noch vor Berücksichtigung der Auswirkungen auf das Gästeerlebnis und potenzieller SLA-Strafen.
Compliance-Nutzen
Für Organisationen, die in den Anwendungsbereich von PCI-DSS v4.0 fallen, erfüllt eine ordnungsgemäß bereitgestellte 802.1X-Infrastruktur direkt mehrere Anforderungen: Anforderung 1 (Netzwerkzugriffskontrollen), Anforderung 7 (Zugriff auf Systemkomponenten beschränken), Anforderung 8 (Benutzer identifizieren und Zugriff authentifizieren) und Anforderung 10 (allen Zugriff protokollieren und überwachen). Die Alternative - gemeinsam genutzte PSK-Netzwerke - scheitert an allen vier Anforderungen und führt zu erheblichen Haftungsrisiken bei Audits.
Für Organisationen des öffentlichen Sektors und Healthcare-Bereitstellungen, die Datenschutzbestimmungen unterliegen, bieten die Authentifizierung pro Benutzer und umfassende Accounting-Protokolle den Audit-Trail, der zum Nachweis der Einhaltung von Zugriffskontrollpflichten erforderlich ist.
Erfolg messen
Die wichtigsten Leistungsindikatoren für eine gut funktionierende 802.1X-Bereitstellung sind: Authentifizierungserfolgsquote (Ziel >99,5 %), mittlere Authentifizierungszeit (<150 ms bei Cloud-RADIUS), Vorfälle durch abgelaufene Zertifikate (Ziel Null) und RADIUS-Server-Verfügbarkeit (Ziel 99,9 %). Diese Kennzahlen sollten in Ihrer Netzwerkmanagementplattform nachverfolgt und monatlich im Rahmen Ihres Netzwerkbetriebs überprüft werden.
Für Organisationen, die WiFi Analytics nutzen, bietet die Kombination aus 802.1X-Sitzungsdaten pro Benutzer und Analysen zusätzliche Business Intelligence: präzise Messung der Verweilzeit, Verteilung der Gerätetypen und Netzwerkauslastungsmuster, die in die Kapazitätsplanung und Entscheidungen zum Standortbetrieb einfließen.
Weitere Informationen zu verwandten Lösungen für die Netzwerkzugriffskontrolle finden Sie unter 10 Best Network Access Control (NAC) Solutions for 2026 und Cisco Wireless APs: 2026 Guide to Products & Deployment. Für Bereitstellungen in Schulen und Bildungseinrichtungen behandelt WiFi in Schools: The 2026 Administrator & IT Guide die 802.1X-Implementierung in Multi-User-Bildungsumgebungen.
Schlüsseldefinitionen
802.1X
IEEE 802.1X ist ein portbasierter Standard zur Netzwerkzugriffskontrolle, der ein Authentifizierungs-Framework auf Layer 2 des OSI-Modells definiert. Er blockiert den gesamten Netzwerkverkehr von einem Gerät, bis der RADIUS-Server dieses erfolgreich authentifiziert hat, wobei EAP als Protokoll für den Anmeldedatenaustausch verwendet wird. Er gilt sowohl für kabelgebundene Ethernet- als auch für kabellose (WiFi) Netzwerke.
IT-Teams begegnen 802.1X als Authentifizierungsmechanismus für WPA2-Enterprise und WPA3-Enterprise SSIDs. Es ist der Standard, der die Authentifizierung pro Benutzer, die dynamische VLAN-Zuweisung und den für die PCI-DSS-Compliance erforderlichen Audit-Trail ermöglicht.
RADIUS (Remote Authentication Dial-In User Service)
Ein Client-Server-Netzwerkprotokoll (RFC 2865), das eine zentrale Verwaltung für Authentifizierung, Autorisierung und Accounting (AAA) für den Netzwerkzugriff bereitstellt. In 802.1X-Bereitstellungen validiert der RADIUS-Server die Benutzeranmeldedaten mit einem Identitätsverzeichnis und sendet Access-Accept- oder Access-Reject-Antworten an den Authenticator zurück. Es läuft über die UDP-Ports 1812 (Authentifizierung) und 1813 (Accounting).
Der RADIUS-Server ist die entscheidende Komponente bei 802.1X. Wenn die Authentifizierung fehlschlägt, enthalten die Protokolle des RADIUS-Servers den Fehlercode, der die Ursache identifiziert. Zu den gängigen Implementierungen gehören Microsoft NPS, FreeRADIUS und Cloud-hosted Services.
EAP (Extensible Authentication Protocol)
Ein Protokoll-Framework (RFC 3748), das eine Reihe von Authentifizierungsmethoden definiert, die innerhalb von 802.1X verwendet werden. EAP selbst ist keine Authentifizierungsmethode, sondern ein Container, der mehrere innere Methoden wie EAP-TLS, PEAP-MSCHAPv2, EAP-TTLS und EAP-FAST unterstützt. Die EAP-Methode wird zwischen dem Supplicant und dem RADIUS-Server ausgehandelt; der Authenticator leitet EAP-Frames weiter, ohne sie zu interpretieren.
Die Auswahl der EAP-Methode bestimmt das Sicherheitsniveau und die betriebliche Komplexität der Bereitstellung. EAP-TLS erfordert eine PKI- und MDM-Infrastruktur, bietet jedoch die stärkste Sicherheit. PEAP-MSCHAPv2 ist einfacher bereitzustellen, erfordert jedoch eine strenge Zertifikatsvalidierung, um das Abfangen von Anmeldedaten zu verhindern.
Supplicant
Die Softwarekomponente auf dem Endgerät des Benutzers (Laptop, Smartphone, POS-Terminal), die den 802.1X-Authentifizierungsaustausch initiiert. Unter Windows ist der Supplicant als WLAN AutoConfig- oder Wired AutoConfig-Dienst in das Betriebssystem integriert. Unter iOS und Android wird er über die Konfiguration des WiFi-Profils des Geräts verwaltet.
Fehlkonfigurationen des Supplicants - insbesondere eine deaktivierte Zertifikatsvalidierung bei PEAP-Bereitstellungen - gehören zu den häufigsten Ursachen für Authentifizierungsfehler und Sicherheitslücken. Die Standardisierung der Supplicant-Konfiguration über MDM ist eine wichtige betriebliche Kontrollmaßnahme.
Authenticator
Das Netzwerkgerät (Wireless Access Point oder Managed Switch), das die portbasierte Zugriffskontrolle in einer 802.1X-Bereitstellung erzwingt. Der Authenticator trifft keine Authentifizierungsentscheidungen - er fungiert als Relay zwischen dem Supplicant (über EAPOL) und dem RADIUS-Server (über RADIUS). Er blockiert den gesamten Nicht-EAP-Verkehr auf dem kontrollierten Port, bis der RADIUS-Server ein Access-Accept ausgibt.
Die Konfiguration des Authenticators - insbesondere die RADIUS-Server-IP/Hostname, der Shared Secret und die Timeout-Einstellungen - ist eine häufige Fehlerquelle. Überprüfen Sie nach Infrastrukturänderungen immer, ob die RADIUS-Client-Konfiguration des Authenticators mit der NAS-Client-Konfiguration des RADIUS-Servers übereinstimmt.
EAPOL (EAP over LAN)
Das Protokoll, das zur Übertragung von EAP-Frames zwischen dem Supplicant und dem Authenticator über das kabelgebundene oder kabellose Medium verwendet wird. EAPOL-Frames sind Layer-2-Frames (Ethernet-Typ 0x888E) und erfordern keine IP-Konnektivität. Der Authenticator kapselt EAPOL-Frames in RADIUS-Pakete zur Weiterleitung an den Authentication Server.
EAPOL ist in Wireshark-Aufzeichnungen auf der Client-Seite sichtbar. Das Filtern nach EAPOL-Frames in einer Aufzeichnung des kabellosen Datenverkehrs ermöglicht es Technikern, den EAP-Austausch zu beobachten und zu identifizieren, bei welchem Schritt die Authentifizierung fehlschlägt.
RadSec (RADIUS over TLS)
Eine Erweiterung des RADIUS-Protokolls (RFC 6614), die RADIUS-Pakete in einen TLS-Tunnel über TCP-Port 2083 kapselt. RadSec bietet Transportsicherheit für den RADIUS-Datenverkehr über ungesicherte Netzwerke (wie das öffentliche Internet zu einem Cloud-RADIUS-Server), eliminiert Probleme mit der UDP-Fragmentierung und entfernt die Abhängigkeit von Shared Secrets für die Paketauthentifizierung.
RadSec ist der empfohlene Transport für Cloud-RADIUS-Bereitstellungen. Es behebt gleichzeitig zwei häufige Fehlerszenarien: MTU-Fragmentierung, die zu Fehlern beim EAP-TLS-Handshake führt, und die Komplexität der Verwaltung von Shared Secrets über verteilte Standorte hinweg.
Dynamische VLAN-Zuweisung
Eine RADIUS-Autorisierungsfunktion, die es dem RADIUS-Server ermöglicht, dem Authenticator anzuweisen, ein authentifiziertes Gerät basierend auf der Gruppenmitgliedschaft des Benutzers oder dem Gerätetyp in ein bestimmtes VLAN zu verschieben. Der RADIUS-Server gibt in der Access-Accept-Antwort VLAN-Zuweisungsattribute (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID) zurück.
Die dynamische VLAN-Zuweisung ist der Mechanismus zur Durchsetzung der Netzwerksegmentierung in 802.1X-Umgebungen. Sie ist eine zwingende Kontrollmaßnahme für die PCI-DSS-Compliance (Isolierung der Karteninhaber-Datenumgebung) und ein Grundpfeiler einer Zero-Trust-Netzwerkarchitektur. Fehlkonfigurierte VLAN-Attribute in RADIUS-Richtlinien sind eine häufige Ursache dafür, dass Benutzer nach der Authentifizierung im falschen Netzwerksegment landen.
MAC Authentication Bypass (MAB)
Ein Fallback-Authentifizierungsmechanismus, der es Geräten ohne 802.1X-Supplicants ermöglicht, sich unter Verwendung ihrer MAC-Adresse sowohl als Benutzername als auch als Passwort in einem RADIUS-Austausch zu authentifizieren. Da MAC-Adressen gefälscht werden können, bietet MAB nur minimale Sicherheitsgarantien und sollte nur für Geräte verwendet werden, die 802.1X tatsächlich nicht unterstützen können.
MAB wird häufig für ältere IoT-Geräte, ältere POS-Terminals und Netzwerkdrucker benötigt. Über MAB authentifizierte Geräte müssen in einem stark eingeschränkten VLAN mit expliziten Firewall-Regeln platziert werden. Verwenden Sie MAB niemals als bequeme Abkürzung für Geräte, die 802.1X unterstützen könnten.
NPS (Network Policy Server)
Microsofts Implementierung eines RADIUS-Servers, der in Windows Server enthalten ist. NPS unterstützt PEAP-MSCHAPv2, EAP-TLS und EAP-TTLS und lässt sich nativ in Active Directory zur Anmeldeinformationsvalidierung integrieren. Authentifizierungsfehler werden im Windows-Sicherheitsereignisprotokoll als Event-ID 6273 (Fehler) und 6272 (Erfolg) mit Ursachencodes protokolliert, die den spezifischen Fehlergrund identifizieren.
NPS ist der am weitesten verbreitete RADIUS-Server in Windows-zentrierten Unternehmensumgebungen. Das Sicherheitsereignisprotokoll auf dem NPS-Server ist das primäre Diagnosewerkzeug für 802.1X-Fehler in diesen Umgebungen. Stellen Sie sicher, dass die NPS-Überwachungsrichtlinie sowohl für Erfolgs- als auch für Fehlereignisse aktiviert ist.
Ausgearbeitete Beispiele
Eine Hotelgruppe mit 450 Zimmern und 12 Standorten hat an allen Standorten WPA2-Enterprise mit PEAP-MSCHAPv2 implementiert und nutzt an jedem Standort einen lokalen Windows NPS-Server. Nach einer Modernisierung der Netzwerkinfrastruktur berichtet das IT-Team, dass sich die Mitarbeiter an drei Standorten nicht an der Unternehmens-SSID authentifizieren können. Gäste im Captive Portal-Netzwerk sind nicht betroffen. Die NPS-Server an den betroffenen Standorten laufen und das Windows-Sicherheitsereignisprotokoll zeigt die Ereignis-ID 6273 mit dem Ursachencode 16 an. Was ist die wahrscheinlichste Ursache und wie sollte das Team diese beheben?
Der Ursachencode 16 bei der NPS-Ereignis-ID 6273 weist auf einen Authentifizierungsfehler aufgrund falscher Anmeldedaten hin - in Verbindung mit einem Ausfall nach einer Infrastruktur-Modernisierung, der mehrere Standorte gleichzeitig betrifft, ist die wahrscheinlichste Ursache jedoch kein falsches Benutzerpasswort, sondern ein nicht übereinstimmender gemeinsamer RADIUS-Schlüssel (Shared Secret) zwischen den neu konfigurierten Access Points oder Wireless-Controllern und den NPS-Servern.
Schritt 1: Navigieren Sie auf dem NPS-Server an einem der betroffenen Standorte zu RADIUS-Clients und -Server > RADIUS-Clients und überprüfen Sie das konfigurierte Shared Secret für jeden AP oder jede Wireless-Controller-IP-Adresse. Vergleichen Sie dieses mit der RADIUS-Serverkonfiguration auf dem AP/Controller.
Schritt 2: Wenn die Shared Secrets übereinstimmen, prüfen Sie, ob die NPS-Netzwerkrichtlinie korrekt für die Zulassung von PEAP-MSCHAPv2 konfiguriert ist. Navigieren Sie zu Richtlinien > Netzwerkrichtlinien, öffnen Sie die entsprechende Richtlinie und überprüfen Sie, ob "Microsoft: Geschütztes EAP (PEAP)" als zulässige Authentifizierungsmethode mit EAP-MSCHAPv2 als innerer Methode aufgeführt ist.
Schritt 3: Wenn die Richtlinie korrekt ist, überprüfen Sie die NPS-Verbindungsanforderungsrichtlinie, um sicherzustellen, dass die Anforderung lokal verarbeitet wird (und nicht an einen Remote-RADIUS-Server weitergeleitet wird). Überprüfen Sie, ob die Bedingungen mit den eingehenden RADIUS-Attributen der neuen AP-Hardware übereinstimmen.
Schritt 4: Aktivieren Sie das RADIUS-Accounting-Debugging auf dem AP/Controller und überprüfen Sie, ob Access-Request-Pakete an die korrekte NPS-Server-IP und den Port 1812 gesendet werden. Wenn keine Anforderungen den NPS-Server erreichen, liegt das Problem in der Konfiguration des Authenticators, nicht im RADIUS-Server.
Schritt 5: Wenn Anforderungen den NPS erreichen, aber mit dem Ursachencode 16 abgelehnt werden, und die Anmeldedaten nachweislich korrekt sind, prüfen Sie, ob der Active Directory-Domänencontroller vom NPS-Server aus erreichbar ist. Ein DNS- oder Konnektivitätsproblem zum DC führt dazu, dass der NPS die Validierung der Anmeldedaten mit diesem Ursachencode abbricht.
Behebung: In den meisten Szenarien nach einer Modernisierung ist die Ursache ein nicht übereinstimmendes Shared Secret, das bei der Konfiguration der neuen AP-Hardware entstanden ist. Synchronisieren Sie das Shared Secret über alle RADIUS-Clients und NPS-Server hinweg. Erwägen Sie eine Migration zu RadSec, um die Verwaltung von Shared Secrets vollständig zu eliminieren.
Eine große Einzelhandelskette mit 85 Filialen hat EAP-TLS mit Client-Zertifikaten eingeführt, die über Microsoft Entra ID und Microsoft Intune verwaltet werden. An einem Montagmorgen erhält der IT-Helpdesk eine Flut von Meldungen von Filialleitern, dass sich die Geräte der Mitarbeiter nicht mit dem geschäftlichen WiFi-Netzwerk verbinden können. Das Problem betrifft alle Filialen gleichzeitig. Die RADIUS-Serverprotokolle zeigen Access-Reject-Antworten mit der Meldung 'TLS Alert: certificate expired'. Der RADIUS-Server selbst läuft normal und sein eigenes Zertifikat ist noch 18 Monate gültig. Was ist passiert und wie sieht der sofortige Behebungsweg aus?
Die Meldung 'TLS Alert: certificate expired' in den RADIUS-Serverprotokollen, kombiniert mit der Tatsache, dass der Fehler gleichzeitig in allen 85 Filialen auftritt und das RADIUS-Serverzertifikat gültig ist, weist darauf hin, dass die auf den Mitarbeitergeräten installierten Client-Zertifikate abgelaufen sind. Bei EAP-TLS weisen sich sowohl der Client als auch der Server mit Zertifikaten aus. Wenn das Client-Zertifikat abgelaufen ist, lehnt der RADIUS-Server den TLS-Handshake ab und sendet ein Access-Reject.
Sofortige Behebung (0 - 2 Stunden):
Schritt 1: Bestätigen Sie die Diagnose, indem Sie das Ablaufdatum des Zertifikats auf einem betroffenen Gerät überprüfen. Öffnen Sie unter Windows certmgr.msc, navigieren Sie zu Eigene Zertifikate > Zertifikate und überprüfen Sie das Ablaufdatum des WiFi-Authentifizierungszertifikats. Wenn es abgelaufen ist, bestätigt dies die Ursache.
Schritt 2: Navigieren Sie in Microsoft Intune zu Geräte > Konfigurationsprofile und suchen Sie das SCEP- oder PKCS-Zertifikatsprofil, das für die WiFi-Authentifizierung verwendet wird. Überprüfen Sie die Gültigkeitsdauer des Zertifikats und die Einstellungen für die Erneuerungsschwelle.
Schritt 3: Wenn das Zertifikatsprofil für eine automatische Erneuerung konfiguriert ist, prüfen Sie, ob die Geräte in letzter Zeit eine Verbindung zum Intune-Verwaltungsdienst herstellen konnten. Wenn Geräte offline oder nicht registriert waren, wurde die automatische Erneuerung möglicherweise nicht durchgeführt.
Schritt 4: Erzwingen Sie eine Zertifikatserneuerung, indem Sie eine Gerätesynchronisierung in Intune auslösen (Geräte > Alle Geräte > Synchronisieren). Stellen Sie bei Geräten, die keine Verbindung zum WiFi herstellen können, sicher, dass sie über einen alternativen Verbindungspfad (mobile Daten oder kabelgebundenes Ethernet) verfügen, um den Intune-Dienst für die Erneuerung zu erreichen.
Schritt 5: Als vorübergehende Maßnahme, während die Zertifikate erneuert werden, können Sie eine temporäre PEAP-MSCHAPv2 SSID für betroffene Filialen einrichten, um den Betrieb wiederherzustellen. Dies sollte als temporäre Übergangslösung und nicht als dauerhafte Lösung betrachtet werden.
Langfristige Vermeidung:
Konfigurieren Sie Intune-Zertifikatsprofile so, dass sie erneuert werden, wenn noch 20% der Zertifikatslaufzeit verbleiben (z. B. bei einem 1-Jahres-Zertifikat ca. 73 Tage vor dem Ablauf). Implementieren Sie SIEM-Warnungen für RADIUS Access-Reject-Ereignisse mit Fehlercodes für abgelaufene Zertifikate. Fügen Sie die Überwachung von Zertifikatsabläufen zu Ihrer monatlichen IT-Betriebsprüfung hinzu.
Übungsfragen
Q1. Ihre Organisation betreibt ein Stadion mit 60.000 Plätzen und 800 Access Points, die über Promenaden, VIP-Suiten und Back-of-House-Bereiche verteilt sind. Die Geräte der Mitarbeiter nutzen EAP-TLS mit Zertifikaten, die über Jamf verwaltet werden. Während einer Großveranstaltung melden 15 % der Mitarbeitergeräte in mehreren Zonen Authentifizierungsfehler. Die RADIUS-Serverprotokolle zeigen Access-Reject-Antworten. Die restlichen 85 % der Mitarbeiter authentifizieren sich normal. Wie sieht Ihr Diagnoseansatz aus und was ist die wahrscheinlichste Ursache?
Hinweis: Das Muster des teilweisen Ausfalls (15 % der Geräte, nicht alle) ist das entscheidende Diagnosesignal. Konzentrieren Sie sich darauf, was die fehlerhaften Geräte von den erfolgreichen unterscheidet - Gerätemodell, OS-Version, Ausstellungsdatum des Zertifikats oder Jamf-Registrierungsstatus.
Musterlösung anzeigen
Das Muster des teilweisen Ausfalls schließt Ursachen auf Infrastrukturebene sofort aus (Ablauf des RADIUS-Serverzertifikats, Nichtübereinstimmung des Shared Secret oder Serverausfall würden sich auf alle Geräte auswirken). Die Ursache ist fast sicher eine Teilmenge von Client-Zertifikaten, die abgelaufen sind oder nicht verlängert werden konnten.
Diagnoseansatz: RADIUS-Server-Protokolle abrufen und nach Access-Reject-Ereignissen filtern. Notieren Sie die Geräteidentitäten (Zertifikats-CNs oder MAC-Adressen) der betroffenen Geräte. Vergleichen Sie diese Geräte in Jamf mit dem Status der Zertifikatsprofil-Bereitstellung. Prüfen Sie, ob die betroffenen Geräte ein gemeinsames Zertifikatsausstellungsdatum haben - wenn sie alle in derselben Charge registriert wurden, haben sie möglicherweise dasselbe Ablaufdatum.
Wahrscheinlichste Ursache: Eine Charge von Client-Zertifikaten, die zur gleichen Zeit ausgestellt wurden, ist abgelaufen. Kürzlich registrierte Geräte verfügen über gültige Zertifikate und authentifizieren sich normal.
Behebung: Identifizieren Sie die betroffenen Geräte in Jamf und lösen Sie eine erzwungene Zertifikatsverlängerung aus. Stellen Sie sicher, dass das Zertifikatsprofil mit einem angemessenen Verlängerungsschwellenwert (z. B. 20 % der Zertifikatslebensdauer) konfiguriert ist. Für Geräte, die den Jamf MDM-Dienst nicht über WiFi erreichen können (da sie sich nicht authentifizieren können), stellen Sie für die Dauer des Vorfalls eine temporäre kabelgebundene Ethernet-Verbindung oder eine temporäre PEAP SSID bereit. Implementieren Sie nach dem Vorfall eine SIEM-Alarmierung für RADIUS Access-Reject-Ereignisse mit Fehlercodes für abgelaufene Zertifikate, um ein erneutes Auftreten zu verhindern.
Q2. Eine regionale Einzelhandelskette mit 35 Filialen migriert von lokalen NPS-Servern zu einem Cloud-RADIUS-Dienst. Während des Pilotprojekts in drei Filialen funktioniert die EAP-TLS-Authentifizierung in zwei Filialen einwandfrei, schlägt jedoch in der dritten Filiale sporadisch fehl. Die dritte Filiale ist über eine MPLS-WAN-Verbindung mit dem Cloud-RADIUS-Dienst verbunden. Die Authentifizierungsfehler sind nicht konsistent - einige Versuche sind erfolgreich, andere schlagen fehl. Der Cloud-RADIUS-Anbieter bestätigt, dass der Dienst einwandfrei läuft, und die Protokolle zeigen, dass einige Access-Request-Pakete eingehen, aber kein entsprechendes Access-Accept gesendet wird. Was ist die wahrscheinlichste Ursache?
Hinweis: Sporadische Ausfälle an einem bestimmten über WAN angebundenen Standort, kombiniert mit der Tatsache, dass der Cloud-RADIUS-Anbieter einige, aber nicht alle Pakete empfängt, deuten stark auf ein Netzwerk-Transitproblem und nicht auf einen Konfigurationsfehler hin.
Musterlösung anzeigen
Die Kombination aus sporadischen Ausfällen an einem über WAN angebundenen Standort und unvollständigen Paketsequenzen beim Cloud-RADIUS-Anbieter ist ein klassisches Anzeichen für eine MTU-Fragmentierung. EAP-TLS-Zertifikatsketten erzeugen große RADIUS-Pakete, die die MTU der MPLS-WAN-Verbindung überschreiten können. Wenn diese Pakete fragmentiert werden, empfängt der Cloud-RADIUS-Server möglicherweise das erste Fragment, nicht aber die nachfolgenden Fragmente, was dazu führt, dass der TLS-Handshake stockt und schließlich ein Timeout auslöst.
Diagnosebestätigung: Führen Sie eine Wireshark-Erfassung auf der WAN-Schnittstelle der betroffenen Filiale durch. Filtern Sie nach UDP-Verkehr auf Port 1812. Suchen Sie nach fragmentierten IP-Paketen im RADIUS-Austausch. Vergleichen Sie die Paketgrößen der erfolgreichen Filialen mit denen der fehlerhaften Filiale.
Behebungsoption 1 (bevorzugt): Migrieren Sie den betroffenen Standort zu RadSec (RADIUS über TLS auf TCP-Port 2083). TCP verarbeitet Fragmentierung und erneute Übertragungen nativ, wodurch dieser Fehlermodus vollständig eliminiert wird. Die meisten Cloud-RADIUS-Anbieter und modernen AP-Hersteller unterstützen RadSec.
Behebungsoption 2: Reduzieren Sie die MTU auf der WAN-Schnittstelle der betroffenen Filiale, um sie an die MPLS-Path-MTU anzupassen. So wird sichergestellt, dass RADIUS-Pakete nicht fragmentiert werden. Dies ist eine weniger elegante Lösung, da sie den gesamten Datenverkehr auf der WAN-Verbindung beeinflusst.
Behebungsoption 3: Konfigurieren Sie den RADIUS-Server so, dass er kleinere TLS-Datensatzgrößen verwendet, um die Paketfragmentierung zu reduzieren. Dies ist eine serverseitige Konfigurationsoption, die in einigen RADIUS-Implementierungen verfügbar ist.
Langfristige Empfehlung: Migrieren Sie im Zuge der Cloud-RADIUS-Einführung alle Standorte zu RadSec. Dies eliminiert das Fragmentierungsrisiko, verschlüsselt den RADIUS-Verkehr bei der Übertragung und beseitigt die Komplexität der Verwaltung von Shared Secrets.
Q3. Der IT-Leiter eines Konferenzzentrums plant ein Netzwerk-Upgrade zur Unterstützung von WPA3-Enterprise mit 802.1X für Mitarbeiter und eines Captive Portals für Veranstaltungsdelegierte. Der Veranstaltungsort beherbergt jährlich über 200 Veranstaltungen mit Delegiertenzahlen von 50 bis 5.000. Das IT-Team verfügt über begrenzte interne Netzwerkexpertise und keine vorhandene PKI-Infrastruktur. Der Leiter möchte 802.1X für Mitarbeiter implementieren, ist jedoch besorgt über die betriebliche Komplexität. Welche EAP-Methode sollte empfohlen werden, welche Infrastruktur ist erforderlich und welches sind die wichtigsten betrieblichen Risiken, die gemindert werden müssen?
Hinweis: Berücksichtigen Sie die betrieblichen Einschränkungen: begrenzte interne Expertise, keine vorhandene PKI und der Bedarf an einer Lösung, die zuverlässig gewartet werden kann. Wägen Sie die Sicherheitsanforderungen gegen die betriebliche Machbarkeit ab.
Musterlösung anzeigen
Angesichts der betrieblichen Einschränkungen - begrenzte interne Expertise und keine vorhandene PKI - ist die empfohlene EAP-Methode für die Mitarbeiterauthentifizierung PEAP-MSCHAPv2 und nicht EAP-TLS. Während EAP-TLS eine überlegene Sicherheit bietet, erfordert es eine PKI-Infrastruktur und eine MDM-Plattform für die Zertifikatsverteilung. Ohne diese Voraussetzungen birgt die Bereitstellung von EAP-TLS ein erhebliches betriebliches Risiko: Die Verwaltung des Zertifikatsablaufs wird zu einem manuellen Prozess, und dem Team fehlt die Expertise zur Fehlerbehebung bei Problemen mit der Zertifikatskette unter Zeitdruck.
PEAP-MSCHAPv2 lässt sich direkt in Active Directory (oder Azure AD) integrieren, erfordert nur ein serverseitiges Zertifikat und ist von einem Team ohne tiefgehende PKI-Expertise betrieblich verwaltbar. Der Sicherheitskompromiss ist akzeptabel, vorausgesetzt, die Serverzertifikatsvalidierung wird auf allen Client-Geräten strikt erzwungen - dies ist die nicht verhandelbare Sicherheitsmaßnahme, die das Abfangen von Anmeldedaten über Rogue Access Points verhindert.
Erforderliche Infrastruktur: Ein Cloud-RADIUS-Service (um die Verwaltung von On-Premises-Servern zu vermeiden), ein Serverzertifikat von einer vertrauenswürdigen öffentlichen CA für den RADIUS-Service, eine MDM-Lösung (Microsoft Intune oder gleichwertig) zur Bereitstellung von WiFi-Profilen auf Mitarbeitergeräten sowie Active Directory oder Azure AD als Identitätsverzeichnis.
Wichtigste betriebliche Risiken, die gemindert werden müssen:
Zertifikatsvalidierung auf Clients deaktiviert: Stellen Sie alle WiFi-Profile über MDM bereit, wobei die Zertifikatsvalidierung erzwungen wird. Erlauben Sie niemals eine manuelle WiFi-Profilkonfiguration auf Mitarbeitergeräten.
Ablauf des RADIUS-Serverzertifikats: Richten Sie eine automatisierte Überwachung mit Warnmeldungen 90 Tage vor Ablauf ein. Überprüfen Sie bei einem Cloud-RADIUS-Service, ob der Anbieter die Zertifikatsverlängerung verwaltet - dies ist ein wichtiges Auswahlkriterium.
Kapazität bei Großveranstaltungen: Stellen Sie sicher, dass der Cloud-RADIUS-Service für die maximale gleichzeitige Authentifizierungslast ausgelegt ist. Wenn sich bei einer Veranstaltung mit 5.000 Delegierten die Mitarbeitergeräte gleichzeitig neu authentifizieren (z. B. nach einem Netzwerk-Neustart), muss der RADIUS-Service diese Lastspitze bewältigen können.
Trennung von Gast- und Mitarbeiternetzwerk: Stellen Sie sicher, dass sich das Captive Portal-Gästenetzwerk und das 802.1X-Mitarbeiternetzwerk in separaten VLANs mit entsprechenden Firewall-Regeln dazwischen befinden. Dies ist eine PCI-DSS-Anforderung, falls Geräte im Mitarbeiternetzwerk Zahlungskartendaten verarbeiten.
Weiterlesen in dieser Reihe
Wie man den WiFi-Zugriff entzieht, wenn ein Mitarbeiter das Unternehmen verlässt
Dieser Leitfaden zeigt IT- und Standort-Betriebsteams, wie sie den Staff WiFi-Zugriff beim Ausscheiden eines Mitarbeiters entziehen können, ohne den restlichen Betrieb zu stören. Er vergleicht zertifikatsbasiertes 802.1X, identitätsspezifisches iPSK und SCIM-gesteuertes Deprovisionieren und bietet anschließend ein Runbook für denselben Tag, Testmethoden sowie ein Audit-Nachweismodell.
Planung einer WiFi 7 Bereitstellung in einer klinischen Umgebung: IoMT-Geräte, Interferenzen und HIPAA
Diese umfassende Anleitung befasst sich mit der Planung einer WiFi 7 Bereitstellung in einer klinischen Umgebung. Der Schwerpunkt liegt dabei auf der Strategie für das 6 GHz Band, der Kompatibilität mit älteren IoMT-Geräten, den HF-Interferenzverpflichtungen nach IEC 60601-1-2 und einer HIPAA-konformen Netzwerksegmentierung. Sie bietet IT-Leitern im Gesundheitswesen praktische Ratschläge zur Architektur, um gemischte Geräteflotten mithilfe der Cloud RADIUS Plattform von Purple abzusichern.
Sichere Segmentierung von Mitarbeiter und Gast WiFi Netzwerken: Best Practices für Enterprise LANs
Dieser Leitfaden bietet IT-Managern und Netzwerkarchitekten ein herstellerneutrales, technisches Konzept zur Absicherung von Enterprise LANs durch die ordnungsgemäße Segmentierung des Datenverkehrs von Mitarbeitern und Gästen. Er behandelt die Themen 802.1X Authentifizierung, Cloud RADIUS, VLAN Isolation und das Lifecycle-Management von Zugangsdaten, das erforderlich ist, um gemeinsam genutzte Passwörter zu eliminieren und Unternehmensressourcen zu schützen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.