
Warum ist unser Gäste-WiFi so langsam? Diagnose von Netzwerkengpässen
Dieser Leitfaden analysiert die verborgenen Treiber von Engpässen im Gäste-WiFi - Hintergrund-Telemetrie, programmatische Werbenetzwerke und automatische OS-Updates - die zusammen bis zu 40% der Bandbreite im öffentlichen WiFi verbrauchen, noch bevor ein Gast überhaupt einen Browser öffnet. Er bietet ein phasenbasiertes, herstellerneutrales Implementierungs-Framework für DNS-Filterung und QoS-Richtlinien, um diese Bandbreite zurückzugewinnen, das Gästeerlebnis zu verbessern und einen messbaren ROI zu erzielen. Richtet sich an IT-Leiter und Operations-Manager im Gastgewerbe, im Einzelhandel, im Eventbereich und im öffentlichen Sektor.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Leitfaden für Gäste-WiFi →
Executive Summary
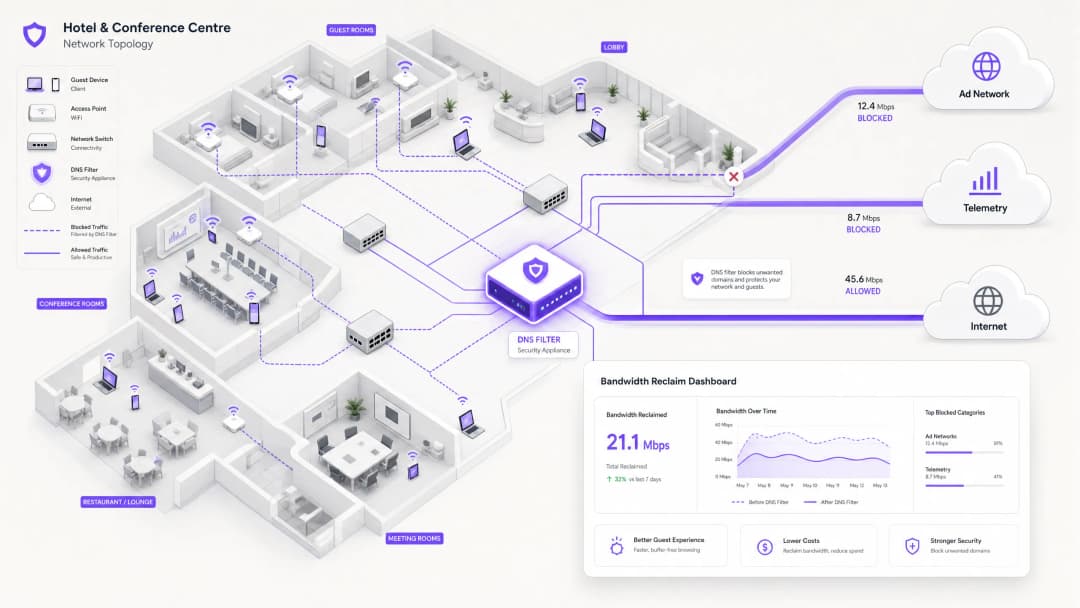
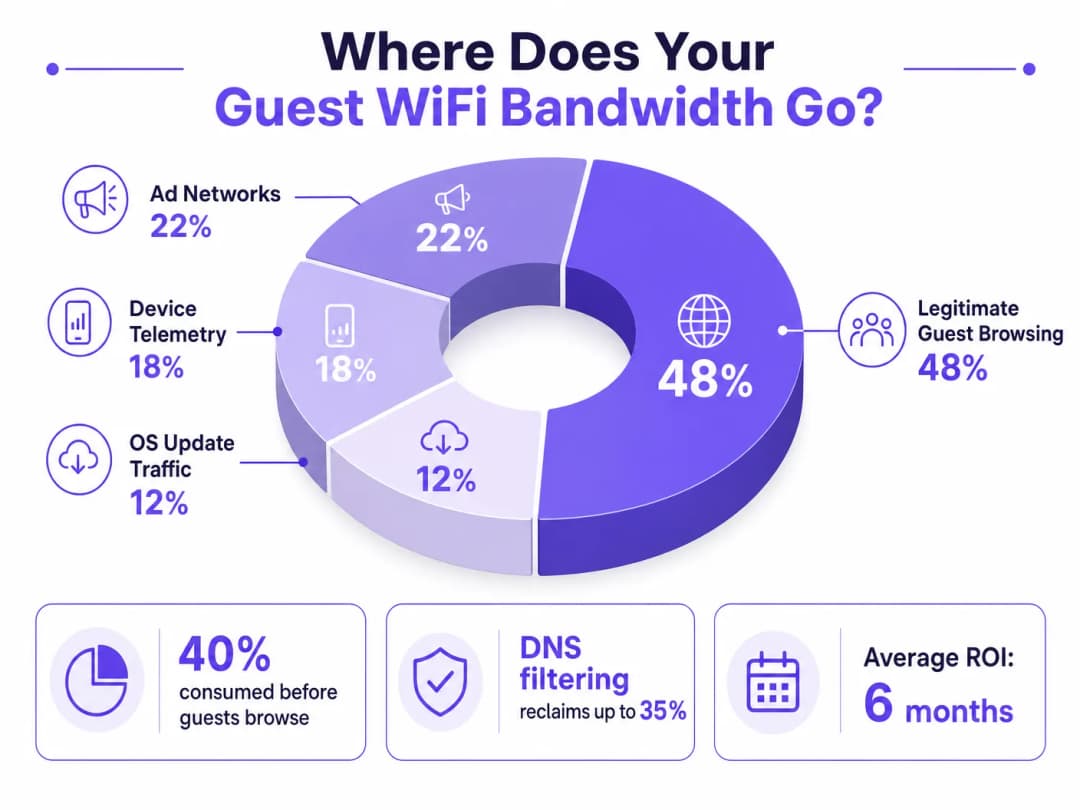
Für IT-Leiter und Operations Manager, die hochfrequentierte Standorte betreuen, ist die Gewährleistung einer zuverlässigen Guest WiFi Verbindung ein ständiger Kampf gegen Netzwerküberlastungen. Während herkömmliche Ansätze auf die Erhöhung der Gesamtbandbreite oder die Bereitstellung zusätzlicher Access Points abzielen, liegt die Ursache für langsamen Durchsatz oft nicht im legitimen Datenverkehr der Nutzer, sondern in der verborgenen Ebene der Hintergrunddaten. In modernen Umgebungen - von weitläufigen Hospitality Komplexen bis hin zu hochfrequentierten Retail Flächen - werden bis zu 40 % der Bandbreite des öffentlichen WiFi durch Geräte-Telemetrie, programmatische Werbenetzwerke und automatische Betriebssystem-Updates verbraucht, noch bevor ein Gast überhaupt einen Browser öffnet.
Dieser technische Leitfaden bietet eine fundierte Methodik zur Diagnose dieser Überlastung und zur Implementierung strategischer Gegenmaßnahmen. Durch den Einsatz von DNS-Filterung auf Netzwerkebene und Response Policy Zones (RPZ) können Netzwerkarchitekten in Unternehmen erhebliche Bandbreiten zurückgewinnen, Latenzen reduzieren und das Endnutzererlebnis drastisch verbessern, ohne dass Investitionskosten für Infrastruktur-Upgrades anfallen. Wir werden die technische Architektur dieser Lösungen, Praxis-Fallstudien sowie den messbaren ROI der Rückgewinnung Ihrer Netzwerkkapazitäten untersuchen.
Technische Detailanalyse
Die Anatomie der Hintergrundüberlastung
Wenn sich ein Gastgerät an einem öffentlichen Netzwerk authentifiziert, initiiert es sofort eine Flut von Hintergrundverbindungen. Diese Verbindungen werden hauptsächlich von drei Kategorien von Datenverkehr angetrieben, die in ihrer Gesamtheit das bilden, was Netzwerktechniker als Phantomlast bezeichnen - Bandbreite, die vom Netzwerk verbraucht wird, noch bevor eine bewusste Aktivität des Gastes stattfindet.
1. Geräte-Telemetry und Analysen
Moderne Betriebssysteme (iOS, Android, Windows) und installierte Anwendungen übertragen ständig Nutzungsdaten, Standortmetriken, Absturzberichte und Verhaltensanalysen an Remote-Server. In einer dichten Umgebung wie einem Transport Hub oder Konferenzzentrum können Tausende von Geräten, die gleichzeitig kleine, aber häufige Telemetrie-Datenpakete senden, die verfügbare Funkzeit erschöpfen und NAT-Tabellen überlasten. Ein einzelnes iOS Gerät kann innerhalb der ersten 60 Sekunden nach dem Verbinden mit einem ungedrosselten Netzwerk über 200 unterschiedliche Hintergrund-DNS-Abfragen generieren.
2. Programmatische Werbenetzwerke
Viele kostenlose Anwendungen basieren auf Ökosystemen für programmatische Werbung. Sobald ein Gerät eine ungedrosselte WiFi Verbindung erkennt, beginnen diese Apps mit dem Vorabladen von Videoanzeigen, hochauflösenden Display-Bannern und Tracking-Skripten von Werbeplattformen. Dieser Datenverkehr ist sowohl bandbreitenintensiv als auch latenzempfindlich und konkurriert aggressiv mit dem legitimen Surfverhalten der Gäste um die Funkzeit. Analysen von öffentlichen Netzwerken an Veranstaltungsorten zeigen konsistent, dass programmatischer Werbeverkehr in Spitzenzeiten 15 - 22 % der gesamten WAN-Auslastung ausmacht.
3. Automatische Betriebssystem- und Anwendungsupdates
Ohne angemessenes Traffic-Shaping versuchen Geräte, große OS-Patches und App-Updates herunterzuladen, sobald sie eine ungedrosselte WiFi Verbindung erkennen. Ein einzelnes großes iOS Update kann 3 - 5 GB groß sein. In einer Umgebung mit 500 Geräten kann ein gleichzeitiger Update-Trigger - wie er häufig vorkommt, wenn eine neue OS-Version veröffentlicht wird - selbst eine 1 Gbps WAN-Leitung innerhalb von Minuten auslasten.
Warum traditionelle Ansätze scheitern
Die herkömmliche Reaktion auf die Überlastung von Gast-WiFi besteht darin, die WAN-Bandbreite zu erhöhen oder zusätzliche Access Points zu installieren. Obwohl beide Maßnahmen ihre Berechtigung haben, löst keine von beiden das Problem der Phantomlast. Mehr Bandbreite stellt lediglich mehr Kapazität zur Verfügung, die vom Hintergrundverkehr verbraucht werden kann. Deep Packet Inspection (DPI), das andere traditionelle Werkzeug, wird zunehmend wirkungslos: Die weit verbreitete Einführung von TLS 1.3 und Ende zu Ende Verschlüsselung führt dazu, dass die meisten Datenpakete für Inspektions-Engines undurchsichtig sind. Was man nicht klassifizieren kann, kann man auch nicht drosseln.
Für eine umfassendere Diskussion darüber, wie Funkfrequenzen mit High-Density-Implementierungen interagieren, lesen Sie unseren Leitfaden über Wi-Fi Frequencies: A Guide to Wi-Fi Frequencies in 2026.
DNS-Filtering: Die effiziente Gegenmaßnahme
Die moderne, skalierbare Lösung ist das DNS-Filtering am Netzwerkrand. Anstatt den Datenverkehr inhaltlich zu prüfen, arbeitet das DNS-Filtering auf der Auflösungsebene - und verhindert so, dass Verbindungen überhaupt erst hergestellt werden.
Wenn ein Gerät den Zugriff auf ein bekanntes Werbenetzwerk oder eine Telemetriedomain anfordert, gleicht der DNS-Resolver die Anfrage mit einer Response Policy Zone (RPZ) ab. Wenn die Domain in der Blockliste enthalten ist, gibt der Resolver eine NXDOMAIN-Antwort (Non-Existent Domain) zurück oder leitet den Datenverkehr an eine lokale Null-IP-Adresse weiter. Die Verbindung wird noch vor dem TCP-Handshake beendet, was sowohl Sendezeit im WiFi als auch WAN-Bandbreite spart. Dieser Ansatz ist rechentechnisch extrem günstig, skaliert linear mit der Kapazität des Resolvers und ist von Payload-Verschlüsselung unbeeinflusst.

Die Sicherheitsdimension
DNS-Filtering bietet einen erheblichen sekundären Vorteil: Sicherheit. Durch das Blockieren bekannter Malware-Command-and-Control-Domains (C2), Phishing-Infrastrukturen und Exploit-Kit-Bereitstellungsnetzwerken auf der DNS-Ebene wird das Gäste-WiFi-Netzwerk wesentlich widerstandsfähiger. Dies ist direkt relevant für Compliance-Verpflichtungen im Rahmen von Standards wie PCI-DSS (das eine Netzwerksegmentierung und -überwachung für Karteninhaber-Datenumgebungen erfordert) und der GDPR (die angemessene technische Maßnahmen zum Schutz personenbezogener Daten vorschreibt). Eine detaillierte Behandlung der Anforderungen an Audit-Trails in diesem Kontext finden Sie unter Explain what is audit trail for IT Security in 2026.
Für Organisationen, die Bildungsumgebungen verwalten, in denen Werbeblockierung auch eine Schutzfunktion erfüllt, sind die in Minimising Student Distractions with Network-Level Ad Blocking behandelten Prinzipien direkt anwendbar.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden
Die Bereitstellung einer robusten DNS-Filtering-Architektur erfordert eine sorgfältige Planung, um die Unterbrechung legitimer Gästedienste zu vermeiden. Die Implementierung sollte in Phasen erfolgen.
Phase 1: Bestandsaufnahme und Transparenz
Bevor Sie Blockierungen einrichten, sollten Sie eine Bestandsaufnahme der aktuellen Verkehrsmuster erstellen. Nutzen Sie WiFi Analytics, um die domains und Kategorien mit dem höchsten Bandbreitenverbrauch über einen repräsentativen Zeitraum von 7 bis 14 Tagen zu identifizieren. Diese Audit-Phase ist entscheidend, um das spezifische Traffic-Profil Ihres Standorts zu verstehen und die geschäftliche Grundlage für die Investition zu schaffen. Zu den wichtigsten zu erfassenden Kennzahlen gehören:
| Kennzahl | Ziel-Baseline | Notizen |
|---|---|---|
| Top 20 DNS-Domains nach Abfragevolumen | Vollständige Liste | Identifizieren von Telemetrie- und Werbedomains |
| WAN-Auslastung nach Kategorie | %-Aufteilung | Quantifizieren der Phantom-Last |
| Maximale Anzahl gleichzeitiger Geräte | Anzahl | Dimensionierung der Resolver-Infrastruktur |
Phase 2: Gestaffelte RPZ-Bereitstellung
Beginnen Sie mit der Bereitstellung der RPZ im reinen Protokollierungsmodus (Log-only-Modus). Auf diese Weise können Sie die Richtigkeit Ihrer Sperrlisten überprüfen, ohne das Benutzererlebnis zu beeinträchtigen. Konzentrieren Sie sich zunächst auf Kategorien mit hoher Zuverlässigkeit:
- Bekannte Malware und C2-Domains: Unmittelbarer Sicherheitsnutzen bei einem Risiko von Fehlalarmen nahe Null. Nutzen Sie Threat-Intelligence-Feeds von namhaften Anbietern.
- Programmatische Werbenetzwerke mit hoher Bandbreite: Zielen Sie auf die großen Video-Ad-Exchange-Plattformen ab. Diese sind gut dokumentiert und hosten mit hoher Wahrscheinlichkeit keine legitimen Inhalte.
- Aggressive Telemetrie-Endpunkte: Blockieren Sie nicht unbedingt erforderliche Tracking-Domains. Führen Sie eine sorgfältige Freigabeliste (Allow-list) für Domains, die für die Authentifizierungsabläufe im Captive Portal benötigt werden.
Sobald der Log-only-Modus eine akzeptable Fehlalarmquote bestätigt (Zielwert < 0,5 % der Abfragen), wechseln Sie in den Erzwingungsmodus.
Phase 3: Traffic Shaping und QoS-Integration
Für Datenverkehr, der nicht vollständig blockiert werden kann (z. B. Betriebssystem-Updates von Apple, Microsoft und Google), sollten Sie Quality of Service (QoS)-Richtlinien implementieren. Begrenzen Sie die Bandbreite für Update-Server auf eine definierte Obergrenze - in der Regel 10 bis 15 % der gesamten WAN-Kapazität - um sicherzustellen, dass interaktiver Gastdatenverkehr (Web-Browsing, VoIP, Videokonferenzen) bevorzugt weitergeleitet wird. Dies ist besonders wichtig für Umgebungen im Bereich Healthcare, in denen sich das klinische Personal ein Netzwerksegment mit Gästen teilen kann.
Weitere Hinweise zur Optimierung größerer Netzwerkumgebungen, einschließlich Büro- und Mischnutzung, finden Sie unter Office Wi-Fi: Optimize Your Modern Office Wi-Fi Network.
Best Practices
Explizite Freigabelisten für kritische Dienste pflegen. Stellen Sie sicher, dass Domains, die für die Authentifizierung über das Captive Portal, für Payment-Gateways (PCI-DSS-Konformität) und für den Kernbetrieb der Einrichtung unerlässlich sind, explizit zugelassen werden. Eine falsch konfigurierte Sperrliste, die den Login-Ablauf stört, führt sofort zu einem erheblichen Support-Aufkommen.
Die Richtlinien transparent kommunizieren. In Ihren Nutzungsbedingungen sollte klar angegeben sein, dass der Datenverkehr im Netzwerk verwaltet wird, um ein qualitativ hochwertiges Erlebnis für alle Nutzer zu gewährleisten. Dies ist sowohl eine rechtliche Best Practice unter der GDPR als auch eine angemessene Maßnahme zur Erwartungssteuerung für Gäste.
Updates von Sperrlisten automatisieren. Die Landschaft der Werbenetzwerke und Telemetrie-Domains ändert sich ständig. Threat-Intelligence-Feeds und RPZ-Listen müssen dynamisch aktualisiert werden - idealerweise in einem Zyklus von weniger als 24 Stunden - um wirksam zu bleiben.
DNS-Umgehung proaktiv verhindern. Implementieren Sie Firewall-Regeln, um den gesamten ausgehenden Datenverkehr auf Port 53 (UDP und TCP) abzufangen und an den lokalen Resolver weiterzuleiten. Dies verhindert, dass Clients die Filterung durch das manuelle Eintragen externer DNS-Server umgehen.
DNS over HTTPS (DoH) einplanen. Da die Nutzung von DoH zunimmt, leiten Clients DNS-Abfragen möglicherweise über HTTPS um, um lokale Resolver komplett zu umgehen. Prüfen Sie, ob Sie bekannte DoH-Anbieter (z. B. dns.google, cloudflare-dns.com) blockieren oder einen transparenten DoH-Proxy bereitstellen, der die lokalen Richtlinien durchsetzt.
Abstimmung mit IEEE 802.1X und WPA3. Stellen Sie sicher, dass Ihre DNS-Filterarchitektur mit Ihrem Authentifizierungs-Framework kompatibel ist. In Umgebungen, die IEEE 802.1X mit RADIUS-basierter Authentifizierung nutzen, können DNS-Filterrichtlinien pro VLAN oder pro Benutzergruppe angewendet werden, was eine granulare Steuerung ermöglicht.
Fehlerbehebung & Risikominderung
Häufige Fehlermuster
| Fehlermuster | Symptom | Risikominderung |
|---|---|---|
| Over-Blocking (CDN-Kollision) | Fehlerhafte Webseiten, fehlende Bilder | Granulare Blocklists; schneller Freigabeprozess (Allow-Listing) |
| DNS-Umgehung (fest codierte Resolver) | Filterung wird von bestimmten Apps umgangen | Firewall-Weiterleitungsregeln für Port 53 |
| DoH-Umgehung | Filterung wird von modernen Browsern umgangen | Bekannte DoH-Anbieter blockieren oder DoH-Proxy bereitstellen |
| Engpass bei der Resolver-Leistung | Erhöhte DNS-Latenz bei allen Clients | Resolver-Infrastruktur skalieren; Anycast implementieren |
| Fehlfunktion des Captive Portal | Gäste können sich nicht authentifizieren | Explizite Freigabeliste für Portal-Domains und Endpunkte zur Betriebssystemerkennung |
| Veraltete Blocklists | Neue Werbe-Domains werden nicht blockiert | Feed-Updates automatisieren; Abfrageprotokolle auf neue Domains mit hohem Volumen überwachen |
Reaktion auf Sicherheitsvorfälle
Wenn festgestellt wird, dass ein Gästegerät mit einer bekannten Malware-C2-Domain kommuniziert (sichtbar in den DNS-Abfrageprotokollen), blockiert die RPZ automatisch die weitere Kommunikation. Stellen Sie sicher, dass Ihr Prozess zur Reaktion auf Vorfälle einen Workflow zur Überprüfung dieser Ereignisse umfasst, da sie auf ein kompromittiertes Gerät hinweisen können, das vom Gäste-VLAN isoliert werden muss.
ROI & geschäftliche Auswirkungen
Die Implementierung einer DNS-Filterung auf Netzwerkebene liefert messbare, quantifizierbare Geschäftsergebnisse in mehreren Dimensionen.
Bandbreitenrückgewinnung und Investitionsaufschub (CapEx). Veranstaltungsorte gewinnen in der Regel 20 - 40 % ihrer gesamten WAN-Bandbreite zurück. Dies führt direkt zu Kosteneinsparungen, da teure Leitungs-Upgrades aufgeschoben werden können. Für einen Standort, der derzeit für eine Standleitung mit 500 Mbit/s bezahlt, entspricht die Rückgewinnung von 30 % der Kapazität einem Gewinn von 150 Mbit/s effektivem Durchsatz ohne zusätzliche Kosten.
Höhere Gästezufriedenheit und NPS. Durch die Beseitigung von Hintergrund-Überlastungen verbessert sich die wahrgenommene Geschwindigkeit und Zuverlässigkeit des Gäste-WiFi dramatisch. Geringere Latenzzeiten und ein konsistenter Durchsatz führen zu höheren Net Promoter Scores und weniger Supportanfragen im Betrieb.
Verbesserte Sicherheits- und Compliance-Position. Das Blockieren von Malware- und Phishing-Domains auf der DNS-Ebene reduziert das Risiko einer Sicherheitsverletzung, die vom Gästenetzwerk ausgeht, erheblich. Dies unterstützt direkt die Einhaltung der PCI-DSS-Anforderungen zur Netzwerksegmentierung und die Verpflichtung der GDPR zur Implementierung geeigneter technischer Sicherheitsmaßnahmen.
Operative Effizienz. Die automatisierte DNS-Filterung reduziert den manuellen Arbeitsaufwand für die Netzwerkbetriebsteams. Anstatt reaktiv auf Überlastungsereignisse zu reagieren, steuert das Netzwerk sein Traffic-Profil proaktiv selbst.
| Ergebnis | Typischer Bereich | Messmethode |
|---|---|---|
| Zurückgewonnene Bandbreite | 20–40 % der WAN-Kapazität | Vorher/Nachher-Überwachung der WAN-Auslastung |
| Blockierungsrate von DNS-Abfragen | 15–35 % aller Abfragen | Resolver-Abfrageprotokolle |
| Verbesserung der Gästezufriedenheit | +8–15 NPS-Punkte | Umfragen nach dem Aufenthalt/Besuch |
| Aufschub von Investitionsausgaben | 1–3 Jahre bei Leitungs-Upgrades | Kostenmodellierung |
| Reduzierung von Sicherheitsvorfällen | 40–60 % weniger C2-Erkennungen | SIEM-Korrelation |
Indem IT-Verantwortliche das Netzwerk nicht nur als bloße Leitung, sondern als intelligentes, gefiltertes Gateway betrachten, können sie eine erstklassige, sichere und kosteneffiziente Konnektivität bereitstellen - eine Lösung, die mit dem Wachstum des Standorts skaliert, ohne dass proportionale Investitionen in die Infrastruktur erforderlich sind.
Schlüsseldefinitionen
Response Policy Zone (RPZ)
Ein Mechanismus in DNS-Servern, der die Änderung von DNS-Antworten basierend auf einer definierten Richtlinie ermöglicht. Wenn eine abgefragte Domain mit einem Eintrag in der RPZ übereinstimmt, kann der Resolver eine synthetische Antwort (z. B. NXDOMAIN oder eine Sinkhole-IP) anstelle der echten Antwort zurückgeben.
Der primäre technische Mechanismus zur Implementierung von netzwerkweitem DNS-Filtering. IT-Teams konfigurieren RPZs auf ihren internen Resolvern, um Werbenetzwerke, Malware-Domains und Telemetrie-Endpunkte zu blockieren, ohne dass clientseitige Software erforderlich ist.
Deep Packet Inspection (DPI)
Eine Form der Netzwerkpaketfilterung, bei der die Datennutzlast eines Pakets beim Passieren eines Kontrollpunkts untersucht wird, um nach Protokollverletzungen, bestimmten Inhalten oder definierten Kriterien zu suchen.
Traditionell für die Verkehrsklassifizierung und das Traffic-Shaping verwendet. Zunehmend eingeschränkt durch die weit verbreitete Einführung der TLS 1.3-Ende-zu-Ende-Verschlüsselung, die Payloads unlesbar macht. DNS-Filtering ist die bevorzugte Alternative für Umgebungen mit verschlüsseltem Datenverkehr.
NXDOMAIN
Ein DNS-Antwortcode (RCODE 3), der angibt, dass der abgefragte Domainname im DNS-Namensraum nicht existiert.
Wird von einem filternden DNS-Resolver zurückgegeben, um eine Verbindung zu einer unerwünschten Domain absichtlich zu blockieren. Die Client-Anwendung erhält diese Antwort und bricht den Verbindungsversuch ab, wodurch verhindert wird, dass Bandbreite verbraucht wird.
DNS over HTTPS (DoH)
Ein Protokoll zur Durchführung der DNS-Auflösung über das HTTPS-Protokoll (RFC 8484), das DNS-Abfragen und -Antworten zwischen dem Client und einem DoH-fähigen Resolver verschlüsselt.
Kann das lokale DNS-Filtering im Netzwerk umgehen, wenn Clients so konfiguriert sind, dass sie externe DoH-Anbieter verwenden. Netzwerkadministratoren müssen Firewall-Regeln implementieren oder DoH-Verkehr über Proxys leiten, um lokale RPZ-Richtlinien durchzusetzen.
Quality of Service (QoS)
Eine Reihe von Netzwerkmechanismen zur Steuerung von Verkehrspriorisierung, Ratenbegrenzung und Warteschlangensteuerung, um die Leistung kritischer Anwendungen sicherzustellen.
Wird zusammen mit DNS-Filtering verwendet, um legitimen, aber bandbreitenintensiven Verkehr (z. B. OS-Updates) zu verwalten, der nicht blockiert werden kann. QoS stellt sicher, dass der interaktive Gastverkehr Vorrang vor Hintergrund-Massentransfers hat.
Telemetrie
Die automatisierte Erfassung und Übertragung von Betriebsdaten von Geräten an entfernte Server zur Überwachung, Analyse und Diagnose.
Im Kontext von Gäste-WiFi kann die Geräte-Telemetrie von mobilen Betriebssystemen und Anwendungen im Stillen 15 - 20 % der verfügbaren Bandbreite verbrauchen. Sie ist ein Hauptziel für DNS-Filtering in öffentlichen Netzwerkbereitstellungen.
DNS-Sinkholing
Eine Technik, bei der ein DNS-Server so konfiguriert ist, dass er für bestimmte Domains eine falsche IP-Adresse (normalerweise eine lokale Null-Adresse) zurückgibt, wodurch der Datenverkehr von seinem beabsichtigten Ziel wegeleitet wird.
Wird verwendet, um Malware-C2-Verkehr zu neutralisieren und bandbreitenintensive Werbenetzwerke aggressiv zu blockieren. Definitiver als NXDOMAIN-Antworten, da der Sinkhole-Server Verbindungsversuche für Sicherheitsanalysen protokollieren kann.
Airtime Fairness
Eine Funktion für drahtlose Netzwerke, die allen verbundenen Clients unabhängig von ihren individuellen Datenraten den gleichen Zugriff auf das drahtlose Medium zuteilt.
Kritisch in Umgebungen mit hoher Dichte. Ohne Airtime Fairness kann ein einzelnes langsames Gerät (z. B. ein älterer 802.11g-Client) unverhältnismäßig viel Sendezeit verbrauchen und den Durchsatz für alle anderen Clients verschlechtern. Hintergrund-Telemetrieverkehr von vielen Geräten verstärkt diesen Effekt.
Phantomlast
Bandbreite, die von automatisierten Hintergrundprozessen auf verbundenen Geräten verbraucht wird, bevor eine bewusste Benutzeraktivität stattfindet.
Der Sammelbegriff für Telemetrie, Vorababrufe von Werbenetzwerken und Datenverkehr für OS-Updates. Das Verstehen und Quantifizieren der Phantomlast ist der erste Schritt bei jeder Diagnose von Engpässen im Gäste-WiFi.
Ausgearbeitete Beispiele
Ein Resort-Hotel mit 400 Zimmern hat jeden Abend zwischen 19:00 Uhr und 22:00 Uhr mit erheblichen Netzwerkengpässen zu kämpfen. Die 1 Gbps WAN-Anbindung ist vollständig ausgelastet, und Gäste beschweren sich über langsames Streaming und abgebrochene VoIP-Anrufe. Der IT-Leiter muss die Ursache ermitteln und eine Lösung implementieren, ohne die Leitung zu aktualisieren.
Schritt 1 - Trafficanalyse: Richten Sie einen Netzwerk-Flow-Analyser (NetFlow/IPFIX) auf dem Core-Router ein und lassen Sie ihn 5 Tage lang während der Haupt- und Nebenzeiten laufen. Korrelieren Sie die Daten mit DNS-Abfrageprotokollen des bestehenden Resolvers. Die Analyse zeigt, dass 35% des abendlichen Traffics für bekannte programmatische Video-Werbenetzwerke (DoubleClick, AppNexus) und automatische App-Update-Server (Apple Software Update, Google Play) bestimmt sind. Das legitime Surfen der Gäste macht nur 52% des Gesamt-Traffics aus.
Schritt 2 - DNS-Filterung implementieren: Konfigurieren Sie die Core-Firewall so, dass alle DNS-Abfragen (UDP/TCP-Port 53) des Gäste-VLANs an einen lokal gehosteten, RPZ-fähigen Resolver umgeleitet werden. Importieren Sie eine kuratierte Sperrliste, die die identifizierten Werbenetzwerke und Telemetriedomänen abdeckt. Lassen Sie das System 48 Stunden lang im reinen Protokollierungsmodus laufen, um die Rate der Fehlalarme zu validieren.
Schritt 3 - Richtliniendurchsetzung: Nach der Validierung einer Fehlalarmquote von unter 0,3% wechseln Sie in den Durchsetzungsmodus. Implementieren Sie gleichzeitig eine QoS-Richtlinie, die die Update-Server von Apple und Google im Zeitfenster von 18:00 bis 23:00 Uhr auf eine gemeinsame Obergrenze von 80 Mbps drosselt.
Schritt 4 - Validierung: Überwachen Sie die WAN-Auslastung in den folgenden 7 Tagen. Die Spitzenauslastung sinkt von 98% auf 61%, wodurch die Beschwerden der Gäste gelöst werden. Das Hotel verschiebt ein geplantes Leitungs-Upgrade um schätzungsweise 18 Monate.
Ein großes Konferenzzentrum veranstaltet einen Technologie-Gipfel mit 5.000 Teilnehmern. Während der Keynote wird das WiFi-Netzwerk völlig unbrauchbar. Die Analyse nach dem Vorfall zeigt, dass Tausende von Geräten gleichzeitig versuchten, ein wichtiges iOS-Update herunterzuladen, das an diesem Morgen veröffentlicht wurde.
Sofortige Schadensminderung (Veranstaltungstag): Das Network Operations Team identifiziert den Anstieg durch Echtzeit-Überwachung der DNS-Abfragen. Sie leiten die spezifischen Apple-Software-Update-Domänen (mesu.apple.com, appldnld.apple.com, updates.cdn-apple.com) auf DNS-Ebene sofort ins Leere (Sinkhole). Innerhalb von 4 Minuten sinkt die WAN-Auslastung von 99% auf 68% und das Netzwerk stabilisiert sich.
Kurzfristige Lösung (selbe Veranstaltung): Eine QoS-Richtlinie wird angewendet, um den gesamten verbleibenden Update-Traffic für die Dauer der Veranstaltung auf 50 Mbps zu drosseln.
Langfristige Strategie (nach der Veranstaltung): Das Netzwerkteam implementiert eine dynamische QoS-Richtlinie, die sich automatisch aktiviert, wenn die WAN-Gesamtauslastung 75% übersteigt, und bekannte Update-Server auf 10% der Gesamtkapazität drosselt. Es wird eine Checkliste für die Zeit vor Veranstaltungen erstellt, die eine temporäre Sperrung wichtiger Update-Domänen in den 2 Stunden vor und nach hochkarätigen Sessions vorsieht. Das Team abonniert außerdem die Benachrichtigungen für Update-Veröffentlichungen von Apple und Microsoft, um künftige Spitzenereignisse vorherzusehen.
Übungsfragen
Q1. Sie sind IT-Leiter einer nationalen Einzelhandelskette. Nach der Bereitstellung einer DNS-Filterlösung in 50 Filialen berichten mehrere Filialleiter, dass die Anmeldeseite des Captive Portal für Gäste nicht geladen werden kann. Das Support-Team verzeichnet ein hohes Anrufaufkommen. Was ist die wahrscheinlichste Ursache und wie sieht die sofortige Behebungsmaßnahme aus?
Hinweis: Berücksichtigen Sie die vollständige Abhängigkeitskette eines modernen Captive Portal-Authentifizierungsflusses, einschließlich der Erkennungsmechanismen für Captive Portals auf Betriebssystemebene.
Musterlösung anzeigen
Die wahrscheinlichste Ursache ist eine zu restriktive Blockierung. Der DNS-Filter blockiert eine Domain, die für die Funktion des Captive Portal erforderlich ist. Moderne mobile Betriebssysteme verwenden bestimmte Domains, um Captive Portals zu erkennen (z. B. captive.apple.com für iOS, connectivitycheck.gstatic.com für Android). Wenn diese blockiert sind, löst das Betriebssystem den Captive Portal-Browser nicht aus und dem Gast wird keine Anmeldeaufforderung angezeigt. Darüber hinaus kann das Portal selbst von einem CDN oder einem Drittanbieter für die Authentifizierung abhängen (z. B. Social Login über Facebook oder Google), dessen Domains fälschlicherweise blockiert sind.
Sofortige Behebung: Überprüfen Sie die DNS-Abfrageprotokolle auf NXDOMAIN-Antworten, die während der Authentifizierungsphase aus dem Gast-Subnetz stammen. Identifizieren Sie alle blockierten Domains, die vor einer erfolgreichen Anmeldung abgefragt werden. Fügen Sie diese Domains der globalen Allow-List hinzu. Implementieren Sie eine Standard-Allow-List-Vorlage für Captive Portal-Bereitstellungen, die alle wichtigen Endpunkte zur Betriebssystemerkennung und gängige Domains von Authentifizierungsanbietern enthält.
Q2. Ein Netzwerkarchitekt eines Stadions stellt fest, dass trotz der Implementierung einer aggressiven DNS-Filterung die WAN-Auslastung während der Spiele kritisch hoch bleibt. Weitere Untersuchungen zeigen ein dauerhaft hohes Volumen an UDP-Port-443-Datenverkehr, das mit keinen blockierten Domains in den DNS-Protokollen korreliert. Was passiert hier und wie sollte das Problem behoben werden?
Hinweis: Berücksichtigen Sie moderne Transportprotokolle und deren Interaktion mit Kontrollen auf DNS-Ebene.
Musterlösung anzeigen
Das hohe Volumen an UDP-443-Datenverkehr deutet auf die Nutzung von QUIC (HTTP/3) hin. QUIC ist ein UDP-basiertes Transportprotokoll, das von großen Plattformen (Google, Meta, YouTube) verwendet wird und herkömmliche TCP-basierte Proxys und DPI-Engines umgeht. Erschwerend kommt hinzu, dass Clients, die QUIC verwenden, möglicherweise auch DNS über HTTPS (DoH) zur Domainauflösung nutzen. Dadurch wird der lokale RPZ-Resolver vollständig umgangen und die DNS-Filterung für diese Clients unwirksam.
Zur Behebung: Implementieren Sie erstens Firewall-Regeln, um ausgehenden DoH-Datenverkehr zu bekannten öffentlichen DoH-Anbietern (Google, Cloudflare, NextDNS) auf TCP/UDP-Port 443 nach Ziel-IP zu blockieren, um die Clients zur Nutzung des lokalen Resolvers zu zwingen. Blockieren Sie zweitens testweise den ausgehenden UDP-Port 443 vollständig (oder drosseln Sie ihn aggressiv), um QUIC-Clients zur Nutzung von TCP-basiertem HTTP/2 zu zwingen, das den bestehenden Traffic-Management-Richtlinien unterliegt. Prüfen Sie drittens, ob ein transparenter DoH-Proxy bereitgestellt werden kann, um DoH-Abfragen abzufangen und zu überprüfen, während gleichzeitig die lokalen RPZ-Richtlinien durchgesetzt werden.
Q3. Sie entwerfen eine QoS-Richtlinie für das Gäste-WiFi-Netzwerk eines großen öffentlichen Krankenhauses. Das Netzwerk wird von Unterhaltungsgeräten der Patienten, persönlichen Geräten der Besucher und einer kleinen Anzahl von klinischen Mitarbeitern genutzt, die VoIP-Softphones auf ihren persönlichen Mobiltelefonen verwenden. Priorisieren Sie die folgenden Traffic-Typen: VoIP (SIP/RTP), Web-Browsing für Gäste (HTTP/HTTPS), Windows/iOS-Updates und Video-Streaming (Netflix/YouTube).
Hinweis: Berücksichtigen Sie sowohl die Latenzempfindlichkeit als auch die geschäftlichen bzw. klinischen Auswirkungen der einzelnen Traffic-Typen. Beachten Sie auch den regulatorischen Kontext einer Gesundheitsumgebung.
Musterlösung anzeigen
Priorität 1 - VoIP (SIP/RTP): Strict Priority Queuing (Expedited Forwarding, DSCP EF). VoIP ist extrem empfindlich gegenüber Latenz (Ziel < 150 ms einfache Strecke) und Jitter (Ziel < 30 ms). Paketverlust über 1 % führt zu hörbaren Qualitätsverlusten. Im klinischen Kontext kann ein abgebrochener Anruf die Patientensicherheit gefährden.
Priorität 2 - Guest Web Browsing (HTTP/HTTPS): Assured Forwarding (AF31). Dies ist der primäre Anwendungsfall für Patienten und Besucher. Er erfordert eine angemessene Reaktionszeit, toleriert jedoch moderate Latenz.
Priorität 3 - Streaming-Video (Netflix/YouTube): Bandbreitenbegrenzung pro Client (z. B. Limit von 3 - 5 Mbps) mit Assured Forwarding (AF21). Obwohl Streaming für das Patientenerlebnis bei langen Aufenthalten wichtig ist, führt unbegrenztes Streaming zur Sättigung der Leitung. Ein Limit pro Client sorgt für fairen Zugriff. Erwägen Sie tageszeitabhängige Richtlinien, die die Beschränkungen außerhalb der Spitzenzeiten lockern.
Priorität 4 - OS/App-Updates (Scavenger Class, DSCP CS1): Niedrigste Priorität, Best-Effort-Warteschlange mit einem aggregierten Bandbreitenlimit (z. B. insgesamt 50 Mbps für den gesamten Update-Traffic). Dies sind Hintergrundaufgaben ohne Latenzempfindlichkeit. Sie sollten nur freie Kapazitäten nutzen. Prüfen Sie in einer Gesundheitseinrichtung auch, ob das Guest WiFi vollständig von den klinischen Systemen isoliert ist - wenn nicht, wird das Update-Traffic-Management sowohl zu einem Sicherheitsaspekt als auch zu einer Frage der Bandbreite.
Weiterlesen in dieser Reihe
Eine Schritt-für-Schritt-Anleitung zur Diagnose von WiFi Roaming-Problemen
Dieser umfassende Leitfaden bietet IT-Leitern und Netzwerkarchitekten in Unternehmen eine maßgebliche, schrittweise Methodik zur Diagnose und Behebung von WiFi Roaming-Problemen. Durch die Kombination von tiefgehenden technischen Analysen der Standards IEEE 802.11k/v/r mit realen Fallstudien und Analysen auf Paketebene rüstet diese Referenz Teams aus, das Problem des "Sticky Clients" zu beseitigen und eine nahtlose mobile Konnektivität zu gewährleisten. Sie deckt den gesamten Diagnose-Workflow ab - von RF-Standortvermessungen und Audits der Controller-Konfiguration bis hin zur Over-the-Air-Paketerfassungsanalyse und Validierung nach der Behebung.
Warum Ihr Stadion-WiFi zusammenbricht (und wie Sie es beheben)
Dieser fundierte technische Leitfaden untersucht die Hauptursache für die Überlastung von Stadion-WiFi - das gleichzeitige Hintergrundrauschen von 50.000 Geräten, die programmatische Werbung und Telemetriedaten laden - und bietet einen detaillierten architektonischen Plan für den Einsatz von Edge-DNS-Filterung als primäre Strategie zur Schadensbegrenzung. Entwickelt für IT-Leiter, CTOs und Netzwerkarchitekten, bietet er praktische Implementierungsanleitungen, reale Fallstudien und messbare ROI-Frameworks, die Stadionbetreibern helfen, Bandbreite zurückzugewinnen und leistungsstarke Konnektivität in großem Maßstab bereitzustellen.
Behebung des Fehlers "Verbunden, aber kein Internet" im Gäste-WiFi
Dieser maßgebliche technische Referenzleitfaden erklärt, wie durch überlastete Netzwerke verursachte DNS-Timeouts den Fehler "Verbunden, kein Internet" im Gäste-WiFi auslösen. Er bietet Netzwerkarchitekten und IT-Managern umsetzbare Implementierungsschritte für den Einsatz von Enterprise DNS-Filtern, um diese Engpässe zu beheben und das Onboarding von Gästen zu verbessern.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.