
Enterprise Identity & WiFi Architecture
Single sign-on WiFi architecture advisor
Model identity provider integrations, authentication protocol overhead, directory sync capacity, and conditional access policies for corporate and guest WiFi networks.
Directory integration model: Device compliance, risk-based access, Entra ID groups
Primary security rating: Maximum (Zero-Trust Standard)
Protocol evaluation: 802.1X EAP-TLS with Cloud PKI
Mutual cryptographic certificate validation
Zero passwords transmitted or stored
At certificate enrolment via IdP portal
Supported (Sub-50ms handoff)
Corporate staff laptops, executive smartphones, and managed endpoints
Planning enterprise single sign-on for your wireless network?
Purple integrates seamlessly with Microsoft Entra ID, Google Workspace, and Okta to deliver cloud RADIUS, certificate auto-enrolment, and compliant guest access.
Vous y êtes probablement déjà confronté. Les collaborateurs se connectent à Microsoft 365, puis à un outil de réservation, puis aux RH, puis à une application métier, puis au WiFi de l'entreprise, souvent avec une méthode différente pour chacun d'eux. Un groupe hôtelier dispose d'un ensemble de systèmes au siège et d'un autre sur site. Un hôpital dispose d'applications cliniques, de postes de travail partagés et d'un accès sans fil segmenté. Un opérateur de vente au détail a des collaborateurs qui se déplacent entre les magasins, les tablettes, les terminaux de point de vente et les tableaux de bord du back-office.
Ce mélange crée rapidement des frictions. Les utilisateurs oublient leurs mots de passe, les équipes informatiques réinitialisent les comptes et les identifiants WiFi partagés perdurent bien après le moment où ils auraient dû être supprimés. Le résultat n'est pas seulement de l'agacement. C'est un contrôle plus faible sur qui peut accéder à quoi, depuis quel appareil et pendant combien de temps.
C'est là que l'authentification unique, ou SSO, devient utile. Si vous cherchez à savoir ce qu'est l'authentification unique, la réponse courte est simple : elle permet à un utilisateur de s'authentifier une seule fois, puis d'accéder à plusieurs systèmes approuvés sans avoir à saisir ses identifiants à plusieurs reprises. La réponse la plus utile est d'ordre opérationnel. Le SSO fournit au service informatique une couche d'identité unique pour l'accès aux applications et, s'il est correctement conçu, il peut également prendre en charge la manière dont les personnes et les appareils rejoignent des réseaux sécurisés.
La fin du chaos des mots de passe
La plupart des environnements d'entreprise ne sont pas devenus complexes par choix. Ils ont simplement grandi. Une application cloud est devenue cinq. Un bureau est devenu plusieurs sites. Un réseau sans fil pour l'informatique s'est divisé en SSIDs distincts pour le personnel, les invités, les prestataires et les appareils.
C'est ainsi que commence la prolifération des mots de passe. Un membre du personnel peut avoir besoin d'accéder à sa messagerie, aux RH, à la planification, aux fichiers, aux tableaux de bord internes et au réseau, tout cela avant de pouvoir commencer à travailler. IBM décrit le SSO comme un système où les utilisateurs se connectent une seule fois avec un ensemble unique d'identifiants et accèdent à plusieurs applications au cours de la même session, grâce à une relation de confiance entre les fournisseurs de services et un fournisseur d'identité. La présentation d'IBM sur le single sign-on correspond étroitement aux besoins des organisations britanniques alors que l'adoption du cloud et le travail à distance se sont accélérés.
L'impact de la prolifération des mots de passe sur les opérations
Chaque fois qu'une application demande ses propres identifiants, les utilisateurs commencent à prendre des raccourcis. Ils réutilisent les mots de passe. Ils les enregistrent dans les navigateurs. Ils demandent à leurs collègues le "mot de passe du WiFi du personnel" parce que c'est plus rapide que d'attendre le service informatique.
Pour un responsable informatique d'entreprise, le contrôle est la priorité absolue. Des identifiants distincts créent des îlots d'accès isolés, et ces îlots sont plus difficiles à gouverner lorsque les collaborateurs changent de rôle, quittent l'entreprise ou travaillent sur plusieurs sites.
Le chaos des mots de passe est rarement le résultat d'une seule défaillance majeure. C'est généralement une centaine de petites décisions d'accès que personne ne peut gérer de manière cohérente.
Pourquoi le SSO change la donne
Le SSO réduit le nombre de mots de passe que les utilisateurs doivent gérer, ce qui améliore l'expérience de connexion et renforce la sécurité lorsqu'il est associé à une politique centralisée et à la MFA. Il s'adapte également à la réalité des organisations distribuées où le personnel a besoin d'un identifiant unique pour sa messagerie, ses outils RH, ses outils de réservation, son POS, ses applications internes et ses services sur site.
Cette même logique façonne désormais l'accès au réseau. Si vous évoluez déjà vers un accès basé sur l'identité pour les applications, il est logique d'envisager le WiFi sans mot de passe dans le cadre de cette même approche de conception, et non comme un problème distinct.
Comprendre le concept fondamental du SSO
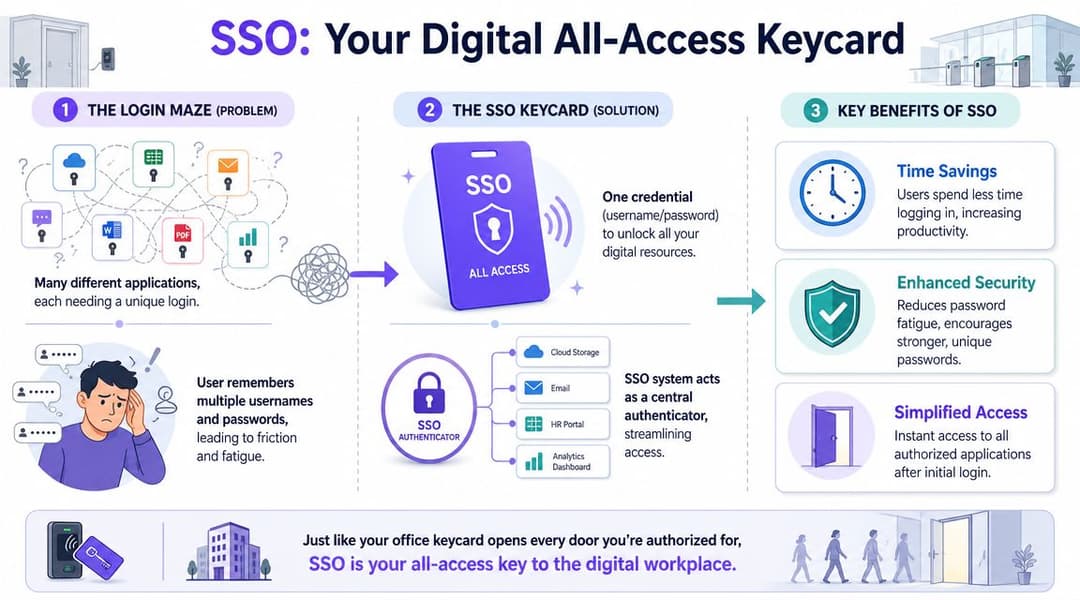
L'authentification unique déplace l'authentification de chaque application individuelle pour la confier à un système d'identité de confiance unique. L'utilisateur se connecte une fois, cette identité est vérifiée, et les services connectés acceptent ce résultat au lieu de demander un autre mot de passe.
Cela semble simple, mais la valeur est architecturale. Vous modifiez l'endroit où réside la confiance.
Les trois parties de chaque flux SSO
Chaque architecture SSO implique trois participants, et chacun a un rôle distinct :
- L'utilisateur souhaite accéder à une application, un service ou une ressource réseau.
- Le fournisseur d'identité ou IdP vérifie l'identité et applique la politique de connexion. Les exemples courants dans les organisations britanniques incluent Microsoft Entra ID et Okta.
- Le fournisseur de services ou SP est le système que l'utilisateur tente d'atteindre, tel que Salesforce, une plateforme de réservation, un intranet ou un autre système d'entreprise.
Le point qui sème souvent la confusion est la confiance. L'application n'a pas besoin de collecter et de vérifier le mot de passe elle-même. Elle s'appuie sur l'IdP pour effectuer cette tâche correctement, puis en accepte le résultat.
Ce que signifie réellement la relation de confiance
Auth0 explique clairement le SSO en termes d'entreprise : l'IdP authentifie l'utilisateur une fois, puis émet un artefact de session ou un jeton que les fournisseurs de services de confiance valident pour les accès ultérieurs. En pratique, l'utilisateur est redirigé vers l'IdP, y est authentifié, puis est renvoyé vers chaque application sans qu'on lui demande à nouveau ses identifiants. Le guide d'Auth0 sur le fonctionnement du single sign-on est particulièrement pertinent pour les environnements britanniques utilisant Microsoft Entra ID sur l'ensemble de leurs systèmes SaaS et internes.
Voici une façon pratique de le comprendre :
- Un utilisateur ouvre une application.
- L'application vérifie si un IdP de confiance a déjà authentifié cet utilisateur.
- Si aucune session active n'existe, l'utilisateur se connecte auprès de l'IdP.
- L'IdP confirme l'identité et renvoie une preuve que l'application peut valider.
- D'autres systèmes connectés peuvent accepter cette même preuve pendant la session.
Règle pratique : le SSO ne transforme pas chaque système en une plateforme unique. Il donne à plusieurs systèmes un lieu unique pour vérifier l'identité.
Pourquoi cela compte au-delà des applications web
C'est également là que le SSO devient plus qu'une simple commodité SaaS. Une fois l'identité centralisée, le même modèle peut être utilisé pour autre chose que des sessions de navigation. Il peut également façonner la manière dont vous contrôlez l'accès aux services internes et, avec la bonne conception, la manière dont les utilisateurs rejoignent le réseau WiFi de l'entreprise.
Cela est crucial pour les opérations informatiques. Une application financière, une session VPN et une connexion WiFi pour les employés peuvent être des services différents, mais ils commencent tous par la même question : qui est cet utilisateur et doit-il être autorisé à entrer ? Lorsque Microsoft Entra ID ou Okta répond à cette question de manière cohérente, la politique d'accès devient plus facile à gérer, tant pour les applications que pour les points d'entrée du réseau.
Pour les équipes qui utilisent encore le WiFi du personnel avec un mot de passe partagé, il s'agit d'un changement majeur. Au lieu d'authentifier un appareil avec un mot de passe connu de tous, vous authentifiez une personne ou un appareil managé par rapport à une source d'identité de confiance. Cela vous offre un contrôle plus strict, des pistes d'audit plus claires et un moyen plus simple de révoquer l'accès lorsque les rôles changent ou que les contrats de travail prennent fin.
Comment fonctionne le SSO - Les protocoles fondamentaux
L'expérience utilisateur semble simple. En dessous, le SSO repose sur des protocoles standards qui permettent à une application de faire confiance à une décision d'identité prise ailleurs.
Pour un responsable informatique d'entreprise, la question pratique n'est pas seulement de savoir "qu'est-ce que le SSO ?" mais plutôt "comment un système accepte-t-il la preuve d'un autre système sans demander à l'utilisateur de se reconnecter ?" La réponse dépend d'un ensemble restreint de protocoles qui déplacent les données d'identité entre l'application, le fournisseur d'identité et parfois l'appareil lui-même.
Cela a une importance qui dépasse les connexions par navigateur. Le même modèle de confiance utilisé pour ouvrir une application SaaS peut également influencer la manière dont les utilisateurs se connectent aux VPN, aux réseaux filaires et au WiFi d'entreprise lorsque ces décisions d'accès sont liées à Microsoft Entra ID, Okta ou une autre source d'identité centrale.
SAML en langage clair
SAML 2.0 est encore courant dans le SSO d'entreprise, en particulier pour les plateformes SaaS établies et les systèmes métiers.
SAML fonctionne en transmettant des assertions d'identité de confiance entre l'application et le fournisseur d'identité. Un utilisateur tente d'ouvrir une application. L'application le redirige vers l'IdP. L'IdP authentifie l'utilisateur et renvoie une assertion signée numériquement. L'application vérifie cette signature, accepte la revendication d'identité et crée une session.
Ce flux convient aux environnements où le navigateur effectue la majeure partie du travail et où l'application attend un échange formel basé sur des normes.
SAML est souvent très bien adapté pour :
- SaaS d'entreprise tels que les ressources humaines, la finance ou les applications métier héritées
- Flux de travail basés sur le navigateur où les utilisateurs accèdent aux systèmes via une session web
- Application centralisée des politiques lorsque le service informatique souhaite un endroit unique pour régir l'authentification
OAuth et OIDC en termes simples
OAuth 2.0 a commencé comme un moyen d'accorder un accès limité à une ressource sans partager l'intégralité des identifiants. En soi, il concerne l'autorisation.
OpenID Connect, ou OIDC, ajoute une couche d'identité par-dessus OAuth 2.0. Cela offre aux applications modernes un moyen standardisé de confirmer l'identité de l'utilisateur tout en utilisant des modèles d'accès basés sur des jetons. Si SAML convient souvent aux SaaS plus anciens axés sur les navigateurs, OIDC s'adapte généralement mieux aux nouvelles applications web, aux applications mobiles et aux services basés sur des API.
En pratique, OIDC a tendance à sembler plus léger pour les équipes de développement modernes car les jetons fonctionnent bien sur les applications front-end, les services back-end et les clients mobiles. Pour l'informatique, cela signifie moins de solutions de contournement complexes lorsque l'application n'est pas une session de navigateur traditionnelle.
OIDC a tendance à convenir pour :
- Applications cloud modernes
- Applications mobiles et applications monopages (SPA)
- Environnements riches en API où les jetons font déjà partie de la conception
Une note rapide sur Kerberos
Vous entendrez peut-être aussi parler de Kerberos dans les discussions sur le SSO. Kerberos est étroitement lié aux environnements Active Directory traditionnels et à l'authentification Windows locale. Il reste pertinent dans les infrastructures d'entreprise internes, en particulier là où les appareils reliés à un domaine et les applications héritées sont encore courants.
Cela dit, de nombreux projets SSO actuels se concentrent sur l'identité fédérée à travers les services cloud et hybrides. Dans ces cas, SAML et OIDC reçoivent généralement plus d'attention car ils se connectent plus naturellement aux plateformes SaaS et aux services accessibles de l'extérieur.
SAML vs OIDC en un coup d'œil
| Fonctionnalité | SAML 2.0 | OAuth 2.0 / OIDC |
|---|---|---|
| Rôle principal | Authentification pour les applications web d'entreprise | Autorisation avec identité ajoutée via OIDC |
| Cas d'usage courant | SaaS établi et applications d'entreprise basées sur navigateur | Applications web modernes, applications mobiles, API |
| Format | Assertions basées sur XML | Flux basés sur des jetons |
| Flux typique | Redirection vers l'IdP, authentification, retour de l'assertion signée | Redirection ou flux de jetons, puis l'application utilise les jetons pour l'identité et l'accès |
| Idéal pour | Intégrations SSO d'entreprise traditionnelles | Architectures plus récentes, cloud-native et centrées sur les applications |
Ce qui compte pour un responsable informatique
Le nom des protocoles importe moins que les choix de conception. Vous devez apporter des réponses claires à quatre questions opérationnelles :
- Quelles applications prennent en charge SAML ou OIDC
- Quel IdP servira de plan de contrôle centralisé
- Comment l'expiration de session, la MFA et l'accès conditionnel seront appliqués
- Si l'accès au réseau, y compris le WiFi du personnel, doit également valider l'identité par rapport à cette même source
Ce dernier point est l'endroit où le SSO devient particulièrement utile pour les équipes d'infrastructure. Si votre plateforme sans fil peut utiliser la même couche d'identité que votre parc SaaS, la politique d'accès devient plus cohérente, de la page de connexion jusqu'à la périphérie du réseau. C'est l'une des raisons pour lesquelles de nombreuses équipes qui passent en revue les avantages de l'authentification unique pour le contrôle d'accès et les opérations commencent également à s'intéresser à l'authentification WiFi basée sur l'identité, et pas seulement aux connexions aux applications web.
Évaluer les avantages et les compromis en matière de sécurité
Le SSO est souvent présenté comme une simple fonctionnalité de confort pour l'utilisateur. C'est le sous-estimer. Lorsqu'il est correctement déployé, il s'agit d'un modèle de contrôle d'accès capable d'améliorer l'expérience utilisateur tout en renforçant la sécurité opérationnelle.
Okta note que l'avantage technique du SSO ne réside pas seulement dans la commodité. Il réduit la prolifération des mots de passe et les connexions répétées qui surchargent le centre de support et frustrent les utilisateurs. La présentation d'Okta sur la sécurité du Single Sign-On met également en évidence un point important pour les architectes : si la session de l'IdP est invalidée, les applications connectées peuvent refuser l'accès lors de la vérification suivante du jeton.
Où se manifeste la valeur commerciale
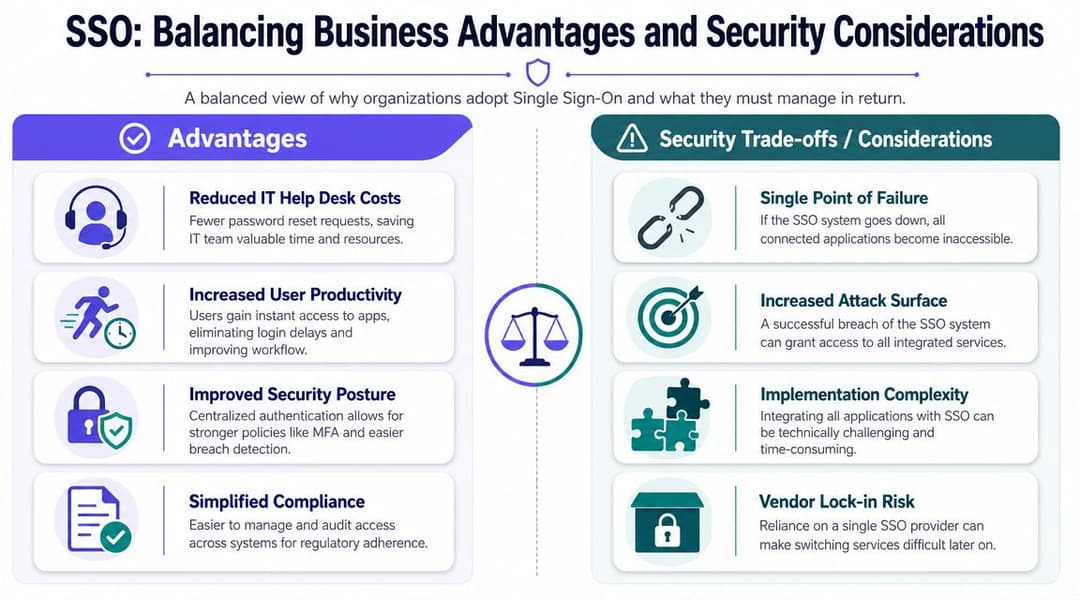
Le premier avantage est un accès simplifié. Les utilisateurs se connectent une seule fois, se mettent au travail plus rapidement et cessent de considérer l'authentification comme un obstacle quotidien.
Le second est un contrôle centralisé plus fort. L'équipe informatique peut appliquer l'authentification multifacteur, l'accès conditionnel, les politiques de session et la révocation depuis une seule couche d'identité, au lieu de courir après les paramètres au sein de chaque application.
Un troisième avantage réside dans une gestion plus fluide des arrivées, des mobilités et des départs. Lorsque l'identité est centralisée, l'onboarding et l'offboarding gagnent en cohérence. C'est l'une des raisons pour lesquelles les équipes qui explorent les avantages du single sign-on associent souvent les projets de SSO à des chantiers de gouvernance d'identité plus larges.
Les compromis à prendre au sérieux
Il existe un réel risque lié aux "clés du royaume". Si un attaquant compromet la connexion principale de l'utilisateur, le rayon d'impact peut être plus grand car un seul compte peut donner accès à de nombreux systèmes.
Il existe également un risque de résilience. Si l'IdP est indisponible, l'accès aux services connectés peut être perturbé. De plus, l'intégration n'est pas toujours fluide. Les applications plus anciennes, les systèmes de niche et les services réseau locaux ne s'intègrent pas toujours facilement dans un modèle d'authentification unique moderne.
La bonne question n'est pas de savoir si le SSO présente des inconvénients. Il s'agit de savoir si vous préférez gérer ces inconvénients de manière centralisée ou continuer à en gérer des dizaines de manière dispersée.
Mesures de mitigation courantes
Utilisez une approche par couches :
- Protégez l'IdP de manière renforcée avec le MFA, l'accès conditionnel, la confiance des appareils et des contrôles administratifs stricts.
- Planifiez la résilience afin qu'un problème d'IdP ne se transforme pas en un blocage à l'échelle de l'organisation.
- Déployez par étapes en commençant par les applications à forte valeur ajoutée et des groupes d'utilisateurs bien définis.
- Révisez régulièrement les accès afin que les droits obsolètes ne subsistent pas longtemps après avoir cessé d'être nécessaires.
Un déploiement SSO fragile peut centraliser les problèmes. Un déploiement solide centralise le contrôle.
Le SSO au-delà des applications web : accès réseau et WiFi
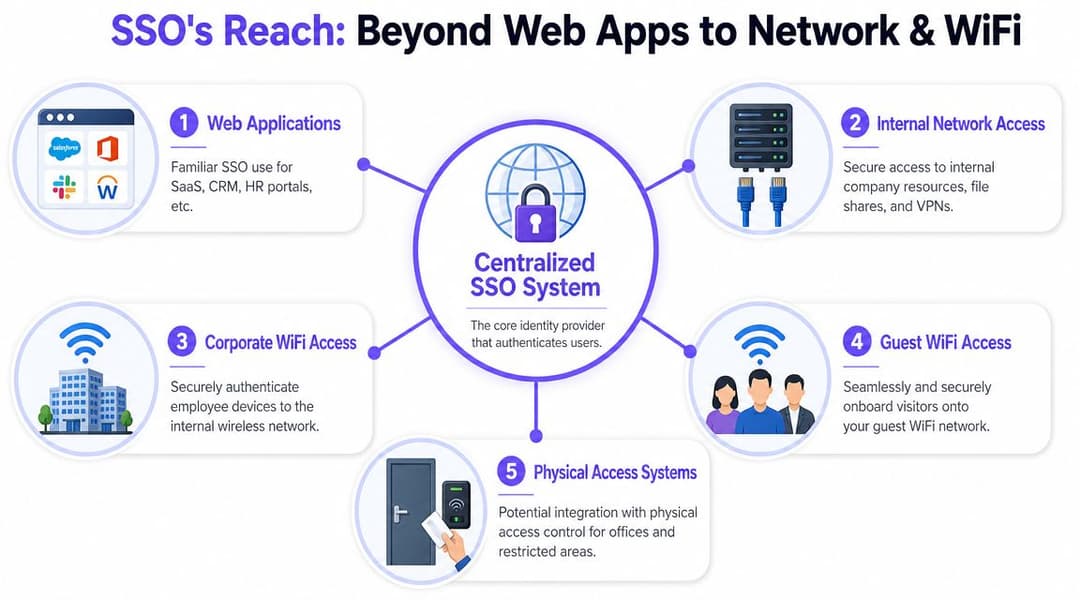
La plupart des articles s'arrêtent au SaaS. C'est utile, mais incomplet. Dans les environnements réels, le personnel n'a pas seulement besoin d'accéder aux applications. Ils ont besoin d'un accès réseau sécurisé lorsqu'ils arrivent sur site, connectent un ordinateur portable géré, ouvrent une tablette dans une filiale ou se déplacent entre différents sites.
C'est là que la discussion sur le SSO devient plus intéressante. Le même fournisseur d'identité qui gère l'accès à Microsoft 365, aux systèmes RH ou aux tableaux de bord internes peut également devenir la source unique de vérité pour les politiques d'authentification sans fil.
Optimal IdM rapporte que 52 % des professionnels de l'IT en Amérique du Nord utilisent le SSO pour la gestion des identités dans son analyse sur l'adoption du Single Sign-On. Pour les organisations britanniques gérant plusieurs sites ou propriétés, cette maturité est essentielle car le personnel a souvent besoin d'un accès sécurisé aux systèmes partagés sans connexions répétées.
Le SSO applicatif et l'identité réseau sont liés, mais pas identiques
Un point de confusion fréquent pour les lecteurs est que le SSO pour les applications et l'accès réseau basé sur l'identité sont des concepts liés, mais ils ne reposent pas sur le même mécanisme.
Le SSO applicatif signifie généralement que l'utilisateur s'authentifie une fois auprès d'un IdP et reçoit un jeton ou une session acceptée par les applications connectées. L'accès au réseau utilise souvent des contrôles différents, tels que des certificats d'appareil, des méthodes d'authentification sans fil, des politiques basées sur l'annuaire et des vérifications de l'état de sécurité ou de conformité.
Le lien entre eux est la source d'identité. Si Microsoft Entra ID ou Okta sait déjà qui est l'utilisateur, à quel groupe il appartient et si son appareil est géré, vous pouvez utiliser ce contexte d'identité pour décider s'il doit rejoindre le réseau du personnel.
À quoi cela ressemble sur le WiFi d'entreprise
Dans une conception mature, le personnel ne saisit aucun mot de passe WiFi partagé. Leur appareil géré par l'organisation est enregistré, approuvé et associé à leur identité. Lorsqu'ils entrent dans le bâtiment, l'appareil se connecte au SSID sécurisé approprié en utilisant une authentification d'entreprise basée sur des certificats ou un équivalent.
Cela change considérablement la donne sur le plan opérationnel :
- Les mots de passe partagés disparaissent, de sorte qu'un identifiant compromis n'affecte pas l'ensemble du réseau de l'entreprise.
- L'accès s'adapte aux rôles, car la politique peut suivre les groupes d'identité.
- La révocation devient plus rapide, car lorsque l'accès à l'annuaire change, l'accès au réseau peut changer simultanément.
- L'itinérance devient plus facile, en particulier sur les parcs multisites où les utilisateurs s'attendent à la même expérience partout.
Pourquoi cela compte dans l'hôtellerie, le commerce de détail et la santé
Ces secteurs regorgent de cas particuliers. Vous avez des travailleurs postés, des appareils partagés, du personnel d'agence, des équipes itinérantes et un mélange permanent de besoins d'accès professionnels, semi-professionnels et invités.
Un groupe hôtelier peut souhaiter qu'une seule identité de collaborateur régisse l'accès au PMS, aux applications de back-office et au WiFi interne sécurisé de l'ensemble de ses établissements. Une chaîne de vente au détail peut vouloir que les terminaux mobiles gérés se connectent automatiquement au WiFi du magasin tandis que le trafic des invités reste isolé. Un prestataire de santé peut exiger une séparation plus stricte entre les utilisateurs cliniques, les visiteurs et les appareils connectés.
C'est également là que les solutions de contrôle d'accès au réseau entrent en jeu. Elles aident à étendre la politique d'identité de la couche applicative à la couche réseau.
Où s'intègre Purple
Une option pratique est Purple, qui prend en charge la gestion de réseau basée sur l'identité pour le personnel et les environnements multi-locataires, y compris des intégrations avec Entra ID, Google Workspace et Okta pour un accès sécurisé sans dépendre de mots de passe partagés. Ce type d'approche est utile lorsque vous souhaitez que l'identité de l'application et l'identité du réseau s'appuient sur la même source unique de vérité.
Cas d'usage pratiques du SSO dans votre secteur
Le moyen le plus simple de comprendre la valeur du SSO est d'observer le travail quotidien, et non les schémas d'architecture.
Hôtellerie
Un responsable des opérations hôtelières commence sa journée dans un établissement et la termine dans un autre. Il a besoin d'accéder aux plannings, à un système de gestion d'établissement, aux documents partagés et au WiFi interne dans les deux endroits.
Avec l'authentification unique, cette identité les suit. Ils se connectent une seule fois et les systèmes approuvés reconnaissent cette session. Si l'organisation lie également l'accès au réseau à la même source d'identité, leur appareil géré rejoint le WiFi du personnel sans que personne n'ait à envoyer le dernier mot de passe par SMS au responsable de service.
Commerce de détail
Un directeur régional entre dans un magasin équipé d'une tablette. Il a immédiatement besoin des tableaux de bord des ventes, des outils de stock et des applications de communication interne.
Dans une configuration fragmentée, chaque étape peut signifier une autre invite de connexion, un autre mot de passe expiré ou un autre appel au support. Dans un modèle basé sur l'identité, la tablette s'authentifie proprement, l'accès reflète le rôle de l'utilisateur et le personnel du magasin n'a pas à partager d'identifiants locaux pour travailler.
Un bon SSO ne rend pas l'accès invisible. Il rend l'accès légitime prévisible.
Santé
Un clinicien commence sa garde et a besoin d'un accès rapide et contrôlé aux systèmes de base. Il peut se déplacer entre des postes de travail, des appareils partagés et des segments de réseau restreints au cours de la journée.
Ici, le SSO permet de réduire les connexions répétées aux applications approuvées, tandis que les contrôles réseau basés sur l'identité permettent de s'assurer que les bons utilisateurs et appareils se connectent aux bons environnements sans fil. Cette séparation est importante. L'accès clinique, l'accès invité et l'accès aux appareils ne doivent pas tous être régis de la même manière.
Propriétés multi-locataires et campus
Dans les résidences étudiantes, les centres d'affaires et les propriétés à usage mixte, le personnel et les résidents coexistent souvent sur la même infrastructure physique mais ne devraient jamais partager le même modèle d'accès.
Le personnel peut avoir besoin d'accéder aux systèmes du bâtiment, aux outils d'assistance et aux applications d'administration interne. Les résidents ou locataires ont besoin d'une connectivité fiable, mais pas d'un accès aux plateformes opérationnelles. Dans ce contexte, la conception de l'identité est primordiale. Le SSO peut prendre en charge l'accès des collaborateurs, tandis que des politiques d'identité réseau distinctes maintiennent le trafic des locataires et des invités isolé.
Implémentation du SSO et bonnes pratiques
Un projet SSO réussi commence par une décision : choisir le fournisseur d'identité qui servira de plan de contrôle. Pour de nombreuses organisations, il s'agit de Microsoft Entra ID ou d'Okta, car ces plateformes sont déjà au plus près du cycle de vie des utilisateurs, de la MFA et des politiques d'appareils.
Le déploiement doit être progressif. Commencez par les applications les plus importantes et les groupes d'utilisateurs les plus susceptibles d'en bénéficier. Nettoyez les comptes en double, définissez correctement les groupes de rôles et testez le comportement des sessions avant d'élargir le périmètre.
Les contrôles qui importent le plus
Quelques pratiques font toute la différence entre une démonstration séduisante et un déploiement durable :
- Exiger la MFA au point de connexion principal. Si une seule connexion permet d'accéder à de nombreuses ressources, cette connexion doit bénéficier d'une protection renforcée.
- Établir des processus de départ basés sur une révocation immédiate. L'identité centralisée n'est utile que si les modifications de comptes sont propagées rapidement.
- Réviser les accès par rôle. Le SSO peut rendre la sur-attribution de droits plus difficile à détecter si personne ne vérifie qui a encore accès.
- Prévoir les interruptions de l'IdP. Sachez ce qui se passe si votre service d'identité est indisponible et quels systèmes nécessitent une solution de secours.
Savoir quand le SSO n'est pas l'outil adapté
Ce point est souvent omis dans les explications génériques. OneLogin note une distinction croissante entre le SSO destiné au personnel et l'accès des invités ou des appareils dans les déploiements réels, et pose une question d'achat utile dans son explication de comment fonctionne le Single Sign-On : quand le SSO est-il le mauvais outil, et quand l'identité devrait-elle s'appliquer à l'accès réseau plutôt qu'à la connexion applicative ?
Cela a son importance dans la conception du WiFi. Le personnel doit souvent utiliser un accès lié à l'identité et basé sur des politiques. Les clients ont généralement besoin de quelque chose de plus léger, de plus simple et de distinct. Essayer de forcer chaque problème d'accès à passer par l'authentification unique des collaborateurs crée des frictions là où il n'y en a pas besoin.
Si vous examinez le SSO dans le cadre d'une stratégie d'accès plus large, intégrez les applications, le WiFi du personnel, l'accueil des invités, les appareils partagés et les flux de révocation dans la même discussion. C'est généralement là que se situent les gains opérationnels les plus importants.
Si vous repensez l'accès à travers les applications, le WiFi du personnel, l'accueil des invités ou les réseaux multi-locataires, Purple mérite d'être examiné. Il fournit une gestion de réseau basée sur l'identité qui s'intègre avec des plateformes comme Entra ID, Okta et Google Workspace, aidant les équipes à remplacer les mots de passe partagés et les Captive Portals fastidieux par un accès contrôlé pour le personnel, les invités et les résidents.



