
Wahrscheinlich kennen Sie das bereits: Mitarbeiter melden sich bei Microsoft 365 an, dann bei einem Buchungstool, bei der Personalabteilung, bei einer Branchenanwendung und schließlich im Firmen-WiFi - oft mit einer anderen Methode für jedes einzelne System. Eine Hotelgruppe hat ein Set von Systemen in der Zentrale und ein anderes in den Hotels vor Ort. Ein Krankenhaus nutzt klinische Apps, gemeinsam genutzte Arbeitsstationen und segmentierten drahtlosen Zugriff. Ein Einzelhändler hat Mitarbeiter, die zwischen Filialen, Tablets, POS-Systemen und Back-Office-Dashboards wechseln.
Diese Mischung führt schnell zu Reibungen. Benutzer vergessen Passwörter, IT-Teams setzen Konten zurück und gemeinsam genutzte WiFi-Zugangsdaten bleiben weit über ihre Gültigkeit hinaus bestehen. Das Ergebnis ist nicht nur ärgerlich. Es bedeutet auch eine schwächere Kontrolle darüber, wer von welchem Gerät aus und für wie lange auf was zugreifen kann.
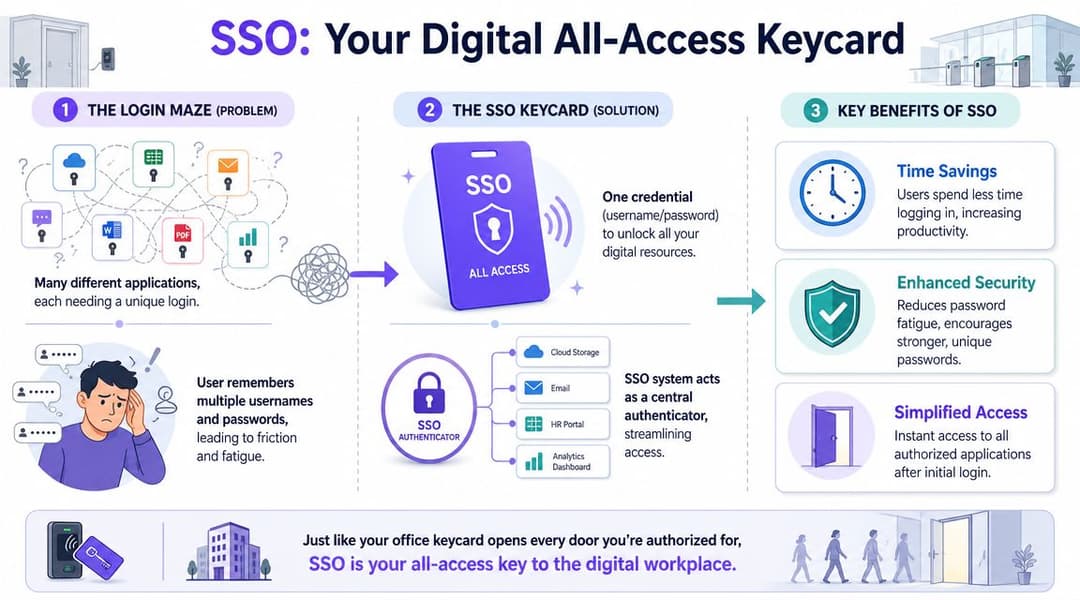
Genau hier wird Single Sign-On oder SSO nützlich. Wenn Sie nach der Definition von Single Sign-On suchen, ist die kurze Antwort einfach: Es ermöglicht einem Benutzer, sich einmal zu authentifizieren und dann auf mehrere freigegebene Systeme zuzugreifen, ohne ständig wieder Anmeldedaten eingeben zu müssen. Die nützlichere Antwort ist betrieblicher Natur. SSO bietet der IT eine einzige Identitätsebene für den Zugriff auf Apps, und bei der richtigen Implementierung kann es auch die Art und Weise unterstützen, wie Personen und Geräte sicheren Netzwerken beitreten.
Das Ende des Passwort-Chaos
Die meisten Enterprise-Umgebungen sind nicht absichtlich unübersichtlich geworden. Sie sind so gewachsen. Aus einer Cloud-App wurden fünf. Aus einem Büro wurden viele Standorte. Aus einem drahtlosen Netzwerk für die IT wurden separate SSIDs für Mitarbeiter, Gäste, Auftragnehmer und Geräte.
So beginnt die Passwortflut. Ein Mitarbeiter benötigt möglicherweise Zugriff auf E-Mail, HR, Dienstplanung, Dateifreigaben, interne Dashboards und das Netzwerk, noch bevor er überhaupt mit der eigentlichen Arbeit beginnen kann. IBM beschreibt SSO als ein Verfahren, bei dem sich Benutzer einmal mit einem einzigen Satz von Anmeldedaten anmelden und während derselben Sitzung auf mehrere Anwendungen zugreifen, ermöglicht durch eine Vertrauensbeziehung zwischen Service-Providern und einem Identity-Provider. IBMs Übersicht über Single Sign-On entspricht genau dem, was Organisationen in Großbritannien benötigten, als sich die Cloud-Einführung und das Remote-Arbeiten beschleunigten.
Die Auswirkungen von Passwort-Wildwuchs auf den Betrieb
Wenn jede Anwendung nach einem eigenen Login verlangt, fangen Benutzer an, Abkürzungen zu nehmen. Sie verwenden Passwörter wieder. Sie speichern sie im Browser. Sie fragen Kollegen nach dem "Mitarbeiter-WiFi-Passwort", weil das schneller geht, als auf die IT zu warten.
Für einen Enterprise-IT-Manager steht die Kontrolle an oberster Stelle. Separate Logins schaffen isolierte Zugriffsinseln, und diese Inseln sind schwerer zu verwalten, wenn Mitarbeiter die Rolle wechseln, das Unternehmen verlassen oder an mehreren Standorten arbeiten.
Passwort-Chaos ist selten ein einzelner großer Fehler. Es sind meistens hundert kleine Zugriffsentscheidungen, die niemand konsistent verwalten kann.
Warum SSO alles verändert
SSO reduziert die Anzahl der Passwörter, die Benutzer verwalten müssen, was das Anmeldeerlebnis verbessert und in Verbindung mit einer zentralen Richtlinie und MFA eine stärkere Sicherheit unterstützt. Es passt zudem zur Realität verteilter Organisationen, in denen Mitarbeiter ein einziges Login für E-Mail, HR, Buchungstools, POS, interne Apps und Vor-Ort-Dienste benötigen.
Dieselbe Logik prägt nun auch den Netzwerkzugriff. Wenn Sie sich bereits in Richtung eines identitätsbasierten Zugriffs für Anwendungen bewegen, ist es sinnvoll, passwortloses WiFi als Teil desselben Designansatzes zu betrachten und nicht als separates Problem.
Das grundlegende SSO-Konzept verstehen
SSO verlagert die Authentifizierung weg von den einzelnen Anwendungen hin zu einem einzigen, vertrauenswürdigen Identitätssystem. Der Benutzer meldet sich einmal an, diese Identität wird verifiziert, und verbundene Dienste akzeptieren dieses Ergebnis, anstatt nach einem weiteren Passwort zu fragen.
Das klingt einfach, aber der Wert liegt in der Architektur. Sie verändern den Ort, an dem Vertrauen verankert ist.
Die drei Parteien in jedem SSO-Ablauf
Jedes SSO-Konzept umfasst drei Beteiligte, von denen jeder eine andere Aufgabe hat:
- Der Benutzer möchte Zugriff auf eine Anwendung, einen Dienst oder eine Netzwerkressource.
- Der Identity Provider (IdP) verifiziert die Identität und wendet Anmelderichtlinien an. Häufige Beispiele in Unternehmen sind Microsoft Entra ID und Okta.
- Der Service Provider (SP) ist das System, das der Benutzer zu erreichen versucht, z. B. HubSpot, Salesforce, eine Buchungsplattform, ein Intranet oder ein anderes Business-System.
Der Punkt, der oft zu Verwirrung führt, ist das Vertrauen. Die Anwendung muss das Passwort nicht selbst erfassen und überprüfen. Sie verlässt sich darauf, dass der IdP diese Aufgabe korrekt erledigt, und akzeptiert dann das Ergebnis.
Was die Vertrauensbeziehung wirklich bedeutet
Auth0 erklärt SSO für Unternehmen sehr anschaulich: Der IdP authentifiziert den Benutzer einmal und stellt dann ein Sitzungs-Artefakt oder Token aus, das vertrauenswürdige Service-Provider für den späteren Zugriff validieren. In der Praxis wird der Benutzer zum IdP weitergeleitet, dort authentifiziert und ohne erneute Passworteingabe zu jeder App zurückgeführt. Der Leitfaden von Auth0 zur Funktionsweise von Single Sign-On ist besonders relevant in britischen Umgebungen, die Microsoft Entra ID über SaaS und interne Systeme hinweg nutzen.
Praktisch lässt sich das wie folgt verstehen:
- Ein Benutzer öffnet eine Anwendung.
- Die Anwendung prüft, ob ein vertrauenswürdiger IdP diesen Benutzer bereits authentifiziert hat.
- Wenn keine aktive Sitzung vorhanden ist, meldet sich der Benutzer beim IdP an.
- Der IdP bestätigt die Identität und liefert einen Nachweis, den die Anwendung validieren kann.
- Andere verbundene Systeme können denselben Nachweis während der Sitzung akzeptieren.
Praktische Regel: SSO verwandelt nicht jedes System in eine einzige Plattform. Es gibt mehreren Systemen einen einzigen Ort zur Identitätsprüfung.
Warum dies außerhalb von Web-Apps wichtig ist
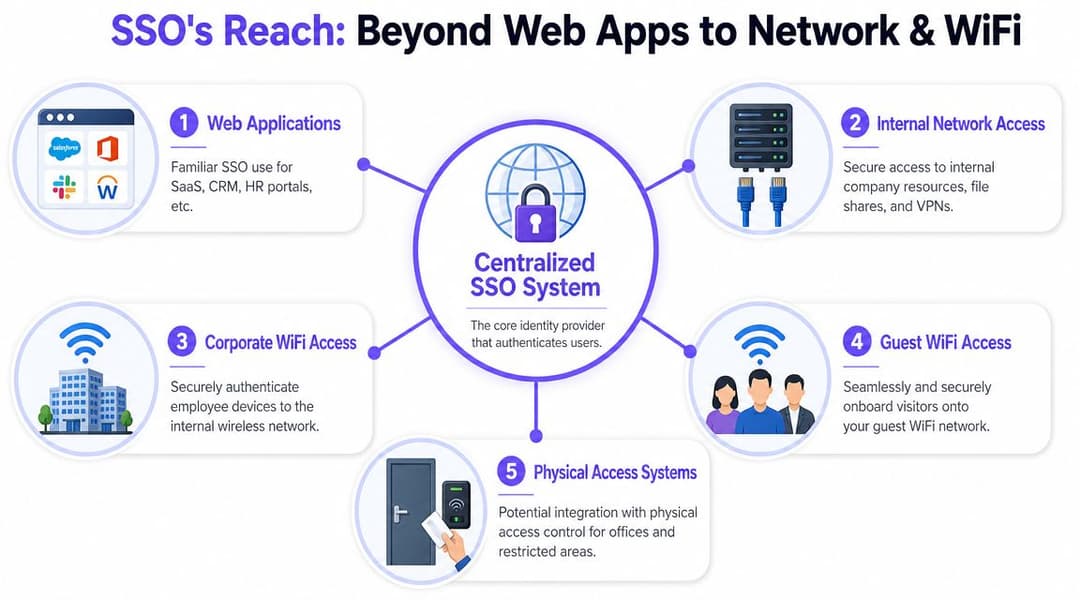
Hier wird SSO auch zu mehr als nur einem SaaS-Komfort. Sobald die Identität zentralisiert ist, kann dasselbe Modell für mehr als nur Browsersitzungen genutzt werden. Es kann auch bestimmen, wie Sie den Zugriff auf interne Dienste steuern und, bei der richtigen Konfiguration, wie Benutzer dem Unternehmens-WiFi-Netzwerk beitreten.
Das ist für den IT-Betrieb entscheidend. Eine Finanz-App, eine VPN-Sitzung und eine Mitarbeiter-WiFi-Verbindung mögen unterschiedliche Dienste sein, aber sie alle beginnen mit derselben Frage: Wer ist dieser Benutzer und sollte er Zugriff erhalten? Wenn Microsoft Entra ID oder Okta diese Frage einheitlich beantworten, lässt sich die Zugriffsrichtlinie sowohl für Anwendungen als auch für Netzwerkzugangspunkte einfacher verwalten.
Für Teams, die das Mitarbeiter-WiFi immer noch mit einem gemeinsam genutzten Passwort betreiben, ist dies eine grundlegende Veränderung. Anstatt ein Gerät mit einem Passwort zu authentifizieren, das jeder kennt, authentifizieren Sie eine Person oder ein verwaltetes Gerät gegenüber einer vertrauenswürdigen Identitätsquelle. Das bietet Ihnen eine präzisere Kontrolle, klarere Audit-Trails und eine einfachere Möglichkeit, den Zugriff zu entziehen, wenn sich Rollen ändern oder das Arbeitsverhältnis endet.
Wie SSO funktioniert - Die Kernprotokolle
Die Benutzererfahrung sieht einfach aus. Dahinter basiert SSO auf Standardprotokollen, die es einer Anwendung ermöglichen, einer an anderer Stelle getroffenen Identitätsentscheidung zu vertrauen.
Für einen Enterprise-IT-Manager lautet die praktische Frage nicht nur "Was ist SSO?", sondern "Wie akzeptiert ein System den Nachweis eines anderen Systems, ohne dass sich der Benutzer erneut anmelden muss?" Die Antwort hängt von einer kleinen Reihe von Protokollen ab, die Identitätsdaten zwischen der Anwendung, dem Identity Provider und manchmal dem Gerät selbst übertragen.
Das ist auch außerhalb von Browser-Logins wichtig. Dasselbe Vertrauensmodell, das zum Öffnen einer SaaS Anwendung verwendet wird, kann auch beeinflussen, wie Benutzer Verbindungen zu VPNs, kabelgebundenen Netzwerken und dem Unternehmens WiFi herstellen, wenn diese Zugriffsentscheidungen an Microsoft Entra ID, Okta oder eine andere zentrale Identitätsquelle gekoppelt sind.
SAML verständlich erklärt
SAML 2.0 ist im Enterprise-SSO nach wie vor weit verbreitet, insbesondere bei etablierten SaaS-Plattformen und Branchensystemen.
SAML funktioniert durch die Weitergabe vertrauenswürdiger Identitätserklärungen zwischen der Anwendung und dem Identity Provider. Ein Benutzer versucht, eine Anwendung zu öffnen. Die Anwendung leitet ihn zum IdP weiter. Der IdP authentifiziert den Benutzer und sendet eine digital signierte Assertion zurück. Die Anwendung überprüft diese Signatur, akzeptiert den Identitätsanspruch und erstellt eine Sitzung.
Dieser Ablauf eignet sich für Umgebungen, in denen der Browser die meiste Arbeit erledigt und die Anwendung einen formalen, standardbasierten Austausch erwartet.
SAML eignet sich oft hervorragend für:
- Enterprise SaaS wie HR-, Finanz- oder ältere Geschäftsanwendungen
- Browserbasierte Workflows, bei denen Benutzer über eine Websitzung auf Systeme zugreifen
- Zentrale Richtliniendurchsetzung, wenn die IT-Abteilung einen einzigen Ort zur Steuerung der Authentifizierung wünscht
OAuth und OIDC verständlich erklärt
OAuth 2.0 begann als eine Möglichkeit, eingeschränkten Zugriff auf eine Ressource zu gewähren, ohne vollständige Zugangsdaten preiszugeben. Für sich genommen geht es dabei um Autorisierung.
OpenID Connect, oder OIDC, fügt Identität auf OAuth 2.0 hinzu. Das bietet modernen Anwendungen eine standardisierte Möglichkeit, die Identität des Benutzers zu bestätigen, während weiterhin tokenbasierte Zugriffsmuster verwendet werden. Während SAML oft für ältere, browserzentrierte SaaS geeignet ist, passt OIDC in der Regel besser zu neueren Web-Apps, mobilen Apps und API-gesteuerten Diensten.
In der Praxis empfinden moderne Entwicklungsteams OIDC oft als einfacher, da Tokens nahtlos über Frontend-Apps, Backend-Services und mobile Clients hinweg funktionieren. Für die IT bedeutet dies weniger umständliche Behelfslösungen, wenn es sich bei der Anwendung nicht um eine herkömmliche Browser-Sitzung handelt.
OIDC eignet sich meist für:
- Moderne Cloud-Anwendungen
- Mobile und Single-Page-Apps
- API-intensive Umgebungen, in denen Token bereits Teil des Designs sind
Eine kurze Anmerkung zu Kerberos
In Diskussionen über SSO hören Sie vielleicht auch von Kerberos. Kerberos ist eng mit traditionellen Active Directory-Umgebungen und der lokalen Windows-Authentifizierung verbunden. Es bleibt in internen Unternehmensnetzwerken relevant, insbesondere dort, wo domänengebundene Geräte und Altsysteme noch weit verbreitet sind.
Dennoch konzentrieren sich viele aktuelle SSO-Projekte auf die Verbundidentität über Cloud- und Hybrid-Dienste hinweg. In diesen Fällen erhalten SAML und OIDC in der Regel mehr Aufmerksamkeit, da sie sich natürlicher mit SaaS-Plattformen und extern zugänglichen Diensten verbinden lassen.
SAML vs. OIDC im Überblick
| Feature | SAML 2.0 | OAuth 2.0 / OIDC |
|---|---|---|
| Hauptrolle | Authentifizierung für Enterprise-Webanwendungen | Autorisierung mit Identitätserweiterung durch OIDC |
| Häufiger Anwendungsfall | Etablierte SaaS- und browserbasierte Enterprise-Apps | Moderne Web-Apps, mobile Apps, APIs |
| Format | XML-basierte Assertions | Token-basierte Flows |
| Typischer Flow | Weiterleitung zum IdP, Authentifizierung, Rückgabe der signierten Assertion | Weiterleitung oder Token-Flow, danach nutzt die App Token für Identität und Zugriff |
| Beste Eignung | Traditionelle Enterprise SSO-Integrationen | Neuere Cloud-native und App-zentrierte Architekturen |
Was für einen IT-Manager wichtig ist
Protokollnamen sind weniger wichtig als Design-Entscheidungen. Sie benötigen klare Antworten auf vier betriebliche Fragen:
- Welche Apps SAML oder OIDC unterstützen
- Welcher IdP als Ihre zentrale Steuerungsebene fungiert
- Wie Sitzungs-Timeout, MFA und bedingter Zugriff erzwungen werden
- Ob der Netzwerkzugriff, einschließlich des Mitarbeiter-WiFi, ebenfalls die Identität gegenüber derselben Quelle validieren soll
Dieser letzte Punkt ist der Bereich, in dem SSO für Infrastrukturteams besonders nützlich wird. Wenn Ihre Wireless-Plattform dieselbe Identitätsebene nutzen kann wie Ihre SaaS-Umgebung, wird die Zugriffsrichtlinie von der Anmeldeseite bis zum Netzwerkrand konsistenter. Das ist einer der Gründe, warum viele Teams, die die Vorteile von Single Sign-On für die Zugriffskontrolle und den Betrieb prüfen, auch nach identitätsbasierter WiFi-Authentifizierung suchen und nicht nur nach Web-App-Logins.
Abwägung von Vorteilen und Sicherheitskompromissen
SSO wird oft als Komfortfunktion für Benutzer verkauft. Das untergräbt seinen tatsächlichen Wert. Richtig umgesetzt ist es ein System zur Zugriffskontrolle, das gleichzeitig die Benutzererfahrung verbessern und die Betriebssicherheit verschärfen kann.
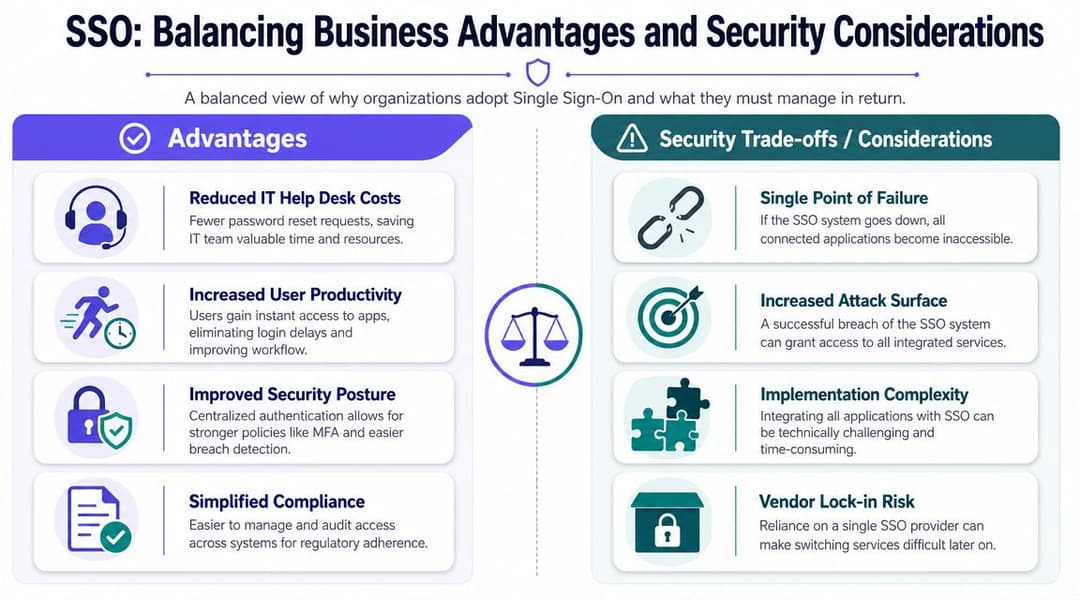
Okta weist darauf hin, dass der technische Vorteil von SSO nicht nur in der Bequemlichkeit liegt. Es reduziert die Passwort-Vielfalt und wiederholte Anmeldevorgänge, die die Belastung des Helpdesks und die Frustration der Benutzer erhöhen. Der Überblick von Okta über Single Sign-On-Sicherheit hebt zudem einen Punkt hervor, der für Architekten wichtig ist: Wenn die IdP-Sitzung ungültig wird, können verbundene Anwendungen den Zugriff bei der nächsten Token-Überprüfung verweigern.
Wo sich der geschäftliche Nutzen zeigt
Der erste Vorteil ist der einfachere Zugriff. Benutzer melden sich einmal an, können schneller mit der Arbeit beginnen und betrachten die Authentifizierung nicht mehr als tägliches Hindernis.
Der zweite Vorteil ist die stärkere zentrale Kontrolle. Die IT kann MFA, bedingten Zugriff, Sitzungsrichtlinien und Widerrufe von einer einzigen Identitätsebene aus anwenden, anstatt Einstellungen in jeder einzelnen Anwendung mühsam anzupassen.
Ein dritter Vorteil ist die sauberere Handhabung von Neueintritten, internen Wechseln und Austritten. Wenn die Identität zentral angesiedelt ist, werden Onboarding und Offboarding konsistenter. Das ist einer der Gründe, warum Teams, die sich mit den Vorteilen von Single Sign-on befassen, SSO-Projekte oft mit umfassenderen Identity-Governance-Maßnahmen verknüpfen.
Die Kompromisse, die Sie ernst nehmen sollten
Es gibt eine berechtigte Sorge bezüglich des Zugriffs auf die "Schlüssel zum Königreich". Wenn ein Angreifer die primäre Anmeldung des Benutzers kompromittiert, kann der Schadensradius größer sein, da ein einziges Konto Zugriff auf viele Systeme bieten kann.
Es besteht auch ein Ausfallrisiko. Wenn der IdP nicht verfügbar ist, kann der Zugriff auf verbundene Dienste gestört sein. Zudem verläuft die Integration nicht immer reibungslos. Ältere Anwendungen, Nischensysteme und lokale Netzwerkdienste fügen sich nicht immer problemlos in ein modernes SSO Modell ein.
Die richtige Frage ist nicht, ob SSO Kompromisse erfordert. Sie lautet, ob Sie diese Kompromisse lieber zentral verwalten oder weiterhin Dutzende von isolierten Einzellösungen betreuen wollen.
Gängige Abhilfemaßnahmen
Nutzen Sie einen mehrschichtigen Ansatz:
- Schützen Sie den IdP umfassend mit MFA, bedingtem Zugriff, Device-Trust und strengen Admin-Kontrollen.
- Planen Sie Resilienz ein, damit ein IdP-Problem nicht zu einem Stillstand im gesamten Unternehmen führt.
- Führen Sie die Lösung schrittweise ein, beginnend mit geschäftskritischen Apps und klar definierten Benutzergruppen.
- Überprüfen Sie Zugriffsrechte regelmäßig, damit veraltete Berechtigungen nicht länger als nötig bestehen bleiben.
Eine schwache SSO-Einführung kann Probleme zentralisieren. Eine starke Einführung zentralisiert die Kontrolle.
SSO über Web-Apps hinaus: Netzwerk- und WiFi-Zugang
Die meisten Artikel hören bei SaaS auf. Das ist zwar nützlich, aber unvollständig. In realen Umgebungen benötigen Mitarbeiter nicht nur Zugriff auf Anwendungen. Sie benötigen sicheren Netzwerkzugriff, wenn sie vor Ort ankommen, einen verwalteten Laptop anschließen, ein Tablet in einer Filiale öffnen oder zwischen Standorten wechseln.
An diesem Punkt wird die SSO-Diskussion noch interessanter. Derselbe Identitätsanbieter, der den Zugriff auf Microsoft 365, HR-Systeme oder interne Dashboards regelt, kann auch zur einzigen Quelle der Wahrheit für WiFi-Authentifizierungsrichtlinien werden.
Optimal IdM berichtet in seiner Diskussion über die Einführung von Single Sign-On, dass 52% der IT-Experten in Nordamerika SSO für das Identitätsmanagement nutzen. Für Organisationen in Großbritannien mit mehreren Standorten oder Immobilien ist diese Reife wichtig, da Mitarbeiter oft sicheren Zugriff auf gemeinsam genutzte Systeme benötigen, ohne sich wiederholt anmelden zu müssen.
App-SSO und Netzwerkidentität sind verwandt, aber nicht identisch
Ein häufiger Punkt der Verwirrung für Leser ist, dass SSO für Anwendungen und identitätsbasierter Netzwerkzugriff zwar miteinander verbundene Konzepte sind, es sich jedoch nicht um denselben Mechanismus handelt.
App-SSO bedeutet in der Regel, dass sich der Benutzer einmal bei einem IdP authentifiziert und ein Token oder eine Sitzung erhält, die von den verbundenen Anwendungen akzeptiert wird. Der Netzwerkzugriff nutzt oft andere Kontrollen wie Gerätezertifikate, Wireless-Authentifizierungsmethoden, verzeichnisgestützte Richtlinien sowie Status- oder Vertrauensprüfungen.
Die verbindende Komponente ist die Identitätsquelle. Wenn Microsoft Entra ID oder Okta bereits weiß, wer der Benutzer ist, welcher Gruppe er angehört und ob sein Gerät verwaltet wird, können Sie diesen Identitätskontext nutzen, um zu entscheiden, ob er dem Mitarbeiternetzwerk beitreten darf.
Wie das bei Unternehmens-WiFi aussieht
In einem ausgereiften Konzept geben die Mitarbeiter überhaupt kein gemeinsames WiFi-Passwort ein. Ihr vom Unternehmen verwaltetes Gerät ist registriert, vertrauenswürdig und ihrer Identität zugeordnet. Wenn sie das Gebäude betreten, verbindet sich das Gerät über eine zertifikatsbasierte oder gleichwertige Enterprise-Authentifizierung mit der entsprechenden sicheren SSID.
Das ändert betrieblich gesehen sehr viel:
- Gemeinsam genutzte Passwörter verschwinden, sodass ein einziges kompromittiertes Passwort nicht das gesamte Firmennetzwerk gefährdet.
- Der Zugriff wird rollenabhängig, da Richtlinien an Identitätsgruppen gekoppelt werden können.
- Berechtigungsentzug geht schneller, denn wenn sich der Verzeichniszugriff ändert, kann sich der Netzwerkzugriff direkt mitändern.
- Roaming wird einfacher, insbesondere in verteilten Standorten, in denen Benutzer überall dieselbe Experience erwarten.
Warum dies in der Hotellerie, im Einzelhandel und im Gesundheitswesen wichtig ist
Diese Branchen sind voller Sonderfälle. Sie haben Schichtarbeiter, gemeinsam genutzte Geräte, Agenturpersonal, Roaming-Teams und eine ständige Mischung aus geschäftlichen, teilgeschäftlichen und Gastzugriffsanforderungen.
Eine Hotelgruppe möchte möglicherweise, dass eine einzige Mitarbeiteridentität den Zugriff auf PMS, Back-Office-Apps und sicheres internes WiFi über alle Standorte hinweg regelt. Eine Einzelhandelskette möchte vielleicht, dass sich verwaltete Handhelds automatisch mit dem Filial-WiFi verbinden, während der Gastdatenverkehr isoliert bleibt. Ein Gesundheitsdienstleister wünscht sich möglicherweise eine stärkere Trennung zwischen klinischen Benutzern, Besuchern und verbundenen Geräten.
An dieser Stelle kommen auch Netzwerkzugriffskontrolllösungen ins Spiel. Sie helfen dabei, die Identitätsrichtlinien von der Anwendungsebene auf die Netzwerkebene auszuweiten.
Wo Purple ins Spiel kommt
Eine praktische Option ist Purple, das identitätsbasiertes Networking für Mitarbeiter und Multi-Tenant-Umgebungen unterstützt, einschließlich Integrationen mit Microsoft Entra ID, Google Workspace und Okta für sicheren Zugriff, ohne auf gemeinsam genutzte Passwörter angewiesen zu sein. Dieser Ansatz ist besonders nützlich, wenn Anwendungs- und Netzwerkindentität auf derselben Single Source of Truth basieren sollen.
SSO in Ihrer Branche - Praktische Anwendungsfälle
Der einfachste Weg, den Wert von SSO zu erkennen, ist der Blick auf die tägliche Arbeit, nicht auf Architekturdiagramme.
Hotellerie und Gastgewerbe
Ein Hotel-Betriebsleiter beginnt den Tag in einem Hotel und beendet ihn in einem anderen. Er benötigt an beiden Standorten Zugriff auf die Dienstplanung, ein Hotelmanagementsystem, gemeinsame Dokumente und das interne WiFi.
Mit SSO folgt ihnen diese Identität. Sie melden sich einmal an und freigegebene Systeme erkennen diese Sitzung. Wenn das Unternehmen auch den Netzwerkzugriff an dieselbe Identitätsquelle koppelt, verbindet sich ihr verwaltetes Gerät mit dem Mitarbeiter WiFi, ohne dass jemand dem Diensthabenden das aktuelle Passwort per SMS schicken muss.
Einzelhandel
Ein Regionalleiter betritt eine Filiale mit einem Tablet. Er benötigt sofort Zugriff auf Vertriebs-Dashboards, Bestands-Tools und interne Kommunikations-Apps.
In einer fragmentierten Umgebung kann jeder Schritt eine weitere Anmeldeaufforderung, ein weiteres abgelaufenes Passwort oder einen weiteren Anruf beim Support bedeuten. In einem identitätsbasierten Modell authentifiziert sich das Tablet nahtlos, der Zugriff spiegelt die Rolle des Benutzers wider und die Filialmitarbeiter müssen keine lokalen Anmeldedaten teilen, um ihre Arbeit zu erledigen.
Ein gutes SSO macht den Zugriff nicht unsichtbar. Es macht legitimen Zugriff vorhersehbar.
Gesundheitswesen
Ein Kliniker beginnt eine Schicht und benötigt schnellen, kontrollierten Zugriff auf Kernsysteme. Er bewegt sich im Laufe des Tages möglicherweise zwischen Arbeitsstationen, gemeinsam genutzten Geräten und eingeschränkten Netzwerksegmenten.
Hier trägt SSO dazu bei, wiederholte Anmeldungen bei freigegebenen Anwendungen zu reduzieren, während identitätsbasierte Netzwerkkontrollen sicherstellen, dass die richtigen Benutzer und Geräte eine Verbindung zu den richtigen Wireless-Umgebungen herstellen. Diese Trennung ist wichtig. Der klinische Zugang, der Gastzugang und der Gerätezugang sollten nicht alle auf dieselbe Weise geregelt werden.
Mehrparteien-Immobilien und Campusse
In Studentenwohnheimen, Business-Centern und gemischt genutzten Immobilien nutzen Mitarbeiter und Bewohner oft dieselbe physische Infrastruktur, sollten aber niemals dasselbe Zugriffsmodell teilen.
Mitarbeiter benötigen möglicherweise Zugriff auf Gebäudesysteme, Support-Tools und interne Verwaltungs-Apps. Bewohner oder Mieter benötigen eine zuverlässige Konnektivität, aber keinen Zugriff auf betriebliche Plattformen. In diesem Kontext ist das Identitätsdesign von entscheidender Bedeutung. SSO kann den Zugriff der Mitarbeiter unterstützen, während separate Netzwerk-Identitätsrichtlinien den Mieter- und Gastdatenverkehr isoliert halten.
SSO-Implementierung und Best Practices
Ein erfolgreiches SSO-Projekt beginnt mit einer Entscheidung: Wählen Sie den Identity Provider, der als Ihre Steuerungsebene fungiert. Für viele Organisationen ist das Microsoft Entra ID oder Okta, da diese Plattformen bereits sehr nah am Benutzerlebenszyklus, der MFA und den Geräterichtlinien angesiedelt sind.
Die Einführung sollte phasenweise erfolgen. Beginnen Sie mit den wichtigsten Anwendungen und den Benutzergruppen, die am ehesten davon profitieren. Bereinigen Sie doppelte Konten, definieren Sie Rollengruppen richtig und testen Sie das Sitzungsverhalten, bevor Sie den Umfang erweitern.
Die Kontrollen, auf die es am meisten ankommt
Einige wenige Best Practices machen den Unterschied zwischen einer netten Demo und einer dauerhaften Bereitstellung aus:
- MFA am primären Anmeldepunkt erzwingen. Wenn ein einzelner Login Zugriff auf viele Ressourcen ermöglichen kann, benötigt dieser Login einen stärkeren Schutz.
- Prozesse für ausscheidende Mitarbeiter auf sofortigen Entzug ausrichten. Die zentrale Identitätsverwaltung hilft nur dann, wenn Kontoänderungen schnell weitergegeben werden.
- Zugriffe nach Rolle überprüfen. SSO kann dazu führen, dass übermäßige Berechtigungen leichter übersehen werden, wenn niemand kontrolliert, wer noch Zugriff hat.
- Planung für IdP-Ausfälle. Wissen Sie, was passiert, wenn Ihr Identitätsdienst nicht verfügbar ist, und welche Systeme eine Fallback-Lösung benötigen.
Wann SSO nicht das richtige Werkzeug ist
Dieser Aspekt wird in vielen allgemeinen Erklärungen übersehen. OneLogin stellt in der Praxis eine wachsende Unterscheidung zwischen Workforce-SSO und dem Zugriff für Gäste oder Geräte fest und wirft in seiner Erklärung, wie Single Sign-On funktioniert, eine nützliche Frage für Käufer auf: Wann ist SSO das falsche Werkzeug und wann sollte Identität stattdessen auf den Netzwerkzugriff anstatt auf den Anwendungs-Login angewendet werden?
Das ist wichtig für das WiFi Design. Mitarbeiter sollten in der Regel einen identitätsbasierten, richtliniengesteuerten Zugriff nutzen. Gäste benötigen meist eine einfachere, schlankere und separate Lösung. Der Versuch, jedes Zugriffsproblem über das SSO für Mitarbeiter zu lösen, führt zu unnötigen Hürden.
Wenn Sie SSO im Rahmen einer umfassenderen Zugriffsstrategie evaluieren, sollten Sie Apps, Mitarbeiter-WiFi, das Onboarding von Gästen, gemeinsam genutzte Geräte und Workflows zur Rechteentziehung in dieselbe Diskussion einbeziehen. Dort zeigen sich meist die größten betrieblichen Vorteile.
Wenn Sie den Zugriff über Anwendungen, Mitarbeiter-WiFi, die Registrierung von Gästen oder Multi-Tenant-Netzwerke hinweg neu überdenken, ist Purple einen Blick wert. Es bietet identitätsbasiertes Networking, das mit Plattformen wie Microsoft Entra ID, Okta und Google Workspace zusammenarbeiten kann. So hilft es Teams dabei, gemeinsam genutzte Passwörter und unpraktische Captive Portals durch kontrollierten Zugriff für Mitarbeiter, Gäste und Bewohner zu ersetzen.



