
Optimisation du WiFi hôtelier pour les voyageurs d'affaires
Ce guide propose des stratégies concrètes et indépendantes des fournisseurs aux responsables informatiques du secteur de l'hôtellerie pour optimiser le WiFi des hôtels pour les voyageurs d'affaires en combinant le blocage des publicités au niveau DNS avec des politiques de qualité de service (QoS) de bout en bout. Il couvre l'architecture technique, la segmentation VLAN, la conformité en matière de sécurité, ainsi que des études de cas réels démontrant comment l'élimination du bruit de fond peut libérer jusqu'à 35 % de bande passante gaspillée. Les directeurs de l'exploitation des établissements et les architectes réseau y trouveront des étapes de mise en œuvre concrètes, des cadres de décision et des critères de ROI mesurables pour justifier et exécuter le déploiement ce trimestre.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide Guest WiFi →
Hotel WiFi bandwidth and QoS sizing advisor
Simulate concurrent business traveler demands, calculate required WAN uplink capacity, configure WMM and DSCP queue priorities, and generate controller-ready QoS policies.

Synthèse
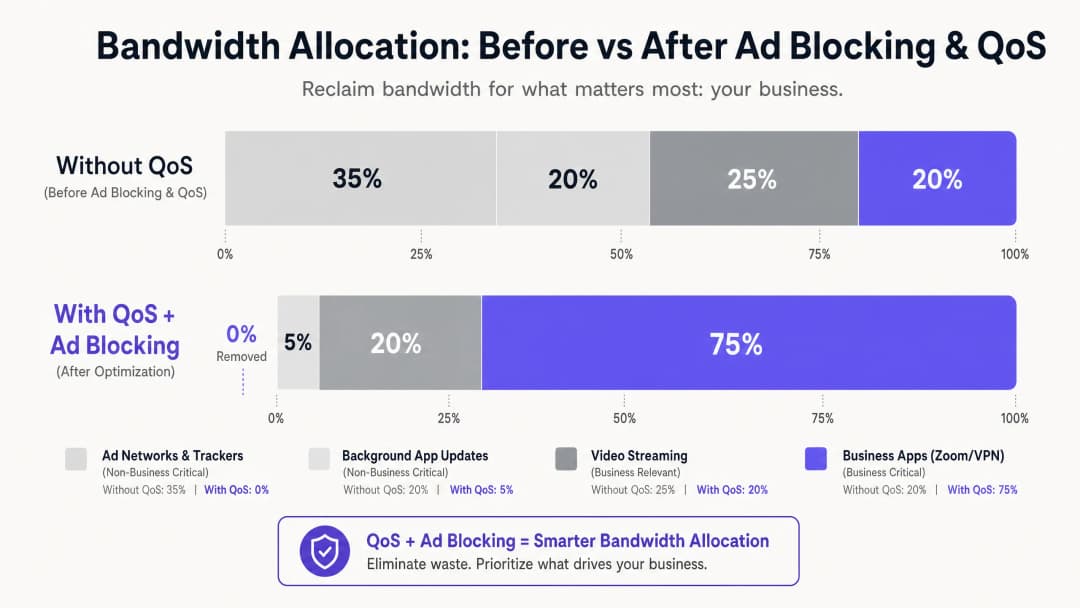
Pour les responsables informatiques et les directeurs d'exploitation d'établissements du secteur de l'hôtellerie, fournir un WiFi fiable n'est plus un élément de différenciation - c'est une exigence opérationnelle de base. Les voyageurs d'affaires exigent une connectivité haute performance pour les VPN d'entreprise, la visioconférence et les applications hébergées dans le cloud. Pourtant, la plupart des réseaux hôteliers subissent une fuite invisible de bande passante au profit du trafic de fond : trackers publicitaires, balises de télémétrie et mises à jour automatiques d'applications, qui peuvent consommer jusqu'à 35 % de la bande passante totale disponible avant même qu'une seule application professionnelle n'ait démarré.
Ce guide détaille une architecture éprouvée et indépendante des fournisseurs pour récupérer cette bande passante gaspillée. En déployant un blocage des publicités au niveau DNS sur la passerelle réseau et en mettant en œuvre des politiques de qualité de service (QoS) de bout en bout cartographiées via l'inspection approfondie des paquets (DPI), les architectes réseau peuvent garantir que les applications sensibles à la latence - Zoom, Microsoft Teams, les VPN IPsec et les tunnels SSL - bénéficient d'un débit prioritaire garanti. Dans la plupart des cas, cette approche peut être déployée sur l'infrastructure existante, offrant un retour sur investissement mesurable grâce au report des mises à niveau de liaisons FAI et à l'amélioration des scores de satisfaction des clients d'affaires.
Analyse technique approfondie
Le principal défi auquel est confronté l'environnement WiFi d'un hôtel moderne est la prolifération du trafic de fond non sollicité. Lorsqu'un appareil moderne - un ordinateur portable professionnel, un smartphone ou une tablette - se connecte à un réseau, il lance immédiatement des dizaines de connexions en arrière-plan. Celles-ci incluent les requêtes des SDK publicitaires des applications installées, la télémétrie du système d'exploitation, les services de synchronisation cloud et les vérifications de mises à jour automatiques. Sur un réseau plat et non géré comptant 200 clients connectés simultanément, ce flux de fond n'est pas un simple inconvénient - c'est un problème de bande passante structurel.
Les recherches sur les profils de trafic des réseaux de clients d'affaires montrent constamment que les réseaux publicitaires et les trackers tiers représentent 25 % à 40 % du volume de requêtes DNS sur les réseaux hôteliers non gérés. Chaque requête résolue avec succès peut déclencher un transfert de données, et bien que chaque charge utile individuelle soit minime, l'effet cumulatif sur des centaines de connexions simultanées est considérable. Il s'agit d'une bande passante qui devrait plutôt servir à la réunion Zoom du directeur financier ou à la session VPN du consultant vers le centre de données de son entreprise.
Niveau 1 : Blocage des publicités et des trackers basé sur le DNS
Le point d'intervention le plus efficace est la résolution DNS. En dirigeant toutes les requêtes DNS des invités vers un résolveur de filtrage - qu'il s'agisse d'un équipement sur site ou d'un service de sécurité DNS dans le cloud - le réseau peut rejeter silencieusement les requêtes vers les serveurs publicitaires, les domaines de suivi et les points de terminaison de télémétrie connus avant même que les données utiles ne traversent la liaison WAN. Le gain d'efficacité est ici structurel : une requête DNS bloquée consomme des ressources négligeables par rapport à la connexion HTTP/S complète qu'elle aurait autrement initiée.
Pour les déploiements hôteliers pratiques, les services de filtrage DNS gérés offrent des listes de blocage régulièrement mises à jour et soutenues par des SLA de niveau entreprise, ce qui les rend préférables aux solutions open-source autogérées dans les environnements où la disponibilité est critique. La configuration clé consiste à s'assurer que le Walled Garden - l'ensemble des domaines accessibles avant l'authentification sur le Captive Portal - est explicitement mis sur liste blanche et exempté de la politique de filtrage générale. L'omission de cette étape est la cause la plus fréquente des plaintes des clients après le déploiement.
Couche 2 : Inspection approfondie des paquets et marquage QoS
Une fois que le bruit de fond a été réduit au niveau de la couche DNS, le trafic restant doit être géré activement par priorité. L'inspection approfondie des paquets (DPI) sur le pare-feu périphérique ou l'équipement de gestion unifiée des menaces (UTM) identifie les protocoles d'application spécifiques. Les moteurs DPI modernes peuvent classer de manière fiable le trafic vocal Zoom, Microsoft Teams, Cisco Webex, RTP/SIP, ainsi que les sessions VPN IPsec et SSL sur la base des signatures de paquets et des modèles de ports, même lorsque des ports non standard sont utilisés.
Le trafic identifié comme critique pour l'entreprise est marqué avec une valeur DSCP (Differentiated Services Code Point) dans l'en-tête IP. Le champ DSCP offre 64 comportements de saut par saut possibles, mais en pratique, la plupart des déploiements hôteliers utilisent un modèle simplifié à trois niveaux : Expedited Forwarding (EF, DSCP 46) pour la voix et la visioconférence ; Assured Forwarding classe 4 (AF41, DSCP 34) pour le VPN et les données d'applications d'entreprise ; et Best Effort (BE, DSCP 0) pour la navigation web générale et le streaming multimédia.
Couche 3 : QoS sans fil via WMM
La configuration de la QoS filaire n'est efficace que si les points d'accès sans fil associent correctement les marquages DSCP aux catégories d'accès WiFi Multimedia (WMM) appropriées. WMM définit quatre catégories d'accès : Voice (AC_VO), Video (AC_VI), Best Effort (AC_BE) et Background (AC_BK). La correspondance DSCP vers WMM doit être explicitement configurée sur les points d'accès, car le comportement par défaut varie selon le fournisseur. Vérifiez ce paramètre dans votre console de gestion des points d'accès ; il s'agit d'une lacune courante qui entraîne l'échec de politiques QoS par ailleurs bien conçues sur le dernier kilomètre.
Segmentation VLAN et architecture de sécurité
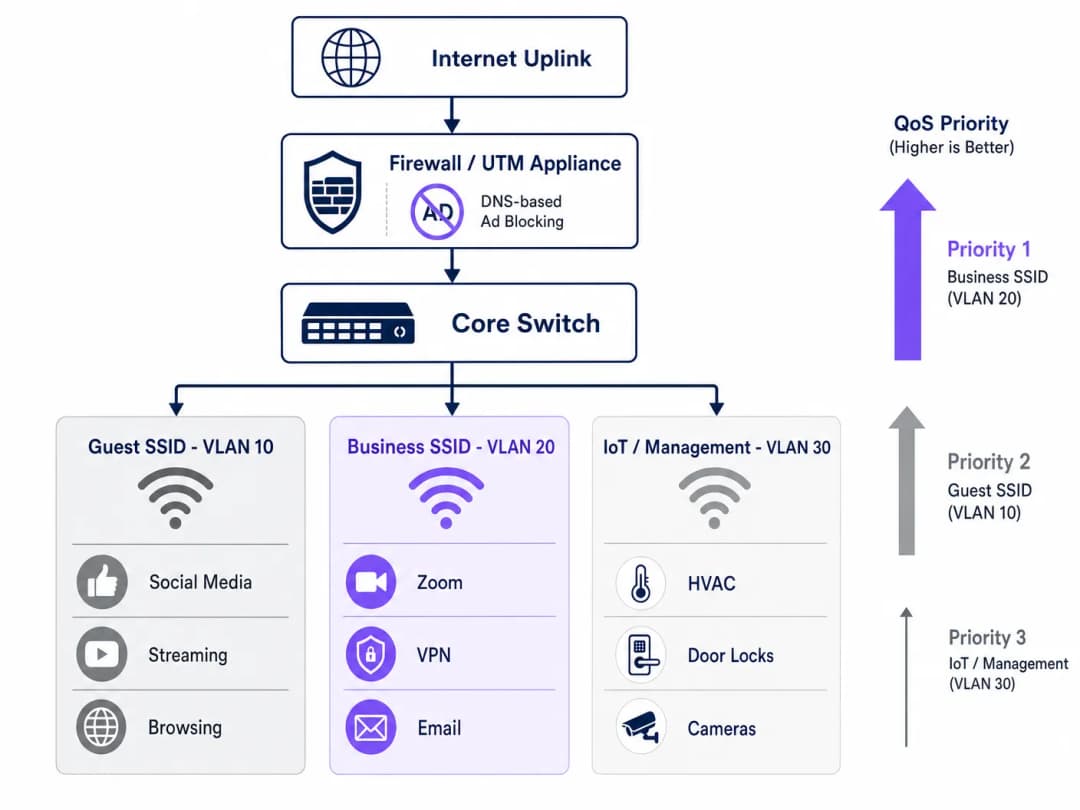
Un réseau hôtelier correctement optimisé doit fonctionner sur au moins trois segments logiques. Le SSID invité (VLAN 10) offre aux voyageurs de loisirs et aux participants aux conférences un accès internet standard, soumis à un filtrage DNS et à une limitation de débit. Le SSID professionnel (VLAN 20) bénéficie de la priorité QoS la plus élevée et s'authentifie via WPA3-Enterprise avec IEEE 802.1X, en s'intégrant à un serveur RADIUS pour fournir des identifiants par utilisateur. Le VLAN IoT et de gestion (VLAN 30) isole les appareils intelligents des chambres, les capteurs CVC, les serrures de porte électroniques et les caméras IP de tout le trafic des invités.
Cette segmentation n'est pas seulement une optimisation des performances - c'est une exigence de conformité. Selon la norme PCI-DSS, tout segment de réseau touchant aux données de cartes de paiement doit être isolé des réseaux généraux par des règles de pare-feu et des contrôles d'accès documentés. En vertu du GDPR, les données personnelles collectées via l'authentification au WiFi invité doivent être traitées avec des garanties techniques appropriées, et la segmentation du réseau est un contrôle fondamental pour démontrer la diligence requise. Le maintien de registres complets pour la piste d'audit de sécurité informatique 2026 IT security audit trail sur l'ensemble des VLAN est essentiel pour prouver la conformité lors des évaluations.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide de mise en œuvre
Le déploiement de cette architecture nécessite une approche systématique pour éviter de perturber les services opérationnels des invités. Un déploiement progressif suivant les étapes ci-dessous est recommandé.
Phase 1 - Profilage du trafic (Semaine 1). Avant d'effectuer tout changement, déployez un outil d'analyse du trafic sur un port SPAN du commutateur principal afin de capturer 72 heures de données de référence. Identifiez les 20 principaux domaines et catégories d'applications consommant le plus de bande passante. Ces données justifient l'investissement et fournissent la base de référence par rapport à laquelle les améliorations post-déploiement sont mesurées. De nombreux opérateurs utilisent les capacités de WiFi Analytics pour comprendre les types d'appareils, les modèles de fréquentation et l'utilisation des applications sur l'ensemble de leurs sites.
Phase 2 - Filtrage DNS pilote (Semaine 2). Implémentez le filtrage DNS sur un seul VLAN isolé - idéalement un segment dédié au personnel ou au back-office - en utilisant une liste de blocage conservatrice. Surveillez pendant 48 heures pour confirmer l'absence de faux positifs avant de l'étendre aux segments invités. Documentez chaque domaine ajouté à la liste blanche du Walled Garden.
Phase 3 - Déploiement de la politique QoS (Semaine 3). Configurez les règles DPI et le marquage DSCP sur le pare-feu périphérique. Vérifiez que les marquages DSCP persistent à chaque saut de commutateur en capturant les paquets au niveau de la couche de distribution. Activez le WMM sur tous les points d'accès et confirmez que la correspondance DSCP-vers-WMM est correctement appliquée. Pour obtenir des conseils sur la planification des fréquences et la gestion des canaux à cette étape, consultez WiFi Frequencies: A Guide to WiFi Frequencies in 2026. Phase 4 - Restructuration des VLAN (Semaine 4). Migrez les appareils IoT vers le VLAN de gestion dédié. Déployez le SSID professionnel avec authentification WPA3-Enterprise. Informez les clients professionnels et les organisateurs de conférences du nouveau SSID.
Phase 5 - Surveillance et optimisation (continu). Établissez des indicateurs clés de performance (KPI) : score moyen de qualité des appels Zoom, taux de réussite de connexion VPN, utilisation du débit aux heures de pointe et scores de satisfaction WiFi invité. Examinez et mettez à jour les listes de blocage DNS chaque mois.
Bonnes pratiques
Les recommandations indépendantes de tout fournisseur suivantes reflètent les normes actuelles de l'industrie et s'appliquent aux principales plateformes matérielles, notamment Cisco Meraki, Ubiquiti UniFi, Aruba Networks et Ruckus.
| Pratique | Norme / Référence | Priorité |
|---|---|---|
| Activer WPA3-Enterprise sur l'SSID de l'entreprise | IEEE 802.11i / WPA3 | Critique |
| Authentification RADIUS 802.1X | IEEE 802.1X | Critique |
| Préservation du DSCP de bout en bout | RFC 2474 | Élevée |
| Activer WMM sur tous les points d'accès | Wi-Fi Alliance WMM | Élevée |
| Activer l'équité du temps d'antenne (airtime fairness) | Spécifique au fournisseur | Moyenne |
| Filtrage DNS avec listes de blocage gérées | NIST SP 800-81 | Élevée |
| Segmentation VLAN (Invité/Entreprise/IoT) | IEEE 802.1Q | Critique |
| Isolation réseau PCI DSS | PCI DSS v4.0 Req. 1 | Critique (le cas échéant) |
Pour les établissements exploitant un espace de vente au détail aux côtés de leur espace d'accueil - comme les boutiques de hall d'hôtel ou les zones mixtes de conférence et de vente - les mêmes principes de VLAN et de QoS s'appliquent, avec une file d'attente dédiée supplémentaire de haute priorité pour le trafic POS. Les principes abordés dans WiFi de bureau : Optimiser le réseau WiFi de votre bureau moderne se transposent directement aux déploiements de centres d'affaires et de salles de réunion d'hôtels.
Dépannage et atténuation des risques
Les modes de défaillance les plus courants dans les déploiements d'optimisation du WiFi d'hôtel se divisent en trois catégories.
Rupture du Captive Portal. Symptôme : les invités ne peuvent pas accéder à la page de connexion après l'activation du filtrage DNS. Cause profonde : la politique de filtrage bloque les domaines requis pour la redirection du Captive Portal ou le Walled Garden. Atténuation : auditez chaque domaine requis par le flux d'authentification et ajoutez-les à la liste blanche de pré-authentification avant d'activer les filtres généraux. Si vous diagnostiquez des problèmes de congestion plus larges, le guide Pourquoi notre WiFi invité est-il si lent ? Diagnostiquer la congestion du réseau fournit un cadre de diagnostic structuré.
Marquage DSCP supprimé. Symptôme : la QoS est configurée sur le pare-feu et les points d'accès, mais les performances des applications d'entreprise ne s'améliorent pas sous la charge. Cause profonde : un commutateur intermédiaire supprime ou réécrit les balises DSCP. Atténuation : capturez les paquets à plusieurs points du chemin réseau à l'aide de Wireshark ou d'un outil équivalent. Vérifiez que la politique de confiance QoS de chaque commutateur est configurée pour faire confiance au DSCP des appareils en amont. Instabilité des appareils IoT après l'activation de l'airtime fairness. Symptôme : les appareils de chambre intelligente (thermostats, serrures de porte) se déconnectent par intermittence après l'activation de l'airtime fairness. Cause racine : les appareils IoT hérités 802.11b/g transmettent lentement et sont privés de temps d'antenne en vertu des politiques d'équité. Mesure d'atténuation : migrez les appareils IoT vers un SSID 2.4GHz dédié sur le VLAN 30 avec l'airtime fairness désactivé. Appliquez l'airtime fairness uniquement aux SSID invités et professionnels de 5GHz.
-
ROI et impact commercial
L'analyse financière de cet investissement est simple. En récupérant 20 à 35 % de la bande passante gaspillée grâce au seul filtrage DNS, la plupart des exploitants hôteliers peuvent reporter la mise à niveau d'un circuit ISP de 12 à 18 mois. Aux tarifs typiques du haut débit professionnel pour un circuit en fibre dédié de 1Gbps, cela représente une dépense d'investissement différée de 15 000 £ à 40 000 £, selon le marché et les conditions du contrat.
Au-delà des économies d'infrastructure, l'impact sur la satisfaction des clients d'affaires est mesurable. Les hôtels qui peuvent commercialiser de manière crédible un WiFi fiable et de qualité professionnelle bénéficient d'une prime sur le marché des voyages d'affaires. L'amélioration durable des scores de satisfaction WiFi - généralement mesurée par des enquêtes après le séjour - est directement corrélée aux taux de réservation récurrente des clients d'affaires, le segment à plus forte marge pour la plupart des hôtels à service complet.
Pour les établissements de santé et de transport exploitant un WiFi pour les visiteurs ou les patients, les avantages en matière de conformité sont tout aussi importants. Présenter une approche documentée et vérifiable de la sécurité du réseau et du traitement des données réduit le risque réglementaire et simplifie les évaluations de conformité.
Définitions clés
Filtrage DNS
Le processus de blocage de l'accès à des domaines spécifiés lors de l'étape de résolution DNS, empêchant ainsi les appareils d'établir des connexions vers ces destinations.
Déployé au niveau de la passerelle pour empêcher les appareils des invités d'accéder aux réseaux publicitaires et aux domaines de suivi, récupérant ainsi de la bande passante avant que les données utiles ne soient transmises.
Qualité de Service (QoS)
Un ensemble de mécanismes réseau qui priorisent certains types de trafic par rapport à d'autres afin de garantir les performances des applications sensibles à la latence.
Essentielle pour garantir que le trafic Zoom, VoIP et VPN bénéficie d'un débit garanti et d'une faible latence sur un réseau d'hôtel encombré et partagé par des centaines d'utilisateurs.
Inspection approfondie des paquets (DPI)
Une forme avancée de filtrage de paquets qui examine le contenu des données d'un paquet au-delà de son en-tête afin d'identifier l'application ou le protocole spécifique.
Utilisée par les pare-feu de périphérie pour classer avec précision le trafic applicatif (par exemple, distinguer un appel Zoom d'un trafic HTTPS générique) afin qu'il puisse être balisé pour la priorisation de la QoS.
DSCP (Differentiated Services Code Point)
Un champ de 6 bits dans l'en-tête du paquet IP utilisé pour classer et marquer les paquets pour un traitement de QoS par bond à travers les périphériques réseau.
Le mécanisme standard de l'industrie pour baliser les paquets afin que les commutateurs, les routeurs et les points d'accès sachent quel trafic est critique pour l'entreprise et doit être traité en priorité.
WMM (WiFi Multimedia)
Une certification de la WiFi Alliance qui implémente la QoS sur les réseaux sans fil en définissant quatre catégories d'accès : Voix, Vidéo, Best Effort et Arrière-plan.
L'équivalent sans fil de la QoS filaire. Doit être activé sur tous les points d'accès et correctement mappé aux valeurs DSCP pour garantir que les politiques de QoS filaire soient respectées au dernier bond.
Équité du temps d'antenne (Airtime Fairness)
Une fonctionnalité de planification sans fil qui alloue un temps de transmission égal à tous les clients connectés, plutôt qu'un nombre égal de paquets, empêchant les anciens appareils lents de monopoliser la capacité du canal.
Cruciale dans les environnements hôteliers où un mélange d'ordinateurs portables professionnels modernes et d'appareils plus anciens partagent le même AP. Empêche un seul appareil lent de dégrader l'expérience de tous les autres.
VLAN (Virtual Local Area Network)
Un segment de réseau logique créé sur une infrastructure de commutateur physique à l'aide du balisage IEEE 802.1Q pour isoler le trafic entre des groupes d'appareils.
Utilisé pour séparer le trafic des invités, de l'entreprise et de l'IoT sur la même infrastructure physique. Un contrôle obligatoire pour la conformité PCI-DSS et une bonne pratique pour la sécurité du réseau et la gestion des performances.
Captive Portal
Une passerelle d'authentification web qui intercepte le trafic HTTP d'un nouvel appareil et le redirige vers une page de connexion ou d'inscription avant de lui accorder un accès complet au réseau.
Le principal point de contact pour l'authentification au WiFi des invités et la collecte de données de première partie. Doit être géré avec soin pour s'assurer que les politiques de filtrage DNS ne bloquent pas le flux d'authentification.
Walled Garden
Un ensemble de domaines et d'adresses IP auxquels un appareil peut accéder avant de terminer l'authentification sur le Captive Portal, incluant généralement le portail lui-même et tous les services d'authentification tiers requis.
Doit être configuré explicitement lors du déploiement du filtrage DNS pour s'assurer que le flux d'authentification n'est pas perturbé par la politique de blocage général.
IEEE 802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports qui fournit un mécanisme d'authentification pour les appareils souhaitant se connecter à un réseau.
Le cadre d'authentification qui sous-tend les déploiements WPA3-Enterprise. S'intègre à un serveur RADIUS pour fournir des identifiants par utilisateur et constitue la norme recommandée pour les SSID d'hôtels de classe affaires.
Exemples concrets
Un hôtel de centre-ville de 400 chambres accueille une conférence technologique majeure réunissant 600 délégués inscrits. L'établissement dispose d'une liaison montante symétrique en fibre optique de 1 Gbps. Durant la première matinée de la conférence, l'équipe d'exploitation réseau reçoit une avalanche de plaintes : les appels Zoom s'interrompent, les connexions VPN expirent et l'application de la conférence ne parvient pas à se charger. Une capture de trafic montre que la liaison de 1 Gbps est utilisée à 94 %. Comment l'équipe informatique doit-elle réagir, à la fois immédiatement et de manière structurelle ?
Réponse immédiate (sous 30 minutes) : Déployer un DNS sinkhole d'urgence pour les 50 principaux domaines de réseaux publicitaires et de télémétrie identifiés dans la capture de trafic. Cette seule mesure devrait libérer 25 à 35 % de la charge actuelle. Simultanément, configurer des règles de QoS d'urgence sur le pare-feu de périphérie pour donner une priorité absolue au trafic sur les ports UDP 8801-8802 (Zoom) et TCP 443 avec les plages IP de Zoom, et limiter le débit du trafic vers les plages IP de CDN de streaming connues à un total cumulé de 10 Mbps.
Réponse structurelle (après l'événement) : Segmenter le réseau en VLAN dédiés pour les délégués et les conférenciers. Déployer un service de filtrage DNS géré avec une liste de blocage mise à jour. Implémenter une QoS basée sur l'inspection approfondie des paquets (DPI) avec marquage DSCP pour tous les événements futurs. Négocier un accord de capacité de débordement avec le fournisseur d'accès Internet pour les périodes d'événements à forte densité. Envisager une liaison montante dédiée aux événements de 10 Gbps pour les conférences dépassant 300 délégués.
Un groupe d'hôtels-boutiques de 120 chambres répartis dans trois villes souhaite standardiser son infrastructure WiFi. Chaque établissement accueille un mélange de clients de loisirs et d'affaires. Le directeur informatique souhaite garantir aux clients d'affaires une expérience haut de gamme sans investir dans de nouveaux équipements sur chaque site. L'infrastructure existante se compose d'un mélange de points d'accès Ubiquiti UniFi et de pare-feux Cisco Meraki. Quelle architecture convient-il de recommander ?
Recommander une architecture centralisée gérée dans le cloud s'appuyant sur les pare-feux Meraki existants pour le filtrage DNS (via le filtrage de contenu intégré de Meraki et l'intégration Umbrella) et la QoS basée sur la DPI. Configurer deux SSID par établissement : un SSID invité standard (WPA3-Personal avec Captive Portal) et un SSID professionnel (WPA3-Enterprise avec 802.1X). Associer le SSID professionnel à un VLAN dédié doté du niveau de priorité QoS le plus élevé. Sur les points d'accès UniFi, activer le WMM et configurer la correspondance DSCP-vers-WMM pour correspondre à la politique de marquage du pare-feu Meraki. Déployer un serveur RADIUS centralisé (ou utiliser un service cloud RADIUS) pour l'authentification 802.1X sur l'ensemble des trois établissements. Fournir aux clients disposant d'un compte d'entreprise les identifiants du SSID professionnel lors de l'enregistrement.
Questions d'entraînement
Q1. Vous venez d'activer le filtrage DNS sur le VLAN invité de votre hôtel. En moins de 10 minutes, la réception reçoit des appels de clients signalant qu'ils ne peuvent pas se connecter au WiFi - ils ne voient pas la page de connexion et obtiennent une erreur "Pas de connexion Internet". Quelle est la cause la plus probable et comment la résoudre ?
Conseil : Réfléchissez à la séquence d'événements lorsqu'un nouvel appareil rejoint un réseau ouvert et tente d'accéder au Captive Portal.
Voir la réponse type
La politique de filtrage DNS bloque un ou plusieurs domaines requis pour la redirection du Captive Portal ou le walled garden. Lorsqu'un appareil rejoint le réseau, il envoie une requête de sonde HTTP pour détecter le Captive Portal. Si le résolveur DNS ne peut pas résoudre le domaine de redirection (parce qu'il figure sur la liste de blocage ou que le filtre est trop agressif), l'appareil ne voit jamais la page de connexion. Résolution : identifiez immédiatement le domaine de redirection du Captive Portal, le domaine du serveur d'authentification et tous les domaines des fournisseurs de connexion sociale (par exemple, accounts.google.com pour la connexion Google), et ajoutez-les à la liste blanche du walled garden. Le walled garden doit contourner entièrement le filtre DNS pour les appareils non authentifiés.
Q2. Un architecte réseau a configuré l'inspection DPI sur le pare-feu périphérique pour marquer le trafic Zoom avec la balise DSCP EF (46) et a vérifié que la configuration est correcte. Cependant, pendant les heures de pointe des conférences, les clients d'affaires signalent toujours de la gigue et des appels coupés. Une capture de paquets au niveau de l'AP montre que le trafic Zoom arrive avec un DSCP 0 (Best Effort). Quelle est la cause la plus probable ?
Conseil : Rappelez-vous que la QoS est une exigence de bout en bout et que chaque appareil sur le chemin doit être configuré pour faire confiance aux marquages de priorité et les transmettre.
Voir la réponse type
Un commutateur situé entre le pare-feu et le point d'accès supprime ou remplace les balises DSCP par la valeur 0 (Best Effort). Il s'agit d'un problème courant lorsque les commutateurs sont configurés avec une politique QoS "non fiable" par défaut qui réinitialise toutes les valeurs DSCP entrantes. Résolution : identifiez le ou les commutateurs sur le chemin entre le pare-feu et les AP, et configurez leur politique de confiance QoS sur "trust DSCP" sur les ports de liaison montante. De plus, vérifiez que les points d'accès sont configurés pour mapper le DSCP EF vers WMM AC_VO (Voix) et non par défaut vers AC_BE.
Q3. Vous conseillez un hôtel de 250 chambres qui souhaite implémenter l'Airtime Fairness pour améliorer les performances WiFi des clients d'affaires. L'hôtel dispose également de 80 appareils de domotique (thermostats, stores motorisés) qui utilisent la norme 802.11b/g et se trouvent actuellement sur le même SSID que les invités. Quel est le risque d'activer l'Airtime Fairness dans cette configuration, et quelle est l'approche recommandée ?
Conseil : Examinez comment l'Airtime Fairness alloue les ressources et comparez le taux de transmission des anciens appareils 802.11b à celui des appareils modernes 802.11ac/WiFi 6.
Voir la réponse type
L'Airtime Fairness alloue un temps de transmission égal à tous les clients, quel que soit leur débit de données. Un ancien appareil 802.11b transmettant à 1-11 Mbps reçoit la même tranche de temps qu'un appareil WiFi 6 moderne transmettant à plus de 600 Mbps. En pratique, l'ancien appareil transmet beaucoup moins de données dans sa tranche de temps, ce qui est acceptable pour l'appareil lui-même, mais le problème est que le point d'accès doit attendre que l'appareil lent termine sa transmission avant de servir le client suivant. Cela peut amener les appareils de domotique à manquer leurs fenêtres d'interrogation, entraînant des déconnexions intermittentes. L'approche recommandée consiste à migrer tous les appareils IoT vers un SSID dédié de 2,4 GHz sur le VLAN 30 (IoT/Gestion) avec l'Airtime Fairness désactivé, et à n'activer l'Airtime Fairness que sur les SSID invités et professionnels de 5 GHz où tous les clients sont des appareils modernes.
Q4. Le CTO d'un groupe hôtelier vous demande de justifier le coût du déploiement d'un service de filtrage DNS managé (8 000 £/an) par rapport au maintien du réseau non managé actuel. L'hôtel dispose d'une liaison montante fibre de 1 Gbps coûtant 24 000 £/an. Comment structureriez-vous l'argumentaire de retour sur investissement (ROI) ?
Conseil : Prenez en compte à la fois les économies d'infrastructure directes et l'impact indirect sur le chiffre d'affaires.
Voir la réponse type
Structurez l'argument du ROI en deux parties. Économies directes : si le filtrage DNS récupère 30 % de la bande passante gaspillée, le débit effectif de la liaison 1 Gbps existante augmente pour atteindre l'équivalent d'environ 1,3 Gbps. Cela repousse la nécessité d'une mise à niveau vers 10 Gbps (coût d'investissement typique de 45 000 £ - 80 000 £ plus l'augmentation de la location de ligne annuelle) d'au moins 18 à 24 mois. Le coût du service de filtrage de 8 000 £/an est amorti dès la première année par le seul report des dépenses d'investissement. Impact indirect sur le chiffre d'affaires : l'amélioration des scores de satisfaction WiFi dans le segment entreprise - généralement une amélioration de 15 à 25 % sur la base de déploiements comparables - influence directement les taux de réservation récurrente des comptes professionnels. Pour un hôtel de 250 chambres avec un taux d'occupation entreprise de 40 % à un tarif moyen de 180 £/nuit, même une amélioration de 2 % des réservations récurrentes entreprise représente environ 65 000 £ de chiffre d'affaires annuel supplémentaire. Le dossier de ROI combiné est convaincant et quantifiable au cours d'un seul exercice financier.
Questions fréquentes
What network specifications do business travellers require from hotel WiFi?
Business travellers prioritize predictable latency, sufficient upstream bandwidth, and consistent connection stability over raw burst speeds. Core requirements include at least 15 to 25 Mbps symmetric bandwidth per active device, round-trip latency below 50 milliseconds, jitter under 10 milliseconds, and packet loss below 0.5 percent for interactive applications like Zoom, Microsoft Teams, and Webex. Furthermore, networks must permit transparent UDP and IPsec passthrough on ports 500 and 4500 to support corporate VPN tunnels without captive portal timeouts dropping active enterprise connections.
How should hotels configure QoS and WMM to prioritize business traffic?
Hotels should implement 802.11e Wireless Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic classification. Upstream gateways should classify real-time voice and video conferencing packets into DSCP 46 (Expedited Forwarding) or DSCP 34 (AF41), mapping directly to WMM Voice (AC_VO) and Video (AC_VI) access categories on wireless access points. General web browsing and SaaS applications map to Best Effort (AC_BE), while background streaming and bulk file transfers are throttled to Background (AC_BK) or CS1, preventing recreational streaming from starving executive meetings.
How does PMS integration facilitate tiered bandwidth allocation for hotel guests?
Property Management System (PMS) integration connects hotel access gateways with hospitality management platforms like Oracle Hospitality Opera, Infor HMS, Protel, or Mews via standard interfaces such as Micros Fidelio or HTNG protocols. When a guest authenticates with their room number and surname, the PMS confirms their loyalty tier or booking package. Loyalty members and business delegates automatically receive unthrottled high-speed tiers (such as 50 Mbps down and 25 Mbps up with elevated QoS), while standard non-loyalty tiers receive standard speed allocations, incentivizing direct bookings and loyalty enrollment.
Why do corporate VPNs disconnect on hotel WiFi networks and how is it resolved?
Corporate VPN disconnections typically stem from three technical friction points: restrictive captive portal session timers, aggressive NAT connection tracking timeouts, and stateful firewall filtering of Encapsulating Security Payload (ESP) or GRE protocols. Hoteliers resolve this by extending captive portal authentication leases (typically 24 to 72 hours matching guest stay length), enabling NAT traversal (NAT-T) on firewalls, and adjusting stateful NAT UDP timeouts to at least 180 seconds to keep enterprise keepalive heartbeats intact.
What access point density and radio design is recommended for business hotels?
Modern business hotels require one access point per guest room or one access point per two rooms using wall-plate APs (such as Cisco Catalyst 9105AXW, Aruba AP-505H, or Ruckus H550) installed in living areas rather than hallway deployments. Hallway access points suffer severe signal attenuation through fire-rated doors and bathroom plumbing, forcing client devices to connect at lower modulation and coding schemes (MCS) and driving up airtime utilization. Wall-plate APs provide strong 5GHz and 6GHz coverage (-65 dBm or better) directly where guests work, while keeping transmit power low (10 to 14 dBm) to minimize co-channel interference.
How does Purple help hotel operators optimize guest and business WiFi?
Purple provides cloud-managed guest WiFi, automated captive portal onboarding, and hospitality analytics that integrate directly with leading hotel PMS platforms and enterprise wireless hardware. Purple automates guest authentication, enforces dynamic bandwidth tiers based on room type or loyalty status, enables single sign-on across hotel portfolios, and captures verified guest profiles compliant with GDPR, CCPA, and LGPD standards without requiring complex on-premise controller appliances.
Continuer la lecture de cette série
Comment analyser les interférences WiFi et trouver le meilleur canal
Ce guide technique complet fournit aux responsables informatiques d'entreprise des méthodologies exploitables pour identifier les interférences RF et sélectionner les canaux 5GHz optimaux. Il couvre l'analyse du spectre, les considérations DFS et les stratégies de déploiement pratiques pour maximiser le débit et réduire la latence sans nécessiter de nouveaux investissements matériels.
Comment améliorer la vitesse du WiFi sans acheter de nouveaux points d'accès
Ce guide explique en détail comment les grands espaces d'entreprise peuvent récupérer plus de 30 % de leur bande passante WiFi sans acheter de nouveaux points d'accès. En implémentant le filtrage DNS, le band steering et des règles de QoS, les équipes informatiques peuvent prolonger la durée de vie du matériel, réduire le CapEx et améliorer les performances ainsi que la sécurité du réseau.
Réduction de la latence sur les réseaux WiFi à haute densité
Ce guide explique en détail comment l'élimination des requêtes DNS inutiles pour les domaines de suivi réduit considérablement la latence sur les réseaux WiFi à haute densité. Il fournit des conseils pratiques en matière d'architecture, de mise en œuvre et de retour sur investissement pour les responsables informatiques gérant des environnements de sites congestionnés.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.