
為商務旅客優化飯店 WiFi
本指南為旅宿業 IT 主管提供具體且不限特定廠商的策略,透過結合 DNS 層級的廣告阻擋與端到端服務品質 (QoS) 原則,為商務旅客優化飯店 WiFi。內容涵蓋技術架構、VLAN 區隔、安全性合規,以及真實案例分析,展示消除背景雜訊如何能收回高達 35% 的浪費頻寬。場域營運總監與網路架構師將能獲得具體的實施步驟、決策框架與可衡量的 ROI 基準,以便在本季合理評估並執行部署。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:訪客 WiFi 指南 →
Hotel WiFi bandwidth and QoS sizing advisor
Simulate concurrent business traveler demands, calculate required WAN uplink capacity, configure WMM and DSCP queue priorities, and generate controller-ready QoS policies.

執行摘要
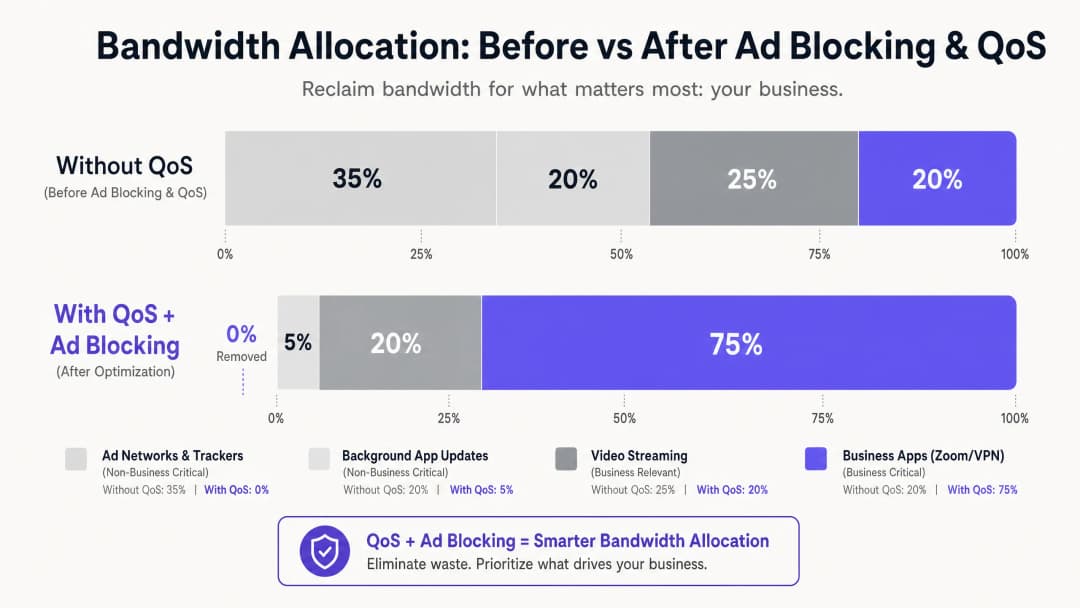
對於 飯店 產業的 IT 經理與場域營運總監而言,提供可靠的 WiFi 已不再是差異化優勢 - 而是最基本的營運要求。商務旅客需要高效能的連線來支援企業 VPN、視訊會議以及雲端託管應用程式。然而,大多數飯店網路都在默默地流失頻寬給隱形的背景流量:廣告追蹤器、遙測信標和自動應用程式更新。在單一商務應用程式啟動之前,這些流量就可能消耗高達 35% 的可用總頻寬。
本指南詳細介紹了一種經過驗證、與廠商無關的架構,用於回收這些浪費的頻寬。透過在網路閘道部署 DNS 層級的廣告攔截,並實施透過深層封包檢查 (DPI) 對應的端到端服務品質 (QoS) 策略,網路架構師可以確保對延遲敏感的應用程式 - Zoom、Microsoft Teams、IPsec VPN 和 SSL 隧道 - 獲得保證的優先吞吐量。在大多數情況下,此方法可以在現有基礎架構上實施,透過延後 ISP 鏈路升級並提高企業房客滿意度評分,帶來可衡量的投資報酬率 (ROI)。
技術深度剖析
現代飯店 WiFi 環境面臨的核心挑戰是未經請求的背景流量激增。當任何現代裝置 - 商務筆記型電腦、智慧型手機或平板電腦 - 連線到網路時,它會立即啟動數十個背景連線。這些連線包括來自已安裝應用程式的廣告 SDK 輪詢、作業系統遙測、雲端同步服務以及自動更新檢查。在一個擁有 200 個同時連線房客、未經管理的扁平網路中,這種背景擾動不僅僅是個不便 - 而是一個結構性的頻寬問題。
針對企業房客網路流量特徵的研究一致顯示,在未經管理的飯店網路上,廣告網路和第三方追蹤器佔了 25% 到 40% 的 DNS 查詢量。每個成功解析的查詢都可能啟動資料傳輸,雖然每個單獨的承載資料很小,但數百個同時連線累積下來的效果卻非常顯著。這些頻寬本應服務於財務長 (CFO) 的 Zoom 董事會會議,或是顧問連回其企業資料中心的 VPN 工作階段。
第 1 層:基於 DNS 的廣告與追蹤器攔截
最有效的介入點是 DNS 解析。透過將所有訪客的 DNS 查詢導向過濾解析器(無論是本地設備還是雲端 DNS 安全服務),網路可以在任何負載資料傳輸到 WAN 鏈路之前,靜默丟棄對已知廣告伺服器、追蹤器網域和遙測端點的請求。這裡的效率提升是結構性的:與原本會發起的完整 HTTP/S 連線相比,被阻擋的 DNS 查詢消耗的資源微乎其微。
對於實際的飯店部署,託管式 DNS 過濾服務提供了由企業級 SLA 支援且定期更新的阻擋清單,這使得在可用性至關重要的環境中,它們比自行管理的開源解決方案更具優勢。關鍵的設定要求是確保 Walled Garden(在 Captive Portal 驗證之前可存取的網域集)被明確列入白名單,並免於一般過濾原則的限制。未執行此操作是部署後訪客投訴最常見的原因。
第 2 層:深度封包檢測與 QoS 標記
一旦在 DNS 層降低了背景雜訊,剩餘的流量就必須根據優先順序進行主動管理。邊緣防火牆或統一威脅管理(UTM)設備上的深度封包檢測(DPI)可識別特定的應用程式協定。現代 DPI 引擎可以根據封包特徵和連接埠模式,可靠地對 Zoom、Microsoft Teams、Cisco Webex、RTP/SIP 語音流量以及 IPsec 和 SSL VPN 工作階段進行分類,即使在使用非標準連接埠時也是如此。
被識別為業務關鍵的流量會在 IP 標頭中標記區分服務代碼點(DSCP)值。DSCP 欄位提供了 64 種可能的每躍點行為,但在實務上,大多數飯店部署都使用簡化的三層模型:快速轉送(EF, DSCP 46)用於語音和視訊會議;確保轉送類別 4(AF41, DSCP 34)用於 VPN 和企業應用程式資料;以及盡力傳送(BE, DSCP 0)用於一般網頁瀏覽和媒體串流。
第 3 層:透過 WMM 實現無線 QoS
僅當無線存取點正確將 DSCP 標記對應到適當的 WiFi 多媒體(WMM)存取類別時,有線 QoS 設定才會有效。WMM 定義了四個存取類別:語音(AC_VO)、視訊(AC_VI)、盡力傳送(AC_BE)和背景(AC_BK)。由於預設行為因廠商而異,因此必須在 AP 上明確設定 DSCP 到 WMM 的對應關係。請在您的 AP 管理主控台中驗證此設定;這是一個常見的漏洞,會導致原本設計良好的 QoS 原則在最後一哩路失效。
VLAN Segmentation and Security Architecture
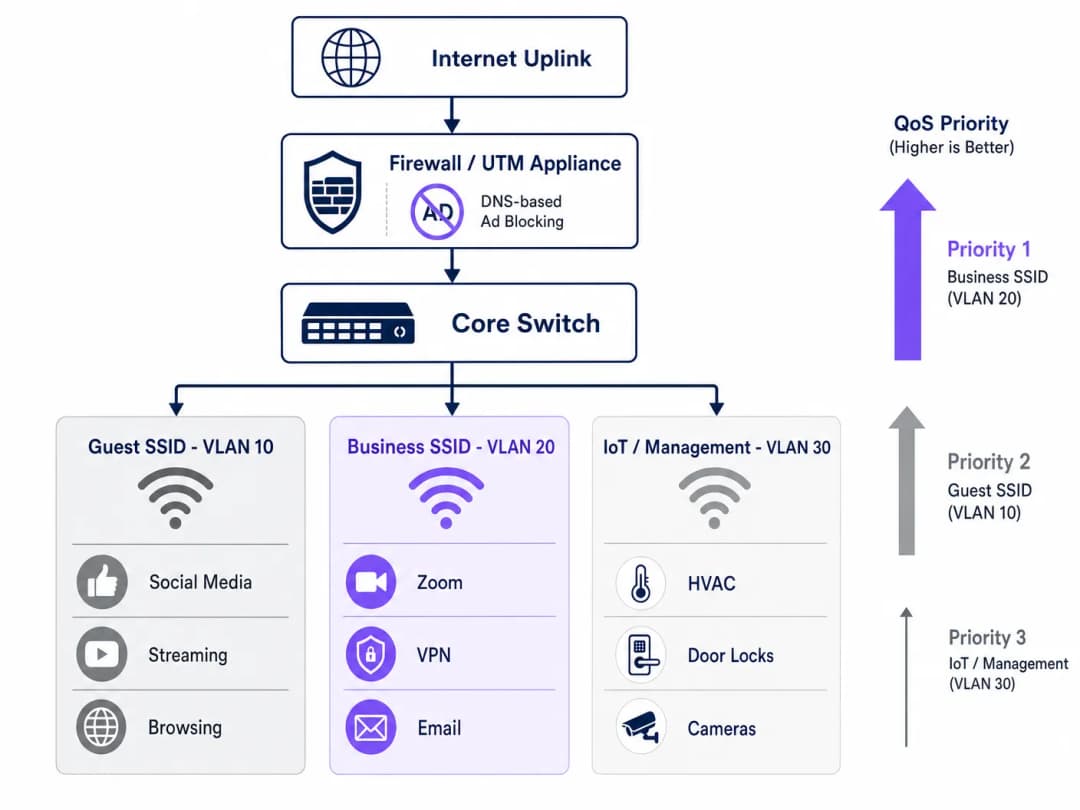
一個經過適當最佳化的飯店網路應在至少三個邏輯區段上運作。Guest SSID (VLAN 10) 透過標準網際網路存取為休閒旅客和會議與會者提供服務,並受 DNS 過濾和速率限制的約束。Business SSID (VLAN 20) 具有最高 QoS 優先級,並透過帶有 IEEE 802.1X 的 WPA3-Enterprise 進行驗證,與 RADIUS 伺服器整合以提供每位使用者的憑證。IoT and Management VLAN (VLAN 30) 則將智慧客房設備、HVAC 感測器、電子門鎖和 IP 攝影機與所有訪客流量隔離。
這種區段劃分不僅僅是效能最佳化 - 也是一項合規性要求。根據 PCI-DSS,任何接觸付款卡資料的網路區段都必須透過已記錄的防火牆規則和存取控制與一般網路隔離。根據 GDPR,透過 Guest WiFi 驗證收集的個人資料必須以適當的技術防護措施進行處理,而網路區段劃分是證明已盡到合理努力的基本控制措施。在所有 VLAN 中維護 2026 IT security audit trail 的完整記錄,對於在評估期間證明合規性至關重要。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
Implementation Guide
部署此架構需要系統化的方法,以避免中斷運作中的訪客服務。建議按照以下步驟進行分階段部署。
Phase 1 - Traffic profiling (Week 1). 在進行任何變更之前,在核心交換器的 SPAN 連接埠上部署流量分析工具,以擷取 72 小時的基準資料。識別頻寬消耗前 20 名的網域和應用程式類別。這些資料可以證明投資的合理性,並提供衡量部署後改善情況的基準。許多營運商使用 WiFi Analytics 功能來瞭解其場域中的設備類型、停留模式和應用程式使用情況。
Phase 2 - Pilot DNS filtering (Week 2). 在單一隔離的 VLAN(最好是員工或後勤辦公室區段)上實施 DNS 過濾,並使用保守的封鎖清單。監控 48 小時以確認在擴展到訪客區段之前沒有誤判。記錄新增至 Walled Garden 白名單的每個網域。
Phase 3 - QoS policy deployment (Week 3). 在邊緣防火牆上設定 DPI 規則和 DSCP 標記。透過在分佈層擷取封包,驗證 DSCP 標記在每次交換器躍點中是否依然存在。在所有存取點上啟用 WMM,並確認 DSCP 到 WMM 的對應已正確套用。如需此階段頻率規劃和通道管理的指引,請參閱 WiFi Frequencies: A Guide to WiFi Frequencies in 2026。 Phase 4 - VLAN restructuring (Week 4). 將 IoT 設備遷移到專用的管理 VLAN。推出採用 WPA3-Enterprise 驗證的 Business SSID。通知企業客戶和會議組織者新的 SSID。
第 5 階段 - 監控與最佳化(持續進行)。 建立 KPI:平均 Zoom 通話品質評分、VPN 連線成功率、尖峰時段吞吐量利用率,以及訪客 WiFi 滿意度評分。每月審查並更新 DNS 封鎖清單。
最佳實踐
以下與廠商無關的建議反映了目前的行業標準,並適用於各大主要硬體平台,包括 Cisco Meraki、Ubiquiti UniFi、Aruba Networks 與 Ruckus。
| 實踐 | 標準 / 參考 | 優先級 |
|---|---|---|
| 在商用 SSID 上啟用 WPA3-Enterprise | IEEE 802.11i / WPA3 | 關鍵 |
| 802.1X RADIUS 驗證 | IEEE 802.1X | 關鍵 |
| 端到端 DSCP 保留 | RFC 2474 | 高 |
| 在所有 AP 上啟用 WMM | Wi-Fi Alliance WMM | 高 |
| 啟用通訊時間公平性 | 廠商特定 | 中 |
| 搭配託管封鎖清單進行 DNS 過濾 | NIST SP 800-81 | 高 |
| VLAN 分割(訪客/商用/IoT) | IEEE 802.1Q | 關鍵 |
| PCI DSS 網路隔離 | PCI DSS v4.0 Req. 1 | 關鍵(若適用) |
對於在餐飲旅宿空間旁同時營運 零售 環境的場所 - 例如飯店大廳商店或會議零售混合區域 - 亦適用相同的 VLAN 和 QoS 原則,並為 POS 流量額外提供專用的高優先級佇列。在 辦公室 WiFi:最佳化您的現代辦公室 WiFi 網路 中討論的原則,可直接轉移套用到飯店商務中心和會議室的部署中。
疑難排解與風險緩釋
飯店 WiFi 最佳化部署中最常見的故障模式分為三類。
Captive Portal 中斷。 症狀:啟用 DNS 過濾後,訪客無法進入登入頁面。根本原因:過濾原則封鎖了 Captive Portal 重新導向或 Walled Garden 所需的網域。緩釋措施:稽核驗證流程中所需的每個網域,並在啟用一般過濾器之前將其新增至預先驗證白名單中。如果您正在診斷更廣泛的壅塞問題,指南 為什麼我們的訪客 WiFi 這麼慢?診斷網路壅塞 提供了結構化的診斷框架。
DSCP 標記遭清除。 症狀:防火牆和 AP 上已設定 QoS,但在高負載下企業應用程式效能並未改善。根本原因:中間交換器正在清除或重新標記 DSCP 標記。緩釋措施:使用 Wireshark 或同等工具在網路路徑上的多個點擷取封包。確認每個交換器的 QoS 信任原則已設定為信任來自上游裝置的 DSCP。 啟用傳輸時間公平性(airtime fairness)後 IoT 設備不穩定。 症狀:啟用傳輸時間公平性後,智慧客房設備(恆溫器、門鎖)斷續掉線。根本原因:舊型 802.11b/g IoT 設備傳輸速度較慢,在傳輸時間公平性原則下因分配不到傳輸時間而餓死。緩解措施:將 IoT 設備移至 VLAN 30 上專用的 2.4GHz SSID,並停用傳輸時間公平性。僅對 5GHz 的訪客與商務 SSID 套用傳輸時間公平性。
投資報酬率與商業影響
這項投資的財務效益顯而易見。單靠 DNS 過濾就能收回 20% 至 35% 被浪費的頻寬,大多數飯店業者可以將 ISP 線路升級延後 12 至 18 個月。以 1Gbps 專線光纖的典型商業寬頻價格計算,這代表延後了 15,000 至 40,000 英鎊的資本支出,具體取決於市場與合約條款。
除了節省基礎設施成本外,對商務訪客滿意度的影響也是可衡量的。能夠確實宣傳可靠、商務級 WiFi 的飯店,在商務旅遊市場中能獲得更高的溢價。WiFi 滿意度評分的持續提升(通常透過退房後問卷調查衡量)與商務客戶的重複訂房率直接相關,而商務客戶是大多數全方位服務飯店中利潤最高的客群。
對於營運訪客或患者 WiFi 的 醫療保健 與 交通運輸 場所,合規性方面的效益同樣顯著。展示有記錄、可審計的網路安全與數據處理方法,可降低監管風險並簡化合規性評估。
關鍵定義
DNS 篩選
在 DNS 解析階段封鎖對指定網域存取的程序,以防止裝置與這些目的地建立連線。
部署於閘道端,用以防止訪客裝置連結至廣告網路和追蹤器網域,在傳輸任何承載資料之前先收回頻寬。
服務品質 (QoS)
一組網路機制,將特定類型的流量優先於其他流量處理,以保證對延遲敏感之應用程式的效能。
對於在數百名使用者共用的繁忙飯店網路中,確保 Zoom、VoIP 和 VPN 流量獲得保證的吞吐量和低延遲至關重要。
深層封包檢測 (DPI)
一種進階的封包篩選形式,除了封包標頭外,還檢查封包的資料內容,以識別特定的應用程式或協定。
由邊緣防火牆用於精確分類應用程式流量 (例如,區分 Zoom 通話與一般 HTTPS 流量),以便標記進行 QoS 優先級排序。
DSCP (Differentiated Services Code Point)
IP 封包標頭中的一個 6 位元欄位,用於對封包進行分類和標記,以便在網路裝置間進行逐躍點 (per-hop) QoS 處理。
用於標記封包的業界標準機制,使交換器、路由器和存取點知道哪些流量對業務至關重要並應優先處理。
WMM (WiFi Multimedia)
一項 WiFi 聯盟認證,透過定義四個存取類別 (語音、視訊、最佳努力、背景) 在無線網路上實作 QoS。
有線 QoS 在無線領域的對應技術。必須在所有存取點上啟用,並正確對應至 DSCP 值,以確保有線 QoS 策略在最後一哩路得到執行。
通訊時間公平性 (Airtime Fairness)
一種無線排程功能,為所有連線的用戶端分配相同的傳輸時間,而非相同的封包數量,以防止舊型慢速裝置獨佔通道容量。
在現代商務筆記型電腦與舊型裝置共用同一個 AP 的飯店環境中至關重要。可防止單一慢速裝置降低所有其他使用者的體驗。
VLAN (Virtual Local Area Network)
在實體交換器基礎設施上,使用 IEEE 802.1Q 標記建立的邏輯網路區段,用以隔離裝置群組之間的流量。
用於在同一個實體基礎設施上隔離訪客、業務和 IoT 流量。為符合 PCI DSS 合規性的強制性控制措施,也是網路安全與效能管理的一項最佳實踐。
Captive Portal
一種基於網頁的驗證閘道,它會攔截新裝置的 HTTP 流量,並將其重新導向至登入或註冊頁面,然後才授予完整的網路存取權限。
訪客 WiFi 驗證與第一方數據收集的主要接觸點。必須小心管理,以確保 DNS 篩選策略不會阻斷驗證流程。
Walled Garden
裝置在完成 Captive Portal 驗證前可以存取的一組網域和 IP 地址,通常包括入口網站本身及任何必要的第三方驗證服務。
在部署 DNS 篩選時必須明確設定,以確保驗證流程不會受到一般封鎖策略的干擾。
IEEE 802.1X
一項關於基於連接埠之網路存取控制的 IEEE 標準,為希望連線到網路的裝置提供驗證機制。
支援 WPA3-Enterprise 部署的驗證架構。與 RADIUS 伺服器整合以提供每位使用者專屬的憑證,是企業級飯店 SSID 的推薦標準。
範例
一家擁有 400 間客房的市中心飯店正在舉辦一場有 600 名註冊代表參加的大型科技會議。該場地擁有 1Gbps 對稱光纖上行鏈路。在會議首日早晨,網路營運團隊收到大量投訴:Zoom 通話中斷、VPN 連線逾時,且會議應用程式無法載入。流量擷取顯示 1Gbps 鏈路的使用率高達 94%。IT 團隊應如何立即且結構性地做出回應?
立即回應(30 分鐘內):針對流量擷取中識別出的前 50 個廣告網路和遙測網域部署緊急 DNS 接收端(DNS sinkhole)。光是這一項操作就應該能減輕目前 25 - 35% 的負載。同時,在邊緣防火牆上設定緊急 QoS 規則,將 UDP 連接埠 8801 - 8802 (Zoom) 以及帶有 Zoom IP 範圍的 TCP 443 流量設為最優先,並將前往已知影音串流 CDN IP 範圍的總流量限制在 10Mbps。
結構性回應(活動後):將網路區隔為專用的會議代表與演講者 VLAN。部署具有持續維護阻擋清單的託管式 DNS 過濾服務。為未來所有活動實施具有 DSCP 標記且基於 DPI 的 QoS。與 ISP 協商高密度活動期間的突發容量協議。針對超過 300 名代表的會議,考慮採用專用的 10Gbps 活動上行鏈路。
一家在三個城市擁有物業、設有 120 間客房的精品飯店集團希望將其 WiFi 基礎架構標準化。每個物業都混合了休閒與商務旅客。IT 總監希望確保商務旅客獲得優質體驗,而無需在每個站點投資新硬體。現有的基礎架構混合了 Ubiquiti UniFi AP 與 Cisco Meraki 防火牆。應推薦何種架構?
建議採用集中式雲端託管架構,利用現有的 Meraki 防火牆進行 DNS 過濾(透過 Meraki 內建的內容過濾與 Umbrella 整合)與基於 DPI 的 QoS。為每個物業設定兩個 SSID:標準的訪客 SSID(帶有 Captive Portal 的 WPA3-Personal)和商務 SSID(帶有 802.1X 的 WPA3-Enterprise)。將商務 SSID 對應到具有最高 QoS 優先級別的專用 VLAN。在 UniFi AP 上啟用 WMM,並設定 DSCP 到 WMM 的對應,以符合 Meraki 防火牆的標記原則。部署集中式 RADIUS 伺服器(或使用雲端 RADIUS 服務),以便在所有三個物業中進行 802.1X 驗證。在辦理入住時為企業帳戶訪客提供商務 SSID 憑證。
練習題
Q1. 您剛剛在飯店的訪客 VLAN 上啟用了 DNS 過濾。10 分鐘內,前台就接到客人的電話,表示他們無法連線到 WiFi - 他們看不到登入頁面,且收到「無網際網路連線」的錯誤。最可能的起因是什麼?您該如何解決?
提示:請考量當新裝置加入開放網路並嘗試載入 captive portal 時的事件順序。
查看標準答案
DNS 過濾策略封鎖了 captive portal 重新導向或 walled garden 所需的一個或多個網域。當裝置加入網路時,它會發送 HTTP 探測請求以偵測 captive portal。如果 DNS 解析器無法解析重新導向網域(因為它在封鎖名單中,或是過濾設定過於嚴格),裝置就永遠看不到登入頁面。解決方案:立即識別 captive portal 的重新導向網域、驗證伺服器網域以及任何社群登入提供商網域(例如 Google 登入的 accounts.google.com),並將其加入 walled garden 白名單。對於未經驗證的裝置,walled garden 必須完全繞過 DNS 過濾。
Q2. 一位網路架構師已在邊緣防火牆上設定 DPI,將 Zoom 流量標記為 DSCP EF (46),並已驗證設定正確。然而,在會議尖峰時間,商務旅客仍然反映有抖動和斷線的情況。在 AP 端進行的封包擷取顯示,抵達的 Zoom 流量其 DSCP 被標記為 0 (Best Effort)。最可能的起因是什麼?
提示:請記住,QoS 是一個端到端的防護需求,且路徑中的每個裝置都必須設定為信任並轉發優先級標記。
查看標準答案
防火牆與基地台之間的交換器正在清除 DSCP 標記或將其重置為 0 (Best Effort)。當交換器設定了預設的「不信任」QoS 策略,導致重置所有傳入的 DSCP 值時,這是一個常見的問題。解決方案:識別防火牆與 AP 之間路徑中的交換器,並在其上行連接埠上將其 QoS 信任策略設定為「信任 DSCP」。此外,驗證基地台是否已設定將 DSCP EF 對應至 WMM AC_VO (Voice),而非預設為 AC_BE。
Q3. 您正在為一家擁有 250 間客房的飯店提供諮詢,該飯店希望實施 Airtime Fairness 以提高商務旅客的 WiFi 效能。該飯店還有 80 個使用 802.11b/g 的智慧客房裝置(溫控器、電動窗簾),且目前與訪客使用相同的 SSID。在此配置中啟用 Airtime Fairness 的風險是什麼?推薦的做法又是什麼?
提示:請考量 Airtime Fairness 如何分配資源,以及舊型 802.11b 裝置與現代 802.11ac/WiFi 6 裝置的傳輸速率相比如何。
查看標準答案
Airtime Fairness 會為所有用戶端分配相同的傳輸時間,無論其資料速率如何。以 1 - 11 Mbps 傳輸的舊型 802.11b 裝置與以 600+ Mbps 傳輸的現代 WiFi 6 裝置會獲得相同的時間片(time slice)。在實際應用中,舊型裝置在其時間片內傳輸的資料量要少得多,這對該裝置本身是可以接受的,但問題在於基地台必須等待慢速裝置完成傳輸,才能為下一個用戶端提供服務。這可能會導致智慧客房裝置錯過其輪詢視窗,從而導致間歇性斷線。推薦的做法是將所有 IoT 裝置遷移到 VLAN 30 (IoT/Management) 上專用的 2.4GHz SSID,並停用 Airtime Fairness,然後僅在所有用戶端皆為現代裝置的 5GHz 訪客與商務 SSID 上啟用 Airtime Fairness。
Q4. 一家飯店集團的 CTO 要求您評估部署託管式 DNS 過濾服務(每年 8,000 英鎊)相對於繼續使用目前未託管網路的成本合理性。該飯店擁有一條每年花費 24,000 英鎊的 1Gbps 光纖上行鏈路。您會如何建構這項投資報酬率 (ROI) 的論點?
提示:請同時考量直接的基礎設施成本節省,以及間接的營收影響。
查看標準答案
將 ROI 論證分為兩個部分。直接節省:如果 DNS 過濾能收回 30% 被浪費的頻寬,現有 1Gbps 鏈路的有效吞吐量將增加至相當於大約 1.3Gbps。這可以將 10Gbps 升級(通常需要 £45,000 - £80,000 的資本支出,加上增加的年度線路租金)延後至少 18 至 24 個月。每年 £8,000 的過濾服務成本,僅憑延後資本支出在第一年內即可收回。間接營收影響:企業客群的 WiFi 滿意度評分提升 - 根據同類部署,通常有 15-25% 的改善 - 這會直接影響企業客戶的重複訂房率。對於一家擁有 250 間客房且企業入住率為 40%、平均房價為每晚 £180 的飯店而言,即使企業重複訂房率僅提高 2%,也代表每年約增加 £65,000 的營收。綜合的 ROI 案例非常具有說服力,且在單一會計年度內即可量化。
常見問題
What network specifications do business travellers require from hotel WiFi?
Business travellers prioritize predictable latency, sufficient upstream bandwidth, and consistent connection stability over raw burst speeds. Core requirements include at least 15 to 25 Mbps symmetric bandwidth per active device, round-trip latency below 50 milliseconds, jitter under 10 milliseconds, and packet loss below 0.5 percent for interactive applications like Zoom, Microsoft Teams, and Webex. Furthermore, networks must permit transparent UDP and IPsec passthrough on ports 500 and 4500 to support corporate VPN tunnels without captive portal timeouts dropping active enterprise connections.
How should hotels configure QoS and WMM to prioritize business traffic?
Hotels should implement 802.11e Wireless Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic classification. Upstream gateways should classify real-time voice and video conferencing packets into DSCP 46 (Expedited Forwarding) or DSCP 34 (AF41), mapping directly to WMM Voice (AC_VO) and Video (AC_VI) access categories on wireless access points. General web browsing and SaaS applications map to Best Effort (AC_BE), while background streaming and bulk file transfers are throttled to Background (AC_BK) or CS1, preventing recreational streaming from starving executive meetings.
How does PMS integration facilitate tiered bandwidth allocation for hotel guests?
Property Management System (PMS) integration connects hotel access gateways with hospitality management platforms like Oracle Hospitality Opera, Infor HMS, Protel, or Mews via standard interfaces such as Micros Fidelio or HTNG protocols. When a guest authenticates with their room number and surname, the PMS confirms their loyalty tier or booking package. Loyalty members and business delegates automatically receive unthrottled high-speed tiers (such as 50 Mbps down and 25 Mbps up with elevated QoS), while standard non-loyalty tiers receive standard speed allocations, incentivizing direct bookings and loyalty enrollment.
Why do corporate VPNs disconnect on hotel WiFi networks and how is it resolved?
Corporate VPN disconnections typically stem from three technical friction points: restrictive captive portal session timers, aggressive NAT connection tracking timeouts, and stateful firewall filtering of Encapsulating Security Payload (ESP) or GRE protocols. Hoteliers resolve this by extending captive portal authentication leases (typically 24 to 72 hours matching guest stay length), enabling NAT traversal (NAT-T) on firewalls, and adjusting stateful NAT UDP timeouts to at least 180 seconds to keep enterprise keepalive heartbeats intact.
What access point density and radio design is recommended for business hotels?
Modern business hotels require one access point per guest room or one access point per two rooms using wall-plate APs (such as Cisco Catalyst 9105AXW, Aruba AP-505H, or Ruckus H550) installed in living areas rather than hallway deployments. Hallway access points suffer severe signal attenuation through fire-rated doors and bathroom plumbing, forcing client devices to connect at lower modulation and coding schemes (MCS) and driving up airtime utilization. Wall-plate APs provide strong 5GHz and 6GHz coverage (-65 dBm or better) directly where guests work, while keeping transmit power low (10 to 14 dBm) to minimize co-channel interference.
How does Purple help hotel operators optimize guest and business WiFi?
Purple provides cloud-managed guest WiFi, automated captive portal onboarding, and hospitality analytics that integrate directly with leading hotel PMS platforms and enterprise wireless hardware. Purple automates guest authentication, enforces dynamic bandwidth tiers based on room type or loyalty status, enables single sign-on across hotel portfolios, and captures verified guest profiles compliant with GDPR, CCPA, and LGPD standards without requiring complex on-premise controller appliances.
繼續閱讀本系列
如何掃描 WiFi 干擾並找到最佳頻道
本綜合技術指南為企業 IT 主管提供識別射頻干擾與選擇最佳 5GHz 頻道的實用方法。內容涵蓋頻譜分析、DFS 考量以及實際部署策略,旨在不增加新硬體投資的情況下最大化吞吐量並降低延遲。
如何在不購買新無線基地台的情況下提高 WiFi 速度
本指南詳細介紹了企業場所如何在不購買新無線基地台的情況下,回收 30% 以上的 WiFi 頻寬。透過實施 DNS 過濾、頻段導引(band steering)和 QoS 策略,IT 團隊可以延長硬體壽命、減少 CapEx,並提高網路效能與安全性。
降低高密度 WiFi 網路上的延遲
本指南詳細說明消除不必要的追蹤網域 DNS 查詢如何大幅降低高密度 WiFi 網路上的延遲。它為管理擁擠場域環境的 IT 領導者提供可行的架構、實作和 ROI 指導。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。