
为商务旅客优化酒店 WiFi
本指南为酒店业 IT 主管提供了切实可行的、与厂商无关的策略,通过将 DNS 级广告拦截与端到端服务质量 (QoS) 策略相结合,为商务旅客优化酒店 WiFi。内容涵盖技术架构、VLAN 细分、安全合规性以及实际案例研究,展示了消除背景干扰如何重新夺回高达 35% 的浪费带宽。场所运营总监和网络架构师将找到具体的实施步骤、决策框架和可衡量的 ROI 基准,以便在本季度证明并执行该部署。
Video overview
收听本指南
查看播客转录
核心系列的一部分:客户 WiFi 指南 →
Hotel WiFi bandwidth and QoS sizing advisor
Simulate concurrent business traveler demands, calculate required WAN uplink capacity, configure WMM and DSCP queue priorities, and generate controller-ready QoS policies.

执行摘要
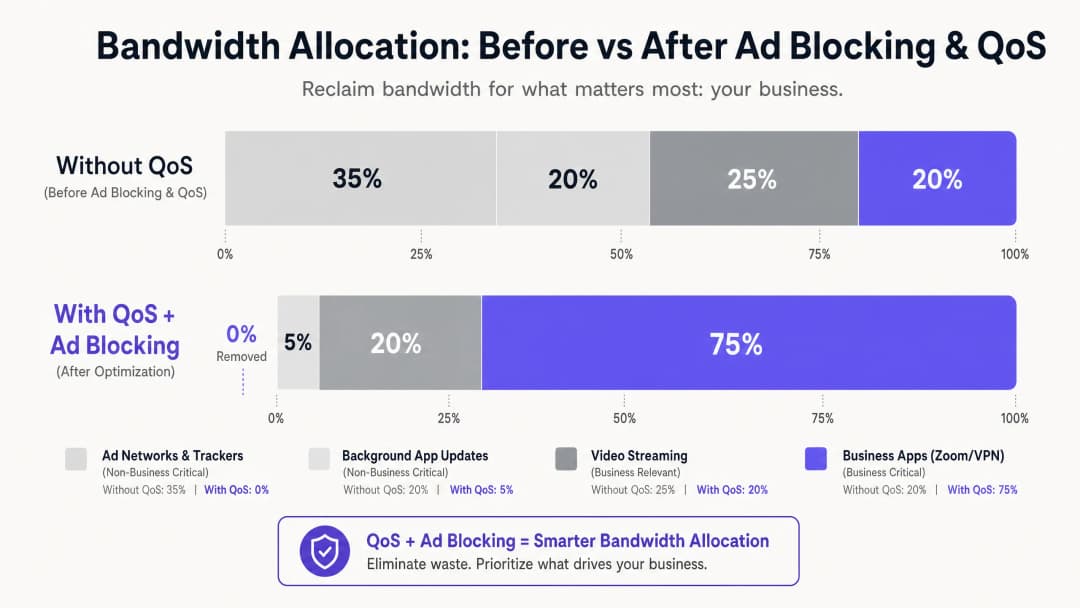
对于 酒店 行业的 IT 经理和场所运营总监而言,提供可靠的 WiFi 已不再是差异化优势,而是最基本的运营要求。商务旅客需要高性能的连接来支持企业 VPN、视频会议和云托管应用。然而,大多数酒店网络都在默默地将带宽流失到看不见的后台流量中:广告追踪器、遥测信标和应用程序自动更新,在单个业务应用程序启动之前,这些流量可能会消耗高达 35% 的可用总带宽。
本指南详细介绍了一种经证实且不限供应商的架构,用于回收这些被浪费的带宽。通过在网络网关部署 DNS 级别的广告拦截,并实施通过深度包检测 (DPI) 映射的端到端服务质量 (QoS) 策略,网络架构师可以确保对延迟敏感的应用 - Zoom、Microsoft Teams、IPsec VPN 和 SSL 隧道 - 获得有保证的优先吞吐量。在大多数情况下,这种方法可以在现有基础设施上实施,通过推迟 ISP 链路升级和提高企业宾客满意度评分来带来可衡量的投资回报率 (ROI)。
技术深度剖析
现代酒店 WiFi 环境面临的核心挑战是未经请求的后台流量激增。当任何现代设备(商务笔记本电脑、智能手机或平板电脑)连接到网络时,它会立即启动数十个后台连接。其中包括来自已安装应用程序的广告 SDK 轮询、操作系统遥测、云同步服务以及自动更新检查。在一个拥有 200 个并发连接宾客的未管理扁平网络中,这种后台干扰不仅是一个不便之举,还是一个结构性的带宽问题。
对企业宾客网络流量特征的持续研究表明,在未管理的酒店网络上,广告网络和第三方追踪器占 DNS 查询量的 25% 到 40%。每个成功解析的查询都会启动数据传输,虽然每个单独的数据负载很小,但在数百个并发连接中累积起来的效果是巨大的。这些带宽本应服务于首席财务官 (CFO) 的 Zoom 董事会会议,或顾问连接回其企业数据中心的 VPN 会话。
第 1 层:基于 DNS 的广告和追踪器拦截
最有效的干预点是 DNS 解析。通过将所有访客的 DNS 查询引导至过滤解析器(无论是本地设备还是云端 DNS 安全服务),网络可以在任何有效载荷数据穿越 WAN 链路之前,静默丢弃对已知广告服务器、追踪器域名和遥测端点的请求。这里的效率提升是结构性的:与原本会发起的完整 HTTP/S 连接相比,被拦截的 DNS 查询消耗的资源微乎其微。
对于实际的酒店部署,托管式 DNS 过滤服务提供由企业级 SLA 支持且定期更新的黑名单,这使得在对可用性要求极高的环境中,它们比自主管理的开源解决方案更具优势。关键的配置要求是确保 Walled Garden(即在 Captive Portal 认证前可访问的域名集)被明确列入白名单,并不受常规过滤策略的限制。未能做到这一点是部署后访客投诉最常见的原因。
第 2 层:深度包检测与 QoS 标记
在 DNS 层减少背景噪音后,必须根据优先级对剩余的流量进行主动管理。边缘防火墙或统一威胁管理(UTM)设备上的深度包检测(DPI)可识别特定的应用协议。现代 DPI 引擎可以根据数据包特征和端口模式,可靠地对 Zoom、Microsoft Teams、Cisco Webex、RTP/SIP 语音流量以及 IPsec 和 SSL VPN 会话进行分类,即使在使用非标准端口时也是如此。
被识别为业务关键型的流量会在 IP 标头中标记差分服务代码点(DSCP)值。DSCP 字段提供了 64 种可能的每跳行为,但在实践中,大多数酒店部署使用简化的三级模型:加速转发(EF, DSCP 46)用于语音和视频会议;确保转发 4 类(AF41, DSCP 34)用于 VPN 和企业应用数据;以及尽力而为(BE, DSCP 0)用于常规网页浏览和媒体流媒体。
第 3 层:通过 WMM 实现无线 QoS
仅当无线接入点将 DSCP 标记正确映射到相应的 WiFi 多媒体(WMM)访问类别时,有线 QoS 配置才有效。WMM 定义了四个访问类别:语音(AC_VO)、视频(AC_VI)、尽力而为(AC_BE)和背景(AC_BK)。DSCP 到 WMM 的映射必须在 AP 上进行明确配置,因为默认行为因厂商而异。请在您的 AP 管理控制台中验证此设置;这是一个常见的疏漏,会导致设计良好的 QoS 策略在最后一公里失效。
VLAN 分段与安全架构
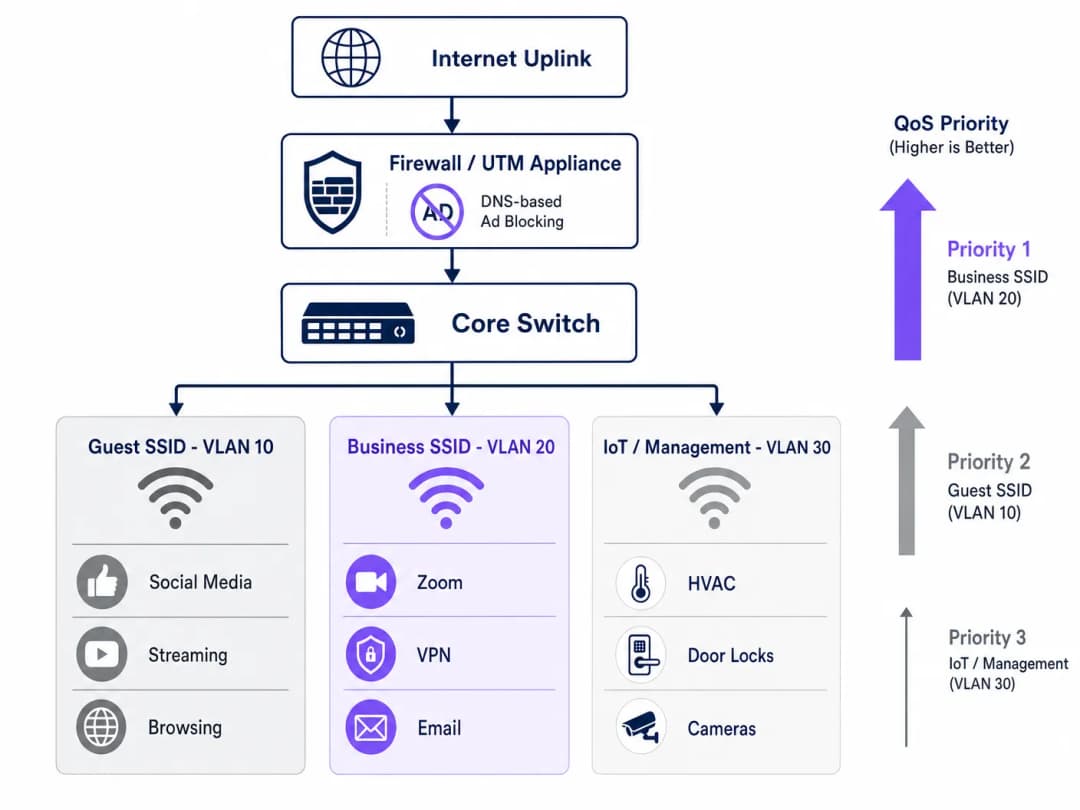
一个经过妥善优化的酒店网络应至少在三个逻辑分段上运行。访客 SSID (VLAN 10) 通过标准的互联网访问为休闲旅客和会议参会者提供服务,并受限于 DNS 过滤和速率限制。商务 SSID (VLAN 20) 拥有最高的 QoS 优先级,并通过带有 IEEE 802.1X 的 WPA3-Enterprise 进行身份验证,与 RADIUS 服务器集成以提供单用户凭据。IoT 和管理 VLAN (VLAN 30) 将智能客房设备、HVAC 传感器、电子门锁和 IP 摄像机与所有访客流量隔离开来。
这种分段不仅是性能优化,也是合规性要求。在 PCI-DSS 规范下,任何接触付款卡数据的网络分段都必须通过已记录的防火墙规则和访问控制与常规网络隔离。在 GDPR 规范下,通过 Guest WiFi 身份验证收集的个人数据必须采取适当的技术保障措施进行处理,而网络分段是证明尽职调查的一项基础控制措施。在所有 VLAN 中为 2026 年 IT 安全审核跟踪 保留完整记录,对于在评估期间证明合规性至关重要。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
实施指南
部署此架构需要采用系统化的方法,以避免中断正在运行的访客服务。建议按照以下步骤进行分阶段推广。
阶段 1 - 流量画像(第 1 周)。 在进行任何更改之前,在核心交换机的 SPAN 端口上部署流量分析工具,以捕获 72 小时的基准数据。识别带宽消耗前 20 名的域名和应用类别。这些数据可以证明投资的合理性,并提供衡量部署后改进效果的基准。许多运营商使用 WiFi Analytics 功能来了解其场所内的设备类型、停留模式和应用使用情况。
阶段 2 - 试点 DNS 过滤(第 2 周)。 使用保守的黑名单在单个隔离的 VLAN(最好是员工或后勤部门分段)上实施 DNS 过滤。在扩展到访客分段之前,监视 48 小时以确认没有误报。记录添加到 Walled Garden 白名单中的每一个域名。
阶段 3 - QoS 策略部署(第 3 周)。 在边缘防火墙上配置 DPI 规则和 DSCP 标记。通过在分布层捕获数据包,验证 DSCP 标记在每一次交换机跳跃中都得以保留。在所有接入点上启用 WMM,并确认 DSCP 到 WMM 的映射已正确应用。有关此阶段频率规划和信道管理的指导,请参阅 WiFi Frequencies: A Guide to WiFi Frequencies in 2026。 阶段 4 - VLAN 重构(第 4 周)。 将 IoT 设备迁移到专用的管理 VLAN。推出采用 WPA3-Enterprise 身份验证的商务 SSID。将新 SSID 通知企业客户和会议组织者。阶段 5 - 监控和优化(持续进行)。 确立关键绩效指标(KPI):平均 Zoom 通话质量得分、VPN 连接成功率、高峰时段吞吐量利用率以及宾客 WiFi 满意度得分。每月审查并更新 DNS 阻止列表。
最佳实践
以下与厂商无关的建议反映了当前行业标准,并适用于包括 Cisco Meraki、Ubiquiti UniFi、Aruba Networks 和 Ruckus 在内的主要硬件平台。
| 实践 | 标准 / 参考 | 优先级 |
|---|---|---|
| 在业务 SSID 上启用 WPA3-Enterprise | IEEE 802.11i / WPA3 | 关键 |
| 802.1X RADIUS 身份验证 | IEEE 802.1X | 关键 |
| 端到端 DSCP 保留 | RFC 2474 | 高 |
| 在所有 AP 上启用 WMM | Wi-Fi Alliance WMM | 高 |
| 启用空口公平性 | 厂商特定 | 中 |
| 使用托管阻止列表进行 DNS 过滤 | NIST SP 800-81 | 高 |
| VLAN 隔离(宾客/业务/物联网) | IEEE 802.1Q | 关键 |
| PCI-DSS 网络隔离 | PCI-DSS v4.0 Req. 1 | 关键(如适用) |
对于在酒店空间旁同时运营 零售 环境的场所 - 例如酒店大堂商店或混合会议零售区域 - 同样的 VLAN 和 QoS 原则同样适用,并需要为 POS 流量额外提供专用的高优先级队列。在 办公室 WiFi:优化您的现代办公室 WiFi 网络 中讨论的原则可直接应用于酒店商务中心和会议室部署。
故障排除与风险缓解
酒店 WiFi 优化部署中最常见的故障模式分为三类。
Captive Portal 异常。 症状:启用 DNS 过滤后,宾客无法访问登录页面。根本原因:过滤策略阻止了 Captive Portal 重定向或 Walled Garden 所需的域名。缓解措施:审计身份验证流程所需的每个域名,并在启用常规过滤器之前将它们添加到预身份验证白名单中。如果您正在诊断更广泛的拥堵问题,指南 为什么我们的宾客 WiFi 这么慢?诊断网络拥堵 提供了一个结构化的诊断框架。
DSCP 标记被剥离。 症状:防火墙和 AP 上配置了 QoS,但在高负载下企业应用程序的性能没有改善。根本原因:中间交换机正在剥离或重新标记 DSCP 标签。缓解措施:使用 Wireshark 或等效工具在网络路径的多个点上进行抓包。验证每个交换机的 QoS 信任策略是否设置为信任来自上游设备的 DSCP。
启用空口公平性(Airtime Fairness)后,IoT设备连接不稳定。 症状:启用空口公平性后,智能客房设备(温控器、门锁)出现间歇性掉线。根本原因:采用传统802.11b/g协议的IoT设备传输速度较慢,在空口公平性策略下无法获得足够的空口时间。缓解措施:将IoT设备迁移到VLAN 30上的专用2.4GHz SSID,并禁用空口公平性。仅对5GHz的访客和业务SSID启用空口公平性。
投资回报率(ROI)与业务影响
这项投资的财务回报显而易见。仅通过DNS过滤就能回收20%至35%被浪费的带宽,大多数酒店运营商可将ISP线路升级计划推迟12至18个月。按照1Gbps专用光纤线路的典型商业宽带价格计算,这意味着可延迟15,000至40,000英镑的资本支出,具体取决于市场和合同条款。
除了节省基础设施成本外,企业旅客满意度的提升也是显而易见的。能够切实提供可靠、企业级WiFi的酒店,在企业出差市场中更具溢价优势。WiFi满意度评分(通常通过退房后调查进行评估)的持续提升,与企业客户(大多数全服务酒店中利润率最高的客户群)的重复预订率直接相关。
对于运营访客或患者WiFi的 医疗保健 和 交通运输 场所,其合规性优势同样显著。提供可审计且有记录的网络安全与数据处理方法,不仅能降低监管风险,还能简化合规性评估。
关键定义
DNS 过滤
在 DNS 解析阶段阻止对指定域名进行访问的过程,从而防止设备与这些目的地建立连接。
部署在网关处,用于阻止访客设备访问广告网络和追踪器域名,在传输任何有效载荷数据之前回收带宽。
服务质量 (QoS)
一套网络机制,通过对某些类型的流量进行优先级排序,以保证对延迟敏感型应用程序的性能。
对于确保在数百名用户共享且拥堵的酒店网络中,Zoom、VoIP 和 VPN 流量能够获得保证的吞吐量和低延迟至关重要。
深度包检测 (DPI)
一种高级的数据包过滤形式,它检查数据包中除报头之外的数据内容,以识别特定的应用程序或协议。
边缘防火墙使用它来准确分类应用程序流量(例如,将 Zoom 通话与普通的 HTTPS 流量区分开),以便对其进行标记以进行 QoS 优先级排序。
DSCP (Differentiated Services Code Point)
IP 数据包头中的一个 6 位字段,用于对数据包进行分类和标记,以便在网络设备中进行逐跳 QoS 处理。
用于标记数据包的行业标准机制,使交换机、路由器和接入点能够知道哪些流量对业务至关重要并应优先处理。
WMM (WiFi 多媒体)
一项 WiFi 联盟认证,通过定义四个访问类别(语音、视频、尽力而为和后台)在无线网络上实施 QoS。
有线 QoS 的无线等效物。必须在所有接入点上启用并正确映射到 DSCP 值,以确保有线 QoS 策略在最后一公里得到执行。
信道监听公平性 (Airtime Fairness)
一种无线调度功能,为所有连接的客户端分配相同的传输时间,而不是相同的数据包数量,从而防止慢速传统设备独占信道容量。
在现代商务笔记本电脑和旧设备共存并共享同一 AP 的酒店环境中至关重要。可防止单个慢速设备降低所有其他设备的体验。
VLAN (虚拟局域网)
在物理交换机基础设施上使用 IEEE 802.1Q 标记创建的逻辑网络段,用于隔离设备组之间的流量。
用于在同一物理基础设施上隔离访客、业务和物联网流量。这是符合 PCI DSS 合规性的强制性控制措施,也是网络安全和性能管理的最佳实践。
Captive Portal
一种基于 Web 的认证网关,它在授予完全网络访问权限之前,拦截新设备的 HTTP 流量并将其重定向到登录或注册页面。
访客 WiFi 认证和一手数据收集的首要触点。必须仔细管理,以确保 DNS 过滤策略不会阻止认证流程。
围墙花园 (Walled Garden)
设备在完成 Captive Portal 认证之前可以访问的一组域名和 IP 地址,通常包括门户网站本身以及任何所需的第三方认证服务。
部署 DNS 过滤时必须进行显式配置,以确保认证流程不会受到通用拦截策略的影响。
IEEE 802.1X
一项用于基于端口的网络访问控制的 IEEE 标准,为希望连接到网络的设备提供认证机制。
支持 WPA3-Enterprise 部署的认证框架。与 RADIUS 服务器集成以提供单用户凭据,是企业级酒店 SSID 的推荐标准。
应用实例
一家拥有 400 间客房的市中心酒店正在举办一场拥有 600 名注册代表的大型技术会议。该场所拥有 1Gbps 对称光纤上行链路。在会议开始的第一天早上,网络运营团队收到了大量的投诉:Zoom 呼叫中断、VPN 连接超时以及会议应用程序无法加载。流量捕获显示 1Gbps 链路的利用率达到 94%。IT 团队应该如何应对(包括紧急应对和结构性调整)?
紧急应对(30 分钟内):针对流量捕获中识别出的前 50 个广告网络和遥测域名部署紧急 DNS 漏斗。仅此一项操作就应减少 25 - 35% 的当前负载。同时,在边缘防火墙上配置紧急 QoS 规则,以强行优先处理 UDP 端口 8801 - 8802 (Zoom) 以及包含 Zoom 的 IP 范围的 TCP 443 流量,并将流媒体 CDN IP 范围的流量限制在 10Mbps 聚合带宽内。
结构性调整(活动后):将网络细分为专用的会议代表和演讲者 VLAN。部署具有持续维护阻止列表的托管 DNS 过滤服务。为以后的所有活动实施带 DSCP 标记的基于 DPI 的 QoS。与 ISP 协商高密度活动期间的突发容量协议。对于超过 300 名代表的会议,考虑使用专用的 10Gbps 活动上行链路。
一家在三个城市拥有物业、包含 120 间客房的精品酒店集团希望标准化其 WiFi 基础设施。每个物业都有休闲和商务客人的混合。IT 总监希望确保商务客人获得优质体验,而无需在每个站点投资新硬件。现有的基础设施混合了 Ubiquiti UniFi AP 和 Cisco Meraki 防火墙。应该推荐什么架构?
推荐一种集中的云管理架构,利用现有的 Meraki 防火墙进行 DNS 过滤(通过 Meraki 内置的内容过滤和 Umbrella 集成)和基于 DPI 的 QoS。为每个物业配置两个 SSID:标准 Guest SSID(带有 Captive Portal 的 WPA3-Personal)和 Business SSID(带有 802.1X 的 WPA3-Enterprise)。将 Business SSID 映射到具有最高 QoS 优先级层的专用 VLAN。在 UniFi AP 上,启用 WMM 并配置 DSCP 到 WMM 的映射,以匹配 Meraki 防火墙的标记策略。部署集中式 RADIUS 服务器(或使用云 RADIUS 服务)以便在所有三个物业中进行 802.1X 身份验证。在办理入住时为企业账户客人提供 Business SSID 凭据。
练习题
Q1. 您刚刚在酒店的访客 VLAN 上启用了 DNS 过滤。在 10 分钟内,前台接到了客人的电话,称他们无法连接到 WiFi - 他们没有看到登录页面,并且收到了“无互联网连接”错误。最可能的原因是什么?您如何解决?
提示:考虑当新设备加入开放网络并尝试访问 Captive Portal 时的事件序列。
查看标准答案
DNS 过滤策略阻止了 Captive Portal 重定向或 walled garden 所需的一个或多个域名。当设备加入网络时,它会发送一个 HTTP 探测请求以检测 Captive Portal。如果 DNS 解析器无法解析重定向域名(因为它在黑名单上,或者过滤器过于严格),设备就永远不会看到登录页面。解决方案:立即识别 Captive Portal 的重定向域名、认证服务器域名以及任何社交登录提供商域名(例如 Google 登录的 accounts.google.com),并将它们添加到 walled garden 白名单中。walled garden 必须针对未认证的设备完全绕过 DNS 过滤器。
Q2. 网络架构师在边缘防火墙上配置了 DPI,将 Zoom 流量标记为 DSCP EF (46),并已验证配置正确。然而,在会议高峰时段,商务客人仍反映有抖动和丢包现象。在 AP 处抓包显示 Zoom 流量到达时的 DSCP 为 0 (Best Effort)。最可能的原因是什么?
提示:请记住,QoS 是端到端的要求,路径中的每个设备都必须配置为信任并转发优先级标记。
查看标准答案
防火墙和接入点之间的交换机正在剥离 DSCP 标记或将其重写为 0 (Best Effort)。当交换机配置了默认的“不信任” QoS 策略并重置所有传入的 DSCP 值时,这是一个常见问题。解决方案:识别防火墙和 AP 之间路径上的交换机,并在其上联端口上将 QoS 信任策略配置为“信任 DSCP”。此外,验证接入点是否配置为将 DSCP EF 映射到 WMM AC_VO (Voice),而不是默认映射到 AC_BE。
Q3. 您正在为一家拥有 250 间客房的酒店提供咨询服务,该酒店希望实施 Airtime Fairness 以提高商务客人的 WiFi 性能。该酒店还有 80 个使用 802.11b/g 的智能客房设备(温控器、电动窗帘),且目前与访客处于同一 SSID。在这种配置下启用 Airtime Fairness 的风险是什么?推荐的方法是什么?
提示:考虑 Airtime Fairness 如何分配资源,以及传统 802.11b 设备的传输速率与现代 802.11ac/WiFi 6 设备相比如何。
查看标准答案
Airtime Fairness 为所有客户端分配相同的传输时间,无论其数据速率如何。以 1 - 11 Mbps 传输的传统 802.11b 设备与以 600+ Mbps 传输的现代 WiFi 6 设备获得相同的时间片。在实际操作中,传统设备在其时间片内传输的数据要少得多,这对于设备本身是可以接受的,但问题是接入点必须等待慢速设备完成传输,然后才能为下一个客户端提供服务。这可能会导致智能客房设备错过其轮询窗口,从而导致间歇性连接断开。推荐的方法是将所有物联网设备迁移到 VLAN 30 (IoT/管理) 上禁用了 Airtime Fairness 的专用 2.4GHz SSID,并仅在所有客户端均为现代设备的 5GHz 访客和商务 SSID 上启用 Airtime Fairness。
Q4. 一家酒店集团的 CTO 要求您证明部署托管 DNS 过滤服务(每年 8,000 英镑)相比继续使用当前未托管网络的成本合理性。该酒店拥有一条每年成本为 24,000 英镑的 1Gbps 光纤上行链路。您将如何构建 ROI 论点?
提示:同时考虑直接的基础设施成本节省和间接的收入影响。
查看标准答案
从两个方面来构建 ROI 论证。直接节省:如果 DNS 过滤收回了 30% 的浪费带宽,现有 1Gbps 链路的有效吞吐量将增加到相当于约 1.3Gbps。这使 10Gbps 升级的需求(通常为 45,000 - 80,000 英镑的资本支出加上增加的年租线费用)推迟了至少 18 - 24 个月。在第一年内,仅通过推迟的资本支出就可收回每年 8,000 英镑的过滤服务成本。间接收入影响:提高企业客户群的 WiFi 满意度得分 - 根据同类部署,通常会有 15 - 25% 的提升 - 这将直接影响企业客户的重复预订率。对于一家拥有 250 间客房、企业入住率为 40%、平均房价为 180 英镑/晚的酒店来说,即使企业重复预订率仅提高 2%,也意味着每年约 65,000 英镑的额外收入。综合 ROI 案例令人信服,并可在单一财政年度内进行量化。
常见问题
What network specifications do business travellers require from hotel WiFi?
Business travellers prioritize predictable latency, sufficient upstream bandwidth, and consistent connection stability over raw burst speeds. Core requirements include at least 15 to 25 Mbps symmetric bandwidth per active device, round-trip latency below 50 milliseconds, jitter under 10 milliseconds, and packet loss below 0.5 percent for interactive applications like Zoom, Microsoft Teams, and Webex. Furthermore, networks must permit transparent UDP and IPsec passthrough on ports 500 and 4500 to support corporate VPN tunnels without captive portal timeouts dropping active enterprise connections.
How should hotels configure QoS and WMM to prioritize business traffic?
Hotels should implement 802.11e Wireless Multimedia (WMM) and upstream Differentiated Services Code Point (DSCP) traffic classification. Upstream gateways should classify real-time voice and video conferencing packets into DSCP 46 (Expedited Forwarding) or DSCP 34 (AF41), mapping directly to WMM Voice (AC_VO) and Video (AC_VI) access categories on wireless access points. General web browsing and SaaS applications map to Best Effort (AC_BE), while background streaming and bulk file transfers are throttled to Background (AC_BK) or CS1, preventing recreational streaming from starving executive meetings.
How does PMS integration facilitate tiered bandwidth allocation for hotel guests?
Property Management System (PMS) integration connects hotel access gateways with hospitality management platforms like Oracle Hospitality Opera, Infor HMS, Protel, or Mews via standard interfaces such as Micros Fidelio or HTNG protocols. When a guest authenticates with their room number and surname, the PMS confirms their loyalty tier or booking package. Loyalty members and business delegates automatically receive unthrottled high-speed tiers (such as 50 Mbps down and 25 Mbps up with elevated QoS), while standard non-loyalty tiers receive standard speed allocations, incentivizing direct bookings and loyalty enrollment.
Why do corporate VPNs disconnect on hotel WiFi networks and how is it resolved?
Corporate VPN disconnections typically stem from three technical friction points: restrictive captive portal session timers, aggressive NAT connection tracking timeouts, and stateful firewall filtering of Encapsulating Security Payload (ESP) or GRE protocols. Hoteliers resolve this by extending captive portal authentication leases (typically 24 to 72 hours matching guest stay length), enabling NAT traversal (NAT-T) on firewalls, and adjusting stateful NAT UDP timeouts to at least 180 seconds to keep enterprise keepalive heartbeats intact.
What access point density and radio design is recommended for business hotels?
Modern business hotels require one access point per guest room or one access point per two rooms using wall-plate APs (such as Cisco Catalyst 9105AXW, Aruba AP-505H, or Ruckus H550) installed in living areas rather than hallway deployments. Hallway access points suffer severe signal attenuation through fire-rated doors and bathroom plumbing, forcing client devices to connect at lower modulation and coding schemes (MCS) and driving up airtime utilization. Wall-plate APs provide strong 5GHz and 6GHz coverage (-65 dBm or better) directly where guests work, while keeping transmit power low (10 to 14 dBm) to minimize co-channel interference.
How does Purple help hotel operators optimize guest and business WiFi?
Purple provides cloud-managed guest WiFi, automated captive portal onboarding, and hospitality analytics that integrate directly with leading hotel PMS platforms and enterprise wireless hardware. Purple automates guest authentication, enforces dynamic bandwidth tiers based on room type or loyalty status, enables single sign-on across hotel portfolios, and captures verified guest profiles compliant with GDPR, CCPA, and LGPD standards without requiring complex on-premise controller appliances.
继续阅读本系列
如何扫描 WiFi 干扰并寻找最佳信道
本综合技术指南为企业 IT 负责人提供了识别射频干扰和选择最佳 5GHz 信道的可操作方法。内容涵盖频谱分析、DFS 注意事项以及实际部署策略,旨在无需新增硬件投资的情况下最大化吞吐量并降低延迟。
如何在不购买新接入点的情况下提高 WiFi 速度
本指南详细介绍了企业场所如何在不购买新接入点的情况下,收回 30% 以上的 WiFi 带宽。通过实施 DNS 过滤、频段导航和 QoS 策略,IT 团队可以延长硬件寿命、降低 CapEx,并提高网络性能与安全性。
降低高密度 WiFi 网络上的延迟
本指南详细介绍了消除跟踪域的不必要 DNS 查询如何显著降低高密度 WiFi 网络上的延迟。它为管理拥挤场馆环境的 IT 领导者提供了可操作的架构、实施和投资回报率 (ROI) 指南。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。