
Network audit trail and compliance readiness evaluator
Assess whether your WiFi access logs and network audit trails meet statutory standards for PCI-DSS, HIPAA, SOC 2, GDPR, and eduroam.
Select the audit controls currently implemented across your wireless estate:
Warning: 3 mandatory control(s) are missing for PCI-DSS v4.0. In the event of a regulatory inspection or security incident, unauthenticated sessions or missing accounting packets may lead to compliance failure.
- 1All individual user access to cardholder data environments
- 2All actions taken by individuals with administrative privileges
- 3Access to all audit trails and log manipulation attempts
- 4Invalid logical access attempts and authentication failures
- 5Use of identification and authentication mechanisms (RADIUS/802.1X)
- 6Initialization of audit logs and stopping/pausing of logging services
Automate compliant audit trails for enterprise and guest WiFi
Purple provides hardware-agnostic Cloud RADIUS accounting, automated visitor consent logging, and encrypted SIEM streaming across Cisco, Aruba, Ruckus, Fortinet, and Meraki networks.
审计跟踪是一种安全的、按时间顺序排列的记录,显示谁在系统的什么地方以及何时执行了什么操作。在英国,审计跟踪文件不力在 15% 的 FCA 执法案例中出现,有超过 5 亿英镑的罚款与交易记录和监控不足有关。在 WiFi 和网络接入领域,这与在金融领域同样重要,因为如果您无法重构用户会话、身份验证事件或管理员更改,您就无法证明发生了什么。
如果您正在处理访客 WiFi、员工 SSO、共享办公楼层、学生宿舍或拥有多个租户网络的酒店,您可能已经遇到过有人提出一个简单问题却变成棘手调查的情况。是谁连接了该设备?为什么用户会被分配到错误的 VLAN?登录失败是来自真实的员工、过期的证书,还是尝试重复使用旧凭据的设备?
这就是什么是审计跟踪从一个抽象的合规术语变得具有实际运行价值的地方。在实践中,它相当于一座大楼的闭路电视监控录像加上其门禁控制日志的数字化版本。您需要一个记录,让您能够追踪活动、验证身份并证明某个操作是合法的、偶然的还是恶意的。
什么是审计跟踪
一个有用的定义是:审计跟踪是一种防篡改的、按时间顺序排列的事件记录,让您能够从头到尾重构一项活动。在 IT 安全中,这通常意味着与用户、设备、系统或交易相关联的一系列条目。在基于身份的 WiFi 中,这意味着您可以跟踪从初始身份验证到策略分配、会话活动、接入状态更改以及最终断开连接的整个连接过程。
想想一个常规事件。场所经理说某个访客不知何故被分配到了受限网络。安全分析师看到来自员工设备的重复身份验证失败。审计员要求提供只有授权用户才能访问特定服务的证明。如果您只有少数几个时间戳不一致的通用日志,您只能靠猜测。如果您有完善的审计跟踪,您就可以用证据来回答。
系统日志记录事件。而审计跟踪则让您能够以可辩护的顺序讲述这些事件的故事。
limit
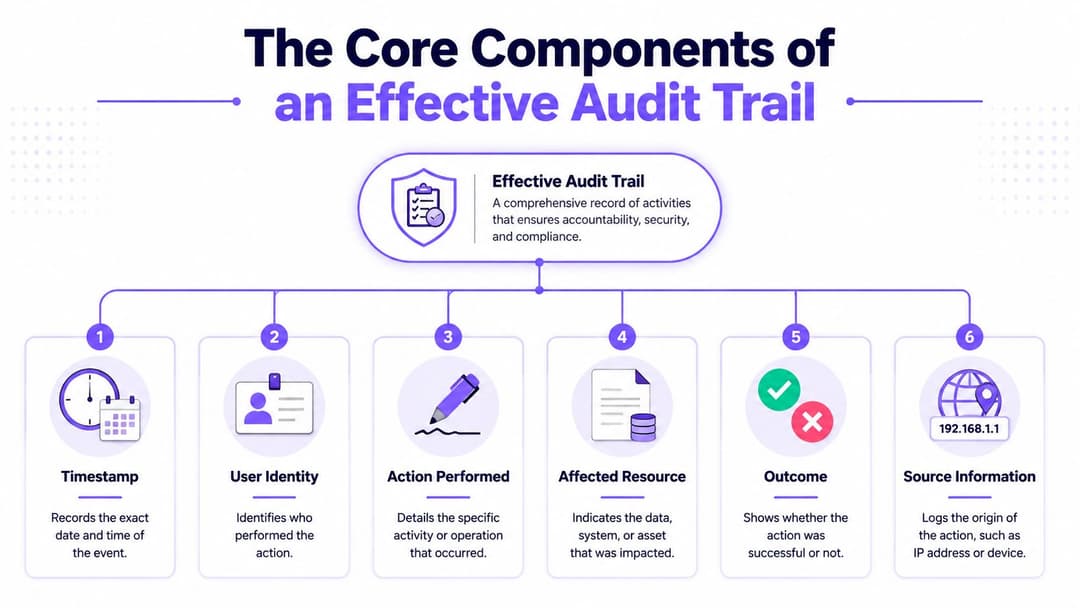
对于网络团队来说,重要的不是词典上的定义。而是记录必须清晰回答几个基本问题的实际要求:
谁操作了
真实身份、服务账户或设备身份发生了什么
登录、身份验证失败、角色更改、策略推送、证书颁发、断开连接、管理员编辑在何处发生
涉及的系统、SSID、控制器、应用程序、租户或资源发生时间
一个能与您环境中其他部分保持一致的可靠时间戳是否成功
成功、失败、超时、拒绝或部分完成
在现代 WiFi 环境中,这至关重要,因为访问控制不再仅仅是“用户是否输入了正确的密码?”。它是身份、态势、联合、漫游、细分、租户边界以及快速做出的策略决策。没有审计轨迹,零信任声明将难以立足。
为什么审计轨迹是业务必需品
忽视审计轨迹是一项业务风险,而不仅仅是技术差距。在英国,自 1985 年《公司法》颁布以来,审计轨迹一直是财务治理的基石。金融行为监管局(FCA)在其 2022/23 年度报告中指出,审计轨迹文件记录的缺失导致了 15% 的执法案例,并因交易记录和监控不足导致了超过 5 亿英镑的罚款。信息专员办公室(ICO)也报告称,GDPR 实施后,因访问控制中审计轨迹不足而导致的罚款占 68%,详情请参阅 此审计轨迹概述。
这是合规监管方面。在运营方面,薄弱的可审计性会造成一种无形的损害。安全团队需要花费更长的时间进行调查。网络工程师无法隔离错误变更的源头。场所运营商难以证实用户的投诉是否属实。财务和合规团队最终只能依赖截图、导出文件以及某人对发生事情的记忆。
安全防御
在基于身份的网络中,审计轨迹是您寻找早期滥用迹象的首要位置之一。当记录结构良好时,重复的失败认证、访问角色的突然改变、不同地点之间异常的漫游行为,或者管理员在正常变更窗口之外修改策略,都会变得非常显眼。
事后来看,共享密码几乎无法提供任何有用信息。而绑定用户的事件轨迹则能提供更多信息。
- 访客网络因此受益,因为您可以区分真实的返回访客与可疑的重复连接模式。
- 员工访问更容易监控,因为 SSO 事件可以追溯到具体的记名身份。
- 多租户网络变得更加安全,因为您可以验证隔离规则是否已按预期应用。
数字取证
在发生安全事件期间,最糟糕的后果不是“我们发现了恶意活动”。最糟糕的后果是“我们无法证明发生了什么”。审计追踪是您的重建层。它们可帮助您构建时间线、关联变更并从噪音中分离出根本原因。
实用规则:如果您的网络平台无法在同一个时间线中显示身份事件、策略决策和管理员变更,那么您的取证过程将会变得异常缓慢。
这不仅仅关系到网络安全事件。欺诈团队、内部审计和合规人员都依赖可追溯的记录。如果您的组织需要针对财务控制和调查的专业支持,当日志记录与治理重合时,一个实用的外部资源是 detect fraud with Lighthouse Consultants。
监管合规
许多团队将审计追踪视为仅在审计员要求时才收集的证据。这种做法本末倒置。出色的审计追踪是持续构建的,以便在提出问题时,证据已经存在。
对于 WiFi 和访问平台,合规性通常取决于您是否能够显示谁进行了身份验证、处理了哪些数据、哪位管理员进行了更改以及该事件发生的时间。如果这些记录不完整或可被更改,合规态势就会迅速削弱。
日常运维排障
并非每个审计追踪的使用场景都如此惊心动魄。许多只是日常的工程问题。
用户反馈他们被安全 SSID 掉线。租户反馈他们的设备分配到了错误的配置文件。场馆报告说入网功能昨天正常,今天却失效了。审计追踪通常能快速给出答案:身份过期、策略映射被拒绝、目录同步失败、证书不匹配,或者改变了访问逻辑的配置编辑。
这就是为什么成熟的团队不会将审计追踪视为死档。他们将其视为实时运行的数据。
高效审计追踪的核心要素
审计追踪的效果取决于每个事件的结构。如果记录含糊不清、可变或不一致,那么在调查期间该追踪就无法站得住脚。良好的可审计性就像一个食谱。遗漏了一种必不可少的成分,结果就会变得不可靠。
根据英国《2018年数据保护法案》,审计追踪必须具备防篡改特性。NIST SP 800-53 Rev. 5中体现并被英国NCSC一致实践所采用的技术指南指出,应使用WORM存储或SHA-256等加密哈希进行不可篡改的日志记录。同源摘要指出,英国ICO的执法行动包括对英国航空处以1800万英镑的罚款,原因是缺失审计追踪导致事件响应延迟了72小时。底层参考来源是 NIST词汇表中的审计追踪条目。
事件本身
首先从显而易见但经常被忽视的一点开始。每一个条目都必须描述一个有意义的事件。
这意味着不仅要记录“发生了身份验证”,还要记录身份验证的类型、针对哪个身份源、用于哪个网络环境以及结果如何。管理员操作也是如此。仅记录“设置已更改”几乎毫无用处,而“已由命名的管理员账户将SSID策略从员工访问更改为访客访问”则是可采取行动的记录。
一个强大的事件记录应该捕获:
- 用户身份,例如命名用户、服务账户或设备证书主题
- 执行的操作,例如登录、退出、注册、角色分配、策略更新或撤销
- 受影响的资源,例如SSID、租户、用户组、访问配置文件或控制器对象
- 结果,包括成功、拒绝、失败原因或超时
- 源上下文,例如设备类型、身份验证源或发起系统
时间与顺序
时间戳听起来很简单,直到您需要在WiFi控制器、身份提供商、防火墙和SIEM工具之间进行关联分析。如果您的时间源不一致,调查就会变得一团糟。
当多个操作几乎同时发生时,毫秒级的精度就显得至关重要。单点登录失败、重试、策略查找和会话接受都可以在瞬间发生。如果没有精确的顺序,分析人员就无法判断是哪个事件触发了下一个事件。
如果日志无法被确信地排序,人们就会开始根据不完整的证据来推断原因。这就是糟糕的事件报告的由来。
完整性与不可篡改性
可以在不发出通知的情况下进行编辑的日志不是审计追踪,而只是一个记事系统。
防篡改证据是赋予记录可信度的关键。在实践中,团队通常通过只准追加的存储、受控的导出路径、加密哈希、严格的角色隔离以及集中保留控制来实现这一点。其目的很简单:如果有人更改了记录,您能够检测到。
这对于管理员操作尤为重要。如果拥有最高特权的人员所做的更改没有被独立记录,他们将带来最大的风险。
前因后果上下文
对于网络准入控制,最有价值的字段之一是变更上下文。旧状态是什么,新状态又是多少?
这对于以下方面至关重要:
- 从访客到员工的角色变更
- 共享属性的租户映射编辑
- 修改 VLAN、ACL 或会话行为的策略更新
- 证书颁发、更新和吊销等证书生命周期事件
如果您正在构建零信任模型,您的审计跟踪应支持相同水平的问责制。要了解这种运营思维模式,可以参考这篇关于 零信任网络访问 的文章。
WiFi 和网络准入中的审计跟踪示例
使审计跟踪变得实用的最快方法是查看现实的事件序列。在 WiFi 和网络准入中,价值并不在于单行日志。而是在于解释整个会话的记录链。
示例一,酒店中的访客 WiFi
访客到达、连接到场所 SSID、通过无密码流程进行身份验证,并获得互联网访问权限。稍后,前台报告该访客称网络反复掉线。
该会话的一个有用审计跟踪可能如下所示:
| 事件时间 | 标识 | 操作 | 资源 | 结果 |
|---|---|---|---|---|
| 08:14:22 | 访客用户记录 | 关联请求 | 访客 SSID | 已接受 |
| 08:14:24 | 访客用户记录 | 身份验证挑战已完成 | 访客访问服务 | 成功 |
| 08:14:25 | 访客用户记录 | 已分配访问策略 | 访客网络角色 | 成功 |
| 08:14:26 | 设备会话 | 会话已开始 | 场所 WiFi 服务 | 成功 |
| 08:37:10 | 设备会话 | 重新验证尝试 | 访客访问服务 | 超时 |
| 08:37:14 | 设备会话 | 会话已恢复 | 访客网络角色 | 成功 |
| 09:02:41 | 设备会话 | 断开连接 | 访客 SSID | 客户端发起 |
该序列可帮助工程师快速回答几个问题。访客进行身份验证了吗?是的。是否授予了访问权限?是的。掉线是因为策略改变吗?不是。重新验证期间是否发生超时?是的。这能立即缩小故障排查范围。
示例二:多租户大楼中的员工接入
现在换一个场景。共享商业地产的员工使用企业 SSO 进行连接。随后,安全部门想知道为什么该用户会短暂失去对内部应用程序的访问权限。
审计痕迹可能如下所示:
user=j.smith
action=authentication_request
identity_source=corporate_directory
resource=staff_secure_ssid
outcome=success
user=j.smith
action=certificate_validated
identity_source=enterprise_ca
resource=network_access_policy
outcome=success
user=j.smith
action=role_assignment
resource=tenant_staff_profile
outcome=success
admin=directory_sync_service
action=group_membership_update
resource=tenant_staff_profile
outcome=success
user=j.smith
action=reauthorisation
resource=application_access_segment
outcome=denied
这说明了一个完全不同的问题。WiFi 连接本身可能没有问题。问题可能源于初始访问后发生变化的组数身份或授权状态。如果没有审计痕迹,网络团队可能会错误地归咎于无线层。
优秀的审计痕迹能揭示什么
这些示例的重点不在于格式。不同的系统会发出 syslog、JSON、CEF、API 事件或专有记录。关键在于审计痕迹足够连贯,能够支持实际的决策。
寻找以下三个特征:
- 会话连续性,以便可以端到端地跟踪一个用户的历程
- 身份清晰性,以便命名的用户、访客、设备和服务不会混淆在一起
- 管理可追溯性,以便工程师、服务台人员和自动化所做的更改清晰可见
在企业 WiFi 中,薄弱的审计痕迹通常会在交接时失败。身份验证记录在一个地方,策略决策记录在另一个地方,而管理员更改又记录在别处。强大的审计痕迹可以将这些片段缝合在一起。
安全地管理审计痕迹数据
收集审计数据是容易的部分。而保持其有用、安全且可搜索则是团队通常面临的挑战。挑战在于在证据质量、存储成本、隐私考量和运营开销之间取得平衡。
首要决策是保留期限。如果数据保留时间太短,您会在问题暴露之前丢失证据。如果不加组织地永久保留所有内容,则会创建一个庞大臃肿且无人能快速搜索的归档。答案应该来自您的合规义务、事件响应需求以及历史访问记录的业务价值。
存储与访问控制
审计轨迹本身就很敏感。它们通常会泄露用户名、访问模式、管理员操作和系统结构。应将它们视为受保护的业务数据,而不仅仅是工程废气。
合理的处理方法通常包括:
- 限制访问,以便只有获得授权的管理员、安全分析师和审计员才能查看或导出日志
- 职责分离,以便执行更改的人员不是唯一能够检查或清除其记录的人
- 集中保留规则,以便本地设备不会成为唯一的证据来源
- 受控导出,以便调查不会在没有治理的情况下传播敏感日志数据的副本
对于访问和占用数据重叠的环境,物业团队通常也需要邻近的运营控制。一个相关的例子是 使用 Nimbio 管理物业访问,特别是在访客旅程和建筑访问流程交叉的地方。
常见审计日志格式对比
| 格式 | 结构 | 最适用于 | 主要优势 |
|---|---|---|---|
| Syslog | 纯文本,面向事件 | 网络设备、控制器、防火墙 | 跨基础设施工具的广泛支持 |
| JSON | 结构化键值格式 | 现代平台、API、云日志记录 | 易于解析和更丰富的上下文 |
| CEF | 标准化事件格式 | SIEM 摄取和跨供应商关联 | 一致的安全事件处理 |
可查找性比容量更重要
在真实的事件中,如果团队无法快速查询,没有人会为你保留了多少日志而感到惊叹。索引、标准化和合理的字段命名比将原始事件倾倒到廉价存储中更为重要。
运营建议:保留您可以搜索的内容。归档您可以恢复的内容。不要混淆这两个状态。
集中审计数据为企业提供了主要优势。它简化了访问控制,加速了关联,并降低了当本地系统滚动或重建时丢失记录的风险。如果您正在审查围绕处理业务和用户数据的更广泛平台控制,那么这份关于 数据和安全实践 的概述是一个有用的参考点。
在您的企业中实施审计轨迹
最有效的审计轨迹计划是作为访问架构的一部分设计的,而不是在部署后才临时拼凑。如果您的网络、身份平台和安全工具各自独立生成日志,且没有通用的结构,您将获得零碎的事实,而不是可靠的证据链。
从集中化管理开始。将网络访问事件、管理员操作、身份事件和平台级变更推送至单一分析层,通常是 SIEM 或日志管理平台。Splunk、Microsoft Sentinel、Elastic、IBM QRadar 等类似工具常用于此,因为它们支持在无线、目录、终端和应用程序数据之间进行关联分析。
选择符合业务运营的日志模型
分散式模型在小型环境中可能有效,但一旦多个团队涉及同一个访问流程,它就会失效。在企业级 WiFi 中,一个用户会话可能涉及无线控制器、身份提供商、证书服务、策略引擎和云端仪表板。如果每个系统都保留自己具有不同保留期限和访问控制的历史记录,调查工作将立即变慢。
集中式模型通常效果更好,因为它能为您提供:
- 单一搜索点,用于会话和管理员活动
- 一致的保留期限,跨越各个系统
- 更轻松的告警,针对可疑的访问模式
- 更干净的证据处理,在审计和事件响应期间
这并不意味着每个原始事件都必须永远保存在同一个地方。它的意思是,您重要的审计记录应该以保持其监管链完整的方式进行收集和保存。
将审计追踪与访问策略联系起来
许多实施方案在这一领域表现不足。团队记录了身份验证事件,但没有记录与其相关的策略决策。这就在“用户已登录”和“用户被允许执行此操作”之间留下了空白。
成熟的设计会同时记录这两者。它应该显示身份、访问决策、角色分配以及影响这些结果的行政变更。如果您正在审查访问执行如何融入更广泛的企业态势,这篇 网络访问控制解决方案 指南是一个很好的起点。
对于审计记录更强的完整性模型,人们也越来越感兴趣,尤其是在多个组织共享信任边界的情况下。在这些情况下,团队有时会探索仅追加和分布式验证方法,例如 针对企业的区块链解决方案,这并不是为了替代日志记录,而是作为选定记录的附加完整性层。
在生产环境中经得起考验的最佳实践
表现出色的团队通常在一些看似枯燥的细节上极具纪律性。他们规范化字段、保持时间同步、积极保护管理员日志,并在发生事件迫使他们之前测试检索功能。
一个实用的清单:
- 记录富含身份信息的事件,包括身份验证源、策略结果和管理员操作
- 同步时间,跨越无线、身份和安全系统
- 利用追加写入(append-only)控制和受限权限保护日志
- 规范化关键字段,以便跨厂商进行搜索
- 通过重建样本用户旅程,定期测试调查流程
- 明确记录所有权,从而确保有人对保留、审查和导出控制负责
策略片段示例
保留声明可以很简单:
与网络访问、身份事件和管理操作相关的安全审计记录必须根据适用的法律、法规和运营要求进行集中保留。在主动保留期内,记录必须保持可搜索状态,并防止未经授权的修改或删除。
访问控制声明同样应该清晰明了:
对审计跟踪数据的访问仅限于具有明确运营、安全、合规或调查需求的授权人员。特权管理员不得在批准的保留流程之外修改或删除审计记录。
这些并不是华丽的策略。它们之所以有效,是因为它们具有可执行性。
关于审计跟踪的常见问题
审计跟踪与系统日志有什么区别
系统日志通常是由设备、应用程序或服务生成的事件的原始记录。而审计跟踪则是与用户操作、管理员更改或业务流程相关联的、可重建的这些事件的序列。
换句话说,日志是原材料。审计跟踪则是您可以使用的证据链。
我们应该保留审计跟踪数据多长时间
没有一个适用于所有企业的通用期限。保留时间应遵循您所在环境中适用的最严格的法律、法规、合同和调查要求。
从实用的角度来看,保持简单即可。按系统类别定义保留期限,记录原因,并确保在您声称的保留期限内,数据仍然是可搜索的。
审计跟踪可以被篡改吗
它们可能会被作为篡改目标,这正是防篡改证据至关重要的原因。一个值得信赖的审计跟踪会使用使未经授权的修改可被检测到的控制措施,例如追加写入(append-only)处理、加密完整性检查、严格的权限和集中保留。
如果一个平台允许静默编辑或删除关键访问记录,它可能仍会生成日志,但它无法为您提供可靠的证据。
网络团队应该首先优先考虑什么
从身份事件、管理更改和访问决策开始。这三个类别可以解决企业 WiFi 环境中大多数棘手的问题。
如果仅记录连接尝试,您只会知道有设备出现。您将无法得知该设备归谁所有、收到了什么策略,或者是否是管理员的更改导致了这一结果。
如果您正在更换共享的 WiFi 密码、实现访客接入现代化,或试图让员工和租户的连接更易于审计,那么 Purple 值得深入了解。其基于身份的方法可帮助企业从基本的连接日志过渡到更清晰、更具防御性的访客认证、员工接入和多租户网络活动记录。



