WAN Architecture & Bandwidth Sizing Planner
Model multi-site WAN topologies, assess SD-WAN versus MPLS migration economics, calculate link saturation thresholds, and configure zero-trust branch edge overlays.
Network Topology Parameters
Capacity Sizing & Performance SLA
- High peak link saturation (100%). Sizing uplinks to at least 525 Mbps per site prevents queue drops during peak visitor hours.
- Sub-second failover (0.8s) ensures zero active transaction drops for card payments, PMS check-ins, and guest onboarding.
- Secondary 5G cellular uplink delivers true out-of-band physical diversity, safeguarding venue operations against terrestrial fibre cuts.
आप शायद एक परिचित सिरदर्द से जूझ रहे हैं। एक होटल प्रॉपर्टी रिपोर्ट करती है कि चेक-इन टैबलेट धीमे हैं। दूसरा कहता है कि कार्ड भुगतान टर्मिनलों का कनेक्शन कुछ समय के लिए टूट गया। हेड ऑफिस हर साइट पर निरंतर रिपोर्टिंग चाहता है, और आपके रिमोट स्टाफ को हर सोमवार सुबह सपोर्ट कतार बनाए बिना क्लाउड टूल्स तक सुरक्षित एक्सेस की आवश्यकता होती है।
यहीं पर WAN कंप्यूटर परिभाषा केवल एक क्लासरूम टर्म न रहकर एक ऑपरेशन्स का विषय बन जाती है। यदि आप कई होटलों, रिटेल साइटों, क्लीनिकों या कार्यालयों का प्रबंधन करते हैं, तो आपको केवल "एक नेटवर्क" की आवश्यकता नहीं है। आपको अलग-अलग स्थानों, लोगों और प्रणालियों के लिए सुरक्षा या उपयोगकर्ता अनुभव से समझौता किए बिना एक संगठित वातावरण के रूप में काम करने का एक तरीका चाहिए।
2026 में WAN क्या है
सुबह 7 बजे, एक होटल कॉन्फ्रेंस के मेहमानों को चेक आउट कर रहा है, दूसरा ब्रेकफास्ट पेमेंट प्रोसेस कर रहा है, और हेड ऑफिस रात भर की रिपोर्ट निकाल रहा है। यदि ये तीनों साइटें एक ही बुकिंग सिस्टम, आइडेंटिटी प्लेटफ़ॉर्म और क्लाउड ऐप्स पर निर्भर हैं, तो उनके बीच के नेटवर्क को केवल दूरी तय करने से कहीं अधिक काम करना होगा। इसे व्यवसाय को आपस में समन्वित रखना होगा।
एक Wide Area Network, या WAN, वह नेटवर्क है जो अलग-अलग स्थानों, दूरस्थ उपयोगकर्ताओं और बाहरी सेवाओं को जोड़ता है ताकि वे एक संगठन के हिस्से के रूप में काम कर सकें। एक स्थानीय नेटवर्क एक साइट के भीतर ट्रैफ़िक को संभालता है। एक WAN साइटों के बीच और क्लाउड सॉफ़्टवेयर, डेटा सेंटर, भुगतान सेवाओं और केंद्रीय प्रबंधन टूल्स जैसे साझा प्लेटफॉर्मों तक ट्रैफ़िक को संभालता है।
एक सरल तुलना इसे समझने में मदद करती है। एक LAN एक होटल की इमारत के अंदर गलियारों, लिफ्ट और वायरिंग की तरह काम करता है। एक WAN उस सड़क प्रणाली की तरह काम करता है जो उस होटल को आपकी अन्य संपत्तियों, आपके मुख्य कार्यालय और उन सेवाओं से जोड़ती है जिन पर आपका स्टाफ हर दिन भरोसा करता है। यदि इमारत अच्छी तरह से व्यवस्थित है लेकिन सड़कें अवरुद्ध हैं, तो व्यवसाय की गति फिर भी धीमी हो जाती है।
यही कारण है कि पाठ्यपुस्तक की परिभाषा आपको केवल आधे रास्ते तक ही ले जाती है। 2026 में, WAN केवल शहरों या देशों में फैले नेटवर्क का तकनीकी नाम नहीं है। यह वितरित संगठनों के लिए ऑपरेटिंग फैब्रिक है। किसी होटल समूह, रिटेल चेन या केयर प्रदाता के लिए, यह तय करता है कि साइटें केंद्रीय अनुप्रयोगों तक सुरक्षित रूप से पहुंच सकती हैं या नहीं, रिमोट स्टाफ सुरक्षित रूप से लॉग इन कर सकता है या नहीं, और व्यस्त व्यावसायिक समय के दौरान क्लाउड सेवाएं उपयोग करने के लिए पर्याप्त तेज महसूस होती हैं या नहीं।
हार्डवेयर अभी भी मायने रखता है। राउटर यह तय करते हैं कि स्थानीय ट्रैफिक किसी साइट से कैसे बाहर निकलता है और व्यापक नेटवर्क तक कैसे पहुंचता है, यही कारण है कि जब आप WAN प्रदर्शन समस्याओं का आकलन करते हैं, तो व्यावसायिक नेटवर्क में राउटर की भूमिका को समझना मददगार होता है।
पुरानी परिभाषा क्यों अधूरी रह जाती है
यदि आप केवल इस बात पर रुक जाते हैं कि "एक WAN नेटवर्क को दूरी पर जोड़ता है," तो आप उन सवालों को छोड़ देते हैं जो संचालन के लिए महत्वपूर्ण हैं -
- उपयोगकर्ता अनुभव: क्या रिसेप्शन स्टाफ, फाइनेंस टीमों और रिमोट मैनेजरों को उन प्रणालियों तक निरंतर पहुंच मिलेगी जिनकी उन्हें आवश्यकता है?
- सुरक्षा: क्या ब्रांच साइटें और घरेलू कर्मचारी हमलावरों को कोर सिस्टम में आसान रास्ता दिए बिना कनेक्ट हो सकते हैं?
- क्लाउड प्रदर्शन: क्या SaaS टूल, वॉयस प्लेटफॉर्म और शेयर्ड डैशबोर्ड हर लोकेशन पर रिस्पॉन्सिव बने रहेंगे?
- लचीलापन: यदि एक सर्किट विफल हो जाता है तो भुगतान, रिपोर्टिंग या अतिथि सेवाओं का क्या होगा?
एक WAN व्यावसायिक परिणामों को आकार देता है।
विशेष रूप से हॉस्पिटैलिटी में, यह कई टीमों की तुलना में अधिक दैनिक गतिविधियों के पीछे होता है। प्रॉपर्टी मैनेजमेंट सिस्टम, कार्ड भुगतान, WiFi प्रशासन, CCTV एक्सेस, टेलीफोनी और पहचान सेवाएं अक्सर WAN लिंक के ठीक से काम करने पर निर्भर करती हैं। इसलिए आधुनिक परिभाषा व्यावहारिक है, शैक्षणिक नहीं। WAN आपके नेटवर्क का वह हिस्सा है जो कई स्थानों को एक प्रबंधित व्यवसाय की तरह व्यवहार करने की अनुमति देता है, जिसमें सुरक्षा नियंत्रण, प्रदर्शन नीतियां और फेलओवर योजनाएं लोगों के काम करने के तरीके में शामिल होती हैं।
WAN कंप्यूटर को परिभाषित करना
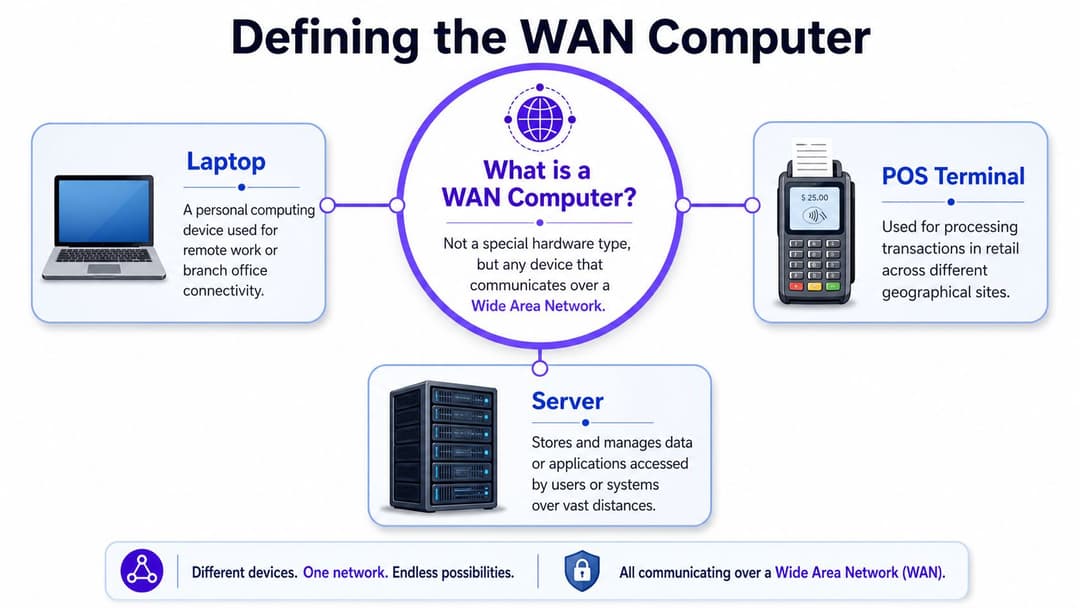
WAN computer definition अक्सर इस धारणा की ओर ले जाती है कि एक WAN कंप्यूटर एक विशेष प्रकार की मशीन है। ऐसा नहीं है। एक WAN कंप्यूटर कोई भी सामान्य डिवाइस है जो एक Wide Area Network पर संचार करता है।
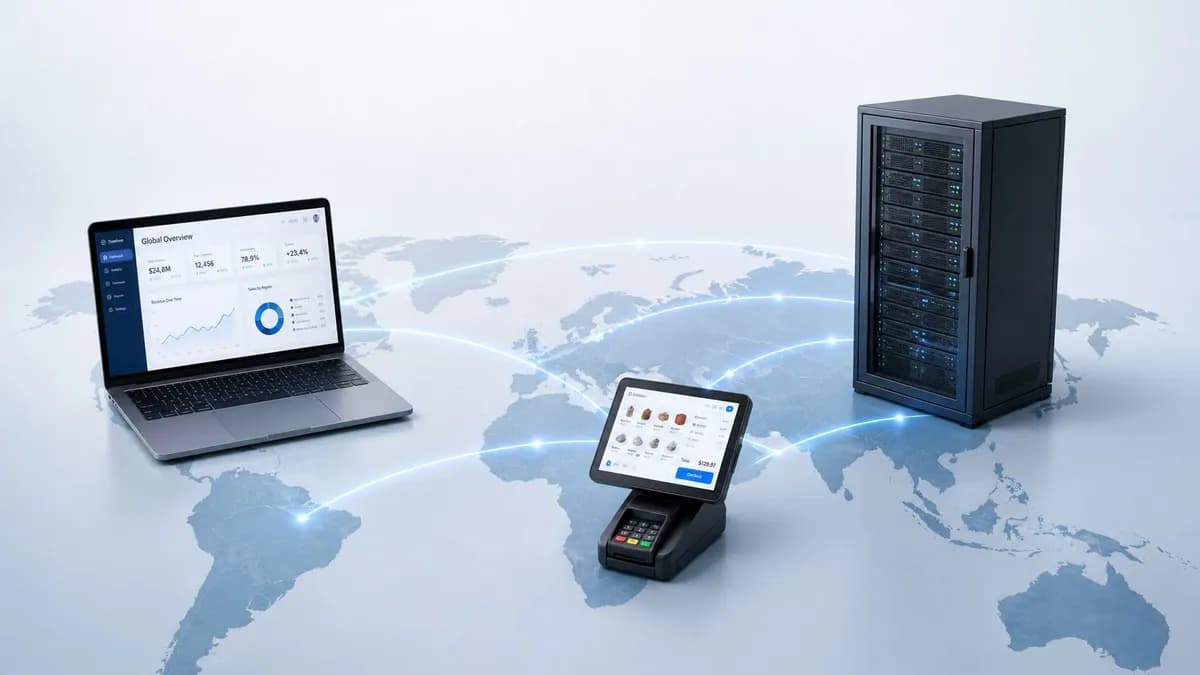
वह डिवाइस मुख्य कार्यालय में एक लैपटॉप, होटल के बार में एक पॉइंट-ऑफ-सेल टर्मिनल, रिसेप्शन पर एक चेक-इन कियोस्क, या डेटा सेंटर में एक सर्वर हो सकता है। डिवाइस स्वयं राउटर की तरह “WAN hardware” नहीं है। यह WAN गतिविधि का हिस्सा बन जाता है क्योंकि यह कैसे कनेक्ट होता है और इसका ट्रैफ़िक किन नेटवर्क मार्गों का उपयोग करता है।
इसके बारे में सोचने का एक सरल तरीका
एक LAN एक ही इमारत के भीतर आंतरिक फोन सिस्टम की तरह है। डिवाइस एक स्थानीय सेटअप पर एक-दूसरे से बात करते हैं जिसे आप बारीकी से नियंत्रित करते हैं। एक WAN अधिक व्यापक फोन नेटवर्क की तरह है जो अलग-अलग इमारतों, रिमोट कर्मचारियों और बाहरी सेवाओं को जोड़ता है।
इसका मतलब है कि एक WAN कंप्यूटर केवल एक डिवाइस है जो उस बड़े नेटवर्क पाथ का उपयोग कर रहा है।
इसके आस-पास आमतौर पर यह सब होता है:
- रूटर्स: ये ट्रैफ़िक को स्थानीय साइट से व्यापक नेटवर्क पर स्थानांतरित करते हैं। यदि आप उनकी भूमिका के बारे में विस्तार से जानना चाहते हैं, तो Purple के पास नेटवर्क में रूटर्स के लिए एक व्यावहारिक मार्गदर्शिका है।
- WAN लिंक: ये ब्रॉडबैंड, फाइबर, VPN कनेक्शन, सेलुलर लिंक, MPLS या इनका मिश्रण हो सकते हैं।
- सुरक्षा नियंत्रण: फ़ायरवॉल, पहचान जांच, विभाजन नीतियां और एन्क्रिप्शन ट्रैफ़िक के स्थानीय साइट से बाहर निकलने पर उसकी सुरक्षा करने में मदद करते हैं।
- केंद्रीय सेवाएं: क्लाउड एप्लिकेशन, बुकिंग सिस्टम, साझा फ़ाइल प्लेटफ़ॉर्म और व्यावसायिक उपकरण अक्सर WAN ट्रैफ़िक के अंतिम छोर पर होते हैं।
डिवाइस के लिए क्या बदलता है
LAN पर एक डिवाइस आमतौर पर नजदीकी संसाधनों से बात करता है। WAN का उपयोग करने वाला उपकरण अक्सर उन चीजों तक पहुंचता है जो दूर हैं, इमारत के बाहर हैं, और कभी-कभी आपके सीधे नियंत्रण से बाहर होती हैं। यह देरी, विश्वसनीयता, दृश्यता और सुरक्षा के आसपास की अपेक्षाओं को बदल देता है।
उदाहरण के लिए:
- लोकल प्रिंटर पर प्रिंट करने वाला फ्रंट-डेस्क PC एक LAN कार्य है।
- वही PC क्लाउड-आधारित रिज़र्वेशन प्लेटफ़ॉर्म खोलता है, तो वह WAN कनेक्टिविटी का उपयोग कर रहा होता है।
- एक ब्रांच ऑफिस का लैपटॉप केंद्रीय फाइनेंस सर्वर तक पहुँचता है, तो वह WAN का उपयोग कर रहा होता है।
- एक भुगतान टर्मिनल ट्रांजेक्शन डेटा को रिमोट प्रोसेसिंग सर्विस पर भेजता है, तो वह WAN पथ का उपयोग कर रहा होता है।
मुख्य परिभाषा: एक WAN कंप्यूटर कोई अद्वितीय मशीन प्रकार नहीं है। यह कोई भी डिवाइस है, चाहे वह मानक हो या विशिष्ट, जो अलग-अलग स्थानों को जोड़ने वाले नेटवर्क पर डेटा भेजता और प्राप्त करता है।
यह अंतर महत्वपूर्ण है क्योंकि "कंप्यूटर" पर मढ़े जाने वाले कई सपोर्ट मुद्दे असल में WAN की समस्याएं होते हैं। लैपटॉप शायद ठीक हो सकता है। समस्या ब्रांच सर्किट, VPN टनल, रूटिंग पॉलिसी या क्लाउड पाथ में हो सकती है।
WAN बनाम LAN: आपका डिवाइस कैसे अलग व्यवहार करता है
बहुत सी उलझन तब दूर हो जाती है जब आप WAN और LAN की अमूर्त नेटवर्क प्रकारों के रूप में तुलना करना बंद कर देते हैं और यह तुलना करना शुरू करते हैं कि उपयोगकर्ता क्या महसूस करता है।
| विशेषता (Attribute) | लोकल एरिया नेटवर्क (LAN) | वाइड एरिया नेटवर्क (WAN) |
|---|---|---|
| भूगोल | एक इमारत या स्थानीय साइट | विभिन्न दूरियों पर स्थित कई साइटें |
| नियंत्रण | आमतौर पर एक स्थानीय IT टीम द्वारा पूरी तरह से नियंत्रित | आंतरिक IT, प्रदाताओं और क्लाउड सेवाओं के बीच साझा |
| गति का अनुभव | स्थानीय संसाधनों के लिए आमतौर पर तेज़ और अधिक प्रत्यक्ष | अधिक परिवर्तनशील क्योंकि ट्रैफ़िक अधिक दूरी तय करता है और कई प्रणालियों से होकर गुजरता है |
| लागत पैटर्न | स्विच, केबलिंग, WiFi और स्थानीय हार्डवेयर पर केंद्रित | इसमें एक्सेस सर्किट, रूटिंग, सुरक्षा और मल्टी-साइट प्रबंधन शामिल हैं |
| सुरक्षा मॉडल | अक्सर स्थानीय विभाजन और परिधि नियंत्रणों के आसपास निर्मित | शाखाओं, उपयोगकर्ताओं और क्लाउड एक्सेस में स्तरित सुरक्षा की आवश्यकता होती है |
| उपयोगकर्ता अनुभव | एक साइट के अंदर सुसंगत | पथ की गुणवत्ता, नीति और लास्ट-माइल कनेक्टिविटी पर निर्भर करता है |
AWS ने WAN क्या है के अपने स्पष्टीकरण में उल्लेख किया है कि कई बुनियादी व्याख्याकर्ता केवल LAN-to-LAN परिभाषा तक ही सीमित रह जाते हैं और क्लाउड-फर्स्ट, मल्टी-साइट और रिमोट-एक्सेस आर्किटेक्चर की दिशा में व्यावहारिक बदलाव को छोड़ देते हैं। यही कारण है कि जैसे ही कोई डिवाइस WAN कनेक्टिविटी पर निर्भर होता है, आपके यूज़र्स का अनुभव बदल जाता है।
भूगोल अपेक्षाओं को बदल देता है
एक बिल्डिंग के अंदर, एक डिवाइस आमतौर पर आस-पास के सिस्टम से बात करता है। एक WAN में, ट्रैफ़िक एप्लिकेशन तक पहुँचने से पहले एक प्रदाता नेटवर्क, एक सुरक्षा स्टैक और क्लाउड इंफ्रास्ट्रक्चर से होकर गुजर सकता है।
एक होटल के लिए, इसका मतलब है कि एक रिसेप्शनिस्ट एक स्थानीय फ़ाइल शेयर को जल्दी से खोल सकता है, लेकिन व्यस्त घंटों के दौरान केंद्रीय बुकिंग प्लेटफ़ॉर्म का उपयोग करते समय देरी का अनुभव कर सकता है। डिवाइस नहीं बदला है। दूरी और पथ की जटिलता बदल गई है।
सुरक्षा अधिक बहुस्तरीय हो जाती है
एक LAN पर, टीमें अक्सर "अंदर का हिस्सा सुरक्षित है, बाहर का नहीं" के रूप में सोचती हैं। जैसे ही उपयोगकर्ता घरों, क्षेत्रीय कार्यालयों, पॉप-अप साइटों और मोबाइल डिवाइसों से कनेक्ट होते हैं, वह मॉडल विफल हो जाता है।
WAN से जुड़े डिवाइस को अक्सर इनकी आवश्यकता होती है:
- पहचान की जांच: यह पुष्टि करना कि उपयोगकर्ता कौन है
- डिवाइस का भरोसा: यह पुष्टि करना कि डिवाइस नीति का अनुपालन करता है
- एन्क्रिप्टेड ट्रांसपोर्ट: ट्रांजिट में डेटा की सुरक्षा करना
- सेगमेंटेशन: अतिथि, स्टाफ, भुगतान और परिचालन ट्रैफ़िक को अलग-अलग रखना
मल्टी-साइट संगठनों के लिए, एक ब्रांच केवल मुख्य कार्यालय से निकली कोई एक्सटेंशन केबल नहीं है। यह सुरक्षा के लिए एक और किनारा (edge) है।
प्रबंधन केंद्रीकृत हो जाता है
LAN की समस्याएं अक्सर स्थानीय होती हैं। WAN की समस्याओं के लिए आमतौर पर एक व्यापक दृष्टिकोण की आवश्यकता होती है। आपको यह देखने की आवश्यकता है कि उपयोगकर्ता, साइट राउटर, प्रदाता सर्किट, सुरक्षा परत और गंतव्य एप्लिकेशन के बीच क्या होता है।
यही एक कारण है कि कई टीमें केंद्रीय डैशबोर्ड और नीति-आधारित WAN प्रबंधन की ओर बढ़ती हैं। यदि आप एक सीधी तुलना चाहते हैं, तो Purple का difference between LAN and WAN पर लेख व्यावसायिक शब्दों में बुनियादी बातें प्रस्तुत करता है।
जब कोई डिवाइस केवल-LAN उपयोग से WAN-निर्भर उपयोग पर जाता है, तो समस्या निवारण (troubleshooting) "क्या मशीन काम कर रही है?" से बदलकर "पाथ का कौन सा हिस्सा विफल हो रहा है?" में बदल जाता है।
सामान्य WAN आर्किटेक्चर और उदाहरण
बीस संपत्तियों वाला एक होटल समूह शायद ही कभी लंबे समय तक एक ही तरह का WAN चलाता है। एक साइट पर पूर्ण फाइबर हो सकता है, दूसरी 4G बैकअप के साथ ब्रॉडबैंड पर निर्भर हो सकती है, और मुख्य कार्यालय अभी भी कुछ मुख्य एप्लिकेशनों के लिए पुरानी निजी सेवा पर निर्भर हो सकता है। यह मिश्रण अब सामान्य है। मुख्य प्रश्न यह है कि प्रत्येक डिज़ाइन अपटाइम, सुरक्षा और अतिथि व स्टाफ के अनुभव को कैसे संभालता है।
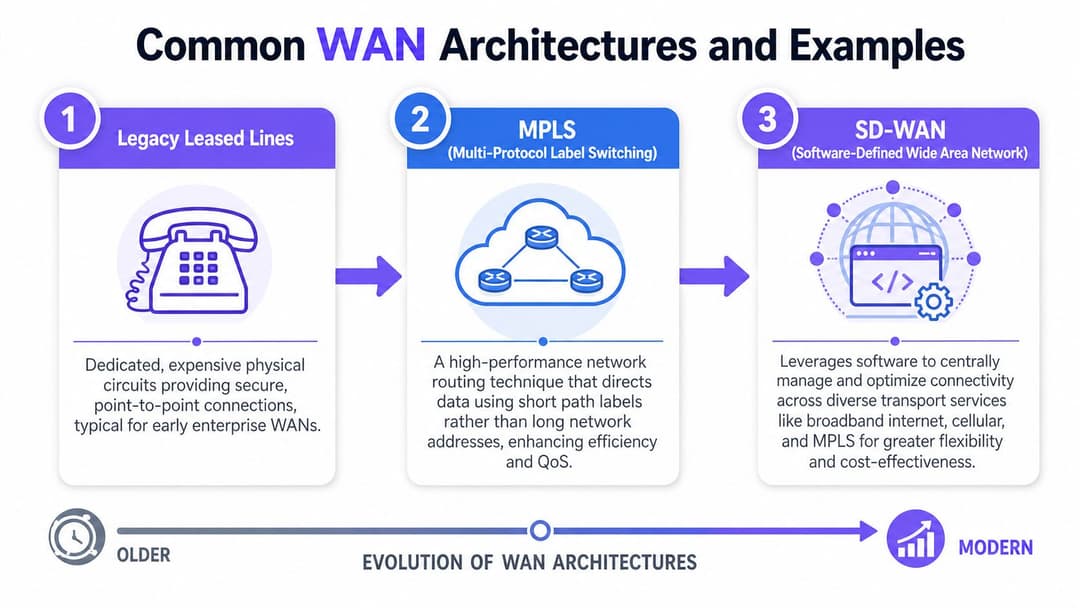
WAN आर्किटेक्चर फिक्स्ड, प्राइवेट लिंक से अधिक लचीले डिज़ाइनों की ओर स्थानांतरित हो गया है जो एक ऑपरेटिंग मॉडल के तहत कई एक्सेस प्रकारों को जोड़ते हैं। Redcentric की WAN के लिए आवश्यक गाइड नोट करती है कि MPLS 1990 के दशक के अंत में उभरा और व्यापक रूप से उपयोग किया जाने लगा क्योंकि इसने साइटों के बीच विश्वसनीय, कुशल कनेक्टिविटी की पेशकश की। यही गाइड यह भी बताती है कि क्यों कई संगठन अब केवल एक ट्रांसपोर्ट पद्धति पर निर्भर रहने के बजाय ब्रॉडबैंड, VPN और सेलुलर लिंक को मिलाते हैं।
यह बदलाव महत्वपूर्ण है क्योंकि आधुनिक ट्रैफ़िक अलग है।
कुछ साल पहले, कई व्यवसाय शाखाओं के ट्रैफ़िक को वापस एक केंद्रीय डेटा सेंटर पर भेजते थे। 2026 में, एक होटल प्रॉपर्टी को एक ही समय में क्लाउड PMS टूल्स, पेमेंट सर्विसेज, CCTV प्लेटफ़ॉर्म, गेस्ट WiFi कंट्रोल और हेड ऑफिस सिस्टम तक पहुँचने की आवश्यकता हो सकती है। एक WAN डिज़ाइन को बिना कोई बाधा उत्पन्न किए या सुरक्षा पॉलिसी को कमजोर किए बिना इस प्रसार का समर्थन करना होगा।
लीगेसी लीज्ड लाइन्स
लीज्ड लाइनें पारंपरिक निजी-सड़क दृष्टिकोण थीं। आपने प्रमुख स्थानों के बीच समर्पित कनेक्टिविटी के लिए भुगतान किया और एक नियंत्रित, अनुमानित मार्ग प्राप्त किया।
एक होटल चेन के लिए, यह तब बहुत अच्छा काम करता था जब महत्वपूर्ण प्रणालियाँ एक केंद्रीय स्थान पर होती थीं। प्रत्येक संपत्ति मुख्य कार्यालय या डेटा सेंटर से वापस जुड़ती थी, और नेटवर्क टीम को ठीक से पता होता था कि ट्रैफ़िक कहाँ जाएगा। समस्या निवारण अक्सर सरल होता था क्योंकि पथ पूरी तरह से परिभाषित होता था।
इसमें लागत और लचीलेपन (एजिलिटी) के साथ समझौता करना पड़ता था।
एक नई साइट, एक बैकअप पथ, या क्लाउड सेवाओं के लिए सीधी पहुंच जोड़ने में समय और पैसा लग सकता है। यदि व्यवसाय ने मौसमी साइटें खोलीं, संपत्तियों का नवीनीकरण किया, या एप्लिकेशन प्रदाताओं को बदला, तो WAN परिचालन आवश्यकताओं से पीछे रह सकता था।
MPLS
MPLS ने प्रदाता-प्रबंधित नेटवर्क पर संगठनों को बेहतर ट्रैफ़िक नियंत्रण देकर निजी-लिंक मॉडल में सुधार किया। यह उन व्यवसायों के बीच लोकप्रिय हो गया जिन्हें वॉयस, ट्रांजेक्शन सिस्टम और साइट-टू-साइट एप्लिकेशन एक्सेस के लिए स्थिर प्रदर्शन की आवश्यकता थी।
एक उपयोगी तुलना यह है। यदि एक LAN एक होटल के अंदर के गलियारों की तरह काम करता है, तो MPLS संपत्तियों के बीच एक प्रबंधित सड़क नेटवर्क की तरह काम करता है। सड़कें अभी भी बाहरी हैं, लेकिन उन्हें साधारण सार्वजनिक मार्गों की तुलना में अधिक सावधानी से व्यवस्थित और प्राथमिकता दी गई है।
यही कारण है कि MPLS होटल समूहों, रिटेल चेन और हेल्थकेयर नेटवर्क के लिए आकर्षक बन गया। एक होटल ब्रांड इसका उपयोग अपनी संपत्तियों, क्षेत्रीय कार्यालयों और मुख्य कार्यालय को जोड़ने के लिए कर सकता था, जिसमें सामान्य इंटरनेट एक्सेस की तुलना में अधिक अनुमानित एप्लीकेशन व्यवहार मिलता था। रिटेलर्स अक्सर इसका उपयोग टिल्स, स्टॉक सिस्टम और रिपोर्टिंग के लिए करते थे। हेल्थकेयर प्रदाता इसका उपयोग वहां करते थे जहां केंद्रीय रिकॉर्ड तक पहुंच पर कड़े नियंत्रण की आवश्यकता होती थी।
MPLS का अभी भी एक स्थान है, विशेष रूप से वहां जहां कोई व्यवसाय प्रदाता-प्रबंधित कनेक्टिविटी और ज्ञात ट्रैफ़िक पथों को महत्व देता है। इसकी सीमा यह है कि क्लाउड-फ़र्स्ट संगठनों को अक्सर मूल रूप से MPLS द्वारा प्रदान की जाने वाली सुविधा से अधिक लचीलेपन की आवश्यकता होती है।
SD-WAN
SD-WAN डिज़ाइन के प्रश्न को बदल देता है। केवल एक सर्किट प्रकार से शुरू करने के बजाय, टीमें एप्लिकेशन की ज़रूरतों से शुरुआत करती हैं और यह चुनती हैं कि ट्रैफ़िक को सभी उपलब्ध लिंक पर कैसे स्थानांतरित होना चाहिए।
यह वितरित व्यवसायों के लिए बेहतर रूप से अनुकूल है।
एक SD-WAN प्लेटफॉर्म फाइबर, ब्रॉडबैंड, 4G या 5G, और यहाँ तक कि मौजूदा MPLS कनेक्शन का एक साथ उपयोग कर सकता है। यह नीति भी लागू कर सकता है ताकि नेटवर्क विभिन्न ट्रैफ़िक प्रकारों के साथ अलग-अलग व्यवहार करे। एक होटल में, अतिथि ब्राउज़िंग को कार्ड भुगतान, स्टाफ वॉइस कॉल या बुकिंग प्लेटफ़ॉर्म तक पहुंच के समान मार्ग या प्राथमिकता की आवश्यकता नहीं होती है।
एक व्यावहारिक हॉस्पिटैलिटी सेटअप इस तरह काम कर सकता है:
- अतिथि इंटरनेट ट्रैफिक एक मानक इंटरनेट ब्रेकआउट का उपयोग करता है।
- कर्मचारी एप्लीकेशन कड़े नियंत्रणों के साथ उच्च-प्राथमिकता वाले पथ का पालन करते हैं।
- भुगतान ट्रैफिक अतिथि और सामान्य कार्यालय ट्रैफिक से अलग रहता है।
- यदि प्राथमिक सर्किट खराब हो जाता है या विफल हो जाता है, तो एक सेलुलर लिंक कार्यभार संभाल लेता है।
यही कारण है कि SD-WAN अक्सर कई शाखाओं वाले व्यवसायों को आकर्षित करता है। यह IT टीमों को पॉलिसी को सुसंगत बनाए रखने में मदद करता है, भले ही प्रत्येक साइट पर एक्सेस सर्किट अलग-अलग हों। डिस्ट्रीब्यूटेड संगठनों के लिए SD-WAN यूज़ केसेस के लिए Purple की गाइड व्यावहारिक उदाहरण देती है कि वह मॉडल कहाँ उपयुक्त बैठता है।
सामान्य व्यावसायिक उदाहरण
आर्किटेक्चर के नाम उपयोगी होते हैं, लेकिन ऑपरेशनल फिटमेंट अधिक मायने रखता है। सबसे अच्छा डिज़ाइन वही है जो विभिन्न साइटों पर व्यवसाय के काम करने के तरीके से मेल खाता हो।
| व्यावसायिक सेटिंग | विशिष्ट WAN आवश्यकता | संभावित डिज़ाइन प्राथमिकता |
|---|---|---|
| मल्टी-साइट होटल समूह | साझा बुकिंग, रिपोर्टिंग, सुरक्षित कर्मचारी पहुंच, अतिथि सेवा निरंतरता | विभाजन, लचीलापन, क्लाउड एक्सेस |
| रिटेल चेन | सुसंगत टिल कनेक्टिविटी, इन्वेंट्री सिंक, स्टोर संचालन | विश्वसनीयता, केंद्रीय नीति, तीव्र फ़ेलओवर |
| हेल्थकेयर नेटवर्क | दूरस्थ साइटों पर केंद्रीय रिकॉर्ड तक सुरक्षित पहुंच | सुरक्षा, एक्सेस नियंत्रण, पूर्वानुमेय एप्लिकेशन पथ |
एक नए IT मैनेजर के लिए, व्यावहारिक परीक्षण सरल है। पूछें कि सर्किट की खराबी के दौरान किन एप्लिकेशन को चालू रहना चाहिए, अनुपालन के लिए किस ट्रैफ़िक को अलग रखा जाना चाहिए, और किन साइटों के पास कमजोर स्थानीय एक्सेस विकल्प हैं। वे उत्तर आमतौर पर आपको प्रोडक्ट लेबल की तुलना में तेजी से सही WAN आर्किटेक्चर की ओर ले जाते हैं।
सुरक्षा और प्रदर्शन के लिए WAN सर्वोत्तम अभ्यास
एक होटल समूह के पास सही क्लाउड ऐप, एक सक्षम कोर नेटवर्क और स्पष्ट सुरक्षा नीतियां हो सकती हैं, फिर भी यदि किसी एक प्रॉपर्टी में खराब स्थानीय सर्किट या एज पर कमजोर नियंत्रण है, तो यह स्टाफ और मेहमानों को निराश कर सकता है। वितरित संगठनों के लिए व्यवहार में WAN प्रबंधन ऐसा ही दिखता है। काम सिर्फ साइटों को जोड़ना नहीं है। इसका काम बुकिंग सिस्टम को रिस्पॉन्सिव रखना, भुगतान ट्रैफ़िक को सुरक्षित रखना और अतिथि सेवाओं को उपयोगी बनाए रखना है, भले ही प्रत्येक स्थान पर अलग-अलग एक्सेस स्थितियां हों।
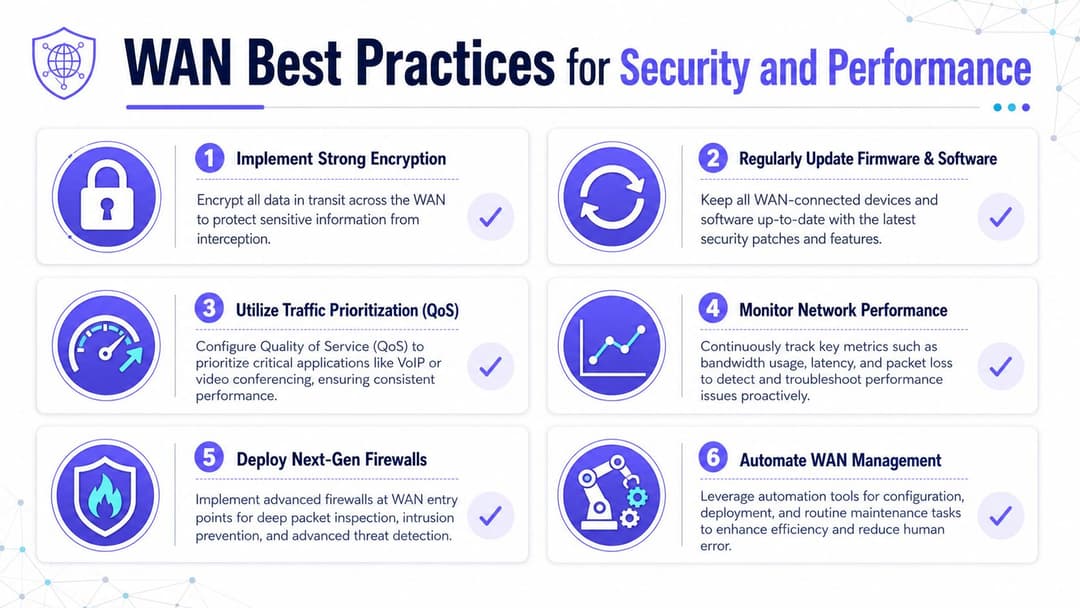
स्थान और सर्किट प्रकार के आधार पर एक्सेस की गुणवत्ता में काफी अंतर आता है। Fortinet का WAN overview बुनियादी परिचालन वास्तविकता की ओर इशारा करता है। WAN प्रदर्शन केवल व्यापक नेटवर्क के डिज़ाइन पर ही नहीं, बल्कि प्रत्येक साइट पर उपलब्ध लास्ट-माइल कनेक्शन पर भी बहुत अधिक निर्भर करता है।
ब्रांच एज पर ध्यान केंद्रित करें
कई WAN घटनाएं संपत्ति, स्टोर या ब्रांच से शुरू होती हैं।
एक केंद्रीय टीम को मुख्य सिस्टम स्वस्थ दिख सकते हैं, जबकि किसी एक साइट पर यूज़र्स को धीमे डैशबोर्ड, कॉल ड्रॉप होने या लॉगिन विफल होने जैसी समस्याओं का सामना करना पड़ सकता है। एक होटल में, यह अक्सर लोकल एक्सेस लाइन, अत्यधिक उपयोग किए जाने वाले गेस्ट WiFi, या स्टाफ और गेस्ट ट्रैफ़िक के बीच कमजोर विभाजन के कारण होता है। हो सकता है कि व्यापक WAN ठीक काम कर रहा हो। अनुभव ब्रांच एड्ज पर ही खराब होता है।
एक उपयोगी डिज़ाइन नियम सरल है। सबसे धीमी वास्तविक साइट के लिए योजना बनाएं, न कि एस्टेट की सबसे तेज़ साइट के लिए।
यह मानसिकता खरीद और नीतिगत निर्णयों को बदल देती है। यह टीमों को यह परीक्षण करने के लिए प्रेरित करती है कि कमजोर सर्किट पर एप्लिकेशन कैसे व्यवहार करते हैं, यह पुष्टि करती है कि लोड के तहत फ़ेलओवर काम करता है, और यह मानने से बचती है कि हर शाखा में फ़ाइबर-ग्रेड प्रदर्शन उपलब्ध है।
सुरक्षा को पहचान-प्रथम (आइडेंटिटी-फर्स्ट) मानें
पारंपरिक पेरिमिटर सोच आधुनिक WANs के साथ ठीक से फिट नहीं होती है क्योंकि उपयोगकर्ता, डिवाइस और एप्लिकेशन शाखाओं, घरों, क्लाउड प्लेटफ़ॉर्म और तीसरे पक्ष के वातावरण में फैले हुए हैं। एक बेहतर मॉडल यह जांचता है कि कौन एक्सेस मांग रहा है, वे किस डिवाइस का उपयोग कर रहे हैं, उनकी क्या भूमिका है, और क्या अनुरोध नीति से मेल खाता है।
व्यावहारिक रूप से, इसमें आमतौर पर शामिल हैं:
- ट्रांजिट में ट्रैफ़िक को एन्क्रिप्ट करना
- अतिथि, स्टाफ, IoT और भुगतान प्रणालियों को अलग-अलग सेगमेंट में बांटना
- व्यापक नेटवर्क विश्वास के बजाय भूमिका-आधारित एक्सेस का उपयोग करना
- नेटवर्क सॉफ़्टवेयर और एज डिवाइस को अपडेट रखना
- रिमोट एक्सेस पथों की उतनी ही सावधानी से समीक्षा करना जितनी ऑन-साइट पथों की जाती है
मल्टी-साइट स्थानों के लिए, यह तकनीकी स्तर के साथ-साथ व्यावसायिक स्तर पर भी मायने रखता है। एक फ्लैट नेटवर्क अतिथि WiFi की समस्या को स्टाफ ऑपरेशन्स की समस्या में बदल सकता है। खराब एक्सेस कंट्रोल भुगतान प्रणालियों या आंतरिक टूल्स को गलत उपयोगकर्ताओं के सामने उजागर कर सकता है। Purple सभी स्थानों पर पासवर्ड रहित अतिथि और स्टाफ ऑथेंटिकेशन को संभालकर उस व्यापक पहचान मॉडल में भी फिट हो सकता है।
जो सबसे महत्वपूर्ण है उसे प्राथमिकता दें
एक WAN साइटों के बीच एक सड़क प्रणाली की तरह काम करता है। यदि हर वाहन के साथ एक जैसा व्यवहार किया जाए, तो एम्बुलेंस डिलीवरी वैन और पर्यटक ट्रैफ़िक के पीछे फंस जाएगी। नेटवर्क ट्रैफ़िक भी इसी तरह व्यवहार करता है। रिज़र्वेशन, भुगतान और पहचान सेवाओं को सॉफ़्टवेयर अपडेट या मनोरंजक अतिथि उपयोग के साथ समान शर्तों पर प्रतिस्पर्धा नहीं करनी चाहिए।
एक व्यावहारिक नीति मॉडल ट्रैफ़िक श्रेणियों को परिभाषित करना है जैसे कि:
- महत्वपूर्ण संचालन: आरक्षण, PMS पहुंच, भुगतान वर्कफ़्लो, कॉर्पोरेट पहचान
- रीयल-टाइम सेवाएं: वॉयस, वीडियो, आंतरिक संचार
- सामान्य व्यावसायिक ट्रैफ़िक: वेब ऐप, रिपोर्टिंग, एडमिन टूल
- कम प्राथमिकता वाला ट्रैफ़िक: अपडेट, बल्क ट्रांसफर, अतिथि मनोरंजक उपयोग जहां नीति अलग करने की अनुमति देती है
सेवा की गुणवत्ता (Quality of service), पाथ का चयन और केंद्रीय पॉलिसी यहाँ महत्वपूर्ण हैं क्योंकि वे यह तय करते हैं कि बैंडविड्थ कम होने पर सबसे पहले क्या पास होगा।
व्यावहारिक नियम: यदि अतिथि स्ट्रीमिंग चेक-इन या कार्ड भुगतान को धीमा कर सकती है, तो WAN पॉलिसी पर अभी भी काम करने की आवश्यकता है।
लगातार निगरानी करें, कभी-कभार नहीं
एक मासिक समीक्षा उस शाखा सर्किट को नहीं पकड़ पाएगी जो हर शुक्रवार दोपहर को खराब हो जाता है या उस नीति परिवर्तन को नहीं पकड़ पाएगी जो एक क्षेत्र में एक क्लाउड ऐप को बाधित करता है। WAN संचालन के लिए पथ की स्थिति, एप्लीकेशन प्रतिक्रिया, फ़ेलओवर घटनाओं और एज स्थितियों में निरंतर दृश्यता की आवश्यकता होती है।
लक्ष्य तेज़ निदान है। आपकी टीम बिना किसी अनुमान के कुछ बुनियादी सवालों के जवाब देने में सक्षम होनी चाहिए:
- क्या समस्या स्थानीय है या पूरे नेटवर्क में है?
- क्या एक एप्लिकेशन प्रभावित है या सभी?
- क्या मार्ग बदल गया है?
- क्या बैकअप लिंक उपयोग में है?
- क्या किसी नीति परिवर्तन ने अपेक्षित ट्रैफ़िक प्रवाह को बाधित किया है?
अच्छा WAN प्रबंधन आमतौर पर असाधारण समस्या निवारण के बारे में कम और शुरुआती पैटर्न को पकड़ने के बारे में अधिक होता है, इससे पहले कि फ्रंट डेस्क स्टाफ, स्टोर टीमों या अतिथियों को इसका प्रभाव महसूस हो।
WAN के बारे में अक्सर पूछे जाने वाले प्रश्न
लोग आमतौर पर WAN के व्यापक विचार को तब समझ जाते हैं जब वे इसे शाखाओं और क्लाउड सिस्टम से जोड़ते हैं। बची हुई उलझन अक्सर छोटे व्यावहारिक प्रश्नों में होती है।
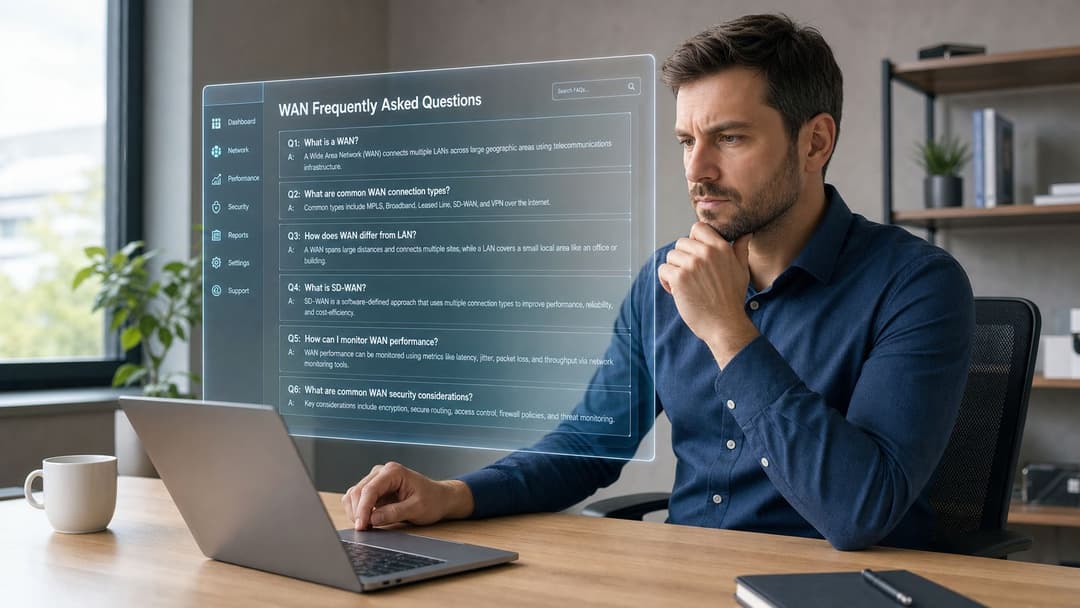
क्या इंटरनेट एक WAN है
हाँ, व्यापक शब्दों में, इंटरनेट एक WAN है क्योंकि यह बड़े भौगोलिक दूरियों वाले नेटवर्क को जोड़ता है। हालांकि, व्यावसायिक नेटवर्किंग में, लोग अक्सर "WAN" का उपयोग उस संगठित कनेक्टिविटी को संदर्भित करने के लिए करते हैं जो उस बड़े वातावरण में उनकी अपनी साइटों, उपयोगकर्ताओं और एप्लिकेशन्स को जोड़ती है।
क्या किसी छोटे व्यवसाय को WAN की आवश्यकता होती है
हमेशा नहीं। यदि आपका पूरा व्यवसाय एक ही साइट से चलता है और अधिकांश सिस्टम स्थानीय हैं, तो आपको केवल एक LAN और इंटरनेट एक्सेस की आवश्यकता हो सकती है। जैसे ही आप एक दूसरी शाखा, रिमोट कर्मचारी, क्लाउड-निर्भर वर्कफ़्लो, या विभिन्न स्थानों पर साझा किए जाने वाले केंद्रीकृत सिस्टम जोड़ते हैं, WAN सोच महत्वपूर्ण हो जाती है, भले ही सेटअप सरल क्यों न हो।
क्या WAN कंप्यूटर एक विशिष्ट प्रकार का डिवाइस है
नहीं। यह कोई भी ऐसा डिवाइस है जो Wide Area Network पर संचार करता है। यह एक लैपटॉप, टिल, सर्वर, टैबलेट, कियोस्क, कैमरा गेटवे या प्रिंटर प्रबंधन प्रणाली हो सकती है।
VPN का WAN से क्या संबंध है
व्यापक नेटवर्क पर सुरक्षित कनेक्टिविटी बनाने का एक तरीका VPN है। यह अक्सर WAN डिज़ाइन का एक हिस्सा होता है, विशेष रूप से तब जब ट्रैफ़िक सार्वजनिक इंटरनेट लिंक पर यात्रा करता है। VPN को एक संरक्षित टनल के रूप में और WAN को व्यापक कनेक्टिविटी मॉडल के रूप में समझें।
क्या SD-WAN और WAN एक ही हैं
नहीं। WAN व्यापक श्रेणी है। SD-WAN सॉफ्टवेयर और केंद्रीय पॉलिसी के माध्यम से WAN कनेक्टिविटी को प्रबंधित और अनुकूलित करने का एक आधुनिक तरीका है।
उपयोगकर्ताओं की ओर से WAN शिकायतों का मुख्य कारण क्या होता है
उपयोगकर्ता अक्सर लक्षण का वर्णन करते हैं, कारण का नहीं। वे कहेंगे "सिस्टम धीमा है" या "एप्लीकेशन टाइम आउट हो रहा है"। अंतर्निहित समस्या स्थानीय साइट सर्किट, खराब ट्रैफिक प्राथमिकता, एक विफल टनल, सुरक्षा नीति संघर्ष, या स्वयं एप्लीकेशन प्रदाता हो सकती है।
होटलों और खुदरा समूहों के लिए सबसे अधिक क्या मायने रखता है
आमतौर पर तीन चीजें सबसे अधिक मायने रखती हैं:
- सभी साइटों पर निरंतरता: कर्मचारियों को वर्कफ़्लो को फिर से सीखने की आवश्यकता नहीं होनी चाहिए क्योंकि एक प्रॉपर्टी दूसरी प्रॉपर्टी से भिन्न व्यवहार करती है।
- सेगमेंटेशन: गेस्ट, स्टाफ और ऑपरेशनल ट्रैफ़िक को स्पष्ट रूप से अलग करने की आवश्यकता है।
- लचीलापन (Resilience): एक दोषपूर्ण लाइन या प्रदाता की समस्या से मुख्य ऑपरेशन बंद नहीं होने चाहिए।
एक अच्छा WAN खुद पर ध्यान आकर्षित नहीं करता है। कर्मचारी लॉग इन करते हैं, सिस्टम प्रतिक्रिया देते हैं, अतिथि कनेक्टेड रहते हैं, और सपोर्ट टिकट कम हो जाते हैं क्योंकि नेटवर्क अपना काम प्रभावी ढंग से कर रहा है।
यदि आप यह समीक्षा कर रहे हैं कि WAN डिज़ाइन अतिथि पहुंच, स्टाफ प्रमाणीकरण और मल्टी-साइट संचालन को कैसे प्रभावित करता है, तो Purple देखने लायक है। Purple हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और अन्य वितरित वातावरणों के लिए पहचान-आधारित नियंत्रणों के साथ पासवर्ड रहित अतिथि और स्टाफ नेटवर्क पहुंच प्रदान करता है, जो आधुनिक एंटरप्राइज नेटवर्क के पीछे व्यापक WAN और एक्सेस रणनीति का पूरक हो सकता है।