
बेहतर वायरलेस सुरक्षा के लिए WPA3-Enterprise को लागू करना
यह तकनीकी संदर्भ मार्गदर्शिका IT लीडर्स को WPA2 से WPA3-Enterprise में स्थानांतरित करने के लिए एक व्यापक, व्यावहारिक रोडमैप प्रदान करती है। इसमें आर्किटेक्चरल बदलाव, EAP-TLS और PMF जैसे अनिवार्य सुरक्षा संवर्द्धन और जटिल उद्यम परिवेशों में कॉर्पोरेट नेटवर्क को सुरक्षित करने के लिए व्यावहारिक परिनियोजन रणनीतियाँ शामिल हैं।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Enterprise WiFi सुरक्षा गाइड →
WPA3-Enterprise architecture and security calculator
Model enterprise 802.1X parameters, evaluate 128-bit versus 192-bit CNSA cryptographic suites, audit Protected Management Frames (PMF) resilience, and generate verified RADIUS and WLC directives.
Standard WPA3-Enterprise 128-bit architecture
Protected Management Frames cryptographically sign deauthentication and disassociation frames with BIP. Rogue AP deauth injection attacks are blocked at layer 2.
Mutual X.509 certificate verification ensures both client and RADIUS server validate cryptographic trust anchors. Rogue APs cannot solicit or harvest passwords.
Private keys never leave the endpoint hardware keystore / TPM. Eliminates password spraying and offline hash cracking.
Pure WPA3-Enterprise rejects legacy WPA2 association frames, mitigating cipher downgrade and KRACK-style key reinstallation.
Transition to WPA3-Enterprise without legacy client disruption
Purple Cloud RADIUS automates SCEP certificate issuance, integrates natively with Microsoft Entra ID and Okta, and enables zero-trust 802.1X segmentation across global multi-site enterprise networks.

कार्यकारी सारांश (Executive summary)
एंटरप्राइज IT लीडर्स के लिए, WPA3-Enterprise पर जाना अब भविष्य का कोई रोडमैप आइटम नहीं है; यह एक वर्तमान परिचालन आवश्यकता है। 2020 से सभी Wi-Fi CERTIFIED उपकरणों के लिए WPA3 अनिवार्य कर दिया गया है, फिर भी कई कॉर्पोरेट नेटवर्क - जिनमें होटल, रिटेल और सार्वजनिक क्षेत्र के स्थान शामिल हैं - अभी भी WPA2 पर चल रहे हैं। यह अंतर एक महत्वपूर्ण जोखिम जोखिम का प्रतिनिधित्व करता है, विशेष रूप से तब जब PCI-DSS 4.0 और GDPR जैसे अनुपालन ढांचे तेजी से मजबूत और अत्याधुनिक नेटवर्क सुरक्षा नियंत्रणों की मांग कर रहे हैं।
यह गाइड WPA3-Enterprise का एक व्यापक तकनीकी विवरण प्रदान करती है, जो WPA2 की तुलना में इसके मूलभूत आर्किटेक्चरल सुधारों पर ध्यान केंद्रित करती है। हम मजबूत एन्क्रिप्शन (GCMP-256) के अनिवार्य बदलाव, Protected Management Frames (PMF) की आवश्यकता और EAP-TLS के माध्यम से सर्टिफिकेट-आधारित पारस्परिक प्रमाणीकरण के महत्वपूर्ण कार्यान्वयन का विवरण देते हैं। नेटवर्क आर्किटेक्ट्स और CTOs के लिए लिखित, यह दस्तावेज़ एक सुरक्षित, स्केलेबल और अनुपालन योग्य वायरलेस इन्फ्रास्ट्रक्चर सुनिश्चित करने के लिए व्यावहारिक तैनाती रणनीतियों, समस्या निवारण पद्धतियों और वास्तविक दुनिया के केस स्टडीज के पक्ष में शैक्षणिक सिद्धांत को छोड़ देता है।
एक कार्यकारी अवलोकन के लिए साथ में दिए गए तकनीकी ब्रीफिंग पॉडकास्ट को सुनें:
Technical deep-dive: WPA3-Enterprise आर्किटेक्चर
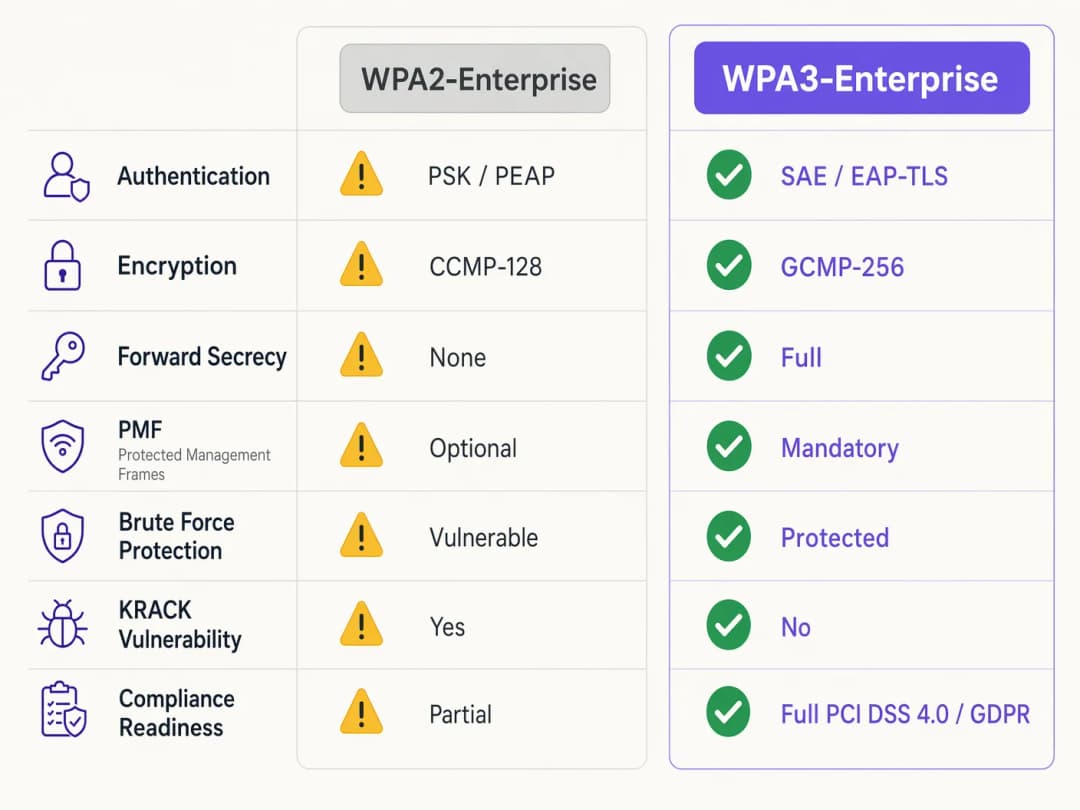
WPA2 और WPA3-Enterprise के बीच बुनियादी अंतर अंतर्निहित 802.1X फ्रेमवर्क में नहीं है, जो पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए मानक बना हुआ है, बल्कि इसके चारों ओर बने क्रिप्टोग्राफिक प्रोटोकॉल और मैनेजमेंट फ्रेम प्रोटेक्शन में है। WPA3 अपने पूर्ववर्ती में प्रणालीगत कमजोरियों को संबोधित करता है, विशेष रूप से ऑफ़लाइन डिक्शनरी हमलों और मैनेजमेंट फ्रेम हेरफेर को लक्षित करता है।
प्रमाणीकरण और कुंजी विनिमय
WPA2-Enterprise सेशन कुंजियों को प्राप्त करने के लिए 4-वे हैंडशेक पर निर्भर करता है, यह प्रक्रिया की रीइन्स्टॉलेशन अटैक (KRACK) और ऑफ़लाइन डिक्शनरी ब्रूट-फ़ोर्सिंग के प्रति संवेदनशील साबित हुई है जहाँ कमजोर क्रेडेंशियल्स का उपयोग किया जाता है। WPA3 Simultaneous Authentication of Equals (SAE), जो कि एक Diffie-Hellman-आधारित कुंजी विनिमय प्रोटोकॉल है, को लागू करके इसे कम करता है। SAE फॉरवर्ड सीक्रेसी सुनिश्चित करता है; भले ही कोई हमलावर दीर्घकालिक कुंजी प्राप्त कर ले, वे कैप्चर किए गए ट्रैफ़िक को पूर्वव्यापी रूप से डिक्रिप्ट नहीं कर सकते, क्योंकि प्रत्येक सेशन अल्पकालिक, अद्वितीय कुंजियों का उपयोग करता है।
एंटरप्राइज परिवेशों के लिए, मुख्य प्रमाणीकरण तंत्र निर्णायक रूप से EAP-TLS (एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल - ट्रांसपोर्ट लेयर सिक्योरिटी) की ओर स्थानांतरित हो जाता है। जबकि WPA2 ने PEAP या EAP-TTLS जैसे कमजोर क्रेडेंशियल-आधारित तरीकों की अनुमति दी थी, WPA3-Enterprise दृढ़ता से अनुशंसा करता है - और अपने उच्च-सुरक्षा 192-बिट मोड में अनिवार्य करता है - EAP-TLS को। इसके लिए प्रमाणपत्र-आधारित पारस्परिक प्रमाणीकरण की आवश्यकता होती है, जो पासवर्ड को पूरी तरह से समाप्त कर देता है और हमले के खतरे के रूप में क्रेडेंशियल चोरी को निष्प्रभावी कर देता है।
एन्क्रिप्शन संवर्द्धन
WPA2 AES-128 पर आधारित CCMP-128 (काउंटर मोड विथ साइफर ब्लॉक चेनिंग मैसेज ऑथेंटिकेशन कोड प्रोटोकॉल) का उपयोग करता है। WPA3-Enterprise व्यावसायिक राष्ट्रीय सुरक्षा एल्गोरिदम (CNSA) सूट के साथ संरेखित एक वैकल्पिक लेकिन दृढ़ता से अनुशंसित 192-बिट सुरक्षा सूट पेश करता है। यह मोड मजबूत एन्क्रिप्शन के लिए GCMP-256 (256-बिट कुंजियों के साथ गैलोज़/काउंटर मोड प्रोटोकॉल) को अनिवार्य करता है, साथ ही कुंजी स्थापना और प्रबंधन के लिए 384-बिट अण्डाकार वक्र क्रिप्टोग्राफी भी।
प्रोटेक्टेड मैनेजमेंट फ्रेम्स (PMF)
IEEE 802.11w के तहत, प्रोटेक्टेड मैनेजमेंट फ्रेम्स कंट्रोल सिग्नलिंग को सुरक्षित करते हैं जो क्लाइंट एसोसिएशन, डिसएसोसिएशन और प्रमाणीकरण को नियंत्रित करता है। WPA2 में, PMF वैकल्पिक था, जिससे नेटवर्क नकली डीऑथेंटिकेशन फ्रेम के संपर्क में आ जाते थे - जो कि सेवा-अस्वीकार (डिनायल-ऑफ़-सर्विस) या मैन-इन-द-मिडल हमलों के सामान्य पूर्ववर्ती हैं। WPA3 सभी कनेक्शनों के लिए PMF को अनिवार्य करता है, जिससे इस हमले के खतरे को बुनियादी रूप से समाप्त कर दिया जाता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड: WPA3-Enterprise को तैनात करना
सैकड़ों रिटेल स्थानों या एक विशाल होटल परिसर में एंटरप्राइज नेटवर्क को ट्रांजिशन करने के लिए एक चरणबद्ध, व्यवस्थित दृष्टिकोण की आवश्यकता होती है। निम्नलिखित चरण एक वेंडर-एग्नॉस्टिक परिनियोजन रणनीति की रूपरेखा तैयार करते हैं।
\n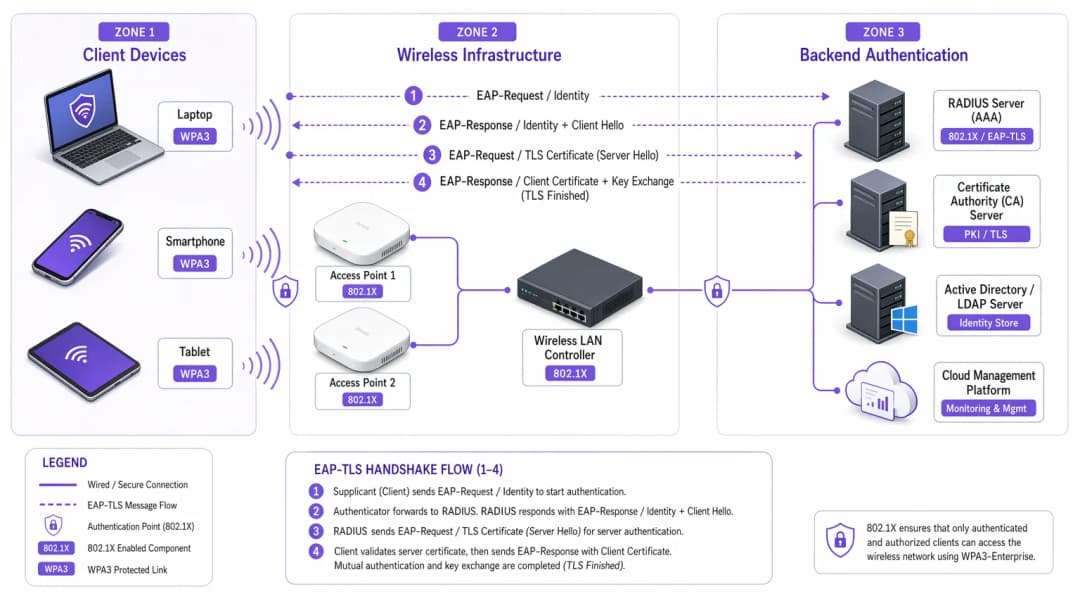
चरण 1: इन्फ्रास्ट्रक्चर ऑडिट और PKI की तैयारी
WPA3-Enterprise को लागू करने की पूर्व-शर्त - विशेष रूप से EAP-TLS के साथ - एक मजबूत Public Key Infrastructure (PKI) है।
- RADIUS क्षमता का आकलन करें: सुनिश्चित करें कि आपके RADIUS सर्वर (उदाहरण के लिए, Cisco ISE, Aruba ClearPass, FreeRADIUS) WPA3 पैरामीटर का समर्थन करते हैं और EAP-TLS के लिए कॉन्फ़िगर किए गए हैं।
- सर्टिफिकेट अथॉरिटी (CA) स्थापित करें: एक आंतरिक CA (जैसे Microsoft AD CS) तैनात करें या क्लाउड-आधारित PKI सेवा का लाभ उठाएं।
- MDM एकीकरण: प्रबंधित डिवाइसों में क्लाइंट प्रमाणपत्रों की तैनाती को स्वचालित करने के लिए एक Mobile Device Management (MDM) प्लेटफॉर्म (Intune, Jamf) का उपयोग करें। यह स्केलेबिलिटी के लिए महत्वपूर्ण है।
प्रमाणपत्र तैनाती पर अधिक जानकारी के लिए, देखें WiFi Certificate Authentication: How Digital Certificates Secure Wireless Networks।
चरण 2: WPA3 Transition Mode सक्षम करना
विविध एंटरप्राइज वातावरणों में, अचानक से पूरी तरह बदलाव करना शायद ही कभी व्यावहारिक होता है। अधिकांश एंटरप्राइज वायरलेस LAN कंट्रोलर WPA3 Transition Mode का समर्थन करते हैं, जिससे एक ही SSID एक साथ WPA2 और WPA3 दोनों क्लाइंट्स को स्वीकार कर सकता है।
- ट्रांजिशन SSID कॉन्फ़िगर करें: कॉर्पोरेट SSID पर WPA3 Transition Mode सक्षम करें।
- क्लाइंट कनेक्शन की निगरानी करें: क्लाइंट कनेक्शन की निगरानी के लिए अपने वायरलेस प्रबंधन डैशबोर्ड का उपयोग करें। सत्यापित करें कि आधुनिक डिवाइस सफलतापूर्वक WPA3 का उपयोग करते हैं जबकि पुराने डिवाइस WPA2 पर वापस आ जाते हैं।
- अनुकूलता समस्याओं का समाधान करें: उन डिवाइसों की पहचान करें जो कनेक्ट होने में विफल रहते हैं। अक्सर, पुराने वायरलेस ड्राइवर WPA3 की अनिवार्य PMF आवश्यकता के साथ संघर्ष करते हैं, यहाँ तक कि ट्रांजिशन मोड में भी। जहाँ संभव हो ड्राइवरों को अपडेट करें।
चरण 3: नेटवर्क सेगमेंटेशन और लीगेसी डिवाइस आइसोलेशन
हर डिवाइस WPA3 का समर्थन नहीं करेगा। पुराने IoT डिवाइस, पुराने पॉइंट-ऑफ-सेल सिस्टम या healthcare (स्वास्थ्य सेवा) वातावरण में विशेष चिकित्सा उपकरणों में अक्सर आवश्यक हार्डवेयर या फ़र्मवेयर अपडेट की कमी होती है।
- लीगेसी डिवाइसों को अलग करें: इन डिवाइसों के लिए एक समर्पित, पृथक VLAN और एक अलग केवल-WPA2 SSID बनाएं।
- सख्त एक्सेस कंट्रोल लागू करें: इस लीगेसी VLAN पर सख्त फ़ायरवॉल नियम लागू करें, जो सुरक्षित WPA3 कॉर्पोरेट नेटवर्क में अनधिकृत पहुंच को रोकते हैं।
चरण 4: पूर्ण WPA3 प्रवर्तन
एक बार जब अधिकांश कॉर्पोरेट डिवाइस सफलतापूर्वक WPA3 का उपयोग कर रहे हों और लीगेसी डिवाइसों को अलग कर दिया गया हो, तो प्राथमिक कॉर्पोरेट SSID को केवल WPA3-Enterprise में बदलें।
एंटरप्राइज वातावरण के लिए सर्वोत्तम प्रथाएं
तकनीक को लागू करना केवल आधी लड़ाई है; इसकी अखंडता को बनाए रखने के लिए निरंतर परिचालन अनुशासन की आवश्यकता होती है।* सर्टिफिकेट लाइफसाइकल मैनेजमेंट को ऑटोमेट करें: EAP-TLS फेल होने का सबसे आम कारण सर्टिफिकेट का एक्सपायर होना है। ऑटोमेटेड रिन्यूअल प्रोसेस और अलर्टिंग लागू करें जो RADIUS सर्वर सर्टिफिकेट्स के एक्सपायर होने के 90, 60 और 30 दिन पहले उन्हें फ्लैग करें।
- RADIUS रिडंडेंसी सुनिश्चित करें: एकल RADIUS सर्वर विफलता का एकल बिंदु (सिंगल पॉइंट ऑफ़ फेलियर) होता है। भौगोलिक रूप से अलग-अलग स्थानों पर प्राइमरी और सेकेंडरी RADIUS सर्वर डिप्लॉय करें, और वायरलेस कंट्रोलर्स पर सीमलेस फेलओवर कॉन्फ़िगर करें।
- गेस्ट और कॉर्पोरेट नेटवर्क को अलग करें: कॉर्पोरेट सिक्योरिटी पॉलिसी को कभी भी गेस्ट एक्सेस के साथ न मिलाएं। कॉर्पोरेट नेटवर्क के लिए EAP-TLS के साथ WPA3-Enterprise आवश्यक है। गेस्ट नेटवर्क को एक आइसोलेटेड VLAN का उपयोग करना चाहिए, जिसे आमतौर पर एक captive portal के माध्यम से मैनेज किया जाता है। Purple का Guest WiFi सॉल्यूशन सुरक्षित, कम्प्लायंट गेस्ट एक्सेस प्रदान करता है और साथ ही मूल्यवान WiFi Analytics भी कैप्चर करता है।
- OpenRoaming का लाभ उठाएं: सभी वेन्यू पर सीमलेस, सुरक्षित कनेक्टिविटी के लिए, Passpoint/Hotspot 2.0 लागू करने पर विचार करें। Purple अपने Connect लाइसेंस के तहत OpenRoaming जैसी सेवाओं के लिए एक मुफ्त आइडेंटिटी प्रोवाइडर के रूप में कार्य करता है, जो एंटरप्राइज सिक्योरिटी मानकों से समझौता किए बिना घर्षण-मुक्त, सुरक्षित एक्सेस को आसान बनाता है।
ट्रबलशूटिंग और जोखिम शमन
सावधानीपूर्वक योजना बनाने के बाद भी, डिप्लॉयमेंट में बाधाएं आ सकती हैं। नीचे सामान्य विफलता मोड (फेलियर मोड) और उनके शमन की रणनीतियाँ दी गई हैं।
लक्षण: Transition Mode इनेबल होने पर क्लाइंट्स कनेक्ट होने में विफल रहते हैं।
मूल कारण: पुराने क्लाइंट ड्राइवर्स अक्सर तब विफल हो जाते हैं जब वे अनिवार्य PMF (प्रोटेक्टेड मैनेजमेंट फ्रेम्स) का सामना करते हैं जिन्हें एक्सेस पॉइंट्स ट्रांजिशन मोड में ब्रॉडकास्ट करते हैं, भले ही वे WPA2 कनेक्शन का प्रयास कर रहे हों। शमन: क्लाइंट वायरलेस नेटवर्क इंटरफेस (NIC) ड्राइवर्स को अपडेट करें। यदि कोई अपडेट उपलब्ध नहीं है, तो डिवाइस को आइसोलेटेड केवल-WPA2 SSID पर ले जाना होगा।
लक्षण: सभी डिवाइसेज पर बड़े पैमाने पर ऑथेंटिकेशन फेलियर होना।
मूल कारण: RADIUS सर्वर सर्टिफिकेट एक्सपायर हो गया है, या रूट CA सर्टिफिकेट को रीवोक कर दिया गया है या क्लाइंट ट्रस्ट स्टोर से हटा दिया गया है। शमन: RADIUS सर्वर सर्टिफिकेट को तुरंत रिन्यू और डिप्लॉय करें। पुनरावृत्ति को रोकने के लिए अपने ऑटोमेटेड लाइफसाइकल मैनेजमेंट अलर्ट्स की समीक्षा करें।
लक्षण: एक्सेस पॉइंट्स के बीच रोमिंग करते समय हाई लेटेंसी होना।
मूल कारण: 802.11r (फास्ट BSS ट्रांजिशन) गलत तरीके से कॉन्फ़िगर किया गया है या उपयोग में आने वाले विशिष्ट EAP मेथड के साथ असंगत है। शमन: सुनिश्चित करें कि WLAN कंट्रोलर और क्लाइंट डिवाइसेज दोनों द्वारा WPA3 SSID के लिए 802.11r स्पष्ट रूप से इनेबल और सपोर्टेड है। मेंटेनेंस विंडो के दौरान रोमिंग परफॉर्मेंस का परीक्षण करें।
ROI और बिजनेस इम्पैक्ट
WPA3-Enterprise में ट्रांजिशन के लिए प्रोफेशनल सर्विसेज, संभावित हार्डवेयर रिफ्रेश और PKI इन्फ्रास्ट्रक्चर में निवेश की आवश्यकता होती है। हालांकि, इसका रिटर्न जोखिम शमन और कम्प्लायंस के अनुपालन के रूप में मापा जाता है।
एक बड़ी retail श्रृंखला के लिए, भुगतान कार्ड की जानकारी से जुड़े डेटा ब्रीच की लागत WPA3 तैनाती की लागत से कहीं अधिक है। PCI-DSS 4.0 अनुपालन के लिए मजबूत एन्क्रिप्शन और प्रमाणीकरण की आवश्यकता होती है; WPA3-Enterprise इन आवश्यकताओं को सीधे पूरा करता है, जिससे अनुपालन ऑडिट सरल हो जाता है और संभावित जुर्माने से बचा जा सकता है।
इसके अलावा, एक आधुनिक वायरलेस इन्फ्रास्ट्रक्चर भविष्य की डिजिटल पहलों के लिए एक स्थिर, उच्च-प्रदर्शन आधार प्रदान करता है, चाहे वह hospitality में उन्नत IoT सेंसर तैनात करना हो या सुरक्षित मोबाइल पॉइंट-ऑफ-सेल सिस्टम को सक्षम करना हो। इसका व्यावसायिक प्रभाव एक लचीला, अनुपालन योग्य और भविष्य के लिए सुरक्षित नेटवर्क आर्किटेक्चर है।
मुख्य परिभाषाएं
WPA3-Enterprise
उद्यम वायरलेस सुरक्षा के लिए वर्तमान मानक, जो मजबूत एन्क्रिप्शन, संरक्षित प्रबंधन फ़्रेम (PMF) और फॉरवर्ड सीक्रेसी को अनिवार्य बनाता है, इसे आमतौर पर 802.1X और RADIUS के साथ तैनात किया जाता है।
अनुपालन (PCI-DSS, GDPR) और आधुनिक क्रिप्टोग्राफ़िक हमलों के खिलाफ कॉर्पोरेट डेटा को सुरक्षित करने के लिए आवश्यक है।
EAP-TLS (Extensible Authentication Protocol-Transport Layer Security)
एक प्रमाणीकरण ढांचा जिसके लिए क्लाइंट और RADIUS सर्वर दोनों को एक-दूसरे की पहचान सत्यापित करने के लिए डिजिटल प्रमाणपत्र प्रस्तुत करने की आवश्यकता होती है।
WPA3-Enterprise प्रमाणीकरण के लिए स्वर्ण मानक, जो कमजोर उपयोगकर्ता पासवर्ड पर निर्भरता को समाप्त करता है।
PMF (Protected Management Frames)
एक सुरक्षा मानक (802.11w) जो क्लाइंट एसोसिएशन और डिऑथेंटिकेशन के लिए उपयोग किए जाने वाले नियंत्रण फ़्रेमों को एन्क्रिप्ट करता है।
WPA3 में अनिवार्य, PMF हमलावरों को उपयोगकर्ताओं को नेटवर्क से बाहर निकालने या मैन-इन-द-मिडल हमलों को अंजाम देने के लिए नकली डिऑथेंटिकेशन पैकेट बनाने से रोकता है।
SAE (Simultaneous Authentication of Equals)
WPA3 में उपयोग किया जाने वाला एक सुरक्षित की (key) स्थापना प्रोटोकॉल जो WPA2 के कमजोर 4-way हैंडशेक को प्रतिस्थापित करता है।
SAE फॉरवर्ड सीक्रेसी प्रदान करता है और ऑफलाइन डिक्शनरी हमलों से सुरक्षा करता है, जिससे यह सुनिश्चित होता है कि यदि पासवर्ड कमजोर भी हो, तो भी हैंडशेक को बलपूर्वक (brute-forced) नहीं तोड़ा जा सकता।
GCMP-256 (Galois/Counter Mode Protocol)
256-bit कीज़ (keys) का उपयोग करने वाला एक अत्यधिक सुरक्षित और कुशल एन्क्रिप्शन प्रोटोकॉल।
यह WPA3-Enterprise 192-bit सुरक्षा सुइट के लिए अनिवार्य है, जो सरकारी या वित्तीय रिकॉर्ड जैसे अत्यधिक संवेदनशील डेटा को संभालने वाले वातावरण के लिए आवश्यक है।
RADIUS (Remote Authentication Dial-In User Service)
एक केंद्रीकृत नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवा से जुड़ने वाले उपयोगकर्ताओं के लिए प्रमाणीकरण (Authentication), प्राधिकरण (Authorization), और लेखांकन (Accounting) (AAA) प्रबंधन प्रदान करता है।
एक WPA3-Enterprise परिनियोजन में कोर बैकएंड सर्वर जो नेटवर्क एक्सेस देने से पहले क्लाइंट सर्टिफिकेट या क्रेडेंशियल को सत्यापित करता है।
Forward Secrecy
एक क्रिप्टोग्राफिक विशेषता जो यह सुनिश्चित करती है कि सत्र कीज़ (session keys) क्षणिक (ephemeral) हों; भविष्य में किसी दीर्घकालिक की (key) से समझौता होने पर भी हमलावर अतीत के रिकॉर्ड किए गए सत्रों को डिक्रिप्ट नहीं कर पाएगा।
SAE हैंडशेक द्वारा प्रदान किया गया WPA3 में एक महत्वपूर्ण सुधार, जो ऐतिहासिक डेटा की सुरक्षा करता है।
PKI (Public Key Infrastructure)
डिजिटल सर्टिफिकेट बनाने, प्रबंधित करने, वितरित करने, उपयोग करने, संग्रहीत करने और रद्द करने के लिए आवश्यक भूमिकाओं, नीतियों, हार्डवेयर, सॉफ्टवेयर और प्रक्रियाओं का ढांचा।
एक WPA3-Enterprise वातावरण में EAP-TLS प्रमाणीकरण को तैनात करने के लिए आवश्यक पूर्व-अपेक्षित बुनियादी ढांचा।
हल किए गए उदाहरण
एक 200-कमरों वाला लक्ज़री होटल अपने कॉर्पोरेट नेटवर्क को WPA3-Enterprise में अपग्रेड कर रहा है। उनके पास आधुनिक कॉर्पोरेट लैपटॉप, कंसीयज कर्मचारियों द्वारा उपयोग किए जाने वाले iPads और केवल WPA2 का समर्थन करने वाले पुराने WiFi-सक्षम डोर लॉक का मिश्रण है। परिचालन कार्यक्षमता को बाधित किए बिना अधिकतम सुरक्षा सुनिश्चित करने के लिए नेटवर्क आर्किटेक्ट को SSID और VLAN को कैसे डिज़ाइन करना चाहिए?
आर्किटेक्ट को नेटवर्क सेगमेंटेशन का उपयोग करना चाहिए।
- केवल WPA3-Enterprise के लिए कॉन्फ़िगर किया गया एक प्राथमिक कॉर्पोरेट SSID ('HotelCorp_Secure') बनाएं, जो EAP-TLS का उपयोग करता हो। होटल के MDM समाधान के माध्यम से सभी कॉर्पोरेट लैपटॉप और iPads पर प्रमाणपत्र तैनात करें। इस SSID को प्राथमिक कॉर्पोरेट VLAN पर असाइन करें।
- WPA2-Personal (PSK) या WPA2-Enterprise (यदि लॉक द्वारा समर्थित हो) के लिए कॉन्फ़िगर किया गया एक द्वितीयक, छिपा हुआ SSID ('Hotel_IoT_Legacy') बनाएं, जो एक जटिल, रोटेटेड पासफ़्रेज़ या MAC प्रमाणीकरण बाईपास (MAB) का उपयोग करता हो।
- इस पुराने SSID को एक अत्यधिक प्रतिबंधित, पृथक VLAN पर असाइन करें। डोर लॉक को केवल विशिष्ट ऑन-प्रिमाइसेस या क्लाउड-आधारित डोर मैनेजमेंट सर्वर से संचार करने की अनुमति देने के लिए फ़ायरवॉल नियम कॉन्फ़िगर करें, जिससे कॉर्पोरेट VLAN या इंटरनेट पर सभी लेटरल मूवमेंट ब्लॉक हो जाएं।
एक सार्वजनिक क्षेत्र के संगठन ने EAP-TLS के साथ WPA3-Enterprise तैनात किया है। सोमवार की सुबह, कोई भी कर्मचारी वायरलेस नेटवर्क से कनेक्ट नहीं हो पा रहा है। वायरलेस कंट्रोलर दिखाता है कि क्लाइंट एसोसिएट तो हो रहे हैं, लेकिन RADIUS प्रमाणीकरण विफल हो रहा है। इसका सबसे संभावित कारण क्या है, और तत्काल समाधान कदम क्या है?
सबसे संभावित कारण एक समाप्त हो चुका RADIUS सर्वर प्रमाणपत्र है। चूंकि EAP-TLS आपसी प्रमाणीकरण पर निर्भर करता है, यदि सर्वर एक समाप्त हो चुका प्रमाणपत्र प्रस्तुत करता है, तो क्लाइंट तुरंत कनेक्शन को अस्वीकार कर देंगे और हैंडशेक को समाप्त कर देंगे।
तत्काल समाधान: IT टीम को RADIUS सर्वर से एक नया सर्टिफिकेट साइनिंग रिक्वेस्ट (CSR) जनरेट करना होगा, इसे आंतरिक CA द्वारा साइन कराना होगा, और नए प्रमाणपत्र को RADIUS सर्वर पर EAP-TLS प्रमाणीकरण नीति से बाइंड करना होगा। इसके बाद सेवाओं को रीस्टार्ट किया जाना चाहिए।
अभ्यास प्रश्न
Q1. आप WPA3-Enterprise को लागू करने वाली एक बड़ी रिटेल श्रृंखला के नेटवर्क आर्किटेक्ट हैं। WPA3 ट्रांज़िशन मोड का उपयोग करने वाले तीन स्टोरों में पायलट चरण के दौरान, कई पुराने बारकोड स्कैनर बार-बार नेटवर्क से हट जाते हैं और पुन: कनेक्ट होने के लिए मैन्युअल रीबूट की आवश्यकता होती है। आधुनिक टैबलेट बिना किसी समस्या के कनेक्ट हो जाते हैं। सबसे उपयुक्त आर्किटेक्चरल समाधान क्या है?
संकेत: विचार करें कि पुराने वायरलेस ड्राइवर ट्रांज़िशन मोड (Transition Mode) में प्रसारित होने वाले अपरिचित प्रबंधन फ़्रेमों को कैसे संभालते हैं।
मॉडल उत्तर देखें
बारकोड स्कैनर संभवतः ट्रांज़िशन मोड में APs द्वारा प्रसारित अनिवार्य प्रोटेक्टेड मैनेजमेंट फ़्रेम (PMF) के कारण क्रैश हो रहे हैं। इसका उपयुक्त समाधान इन उपकरणों के लिए ट्रांज़िशन मोड का उपयोग बंद करना है। विशेष रूप से स्कैनर्स के लिए एक पृथक VLAN से मैप किया गया एक समर्पित, छिपा हुआ केवल-WPA2 SSID बनाएं, और आधुनिक टैबलेट्स के लिए प्राथमिक कॉर्पोरेट SSID को केवल-WPA3-Enterprise पर कॉन्फ़िगर करें।
Q2. एक CTO नए अनुपालन आवश्यकताओं को पूरा करने के लिए 60 दिनों के भीतर सभी कॉर्पोरेट कार्यालयों में WPA3-Enterprise की तैनाती को अनिवार्य करता है। वर्तमान वातावरण PEAP-MSCHAPv2 (यूज़रनेम/पासवर्ड) के साथ WPA2-Enterprise का उपयोग करता है। संगठन के पास वर्तमान में कोई आंतरिक सर्टिफिकेट अथॉरिटी (CA) या मोबाइल डिवाइस मैनेजमेंट (MDM) समाधान नहीं है। क्या यह समयसीमा यथार्थवादी है, और इसका महत्वपूर्ण पथ क्या है?
संकेत: अनुशंसित WPA3 प्रमाणीकरण विधि (EAP-TLS) के लिए पूर्व-अपेक्षाओं का मूल्यांकन करें।
मॉडल उत्तर देखें
60 दिनों की समयसीमा अत्यधिक अवास्तविक है। WPA3-Enterprise को ठीक से लागू करने के लिए, क्रेडेंशियल की कमजोरियों को खत्म करने के लिए संगठन को EAP-TLS पर माइग्रेट करना चाहिए। महत्वपूर्ण पथ के लिए PKI (सर्टिफिकेट अथॉरिटी) को डिजाइन और तैनात करने और क्लाइंट सर्टिफिकेट वितरित करने के लिए एक MDM समाधान लागू करने की आवश्यकता होती है। इस बुनियादी ढांचे को शुरू से बनाना, इसका परीक्षण करना और सभी कॉर्पोरेट उपकरणों को पंजीकृत करना निश्चित रूप से 60 दिनों से अधिक का समय लेगा। आर्किटेक्ट को इस निर्भरता के बारे में CTO को सूचित करना चाहिए।
Q3. सुरक्षा ऑडिट के दौरान, एक परीक्षक ने ध्यान दिया कि आपके RADIUS सर्वर EAP-TLS के लिए कॉन्फ़िगर किए गए हैं, लेकिन वायरलेस कंट्रोलर और RADIUS सर्वर पर 'सर्टिफिकेट निरसन सूची (CRL) चेकिंग' सुविधा अक्षम है। WPA3 वातावरण में यह एक महत्वपूर्ण सुरक्षा चिंता क्यों है?
संकेत: क्या होगा यदि कोई कॉर्पोरेट लैपटॉप चोरी हो जाता है, लेकिन उसका सर्टिफिकेट अभी तक समाप्त नहीं हुआ है?
मॉडल उत्तर देखें
CRL या OCSP चेकिंग सक्षम किए बिना, RADIUS सर्वर के पास यह जानने का कोई तरीका नहीं होता है कि प्रस्तुत किया गया प्रमाणपत्र उसके प्राकृतिक समाप्त होने की तिथि से पहले CA द्वारा निरस्त (revoke) कर दिया गया है या नहीं। यदि कोई डिवाइस खो जाता है या किसी कर्मचारी को नौकरी से निकाल दिया जाता है, तो उनका प्रमाणपत्र निरस्त किया जाना चाहिए। यदि निरस्तीकरण चेकिंग अक्षम है, तो उस डैमेज्ड प्रमाणपत्र का उपयोग अभी भी WPA3-Enterprise नेटवर्क को सफलतापूर्वक प्रमाणित करने और एक्सेस करने के लिए किया जा सकता है, जो आपसी प्रमाणीकरण (mutual authentication) के उद्देश्य को पूरी तरह से विफल कर देता है।
अक्सर पूछे जाने वाले प्रश्न
Which EAP authentication methods are recommended for WPA3-Enterprise?
EAP-TLS (RFC 5216) is the recommended authentication method for WPA3-Enterprise deployments. While WPA3-Enterprise supports tunneled credential protocols like PEAP-MSCHAPv2 and EAP-TTLS in standard 128-bit enterprise mode, EAP-TLS enforces mutual cryptographic certificate verification using client and server X.509 digital certificates. This completely eliminates password spray, dictionary attacks, and credential harvesting via rogue access points.
What is the difference between WPA3-Enterprise 128-bit mode and 192-bit mode?
WPA3-Enterprise 128-bit mode uses AES-CCMP-128 or AES-GCMP-128 encryption with standard 802.1X authentication, providing backward compatibility with WPA2-Enterprise clients via transition mode. In contrast, WPA3-Enterprise 192-bit mode (aligned with the NSA Commercial National Security Algorithm Suite, CNSA) mandates GCMP-256 for data encryption, HMAC-SHA-384 for key derivation, and ECDSA with the NIST P-384 curve (or RSA-3072) with EAP-TLS. 192-bit mode disables transition mode and requires hardware cryptographic support across all access points and client supplicants.
Why are Protected Management Frames (PMF) mandatory in WPA3-Enterprise?
In WPA2, management frames (such as deauthentication, disassociation, and action frames) were transmitted in plaintext without cryptographic integrity, enabling malicious actors to launch trivial denial-of-service deauthentication attacks. WPA3-Enterprise strictly mandates IEEE 802.11w Protected Management Frames (PMF). PMF signs unicast and broadcast management frames with a cryptographic Message Integrity Check (BIP), preventing spoofed disconnections and rogue AP impersonation.
Can enterprise networks run WPA2 and WPA3-Enterprise on the same SSID?
While WPA3-Enterprise supports a mixed or transition mode on the same SSID to accommodate legacy WPA2 clients, enterprise network architects generally advise against it for production corporate networks. Transition mode allows legacy clients to negotiate WPA2 without mandatory PMF, leaving the RF cell vulnerable to downgrade attacks and deauthentication spoofing. The recommended best practice is deploying a dedicated WPA3-Enterprise SSID for modern corporate fleets alongside a segmented WPA2/PPSK SSID for legacy IoT or industrial devices.
How does Cloud RADIUS simplify WPA3-Enterprise certificate lifecycle management?
Deploying WPA3-Enterprise with EAP-TLS traditionally required complex on-premises Active Directory Certificate Services (AD CS) and Network Policy Server (NPS) infrastructure. Modern Cloud RADIUS solutions integrate directly with cloud identity providers (Microsoft Entra ID, Okta, Google Workspace) and mobile device managers (Intune, Jamf, Kandji) using SCEP or ACME. This automates the silent generation, distribution, renewal, and revocation of client digital certificates directly on endpoint hardware without user interaction or password prompts.
How does Purple help organisations implement WPA3-Enterprise?
Purple provides enterprise-grade Cloud RADIUS and 802.1X onboarding that enables seamless migration to WPA3-Enterprise. Purple integrates with cloud identity providers, automates certificate enrollment across Windows, macOS, iOS, and Android devices, enforces granular role-based dynamic VLAN segmentation, and provides real-time visibility into wireless authentication health and security compliance across distributed enterprise venues.
इस श्रृंखला में आगे पढ़ें
Cyber Essentials और Staff WiFi: अपने वायरलेस नेटवर्क पर पांच नियंत्रणों को पास करना
आप अपने staff WiFi के लिए पांच Cyber Essentials नियंत्रणों में से प्रत्येक का मिलान करने और मूल्यांकनकर्ताओं को मिलने वाली कमियों को दूर करने में सक्षम होंगे। फिर आप प्रत्येक डिवाइस श्रेणी के लिए 802.1X, iPSK और एक अलग किए गए WPA2-PSK नेटवर्क के बीच चयन कर सकते हैं। अंत में, आप जानेंगे कि Cyber Essentials Plus ऑडिट के लिए एक्सेस पॉइंट्स, कंट्रोलर्स और BYOD को कैसे तैयार किया जाए।
Portnox के विकल्प: बिना पूर्ण NAC के Cloud RADIUS
आप तीन प्रश्नों वाले परीक्षण का उपयोग करके यह निर्णय ले सकेंगे कि क्या आपके एस्टेट को पूर्ण NAC की आवश्यकता है या केवल WiFi के लिए cloud RADIUS की। इसके बाद आप wired enforcement, posture checks, प्रमाण पत्र, अतिथि पहुंच और तीन साल की परिचालन लागत पर Portnox, Purple, SecureW2 और JumpCloud की तुलना कर सकते हैं, और साइट-दर-साइट पायलट की योजना बना सकते हैं।
HPE Aruba Central presence analytics: सेटअप, एक्सपोर्ट और सीमाएं
आप प्रति साइट Aruba Central presence analytics को सक्षम करने, ग्राउंड-ट्रुथ काउंट के आधार पर RSSI थ्रेशोल्ड और ड्वेल सीमाओं को कैलिब्रेट करने, और Central REST API के माध्यम से साइट-स्तरीय एग्रीगेट्स को एक्सपोर्ट करने में सक्षम होंगे। आप यह भी जानेंगे कि मूल presence analytics कहाँ समाप्त होती है और आपके मौजूदा Aruba एक्सेस पॉइंट्स पर Purple जैसे हार्डवेयर-अज्ञेयवादी प्लेटफॉर्म लेयर की आवश्यकता कब होती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।