
सुरक्षित नेटवर्क एक्सेस के लिए यूजर ऑनबोर्डिंग को सुव्यवस्थित करना
यह गाइड IT मैनेजरों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस डायरेक्टरों के लिए सुरक्षित नेटवर्क एक्सेस के लिए यूजर ऑनबोर्डिंग को सुव्यवस्थित करने के बारे में एक व्यापक तकनीकी संदर्भ प्रदान करती है। इसमें पूर्ण ऑथेंटिकेशन स्टैक शामिल है - सेल्फ-सर्विस Captive Portal और आइडेंटिटी फेडरेशन से लेकर IEEE 802.1X, WPA3, RADIUS, और OpenRoaming तक - हॉस्पिटैलिटी, रिटेल, इवेंट्स और सार्वजनिक क्षेत्र के वातावरण के लिए व्यावहारिक परिनियोजन मार्गदर्शन के साथ। यह गाइड GDPR और PCI-DSS अनुपालन आवश्यकताओं, रोल-बेस्ड एक्सेस कंट्रोल और MAC कैशिंग रणनीतियों को संबोधित करती है, जिससे टीमों को सुरक्षा स्थिति से समझौता किए बिना ऑनबोर्डिंग घर्षण और प्रशासनिक ओवरहेड को कम करने में मदद मिलती है।
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Enterprise WiFi Security Guide →

कार्यकारी सारांश (Executive Summary)
एक बहु-उपयोगकर्ता वायरलेस नेटवर्क का संचालन करने वाले किसी भी संगठन के लिए - चाहे वह होटल समूह, रिटेल चेन, स्टेडियम, या सार्वजनिक क्षेत्र की सुविधा हो - उपयोगकर्ताओं को नेटवर्क पर सुरक्षित रूप से ऑनबोर्ड करने की प्रक्रिया एक सुरक्षा नियंत्रण बिंदु और उपयोगकर्ता संतुष्टि का प्रत्यक्ष निर्धारक दोनों है। एक खराब डिज़ाइन किया गया ऑनबोर्डिंग प्रवाह सपोर्ट ओवरहेड बनाता है, उपयोगकर्ताओं को आपके नेटवर्क के बजाय मोबाइल डेटा की ओर ले जाता है, और अनुपालन उद्देश्यों के लिए आपके पास कोई ऑडिट ट्रेल नहीं छोड़ता है। एक अच्छी तरह से डिज़ाइन किया गया प्रवाह दस सेकंड से भी कम का कनेक्शन समय, सत्यापित पहचान कैप्चर और पूरी तरह से प्रलेखित सहमति रिकॉर्ड प्रदान करता है।
यह गाइड उन आर्किटेक्चर, प्रमाणीकरण मानकों और परिनियोजन पैटर्न को कवर करती है जो आपको सुरक्षा से समझौता किए बिना सुरक्षित नेटवर्क एक्सेस के लिए उपयोगकर्ता ऑनबोर्डिंग को सुव्यवस्थित करने में सक्षम बनाते हैं। यह पूरे स्टैक को संबोधित करती है: Captive Portal डिज़ाइन, OAuth और SAML के माध्यम से पहचान फेडरेशन, RADIUS कॉन्फ़िगरेशन, IEEE 802.1X परिनियोजन, WPA3 अपनाना, भूमिका-आधारित पहुंच नियंत्रण, और OpenRoaming और Passpoint के माध्यम से स्वचालित प्रावधान। GDPR और PCI-DSS के तहत अनुपालन आवश्यकताओं को पूरे समय एकीकृत किया गया है, न कि बाद के विचार के रूप में। हॉस्पिटैलिटी और रिटेल के दो विस्तृत केस स्टडीज वास्तविक दुनिया के परिनियोजन से मापने योग्य परिणाम प्रदर्शित करते हैं।
Technical Deep-Dive
Onboarding Architecture Stack
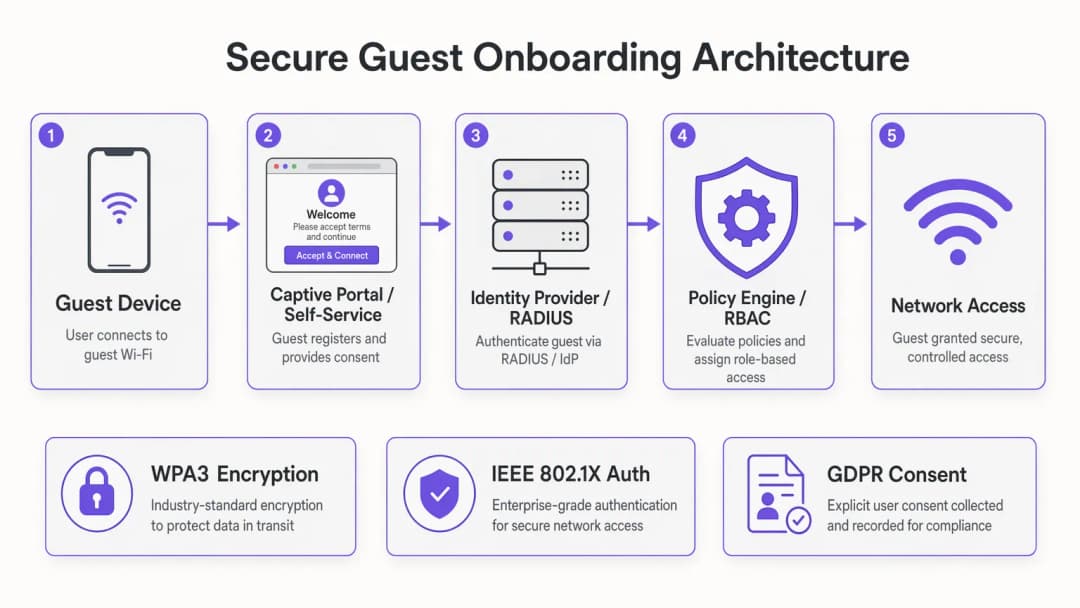
एक आधुनिक सुरक्षित onboarding डिप्लॉयमेंट में पांच कार्यात्मक परतें शामिल होती हैं जिन्हें एक साथ डिजाइन किया जाना चाहिए। Guest Device Layer में उन एंडपॉइंट्स की श्रेणी शामिल है जो कनेक्ट करने का प्रयास कर रहे हैं - स्मार्टफोन, टैबलेट, लैपटॉप, और तेजी से बढ़ते IoT उपकरण - जिनमें से प्रत्येक की अपनी अलग सप्लीकेंट क्षमताएं और पोर्टल-हैंडलिंग व्यवहार होता है। Captive Portal and Self-Service Layer यूजर-फेसिंग इंटरफ़ेस है: वह बिंदु जहां पहचान का दावा किया जाता है, सहमति ली जाती है, और ऑथेंटिकेशन हैंडशेक शुरू किया जाता है। Identity Provider Layer - चाहे वह ऑन-प्रिमाइसेस RADIUS सर्वर हो, क्लाउड-आधारित IdP हो, या फेडरेटेड आइडेंटिटी सर्विस हो - वह स्थान है जहां क्रेडेंशियल्स को सत्यापित किया जाता है और पॉलिसी इंजन को यूजर एट्रिब्यूट्स लौटाए जाते हैं। Policy Engine रोल-आधारित एक्सेस कंट्रोल लागू करता है, जो यूजर एट्रिब्यूट्स के आधार पर बैंडविड्थ प्रोफाइल, VLAN असाइनमेंट, और कंटेंट फ़िल्टरिंग नियम लागू करता है। अंत में, Network Access Layer - जिसमें वायरलेस कंट्रोलर, एक्सेस पॉइंट, VLAN, और फ़ायरवॉल नियम शामिल हैं - अपस्ट्रीम में निर्धारित नीतियों को लागू करती है।
हर डिजाइन निर्णय को नियंत्रित करने वाला आर्किटेक्चरल सिद्धांत सीधा है: जटिलता बैकएंड में होनी चाहिए, न कि यूजर के सामने। Captive Portal में प्रत्येक अतिरिक्त कदम आपके कनेक्शन की दर को कम करता है। किकऑफ के समय बीस हजार समवर्ती कनेक्शन प्रयासों को प्रोसेस करने वाले स्टेडियम के माहौल में, तीन फॉर्म फ़ील्ड और दो रीडायरेक्ट वाला पोर्टल सपोर्ट रिक्वेस्ट की बाढ़ ला देगा और नेटवर्क उपयोग में भारी गिरावट का कारण बनेगा।
Authentication Methods: A Technical Comparison
OAuth 2.0 के माध्यम से Social Login पहचान सत्यापन को एक विश्वसनीय तीसरे पक्ष - Google, Apple, Facebook, या Microsoft को सौंपता है। यूजर अपने मौजूदा क्रेडेंशियल्स के साथ ऑथेंटिकेट करता है, OAuth प्रदाता एक एक्सेस टोकन और बुनियादी प्रोफाइल डेटा जारी करता है, और आपका पोर्टल उस पहचान को एक नेटवर्क सेशन से मैप करता है। सुरक्षा के नजरिए से, यह उपभोक्ता-उन्मुख स्थानों में गेस्ट एक्सेस के लिए सबसे उपयुक्त है। इसका मुख्य लाभ सत्यापित पहचान है: आपको एक कन्फर्म ईमेल पता या सोशल प्रोफाइल प्राप्त होता है जो सीधे आपके WiFi Analytics प्लेटफॉर्म और CRM में फीड होता है। इसकी सीमा यह है कि आप तीसरे पक्ष के OAuth प्रदाताओं की उपलब्धता और नीतिगत निर्णयों पर निर्भर रहते हैं।
Email plus One-Time Passcode (OTP) बिना किसी सोशल अकाउंट की आवश्यकता के एक आसान मल्टी-फैक्टर ऑथेंटिकेशन फ्लो को लागू करता है। उपयोगकर्ता अपना ईमेल पता दर्ज करता है, छह अंकों का कोड प्राप्त करता है, और ऑथेंटिकेशन पूरा करने के लिए उसे दर्ज करता है। यह विशेष रूप से कॉन्फ्रेंस और इवेंट के माहौल में प्रभावी है जहां आपको यह सत्यापित करने की आवश्यकता होती है कि उपयोगकर्ता एक पंजीकृत प्रतिभागी है। यह GDPR सहमति कैप्चर के लिए भी एक स्पष्ट तंत्र प्रदान करता है, क्योंकि ईमेल सबमिशन को सीधे एक स्पष्ट ऑप्ट-इन चेकबॉक्स से जोड़ा जा सकता है।
IEEE 802.1X with EAP-TLS एंटरप्राइज़ का गोल्ड स्टैंडर्ड है। डिवाइस RADIUS सर्वर को एक क्लाइंट सर्टिफिकेट प्रस्तुत करता है, जो इसे सर्टिफिकेट अथॉरिटी के खिलाफ मान्य करता है और उचित VLAN और पॉलिसी विशेषताओं के साथ एक RADIUS Access-Accept वापस करता है। उपयोगकर्ता के दृष्टिकोण से, कनेक्शन पूरी तरह से ऑटोमैटिक है - कोई पोर्टल नहीं, कोई पासवर्ड नहीं, किसी इंटरैक्शन की आवश्यकता नहीं। इस आर्किटेक्चर को सर्टिफिकेट वितरित करने के लिए पब्लिक की इन्फ्रास्ट्रक्चर (PKI) और मोबाइल डिवाइस मैनेजमेंट (MDM) प्लेटफॉर्म की आवश्यकता होती है, जो इसे कॉर्पोरेट, healthcare, और शिक्षा के माहौल में प्रबंधित डिवाइस बेड़े के लिए सबसे उपयुक्त बनाता है। इस संदर्भ में RADIUS सुरक्षा सुदृढ़ीकरण के विस्तृत उपचार के लिए, देखें Mitigating RADIUS Vulnerabilities: A Security Hardening Guide।
MAC caching with self-service portals अधिक भीड़भाड़ वाले उपभोक्ता स्थानों के लिए सबसे व्यावहारिक समाधान हैं। पहले कनेक्शन पर, उपयोगकर्ता एक आसान रजिस्ट्रेशन फ्लो को पूरा करता है। पोर्टल डिवाइस के MAC एड्रेस को पूर्ण ऑथेंटिकेशन रिकॉर्ड के खिलाफ स्टोर करता है। बाद के कनेक्शन पर - एक कॉन्फ़िगर करने योग्य विंडो के भीतर, आमतौर पर तीस दिन - डिवाइस पोर्टल को पूरी तरह से बायपास करता है और सीधे कनेक्ट होता है। बार-बार आने वाले मेहमानों की उच्च दर वाले hospitality और retail ऑपरेटरों के लिए, MAC कैशिंग उपलब्ध सबसे प्रभावशाली अनुकूलन है।

OpenRoaming और ऑटोमैटेड प्रोविज़निंग
Passpoint मानक (Wi-Fi Alliance) और IEEE 802.11u प्रोटोकॉल पर निर्मित, OpenRoaming ऑटोमैटेड ऑनबोर्डिंग के सबसे उन्नत रूप का प्रतिनिधित्व करता है। भाग लेने वाले डिवाइस में एक Passpoint प्रोफाइल होती है जो उन्हें संगत नेटवर्क पर पहचानती है। जब डिवाइस एक OpenRoaming-सक्षम SSID का पता लगाता है, तो यह बिना किसी उपयोगकर्ता इंटरैक्शन के EAP क्रेडेंशियल का उपयोग करके ऑटोमैटिक रूप से ऑथेंटिकेट हो जाता है। Purple कनेक्ट लाइसेंस के तहत OpenRoaming के लिए एक मुफ्त आइडेंटिटी प्रोवाइडर के रूप में कार्य करता है, जिसका अर्थ है कि कोई भी उपयोगकर्ता जिसने पहले किसी भी भाग लेने वाले स्थान पर Purple-संचालित पोर्टल के माध्यम से ऑनबोर्ड किया है, वह आपके स्थान पर ऑटोमैटिक रूप से कनेक्ट हो जाएगा। यह वह आर्किटेक्चर है जो पूरे OpenRoaming फेडरेशन में लौटने वाले उपयोगकर्ताओं के लिए ऑनबोर्डिंग की बाधा को पूरी तरह से समाप्त कर देता है। transport ऑपरेटरों - हवाई अड्डों, रेलवे स्टेशनों, फ़ेरी टर्मिनलों - के लिए OpenRoaming असाधारण रूप से आकर्षक है। ट्रांजिट में यात्रियों के पास बहुत कम ठहराव समय होता है और उच्च कनेक्टिविटी की उम्मीदें होती हैं। पोर्टल इंटरैक्शन के बिना स्वचालित, सुरक्षित कनेक्शन उस पैमाने पर एकमात्र व्यवहार्य मॉडल हैं।
सुरक्षा आर्किटेक्चर: MFA, RBAC, और नेटवर्क सेगमेंटेशन
गेस्ट WiFi संदर्भ में मल्टी-फैक्टर ऑथेंटिकेशन को ऊपर वर्णित ईमेल-प्लस-OTP फ़्लो के रूप में, या सोशल लॉगिन (जो OAuth प्रदाता के MFA कॉन्फ़िगरेशन को इनहेरिट करता है) के माध्यम से सबसे व्यावहारिक रूप से लागू किया जाता है। कर्मचारियों और ठेकेदारों की पहुंच के लिए, हार्डवेयर टोकन या प्रमाणक ऐप TOTP कोड उपयुक्त हैं। मुख्य सिद्धांत यह है कि MFA एक्सेस किए जा रहे संसाधनों की संवेदनशीलता के अनुपात में होना चाहिए: गेस्ट इंटरनेट एक्सेस के लिए उसी स्तर के MFA बोझ की आवश्यकता नहीं होती है जितनी कि बैक-ऑफिस सिस्टम तक पहुंच के लिए होती है।
रोल-आधारित एक्सेस कंट्रोल को RADIUS पॉलिसी स्तर पर लागू किया जाना चाहिए, न कि पोर्टल स्तर पर। पोर्टल यह निर्धारित करता है कि उपयोगकर्ता कौन है; RADIUS सर्वर यह निर्धारित करता है कि वे क्या एक्सेस कर सकते हैं। एक होटल संपत्ति के लिए एक विशिष्ट RBAC मैट्रिक्स मेहमानों को बैंडविड्थ-सीमित केवल-इंटरनेट VLAN में, सम्मेलन प्रतिनिधियों को इवेंट सहयोग टूल तक पहुंच वाले VLAN में, कर्मचारियों को संपत्ति प्रबंधन प्रणाली तक पहुंच वाले VLAN में, और IoT उपकरणों - दरवाजे के ताले, HVAC नियंत्रक, डिजिटल साइनेज - को बिना इंटरनेट रूटिंग के पृथक VLAN में असाइन कर सकता है।
नेटवर्क सेगमेंटेशन RBAC के लिए प्रवर्तन तंत्र है। RADIUS Access-Accept प्रतिक्रिया पर VLAN टैगिंग, संबंधित फ़ायरवॉल नियमों के साथ मिलकर, यह सुनिश्चित करती है कि प्रत्येक उपयोगकर्ता वर्ग अपने उपयुक्त नेटवर्क ज़ोन तक सीमित है। PCI-DSS अनुपालन के लिए, भुगतान नेटवर्क को अन्य सभी VLAN से पूरी तरह से अलग किया जाना चाहिए, जिसमें गेस्ट, स्टाफ और भुगतान ज़ोन के बीच कोई रूटिंग पथ नहीं होना चाहिए।
सभी नए डिप्लॉयमेंट के लिए WPA3 लक्षित एन्क्रिप्शन मानक होना चाहिए। WPA3-SAE (Simultaneous Authentication of Equals) WPA2-PSK की ऑफ़लाइन डिक्शनरी हमले की भेद्यता को समाप्त करता है और व्यक्तिगत सत्र वार्ताओं के माध्यम से फॉरवर्ड गोपनीयता प्रदान करता है। अभी भी लीगेसी WPA2 उपकरणों को चलाने वाले वातावरण के लिए, WPA3 ट्रांज़िशन मोड माइग्रेशन अवधि के दौरान दोनों मानकों को एक ही SSID पर सह-अस्तित्व में रहने की अनुमति देता है।
GDPR और अनुपालन एकीकरण
GDPR आर्टिकल 7 की आवश्यकता है कि सहमति स्वतंत्र रूप से दी गई, विशिष्ट, सूचित और स्पष्ट हो। Captive Portal के संदर्भ में, इसका अर्थ है कि कोई भी व्यक्तिगत डेटा एकत्र करने से पहले एक स्पष्ट गोपनीयता नोटिस प्रस्तुत करना, एक स्पष्ट ऑप्ट-इन चेकबॉक्स (पहले से टिक किया हुआ बॉक्स नहीं) का उपयोग करना, सहमति टाइमस्टैम्प और विशिष्ट प्रसंस्करण उद्देश्यों को रिकॉर्ड करना, और उपयोगकर्ताओं को सहमति वापस लेने के लिए एक तंत्र प्रदान करना। सहमति रिकॉर्ड - जिसमें उपयोगकर्ता का IP पता, MAC पता, टाइमस्टैम्प, और प्रस्तुत किया गया सटीक सहमति पाठ शामिल है - को ऑडिटिंग उद्देश्यों के लिए बनाए रखा जाना चाहिए।retail ऑपरेटरों के लिए जो PCI DSS के दायरे में आते हैं, नेटवर्क आर्किटेक्चर को यह सुनिश्चित करना होगा कि कार्डधारक डेटा वातावरण पूरी तरह से गेस्ट WiFi इन्फ्रास्ट्रक्चर से अलग हो। यह केवल एक कॉन्फ़िगरेशन आवश्यकता नहीं है - इसे प्रलेखित, परीक्षित और ऑडिट योग्य होना चाहिए। आपके VLAN सेगमेंटेशन डिज़ाइन, फ़ायरवॉल नियम सेट और RADIUS नीति कॉन्फ़िगरेशन सभी आपके PCI DSS स्कोप दस्तावेज़ीकरण में शामिल होने चाहिए।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड
चरण 1: आवश्यकताएं और आर्किटेक्चर डिज़ाइन
अपने उपयोगकर्ता आबादी और उनकी एक्सेस आवश्यकताओं का मिलान करके शुरुआत करें। प्रत्येक उपयोगकर्ता वर्ग की पहचान करें - गेस्ट, कर्मचारी, ठेकेदार, IoT डिवाइस, इवेंट अटेंडीज़ - और प्रत्येक वर्ग के लिए आवश्यक नेटवर्क संसाधनों को परिभाषित करें। यह मैपिंग सीधे आपके VLAN डिज़ाइन और RADIUS नीति कॉन्फ़िगरेशन को संचालित करती है। साथ ही, अपनी अनुपालन प्रतिबद्धताओं की पहचान करें: GDPR सहमति आवश्यकताएं, PCI DSS दायरा, और कोई भी क्षेत्र-विशिष्ट नियम (उदाहरण के लिए, healthcare नेटवर्क के लिए NHS डिजिटल मानक)।
प्रत्येक उपयोगकर्ता श्रेणी के ड्वेल टाइम और सुरक्षा प्रोफ़ाइल के आधार पर अपनी प्रमाणीकरण विधियों का चयन करें। इस निर्णय को निर्देशित करने के लिए नीचे दिए गए मेमोरी हुक अनुभाग में प्रदान किए गए फ़्रेमवर्क का उपयोग करें। कोई भी कॉन्फ़िगरेशन कार्य शुरू करने से पहले अपने चुने हुए आर्किटेक्चर का दस्तावेजीकरण करें।
चरण 2: इन्फ्रास्ट्रक्चर की तैयारी
सुनिश्चित करें कि आपका वायरलेस इन्फ्रास्ट्रक्चर आवश्यक मानकों का समर्थन करता है। WPA3 के लिए एक्सेस पॉइंट्स पर WPA3-सक्षम फर्मवेयर की आवश्यकता होती है - केवल WPA3-ओनली परिनियोजन के लिए प्रतिबद्ध होने से पहले अपनी पूरी संपत्ति में संगतता को सत्यापित करें। अपने स्विचिंग इन्फ्रास्ट्रक्चर पर अपने VLAN स्ट्रक्चर को कॉन्फ़िगर करें, यह सुनिश्चित करते हुए कि VLAN टैग आपके वायरलेस कंट्रोलर, स्विच और फ़ायरवॉल में संरेखित हों। अपने RADIUS सर्वर को परिनियोजित या कॉन्फ़िगर करें, यह सुनिश्चित करते हुए कि उनके पास आपके पीक ऑथेंटिकेशन लोड को संभालने की क्षमता है - उदाहरण के लिए, एक स्टेडियम परिनियोजन को एक इवेंट की शुरुआत में प्रति मिनट हजारों EAP लेनदेन को संसाधित करने की आवश्यकता हो सकती है।
RADIUS उच्च उपलब्धता के लिए, स्वचालित फ़ेलओवर के साथ एक प्राथमिक और द्वितीयक सर्वर परिनियोजित करें। उच्च-फुटफॉल इवेंट के दौरान एक RADIUS आउटेज एक गंभीर परिचालन घटना है। निरंतर रूप से RADIUS प्रतिक्रिया समय की निगरानी करें; 200 मिलीसेकंड से अधिक की प्रमाणीकरण विलंबता कुछ डिवाइस प्रकारों पर क्लाइंट टाइमआउट विफलताओं का कारण बनने लगेगी।
चरण 3: पोर्टल और पहचान कॉन्फ़िगरेशन
रूपांतरण दर को प्राथमिक मीट्रिक मानकर अपने Captive Portal को डिज़ाइन करें। प्रत्येक फ़ॉर्म फ़ील्ड, प्रत्येक रीडायरेक्ट, प्रत्येक पेज लोड घर्षण पैदा करता है। एक GDPR-अनुपालक गेस्ट एक्सेस के लिए न्यूनतम व्यवहार्य पोर्टल की आवश्यकता होती है: एक एकल प्रमाणीकरण क्रिया (सोशल लॉगिन बटन या ईमेल फ़ील्ड), एक गोपनीयता नोटिस लिंक और एक स्पष्ट सहमति चेकबॉक्स। इसके अलावा किसी भी चीज़ को एक विशिष्ट व्यावसायिक आवश्यकता द्वारा उचित ठहराया जाना चाहिए।
अपने आइडेंटिटी प्रोवाइडर इंटीग्रेशन को कॉन्फ़िगर करें - सोशल लॉगिन के लिए OAuth एंडपॉइंट्स, OTP डिलीवरी के लिए SMTP, या एंटरप्राइज SSO के लिए SAML फेडरेशन। iOS और Android डिवाइसेज पर संपूर्ण ऑथेंटिकेशन फ्लो का परीक्षण करें, और Captive Portal डिटेक्शन व्यवहार पर विशेष ध्यान दें। iOS Captive Portal डिटेक्शन के लिए HTTP प्रोब्स का उपयोग करता है; सुनिश्चित करें कि आपका पोर्टल इन प्रोब्स का सही ढंग से जवाब देता है और प्रारंभिक डिटेक्शन रिक्वेस्ट पर HTTPS रीडायरेक्ट से बचता है।
guest WiFi डिप्लॉयमेंट्स के लिए, अपने पोर्टल को अपने एनालिटिक्स और मार्केटिंग प्लेटफॉर्म्स के साथ इंटीग्रेट करें ताकि यह सुनिश्चित हो सके कि सहमति प्राप्त यूजर डेटा आपके कस्टमर डेटा इन्फ्रास्ट्रक्चर में सही ढंग से प्रवाहित हो।
चरण 4: परीक्षण और सत्यापन
किसी भी अधिक भीड़-भाड़ वाले इवेंट या बड़े डिप्लॉयमेंट से पहले लोड टेस्टिंग करें। अपने RADIUS इन्फ्रास्ट्रक्चर पर पीक ऑथेंटिकेशन लोड को सिमुलेट करें और रिस्पॉन्स टाइम को मापें। डिवाइस के प्रकारों के प्रतिनिधि नमूने पर प्रत्येक ऑथेंटिकेशन विधि का परीक्षण करें। नेटवर्क ज़ोन के बीच ट्रैफ़िक को रूट करने का प्रयास करके अपने VLAN सेगमेंटेशन को सत्यापित करें - पुष्टि करें कि फ़ायरवॉल नियम सभी अनऑथराइज्ड पथों को ब्लॉक करते हैं। वापस आने वाले डिवाइस कनेक्शन को सिमुलेट करके अपने MAC कैशिंग लॉजिक का परीक्षण करें। टेस्ट कनेक्शन के एक नमूने के लिए ऑडिट लॉग की समीक्षा करके अपने GDPR सहमति रिकॉर्ड्स को सत्यापित करें।
चरण 5: निगरानी और निरंतर सुधार
डिप्लॉयमेंट के बाद, तीन प्रमुख मैट्रिक्स की निगरानी करें: पोर्टल कन्वर्श़न रेट (सफलतापूर्वक ऑनबोर्डिंग पूरी करने वाले डिवाइसेज का प्रतिशत), ऑथेंटिकेशन लेटेंसी (RADIUS रिस्पॉन्स टाइम), और कनेक्टिविटी समस्याओं से संबंधित सपोर्ट टिकटों की संख्या। RADIUS रिस्पॉन्स टाइम में गिरावट और पोर्टल एरर रेट्स के लिए अलर्टिंग थ्रेशोल्ड सेट करें। मासिक रूप से अपनी MAC कैश हिट रेट की समीक्षा करें - अत्यधिक बार-बार आने वाले लोगों वाले स्थान पर कम हिट रेट एक कॉन्फ़िगरेशन या डिवाइस-ट्रैकिंग समस्या को दर्शाता है।
सर्वोत्तम प्रथाएं
निम्नलिखित सिफारिशें IEEE 802.1X, WPA3, GDPR, और PCI-DSS आवश्यकताओं के साथ-साथ बड़े पैमाने के स्थानों के डिप्लॉयमेंट्स में परिचालन अनुभव से प्राप्त वेंडर-न्यूट्रल सर्वोत्तम प्रथाओं का प्रतिनिधित्व करती हैं।
ऑथेंटिकेशन को ऑथराइजेशन से अलग करें। आपका पोर्टल पहचान निर्धारित करता है; आपका RADIUS सर्वर एक्सेस निर्धारित करता है। एक्सेस पॉलिसी लॉजिक को कभी भी पोर्टल में ही एनकोड न करें। यह अलगाव सुनिश्चित करता है कि पोर्टल कोड को संशोधित किए बिना पॉलिसी परिवर्तन केंद्रीय रूप से किए जा सकते हैं।
पहले दिन से RADIUS एकाउंटिंग लागू करें। RADIUS Accounting-Start और Accounting-Stop मैसेजेस प्रत्येक नेटवर्क सेशन का एक संपूर्ण ऑडिट ट्रेल प्रदान करते हैं - यूजर की पहचान, सेशन की अवधि, ट्रांसफर किए गए बाइट्स, और समाप्त होने का कारण। यह डेटा अनुपालन ऑडिट, क्षमता योजना और समस्या निवारण के लिए आवश्यक है।
अपने Captive Portal के लिए सर्टिफिकेट पिनिंग का उपयोग करें। एक Captive Portal जो एक अविश्वसनीय सर्टिफिकेट प्रस्तुत करता है, वह ब्राउज़र चेतावनियां उत्पन्न करेगा जो उपयोगकर्ताओं को भ्रमित करती हैं और विश्वास को कम करती हैं। अपने पोर्टल डोमेन पर एक मान्यता प्राप्त CA से एक वैध TLS सर्टिफिकेट डिप्लॉय करें और HSTS कॉन्फ़िगर करें।अपने RADIUS एट्रिब्यूट मैपिंग का दस्तावेजीकरण करें। RADIUS एट्रिब्यूट (VLAN IDs, बैंडविड्थ नीतियां, सेशन टाइमआउट) और आपकी नेटवर्क पॉलिसी प्रोफाइल के बीच मैपिंग का दस्तावेजीकरण और वर्जन-नियंत्रित होना चाहिए। ढांचागत बदलावों के दौरान अनदस्तावेजीकृत RADIUS कॉन्फ़िगरेशन एक्सेस कंट्रोल विफलताओं का एक सामान्य कारण हैं।
शुरुआत से ही IoT डिवाइस ऑनबोर्डिंग की योजना बनाएं। बिना स्क्रीन वाले डिवाइस जो Captive Portal पर नेविगेट नहीं कर सकते, उन्हें एक वैकल्पिक ऑनबोर्डिंग मार्ग की आवश्यकता होती है - आमतौर पर MPSK या MAC ऑथेंटिकेशन बाईपास। परिनियोजन से पहले अपनी IoT VLAN नीति और ऑनबोर्डिंग प्रक्रिया को परिभाषित करें, न कि बाद में सुधार के रूप में।
Ruckus वायरलेस इंफ्रास्ट्रक्चर चलाने वाले वातावरण के लिए, रुकस वायरलेस एक्सेस पॉइंट के लिए आपकी गाइड Ruckus एक्सेस पॉइंट्स को एक RADIUS-आधारित ऑनबोर्डिंग आर्किटेक्चर के साथ एकीकृत करने के लिए विशिष्ट कॉन्फ़िगरेशन मार्गदर्शन प्रदान करती है।
ट्रबलशूटिंग और जोखिम शमन
RADIUS टाइमआउट विफलताएं खराब ऑनबोर्डिंग अनुभवों का सबसे आम कारण हैं। लक्षणों में रुक-रुक कर होने वाली ऑथेंटिकेशन विफलताएं शामिल हैं, विशेष रूप से लोड के तहत। निदान: टाइमआउट पैटर्न के लिए RADIUS सर्वर पर EAP ट्रांजैक्शन लॉग की समीक्षा करें। समाधान: RADIUS सर्वर प्रतिक्रिया समय को अनुकूलित करें, क्लाइंट पुनः प्रयास संख्या बढ़ाएं, और सुनिश्चित करें कि आपके RADIUS सर्वर के पास पीक लोड के लिए पर्याप्त CPU और मेमोरी है।
iOS Captive Portal डिटेक्शन विफलताएं तब होती हैं जब पोर्टल Apple के HTTP प्रोब अनुरोधों का सही ढंग से जवाब नहीं देता है। लक्षण: Captive Portal नोटिफिकेशन iOS डिवाइस पर दिखाई नहीं देता है, और उपयोगकर्ताओं को पोर्टल को ट्रिगर करने के लिए मैन्युअल रूप से ब्राउज़र पर नेविगेट करना पड़ता है। समाधान: सुनिश्चित करें कि आपका वायरलेस कंट्रोलर HTTP ट्रैफ़िक को रोकने और पोर्टल पर रीडायरेक्ट करने के लिए कॉन्फ़िगर किया गया है, और यह कि पोर्टल प्रोब URLs का जवाब नॉन-200 HTTP स्टेटस के साथ देता है।
MAC एड्रेस रैंडमाइजेशन का उपयोग तेजी से iOS 14+, Android 10+, और Windows 10+ डिवाइसों द्वारा उपयोगकर्ता की गोपनीयता की रक्षा के लिए किया जा रहा है। रैंडमाइज्ड MAC प्रत्येक नेटवर्क जुड़ाव पर बदलते हैं, जिससे MAC कैशिंग लॉजिक टूट जाता है। समाधान: अपने पोर्टल को प्राथमिक कैश कुंजी के रूप में एक स्थायी पहचानकर्ता (ऑथेंटिकेटेड ईमेल या सोशल प्रोफाइल) का उपयोग करने के लिए कॉन्फ़िगर करें, जिसमें MAC एड्रेस एक द्वितीयक सिग्नल के रूप में हो। कुछ प्लेटफ़ॉर्म उपयोगकर्ताओं को विश्वसनीय नेटवर्क के लिए MAC रैंडमाइजेशन को अक्षम करने की अनुमति देते हैं - इस मार्गदर्शन को अपने पोर्टल ऑनबोर्डिंग प्रवाह में शामिल करने पर विचार करें।
VLAN मिसकॉन्फ़िगरेशन जिसके कारण क्रॉस-ज़ोन ट्रैफ़िक होता है, एक महत्वपूर्ण सुरक्षा जोखिम है। लक्षण: गेस्ट VLAN के डिवाइस कर्मचारी या भुगतान VLAN के संसाधनों तक पहुंच सकते हैं। समाधान: नियमित फ़ायरवॉल नियम ऑडिट और VLAN सीमाओं का पेनिट्रेशन परीक्षण करें। डिफेंस-इन-डेप्थ उपाय के रूप में स्विच स्तर पर नेटवर्क एक्सेस कंट्रोल सूचियों को लागू करें।
GDPR सहमति रिकॉर्ड अंतराल तब होता है जब सहमति कैप्चर तंत्र चुपचाप विफल हो जाता है - उदाहरण के लिए, यदि उच्च लोड के दौरान डेटाबेस राइट विफल हो जाता है। समाधान: पुनः प्रयास लॉजिक के साथ सिंक्रोनस सहमति रिकॉर्ड राइट्स लागू करें, और कनेक्शन दरों के विपरीत सहमति रिकॉर्ड जनरेशन दरों की निगरानी करें। कोई भी महत्वपूर्ण अंतर डेटा कैप्चर विफलता को दर्शाता है।
ROI और व्यावसायिक प्रभाव
एक बेहतर ढंग से डिज़ाइन किए गए ऑनबोर्डिंग सिस्टम में निवेश करने का व्यावसायिक मामला तीन आयामों में काम करता है: परिचालन दक्षता (operational efficiency), राजस्व सक्षमता (revenue enablement), और जोखिम में कमी (risk reduction)।
परिचालन दक्षता पर, प्राथमिक मीट्रिक कनेक्टिविटी समस्याओं से संबंधित सपोर्ट टिकटों की संख्या है। MAC कैशिंग को लागू करने और पोर्टल रूपांतरण दरों को अनुकूलित करने वाले डिप्लॉयमेंट लगातार WiFi से संबंधित सपोर्ट संपर्कों में चालीस से साठ प्रतिशत की कमी दर्ज करते हैं। पूर्णकालिक IT सपोर्ट वाले होटल के लिए, यह सामान्य कनेक्टिविटी समस्याओं के समाधान में लगने वाले स्टाफ के समय में एक मापने योग्य कमी को दर्शाता है।
राजस्व सक्षमता पर, GDPR के अनुकूल ऑनबोर्डिंग प्रवाह के माध्यम से कैप्चर किए गए फ़र्स्ट-पार्टी डेटा का मूल्य काफी महत्वपूर्ण है। एक होटल समूह जो कनेक्ट होने वाले नब्बे प्रतिशत मेहमानों के सत्यापित ईमेल पते कैप्चर करता है - साझा PSK डिप्लॉयमेंट की लगभग-शून्य कैप्चर दर के विपरीत - वह मापने योग्य लाइफटाइम वैल्यू वाली एक सीधी मार्केटिंग संपत्ति का मालिक बनता है। WiFi Analytics प्लेटफ़ॉर्म इस डेटा को फुटफ़ॉल पैटर्न, ड्वेल-टाइम विश्लेषण, और दोबारा आने वाले ग्राहकों की दरों में बदल सकते हैं जो परिचालन और मार्केटिंग निर्णयों को सूचित करते हैं।
जोखिम न्यूनीकरण पर, GDPR प्रवर्तन कार्रवाई या PCI-DSS ऑडिट विफलता की लागत एक अनुपालन ऑनबोर्डिंग आर्किटेक्चर को लागू करने की लागत से कहीं अधिक होती है। गंभीर GDPR उल्लंघनों के लिए ICO के प्रवर्तन रिकॉर्ड में वैश्विक वार्षिक कारोबार के चार प्रतिशत तक के जुर्माने शामिल हैं। एक प्रलेखित, ऑडिट योग्य सहमति कैप्चर प्रक्रिया और उचित रूप से विभाजित नेटवर्क प्राथमिक तकनीकी नियंत्रण हैं जो इस जोखिम को कम करते हैं।
विशेष रूप से hospitality ऑपरेटरों के लिए, ऑनलाइन समीक्षाओं में गेस्ट WiFi की गुणवत्ता को लगातार शीर्ष-तीन कारकों में से एक के रूप में उद्धृत किया जाता है। कनेक्शन सफलता दर और अतिथि संतुष्टि स्कोर के बीच संबंध अच्छी तरह से स्थापित है। इसलिए ऑनबोर्डिंग आर्किटेक्चर में निवेश करना समीक्षा स्कोर और रीपीट बुकिंग दरों में भी एक निवेश है।
क्लिनिकल वातावरण में सुरक्षित नेटवर्क आर्किटेक्चर पर अधिक पढ़ने के लिए, WiFi in Hospitals: A Guide to Secure Clinical Networks देखें। एंटरप्राइज़ मोबिलिटी संदर्भों के लिए, Your Guide to Enterprise In Car WiFi Solutions वाहन-आधारित कनेक्टिविटी डिप्लॉयमेंट के लिए प्रमाणीकरण आर्किटेक्चर को कवर करता है।
मुख्य परिभाषाएं
IEEE 802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए एक IEEE मानक जो LAN या WLAN से कनेक्ट होने वाले उपकरणों के लिए एक प्रमाणीकरण ढांचा प्रदान करता है। यह सप्लीकेंट (क्लाइंट डिवाइस), ऑथेंटिकेटर (एक्सेस पॉइंट या स्विच) और ऑथेंटिकेशन सर्वर (RADIUS) के बीच प्रमाणीकरण संदेशों को ले जाने के लिए एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल (EAP) का उपयोग करता है। 802.1X एंटरप्राइज़ WiFi सुरक्षा की नींव है, जो साझा क्रेडेंशियल्स के बिना व्यक्तिगत डिवाइस प्रमाणीकरण को सक्षम बनाता है।
IT टीमें कर्मचारियों या प्रबंधित डिवाइस बेड़े के लिए एंटरप्राइज़ WiFi तैनात करते समय 802.1X का सामना करती हैं। यह किसी भी ऐसे वातावरण के लिए आवश्यक प्रमाणीकरण मानक है जहाँ व्यक्तिगत डिवाइस जवाबदेही आवश्यक है - कॉर्पोरेट नेटवर्क, स्वास्थ्य सेवा, शिक्षा। इसके लिए एक RADIUS सर्वर और, प्रमाणपत्र-आधारित EAP-TLS के लिए, एक PKI इंफ्रास्ट्रक्चर की आवश्यकता होती है।
RADIUS
एक नेटवर्किंग प्रोटोकॉल (RFC 2865) जो नेटवर्क से कनेक्ट होने वाले यूजर्स के लिए सेंट्रलाइज्ड ऑथेंटिकेशन, ऑथराइजेशन और अकाउंटिंग (AAA) प्रदान करता है। WiFi डिप्लॉयमेंट में, RADIUS सर्वर वायरलेस कंट्रोलर (NAS - नेटवर्क एक्सेस सर्वर) से ऑथेंटिकेशन अनुरोध प्राप्त करता है, आइडेंटिटी स्टोर के खिलाफ क्रेडेंशियल्स को वैलिडेट करता है, और VLAN असाइनमेंट और बैंडविड्थ लिमिट जैसे पॉलिसी एट्रिब्यूट्स के साथ Access-Accept या Access-Reject रिस्पॉन्स वापस करता है।
RADIUS एंटरप्राइज WiFi ऑथेंटिकेशन की रीढ़ है। IT टीमें Active Directory, LDAP, या क्लाउड IdPs के साथ इंटीग्रेट करने और प्रत्येक यूजर क्लास के लिए सही VLAN और पॉलिसी एट्रिब्यूट्स वापस करने के लिए RADIUS सर्वर को कॉन्फ़िगर करती हैं। RADIUS मिसकॉन्फ़िगरेशन - विशेष रूप से टाइमआउट सेटिंग्स और एट्रिब्यूट मैपिंग - एंटरप्राइज डिप्लॉयमेंट में ऑथेंटिकेशन विफलताओं का सबसे आम स्रोत है।
WPA3-SAE (Simultaneous Authentication of Equals)
WPA3 पर्सनल मोड में उपयोग किया जाने वाला ऑथेंटिकेशन हैंडशेक, जो WPA2-PSK (प्री-शेयर्ड की) हैंडशेक की जगह लेता है। SAE हवा में पासवर्ड प्रसारित किए बिना एक सेशन की स्थापित करने के लिए डिफी-हेलमैन की एक्सचेंज का उपयोग करता है, जिससे WPA2-PSK की ऑफलाइन डिक्शनरी अटैक संवेदनशीलता समाप्त हो जाती है। यह फॉरवर्ड सीक्रेसी भी प्रदान करता है, जिसका अर्थ है कि नेटवर्क पासवर्ड से समझौता होने पर भी पहले से कैप्चर किए गए ट्रैफ़िक का खुलासा नहीं होता है।
IT टीमों को सभी नए डिप्लॉयमेंट और माइग्रेशन के लिए WPA3-SAE को लक्षित करना चाहिए। WPA3 ट्रांज़िशन मोड WPA2 और WPA3 क्लाइंट्स को माइग्रेशन अवधि के दौरान एक ही SSID पर एक साथ रहने की अनुमति देता है। 2020 के बाद से WiFi सर्टिफाइड डिवाइसेज के लिए WPA3 अनिवार्य है, इसलिए अधिकांश आधुनिक क्लाइंट डिवाइसेज इसका समर्थन करते हैं।
Captive Portal
एक वेब-आधारित इंटरफ़ेस जो यूजर्स को नेटवर्क एक्सेस प्रदान करने से पहले उनके सामने प्रस्तुत किया जाता है, जिसका उपयोग यूजर्स को ऑथेंटिकेट करने, सहमति कैप्चर करने और उपयोग की शर्तों को लागू करने के लिए किया जाता है। Captive Portal अनऑथेंटिकेटेड क्लाइंट्स से HTTP ट्रैफ़िक को रोककर और उसे पोर्टल URL पर रीडायरेक्ट करके काम करते हैं। आधुनिक ऑपरेटिंग सिस्टम (iOS, Android, Windows, macOS) में Captive Portal डिटेक्शन मैकेनिज्म शामिल हैं जो स्वचालित रूप से एक समर्पित ब्राउज़र विंडो में पोर्टल प्रदर्शित करते हैं।
हॉस्पिटैलिटी, रिटेल और सार्वजनिक स्थानों पर गेस्ट WiFi के लिए Captive Portal प्राथमिक ऑनबोर्डिंग इंटरफ़ेस हैं। IT टीमों को यह सुनिश्चित करना चाहिए कि पोर्टल डिज़ाइन बाधाओं को कम करे, GDPR सहमति कैप्चर को सही ढंग से लागू किया जाए, और पोर्टल OS-स्तरीय Captive Portal डिटेक्शन प्रोब्स का सही ढंग से जवाब दे। लौटने वाले डिवाइसेज के लिए पोर्टल को बायपास करने के लिए MAC कैशिंग का उपयोग किया जाता है।
MAC Authentication Bypass (MAB)
एक बैकअप ऑथेंटिकेशन मैकेनिज्म जो उन डिवाइसेज के लिए डिवाइस के MAC एड्रेस को उसकी आइडेंटिटी क्रेडेंशियल के रूप में उपयोग करता है जो 802.1X सप्लीकेंट्स का समर्थन नहीं करते हैं। वायरलेस कंट्रोलर यूजरनेम और पासवर्ड दोनों के रूप में डिवाइस का MAC एड्रेस RADIUS सर्वर को भेजता है; RADIUS सर्वर डेटाबेस में MAC की जांच करता है और उचित एक्सेस पॉलिसी वापस करता है। MAB कोई क्रिप्टोग्राफ़िक ऑथेंटिकेशन प्रदान नहीं करता है - यह इस धारणा पर निर्भर करता है कि MAC एड्रेस स्पूफ़ नहीं किए गए हैं।
IT टीमें मुख्य रूप से IoT डिवाइसेज - प्रिंटर, स्मार्ट टीवी, एक्सेस कंट्रोल रीडर, HVAC सेंसर - के लिए MAB का उपयोग करती हैं जो 802.1X सप्लीकेंट नहीं चला सकते हैं। इसका उपयोग उन 802.1X-सक्षम डिवाइसेज के लिए बैकअप के रूप में भी किया जाता है जो सर्टिफिकेट वैलिडेशन में विफल रहते हैं। स्पूफ़ किए गए MAC एड्रेस के प्रभाव क्षेत्र को सीमित करने के लिए MAB को हमेशा नेटवर्क सेगमेंटेशन के साथ जोड़ा जाना चाहिए।
OpenRoaming
Passpoint मानक (IEEE 802.11u) पर आधारित एक WiFi Alliance प्रोग्राम जो बिना उपयोगकर्ता इंटरैक्शन के भाग लेने वाले नेटवर्क पर स्वचालित, सुरक्षित WiFi रोमिंग को सक्षम बनाता है। डिवाइस में एक Passpoint प्रोफ़ाइल होती है जो उन्हें संगत नेटवर्क के लिए पहचानती है; प्रमाणीकरण EAP क्रेडेंशियल का उपयोग करके स्वचालित रूप से किया जाता है। Purple, Connect लाइसेंस के तहत OpenRoaming के लिए एक मुफ्त पहचान प्रदाता के रूप में कार्य करता है।
अधिक भीड़भाड़ वाले स्थानों - एयरपोर्ट, रेलवे स्टेशन, रिटेल चेन, होटल समूहों - में IT टीमों को लौटने वाले यूजर्स के लिए ऑनबोर्डिंग बाधाओं को समाप्त करने के एक तरीके के रूप में OpenRoaming का मूल्यांकन करना चाहिए। एक बार जब कोई यूजर किसी भी OpenRoaming-भागीदार स्थान पर ऑनबोर्ड हो जाता है, तो उसका डिवाइस अन्य सभी भागीदार स्थानों पर स्वचालित रूप से कनेक्ट हो जाएगा। यह विशेष रूप से परिवहन ऑपरेटरों और बहु-स्थान हॉस्पिटैलिटी समूहों के लिए मूल्यवान है।
भूमिका-आधारित एक्सेस नियंत्रण (RBAC)
एक एक्सेस नियंत्रण मॉडल जो व्यक्तिगत पहचान के बजाय प्रमाणित उपयोगकर्ता की भूमिका या विशेषताओं के आधार पर नेटवर्क अनुमतियाँ प्रदान करता है। WiFi परिनियोजन में, उपयोगकर्ता विशेषताओं (RADIUS सर्वर या IdP द्वारा लौटाए गए) को नेटवर्क नीतियों - VLAN असाइनमेंट, बैंडविड्थ प्रोफाइल, सामग्री फ़िल्टरिंग नियम और सत्र टाइमआउट से मैप करके RBAC को लागू किया जाता है। एक अतिथि को केवल-इंटरनेट एक्सेस प्राप्त होता है; एक स्टाफ सदस्य को LAN एक्सेस प्राप्त होता है; एक IoT डिवाइस को एक अलग VLAN प्राप्त होता है।
RBAC एक ऐसा तंत्र है जो विभिन्न सुरक्षा आवश्यकताओं वाले कई उपयोगकर्ता वर्गों की सेवा के लिए एकल भौतिक नेटवर्क बुनियादी ढांचे को सक्षम बनाता है। IT टीमें RADIUS विशेषता मैपिंग और संबंधित फ़ायरवॉल और VLAN कॉन्फ़िगरेशन के माध्यम से RBAC लागू करती हैं। RBAC मैट्रिक्स - उपयोगकर्ता वर्गों को संसाधनों और प्रतिबंधों से मैप करना - किसी भी उद्यम WiFi परिनियोजन में उत्पादित पहला डिज़ाइन आर्टिफ़ैक्ट होना चाहिए।
EAP-TLS (एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल - ट्रांसपोर्ट लेयर सिक्योरिटी)
एक प्रमाणपत्र-आधारित EAP विधि जो X.509 प्रमाणपत्रों का उपयोग करके क्लाइंट डिवाइस और RADIUS सर्वर के बीच पारस्परिक प्रमाणीकरण प्रदान करती है। क्लाइंट और सर्वर दोनों प्रमाणपत्र प्रस्तुत करते हैं; प्रत्येक दूसरे के प्रमाणपत्र को एक विश्वसनीय प्रमाणपत्र प्राधिकरण के विरुद्ध सत्यापित करता है। EAP-TLS 802.1X परिनियोजन में उपलब्ध प्रमाणीकरण आश्वासन का उच्चतम स्तर प्रदान करता है और प्रमाणपत्रों के प्रावधान के बाद अंतिम उपयोगकर्ता के लिए पारदर्शी होता है।
IT टीमें उन वातावरणों में EAP-TLS तैनात करती हैं जहाँ प्रबंधित उपकरणों को MDM प्लेटफ़ॉर्म के माध्यम से प्रावधानित किया जाता है। प्रमाणपत्र वितरण को MDM द्वारा नियंत्रित किया जाता है; एक बार प्रावधानित होने के बाद, डिवाइस बिना किसी उपयोगकर्ता इंटरैक्शन के स्वचालित रूप से प्रमाणित हो जाते हैं। EAP-TLS के लिए एक PKI बुनियादी ढांचे (प्रमाणपत्र प्राधिकरण, प्रमाणपत्र टेम्पलेट, निरसन तंत्र) की आवश्यकता होती है जो परिनियोजन जटिलता को बढ़ाता है लेकिन सबसे मजबूत उपलब्ध प्रमाणीकरण स्थिति प्रदान करता है।
MPSK (मल्टी-प्री-शेयर्ड की)
एक WiFi प्रमाणीकरण तंत्र जो एक एकल SSID पर कई अद्वितीय प्री-शेयर्ड कुंजियों को कॉन्फ़िगर करने की अनुमति देता है, जिसमें प्रत्येक कुंजी एक विशिष्ट VLAN और नीति प्रोफ़ाइल से मैप होती है। एकल साझा PSK के विपरीत, MPSK 802.1X सप्लीकेंट क्षमता की आवश्यकता के बिना प्रति-डिवाइस या प्रति-डिवाइस-वर्ग अलगाव प्रदान करता है। अन्य उपकरणों को प्रभावित किए बिना प्रत्येक कुंजी को स्वतंत्र रूप से रद्द किया जा सकता है।
IT टीमें मुख्य रूप से IoT डिवाइस ऑनबोर्डिंग के लिए MPSK का उपयोग करती हैं - प्रत्येक डिवाइस वर्ग (स्मार्ट टीवी, एक्सेस कंट्रोल रीडर, HVAC सेंसर) को एक अद्वितीय PSK सौंपना जो एक अलग VLAN से मैप होता है। MPSK अधिकांश उद्यम वायरलेस प्लेटफ़ॉर्म (Cisco, Aruba, Ruckus, Meraki) पर समर्थित है और 802.1X-सक्षम और गैर-सक्षम उपकरणों के मिश्रण वाले वातावरण के लिए अनुशंसित दृष्टिकोण है।
हल किए गए उदाहरण
छह संपत्तियों में संचालित होने वाला एक 400 कमरों का होटल समूह प्रत्येक संपत्ति पर एक एकल साझा WPA2 प्री-शेयर्ड की का उपयोग कर रहा है, जो फ्रंट डेस्क पर एक कार्ड पर प्रदर्शित होती है। मेहमान अक्सर पासवर्ड के लिए रिसेप्शन से संपर्क करते हैं, और IT टीम के पास नेटवर्क उपयोग की कोई दृश्यता नहीं है, कोई GDPR सहमति रिकॉर्ड नहीं है, और अतिथि ट्रैफ़िक से IoT उपकरणों (स्मार्ट टीवी, दरवाजे के लॉक) को विभाजित करने की कोई क्षमता नहीं है। समूह बारह संपत्तियों के नियोजित विस्तार से पहले अपने ऑनबोर्डिंग आर्किटेक्चर को आधुनिक बनाना चाहता है।
चरण 1 - आर्किटेक्चर डिज़ाइन: प्रत्येक संपत्ति पर एक डुअल-SSID आर्किटेक्चर तैनात करें। SSID 1 (अतिथि) ऑनबोर्डिंग के लिए एक Captive Portal के साथ WPA3-SAE का उपयोग करता है। SSID 2 (IoT) MAC ऑथेंटिकेशन बाईपास के साथ MPSK का उपयोग करता है, जिसमें प्रत्येक डिवाइस क्लास को एक अलग VLAN में मैप किया जाता है। SSID 3 (कर्मचारी) Active Directory डोमेन के खिलाफ RADIUS-समर्थित ऑथेंटिकेशन के साथ 802.1X का उपयोग करता है।
चरण 2 - पोर्टल कॉन्फ़िगरेशन: प्राथमिक ऑथेंटिकेशन पद्धति के रूप में सोशल लॉगिन (Google और Apple) के साथ एक Purple-संचालित Captive Portal तैनात करें, जिसमें ईमेल-प्लस-OTP फॉलबैक के रूप में हो। 30-दिन की विंडो के साथ MAC कैशिंग कॉन्फ़िगर करें। स्पष्ट ऑप्ट-इन और स्वचालित सहमति रिकॉर्ड स्टोरेज के साथ GDPR सहमति कैप्चर लागू करें। ईमेल कैप्चर के लिए API के माध्यम से पोर्टल को होटल के CRM से कनेक्ट करें।
चरण 3 - RADIUS और VLAN कॉन्फ़िगरेशन: पोर्टल-ऑथेंटिकेटेड उपयोगकर्ताओं के लिए VLAN 10 (अतिथि - केवल इंटरनेट, 20Mbps बैंडविड्थ सीमा), MAC-ऑथेंटिकेटेड उपकरणों के लिए VLAN 20 (IoT - पृथक, कोई इंटरनेट नहीं), और 802.1X-ऑथेंटिकेटेड स्टाफ उपकरणों के लिए VLAN 30 (स्टाफ - पूर्ण LAN एक्सेस) वापस करने के लिए RADIUS को कॉन्फ़िगर करें। पूर्ण सत्र ऑडिट ट्रेल के लिए RADIUS अकाउंटिंग लागू करें।
चरण 4 - रोलआउट: एक संपत्ति पर 30 दिनों के लिए पायलट करें, पोर्टल रूपांतरण दर, RADIUS लेटेंसी और सपोर्ट टिकट वॉल्यूम को मापें। निरंतरता सुनिश्चित करने के लिए एक टेम्पलेटेड कॉन्फ़िगरेशन दृष्टिकोण का उपयोग करके शेष संपत्तियों में रोल आउट करें।
परिणाम (परिनियोजन के 90 दिन बाद मापे गए): पोर्टल रूपांतरण दर: 94%। औसत कनेक्शन समय: 7 सेकंड (45 सेकंड से कम)। WiFi-संबंधित सहायता संपर्क: 58% कम हुए। GDPR सहमति रिकॉर्ड: ऑथेंटिकेटेड सत्रों के लिए 100% कवरेज। ईमेल कैप्चर दर: कनेक्ट करने वाले मेहमानों का 91%।
60 स्टोर वाली एक क्षेत्रीय रिटेल चेन को पूर्ण PCI-DSS अनुपालन सुनिश्चित करते हुए सभी स्थानों पर अतिथि WiFi प्रदान करने की आवश्यकता है। भुगतान नेटवर्क उसी भौतिक बुनियादी ढांचे पर चलता है जिस पर प्रस्तावित अतिथि WiFi है। कर्मचारियों के उपकरणों को बिना किसी मैन्युअल IT हस्तक्षेप के सभी स्टोरों में लगातार ऑनबोर्ड करने की आवश्यकता है। यह चेन प्रति स्टोर प्रतिदिन लगभग 2,000 अतिथि WiFi कनेक्शन संसाधित करती है।
नेटवर्क सेग्मेंटेशन डिज़ाइन: सभी स्टोर स्विचिंग इंफ्रास्ट्रक्चर पर तीन VLAN लागू करें: VLAN 100 (अतिथि WiFi - केवल इंटरनेट, कोई LAN राउटिंग नहीं), VLAN 200 (कर्मचारी - रिटेल प्रबंधन प्रणालियों तक पहुंच, कोई भुगतान नेटवर्क नहीं), VLAN 300 (भुगतान - पूरी तरह से अलग, VLAN 100 या 200 के लिए कोई राउटिंग नहीं, समर्पित फ़ायरवॉल ज़ोन)। रक्षा-इन-डेप्थ उपाय के रूप में VLAN सीमाओं को लागू करने के लिए स्विच स्तर पर ACLs कॉन्फ़िगर करें।
अतिथि ऑनबोर्डिंग: ईमेल सत्यापन और 30-दिवसीय MAC कैशिंग के साथ एक स्व-सेवा Captive Portal तैनात करें। प्रति स्टोर प्रति दिन 2,000 कनेक्शन पर, बार-बार आने वाले खरीदारों के लिए MAC कैश हिट दर अधिक होगी, जिससे पोर्टल लोड काफी कम हो जाएगा। विपणन ऑप्ट-इन के साथ GDPR सहमति कैप्चर को एक अलग, वैकल्पिक चेकबॉक्स के रूप में कॉन्फ़िगर करें। लॉयल्टी प्रोग्राम क्रॉस-रेफरेंसिंग के लिए रिटेल CRM के साथ एकीकृत करें।
कर्मचारी डिवाइस ऑनबोर्डिंग: MDM प्लेटफॉर्म (Microsoft Intune या Jamf) के माध्यम से सभी कर्मचारी उपकरणों पर प्रमाणपत्र तैनात करें। Azure AD के खिलाफ RADIUS प्रमाणीकरण के साथ कर्मचारी SSID पर 802.1X कॉन्फ़िगर करें। नई डिवाइस ऑनबोर्डिंग पूरी तरह से स्वचालित है - नामांकन पर MDM प्रमाणपत्र और WiFi प्रोफ़ाइल को पुश करता है, और डिवाइस पहले स्टोर में प्रवेश करने पर स्वचालित रूप से कनेक्ट हो जाता है।
PCI-DSS दस्तावेज़ीकरण: PCI-DSS दायरे के दस्तावेज़ीकरण में VLAN सेग्मेंटेशन डिज़ाइन, फ़ायरवॉल नियम सेट और RADIUS नीति कॉन्फ़िगरेशन को दस्तावेज़ित करें। VLAN सीमाओं का त्रैमासिक पैठ परीक्षण (penetration testing) करें। आवश्यक प्रतिधारण अवधि के लिए RADIUS अकाउंटिंग लॉग बनाए रखें।
परिणाम: कर्मचारी डिवाइस ऑनबोर्डिंग समय: 20 मिनट से घटकर 3 मिनट से भी कम हो गया। अतिथि पोर्टल रूपांतरण दर: 89%। PCI-DSS ऑडिट: नेटवर्क सेग्मेंटेशन से संबंधित कोई निष्कर्ष न मिलने के साथ पास हुआ। पूरे एस्टेट में WiFi से संबंधित IT सपोर्ट टिकटों में 52% की कमी आई।
अभ्यास प्रश्न
Q1. 15,000 की क्षमता वाला एक स्टेडियम पहली बार अतिथि WiFi तैनात कर रहा है। यह स्थल प्रति वर्ष 40 कार्यक्रमों की मेजबानी करता है, जिसमें गेट खुलने के बाद पहले 10 मिनट में 8,000 उपकरणों के कनेक्शन के चरम प्रयास होते हैं। स्थल पर कोई मौजूदा RADIUS बुनियादी ढांचा नहीं है और दो लोगों की एक छोटी IT टीम है। आप किस ऑनबोर्डिंग आर्किटेक्चर की सिफारिश करेंगे, और तीन सबसे महत्वपूर्ण कॉन्फ़िगरेशन निर्णय क्या हैं?
संकेत: ड्वेल टाइम (निवास समय), पीक लोड प्रोफाइल और निरंतर प्रशासन को प्रबंधित करने के लिए IT टीम की क्षमता पर विचार करें। यदि किकऑफ़ के समय RADIUS सर्वर अनुपलब्ध हो तो क्या होगा?
मॉडल उत्तर देखें
इस तरह के प्रोफाइल वाले स्टेडियम के लिए, अनुशंसित आर्किटेक्चर एक सेल्फ-सर्विस Captive Portal है जिसमें मुख्य तरीके के रूप में सोशल लॉगिन (Google/Apple) और फॉलबैक के रूप में ईमेल-प्लस-OTP हो, जिसे 30-दिन के MAC caching और क्लाउड-होस्टेड RADIUS सेवा के साथ जोड़ा गया हो ताकि ऑन-प्रिमाइसेस सर्वर के सिंगल-पॉइंट-ऑफ-फेलियर जोखिम को समाप्त किया जा सके। तीन महत्वपूर्ण कॉन्फ़िगरेशन निर्णय इस प्रकार हैं: (1) MAC caching कॉन्फ़िगरेशन - प्रति वर्ष 40 इवेंट्स और बार-बार आने वाले दर्शकों की बड़ी संख्या के साथ, एक उच्च MAC कैश हिट रेट पीक समय पर पोर्टल लोड को नाटकीय रूप से कम कर देगा; एक 30-दिवसीय कैश विंडो कॉन्फ़िगर करें और प्रति इवेंट हिट रेट की निगरानी करें; (2) RADIUS क्षमता और हाई उपलब्धता - फेलओवर के लिए एक सेकेंडरी सर्वर के साथ 10 मिनट में 8,000 EAP ट्रांजेक्शन (लगभग 13 प्रति सेकंड) को संभालने के लिए अपने RADIUS इन्फ्रास्ट्रक्चर को आकार दें; पहले इवेंट से पहले सिम्युलेटेड लोड के तहत परीक्षण करें; (3) पोर्टल प्रदर्शन अनुकूलन (ऑप्टिमाइज़ेशन) - पीक लोड के तहत सब-सेकंड पेज लोड समय सुनिश्चित करने के लिए पोर्टल को CDN या स्थानीय कैश पर होस्ट करें; लोड के दौरान लोड होने में 3 सेकंड का समय लेने वाला पोर्टल उपयोगकर्ताओं के एक बड़े हिस्से को कनेक्शन प्रयास छोड़ने के लिए मजबूर करेगा।
Q2. एक NHS ट्रस्ट 600-बेड वाले अस्पताल में मरीजों और आगंतुकों के लिए WiFi एक्सेस प्रदान करना चाहता है, साथ ही क्लीनिकल सिस्टम्स का पूर्ण अलगाव और NHS डिजिटल नेटवर्क सुरक्षा मानकों का अनुपालन सुनिश्चित करना चाहता है। स्टाफ डिवाइस को Microsoft Intune के माध्यम से प्रबंधित किया जाता है। आप नेटवर्क सेगमेंटेशन और ऑनबोर्डिंग आर्किटेक्चर को कैसे डिज़ाइन करेंगे?
संकेत: क्लीनिकल डेटा की संवेदनशीलता, डिवाइस के प्रकारों की श्रेणी (प्रबंधित स्टाफ डिवाइस, अप्रबंधित मरीज डिवाइस, मेडिकल IoT), और NHS डिजिटल डेटा सुरक्षा और सुरक्षा टूलकिट की विशिष्ट अनुपालन आवश्यकताओं पर विचार करें।
मॉडल उत्तर देखें
एक चार-SSID आर्किटेक्चर तैनात करें: (1) मरीज/आगंतुक WiFi - ईमेल सत्यापन के साथ Captive Portal, GDPR सहमति कैप्चर, केवल-इंटरनेट एक्सेस वाला VLAN, किसी भी क्लीनिकल या प्रशासनिक नेटवर्क के लिए कोई रूटिंग नहीं; (2) स्टाफ WiFi - EAP-TLS के साथ 802.1X, Intune के माध्यम से वितरित सर्टिफिकेट, क्लीनिकल एप्लिकेशन और EHR सिस्टम्स तक पहुंच वाला VLAN; (3) मेडिकल IoT - MAC प्रमाणीकरण बायपास के साथ MPSK, प्रत्येक डिवाइस क्लास (इन्फ्यूजन पंप, मॉनिटरिंग उपकरण, इमेजिंग सिस्टम) को एक विशिष्ट PSK और पृथक VLAN सौंपा गया; (4) बिल्डिंग मैनेजमेंट - HVAC, एक्सेस कंट्रोल और सुविधाओं के सिस्टम के लिए अलग SSID, जो सभी क्लीनिकल VLANs से पूरी तरह से अलग हो। महत्वपूर्ण डिज़ाइन आवश्यकताएं: मरीज, स्टाफ और क्लीनिकल VLANs के बीच पूर्ण लेयर 3 अलगाव जो फ़ायरवॉल नियमों और स्विच ACLs द्वारा लागू किया गया हो; ऑडिट ट्रेल के लिए सभी SSIDs पर RADIUS अकाउंटिंग सक्षम हो; सभी SSIDs पर WPA3; बिना इंटरनेट रूटिंग और सख्त एग्रेस फ़िल्टरिंग वाले VLANs पर मेडिकल IoT डिवाइस। क्लीनिकल नेटवर्क सुरक्षा पर विस्तृत मार्गदर्शन के लिए, अस्पतालों में WiFi संदर्भ गाइड देखें।
Q3. एक बहुराष्ट्रीय रिटेल चेन यूके और ईयू में 200 स्टोरों में एक एकीकृत गेस्ट WiFi प्लेटफॉर्म शुरू कर रही है। आईटी टीम को सभी स्थानों पर GDPR अनुपालन, सुसंगत PCI DSS नेटवर्क सेगमेंटेशन और एक पोर्टल अनुभव सुनिश्चित करने की आवश्यकता है जो वफादारी कार्यक्रम की डेटा कैप्चर आवश्यकताओं का समर्थन करता हो। चेन के पास वर्तमान में कोई केंद्रीकृत WiFi प्रबंधन प्लेटफॉर्म नहीं है। प्रमुख आर्किटेक्चरल निर्णय क्या हैं और उन्हें किस क्रम में लिया जाना चाहिए?
संकेत: निर्णयों के बीच परस्पर निर्भरता पर विचार करें: GDPR सहमति आवश्यकताएं पोर्टल डिज़ाइन को प्रभावित करती हैं; PCI DSS आवश्यकताएं VLAN आर्किटेक्चर को प्रभावित करती हैं; वफादारी (लोयल्टी) कार्यक्रम की आवश्यकताएं पहचान प्रदाता एकीकरण को प्रभावित करती हैं। कौन से निर्णय दूसरों को सीमित करते हैं?
मॉडल उत्तर देखें
सही अनुक्रम है: (1) पहले GDPR सहमति आवश्यकताओं को परिभाषित करें - प्रोसेसिंग के लिए कानूनी आधार, विशिष्ट सहमति पाठ और डेटा प्रतिधारण नीति को पोर्टल डिज़ाइन शुरू होने से पहले स्थापित किया जाना चाहिए, क्योंकि वे तय करते हैं कि कौन सा डेटा और कैसे एकत्र किया जा सकता है; (2) PCI DSS दायरे को परिभाषित करें - पहचानें कि कौन से स्टोर भुगतान कार्ड डेटा संसाधित करते हैं और यह सुनिश्चित करें कि नेटवर्क आर्किटेक्चर भुगतान बुनियादी ढांचे को अतिथि WiFi से पूरी तरह से अलग करता है; यह VLAN डिज़ाइन को संचालित करता है; (3) VLAN आर्किटेक्चर डिज़ाइन करें - आमतौर पर स्विच स्तर पर लागू ACL के साथ तीन VLAN (अतिथि, कर्मचारी, भुगतान); इसे PCI DSS नेटवर्क सेगमेंटेशन साक्ष्य के रूप में प्रलेखित करें; (4) पहचान प्रदाता और पोर्टल प्लेटफॉर्म का चयन करें - ऑडिट लॉगिंग के साथ GDPR सहमति कैप्चर, सोशल लॉगिन के लिए OAuth एकीकरण और लॉयल्टी CRM के साथ API एकीकरण का समर्थन करना चाहिए; (5) पोर्टल UX डिज़ाइन करें - इसे न्यूनतम व्यवहार्य इंटरैक्शन तक सीमित रखें: एक प्रमाणीकरण क्रिया, एक सहमति चेकबॉक्स, एक वैकल्पिक मार्केटिंग ऑप्ट-इन; (6) 10 स्टोरों के एक पायलट समूह में तैनात करें, पूर्ण एस्टेट में रोल आउट करने से पहले GDPR सहमति रिकॉर्ड, PCI DSS सेगमेंटेशन और पोर्टल रूपांतरण दरों को मान्य करें। मुख्य बाधा यह है कि GDPR और PCI DSS आवश्यकताएं गैर-परक्राम्य हैं और उन्हें शुरुआत से ही डिज़ाइन किया जाना चाहिए - किसी मौजूदा परिनियोजन में अनुपालन को बाद में जोड़ना, इसे पहले दिन से बनाने की तुलना में काफी अधिक महंगा और जोखिम भरा है।
इस श्रृंखला में आगे पढ़ें
iOS और macOS 802.1X ट्रबलशूटिंग: Intune, Jamf और Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
यह जांचने के लिए इस चेकलिस्ट का उपयोग करें कि iPhones, iPads और Macs Intune या Jamf Pro पर 802.1X में विफल क्यों होते हैं। प्रत्येक विफलता चार कारणों में से एक से जुड़ी होती है: सर्वर ट्रस्ट, आइडेंटिटी सर्टिफिकेट, macOS मोड या Entra ID ग्रुप स्कोपिंग। आप eapolclient और RADIUS लॉग से कारण की पुष्टि करेंगे, समाधान लागू करेंगे और भविष्य के सर्टिफिकेट रोटेशन को व्यवस्थित करेंगे।
Intune WiFi प्रोफाइल सर्वर ट्रस्ट: Microsoft Entra ID के लिए सर्टिफिकेट सर्वर नाम और रूट CA चेकलिस्ट
आप एक Intune WiFi प्रोफाइल के सर्वर वैलिडेशन वाले हिस्से को कॉन्फ़िगर करने में सक्षम होंगे ताकि Windows, Apple और Android पर EAP-TLS और PEAP कनेक्ट हो सकें। आप सर्टिफिकेट सर्वर नामों को RADIUS सर्टिफिकेट से मिलाएंगे, सही रूट CA को डिप्लॉय करेंगे, Microsoft Entra ID ग्रुप असाइनमेंट को संरेखित करेंगे, और सर्टिफिकेट रिन्यूअल को उनके द्वारा कनेक्शन को चुपचाप तोड़ने से पहले प्रबंधित करेंगे।
Android 802.1X और EAP-TLS ट्रबलशूटिंग: Intune और Microsoft Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
आप यह सटीक रूप से पता लगाने में सक्षम होंगे कि आपके स्टाफ SSID पर प्रबंधित Android फोन EAP-TLS में क्यों विफल हो जाते हैं और Intune में इसे कैसे ठीक किया जाए। प्रत्येक लक्षण को चार सामान्य कारणों से मिलाएं - अनुपलब्ध CA या डोमेन, गलत प्रोफ़ाइल में क्लाइंट प्रमाणपत्र, बेमेल RADIUS सर्वर नाम मान, या बिना डिलीवर किया गया ट्रस्टेड रूट। फिर एक रोलआउट चेकलिस्ट लागू करें जो बार-बार होने वाले आउटेज को रोकती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।