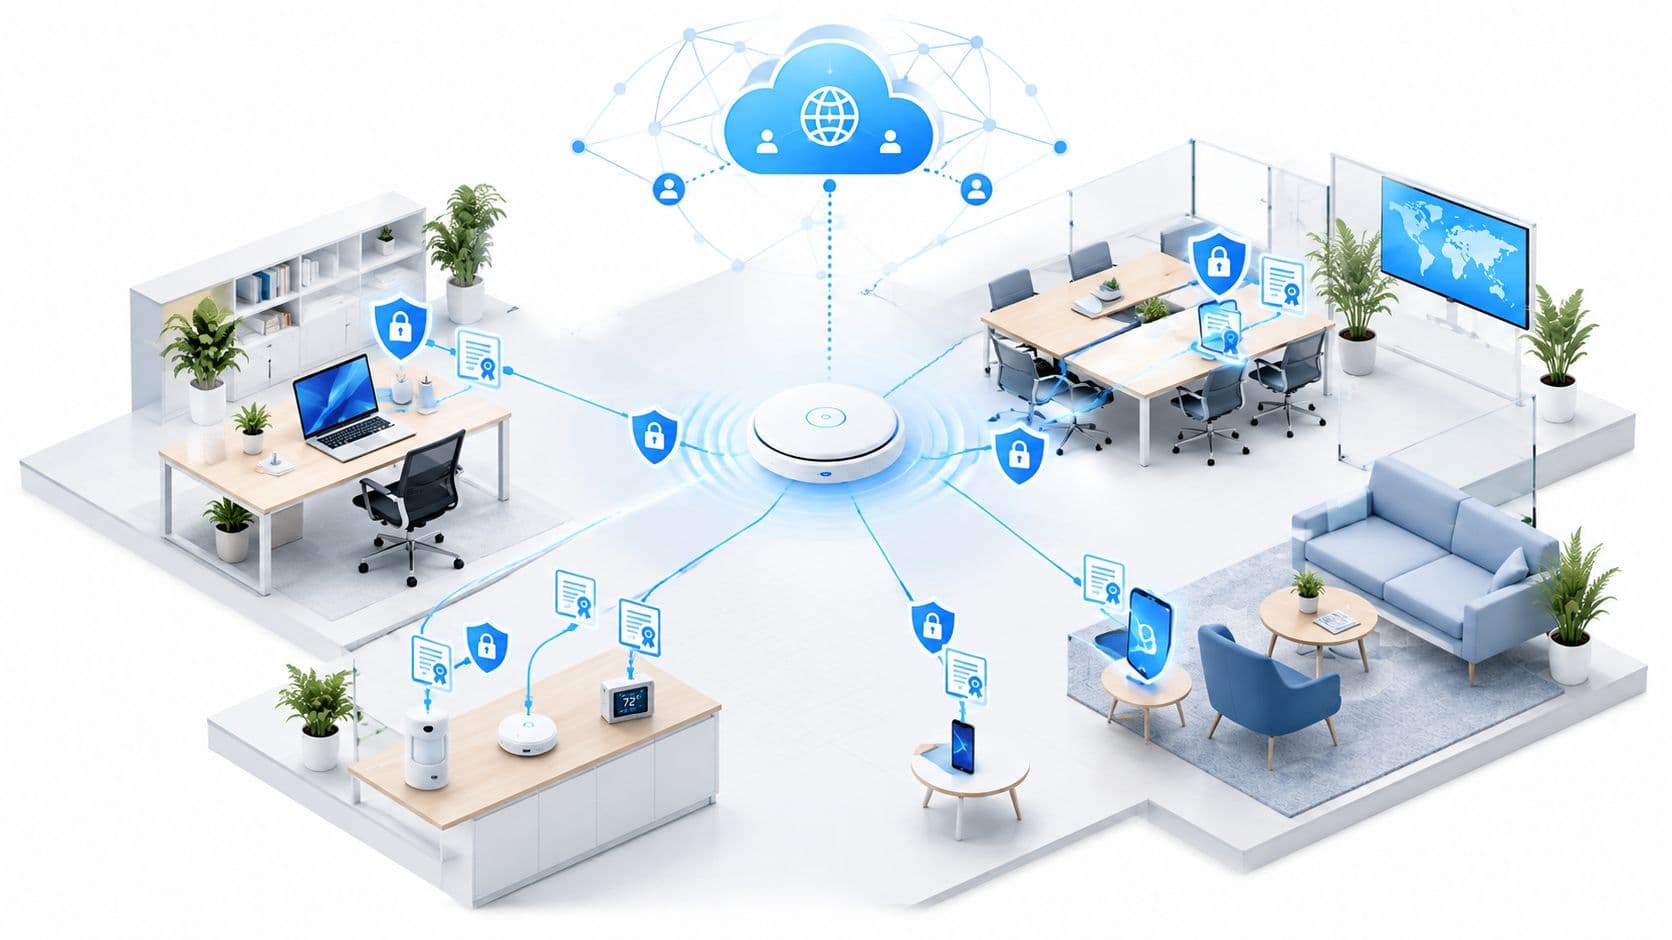
Captive portal alternatives: architecture & authentication advisor
Compare captive portals against Passpoint, Private Pre-Shared Key (PPSK), 802.1X certificates, and MAC authentication to balance user friction, data capture, and network security.
- A hybrid captive portal captures verified marketing consent on initial visit, then deploys a Passpoint profile for frictionless auto-connect on subsequent visits.
- Ensure client isolation (peer-to-peer blocking) is enforced at the access point level to prevent lateral reconnaissance between guest devices.
| Technology | Auth mechanism | Onboarding friction | IoT support | Marketing capture | Optimal venue |
|---|---|---|---|---|---|
| Captive Portal (Purple Hybrid) | Browser redirect via HTTP interception or RFC 8952 / 8910 | Low: 1 to 2 taps with social or SMS one-click login | Limited without MAC pre-registration; ideal for screen devices | Full first-party marketing profiles with GDPR and CCPA consent | Retail stores, public venues, hospitality, and event spaces |
| Passpoint (Hotspot 2.0 / OpenRoaming) | 802.11u / 802.11ai cellular and consortium profile handshake | Zero-touch auto-connect once profile is installed on device | Unsupported on headless devices lacking 802.11u profile support | Consortium identity and encrypted subscriber identifiers | Airports, universities, transit hubs, and enterprise branch offices |
| Private Pre-Shared Key (PPSK / MPSK) | Unique WPA2/WPA3 pre-shared key tied to specific device MAC | One-time passphrase entry without captive portal redirect | Excellent: native support on all headless and embedded IoT hardware | Device MAC address and assigned resident or staff profile | Multi-dwelling units (MDUs), student housing, and healthcare IoT |
| 802.1X EAP-TLS Certificates | X.509 client certificate authentication via Cloud RADIUS | High initial onboarding: requires MDM or enrollment agent | Limited to enterprise-managed devices with SCEP or EST enrollment | Corporate directory identity (Active Directory / Microsoft Entra) | Corporate enterprise offices, hospitals, and financial institutions |
| MAC Authentication Bypass (MAB) | RADIUS verification against a centralized MAC address allowlist | Zero friction for the end user; requires manual IT registration | Universal: works on any device capable of connecting to WiFi | Device hardware identifier only | Legacy printers, badge readers, and dedicated digital signage |
| WPA3-SAE (Personal) | Simultaneous Authentication of Equals (SAE) passphrase | Manual password distribution and typing on each device | Requires modern hardware supporting 802.11ax / WPA3 | Zero identity capture; shared credential across all visitors | Small office and home office (SOHO) or private executive suites |
| Mobile App SDK Onboarding | Native smartphone application provisions temporary WiFi profile | Requires prior app installation and OS permission grant | Zero IoT support: strictly limited to iOS and Android smartphones | Rich omnichannel customer profile linked to loyalty account | Airline lounges, supermarket loyalty members, and hotel guest apps |
# Captive Portal & Alternative AAA Architecture Blueprint
# Venue: public_venue | Generated for 35,000 monthly visitors
# Recommended Model: Captive Portal with Passpoint Profile Provisioning

[network_segmentation]
guest_vlan_id = 40
guest_subnet = "10.20.40.0/24"
guest_dhcp_lease_time_seconds = 7200
client_to_client_isolation = true

[radius_aaa_configuration]
primary_radius_server = "198.51.100.10"
secondary_radius_server = "198.51.100.11"
radius_auth_port = 1812
radius_acct_port = 1813
radius_secret = "EXAMPLE_RADIUS_SECRET_REPLACE_ME"
interim_accounting_interval = 600

[access_control_policies]
peer_to_peer_blocking = "enabled"
block_internal_rfc1918 = true
allowed_walled_garden_ports = [80, 443]

[authentication_tuning]
peak_queries_per_second_estimate = 0.5
security_rating_index = 75
onboarding_taps_estimate = 2
identity_capture_model = "Full first-party marketing profiles"
I tradizionali Captive Portal rimangono popolari perché sono familiari, facili da spiegare e disponibili su molti controller wireless. Rappresentano tuttavia una scelta predefinita debole per il moderno guest WiFi. Le splash page dipendono da reindirizzamenti del browser, dall'interazione dell'utente e spesso da strutture ad accesso aperto o condiviso, mentre le linee guida del Regno Unito hanno avvertito che i reindirizzamenti web e i Captive Portal presentano gravi vulnerabilità di sicurezza.Linee guida Jisc
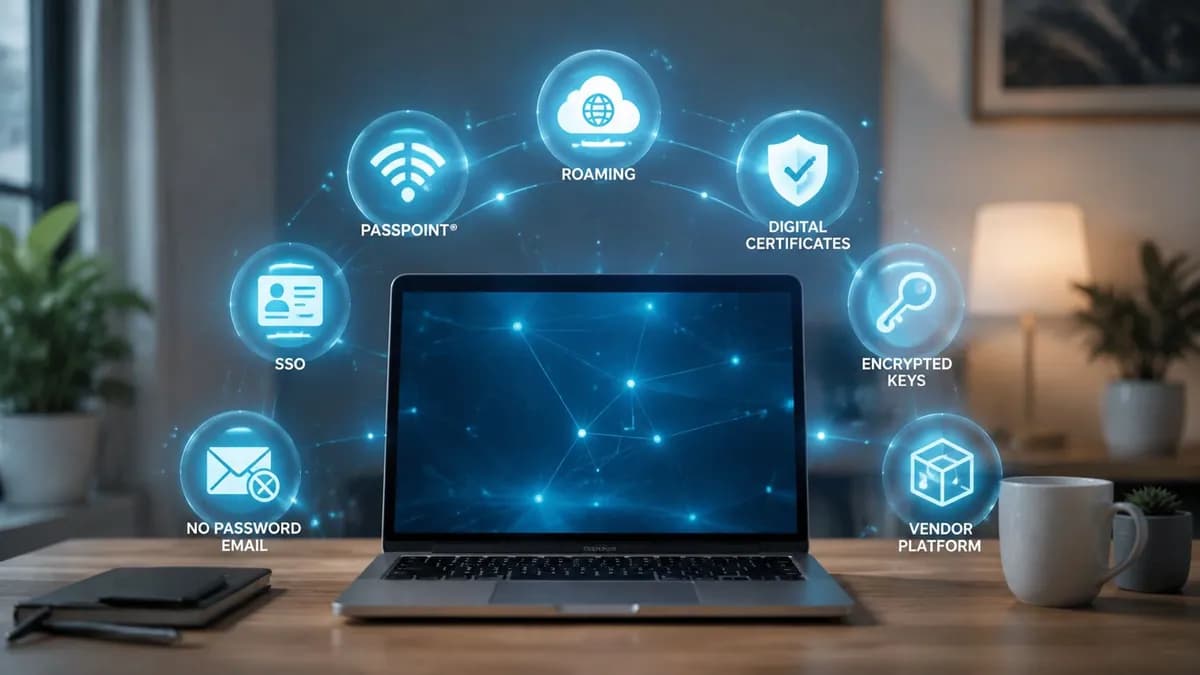
Le migliori alternative al Captive Portal non appartengono a un'unica categoria. OpenRoaming e Passpoint si concentrano sul roaming degli ospiti automatico e crittografato. L'accesso basato su certificati serve per il personale e i dispositivi gestiti. L'SSO collega la policy WiFi agli identity provider, mentre iPSK, PPSK e MPSK gestiscono i dispositivi legacy, IoT e multi-tenant. Questo elenco li confronta in base alla sicurezza del primo pacchetto, all'impegno di onboarding, alla compatibilità dei dispositivi, alle dipendenze da identità e hardware, al comportamento di roaming, all'amministrazione e all'idoneità della sede. Ad esempio, una sede come Madeira Remote Coliving potrebbe richiedere semplicità per i residenti, separazione del personale e supporto per i dispositivi che non possono eseguire l'autenticazione enterprise.
1. Purple
Purple è ideale per le sedi che necessitano di roaming per gli ospiti, identità del personale e controlli di accesso a livello di dispositivo su un'unica piattaforma WiFi. Combina OpenRoaming e Passpoint per gli ospiti, EAP-TLS basato su certificati per il personale e controlli in stile iPSK per i dispositivi che non possono supportare lo standard 802.1X. Il risultato è un livello di autenticazione progettato per diverse classi di utenti e dispositivi, anziché l'ennesima splash page.
Gli ospiti possono autenticarsi una sola volta, comunemente tramite e-mail, e poi riconnettersi con meno sforzo durante le visite successive. Passpoint configura il dispositivo per l'autenticazione automatica, in modo che gli utenti di ritorno non debbano completare un flusso del browser ogni volta. Lo stesso approccio è già utilizzato in siti registrati nel Regno Unito, tra cui Loughborough University, 22 Bishopsgate, University of the Arts London campuses, Oxford e Bristol, come documentato nelle linee guida di implementazione relative a Jisc.UK OpenRoaming deployments
Perché funziona per diverse tipologie di utenti
Per il personale, Purple utilizza certificati EAP-TLS al posto delle password condivise. Le integrazioni con Microsoft Entra ID, Google Workspace e Okta consentono di fornire l'accesso e di revocarlo quando cambiano i ruoli nella directory. Questo modello si adatta a ospedali, uffici, università e operatori multi-sede in cui ogni connessione deve essere associata a un'identità individuale.
Purple funziona come un overlay cloud sull'hardware di rete esistente, garantendo la compatibilità con Cisco Meraki, Aruba, Ruckus, Juniper Mist e UniFi. Un design RADIUS in cloud elimina la necessità di gestire un server RADIUS on-premises, anche se la rete richiede comunque idonee funzionalità di RADIUS, Change of Authorisation e walled-garden.
Regola pratica: Valutate Purple come una piattaforma di accesso multi-classe, non solo come un prodotto portale. Il suo valore è più evidente quando un'unica implementazione deve separare ospiti, personale, residenti, IoT e dispositivi legacy senza offrire a ogni gruppo lo stesso processo di login.
La presenza di analytics integrati, connettori CRM e strumenti di marketing automation può trasformare i dati WiFi di prima parte raccolti previo consenso in informazioni operative e di marketing. Il compromesso è la complessità commerciale. Il livello gratuito di Purple Connect per gli ospiti potrebbe non includere le funzioni di analytics, sondaggi, sicurezza o automazione previste da un operatore enterprise, pertanto il costo totale dipende dai livelli e dai moduli aggiuntivi selezionati. Consulta questa guida ai Captive Portal di Purple, quindi verifica i requisiti di licenza e dei controller prima di procedere.
Esplora la piattaforma WiFi di Purple
2. SecureW2 JoinNow e Cloud RADIUS
SecureW2 adotta un approccio basato innanzitutto sui certificati. JoinNow guida gli utenti attraverso la registrazione del dispositivo, ottiene un certificato e configura il sistema operativo per WPA-Enterprise, solitamente tramite EAP-TLS. Dopo questa configurazione iniziale, il dispositivo può autenticarsi direttamente al WiFi senza dover inserire ripetutamente una password o completare l'accesso a un Captive Portal.
La piattaforma combina una PKI cloud con Cloud RADIUS e ricerche di policy nei confronti di provider di identità come Microsoft Entra ID, Okta e Google Workspace. Ciò consente agli amministratori di applicare regole di accesso in base all'utente, al dispositivo o allo stato della directory. Il personale e i collaboratori esterni possono ricevere privilegi diversi, mentre il certificato di un utente compromesso o non più in organico può essere revocato senza dover ruotare una chiave condivisa.
Dove si adatta questo modello
JoinNow è particolarmente adatto per uffici, università e organizzazioni distribuite con dispositivi gestiti o un solido programma BYOD. Può anche supportare i flussi di lavoro per gli ospiti, ma gli amministratori devono progettare attentamente l'esperienza degli ospiti. Un flusso di lavoro basato su certificati è sicuro, ma richiede a un visitatore un impegno maggiore rispetto a una semplice pagina di accesso rapido.
Il vantaggio è la coerenza. La stessa architettura basata sull'identità può supportare WiFi, VPN e accesso cablato, evitando che la rete wireless rimanga la parte meno controllata dell'infrastruttura. Inoltre, elimina il ricorrente problema di assistenza generato dalle password condivise, specialmente quando gli utenti copiano le credenziali sui propri dispositivi personali.
I costi sono prevalentemente di natura operativa piuttosto che concettuale:
- Funzionalità PKI: i team di rete che non hanno familiarità con i certificati devono comprenderne la registrazione, il rinnovo, le catene di attendibilità e la revoca.
- Copertura dei dispositivi: conferma il supporto per i sistemi operativi e i modelli di proprietà utilizzati da personale, collaboratori esterni e utenti BYOD.
- Visibilità del budget: SecureW2 utilizza prezzi basati su preventivo, pertanto è necessario un processo di valutazione prima di poter elaborare un business case affidabile.
SecureW2 è un'ottima scelta focalizzata sulla sicurezza, ma non è necessariamente la migliore piattaforma di marketing per gli ospiti. Se la sede richiede roaming, analytics e interazione basata sul consenso con dati di prima parte insieme ai certificati per il personale, è opportuno confrontare le funzioni necessarie piuttosto di dare per scontato che Cloud RADIUS da solo possa coprirle tutte.
3. RUCKUS Cloudpath Enrollment System
Cloudpath è progettato per la registrazione guidata e l'applicazione delle policy. L'utente si connette a un SSID di registrazione, segue una procedura self-service e riceve un certificato per il singolo dispositivo. Il sistema sposta quindi il dispositivo su un SSID 802.1X protetto, riducendo la dipendenza quotidiana dalle splash page.
Questa migrazione rappresenta un'importante funzionalità operativa. Un Captive Portal può autenticare una sessione del browser, ma non crea necessariamente un rapporto duraturo e gestito tra il dispositivo e la rete. Cloudpath lo fa, semplificando l'accesso ricorrente e offrendo agli amministratori una base più solida per le decisioni relative alle policy.
Il vantaggio pratico del supporto per dispositivi misti
Cloudpath supporta anche i modelli Dynamic PSK e Private PSK per i dispositivi che non possono utilizzare lo standard 802.1X. Questo è fondamentale nel settore dell'ospitalità, dell'istruzione, negli edifici residenziali e negli ambienti ad alta densità di IoT. Una stampante, un sensore o un dispositivo consumer più vecchio potrebbero non supportare la registrazione del certificato, ma spesso possono utilizzare una chiave assegnata in modo univoco e mappata su una policy o una VLAN.
Il risultato è un utile ponte tra un'unica password condivisa e un'autenticazione aziendale completa. Ogni chiave può essere associata a un dispositivo, a un residente o a un ruolo, consentendo agli amministratori di revocare o isolare l'accesso senza dover modificare le credenziali dell'intero SSID.
Cloudpath è particolarmente interessante sulle infrastrutture Ruckus, dove i flussi di lavoro e la documentazione si allineano strettamente con la piattaforma wireless. Le reti eterogenee richiedono una maggiore attività di progettazione, in particolare per quanto riguarda l'integrazione dei controller, lo scambio di policy e il comportamento esatto delle PPSK tra i diversi vendor. Alcuni team di rete potrebbero inoltre trovare impegnativo il modello operativo DPSK durante la fase di rollout.
Cloudpath funziona al meglio quando l'organizzazione gestisce l'onboarding come una migrazione controllata verso SSID sicuri, e non semplicemente come una pagina di login esteticamente più gradevole.
I settori dell'istruzione, dell'hotellerie e delle proprietà multi-abitativo rappresentano la scelta ideale. Se l'infrastruttura utilizza diversi vendor WLAN, valutate l'interoperabilità prima di sceglierlo. Questo confronto Cloudpath può aiutare a inquadrare la decisione rispetto a un overlay cloud più ampio.
4. HPE Aruba ClearPass e Central NAC Air Pass
L'approccio di Aruba combina un sistema collaudato di controllo degli accessi alla rete con le funzionalità Passpoint e OpenRoaming. ClearPass fornisce funzionalità AAA, profilazione dei dispositivi, onboarding e applicazione delle policy, mentre Central NAC Air Pass supporta un'esperienza di roaming fluida per gli utenti e le strutture partecipanti.
Si tratta di un'architettura aziendale profonda piuttosto che di un semplice sostituto del portale. Gli amministratori possono creare policy separate per dipendenti, collaboratori esterni, ospiti, BYOD e dispositivi, per poi applicarle in base all'identità, allo stato del certificato, al profilo del dispositivo o alla posizione di rete. ClearPass supporta anche flussi di lavoro di sponsorizzazione degli ospiti quando è comunque richiesto un processo di autenticazione guest convenzionale.
Perché le infrastrutture Aruba dovrebbero prenderlo in considerazione
Passpoint cambia il modello degli ospiti. Invece di presentare una splash page nel browser ogni volta che arriva un visitatore, il dispositivo riceve un profilo e si autentica automaticamente quando rileva una rete compatibile. Questo è particolarmente utile per campus, proprietà del settore pubblico, aree adiacenti ai trasporti e organizzazioni con visitatori ricorrenti.
Il WiFi del settore pubblico del Regno Unito offre un utile confronto. GovWifi consente al personale e ai visitatori di registrarsi una sola volta e di connettersi automaticamente in tutti gli edifici aderenti, utilizzando WPA2-Enterprise con AES ed EAP-PEAP/MS-CHAPv2 nel suo flusso di autenticazione centrale. Linee guida sulla privacy di GovWifi Questo modello dimostra perché le credenziali per singolo utente e la segmentazione della rete sono preferibili a una password condivisa o a continui reindirizzamenti al portale.
Il punto debole di Aruba è la complessità. La progettazione di ClearPass, le licenze, i certificati, i profili Passpoint, il RADIUS e le dipendenze dalle policy richiedono una pianificazione accurata. La randomizzazione dei MAC può anche rendere inaffidabile il riconoscimento classico del portale, il che rafforza la scelta di utilizzare certificati o Passpoint piuttosto che tentare di riparare un vecchio flusso di lavoro basato sul reindirizzamento.
HPE Aruba Central NAC Air Pass
5. Cisco Identity Services Engine e Cisco Spaces OpenRoaming
Cisco ISE rappresenta il motore delle policy in questa combinazione. Gestisce l'autenticazione AAA aziendale, lo standard 802.1X basato su certificati, il provisioning BYOD, la profilazione dei dispositivi e i flussi di lavoro per l'accesso degli ospiti. Cisco Spaces OpenRoaming aggiunge un percorso federato per la connettività automatica dei visitatori, riducendo il numero di volte in cui un utente di ritorno deve interagire con un portale.
ISE è adatto alle organizzazioni che utilizzano già sistemi wireless, switching e controlli di identità Cisco. Consente di verificare lo stato dei certificati, applicare policy tramite il contesto dell'identità e del dispositivo e supportare l'accesso ospite sponsorizzato o self-service laddove sia ancora necessario un portale. Questa ampiezza lo rende ideale per grandi proprietà, ma richiede che gli amministratori pianifichino l'intero percorso di autenticazione prima dell'implementazione.
OpenRoaming è il fattore di differenziazione rivolto agli ospiti. La Wi-Fi Alliance ha descritto la connettività Passpoint negli spazi pubblici europei citando un'installazione nel centro di Londra a Trafalgar Square. Installazioni Passpoint della Wi-Fi Alliance L'idea operativa è semplice. Un dispositivo viene configurato una sola volta, quindi utilizza la federazione e l'autenticazione automatica invece di ripetere i passaggi di accesso web locale.
Il principale compromesso
La profondità dell'ecosistema Cisco può rappresentare un vantaggio o un vincolo. Un'infrastruttura WLAN Cisco può utilizzare in modo efficace le integrazioni native, mentre un ambiente multi-vendor deve convalidare gli attributi RADIUS, la federazione del roaming, l'applicazione delle policy e i limiti del supporto. Le funzionalità di Spaces dipendono anche dalle licenze, pertanto il solo nome del prodotto non definisce il set di funzionalità disponibili.
Cisco ISE è quindi ideale dove la policy centralizzata e l'integrazione enterprise contano più della semplicità di implementazione. Può essere eccessivo per una piccola sede che necessita solo di un accesso internet ospiti isolato, ma è appropriato per il settore sanitario, l'istruzione superiore, gli aeroporti e i grandi complessi aziendali.
Confronta Cisco Spaces con Purple
Cisco Identity Services Engine
6. Juniper Mist Access Assurance con Passpoint e MPSK
Juniper Mist offre diverse alternative poiché dispositivi differenti richiedono metodi di autenticazione diversi. Passpoint e OpenRoaming servono i dispositivi ospiti compatibili, Access Assurance fornisce funzionalità cloud NAC e policy AAA, mentre Multiple PSK o Private PSK supportano gli endpoint legacy, IoT e specializzati.
Questa combinazione è utile in ambienti misti. Un visitatore che ritorna può utilizzare un profilo Passpoint configurato, un dipendente può autenticarsi tramite una policy di identità e un dispositivo IoT può ricevere una PSK individuale con mappatura del ruolo o della VLAN. L'amministratore non deve forzare ogni endpoint a utilizzare un unico metodo perché l'SSID è condiviso.
Il modello cloud di Mist produce anche una telemetria dettagliata per WLAN ed endpoint. Questo può aiutare i team a risolvere i problemi di autenticazione, identificare le classi di dispositivi e capire in che modo le decisioni relative alle policy influiscono sull'accesso. Il supporto RadSec è rilevante laddove l'organizzazione partecipa a federazioni di roaming sicuro e necessita di comunicazioni protette tra i componenti di roaming.
La scelta deve essere guidata dalla classe del dispositivo
Passpoint rappresenta la risposta più pulita per i dispositivi guest compatibili perché elimina la ripetuta interazione con il browser. MPSK o PPSK risultano più pratici per i dispositivi privi di funzionalità 802.1X, ma richiedono comunque un processo amministrativo per il rilascio, l'archiviazione e la revoca delle chiavi. Access Assurance aggiunge una policy centrale, sebbene gli amministratori debbano verificare quali funzioni siano incluse nella licenza selezionata.
Mist non sostituisce universalmente ogni funzione del portale. Se la struttura ha ancora bisogno di pagine personalizzate con il proprio brand, sondaggi o un'acquisizione dettagliata dei dati degli ospiti, potrebbe essere necessario un Captive Portal di terze parti affiancato ai controlli di rete. Ciò può comportare la gestione di due sistemi diversi e due punti di risoluzione dei problemi.
Documentazione wireless Juniper Mist
7. ExtremeCloud IQ con PPSK e ExtremeGuest
ExtremeCloud IQ utilizza PPSK per fornire a utenti o dispositivi chiavi distinte, mantenendo al contempo un pratico modello a SSID condiviso. Gli amministratori possono associare ogni chiave a un ruolo, a una policy o a una VLAN, creando una maggiore tracciabilità rispetto a una singola password ed evitando l'intero onere di onboarding dell'autenticazione 802.1X basata su certificati.
Questa è una via di mezzo utile per edifici residenziali, reti di ospiti e parchi dispositivi IoT. Un residente, un collaboratore esterno o un dispositivo può ricevere una credenziale individuale, mentre la rete può revocare tale credenziale senza interrompere il servizio per tutti gli altri utenti. È più semplice rispetto a una distribuzione PKI completa, sebbene non offra gli stessi controlli sul ciclo di vita dei certificati.
Quando ExtremeGuest ha ancora senso
ExtremeCloud IQ supporta anche 802.1X, SAML SSO e altre opzioni di sicurezza wireless. ExtremeGuest rimane disponibile quando una sede necessita di un Captive Portal tradizionale per l'accettazione dei termini, la registrazione degli ospiti o un percorso di accesso personalizzato. Ciò offre agli operatori un percorso di migrazione, ma il mantenimento del portale significa che non hanno eliminato l'attrito del browser per quel gruppo di utenti.
La disponibilità di PPSK dipende dal livello di licenza associato, pertanto si consiglia di verificare i requisiti prima di progettare l'implementazione. Lo stesso vale se l'organizzazione prevede di aggiungere OpenRoaming in un secondo momento. La federazione del roaming può richiedere componenti aggiuntivi e attività di integrazione oltre alla distribuzione iniziale di PPSK.
Extreme rappresenta una scelta sensata quando l'infrastruttura WLAN esistente utilizza già la sua piattaforma di gestione cloud e il problema immediato è rappresentato dal rischio delle password condivise. Risulta meno interessante se l'azienda necessita di un unico sistema per il roaming federato degli ospiti, i certificati dei dipendenti, i dati CRM e l'hardware multi-vendor.
Confronto a 7 Vie delle Alternative al Captive Portal
| Soluzione | 🔄 Complessità di implementazione | 💡 Risorse richieste | 📊 Risultati previsti | Casi d'uso ideali | ⭐ Vantaggi chiave / ⚡ Efficienza |
|---|---|---|---|---|---|
| Purple | Moderata, overlay cloud RADIUS; rollout rapido ma richiede alcune configurazioni di rete | Bassa - Moderata, servizio cloud + controller compatibili; add-on a pagamento per il massimo valore | Elevati, accesso trasparente con certificati per ospiti e personale; analytics integrate per il ROI | Retail, hospitality, stadi, ospedali, sedi multi-tenant | ⭐ Sicurezza enterprise, OpenRoaming/Passpoint, integrazione CRM/marketing ⚡ Time-to-live rapido |
| SecureW2 JoinNow + Cloud RADIUS | Moderata - Elevata, concetti PKI e workflow di onboarding dei dispositivi | Moderata, Cloud PKI, integrazioni IdP; consigliata richiesta di preventivo/discovery | Elevati, 802.1X senza password su WiFi/VPN/cablato; riduce i Captive Portal | Aziende che cercano un accesso basato su certificati a livello di intera organizzazione | ⭐ Forte automazione PKI e supporto IdP ⚡ La registrazione automatizzata accelera il rollout |
| RUCKUS Cloudpath Enrollment System | Moderata, self-service guidato; migliore esperienza su hardware RUCKUS | Moderata, integrazioni AD/MDM; DPSK per legacy/IoT | Elevati, certificati per singolo dispositivo, ridotta dipendenza quotidiana dal portale | Istruzione, hospitality, MDU, distribuzioni incentrate su RUCKUS | ⭐ Flussi di registrazione maturi e supporto DPSK ⚡ Migrazione fluida dei dispositivi verso SSID sicuri |
| HPE Aruba ClearPass + Central NAC Air Pass | Elevata, progettazione e licenze complesse; necessaria una pianificazione dettagliata | Elevata, ClearPass + Central NAC e AP Aruba; diritti di licenza | Elevati, policy granulari, Passpoint/OpenRoaming per un accesso ospiti trasparente | Reti grandi e segmentate; settore pubblico e istruzione | ⭐ NAC completo, profilazione e supporto Passpoint ⚡ Scalabile per grandi infrastrutture |
| Cisco ISE + Cisco Spaces OpenRoaming | Elevata, configurazione di livello enterprise e complessità di licenza | Elevata, implementazione ISE, licenze Spaces; ottimale con WLAN Cisco | Elevati, AAA robusto, controlli dei certificati, federazione di roaming per visitatori di ritorno | Grandi campus basati su Cisco e siti di service provider | ⭐ Testato sul campo su larga scala con ampie integrazioni ⚡ OpenRoaming accelera la riassociazione |
| Juniper Mist Access Assurance + Passpoint/MPSK | Moderata - Elevata, cloud NAC + configurazione Passpoint; verifiche delle licenze | Moderata, cloud Mist, diritti Access Assurance; MPSK/PPSK per IoT | Elevati, telemetria AI, onboarding trasparente, molteplici alternative al portale | Moderne infrastrutture WLAN in cloud, ambienti misti IoT | ⭐ Telemetria AI integrata e flessibili alternative al portale ⚡ Stretta integrazione WLAN+NAC |
| ExtremeCloud IQ (PPSK/MPSK) + ExtremeGuest | Moderato, PPSK è più semplice del 802.1X completo; workflow di portale opzionali | Moderato, licenze Cloud IQ; la disponibilità di PPSK varia in base al livello | Medio - Alto, le chiavi per dispositivo riducono l'uso del portale; ponte pratico verso 802.1X | Ambienti BYOD, MDU, organizzazioni che cercano PPSK | ⭐ Strumenti e runbook PPSK pratici; app per ospiti opzionale ⚡ Spese generali inferiori rispetto al 802.1X completo |
Scegli il Modello di Autenticazione Più Adatto alla Struttura
Non esiste un'unica alternativa vincente al Captive Portal. La scelta corretta dipende dalla tipologia di dispositivi, dal modello di identità e dalla tolleranza della struttura nei confronti della complessità operativa.
Scegli OpenRoaming o Passpoint quando i visitatori tornano regolarmente, si spostano tra sedi aderenti o hanno bisogno di una connettività crittografata senza dover interagire ripetutamente con il browser. Gli spazi pubblici, i campus, le proprietà collegate ai trasporti, gli hotel e le sedi multi-sito traggono il massimo vantaggio quando la fornitura dei profili è realistica per il loro pubblico. Le installazioni a Londra e i siti OpenRoaming registrati nel Regno Unito dimostrano che questo modello è operativo ben oltre i test di laboratorio.UK OpenRoaming deployment examples
Scegli EAP-TLS con cloud RADIUS quando l'identità del personale, il ciclo di vita dei certificati e la revoca immediata sono prioritari. Uffici, ospedali, università e programmi BYOD gestiti dovrebbero dare la priorità alle credenziali individuali rispetto alle PSK condivise. Scegli PPSK, MPSK o iPSK per dispositivi legacy, IoT, residenti e ambienti multi-tenant in cui lo standard 802.1X non è praticabile.
Prima di avviare un progetto pilota, effettua un inventario degli endpoint e registra quali supportano Passpoint, WPA2- o WPA3-Enterprise, 802.1X e l'iscrizione dei certificati. Conferma il fornitore WLAN, il supporto RADIUS, il Change of Authorisation, l'isolamento VLAN, le integrazioni con gli identity provider, i requisiti di roaming e le licenze. Decidi anche quali dati personali deve raccogliere la sede. Le linee guida aziendali del Regno Unito distinguono i portali di base dai sistemi enterprise con strumenti di audit e GDPR, mentre la questione di conformità più ampia riguarda la minimizzazione dei dati, evitando di raccogliere più informazioni sull'identità del necessario.Linee guida del Regno Unito su conformità e guest WiFi
Purple è utile quando un operatore desidera un overlay cloud su hardware supportato, combinando Passpoint e OpenRoaming per gli ospiti, integrazione dell'identità del personale, analisi e controlli per dispositivi legacy o multi-tenant. Può ridurre il numero di sistemi separati, ma la rete necessita comunque di funzionalità del controller compatibili e di una progettazione adeguatamente segmentata.
Inizia dal modello di autenticazione, non dal design della splash page. Un portale curato può comunque lasciare l'organizzazione dipendente da reindirizzamenti, credenziali condivise e supporto manuale. Una combinazione ben progettata di profili di roaming, certificati e chiavi per singolo dispositivo offre a ciascun gruppo di utenti un metodo di accesso adatto al proprio dispositivo e al proprio profilo di rischio.
Purple combina Passpoint e OpenRoaming per un accesso ospiti con meno attriti, autenticazione del personale basata su certificati e controlli per dispositivi legacy o multi-tenant su hardware WLAN supportato. Visita Purple per valutare come la sua piattaforma cloud di identità e WiFi possa sostituire i ripetuti accessi al Captive Portal senza imporre un unico modello di autenticazione su ogni dispositivo.