
La maggior parte dei consigli sulla configurazione del WiFi aziendale è rimasta ferma all'era dei consumatori. Tratta il lavoro come un semplice esercizio di posizionamento: posizionare un router nel mezzo, aggiungere alcuni access point, scegliere una password e ritenere il lavoro finito. Questo modello si rompe rapidamente in ambienti reali in cui ospiti, dispositivi del personale, scanner, casse, telecamere, TV, tablet e collaboratori esterni si aspettano tutti un accesso stabile senza esporre il resto della rete.
Il problema principale è che una cattiva progettazione wireless genera ora debiti di sicurezza, attriti operativi e lavoro di supporto evitabile. Una password condivisa sembra semplice finché non è necessario revocare un singolo utente, tracciare un dispositivo, separare un endpoint a rischio o impedire a un telefono compromesso di trovarsi sulla stessa rete piatta dei sistemi aziendali.
Molto più della copertura: le nuove regole per il WiFi aziendale
La copertura è ancora importante. Semplicemente non è l'unico aspetto da considerare.
Il punto debole di molte guide è che si fermano alla potenza del segnale e non affrontano mai l'identità, il controllo degli accessi e la progettazione zero-trust. Le linee guida per l'installazione focalizzate sul Regno Unito riflettono già questo cambiamento. La domanda più utile ora non è solo come ottenere la copertura, ma come fornire un accesso con il minimo attrito riducendo al contempo la condivisione delle credenziali e i costi di gestione, specialmente in ambienti che necessitano di una moderna autenticazione degli ospiti e di una separazione più netta tra utenti e dispositivi, come notato da The Network Installers sull'installazione di reti WiFi aziendali.
In cosa sbagliano i consigli obsoleti
Il vecchio modello di solito si presenta così:
- Un solo SSID per tutti: ospiti, personale e dispositivi non gestiti finiscono tutti sulla stessa rete o su reti poco separate con un controllo delle policy debole.
- Una sola password condivisa: facile da distribuire, difficile da revocare, impossibile da monitorare correttamente.
- Sicurezza aggiunta in un secondo momento: crittografia, isolamento degli ospiti e regole di accesso sono trattati come compiti di rifinitura dopo che l'hardware è già attivo.
Questo approccio non è scalabile. Inoltre, crea confusione durante gli incidenti, perché nessuno può rispondere rapidamente alle domande fondamentali. Chi si è connesso. Quale dispositivo ha usato quale credenziale. A cosa avrebbe dovuto essere autorizzato ad accedere quell'utente.
Le credenziali condivise non sono solo un problema di sicurezza. Sono un problema operativo. Trasformano ogni variazione di personale, locazione o accesso dei fornitori in un lavoro manuale di bonifica.
Cosa sia effettivamente il moderno WiFi aziendale
Una WLAN aziendale moderna fa parte del vostro stack di identità. Dovrebbe riconoscere la differenza tra:
- Un ospite che ha bisogno solo di internet
- Un dipendente che deve autenticarsi tramite la directory aziendale
- Un dispositivo IoT che necessita di un accesso limitato e prevedibile
- Un fornitore o partner che necessita di permessi limitati nel tempo
- Un residente o un visitatore abituale che si aspetta una riconnessione senza attriti
Questo cambia l'approccio di progettazione per la configurazione del WiFi aziendale. Non si tratta solo di distribuire il segnale. Si tratta di decidere come concedere l'accesso, come revocarlo, come segmentare il traffico e come mantenere la user experience senza indebolire il controllo della sicurezza.
Il punto di riferimento pratico è semplice. Se la vostra rete wireless dipende ancora da una password condivisa conosciuta da troppe persone, non state adottando un modello di accesso moderno.
Pianificare le fondamenta della tua rete wireless
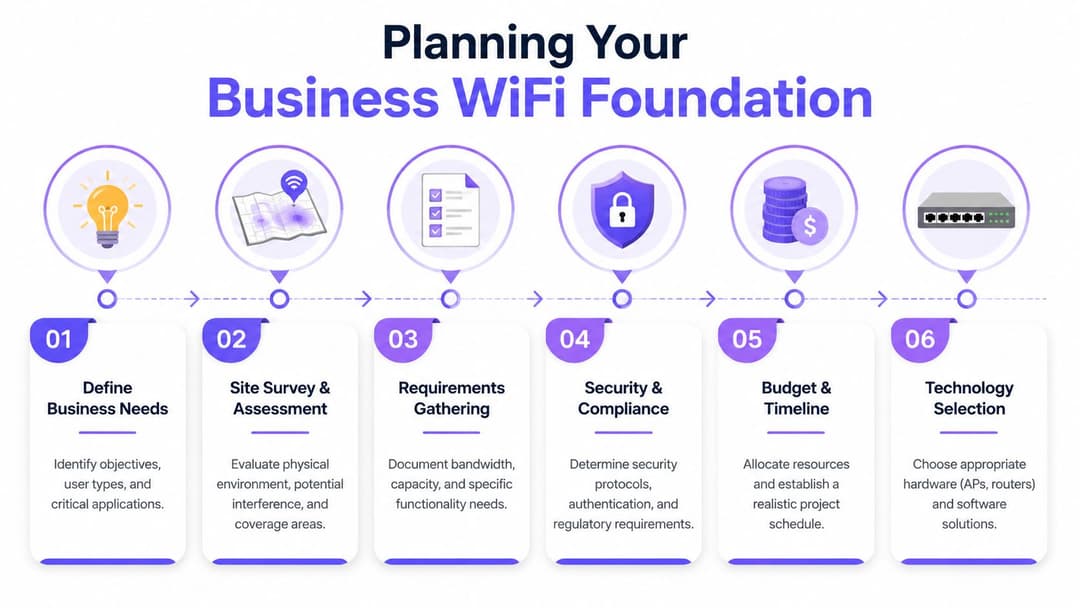
Prima di modificare gli SSID, decidi cosa deve fare la rete in condizioni di carico normale, di massima occupazione e in caso di guasto. La maggior parte dei problemi wireless attribuiti all'hardware sono in realtà errori di pianificazione.
Inizia dai requisiti aziendali
Il contesto del Regno Unito è rilevante in questo caso. Entro maggio 2025, il 96% degli edifici nel Regno Unito aveva accesso a una banda larga con capacità gigabit, secondo i dati Ofcom citati nel riepilogo delle statistiche WiFi del Regno Unito di AVSystem. In pratica, ciò significa che molte aziende non hanno più difficoltà a portare una linea efficiente all'interno dell'edificio. Il collo di bottiglia è spesso la progettazione wireless interna.
Questo cambia l'ordine di pianificazione. Non iniziate con "quanti AP posso permettermi?" Iniziate con:
Chi ha bisogno di accedere Personale, ospiti, appaltatori, residenti, chioschi, terminali di pagamento, telecamere, sensori.
Cosa fanno sulla rete Videochiamate, POS in cloud, dispositivi vocali in roaming, streaming, navigazione degli ospiti, accesso alle porte, gestione dell'edificio.
Dove lo fanno Ufficio aperto, camere da letto, corridoi, corsie di magazzino, reception, terrazza, sale conferenze, ascensori, retrobottega.
Cosa comporta un malfunzionamento Un punto morto è solo fastidioso o interrompe le attività commerciali.
Una buona regola empirica è progettare in base alla contemporaneità, non al numero di persone. Un edificio con un'occupazione moderata ma un uso intenso di dispositivi può essere più difficile da gestire rispetto a un sito più affollato con carichi di lavoro più leggeri.
Prima l'analisi del sito, poi l'acquisto
Un corretto sopralluogo del sito non è burocrazia. È il modo in cui evitate di acquistare la quantità e il tipo di hardware sbagliati.
Ispeziona il sito e annota:
- Materiali da costruzione: cemento, mattoni, isolamento con fogli di alluminio, scaffalature metalliche, attrezzature da cucina e vani ascensore influenzano la propagazione.
- Altezza del soffitto e opzioni di montaggio: il posizionamento estetico degli AP spesso contrasta con una buona propagazione RF.
- Fonti di interferenza: reti WLAN vicine, aree ad alta densità Bluetooth, periferiche wireless, apparecchiature specialistiche.
- Percorsi di roaming: come le persone si muovono effettivamente, non come suggerisce la planimetria.
Se avete bisogno di un ripasso sui concetti fondamentali del funzionamento wireless, questa guida alle connessioni wireless e al loro funzionamento rappresenta un utile punto di partenza prima di modellare la copertura e lo spostamento dei client.
Regola pratica: mai approvare il posizionamento finale degli AP basandosi solo sulla planimetria se il sito presenta più piani, pareti divisorie fitte o aree a uso misto.
Gestito in cloud o basato su controller
Questa decisione influisce sulle operazioni più che sulle prestazioni radio.
Una WLAN gestita in cloud come Meraki, Mist, Aruba Central o UniFi è solitamente la scelta più pulita per le sedi distribuite, i team IT snelli e le organizzazioni che desiderano una policy centrale con una gestione in loco più leggera. Semplifica la coerenza della configurazione, il controllo del firmware e la risoluzione dei problemi a distanza.
Un design basato su controller ha ancora senso laddove sia necessario un controllo locale più stretto, standard operativi consolidati o se si è già standardizzato su una piattaforma con competenze interne. Può anche essere adatto a siti con severi requisiti di gestione locale o integrazioni legacy complesse.
Usa questo test:
| Punto decisionale | WLAN gestita in cloud | WLAN basata su controller |
|---|---|---|
| Amministrazione quotidiana | Più semplice per i team distribuiti | Forte laddove i team di rete locali gestiscono già i controller |
| Coerenza multi-sede | Solitamente più facile | Dipende dall'architettura del controller e dalla disciplina del team |
| Implementazione delle modifiche | Rapida e centralizzata | Controllata, ma spesso più onerosa a livello operativo |
| Dipendenza | Le operazioni cloud del vendor sono fondamentali | La progettazione on-prem e la resilienza contano di più |
La capacità supera la copertura da catalogo
I vendor amano le mappe di copertura. I team operativi convivono con la contesa del tempo di trasmissione (airtime contention), il roaming problematico e i client che faticano a sganciarsi.
Pianificate per:
- Aree dense prima di tutto: reception, casse, sale riunioni, bar, aule, aree di attesa.
- Tipo di applicazione: il traffico vocale e di collaborazione richiede un roaming più fluido rispetto alla semplice navigazione.
- Uplink e switching: budget PoE, posizionamento degli switch e percorsi dei cavi possono compromettere una progettazione pulita se ignorati all'inizio.
- Metodologia di test: convalida della qualità del segnale, comportamento di handoff ed esperienza reale dei client dopo l'installazione.
L'errore di progettazione wireless più costoso di solito non è l'acquisto eccessivo di hardware. È sottodimensionare le aree più trafficate e passare l'anno successivo a spiegare perché la rete è "attiva" ma gli utenti non riescono ancora a lavorare correttamente.
Progettare la rete per la sicurezza e la scalabilità
Una rete wireless piatta è obsoleta. Era fragile anni fa, e ora è una passività.
Le linee guida aziendali del Regno Unito raccomandano costantemente un flusso di lavoro a fasi: valutare il sito, mappare le zone d'ombra, posizionare gli access point e solo allora configurare gli SSID. Avvertono inoltre di non sottovalutare la progettazione per la contemporaneità degli accessi, poiché ciò causa problemi di roaming e picchi di richieste di supporto, come descritto nella guida all'installazione del WiFi commerciale di TS Cables.
Il modello a tre reti
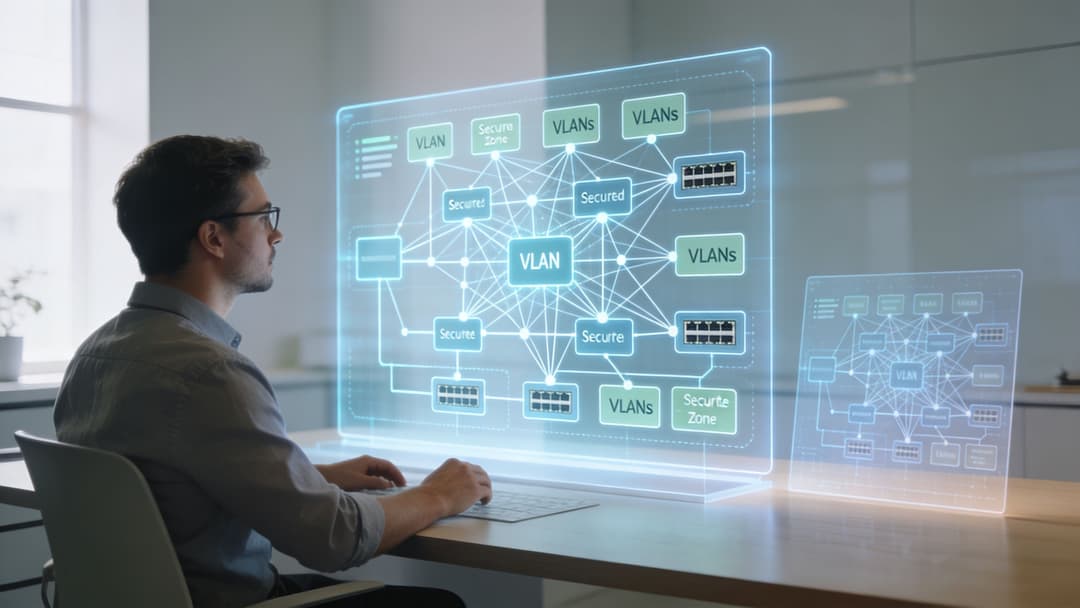
La maggior parte delle aziende dovrebbe iniziare con tre reti logiche, anche se tutte funzionano sulla stessa infrastruttura di switching e sullo stesso livello di accesso.
Ospite
Questa rete deve essere completamente isolata dai sistemi interni. Solo accesso a Internet, con policy chiare su larghezza di banda, gestione delle sessioni e onboarding. Se un dispositivo ospite è compromesso, il raggio d'azione dell'attacco deve fermarsi lì.
Personale
Questa è la rete fidata, ma fidato non significa privo di restrizioni. Il traffico del personale ha comunque bisogno di criteri, consapevolezza dei ruoli e tracciabilità. Amministrazione, operazioni, reception e personale temporaneo non sempre necessitano dello stesso raggio d'azione.
IoT e legacy
Questo segmento contiene i dispositivi che fanno innervosire i team di rete per ottimi motivi: stampanti, schermi, sistemi di controllo degli edifici, telecamere, scanner, smart TV e apparecchiature specialistiche con cicli di aggiornamento complessi. Molti di questi dispositivi hanno bisogno di connettività, ma non dovrebbero mai trovarsi vicino al traffico degli utenti.
Cosa fanno effettivamente le VLAN
Le VLAN creano corsie logiche separate sulla stessa infrastruttura fisica. Di per sé non rendono magicamente sicura una rete. La sicurezza deriva dalle policy applicate tra di esse.
Questo di solito significa:
- Ospiti solo verso internet
- Personale verso i servizi interni approvati
- IoT verso i controller richiesti o gli endpoint cloud
- Nessun movimento laterale per impostazione predefinita
Se desideri un quadro di riferimento più ampio per questo tipo di separazione, questa panoramica sulla sicurezza delle reti e del wireless è un utile alleato per le decisioni pratiche di progettazione.
Se una SSID ospiti può raggiungere le sottoreti delle stampanti, le interfacce delle telecamere o le pagine di amministrazione interna, il problema non è la guest experience. È l'architettura.
Decisioni di progettazione che resistono sotto pressione
Non creare SSID solo perché è possibile farlo. Ogni SSID aggiunge sovraccarico di gestione, impatto sul tempo di trasmissione radio e complessità di supporto. Un design più pulito prevede un numero ridotto di SSID dedicati a scopi specifici, mappati su policy ben definite.
Una buona base di riferimento per la produzione spesso include:
- Un SSID per gli ospiti con isolamento rigoroso
- Un SSID per il personale associato ad autenticazione basata sull'identità
- Un SSID per l'IoT o un piccolo set di reti di dispositivi strettamente controllate
Quindi concentrati sui controlli sottostanti:
| Livello | Come si presenta una configurazione ottimale |
|---|---|
| Progettazione SSID | Set minimo, scopo chiaro, nessuna sovrapposizione di pubblico |
| Segmentazione | Ospiti, personale e IoT separati in base alle policy |
| Firewalling | Regole di consenso esplicito, blocco predefinito tra i segmenti |
| Progettazione del roaming | Piano RF coerente e comportamento di autenticazione uniforme |
| Operatività | Responsabilità chiare per aggiunte, modifiche, revoche e gestione degli incidenti |
Ciò che non funziona è un modello di segmentazione decorativo in cui tutto può ancora comunicare con tutto ciò che è importante.
Oltre le password - Guida all'accesso WiFi sicuro
Se state ancora utilizzando una singola chiave precondivisa per il WiFi aziendale, questa è la prima cosa da cambiare.
Le linee guida sulla sicurezza per il WiFi aziendale sono chiare sui concetti di base: WPA3, separazione degli ospiti e credenziali univoche e forti dovrebbero far parte della configurazione iniziale, non essere aggiunte in seguito. Avvertono inoltre contro l'uso di credenziali predefinite e di una singola PSK condivisa poiché creano problemi di controllo e revoca su larga scala, come spiegato nella guida alla configurazione del WiFi di Business.com.
Perché le password condivise falliscono
Una password condivisa sembra efficiente perché la distribuzione è facile. Tutto ciò che viene dopo peggiora soltanto.
Quando una persona se ne va, la password non se ne va con lei. Quando un fornitore non ha più bisogno dell'accesso, non esiste un modo pulito per revocare solo le credenziali di quel fornitore. Quando un dispositivo si comporta in modo anomalo, l'attribuzione è debole perché molti utenti potrebbero condividere la stessa cronologia di credenziali.
Dal punto di vista operativo, le PSK condivise creano anche dispersione. Il personale della reception le scrive su carta. I team delle strutture le consegnano ai fornitori. Gli inquilini le conservano. I vecchi dispositivi si riconnettono per mesi.
Una migliore struttura di autenticazione
Classi di dispositivi diverse richiedono metodi diversi. Considerate l'autenticazione come una scala, non come un singolo standard.
| Metodo | Ideale per | Livello di Sicurezza | Esperienza Utente | Impegno Amministrativo |
|---|---|---|---|---|
| PSK Condivisa | Uso temporaneo in laboratorio o configurazioni molto piccole a basso rischio | Basso | Semplice all'inizio, scarso nel tempo | Inizialmente basso, alto in seguito |
| PSK Individuale | Endpoint legacy e IoT che non possono eseguire l'autenticazione enterprise | Migliore della PSK condivisa | Solitamente invisibile per l'utente finale | Moderato |
| WPA3-Enterprise con RADIUS | Dispositivi del personale in ambienti aziendali consolidati | Alto | Buono una volta registrato | Da moderato ad alto |
| Accesso basato su SSO | Personale e utenti gestiti legati all'identità cloud | Alto | Forte e familiare | Inferiore rispetto alla gestione manuale tradizionale delle credenziali |
| Passpoint o OpenRoaming | Ospiti, residenti, visitatori ricorrenti, ecosistemi di partner | Alto con forte praticità per l'utente | Molto forte | Moderato durante l'implementazione |
Dove si colloca ciascun metodo
Personale
Per il personale, l'obiettivo ideale è l'accesso basato sull'identità collegato alla vostra directory. Microsoft Entra ID, Google Workspace e Okta sono i punti di partenza abituali. Il vantaggio non è solo una maggiore sicurezza. È il controllo del ciclo di vita.
Il provisioning deve seguire lo stato occupazionale, l'appartenenza ai gruppi e la postura del dispositivo, laddove supportato. La revoca deve avvenire al variare della directory, non quando qualcuno si ricorda di cambiare la password del WiFi.
Questa è la direzione in cui si stanno muovendo molti team quando sostituiscono la condivisione delle password con un accesso WiFi senza password collegato alle piattaforme di identità anziché a credenziali statiche.
Ospiti e visitatori
I Captive Portal hanno ancora un loro ruolo, ma non sono più la risposta ideale per ogni sede. Aggiungono attrito, generano richieste di supporto e spesso producono percorsi utente incoerenti tra i diversi tipi di dispositivo.
Passpoint e OpenRoaming sono preferibili quando si desidera un onboarding degli ospiti crittografato e a basso attrito, con una connettività ricorrente senza richiedere agli utenti di reinserire le credenziali a ogni visita. Spostano l'esperienza da "connettiti alla rete, apri il browser, compila il modulo, spera che funzioni" a un modello basato sull'identità decisamente più fluido.
L'accesso ospiti senza password non è solo una questione di praticità. Riduce la condivisione delle credenziali ed elimina uno dei punti di vulnerabilità più comuni nell'onboarding WiFi pubblico e semi-pubblico.
IoT e dispositivi legacy problematici
Non tutti i dispositivi supportano l'autenticazione enterprise moderna. Ecco perché le iPSK individuali sono ancora fondamentali. Consentono di assegnare credenziali uniche per dispositivo o gruppo di dispositivi, invece di imporre segreti condivisi deboli su tutta l'infrastruttura.
Questo offre una via di mezzo praticabile. È possibile revocare un singolo dispositivo problematico senza interrompere il funzionamento di ogni smart TV, stampante o sensore dell'edificio sulla stessa rete.
L'ordine di compilazione conta
La distribuzione di un accesso sicuro deve seguire un ordine rigoroso:
- Definire le classi di utenti e dispositivi
- Mappare ciascuna classe a un metodo di autenticazione
- Associare ciascuna classe al segmento di rete corretto
- Testare onboarding, roaming e revoca
- Rimuovere i vecchi percorsi basati su password condivise
Non eseguite un'autenticazione moderna insieme a una password universale dimenticata "giusto in caso". Quella porta sul retro ha il vizio di diventare la porta principale.
Un'opzione di piattaforma in questo ambito è Purple, che supporta l'accesso ospiti senza password, OpenRoaming e Passpoint, integrazioni SSO con Entra ID, Google Workspace e Okta, oltre a iPSK per scenari con dispositivi legacy su fornitori come Meraki, Aruba, Ruckus, Mist e UniFi.
Dal piano alla produzione: distribuire la rete
La maggior parte delle implementazioni non fallisce perché il design era irrealizzabile. Fallisce perché il deployment è stato affrettato, i test sono stati superficiali o il team ha cercato di migrare tutti i tipi di utenti contemporaneamente.
Utilizza una distribuzione in più fasi
Iniziate con un'area pilota che presenti una reale complessità. Non scegliete l'angolo più semplice dell'edificio definendo quella fase come convalida. Scegliete uno spazio che includa roaming, tipi di utenti misti e almeno una classe di dispositivi problematica.
Un ordine logico è:
- Avviare un progetto pilota in un'area rappresentativa
- Validare l'autenticazione del personale
- Validare l'onboarding degli ospiti
- Spostare i dispositivi IoT e legacy in lotti controllati
- Estendere a intero sito dopo la stabilizzazione delle richieste di supporto
Questo approccio offre la possibilità di individuare i problemi che i diagrammi non mostrano. Client instabili. Casi limite del portale. Dispositivi che non gradiscono le impostazioni predefinite di crittografia moderna. Telefoni del personale che effettuano il roaming con difficoltà tra le vecchie e le nuove zone di policy.
Controlli preliminari per evitare problemi in seguito
Prima del lancio effettivo, verificate gli elementi fondamentali che i team spesso danno per scontati:
- Predisposizione di switching e PoE: budget di alimentazione sufficiente, trunking corretto, presentazione VLAN prevista.
- Record di denominazione e posizionamento degli AP: i team di supporto devono sapere cosa si trova e dove.
- Mappatura da SSID a policy: ogni SSID deve atterrare nel segmento corretto con il giusto trattamento del firewall.
- Pianificazione del fallback: sapere cosa viene ripristinato, e come, in caso di interruzione dell'autenticazione.
Quindi testa gli elementi percepiti dagli utenti:
| Area di test | Cosa verificare |
|---|---|
| Qualità del segnale | Prestazioni reali dei client, non solo la visibilità RF |
| Roaming | Chiamate, sessioni di app e autenticazione durante il movimento |
| Accesso ospiti | Flusso di accesso, applicazione delle policy, logout e visite successive |
| Accesso del personale | Comportamento di SSO o autenticazione enterprise su diversi tipi di dispositivi |
| Dispositivi legacy | Riconnessione stabile e corretto contenimento |
La qualità del roll-out dipende meno dall'eleganza del documento di progettazione e più dal fatto che qualcuno abbia ispezionato il sito con dispositivi reali e percorsi utente reali.
Note specifiche del produttore che contano
Lo stack hardware cambia i dettagli operativi, non i principi fondamentali.
Cisco Meraki di solito rende semplice l'implementazione di policy distribuite, ma i team dovrebbero prestare attenzione all'ereditarietà dei modelli e alle eccezioni.
Gli ambienti Aruba spesso premiano un'attenta progettazione di ruoli e policy fin dalle prime fasi, specialmente se si collega l'accesso wireless a un'applicazione di rete più ampia.
Ruckus offre ottime prestazioni in ambienti RF difficili, ma non bisogna presumere che una buona infrastruttura radio compensi una segmentazione debole o un design di onboarding scadente.
Mist offre una forte visibilità e strumenti per l'esperienza del client, utili durante l'ottimizzazione.
UniFi è spesso interessante per costi e semplicità, ma i team dovrebbero essere realistici riguardo alla profondità delle funzionalità e alle aspettative di supporto per i flussi di lavoro di identità più complessi.
Qualunque fornitore utilizziate, mantenete chiare le responsabilità. Criteri wireless, switching, integrazione dell'identità, comportamento DHCP ed esperienza degli ospiti spesso fanno capo a team diversi. Se nessuno gestisce i passaggi di consegne, saranno gli utenti a trovare per primi le falle.
Gestione e ottimizzazione del WiFi aziendale
Una rete WiFi aziendale dimostra il suo valore dopo la messa in servizio, non durante l'installazione. La vera prova sta nel verificare se l'accesso rimane veloce, prevedibile e sicuro una volta che il personale, gli ospiti, i dispositivi IoT e le condizioni dell'edificio iniziano a comportarsi come nella normale operatività quotidiana.
I team che monitorano solo il tempo di attività degli AP non notano i disservizi percepiti dagli utenti. Nel 2026, l'ottimizzazione è in parte ottimizzazione RF e in parte gestione dell'identità. Se gli accessi del personale falliscono dopo una modifica dei criteri dell'IdP, o se gli ospiti abbandonano la registrazione perché il flusso di accesso è macchinoso, il problema principale non sono le frequenze radio.
Cosa controllare ogni settimana
Esamina la rete in base ai risultati del servizio, non solo allo stato dell'infrastruttura.
- Stabilità del client: riconnessioni ripetute, client fissi, tendenze RSSI negative e pattern di errore per modello di dispositivo o versione del sistema operativo.
- Capacità e utilizzo dell'airtime: canali affollati, tentativi ripetuti, congestione e SSID che consumano troppo sovraccarico di gestione.
- Prestazioni di roaming: qualità del passaggio di consegne per voce, app di collaborazione, scanner e altri dispositivi che si spostano durante le sessioni attive.
- Stato dell'autenticazione: flussi SSO non riusciti, certificati scaduti, timeout RADIUS, mancate corrispondenze delle policy e abbandono della registrazione degli ospiti.
- Comportamento delle policy per segmento: ospiti, personale, appaltatori e IoT devono essere misurati separatamente perché presentano errori per motivi diversi.
- Dipendenze back-end: l'esaurimento DHCP, i ritardi DNS, gli errori di policy del firewall e la latenza del provider di identità spesso sembrano "problemi di WiFi" per gli utenti.
Un dashboard utile risponde rapidamente alle domande operative. Il problema è legato a un solo piano, a un gruppo di AP, a una famiglia di dispositivi, a un SSID, a un identity provider o a un percorso di onboarding? Se gli strumenti non consentono di capirlo rapidamente, la risoluzione dei problemi rimarrà lenta.
Le operazioni WiFi ora includono la gestione del ciclo di vita dell'identità
Questo è il livello che molte guide di configurazione saltano. La copertura è ancora importante, ma il WiFi aziendale maturo è ora strettamente legato all'identità, alle policy di accesso e alla business intelligence.
L'accesso di ospiti e personale basato su password crea un carico di supporto ricorrente. Le PSK condivise si diffondono oltre gli utenti previsti. I portali Captive Portal aggiungono attrito e spesso interrompono l'esperienza utente sui dispositivi più recenti o sui browser incentrati sulla privacy. Per molte organizzazioni, il modello a lungo termine migliore è l'accesso senza password o federato, laddove applicabile: SSO per il personale, accesso basato su certificati per i dispositivi gestiti e OpenRoaming per le esperienze di ospiti e visitatori supportate.
Questo non significa che ogni sito debba eliminare i portali domani stesso. Un hotel, una clinica, un magazzino e uno spazio di coworking hanno vincoli diversi. L'approccio pratico consiste nel ridurre la dipendenza dalle password laddove il caso aziendale è chiaro, per poi misurare il risultato attraverso una minore richiesta al supporto tecnico, accessi più rapidi, una migliore conversione degli utenti di ritorno e un minor numero di errori di autenticazione.
Dimostrare il ROI del WiFi con la giusta analisi
Un'analisi wireless ben gestita dovrebbe aiutare più reparti, non solo il team di rete.
- I team operativi possono confrontare i periodi di punta e le zone fisiche con il personale o i colli di bottiglia del servizio.
- I team addetti alle strutture e alla gestione immobiliare possono individuare spazi morti, modelli di affollamento e reclami ricorrenti legati ad aree specifiche.
- I team di marketing e guest experience possono misurare le visite ripetute, i percorsi di onboarding completati e il coinvolgimento acconsentito per i modelli di accesso dei visitatori.
- I team IT e di sicurezza possono monitorare se l'accesso senza password, l'iscrizione ai certificati o l'implementazione dell'SSO hanno ridotto i ticket e i rischi.
Molti progetti WiFi maturano o si bloccano in questa fase. Se la reportistica si limita al tempo di attività e alla velocità di trasmissione, la rete rimane un centro di costo. Se la business intelligence mostra un migliore completamento della registrazione, meno casi di assistenza e modelli di occupazione più chiari, la piattaforma WiFi inizia a giustificare le decisioni di progettazione in termini aziendali.
Modelli di risoluzione dei problemi che si presentano negli ambienti di produzione
Alcuni guasti si ripetono tra diversi produttori e tipi di edifici.
Un'area è sempre lenta
Inizia dal tempo di trasmissione e dalle interferenze, non dal circuito dell'ISP. Controlla la pianificazione dei canali, il posizionamento degli AP, la potenza di trasmissione, la densità dei client e le fonti di rumore locale come telecamere, apparecchiature di presentazione wireless o reti vicine. In molti siti, il problema è la copertura eccessiva e la contesa, non la mancanza di segnale.
Solo alcuni dispositivi non riescono a connettersi
Verificate il metodo di accesso prima di modificare le impostazioni radio. I palmari Android più vecchi, i dispositivi medici, le stampanti e gli scanner spesso riscontrano problemi con le moderne impostazioni di sicurezza, le catene di certificati o il comportamento del Captive Portal. La soluzione corretta potrebbe essere una policy dedicata e un percorso di onboarding specifico per quella classe di dispositivi, isolati dall'accesso del personale e degli ospiti.
I reclami aumentano dopo una modifica della sicurezza
Questo di solito indica un problema nel flusso di lavoro dell'identità. Richieste MFA, errori di rinnovo dei certificati, federazione interrotta o controlli di sicurezza più severi possono sembrare tutti un'instabilità wireless agli utenti finali. Esamina l'intero percorso di autenticazione, inclusi IdP, servizio RADIUS, PKI e la logica di conformità dei dispositivi.
L'utilizzo da parte degli ospiti è elevato, ma la fidelizzazione è scarsa
La rete può essere facile da trovare ma fastidiosa da utilizzare. Moduli lunghi, richieste di consenso ripetute e logiche di Captive Portal instabili spingono all'abbandono. L'uso di OpenRoaming o di un flusso di identità più leggero può migliorare le visite di ritorno e ridurre i costi di supporto, specialmente nel settore dell'ospitalità, nei complessi residenziali multi-tenant e nei luoghi aperti al pubblico.
L'ottimizzazione è un'attività operativa ricorrente
I team wireless efficienti non aspettano una valanga di segnalazioni. Esaminano le tendenze, ritirano i metodi di accesso obsoleti, testano le modifiche relative all'identità prima del rilascio generale e gestiscono il WiFi come un servizio con requisiti di sicurezza, user experience e risultati aziendali misurabili.
Questo è il playbook moderno. La copertura porta gli utenti sulla rete. Il design dell'identità, il controllo delle policy e la business intelligence determinano se la rete continua a generare valore.
Liste di controllo WiFi personalizzate per il tuo settore
La copertura è la parte facile. La domanda più difficile è chi ottiene l'accesso, come viene concesso tale accesso e se la rete produce qualcosa di utile per le attività operative dopo che i dispositivi si sono connessi.
Ecco perché la progettazione settoriale è ancora importante, anche quando la selezione dell'hardware sembra simile. Un hotel, un'area di vendita, una clinica e un edificio multi-tenant possono utilizzare gli stessi access point e la stessa dashboard cloud. Tuttavia, il loro modello di identità, il flusso di registrazione, l'onere del supporto e le esigenze di reportistica sono diversi.
Ospitalità
Il WiFi per l'hospitality ha due compiti. Deve rimanere invisibile per gli ospiti e affidabile per il personale, offrendo al contempo all'azienda un modo pulito per gestire i visitatori ricorrenti, l'accesso personalizzato con il brand e la reportistica analitica della sede.
- Separa il traffico degli ospiti, del personale e operativo: i sistemi di reception, i dispositivi di pagamento, i ricevitori vocali, l'IPTV e l'accesso degli ospiti devono essere gestiti da policy separate.
- Pianifica per densità variabili: camere da letto, bar, sale conferenze e spazi per eventi mostrano problemi diversi sotto carico.
- Semplifica l'accesso ripetuto: le password degli ospiti condivise creano lavoro per il supporto e una revoca debole. Le opzioni senza password come Passpoint o OpenRoaming sono spesso la scelta migliore per i visitatori ricorrenti.
- Misura il percorso dell'ospite: monitora il successo dell'onboarding, i punti di abbandono e le visite di ritorno, non solo la potenza del segnale.
Retail
Il WiFi per il retail deve supportare i ricavi, le operazioni in negozio e la conoscenza del cliente. Una corretta indagine della planimetria non è sufficiente se i dispositivi portatili subiscono ritardi durante i controlli dell'inventario o se l'accesso ospiti crea più attrito che valore.
- Proteggi i sistemi del negozio: casse, scanner, telecamere, segnaletica e dispositivi di back-office richiedono policy separate e controlli più severi rispetto all'accesso pubblico.
- Progetta in base ai reali punti di congestione: ingressi, casse, camerini e aree promozionali di solito mostrano per primi i problemi di capacità.
- Usa l'accesso ospiti per uno scopo chiaro: se i clienti possono connettersi, decidi se l'obiettivo è la comodità, la fidelizzazione, il marketing con consenso o l'analisi dei flussi di visitatori.
- Esamina i dati analitici su cui i manager possono agire: i modelli di permanenza, i periodi di punta e le visite ripetute contano più delle metriche di vanità.
Nel retail, un buon WiFi significa che i dispositivi del personale rimangono reattivi, l'accesso dei clienti è facile da usare e la rete produce dati su cui l'azienda può effettivamente agire.
Sanità
Gli ambienti sanitari evidenziano rapidamente i difetti di progettazione. Gli errori di sicurezza influiscono su qualcosa di più della semplice praticità, e i vincoli legati ai sistemi legacy sono così comuni che la policy di accesso richiede solitamente eccezioni fin dal primo giorno.
- Separa il traffico clinico, amministrativo, degli ospiti e dei dispositivi: diversi gruppi di utenti e classi di dispositivi richiedono livelli di fiducia differenti.
- Considera gli endpoint medici e specialistici più datati: alcuni non supportano i moderni flussi di onboarding o certificati, pertanto è necessario isolarli strettamente e limitare ciò che possono raggiungere.
- Testa la mobilità, non solo il collegamento: i giri di visite nei reparti, i ricevitori vocali, i carrelli e i dispositivi palmari dipendono da un roaming stabile e da una riautenticazione rapida.
- Integra la revoca nel design: se un appaltatore se ne va, un dispositivo viene sostituito o un certificato fallisce, l'accesso deve essere revocato senza un ampio impatto operativo.
Residenziale multi-tenant
I residenti si aspettano che la rete sia semplice come la banda larga di casa. Gli operatori hanno bisogno di un controllo più forte. Le password condivise dell'edificio falliscono in entrambi i casi.
- Evita una singola password per l'intera proprietà: il ricambio dei residenti, le chiamate all'assistenza e la scarsa responsabilità peggiorano con la condivisione delle credenziali.
- Separa residenti, ospiti, personale e sistemi dell'edificio: ascensori, CCTV, controllo accessi e dispositivi di gestione non dovrebbero mai trovarsi nella stessa zona di fiducia dei dispositivi degli inquilini.
- Supporta i problemi di onboarding dei consumatori: TV, console, altoparlanti e dispositivi smart home spesso richiedono una registrazione basata sul dispositivo o un percorso di fallback controllato.
- Rendi i cambi di locazione una routine: l'accesso deve seguire l'identità, l'unità e lo stato del contratto, in modo che i traslochi in entrata e in uscita non richiedano modifiche manuali in tutto il sito.
Il filo conduttore è semplice. Nel 2026, la progettazione delle reti WiFi aziendali riguarderà meno la diffusione del segnale in un edificio e più la scelta del giusto metodo di identità, del modello di contenimento e del livello di reportistica per l'ambiente specifico. I team che operano correttamente in questo senso di solito riducono i problemi di supporto, limitano la proliferazione delle credenziali e dispongono di un modo più chiaro per dimostrare il ritorno sull'investimento.
Domande frequenti sul WiFi aziendale
Le piccole imprese hanno davvero bisogno di un WiFi segmentato
Sì, se dispongono di più di un tipo di utente o più di una classe di dispositivi. Nel momento in cui il personale, gli ospiti e le apparecchiature aziendali condividono lo stesso livello di accesso senza chiari limiti di policy, i rischi e la complessità della risoluzione dei problemi aumentano.
WPA3 è sufficiente da solo
No. Lo WPA3 fa parte dei requisiti minimi di sicurezza, ma non sostituisce la segmentazione, l'accesso basato sull'identità o una corretta revoca degli accessi. La crittografia aiuta a proteggere la connessione, ma non decide chi deve accedere a quale rete o cosa può raggiungere dopo la connessione.
Quando dovrei usare i captive portal
Utilizzali quando hai bisogno di una registrazione personalizzata con il tuo marchio, dell'acquisizione del consenso o di uno specifico flusso di lavoro per gli ospiti. Non presumere che rappresentino sempre la migliore esperienza utente. Per i visitatori abituali, i residenti o gli ecosistemi di partner, gli approcci senza password come Passpoint o OpenRoaming sono spesso una soluzione operativa migliore.
Cosa fare con i dispositivi che non supportano l'autenticazione moderna
Inseriscili in un segmento IoT o legacy strettamente controllato ed evita credenziali condivise ove possibile. Le PSK individuali rappresentano solitamente un compromesso migliore rispetto a un'unica password generica per tutti i dispositivi non associati a utenti presenti nella struttura.
Come faccio a sapere se il progetto WiFi sta funzionando
Guardate oltre il tempo di attività. Valutatelo in base al successo dell'autenticazione, ai pattern dei ticket di supporto, al comportamento in roaming, alla qualità dell'onboarding degli ospiti e alla capacità degli strumenti di analisi di aiutare i team operativi, di marketing o di gestione immobiliare a prendere decisioni migliori.
Se stai valutando le opzioni per un moderno accesso WiFi aziendale, vale la pena prendere in considerazione Purple per le organizzazioni che desiderano superare l'uso di password condivise e Captive Portal di base. Supporta l'accesso ospiti senza password, OpenRoaming, l'accesso del personale basato su SSO e l'analisi su diversi vendor WLAN enterprise più diffusi, il che lo rende ideale per i team che cercano di migliorare la sicurezza e valorizzare la propria infrastruttura wireless.



