

La configurazione di un WiFi per ospiti viene spesso trattata come un'attività da cinque minuti sul router: create un SSID, aggiungete una password e mettete un cartello alla reception. Questa indicazione è incompleta. Una password condivisa riduce la tracciabilità delle azioni, una rete aperta espone gli utenti a rischi evitabili e una pagina splash del browser può trasformare una semplice connessione in un frustrante esercizio di compilazione di moduli.
Le sedi moderne devono trattare la connettività come parte della propria architettura di sicurezza, dell'esperienza degli ospiti e della strategia dei dati di prima parte. Il modello di accesso deve corrispondere alla sede, al motivo del ritorno del visitatore e agli obblighi dell'operatore ai sensi della legge sulla privacy del Regno Unito. In alcune sedi, un captive portal rimane utile. In altre, l'accesso crittografato e basato sull'identità tramite Passpoint, OpenRoaming o iPSK rappresenta la progettazione più sensata.
Ripensare la Rete Guest Tradizionale
La rete ospiti tradizionale presuppone che i visitatori accettino un certo attrito in cambio dell'accesso gratuito a Internet. Non è sempre così. Un ospite potrebbe dover trovare l'SSID corretto, chiedere una password, accettare i termini, inserire un indirizzo email, compilare un modulo di marketing e ripetere la procedura alla visita successiva. Ogni passaggio aggiuntivo crea un'ulteriore opportunità di abbandono, richieste di supporto o utilizzo di una rete non ufficiale.
La sicurezza ne risente quando i gestori riducono il problema alla sola praticità. Un SSID aperto non fornisce alcuna protezione significativa per il traffico tra il dispositivo e l'access point, mentre una password condivisa offre alla struttura uno scarso controllo su chi ha accesso o su quando tale accesso debba terminare. Anche le reti protette da WPA possono diventare difficili da gestire quando la stessa credenziale viene stampata sui menu, esposta alla reception e riutilizzata a tempo indeterminato.
Il comportamento degli utenti nel Regno Unito ha storicamente esposto la debolezza del WiFi pubblico occasionale. Un sondaggio condotto nel Regno Unito nel 2012 ha rilevato che il 56% degli utenti di WiFi pubblico non verificava se il WiFi fosse crittografato prima della navigazione, mentre il 42% degli adulti che utilizzavano il WiFi pubblico non controllava mai o raramente se una rete fosse sicura, come riportato nella guida di Purple sulla sicurezza del WiFi per gli ospiti. Lo stesso studio ha registrato persone che inserivano credenziali sensibili, tra cui e-mail, social media, carte di pagamento e dettagli di online banking, tramite WiFi pubblico. Ciò rende la crittografia e la separazione tutele fondamentali, non perfezionamenti opzionali.
Le password risolvono meno di quanto gli operatori si aspettino
Una password condivisa può tenere lontani i passanti occasionali dalla rete, ma non stabilisce l'identità individuale. Se una credenziale viene copiata, l'operatore non può distinguere facilmente un visitatore legittimo da un dispositivo non autorizzato. La modifica della password crea un onere operativo e la mancata modifica lascia attivo il vecchio accesso.
I Captive Portal migliorano il controllo presentando termini, informative sulla privacy e una fase di autenticazione. Possono anche supportare il consenso al marketing lecito e facoltativo. Non crittografano automaticamente la connessione, non isolano i dispositivi e non proteggono la LAN sottostante. Un portale è un livello applicativo, non un sostituto di una solida progettazione di rete.
Regola pratica: Non utilizzare mai la pagina di login come prova che la rete sia sicura. La sicurezza inizia con la crittografia, la segmentazione, la policy del firewall e l'isolamento dei client.
La stessa distinzione è importante anche al di là del WiFi. Hotel, appartamenti serviti e operatori di case vacanza spesso raccolgono i dettagli dei visitatori per motivi operativi e legali, ma la registrazione degli ospiti e l'accesso alla rete non dovrebbero essere trattati come un'unica attività di dati indifferenziata. Gli operatori che esaminano le regole legali per la registrazione degli ospiti dovrebbero tenere separati i registri degli alloggi, i log di connettività e i profili di marketing opzionali, con uno scopo chiaro per ciascuno.
L'identità cambia il modello operativo
Un design basato sull'identità offre a ogni persona o dispositivo un rapporto controllato con la rete. Passpoint consente al dispositivo di un utente che ritorna di autenticarsi automaticamente tramite un profilo riconosciuto, mentre OpenRoaming può supportare l'accesso su tutte le reti partecipanti. L'iPSK, chiamato anche chiave pre-condivisa privata o individuale, può fornire credenziali univoche che sono più facili da revocare rispetto a una sola password comune.
Il risultato è una definizione diversa della configurazione del guest WiFi. L'obiettivo non è semplicemente connettere un dispositivo online. È fornire un accesso crittografato con il minor attrito possibile, preservando al contempo la capacità dell'operatore di applicare policy, revocare l'accesso e documentare ciò che è accaduto.
Progettare la Segmentazione Sicura della Rete
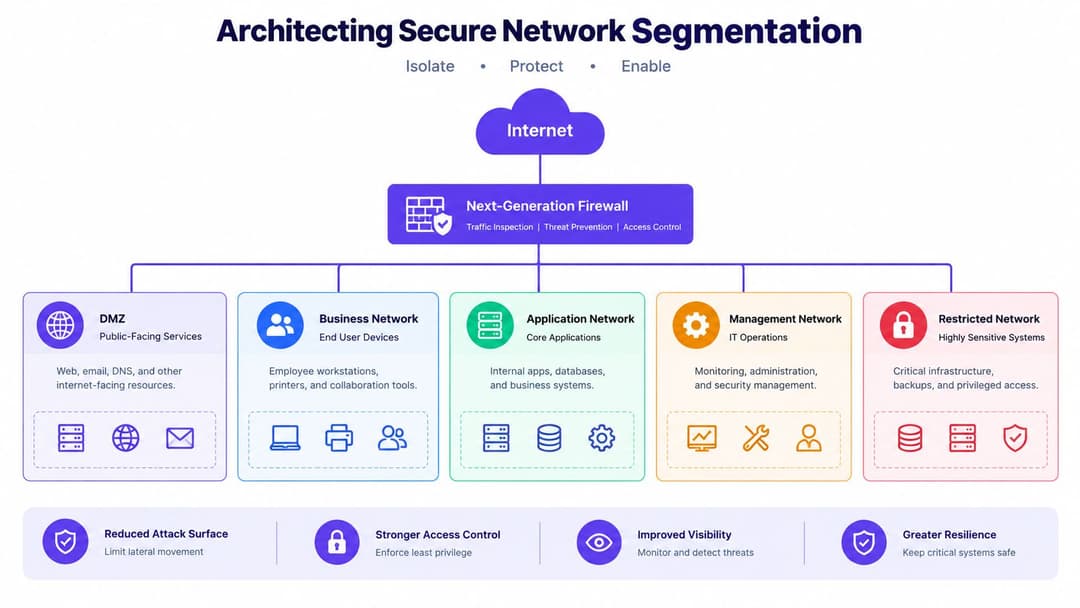
L'autenticazione viene dopo il contenimento. Prima di progettare un portale personalizzato o selezionare un metodo senza password, decidi esattamente cosa può raggiungere un dispositivo ospite. In una rete aziendale ben strutturata, la risposta è solitamente la rete internet pubblica e nient'altro.
Il modello aziendale minimo prevede un SSID guest dedicato mappato su una guest VLAN, con un proprio ambito DHCP e una policy firewall che nega le rotte verso le reti aziendali, di pagamento, IoT e di gestione. La guest VLAN non deve condividere percorsi di instradamento affidabili anche se gli stessi switch o access point trasportano il traffico. La separazione logica deve essere imposta a livello di rete.
Costruire il perimetro prima della pagina di benvenuto
Partite dal gateway e procedete verso l'interno. Mappate l'SSID guest su una VLAN dedicata, assegnate gli indirizzi da un pool DHCP separato e inviate il traffico degli ospiti attraverso una policy del firewall che consenta DNS, DHCP e traffico verso internet, negando al contempo l'accesso alle subnet private. Non affidatevi al nome dell'SSID o all'etichetta "guest" di un router come prova del corretto funzionamento dell'isolamento.
L'isolamento dei client aggiunge un secondo confine. Impedisce a un dispositivo ospite di rilevare o connettersi a un altro dispositivo sulla stessa rete wireless. Questo è importante nei luoghi pubblici perché i visitatori non si conoscono tra loro e un laptop, un telefono o un dispositivo smart compromesso non dovrebbe essere in grado di sondare i client vicini.
Una sequenza sensata di policy si presenta così:
- Separa il dominio di trasmissione: Posiziona il traffico degli ospiti sulla propria VLAN e sul proprio ambito DHCP invece di lasciarlo sulla rete del personale.
- Blocca le destinazioni interne: Nega l'accesso ai server aziendali, ai sistemi di pagamento, alle stampanti, alle telecamere, ai controlli dell'edificio e alle interfacce di gestione della rete.
- Abilita l'isolamento dei client: Impedisci la comunicazione peer-to-peer tra i dispositivi degli ospiti a livello di access point.
- Consenti solo i servizi necessari: Consenti i servizi richiesti per l'assegnazione degli indirizzi, la risoluzione dei nomi, l'autenticazione e l'accesso a internet.
- Registra le decisioni sulle policy: Conserva informazioni operative sufficienti per indagare su abusi e verificare che le regole funzionino correttamente.
La guida pratica sulla sicurezza del WiFi aziendale di Purple è utile per tradurre questo schema in un ambiente gestito e multi-sede. La scelta del prodotto conta meno del fatto che la piattaforma esponga chiaramente i controlli e li applichi in modo coerente in ogni sede.
Proteggi il traffico operativo dalle richieste degli ospiti
Una rete ospiti può essere isolata e danneggiare comunque l'azienda se consuma l'uplink disponibile. Una guida alla banda larga aziendale nel Regno Unito raccomanda l'uso di circa 3 - 5 Mbps di larghezza di banda in download per dispositivo ospite simultaneo per la navigazione tipica e l'e-mail, una base di riferimento descritta in questa guida alla capacità del WiFi per ospiti nel Regno Unito. Consideralo come un punto di partenza per la pianificazione, non come una garanzia. Lo streaming, gli aggiornamenti software, le videochiamate e le applicazioni specifiche della sede possono richiedere una policy diversa.
Applica limiti di larghezza di banda o regole di qualità del servizio alla classe ospiti, in modo che i sistemi POS, il personale, i servizi vocali e le operazioni dell'edificio mantengano prestazioni prevedibili. Decidi se i servizi ad alta larghezza di banda debbano essere limitati, prioritari o semplicemente monitorati. Un buon design prende questa decisione prima del lancio, invece di aspettare che la reception segnali che i terminali di pagamento hanno subito rallentamenti.
I router consumer spesso espongono un semplice interruttore per gli ospiti, un SSID separato, una password e un'opzione di accesso locale. Questo può essere sufficiente per un sito di piccole dimensioni, ma le sedi più grandi necessitano di una policy centrale, definizioni VLAN ripetibili e un audit trail. L'architettura deve rimanere comprensibile per l'ingegnere che la erediterà.
Scegliere tra Captive Portal e Accesso senza Password
Non esiste un unico metodo di autenticazione corretto per ogni sede. Un ristorante che serve principalmente visitatori alla prima esperienza potrebbe preferire un flusso del portale breve e un invito di marketing opzionale. Un gruppo alberghiero con membri di programmi fedeltà, un nodo di trasporto con pendolari abituali o un parco commerciale con acquirenti ricorrenti potrebbero perdere più valore a causa di accessi ripetuti rispetto a quanto ne guadagnerebbero raccogliendo nuovamente gli stessi dettagli.
Un Captive Portal rimane utile quando l'operatore deve presentare i termini, raccogliere un consenso esplicito, associare una sessione a un profilo visitatore o applicare un percorso specifico per la sede. Il portale deve essere veloce, accessibile e proporzionato. Non dovrebbe richiedere informazioni che la sede non può spiegare o utilizzare legalmente.
Passpoint e OpenRoaming adottano un approccio diverso. Un dispositivo riceve o possiede già un profilo di rete attendibile, quindi esegue l'autenticazione in background anziché attendere un reindirizzamento del browser. Le implementazioni Passpoint possono utilizzare un'autenticazione di livello enterprise e un accesso crittografato, incluso WPA3-Enterprise dove il client e l'infrastruttura lo supportano. OpenRoaming estende la stessa idea generale a tutte le reti partecipanti, consentendo a un'identità di funzionare oltre una singola posizione.
La tecnologia iPSK si colloca tra una password comune e un sistema di identità completo basato su certificati. La sede può mantenere un unico SSID assegnando chiavi univoche a utenti, team, dispositivi o gruppi di servizi. Una chiave può essere revocata senza modificare le credenziali di tutti gli altri utenti, il che è utile per il personale, i collaboratori esterni e le apparecchiature legacy che non possono utilizzare la moderna autenticazione aziendale.
Confronta i modelli di accesso
| Metodo | Livello di Sicurezza | Attrito per l'Utente | Migliore Caso d'Uso |
|---|---|---|---|
| Password WPA2 o WPA3 condivisa | Dipende dalla gestione delle password, dalla crittografia e dall'isolamento della rete | Basso alla prima connessione, più alto quando le credenziali cambiano | Siti piccoli e a bassa complessità con requisiti di identità limitati |
| Captive Portal | Forte solo se abbinato a WiFi crittografato e segmentazione | Da medio a alto, specialmente nelle visite ripetute | Visitatori alla prima esperienza, consenso, termini della struttura e marketing opzionale |
| Passpoint | Forte accesso crittografato basato su profilo dove supportato | Molto basso dopo il provisioning del profilo | Hotel, campus, trasporti e visitatori abituali |
| OpenRoaming | Accesso roaming crittografato tra le reti partecipanti | Molto basso per gli utenti idonei | Proprietà multi-sito e utenti che si spostano tra le strutture partecipanti |
| iPSK | Chiavi individuali e revocabili con un SSID condiviso | Da basso a medio, a seconda del provisioning | Personale, appaltatori, dispositivi legacy e gruppi di dispositivi controllati |
Un portale non è necessariamente obsoleto. Diventa lo strumento sbagliato quando l'operatore lo utilizza per ogni visitatore indipendentemente dalla frequenza delle visite, dalle capacità del dispositivo o dal rapporto con il brand. La guida al captive portal di Purple fornisce un contesto utile per le sedi che necessitano ancora di un percorso gestito di accesso e consenso, ma il portale dovrebbe essere un'opzione di accesso piuttosto che la definizione stessa di WiFi per gli ospiti.
Scegliere in base alla relazione con il visitatore
Utilizza un portale per una prima interazione quando le informazioni richieste hanno uno scopo chiaro. Offri Passpoint o OpenRoaming per gli utenti noti e di ritorno che hanno già completato la configurazione necessaria. Utilizza iPSK quando una persona o un dispositivo ha bisogno di una credenziale distinta, ma un'integrazione completa del provider di identità aggiungerebbe una complessità non necessaria.
Il supporto per i dispositivi richiede una pianificazione onesta. Non tutti i visitatori avranno un profilo compatibile e non tutte le sedi dispongono della stessa infrastruttura di autenticazione. Un'implementazione pratica può offrire un portale sicuro di fallback mentre indirizza gli utenti ricorrenti verso un accesso senza password. Questo preserva la portata senza costringere ogni visitatore a seguire il percorso più lento.
Navigare tra Privacy e Conformità Legale
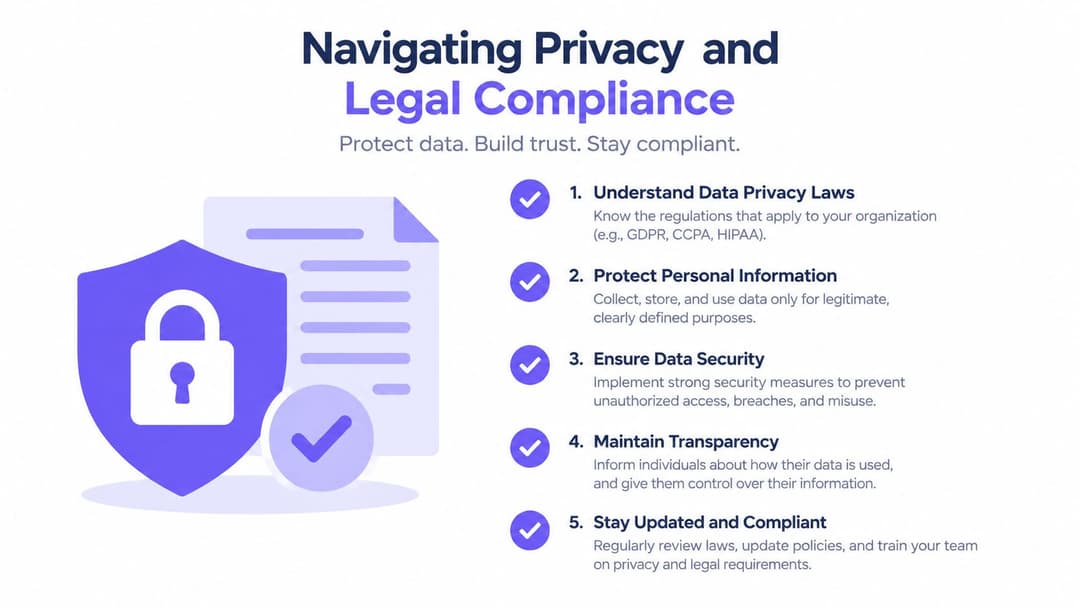
Il WiFi per gli ospiti nel Regno Unito si colloca all'interno di uno stack di conformità, non di un singolo regolamento. Il UK GDPR e il Data Protection Act 2018 definiscono le informative sulla privacy, il trattamento lecito e il consenso. Il PSTI Act 2024 spinge gli operatori lontano dalle password predefinite e verso una igiene di rete più forte, inclusi la segmentazione e l'applicazione di patch. L'Investigatory Powers Act 2016 può creare l'obbligo di conservare i metadati di connessione come indirizzi MAC, assegnazioni IP e timestamp, come descritto nella guida di Purple sul WiFi pubblico nel Regno Unito.
Questa combinazione cambia i requisiti di progettazione. Una struttura deve sapere quali dati raccoglie, perché li raccoglie, chi può accedervi, per quanto tempo li conserva e come li elimina. Queste decisioni dovrebbero essere documentate prima che il portale diventi attivo.
Separare l'accesso dal marketing
L'errore più comune nei portali è vincolare l'accesso a internet all'accettazione del marketing. Un ospite potrebbe dover accettare i termini d'uso e leggere un'informativa sulla privacy per utilizzare il servizio. Ciò non significa che la struttura possa richiedere all'ospite di acconsentire all'invio di email promozionali.
Il consenso al marketing deve essere non selezionato, fornito liberamente e separato dall'accesso. L'ospite deve essere in grado di connettersi senza acconsentire al marketing opzionale. Il modulo deve spiegare quali messaggi verranno inviati, identificare l'organizzazione responsabile e rendere semplice la revoca. Se la sede desidera analytics, iscrizione ai programmi di fedeltà, sondaggi o arricchimento del CRM, ogni finalità necessita di una base giustificabile e di un'informativa adeguata.
Raccogli il set minimo di dati necessario per il modello di accesso scelto. Un servizio anonimo di solo Internet potrebbe richiedere meno informazioni rispetto a un profilo Passpoint collegato a un programma fedeltà. Un indirizzo email potrebbe supportare uno specifico percorso di autenticazione, ma non è automaticamente necessario per ogni implementazione. Evita di raccogliere data di nascita, indirizzo postale, numero di telefono o informazioni demografiche solo perché il CRM è in grado di memorizzarli.
Il consenso dovrebbe descrivere una scelta reale. Se rifiutare una finalità di marketing facoltativa impedisce a un visitatore di connettersi, la scelta non è fornita liberamente.
Rendi operativa la conservazione dei dati
I metadati di connessione possono essere preziosi per le indagini di sicurezza, la gestione degli abusi e gli obblighi legali. Tuttavia, creano un rischio per i dati personali quando vengono conservati senza uno scopo definito. Crea un piano di conservazione che distingua i record di autenticazione, i log di sicurezza, i record di marketing e le analisi aggregate. Imposta azioni di cancellazione o anonimizzazione, assegna le responsabilità e verifica che i controlli vengano eseguiti come specificato.
Informatice chiare e semplici dovrebbero spiegare le categorie di dati acquisiti, il motivo del trattamento, gli accordi di condivisione, l'approccio alla conservazione e le modalità di contatto per questioni di privacy. La guida sulla privacy del guest WiFi di Purple può aiutare gli operatori a configurare il portale come un flusso di lavoro di trattamento documentato anziché come una semplice pagina di benvenuto decorativa.
La governance della sicurezza fa parte dello stesso processo. Modificate le credenziali predefinite, applicate patch a gateway e access point, limitate l'accesso amministrativo e tenete il traffico degli ospiti lontano dai sistemi sensibili. La conformità non sostituisce i controlli tecnici. Offre a tali controlli uno scopo documentato e pone dei limiti ai dati da essi generati.
Testare e Avviare il Deployment
La progettazione di un sistema guest WiFi non è completata solo perché l'SSID appare su un telefono. Il test di collaudo deve dimostrare entrambi gli aspetti della promessa: i visitatori possono raggiungere internet e non possono raggiungere nient'altro all'interno della struttura che debba rimanere protetto.
Inizia in un'area di staging o in una parte tranquilla del sito. Utilizza account di test che riflettano i percorsi di autenticazione finali, tra cui un utente del portale al primo accesso, un utente di ritorno basato su profilo e un dispositivo che utilizza una credenziale iPSK se tale metodo fa parte del progetto. Non eseguire i test solo con il laptop dell'amministratore.
Testa i controlli che contano davvero
Esegui i seguenti controlli da un dispositivo ospite:
- Raggiungibilità Internet: Conferma il normale accesso al web, la risoluzione DNS, i siti HTTPS e il reindirizzamento previsto al portale.
- Negazione interna: Tenta di raggiungere i servizi aziendali, l'infrastruttura di pagamento, le stampanti, le telecamere, i controller IoT e le interfacce di gestione. Ognuno di essi deve rimanere irraggiungibile.
- Isolamento dei peer: Verifica se un dispositivo ospite può individuare o connettersi a un altro. L'isolamento dei client dovrebbe impedirlo.
- Ripristino dell'autenticazione: Chiudi e riapri il browser, dimentica la rete, esegui il roaming tra gli access point e testa una credenziale scaduta o revocata.
- Comportamento della capacità: Aggiungi dispositivi rappresentativi e osserva la latenza, la perdita di pacchetti, l'utilizzo dell'uplink e l'effetto sul traffico operativo.
- Gestione dei guasti: Disconnetti il servizio del portale o il collegamento a monte in un test controllato e conferma che l'esperienza utente e il comportamento di failover corrispondano alla policy documentata.
Le linee guida per la configurazione nel Regno Unito raccomandano specificamente di eseguire test da un dispositivo ospite per verificare l'accesso a internet mentre gli host interni rimangono irraggiungibili, poiché un SSID guest può essere creato correttamente ma consentire comunque fughe di accesso alla LAN se mancano le regole di isolamento o di firewall.
Esegui i test su iOS, Android, and Windows, includendo dispositivi con funzioni di indirizzo privato, software VPN, risparmio energetico aggressivo e profili di sicurezza aziendali. I Captive Portal possono comportarsi diversamente quando un dispositivo utilizza un assistente di rete captive, un browser integrato o un browser completo. Anche i profili Passpoint richiedono test per il provisioning, il roaming, la scadenza dei certificati o delle credenziali e la rimozione.
Implementa in fasi controllate
Iniziate con un solo access point, un'area di accoglienza o una zona pubblica e un piccolo gruppo di tester tra il personale. Registrate ogni problema di supporto, compresi i dispositivi che si connettono ma non ricevono un indirizzo, i portali che non si aprono e gli utenti che rimangono connessi senza accesso a internet. Risolvete la causa di fondo invece di istruire il personale a riavviare le apparecchiature come soluzione permanente.
Espandi per zona e monitora i fallimenti di autenticazione, l'esaurimento del DHCP, i rifiuti del firewall, il consumo di banda, gli eventi di roaming e la disponibilità del portale. Crea un semplice manuale operativo per i team a contatto con il pubblico. Dovrebbe spiegare l'SSID ufficiale, quali informazioni il personale può richiedere, come segnalare un disservizio e cosa non fare mai, come fornire una password interna come soluzione temporanea.
Una distribuzione è operativamente matura quando richiede un intervento manuale minimo. Gli avvisi dovrebbero identificare un uplink interrotto, una dipendenza del portale non funzionante, un access point sovraccarico o un percorso interno imprevisto prima che gli ospiti lo segnalino. Mantieni un piano di rollback in grado di disattivare il nuovo servizio senza interrompere il personale, i pagamenti, la sicurezza o i sistemi dell'edificio.
Trasformare i Dati di Rete in Informazioni Aziendali
Una rete guest diventa strategicamente utile quando l'operatore può collegare un evento di accesso legittimo a una domanda aziendale significativa. La domanda potrebbe riguardare il ritorno dei visitatori, le aree che attirano maggiore coinvolgimento, il successo di una campagna nel riportare indietro le persone o la capacità dell'esperienza digitale di una sede di favorire la fidelizzazione. Queste domande richiedono una progettazione attenta dell'identità, non un tracciamento indiscriminato.
La rete può fornire segnali quali la cronologia delle autenticazioni, la frequenza delle visite, la durata della sessione, l'associazione alla posizione e lo stato del consenso. Tali segnali devono essere ridotti al minimo, protetti e utilizzati solo per gli scopi spiegati al visitatore. I dati di connessione grezzi non costituiscono automaticamente un'analisi dei clienti e un indirizzo MAC non è una licenza per creare un profilo comportamentale illimitato.
Collega l'identità ad azioni utili
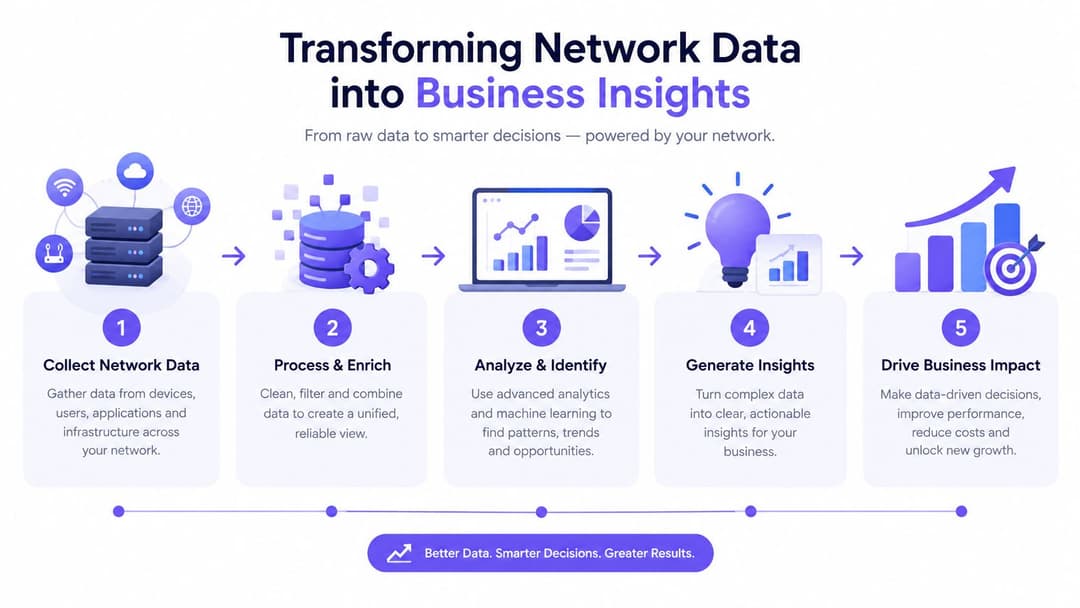
Un flusso di dati pratico si presenta così:
- Acquisisci l'evento di accesso: Registra solo le informazioni necessarie per l'autenticazione, la sicurezza e lo scopo aziendale dichiarato.
- Risolvi la relazione: Se il visitatore ha espresso il consenso o fa già parte di un programma fedeltà, associa l'evento al profilo appropriato.
- Applica le regole di consenso: Mantieni l'idoneità al marketing separata dall'accesso alla rete e rispetta i ritiri del consenso nei sistemi connessi.
- Crea un segnale operativo: Utilizza le visite di ritorno, il coinvolgimento nell'area o i modelli di sessione per informare le decisioni su servizi e campagne.
- Misura il risultato: Confronta l'azione con l'obiettivo originale, quindi conserva le informazioni aggregate solo dove i dati identificabili non sono più necessari.
Purple è un'opzione di piattaforma per questo modello. Combina un portale per gli ospiti personalizzato, la registrazione dell'autenticazione e della conformità con connettori CRM, marketing automation, analytics e modelli di accesso basati sull'identità come Passpoint, OpenRoaming e iPSK. Il punto di valutazione importante è se la piattaforma è in grado di applicare le regole di consenso e conservazione pur adattandosi agli access point, all'identity provider, al CRM e ai processi operativi esistenti della sede.
Dimostra il valore senza raccogliere dati in eccesso
I team del retail potrebbero utilizzare i segnali di visita con consenso per perfezionare i percorsi dei clienti. Gli operatori dell'hospitality potrebbero distinguere una connessione una tantum dall'esperienza di un ospite di ritorno. I gestori immobiliari potrebbero utilizzare i modelli di servizio per migliorare le comunicazioni con i residenti. In ogni caso, la rete supporta una decisione, anziché diventare una giustificazione per raccogliere qualsiasi dato.
Inizia con un obiettivo operativo misurabile e un titolare del trattamento dei dati definito. Documenta la base giuridica, limita l'accesso alle persone che ne hanno bisogno e stabilisci regole di cancellazione o aggregazione prima di collegare il feed a un CRM. Questo mantiene la configurazione del WiFi ospiti in linea sia con il valore commerciale che con le aspettative di privacy del Regno Unito.
Purple offre l'autenticazione personalizzata per gli ospiti, l'accesso basato sull'identità tramite Passpoint, OpenRoaming e iPSK, controlli di conformità, analisi e integrazioni CRM per i gestori di sedi fisiche. Visitate il sito Purple per valutare come la sua piattaforma possa trasformare una configurazione WiFi per ospiti protetta in un'esperienza per i visitatori con meno attriti e più misurabile.


