

Un ticket di helpdesk segnala un SSID non familiare, Free_Venue_WiFi, visibile dal piano dell'ufficio. Nessuno nel reparto IT lo ha autorizzato, ma il segnale è forte vicino a una sala riunioni e diversi laptop del personale si sono lamentati di recente di connessioni instabili. La prima domanda non è se il nome sembri sospetto. È se il dispositivo sia semplicemente una rete vicina, un bridge non autorizzato nella LAN o un evil twin progettato per attrarre i tuoi utenti.
Il rilevamento dei rogue access point diventa utile solo quando porta a una decisione difendibile e a un risultato fisico. Un avviso senza classificazione crea solo rumore. La classificazione senza convalida sul lato cablato lascia incertezza. Anche un dispositivo confermato rimane un rischio reale finché qualcuno non ne isola la connessione, trova l'hardware, lo rimuove e registra il motivo per cui è apparso.
Questo playbook affronta il problema come un processo di risposta agli incidenti per uffici, hotel, proprietà retail, ospedali, alloggi per studenti e complessi multi-tenant. Combina osservazioni RF, dati del controller, telemetria degli switch, comportamento degli utenti e indagini sul posto, poiché nessun singolo segnale distingue in modo affidabile un attacco da una rete vicina del tutto innocua.
Perché i Rogue Access Point rappresentano una seria minaccia
Un rogue AP può essere il router consumer di un dipendente, un dispositivo installato da un altro reparto, un'unità aziendale configurata in modo errato o un evil twin che copia un SSID attendibile. Il motivo cambia l'indagine, non la prima decisione di controllo. Qualsiasi dispositivo wireless al di fuori dell'inventario approvato invalida le ipotesi su autenticazione, segmentazione, patch e monitoraggio.
Il caso a più alto rischio è un AP collegato alla LAN aziendale. Un dipendente potrebbe installarne uno per migliorare la copertura nel retroufficio di un hotel, mentre un team retail potrebbe collegarlo per una periferica POS. In entrambi i casi, il dispositivo può creare un percorso wireless che aggira i normali controlli di autenticazione, la gestione delle vulnerabilità e la supervisione operativa.
Un attaccante può sfruttare intenzionalmente la stessa vulnerabilità. Un AP rogue può esporre servizi interni, fornire accesso a endpoint scarsamente protetti o catturare credenziali. Un evil twin posizionato vicino a una reception, a una sala conferenze o a un centro commerciale può imitare un SSID familiare e attendere che telefoni o laptop si associno.
Regola operativa: Tratta lo stato "non in inventario" come un elemento da investigare, non come una prova di intento doloso.
L'ambiente del Regno Unito rende l'identificazione più complessa di quanto suggerisca un diagramma di rete. Un'analisi focalizzata sul Regno Unito ha stimato che fino al 20% delle sedi aziendali presentava già un access point rogue collegato ai propri sistemi, dimostrando che questa esposizione può essere significativa (analisi del penetration testing WiFi nel Regno Unito). Lo stesso studio ha esaminato circa 96.433 access point in un'area di Londra, rilevando il 24% di reti aperte, il 48% di reti protette da WPA/WPA2 e il 14% di reti crittografate con WEP (lo studio WiFi di Londra e Belfast).
Questi dati non rendono ostile ogni SSID aperto. Mostrano semplicemente perché un SSID o una modalità di sicurezza non possano risolvere il caso da soli. In un hotel, le reti guest, gli hotspot del personale, i sistemi di gestione dell'edificio e i sistemi dei clienti possono occupare lo stesso spazio RF. In un ospedale, un trasmettitore in un parcheggio o in un edificio adiacente può essere visibile senza avere alcun percorso di accesso ai sistemi clinici.
Il divario operativo emerge dopo l'allarme. I team devono distinguere un vicino da un dispositivo connesso alla LAN, tracciare un BSSID sospetto attraverso i record del controller e dello switch e localizzare l'hardware sul posto. In un hotel o in un ufficio multi-tenant, ciò può significare controllare montanti, sale server, controsoffitti, sale riunioni e aree controllate dagli inquilini. Una dashboard può identificare un segnale, ma non può rimuovere un dispositivo da una porta attiva.
Il rischio aziendale ha due lati. Un rogue AP può creare una backdoor e può disturbare la copertura, il roaming, la capacità e la risoluzione dei problemi. Utilizza una guida alla sicurezza WiFi aziendale come riferimento per i controlli circostanti, quindi applica lo standard pratico: mantieni un inventario autorizzato, monitora lo spazio aereo, verifica la connettività cablata, individua il dispositivo, contienilo, rimuovilo e registra il risultato.
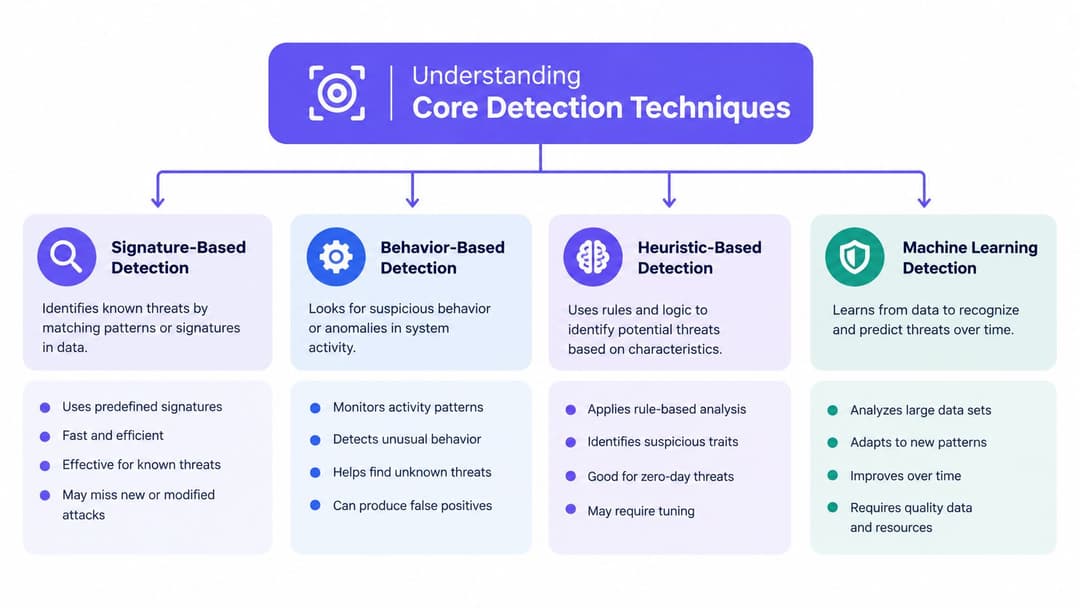
Comprendere le tecniche di rilevamento principali
Il rilevamento dei rogue access point funziona meglio come problema di correlazione. Un beacon ti dice che un dispositivo sta trasmettendo. Non ti dice se quel dispositivo è connesso alla tua rete, se sta imitando il tuo SSID o se appartiene a un'attività commerciale vicina.
Scansione passiva e probing attivo
La scansione passiva rimane in ascolto dei frame beacon e di gestione senza trasmettere richieste. È silenziosa, ampia e adatta al monitoraggio continuo tramite sensori dedicati o infrastrutture supportate. La raccolta passiva può acquisire BSSID, SSID, canale, modalità di sicurezza, informazioni sul fornitore, intensità del segnale e comportamento temporale dei dispositivi visibili.
Il suo limite è il contesto. Un sensore passivo può vedere un AP da un ufficio vicino, dalla strada, da un appartamento o da un veicolo senza sapere se il dispositivo ha una raggiungibilità lato cablato. Anche gli ostacoli fisici e il posizionamento del sensore influiscono sui risultati visibili.
L'esplorazione attiva invia query e osserva le risposte. Può aiutare a identificare reti nascoste o visibili a intermittenza e può fornire dettagli più approfonditi rispetto a un approccio di solo ascolto. Il compromesso è che l'esplorazione modifica l'ambiente e potrebbe generare traffico di gestione aggiuntivo, attivare rilevamenti o distorcere il baseline del comportamento dei client che si sta cercando di stabilire.
Non utilizzare nessuno dei due metodi come verdetto definitivo. Utilizza il monitoraggio passivo per una rilevazione ad ampio raggio e i controlli attivi per indagini mirate.
Cosa correlano effettivamente WIDS e WIPS
Un WIDS osserva e invia avvisi. Un WIPS può aggiungere funzioni di contrasto o contenimento, a seconda del prodotto, della configurazione e del modello di approvazione. Entrambi dovrebbero confrontare le identità wireless osservate con l'inventario degli AP autorizzati, ma un'implementazione affidabile va oltre:
- Corrispondenza BSSID e MAC: confrontare l'identità radio con le esportazioni del controller, i registri degli asset e le informazioni OUI del fornitore.
- Fingerprinting RF: esaminare potenza, canale, tempistiche, caratteristiche dei frame e stime di posizione per distinguere un AP da un normale client o da una trasmissione clonata.
- Relazione SSID: un SSID corrispondente merita attenzione, ma anche un SSID sconosciuto può essere rischioso quando è collegato alla LAN aziendale.
- Comportamento del client: un probing eccessivo, roaming imprevisti, pattern di associazione e anomalie nei frame di gestione possono aumentare il livello di certezza.
- Raggiungibilità cablata: DHCP, tabelle degli switch, eventi NAC e dati del controller possono stabilire se il dispositivo è connesso a un segmento interno.
Uno studio universitario del Regno Unito ha testato una rete neurale supervisionata utilizzando delta-time, numero di sequenza, potenza del segnale e sottotipo di frame. Ha rilevato attacchi noti con una precisione compresa tra il 99% e il 100% e attacchi sconosciuti all'89%, ma le prestazioni sono scese al 75% quando l'attaccante e la vittima si trovavano nella stessa posizione (studio sul rilevamento degli attacchi wireless). Il risultato è operativamente importante. Un modello può essere altamente efficace in condizioni radio separate e incontrare comunque difficoltà in uffici affollati, hotel o alloggi per studenti in cui le trasmissioni legittime e quelle ostili si sovrappongono.
Anche il probing dei client richiede moderazione. Un'attività di probe eccessiva può gonfiare i rilevamenti, quindi un sistema ad alta fedeltà dovrebbe confrontare un dispositivo sospetto con il comportamento delle serie temporali e le condizioni RF circostanti, anziché basare l'escalation solo sul numero di probe. I professionisti che desiderano ulteriori informazioni sul monitoraggio wireless possono consultare il tag WiFi di Wisenet Security, mantenendo il proprio inventario e le prove sul lato cablato come fonte autorevole.
Implementazione e ottimizzazione del sistema di rilevamento
Un sistema di rilevamento fallisce dal punto di vista operativo se produce avvisi che nessuno può esaminare. Costruisci la catena delle prove prima di regolare la sensibilità: inventario autorizzato, osservazioni RF, registri del controller e un percorso chiaro verso la porta dello switch e il dispositivo fisico.
Esportare ogni AP autorizzato dal controller wireless. Registrare la sua posizione approvata, la relazione con lo switch, il responsabile della gestione, gli SSID, le bande radio e i canali previsti. Includere le apparecchiature temporanee utilizzate per eventi, manutenzione, dimostrazioni e progetti edilizi. In caso contrario, tali dispositivi risulteranno come eccezioni non spiegate.
Ispeziona il sito con l'inventario aperto. Un diagramma di rete può collocare un AP in una sala conferenze, mentre un'indagine sullo spettro o sul WiFi mostra se il suo segnale è presente in quel punto. Registra le reti vicine come osservazioni esterne ove possibile, in particolare in hotel, centri commerciali, ospedali e uffici multi-tenant. In questi siti, un sensore può identificare un trasmettitore sospetto, ma il personale ha comunque bisogno di un metodo pratico per trovare l'hardware.
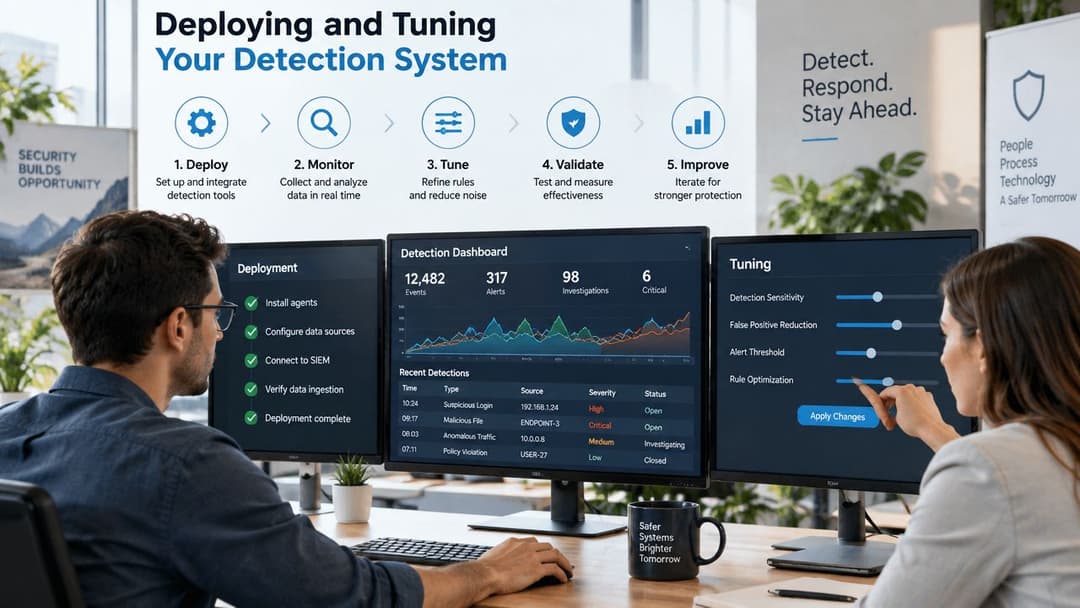
Crea una baseline prima di aumentare la sensibilità
Uno studio nel Regno Unito ha rilevato una densità di AP di circa 3.013 AP per km² a Londra rispetto a 454 AP per km² a Belfast (risultati dei test di penetrazione WiFi nel Regno Unito). Gli ambienti densi generano rilevamenti legittimi, quindi inviare un'allerta per ogni BSSID sconosciuto sovraccaricherà gli analisti, spingendoli a ignorare gli avvisi.
Ottimizza le regole in base alle prove combinate:
| Segnale | Domanda utile | Interpretazione tipica |
|---|---|---|
| BSSID e OUI | L'hardware è noto e plausibile? | L'identità sconosciuta richiede una verifica |
| Potenza del segnale | La sorgente si trova all'interno o all'esterno della sede? | Un segnale forte e localizzato aumenta la priorità |
| Somiglianza dell'SSID | Imita un nome aziendale o guest? | Possibile evil twin, non è una prova definitiva |
| Telemetria cablata | Appare su uno switch o in un record DHCP? | La raggiungibilità interna aumenta il rischio |
| Comportamento dei client | Gli utenti si associano o effettuano probe in modo insolito? | Supporta la classificazione se correlato |
Meraki, Aruba, Mist e UniFi presentano etichette e flussi di lavoro diversi, ma la logica di controllo rimane la stessa. Contrassegna gli AP approvati e i dispositivi vicini noti, indirizza i nuovi candidati in una coda di revisione e invia avvisi ad alta priorità solo quando le prove RF coincidono con un SSID sospetto, un'associazione client o un'osservazione sul lato cablato.
I dati di identità non sostituiscono le prove di rete. Un dispositivo ospite può essere legittimo anche se produce probe insoliti. Un dispositivo sconosciuto che utilizza un SSID familiare potrebbe meritare maggiore attenzione rispetto a un hotspot ovviamente anomalo. Il WiFi basato sull'identità può aiutare a separare i dispositivi del personale e degli ospiti dai client sconosciuti. La guida WPA-Enterprise guidance spiega anche perché l'autenticazione gestita sia preferibile alle credenziali wireless condivise.
Ottimizza per l'investigazione, non per la pulizia della dashboard
Crea policy separate per i candidati esterni, interni e di impersonificazione. Registra i dispositivi esterni per una revisione periodica. Per i dispositivi interni, crea un ticket contenente la porta dello switch, la VLAN, le prove DHCP, il sensore più vicino e un responsabile per il follow-up fisico. Un apparente evil twin dovrebbe attivare un controllo rapido dei client interessati e degli eventi di autenticazione.
Esamina i falsi positivi insieme alle persone incaricate di analizzarli. Se un AP legittimo di un tenant viene ripetutamente ignorato, aggiungi le sue caratteristiche RF e i dettagli del proprietario alla baseline. Se si attivano hotspot mobili durante gli eventi, documenta l'area prevista e i criteri di escalation anziché eliminare l'intera categoria.
L'obiettivo non è una dashboard priva di avvisi. È un percorso breve e ripetibile da un avviso credibile alle prove, al tracciamento della porta, alla localizzazione del dispositivo e a una risoluzione sicura.
Come convalidare un sospetto Rogue AP
Un avviso diventa utilizzabile quando è possibile collegare tre elementi: che cos'è il dispositivo, da dove proviene il suo segnale e se raggiunge la tua rete cablata. Un bar nelle vicinanze, l'hotspot per gli ospiti di un hotel e un router da ufficio non autorizzato possono apparire simili nella console di un sensore. La convalida deve separare questi casi prima che qualcuno interrompa un servizio legittimo.
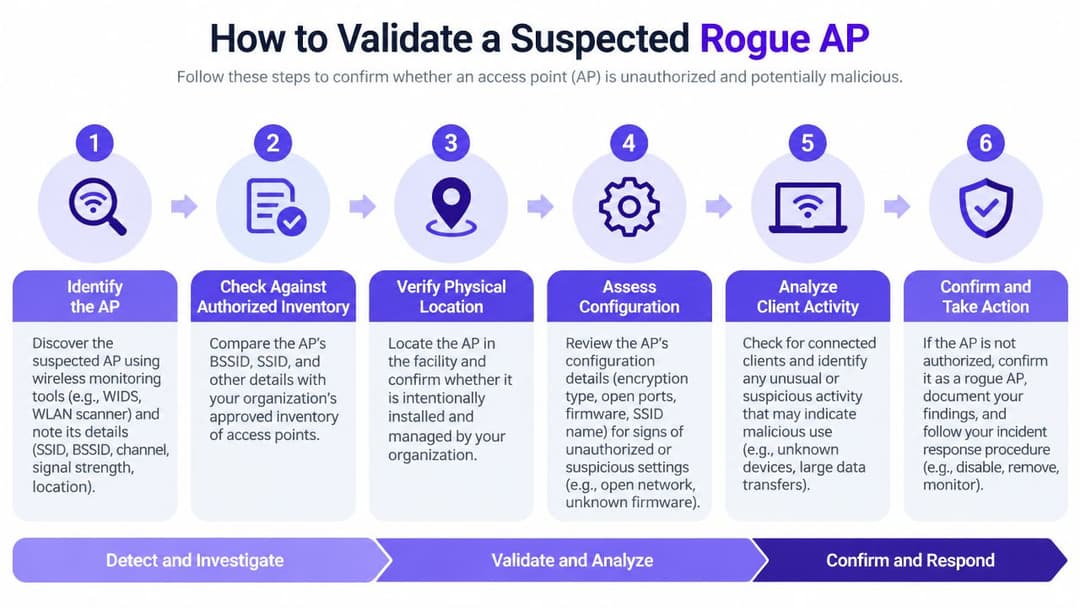
Stabilisci l'identità e le prove RF
Registra il BSSID, l'SSID, l'OUI del produttore, il canale, la banda, la configurazione di sicurezza, l'intensità del segnale, l'ora del primo e dell'ultimo rilevamento e i sensori di rilevamento. Confronta l'hardware con l'inventario autorizzato. Conferma se l'SSID appartiene a una rete aziendale, guest, tenant o a un servizio temporaneo.
Un SSID aperto non dimostra che un AP sia un rogue. Le reti pubbliche e quelle degli inquilini possono essere intenzionalmente aperte, mentre un dispositivo non autorizzato può copiare un SSID attendibile. Confronta l'identità MAC, il comportamento del segnale, l'uso del canale e le stime di localizzazione prima di assegnare la gravità. Una risorsa di ricerca degli indirizzi MAC può fornire il contesto del fornitore durante il triage, ma non può stabilire la proprietà o la sicurezza. Verifica il risultato rispetto ai registri del controller, ai registri dei beni e alla documentazione di rete del sito.
La convalida fisica è importante fin da subito, in particolare negli hotel e negli uffici multi-tenant. Cammina nell'area di copertura sospetta con uno strumento di analisi dello spettro o del WiFi, confronta le letture da diverse posizioni e registra se il segnale si rafforza vicino a una stanza, una colonna montante, un'area reception o uno spazio comune dei tenant. Un segnale forte proveniente da una posizione imprevista può rivelare un dispositivo che i record digitali non riescono a identificare.
Prova o smentisci la connettività cablata
La domanda chiave è se l'AP abbia un percorso d'accesso a una rete interna. Cerca nei database di inoltro degli switch, nei log DHCP, negli eventi NAC, nei log di autenticazione delle porte e nei dati del controller per trovare il BSSID o le identità dei client associati. Se il BSSID non è visibile direttamente, metti in correlazione i dettagli del fornitore, i timestamp, i client osservati, l'attività VLAN e le modifiche alle porte degli switch.
Usa questa sequenza:
- Controllare l'inventario: confermare che il BSSID non appartenga a un AP approvato, temporaneo o sostituito di recente.
- Confrontare le prove RF: verificare la posizione del sensore, la soglia di rumore del segnale, il canale, il comportamento di trasmissione e i movimenti nel tempo.
- Ispezionare i registri della rete cablata: identificare switch, porta, VLAN, lease o endpoint autenticato collegati al dispositivo.
- Esaminare le associazioni: verificare se i client aziendali si sono connessi, hanno tentato l'autenticazione o hanno effettuato l'accesso a servizi interni.
- Classificare il rilevamento: registrare un vicino esterno, un AP interno non autorizzato, un sospetto evil twin o un candidato non risolto.
- Preservare le prove: esportare gli avvisi e i log pertinenti prima che le azioni di contenimento modifichino lo stato del dispositivo.
Standard dei test: Chiudi un avviso solo quando la proprietà e la raggiungibilità di rete sono documentate.
Un dispositivo senza una connessione cablata può comunque essere un evil twin o un elemento di disturbo locale. Un AP collegato a uno switch aziendale rappresenta un incidente interno e richiede una rapida escalation. Il registro di convalida deve inoltre identificare chi localizzerà fisicamente il dispositivo, poiché un BSSID confermato senza una stanza, un armadio o un proprietario della porta lascia l'incidente irrisolto.
Risoluzione del contenimento e rimozione fisica
Una volta confermato che un AP è interno e non autorizzato, contieni il suo percorso di rete prima di avviare una lunga ricerca all'interno dell'edificio. Utilizza il NAC, i controlli dello switch o un'azione WIPS approvata per mettere in quarantena la porta. Conserva il numero della porta, il nome dello switch, la VLAN, il MAC del dispositivo e i timestamp prima di spegnere qualsiasi cosa, poiché questi dettagli supportano sia l'investigazione che la successiva analisi delle cause radice.
Il contenimento deve essere proporzionato. Un router consumer confermato che fa da bridge verso una VLAN del personale può giustificare l'arresto immediato della porta. Un sospetto evil twin senza connessione cablata potrebbe richiedere avvisi di sicurezza per i client wireless, escalation di sicurezza e una bonifica controllata, piuttosto che un'azione indiscriminata contro le reti vicine.
Spostati dalla porta alla stanza
Il tracciamento delle porte restringe la ricerca, ma non sempre identifica l'oggetto fisico. In un hotel, la porta dello switch può portare a una colonna montante, a un armadio del back-office o a una stanza la cui presa di rete locale è condivisa con un tenant. In un ospedale o in un ufficio su più piani, la documentazione potrebbe essere incompleta, il cablaggio potrebbe essere cambiato e il dispositivo potrebbe trovarsi dietro un piccolo switch non gestito.
Usa una procedura sul campo ripetibile:
- Confermare l'endpoint: controllare i LED dello switch, le informazioni LLDP laddove disponibili, le recenti variazioni del collegamento e i registri del patch panel.
- Misurare il segnale RF: percorrere l'area interessata con uno strumento di analisi dello spettro o di analisi WiFi e confrontare l'intensità del segnale da più posizioni.
- Cercare in posizioni non ovvie: ispezionare armadi, controsoffitti, sale riunioni, banchi della reception, arredi commerciali, aree di parcheggio e spazi dedicati ai clienti.
- Coordinare l'accesso: nei locali occupati, coinvolgere il personale addetto alla gestione della struttura, la reception, la sicurezza e il referente del cliente. Non accedere ad aree riservate senza autorizzazione.
- Fotografare ed etichettare: registrare l'hardware, la fonte di alimentazione, il percorso dei cavi, il numero di serie e le apparecchiature circostanti.
- Rimuovere in sicurezza: scollegare la rete e l'alimentazione, conservare il dispositivo nel caso in cui siano necessarie indagini e impedire una riconnessione automatica.
Le linee guida per i penetration test wireless nel Regno Unito sottolineano che i team devono esaminare i locali e le aree di parcheggio, mappare un dispositivo non autorizzato sulla porta e sul segmento di rete più vicini e testare il processo posizionando deliberatamente un rogue AP autorizzato (linee guida per i penetration test wireless nel Regno Unito). Questo test è importante perché un'allerta che nessuno riesce a localizzare rappresenta un controllo incompleto.
Non affidarti unicamente alla localizzazione RF. Riflessi di segnale, cemento, strutture metalliche, piani adiacenti e variazioni nel traffico dei client possono produrre picchi fuorvianti. Combina il movimento direzionale con le prove dello switch e un'ispezione locale, quindi documenta la posizione fisica finale e la decisione di rimozione.
La checklist di risposta agli incidenti da Rogue AP
Una risposta affidabile deve funzionare alle tre del mattino, durante una conferenza e in un intero sito in cui l'IT non controlla ogni singolo armadio. Mantieni questa checklist nel runbook del SOC e adatta i campi relativi alla responsabilità al tuo modello operativo. Ogni avviso deve avere un investigatore responsabile, un responsabile tecnico del contenimento e un contatto locale.
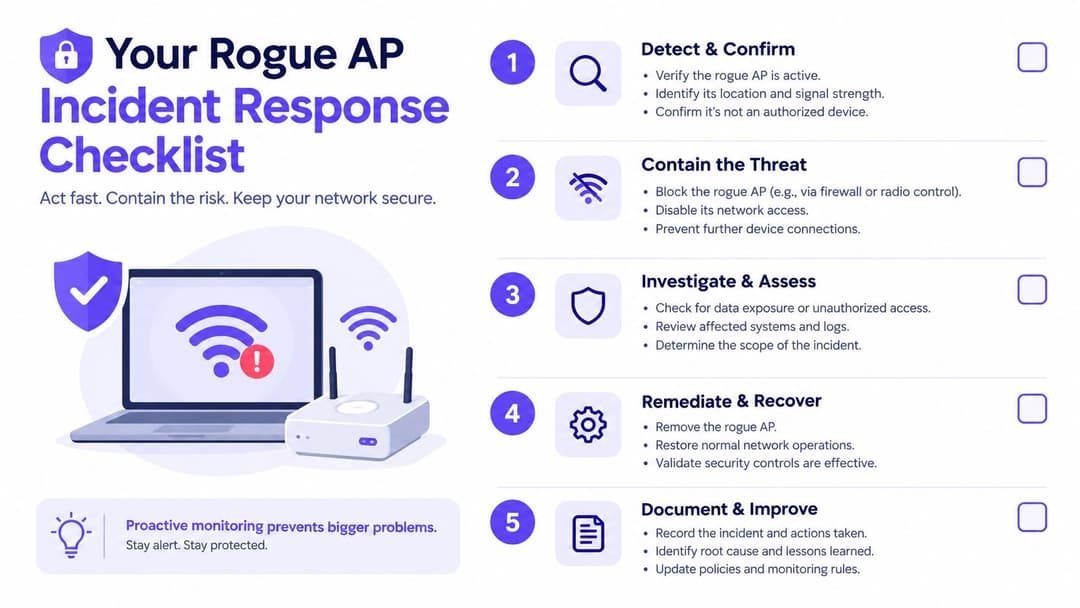
Avviso iniziale
Registra il BSSID, l'SSID, il produttore, la banda, il canale, l'intensità del segnale, il sensore di rilevamento e i timestamp. Rileva se l'SSID assomiglia a una rete aziendale o guest e se vi si sono associati dei client gestiti.
- Assegna la proprietà: Affida il ticket a un analista designato e annota il contatto per l'escalation.
- Proteggi le prove: Esporta l'evento WIDS o WIPS e conserva i record pertinenti del controller, DHCP, NAC e switch.
- Imposta la priorità: Aumenta l'urgenza in caso di raggiungibilità interna, impersonificazione del SSID aziendale, associazioni client impreviste o segnale forte all'interno di un'area sensibile.
Convalida
Controlla l'inventario autorizzato prima di trattare l'avviso come un incidente. Confronta l'identità radio e il comportamento RF con gli AP approvati, le apparecchiature temporanee, le reti vicine e i sistemi di tenant noti.
- Confermare il BSSID. Verificare i dettagli MAC e OUI rispetto ai registri degli asset.
- Localizzare il segnale. Confrontare le letture dei sensori e identificare il piano o la zona probabile.
- Controllare la parte cablata. Cercare nei dati di switch, DHCP, NAC e VLAN eventuali prove di connettività interna.
- Esaminare i client. Identificare i dispositivi gestiti che si sono associati, hanno effettuato probe o hanno tentato l'autenticazione.
- Classificare il caso. Contrassegnare il candidato come esterno, interno non autorizzato, sospetto tentativo di spoofing o non risolto.
Un rilevamento non è risolto solo perché un analista ritiene che si tratti probabilmente di un vicino. Registra le prove e il motivo della chiusura.
Contenimento
Nel caso di un AP rogue interno, metti in quarantena o disabilita la porta dello switch associata utilizzando il NAC approvato e la procedura di gestione dei cambiamenti. Se il dispositivo è un apparente evil twin privo di connettività cablata, proteggi gli utenti tramite comunicazioni di sicurezza e indaga sulle attività di autenticazione e di sessione interessate.
Principio di risposta: Limita prima il percorso che puoi controllare, poi investiga sul dispositivo che riesci a vedere.
Informa il team in loco quando possono essere coinvolti l'accesso fisico o l'interruzione del servizio. Nei settori alberghiero e della vendita al dettaglio, coordinati con il responsabile di turno in modo che il personale non ricolleghi il dispositivo nel tentativo di ripristinare la connettività guest o di pagamento.
Eradicazione e rimozione fisica
Traccia la porta dello switch attraverso i registri di permuta e utilizza le misurazioni RF per restringere la ricerca. Ispeziona l'area probabile, inclusi gli spazi condivisi e le aree esterne all'infrastruttura IT principale, quindi scollega, rimuovi, metti in quarantena o consegna l'hardware in conformità con la tua policy di gestione delle prove.
Registra chi ha trovato il dispositivo, dove è stato installato, come è stato alimentato, quale cavo e porta ha utilizzato e se si sono connessi dei client. Esegui una nuova scansione dell'area dopo la rimozione e verifica che il BSSID non appaia più o che il dispositivo autorizzato sia stato ripristinato.
Revisione e miglioramento
Scopri perché il dispositivo è stato collegato. Esamina le porte inutilizzate, l'applicazione del NAC, l'onboarding di ospiti e tenant, l'accesso alle strutture, la policy wireless e la consapevolezza del personale. Se un dipendente lo ha installato per risolvere un problema di copertura o connettività, affronta questa esigenza di fondo anziché affidarti solo a controlli disciplinari.
Il National Cyber Security Centre del Regno Unito consiglia esplicitamente alle organizzazioni di “Monitorare le reti wireless aziendali” e verificare le configurazioni degli AP aziendali come parte del rafforzamento della sicurezza wireless (contesto delle linee guida per la sicurezza wireless nel Regno Unito). Trasforma queste linee guida in una misura operativa tracciando il tempo che intercorre dall'allerta alla convalida, dalla convalida al contenimento e dal contenimento alla rimozione fisica, senza inventare obiettivi che non puoi supportare.
Testa nuovamente il processo. Posiziona un dispositivo di test approvato in condizioni controllate, conferma che il monitoraggio lo rilevi, verifica che l'allerta raggiunga il team corretto, traccialo fino alla porta esatta e dimostra che il personale in loco sia in grado di individuarlo. Aggiorna l'inventario, il runbook, i diagrammi e i contatti di escalation dopo ogni esercitazione.
Purple può supportare un modello di accesso wireless controllato combinando l'autenticazione degli ospiti e del personale con la visibilità di rete, e le sue funzionalità WIPS possono aiutare a identificare gli AP non autorizzati per l'indagine e il contenimento. Esamina il flusso di lavoro con il tuo team di rete, quindi visita il sito Purple per valutare se le sue funzionalità WiFi basate sull'identità e di networking per le sedi si adattano al tuo processo di risposta ai rogue AP.


