
Un ospite arriva in un hotel d'affari di fascia media, seleziona la rete con il nome della struttura e raggiunge un Captive Portal curato nei minimi dettagli. Questo richiede il numero di camera e l'indirizzo email, facendo apparire la richiesta del tutto normale. In seguito, l'ospite scopre che i punti fedeltà sono stati azzerati e che una casella di posta aziendale è stata presa di mira con una pagina di accesso Microsoft 365 molto convincente.
Il problema non è che l'ospite abbia fallito un test di sicurezza. La struttura ha presentato la rete, gestito il portale e controllato il gateway che trasportava il traffico dell'ospite. La sicurezza del WiFi degli hotel è quindi una responsabilità dell'operatore, che copre l'identità, il routing, il filtraggio, il monitoraggio e i confini tra l'accesso degli ospiti e i sistemi dell'hotel.
Un programma pratico non richiede la sostituzione di ogni access point. Richiede un modello di controllo difendibile, scelte di autenticazione sensate e un'integrazione disciplinata con l'infrastruttura Meraki, Aruba, Ruckus o Mist già installata.
Il vero rischio che affronta il WiFi degli hotel oggi
Lo scenario sopra descritto può iniziare senza una drammatica intrusione wireless. Un punto di accesso simile in un corridoio o in un'area conferenze può imitare l'SSID ufficiale, oppure un dispositivo Captive Portal compromesso può reindirizzare una connessione legittima dopo che l'ospite si è connesso. L'ospite vede il branding familiare e segue il normale flusso di lavoro dell'hotel, mentre l'autore dell'attacco raccoglie credenziali, token o informazioni relative ai pagamenti.
Quattro obiettivi degli aggressori si presentano ripetutamente in questo tipo di ambiente:
- Furto di credenziali: Moduli di portale contraffatti possono acquisire password e-mail, credenziali di programmi fedeltà o accessi di lavoro.
- Distribuzione di malware: Un reindirizzamento manipolato può indirizzare un dispositivo verso un download dannoso o una pagina di exploit.
- Raccolta di dati di pagamento: Le conferme di prenotazione e le e-mail di viaggio contengono spesso informazioni che i criminali possono utilizzare per colpire i conti di pagamento.
- Accesso operativo: Un isolamento debole può consentire a un utente malintenzionato di spostarsi da una rete guest verso i sistemi PMS, di pagamento, delle serrature, della gestione dell'edificio o aziendali.
L'ultimo obiettivo rappresenta la principale fonte di preoccupazione per l'operatore. La rete di un hotel non è solo un servizio internet. Collega persone, endpoint, sistemi di controllo degli accessi, dispositivi del personale, utenti di conferenze, apparecchiature IPTV, telecamere e piattaforme di manutenzione di terze parti. Un'infrastruttura condivisa può trasformare una debolezza wireless locale in un incidente che coinvolge l'intera struttura.
L'indagine del governo britannico Cyber Security Breaches Survey 2025/2026 ha rilevato che il 43% delle aziende del Regno Unito ha subito una violazione o un attacco informatico nei 12 mesi precedenti, equivalenti a circa 612.000 organizzazioni. Il phishing è stato coinvolto nel 38% degli incidenti ed è stato il tipo di violazione più dirompente per il 69% delle organizzazioni colpite, secondo l'analisi sulla sicurezza del WiFi degli hotel del Regno Unito contenuta nell'indagine. Le reti del settore alberghiero meritano attenzione poiché l'accesso degli ospiti, l'accesso del personale e i dispositivi di terze parti condividono un'ampia superficie di attacco.
Regola dell'operatore: se l'hotel possiede l'SSID e il portale, l'hotel possiede il risultato di sicurezza. I consigli per gli ospiti sono utili, ma non sostituiscono un'architettura sicura.
Un punto di partenza pratico consiste nel rivedere i concetti fondamentali su come proteggere le reti wireless, per poi applicarli ai flussi di traffico specifici del settore alberghiero. La priorità non è un'etichetta di crittografia alla moda, bensì impedire che l'accesso di un ospite diventi una via d'ingresso nei sistemi che gestiscono la struttura.
Minacce moderne per cui gli operatori devono pianificare
I team degli hotel temono ancora lo sniffing dei pacchetti e la connessione degli ospiti a un punto di accesso "evil twin". Sebbene questi rischi non siano scomparsi, si scontrano oggi con falle ben più gravi a livello di Captive Portal e gateway.
Un autore dell'attacco può posizionare un AP non autorizzato vicino a una sala conferenze, copiare l'SSID dell'hotel e presentare un portale dall'aspetto autentico. WPA2-Personal crea un'altra debolezza operativa quando un'unica password viene stampata sui cartellini delle porte o ripetuta nelle camere. Una volta che quella chiave si diffonde oltre il pubblico previsto, l'hotel perde il controllo effettivo su chi può associarsi. Gli attacchi di tipo Karma sfruttano un comportamento diverso, rispondendo quando i dispositivi cercano reti che ricordano.
Il moderno percorso di attacco inizia spesso dopo l'associazione. Un gateway o un'appliance del Captive Portal compromessi possono falsificare le risposte DNS, reindirizzare un ospite a una pagina di prenotazione o di accesso Microsoft contraffatta, o assegnare un gateway dannoso tramite DHCP. L'autore dell'attacco non ha bisogno di compromettere ogni singolo dispositivo; il controllo del gateway condiviso può colpire chiunque utilizzi il servizio di quella struttura.
Il rapporto focalizzato sul Regno Unito relativo agli attacchi ai captive-portal descrive questo rischio come un problema a livello di portale che comporta risposte DNS contraffatte, pagine controllate dall'autore dell'attacco e raccolta di credenziali o token. Ciò sposta la domanda difensiva da "L'ospite sta usando una VPN?" a "Il gateway della struttura, il percorso DNS e le interfacce amministrative sono affidabili?"
Dai priorità ai controlli che bloccano la scalata della minaccia
Le strutture con budget limitato dovrebbero concentrarsi sui controlli che impediscono a una singola compromissione di raggiungere ogni ospite o una rete operativa:
- Proteggere l'integrità del Captive Portal. Rimuovere l'esposizione a internet dalle interfacce di gestione, imporre credenziali di amministratore forti e univoche, installare le patch sui dispositivi supportati e monitorare le modifiche di configurazione.
- Proteggere l'integrità del DNS. Utilizzare un resolver controllato, impedire servizi DHCP non autorizzati e inviare avvisi quando i client ricevono impostazioni DNS o di gateway impreviste.
- Imporre la segmentazione tra rete ospiti e operativa. Una VLAN ospiti non deve avere un instradamento implicito verso sistemi PMS, POS, di pagamento, dello staff o dell'edificio.
| Minaccia | Come si presenta in un hotel | Priorità per l'operatore |
|---|---|---|
| Access Point Evil-twin | Un SSID duplicato appare vicino agli ascensori, alle sale riunioni o alla reception | Alta, specialmente dove gli ospiti ricevono poche indicazioni per la connessione |
| Chiave WPA2-Personal condivisa | Una singola password viene riutilizzata tra camere, personale o materiali stampati | Alta, da sostituire con accesso basato sull'identità o per singolo dispositivo |
| Attacco di tipo Karma | Un AP canaglia risponde alle richieste dei dispositivi per SSID memorizzati | Media, riduzione dell'esposizione tramite policy sugli endpoint e sul wireless |
| Compromissione del Captive Portal | Il portale presenta un login contraffatto o un reindirizzamento dannoso | Critica, protezione del gateway e dell'amministrazione del portale |
| Manomissione del DNS | I domini legittimi si risolvono in pagine controllate dall'attaccante | Critica, protezione dei percorsi del resolver e del gateway |
| DHCP canaglia | I client ricevono un gateway o un resolver non autorizzato | Alta, applicazione di DHCP snooping e controlli degli switch dove supportati |
| Spostamento da rete ospiti a rete operativa | Un dispositivo ospite raggiunge PMS, POS, telecamere o servizi BMS | Critica, applicazione di una policy firewall default-deny tra VLAN |
Il modello di controllo a quattro livelli per il WiFi degli hotel
Un design affidabile per la sicurezza del WiFi degli hotel utilizza quattro livelli. Ciascun livello risponde a una domanda diversa e nessuno deve essere considerato come un sostituto degli altri.
Il primo livello, autenticazione e identità, stabilisce chi o cosa si sta connettendo. Le opzioni includono OpenRoaming, Passpoint, link email senza password, voucher e associazione con la chiave della camera. La scelta influisce sia sulla sicurezza sia sulla quantità di dati personali raccolti dall'hotel. Il risultato fondamentale è un accesso tracciabile e revocabile, anziché una password condivisa priva di tracciabilità.
Il filtraggio DNS al livello due blocca le destinazioni note come dannose e inappropriate a livello di resolver. Gli operatori del Regno Unito possono valutare servizi di filtraggio in linea con lo standard Friendly WiFi, che definisce la sicurezza del WiFi pubblico come un obbligo della struttura nel settore dell'ospitalità. I registri DNS aiutano anche gli investigatori a capire se i dispositivi connessi richiedono ripetutamente domini sospetti, sebbene i log debbano essere gestiti in base a una chiara politica di conservazione e riservatezza.
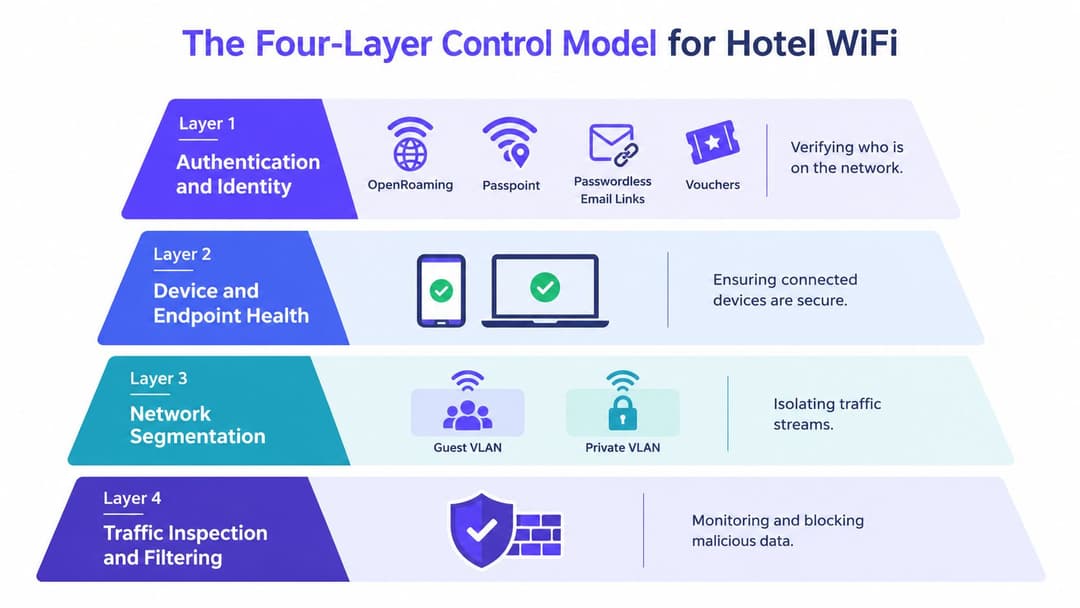
Il controllo a livello applicativo (Layer 3) utilizza criteri di firewall e visibilità a livello 7 per limitare il torrenting, le attività P2P, il traffico di comando e controllo noto e le applicazioni che non hanno una collocazione legittima su una rete Wi-Fi per gli ospiti. Questo non è un pretesto per ispezionare tutto ciò che fanno gli ospiti, ma un modo per applicare una chiara politica di utilizzo accettabile e contenere gli abusi prevedibili.
Il quarto livello, la segmentazione, separa le reti degli ospiti, del personale, operative e IoT. Le VLAN sono solo il punto di partenza. Le regole del firewall devono negare esplicitamente l'accesso degli ospiti a PMS, pagamenti, telecamere, sistemi di porte e servizi interni, consentendo solo l'accesso a Internet e a dipendenze strettamente definite.
Il modello è la difesa in profondità. Se un controllo del portale fallisce, la segmentazione deve comunque bloccare i sistemi operativi. Se un dominio dannoso aggira il filtraggio, i controlli applicativi e le protezioni degli endpoint devono ridurre l'impatto. Se un'identità ospite viene utilizzata in modo improprio, i log e la revoca devono limitare la finestra di indagine.
Progettazione della Rete Ospiti, Staff e Operativa
Un hotel necessita di tre zone di fiducia distinte, anche quando l'hardware wireless le presenta tramite lo stesso controller. Trattarle come tre SSID senza convalidare il routing e la policy del firewall è una segmentazione puramente cosmetica.
La rete ospiti deve fornire accesso a Internet, isolamento dei client e nessun routing verso le risorse del personale o operative. Gli ospiti sono anonimi o identificati in modo superficiale, quindi la rete deve essere progettata a basso livello di fiducia. Anche l'isolamento tra ospite e ospite è importante, in particolare dove i dispositivi utilizzano protocolli di rilevamento o espongono servizi locali.
La rete del personale necessita di un'identità più forte. I laptop associati al dominio possono utilizzare EAP-TLS basato su certificati tramite 802.1X, mentre i parchi macchine misti spesso includono dispositivi portatili, stampanti, tablet e dispositivi ereditati che non possono completare un flusso di lavoro completo per i certificati. La tecnologia iPSK può fornire a ogni dispositivo approvato o a ogni stanza una chiave distinta, riducendo l'area di impatto in caso di violazione di una credenziale.
La rete operativa supporta i terminali PMS, le serrature delle porte, IPTV, i dispositivi BMS e le telecamere. Dovrebbe utilizzare ACL rigorose e l'assegnazione basata sul dispositivo, idealmente con RADIUS che restituisce la VLAN appropriata per ciascuna classe. Un controller per le serrature delle porte non dovrebbe condividere un dominio di trasmissione non limitato con un laptop della reception solo perché entrambi necessitano di connettività wireless.
| Tipo di Rete | Autenticazione | VLAN / Isolamento | Dispositivi Più Idonei | Rischio in Caso di Compromissione |
|---|---|---|---|---|
| Ospiti | Link senza password, voucher, Passpoint o OpenRoaming | VLAN ospiti dedicata, isolamento dei client, policy solo internet | Telefoni, tablet, laptop, dispositivi dei visitatori | Furto di credenziali, abuso, scansione e tentativi di spostamento laterale |
| Staff | 802.1X con EAP-TLS, o iPSK basata sull'identità per parchi dispositivi misti | VLAN staff con accesso basato su policy ai servizi approvati | Laptop aziendali, palmari, dispositivi dello staff approvati | Accesso ai flussi di lavoro interni e ad applicazioni sensibili |
| Operativa | Identità del dispositivo, assegnazione RADIUS o accesso con certificato strettamente controllato | VLAN operative separate con ACL esplicite | PMS, POS, IPTV, BMS, telecamere, sistemi di chiusura porte | Interruzione dei servizi, sorveglianza, problemi di sicurezza o compromissione dei sistemi dell'edificio |
| Accesso legacy PSK condiviso | Una sola password per molti utenti o dispositivi | Solo separazione VLAN di base | Apparecchiature temporanee o non supportate | Scarsa attribuzione e compromissione estesa in caso di fuga della chiave |
Le PSK condivise rimangono facili da distribuire, ma sono difficili da revocare in modo pulito. Il protocollo 802.1X completo offre una maggiore responsabilità, ma può esporre lacune di compatibilità. La tecnologia iPSK rappresenta spesso il ponte pratico per le apparecchiature legacy, a condizione che la proprietà ne documenti la proprietà e la rotazione.
Opzioni di autenticazione su cui vale la pena investire
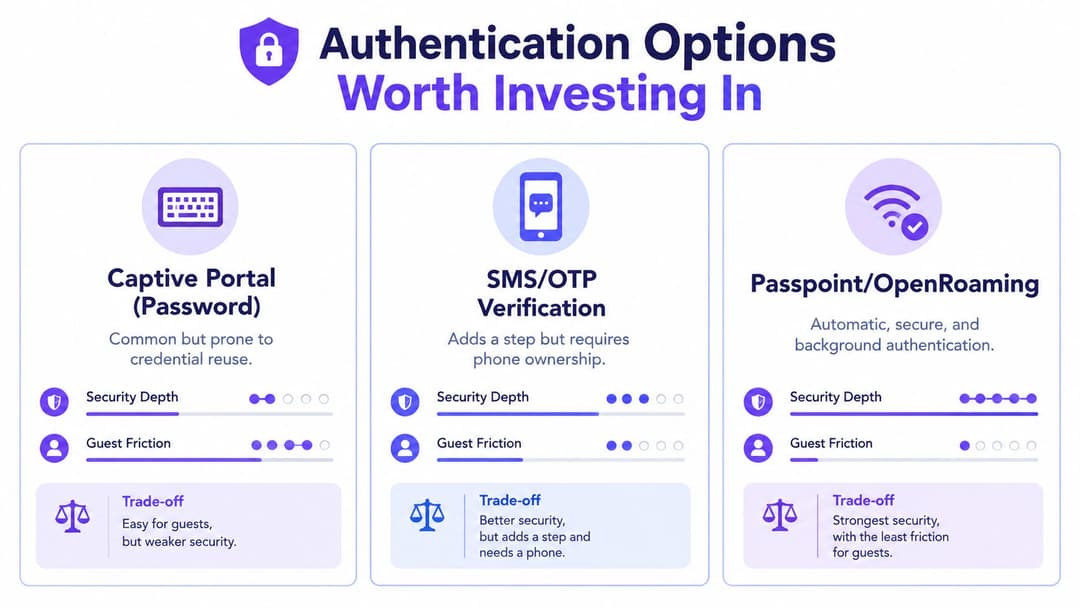
L'autenticazione non cambia solo la schermata di accesso. Determina se l'hotel può revocare l'accesso, identificare una sessione, ridurre il riutilizzo delle credenziali e offrire ai guest che ritornano una connessione coerente.
Un link e-mail senza password rappresenta un utile miglioramento rispetto a una password condivisa del portale. Riduce la tentazione di riutilizzare credenziali aziendali o di programmi fedeltà, ma l'indirizzo e-mail dell'ospite entra comunque nei flussi di lavoro del marketing e dei dati dei clienti dell'hotel. Mantieni il modulo essenziale, separa l'accesso al servizio dal consenso al marketing e spiega la distinzione in un italiano semplice.
Passpoint e OpenRoaming offrono un modello più fluido per i dispositivi compatibili. L'onboarding basato su certificati può consentire a un ospite di connettersi senza dover inviare ripetutamente un modulo sulla splash page, il che è particolarmente rilevante per i gruppi alberghieri che desiderano un'esperienza coerente tra le varie strutture. Poiché la copertura e il comportamento dei dispositivi non sono uniformi, un portale di fallback rimane necessario.
Il social login riduce gli ostacoli per alcuni ospiti, ma scambia la comodità con decisioni sulla condivisione dei dati. Un hotel deve comprendere cosa restituisce l'identity provider, cosa memorizza il CRM, come viene registrato il consenso e come un ospite può accedere al servizio senza cedere dati di profilo non necessari.
Per il personale, collega la WLAN al sistema di identità che già governa l'accesso dei dipendenti. Entra ID, Google Workspace e Okta possono supportare flussi di lavoro basati su SSO, accesso condizionale, provisioning automatico e revoca al momento delle dimissioni di un dipendente. La policy wireless dovrebbe riflettere il ruolo e lo stato del dispositivo, anziché trattare ogni dipendente come ugualmente affidabile.
Le piattaforme di identità come Purple possono integrarsi con Meraki, Aruba ClearPass, Ruckus Cloudpath e Juniper Mist, ma il compromesso operativo è reale. Una piattaforma cloud può semplificare l'implementazione e fornire un percorso guest coerente, mentre le API proprietarie e gli oggetti di policy possono rendere più difficile un successivo cambio di controller. Verifica le opzioni di esportazione, il comportamento in caso di guasto, la proprietà dei certificati e la procedura di rimozione della piattaforma prima di firmare un accordo multi-proprietà. La guida sulla sicurezza del WiFi aziendale di Purple - Purple enterprise WiFi security guide - è un riferimento utile quando si confrontano progetti basati sull'identità.
Test di approvvigionamento: Chiedete al fornitore cosa rimane funzionante se il suo servizio cloud, la sua API o il suo connettore di identità non sono disponibili. Un fallback sicuro fa parte del progetto, non è un ripensamento tardivo.
Monitoraggio, logging e risposta agli incidenti
I controlli senza rilevamento lasciano il responsabile del servizio dipendente dai reclami degli ospiti. Un hotel dovrebbe raccogliere una telemetria sufficiente per ricostruire chi si è autenticato, quale indirizzo ha ricevuto, quale risolutore ha risposto alla richiesta e come si è spostato il traffico tra le zone.
Acquisisci gli eventi di autenticazione RADIUS, i lease DHCP, i log delle query DNS, i syslog di controller e switch e i campioni NetFlow o sFlow per il traffico est-ovest. Invia i feed a un SIEM o a una dashboard operativa dotata di controlli di accesso che distinguano le indagini IT dalle analisi di marketing. La conservazione dei dati deve essere giustificata da requisiti di risposta agli incidenti, legali e di privacy, anziché essere copiata dalle impostazioni predefinite del fornitore.
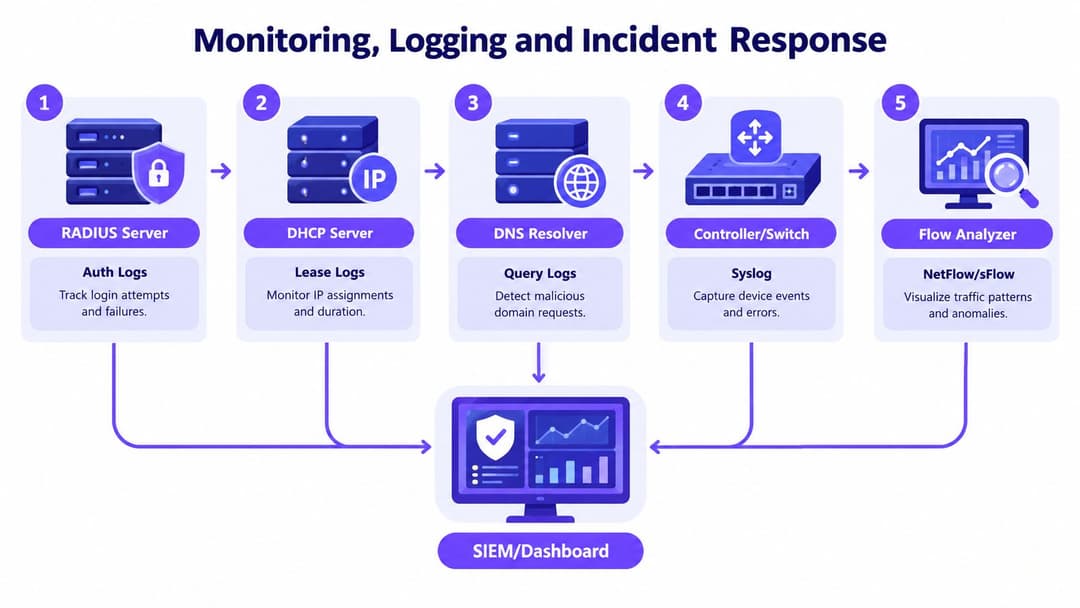
I segnali di rilevamento utili includono:
- Anomalie del portale: SSID duplicati, avvisi di certificato, contenuti del portale imprevisti o modifiche di configurazione al di fuori della finestra di manutenzione.
- Eventi del controller: Riavvii imprevisti degli AP, BSSID non autorizzati, impostazioni di sicurezza alterate e accessi amministratore da posizioni insolite.
- Indicatori DNS: Richieste improvvise a resolver sconosciuti, insoliti cluster di errore o servizi legittimi che si risolvono in modi imprevisti.
- Movimento laterale: Client guest che sondano indirizzi del personale, del PMS, dei pagamenti, delle telecamere o della gestione dell'edificio.
Il manuale operativo per gli incidenti deve poter essere eseguito dal team reperibile. Conservare la configurazione del controller, esportare gli eventi RADIUS, DHCP e DNS pertinenti, disabilitare o mettere in quarantena il BSSID sospetto, revocare le identità interessate e coinvolgere il responsabile della protezione dei dati dell'hotel. Se l'incidente riguarda dati personali, l'organizzazione deve valutare i propri obblighi di notifica ai sensi del UK GDPR anziché promettere una risposta fissa senza prima indagare sui fatti.
Integra gli avvisi con il PMS ove opportuno. Un segnale a livello di stanza che raggiunge solo un tecnico di rete può passare inosservato, mentre un avviso conciso indirizzato al manager di turno può attivare rapidamente il supporto per gli ospiti e l'escalation.
Privacy, conformità e obblighi per le strutture
Un direttore generale non ha bisogno di configurare il RADIUS, ma ha bisogno di una chiara responsabilità per le decisioni che ne derivano. L'hotel deve documentare perché raccoglie un indirizzo email o un numero di camera, quale servizio richiede tali informazioni, chi può accedervi e quando il record viene eliminato.
Per molte installazioni, la base giuridica può coinvolgere il contratto o il legittimo interesse, ma la base corretta dipende dal trattamento effettivo dei dati. La minimizzazione dei dati implica che il portale non debba richiedere un profilo marketing completo al solo scopo di concedere l'accesso a internet. Mantieni separati l'autenticazione del servizio, l'iscrizione ai programmi fedeltà, l'analisi dei dati e il consenso promozionale.
La certificazione Friendly WiFi offre agli operatori un quadro pratico per il filtraggio di contenuti inappropriati e illegali all'interno della struttura. Tuttavia, il filtraggio non costituisce un programma di conformità completo. L'hotel ha comunque bisogno di un'informativa sull'uso accettabile, di un processo di escalation, di un accordo con i fornitori e di una procedura per rispondere quando le forze dell'ordine o un'indagine legittima richiedono i registri delle attività.
Il monitoraggio del personale richiede un'attenzione separata. Il consenso degli ospiti ai termini della rete non autorizza automaticamente il monitoraggio illimitato dei dipendenti. Le politiche di lavoro, sulla privacy e sul posto di lavoro dovrebbero definire cosa registra l'hotel, perché lo registra e chi può esaminarlo.
| Obbligo | Controllo Tecnico | Proprietario |
|---|---|---|
| Trasparenza dei dati degli ospiti | Informativa breve sul portale, consenso di marketing separato, conservazione documentata | Direttore generale e responsabile della protezione dei dati |
| Filtraggio dei contenuti appropriati | Filtraggio DNS, controlli delle applicazioni, monitoraggio dei fornitori | Responsabile IT e managed-service provider |
| Responsabilità della rete | Log RADIUS, DHCP, DNS e del controller con accesso limitato | Team di rete |
| Risposta agli incidenti di sicurezza | Runbook di escalation, conservazione delle prove, revoca dell'identità | Responsabile della sicurezza IT e vicedirettore |
| Privacy del personale | Informativa di lavoro, monitoraggio proporzionato, governance degli accessi | Risorse Umane e responsabile della protezione dei dati |
| Garanzia del fornitore | Controlli contrattuali, notifica di violazione, revisione dei subresponsabili | Ufficio acquisti e ufficio legale |
La guida sulla privacy dei dati del WiFi per gli ospiti di Purple può aiutare a strutturare le domande sui dati del portale, sul consenso e sull'identità degli ospiti. Non deve sostituire l'attività di mappatura dei dati dell'hotel o la revisione legale.
Pubblica un avviso di utilizzo accettabile breve e leggibile. Gli ospiti devono comprendere che la struttura filtra i contenuti dannosi, isola i client, registra informazioni di connessione limitate e può sospendere l'accesso in caso di abuso. Una comunicazione chiara è più facile da gestire rispetto a una policy sepolta in termini densi che nessun ospite o collega della reception può interpretare.
Elenco di Controllo per l'Implementazione e Integrazione dei Fornitori
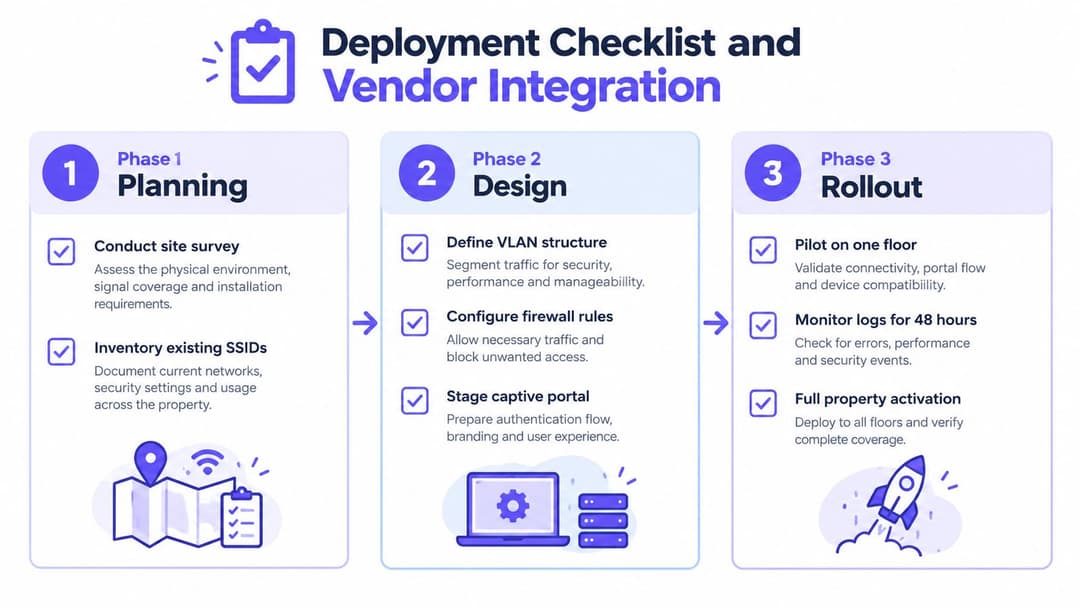
Un rollout sicuro si misura solitamente in fasi controllate, non in un passaggio eroico da un giorno all'altro. Iniziate con un sopralluogo del sito, un inventario degli SSID e una mappa di ogni percorso dai client wireless a internet, PMS, POS, BMS, telecamere e servizi di terze parti.
Successivamente, definisci la policy prima di abilitare il portale. Definisci VLAN, regole del firewall, proprietà DHCP, routing DNS, flussi di identità, logging, stati di errore e rollback. Testa il Captive Portal su un SSID di prova, quindi utilizza un piccolo gruppo pilota su un piano o in un'area riservata al personale prima di espanderti.
L'idoneità del vendor dipende dal parco installato:
- Meraki è spesso veloce per un singolo sito con un design semplice. I portafogli di grandi dimensioni possono richiedere un lavoro più attento su policy e template rispetto a quanto suggerito dalla dimostrazione di vendita.
- Aruba ClearPass offre una forte granularità delle policy e flussi di lavoro 802.1X maturi, ma la progettazione e il funzionamento beneficiano di ingegneri che comprendono certificati, profilazione e applicazione delle regole.
- Ruckus Cloudpath si adatta ai flussi di lavoro di identità e onboarding negli ambienti Ruckus, mentre i dispositivi legacy richiedono ancora una profilazione deliberata e una pianificazione iPSK.
- Juniper Mist può fornire un'utile visibilità cloud e integrazione delle policy, ma è necessario convalidare il comportamento dell'identità esterna, del fallimento del portale e delle dipendenze multi-vendor.
- Purple può fornire flussi di lavoro per l'identità di ospiti e personale senza password su Meraki, Aruba, Ruckus e Mist, con l'offerta RADIUS-as-a-Service rilevante laddove l'hotel desideri ridurre l'amministrazione RADIUS on-premises.
Testa l'integrazione in condizioni di guasto, non solo di successo. Scollega il connettore di identità, blocca la dipendenza del portale, revoca un account del personale, ruota una iPSK e verifica che un ospite non riesca comunque a raggiungere le sottoreti operative. Verifica che il personale della reception sappia come gestire un'interruzione del portale senza emettere una password condivisa che rimanga in circolazione.
Una checklist pratica per il passaggio di consegne
- Rilevamento e inventario: Registra le posizioni degli AP, gli SSID, gli switch, le VLAN, gli uplink, i portali e le dipendenze non documentate.
- Validazione dei criteri: Testa l'isolamento dei guest, l'accesso del personale, le ACL operative, l'applicazione del DNS e la protezione da DHCP non autorizzati.
- Accettazione del progetto pilota: Misura il successo della connessione, le chiamate di supporto, gli errori di autenticazione e il feedback dei guest rispetto a una base di riferimento definita.
- Prontezza di ripristino: Mantieni disponibile la configurazione WLAN precedente e documenta chi può ripristinarla.
- Passaggio di consegne operativo: Istruisci la reception, i responsabili di turno, i servizi generali e l'IT su sintomi, escalation e conservazione delle prove.
- Verifica post-go-live: Ricontrolla i log del firewall e gli eventi del controller per escludere percorsi imprevisti da guest a personale prima di dichiarare completato il progetto.
La sicurezza del WiFi degli hotel migliora quando la responsabilità è visibile. Assegnate al direttore generale, al responsabile di rete, al responsabile della protezione dei dati e al fornitore di servizi una responsabilità specifica, quindi verificate i controlli dopo ogni modifica al PMS, al portale, all'ISP o al controller wireless.
Purple può aiutare gli operatori a sostituire le password ospiti condivise con flussi di lavoro di identità senza password, a integrare l'accesso del personale con le directory esistenti e ad applicare policy coerenti in ambienti Meraki, Aruba, Ruckus e Mist. Visita Purple per valutare come le sue funzionalità di identità e RADIUS possano integrarsi nel piano di sicurezza della tua rete WiFi per hotel.


