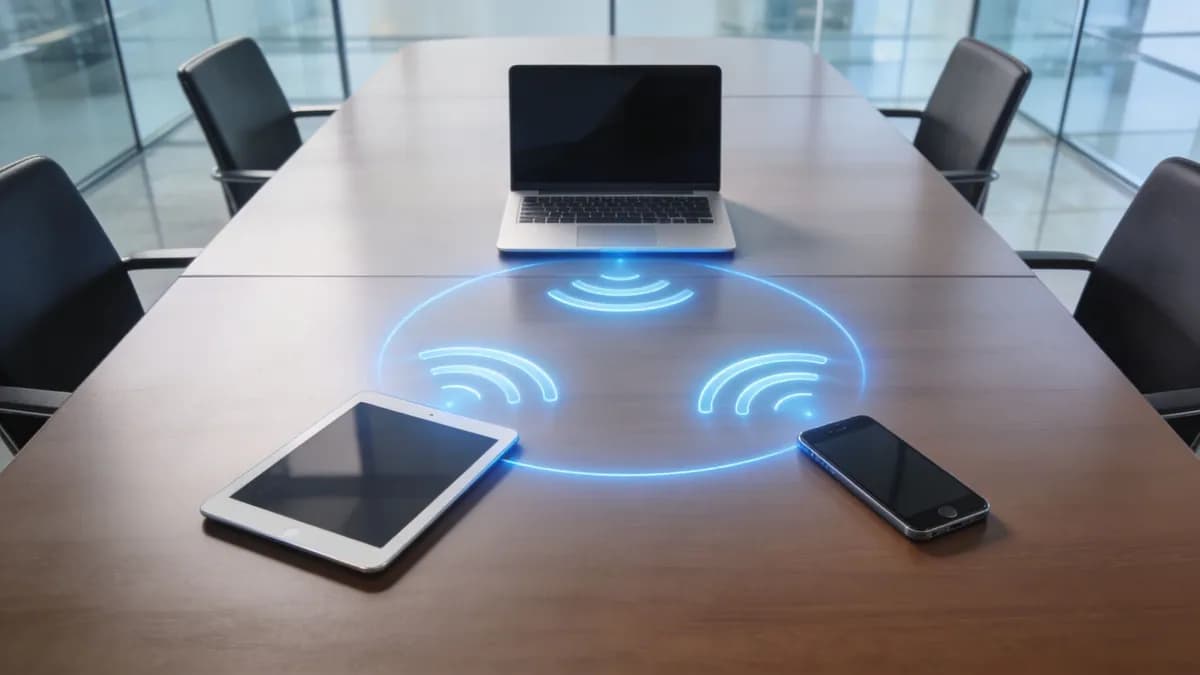
Ti trovi in una sala riunioni, il tuo laptop contiene la presentazione e lo schermo a parete è pronto. All'improvviso, la WiFi per gli ospiti si interrompe. L'invio del file tramite Bluetooth sembra dolorosamente lento e chiedere all'IT di sistemare la rete in questo momento non è realistico. Hai comunque bisogno che il contenuto appaia sullo schermo, su una stampante vicina o sul dispositivo di un collega.
Questo è proprio il tipo di momento in cui il Wi-Fi Direct inizia ad avere senso.
Se hai cercato "cos'è il wifi direct", probabilmente avrai visto la versione semplice: consente ai dispositivi di connettersi direttamente senza un router. È vero, ma esclude la parte che interessa ai gestori delle sedi, ai team IT e a chiunque sia responsabile di una connettività affidabile per ospiti o personale. In pratica, il WiFi Direct non è tanto un "WiFi senza internet", quanto piuttosto una rete privata temporanea che i dispositivi creano per un compito specifico.
Questo può essere utile in hotel, spazi per riunioni, ambienti retail e uffici in cui i dispositivi devono condividere file, stampare o trasmettere uno schermo senza dipendere dalla rete wireless principale. Tuttavia, solleva anche interrogativi su compatibilità, controllo e sicurezza che le guide di base per i consumatori raramente affrontano.
Se desideri una base più ampia su come si connettono i dispositivi, questa guida alle connessioni wireless è un utile compagno. Per ora, il punto chiave è semplice. Il Wi-Fi Direct risolve un problema reale, ma non sostituisce una rete aziendale gestita.
Introduzione: districare le connessioni wireless
È comune imbattersi nel Wi-Fi Direct per caso.
Un ospite cerca di stampare da un telefono a una stampante del business center di un hotel. Un membro del team desidera trasmettere una presentazione su uno schermo in una sala conferenze. Il tablet di un ristorante deve inviare qualcosa a un dispositivo vicino senza affidarsi alla rete WiFi congestionata della struttura. I dispositivi si connettono, l'attività viene completata e nessuno si chiede cosa stia accadendo in background.
Ecco perché il Wi-Fi Direct spesso sembra al tempo stesso familiare e misterioso. Utilizza la tecnologia WiFi, ma non nel modo in cui lo fa la normale rete dell'ufficio o della sede. Potrebbe non esserci alcun accesso a Internet. Potrebbe non esserci alcun router nel mezzo. Eppure, i dispositivi si rilevano a vicenda e scambiano dati rapidamente.
Il Wi-Fi Direct deve essere inteso come una connessione a percorso breve per un'attività specifica, non come un sostituto completo della rete da cui dipende la tua azienda ogni giorno.
Questa distinzione è fondamentale nelle strutture moderne. Gli hotel, i negozi, le strutture sanitarie e i siti multi-tenant non hanno solo bisogno che i dispositivi si connettano. Hanno bisogno che le connessioni siano prevedibili, supportabili e sicure. Una sessione di screen-casting in una sala riunioni è una cosa. Gestire l'accesso del personale, l'onboarding degli ospiti, la conformità e la reportistica tramite collegamenti peer-to-peer non gestiti è tutt'altra cosa.
Quindi, quando si chiede cos'è il WiFi direct, la risposta migliore è questa: è un metodo di connessione diretta da dispositivo a dispositivo basato sugli standard WiFi, utile per comunicazioni locali veloci quando non è necessario un router o una connessione internet.
Il resto della storia è la parte più interessante.
Come funziona davvero il Wi-Fi Direct dietro le quinte
Il Wi-Fi Direct crea una piccola rete WiFi temporanea tra dispositivi vicini. Questo è il concetto chiave da tenere a mente. La connessione è diretta nel senso che non ha bisogno dell'infrastruttura wireless principale della tua struttura per trasportare il traffico, ma segue comunque un insieme organizzato di regole anziché un semplice handshake peer-to-peer.
Il modello di team leader temporaneo
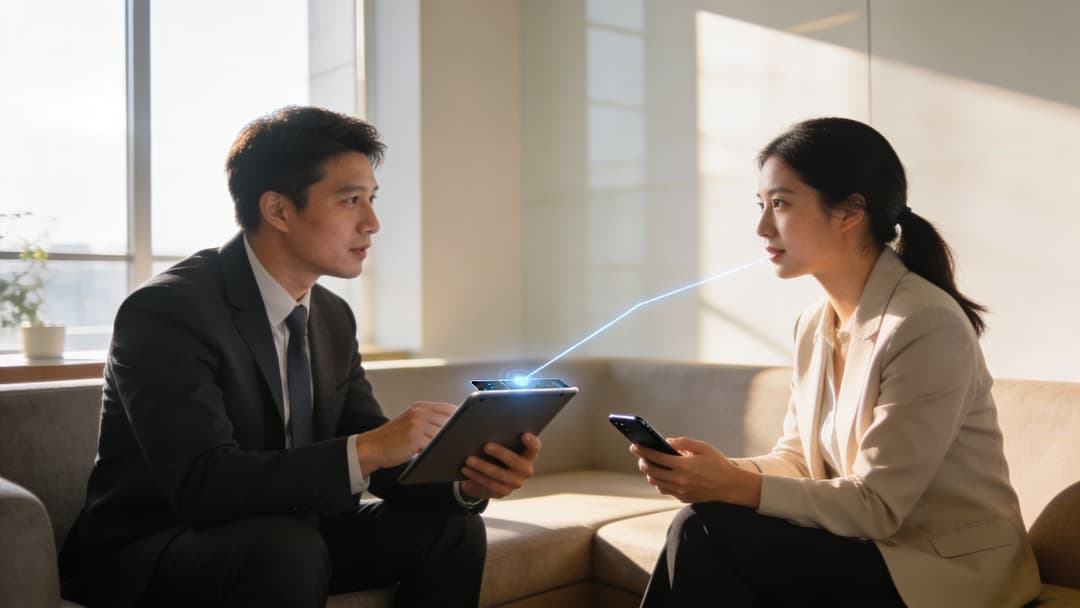
Un dispositivo diventa il Group Owner, o GO. Tale dispositivo funziona come un hub wireless temporaneo per la sessione.
In pratica, il Group Owner funziona come un software access point, spesso chiamato Soft AP. Quindi, sebbene il WiFi Direct sia descritto come una connessione da dispositivo a dispositivo, il traffico viene solitamente organizzato utilizzando lo stesso modello di base che le persone già conoscono dal normale WiFi. Un endpoint si comporta come l'access point. L'altro dispositivo, o gli altri dispositivi, si uniscono a quel gruppo di breve durata.
Questo dettaglio chiarisce un malinteso comune. Wi-Fi Direct non è il vecchio modello ad-hoc che molti ricordano dai primi tempi delle reti wireless. Si comporta più come una versione pop-up del WiFi infrastrutturale, il che è uno dei motivi per cui i moderni sistemi operativi e l'hardware tendono a gestirlo in modo più affidabile in ambienti con dispositivi misti. L'approccio tecnico della Wi-Fi Alliance è riassunto nella panoramica su Wi-Fi Direct su Wikipedia.
Cosa fanno i dispositivi prima di connettersi
Prima che i file inizino a essere trasferiti o che lo schermo venga duplicato, i dispositivi devono rilevarsi a vicenda e concordare i rispettivi ruoli. Si scambiano pacchetti di gestione che ne indicano le funzionalità, per poi negoziare quale dispositivo assumerà il ruolo di Group Owner.
Un'analogia utile è una breve riunione prima dell'inizio dei lavori. Una persona accetta di ospitare, tutti gli altri concordano dove riunirsi e solo allora l'attività ha inizio. Wi-Fi Direct segue la stessa logica, solo in millisecondi e a livello radio.
Una volta stabilito tale ruolo, il Group Owner presenta la rete e l'altro dispositivo si connette ad essa. Dal punto di vista dell'utente, questo spesso sembra semplice. Sotto il cofano, si tratta di un processo di configurazione strettamente definito, progettato per far sì che le connessioni dirette si comportino in modo prevedibile.
Regola pratica: il Wi-Fi Direct risulta più stabile rispetto ai vecchi metodi peer-to-peer perché mutua la struttura del normale WiFi invece di improvvisare una connessione più instabile.
Perché gli ambienti aziendali se ne interessano
Per i team IT di hotel, sedi di eventi, strutture sanitarie o uffici, questo design presenta un chiaro vantaggio. In genere, i dispositivi gestiscono meglio una rete temporanea che assomiglia a una rete WiFi standard rispetto a una configurazione ad-hoc meno familiare. Ciò può significare un minor numero di guasti anomali con stampanti, schermi, scanner e hardware specializzato di diversi fornitori.
Spiega anche il valore e il limite del Wi-Fi Direct in contesti professionali. È utile per connessioni locali e specifiche per una determinata attività, perché può funzionare rapidamente senza dipendere dalla rete principale dell'edificio. Tuttavia, lo stesso modello temporaneo e gestito dal dispositivo implica che la connessione rimanga al di fuori dei controlli di visibilità e di policy che le aziende di solito richiedono.
Questa è la logica di funzionamento interna. Il Wi-Fi Direct è abbastanza strutturato da essere pratico, ma non abbastanza gestito da sostituire un servizio di rete basato sull'identità. Per una sede, questa differenza influisce sul supporto, sull'auditing, sulla segmentazione e sul controllo degli accessi degli ospiti molto più della tecnologia radio stessa.
Wi-Fi Direct rispetto alle alternative: un confronto chiaro
Un responsabile delle operazioni alberghiere di solito non si chiede "Quale standard wireless sia il migliore?". La vera domanda è più pratica: "Quale metodo di connessione risolve questo compito senza creare un problema di assistenza in seguito?".
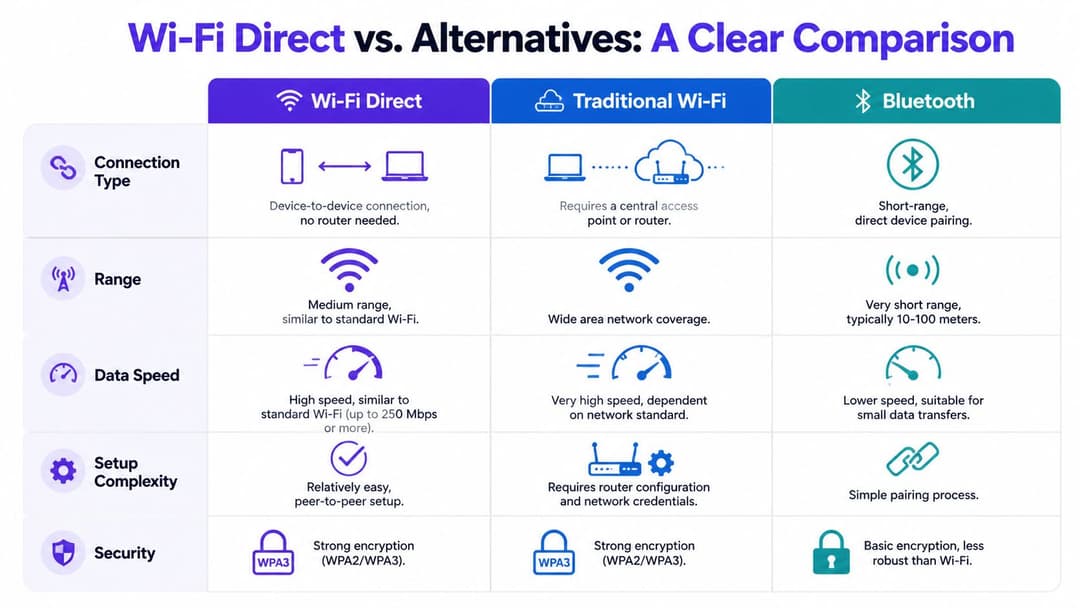
Questo inquadramento rende il WiFi Direct più facile da collocare. Colma il divario tra il Bluetooth e l'infrastruttura WiFi. Il Bluetooth è progettato per collegamenti brevi e leggeri tra accessori. L'infrastruttura WiFi è progettata per una copertura gestita all'interno di un edificio. Il WiFi Direct si colloca nel mezzo. È utile quando due dispositivi vicini hanno bisogno di una connessione locale più veloce, ma non c'è la necessità di instradare il traffico attraverso la rete principale della struttura.
Dove si distingue il Wi-Fi Direct
Wi-Fi Direct è spesso la soluzione migliore per attività locali più impegnative come il trasferimento di file, la stampa e il mirroring dello schermo. Il Bluetooth è più indicato per le periferiche e gli accessori a basso consumo, dove la durata della batteria conta più della velocità di trasmissione.
Il compromesso è il controllo. Una rete WiFi aziendale tradizionale offre ai team IT policy centralizzate, monitoraggio, segmentazione e regole di accesso a livello di utente. Il WiFi Direct no. Crea un collegamento temporaneo da dispositivo a dispositivo al di fuori del servizio wireless gestito, motivo per cui può essere comodo per un'attività rapida e problematico in una struttura che richiede tracciabilità.
La panoramica di HP evidenzia diverse caratteristiche pratiche: il WiFi Direct può offrire una larghezza di banda molto più elevata rispetto al Bluetooth, può raggiungere distanze maggiori in condizioni favorevoli, in genere utilizza WPA2-PSK con AES per la sicurezza del collegamento e consuma più energia quando è attivo, anche se i trasferimenti più veloci possono ridurre il tempo in cui la radio rimane occupata (HP’s Wi-Fi Direct overview).
Una panoramica aziendale a confronto
| Tecnologia | Profilo di velocità e copertura | Modello di controllo | Caso d'uso principale |
|---|---|---|---|
| Wi-Fi Direct | Più veloce del Bluetooth, con una maggiore copertura di area per i dispositivi vicini | Connessione temporanea gestita dal dispositivo | Trasferimento file locale, stampa, mirroring dello schermo |
| WiFi tradizionale | Progettato per una copertura più ampia del sito tramite access point | Gestito centralmente dall'IT o dai gestori della struttura | Accesso a Internet, connettività per personale e ospiti, servizi gestiti |
| Bluetooth | Larghezza di banda inferiore, a corto raggio, a basso consumo | Semplice modello di associazione tra dispositivi | Audio, periferiche, sensori, piccoli scambi di dati |
| Tethering tramite hotspot WiFi | Condivide la connessione Internet di un singolo dispositivo | Gestito dall'utente, controllo limitato delle policy | Accesso Internet temporaneo da telefono o laptop |
| WiFi ad-hoc legacy | Vecchio approccio di rete diretta | Gestione minima e meno adatto alle operazioni moderne | Vecchi scenari di rete peer-to-peer |
Il confronto corretto per le location
Per una struttura, questo riguarda meno le prestazioni radio pure e semplici e più l'adeguatezza operativa.
Se il relatore di una conferenza deve inviare una presentazione da un laptop a un adattatore per display vicino, Wi-Fi Direct può essere perfettamente ragionevole. Se un hotel desidera accogliere gli ospiti, applicare criteri di utilizzo, separare il traffico degli ospiti dai sistemi di back-office e capire chi si è connesso e quando, l'infrastruttura WiFi è lo strumento giusto. In questi ambienti, l'identità conta tanto quanto la connettività, motivo per cui i modelli di sicurezza gestiti come WPA2-Enterprise per il controllo dell'accesso WiFi aziendale devono essere presi in considerazione.
Una regola semplice può aiutare. Usa Wi-Fi Direct per connessioni brevi, locali e destinate ad attività specifiche. Usa il WiFi gestito per i servizi che influiscono sulla customer experience, sulla conformità, sui carichi di lavoro del supporto e sulla visibilità della rete in tutta la struttura.
Implicazioni di sicurezza: il Wi-Fi Direct è sicuro per il business?
La sicurezza è l'ambito in cui molte spiegazioni per i consumatori si fermano troppo presto.
Sì, il Wi-Fi Direct può proteggere i dati in transito. Questo è importante. Se due dispositivi si scambiano file o trasmettono contenuti localmente, non si desidera che quel traffico sia esposto. Ma le aziende non si preoccupano solo della crittografia dei dati. Si preoccupano di chi si è connesso, se il dispositivo era attendibile, se l'accesso può essere revocato e se l'attività può essere verificata in seguito.
Cosa protegge bene il Wi-Fi Direct
A livello di connessione, Wi-Fi Direct non è una tecnologia insicura. Utilizza meccanismi di sicurezza WiFi anziché lasciare il traffico non protetto per impostazione predefinita. Per la comunicazione locale da dispositivo a dispositivo, si tratta di una base di partenza significativa.
Se il vostro caso d'uso è limitato e controllato, come la trasmissione dello schermo in una sala riunioni o una breve sessione di stampa, questo può essere sufficiente. La connessione è diretta, locale e specifica per l'attività.
Questo è il motivo per cui molte persone giungono alla conclusione che il Wi-Fi Direct sia "sicuro". In senso stretto, hanno ragione.
Dove si ferma per l'IT moderno
Il problema si presenta quando si applica un approccio zero-trust.
Come descritto nella spiegazione di Lenovo sull'argomento, Wi-Fi Direct manca di un supporto nativo per l'autenticazione basata su certificati, la verifica dell'identità dei dispositivi e la revoca centralizzata quando un dispositivo lascia un'organizzazione. Lenovo contrappone questo aspetto a 802.1X, RADIUS e OpenRoaming/Passpoint, che sono progettati per un'autenticazione continua, un controllo degli accessi verificabile e una protezione pacchetto per pacchetto in ambienti con requisiti di conformità come HIPAA. È possibile approfondire questo aspetto nel glossario Wi-Fi Direct di Lenovo.
Questa differenza conta molto nelle vere organizzazioni.
Un operatore del settore hospitality potrebbe aver bisogno di una netta separazione tra l'accesso degli ospiti e quello del personale. Un fornitore di servizi sanitari potrebbe richiedere una prova più solida di chi si è connesso e quando. Un retailer con più sedi potrebbe aver bisogno di policy applicate centralmente invece di affidarsi a sessioni peer-to-peer locali e temporanee caso per caso.
Una crittografia forte non equivale automaticamente a una solida governance.
La domanda aziendale da porsi
La domanda corretta non è "Il WiFi Direct è sicuro?" Ma "Sicuro per cosa?"
Per attività locali ad-hoc, può essere perfettamente ragionevole. Per il controllo degli accessi basato sull'identità, la conformità e l'applicazione di policy centrali, non è progettato per essere la soluzione principale.
Un modo semplice per inquadrare la questione:
- Sicurezza del trasporto: Wi-Fi Direct può proteggere la connessione stessa.
- Garanzia di identità: Non dimostra nativamente che un utente o un dispositivo soddisfi i requisiti di affidabilità della tua organizzazione.
- Revoca e controllo: Non offre gli stessi strumenti centralizzati di offboarding e di policy forniti dai metodi di accesso aziendali gestiti.
- Auditing: Non è la soluzione ideale laddove siano necessari registri formali e un'applicazione coerente degli accessi.
Se stai confrontando i modelli di sicurezza wireless in modo più ampio, questa guida a WPA e WPA2 Enterprise aggiunge un contesto utile sul motivo per cui l'autenticazione gestita è importante al di là della semplice crittografia.
Casi d'uso reali nel settore alberghiero e aziendale
Il Wi-Fi Direct è più utile quando viene trattato come uno strumento specialistico.
Negli ambienti alberghieri e aziendali, può eliminare gli attriti dalle interazioni brevi e locali. L'errore sta nell'aspettarsi che possa sopportare il carico di una rete intera dell'intera struttura.
Casi d'uso ideali per il Wi-Fi Direct
Alcuni esempi mostrano dove eccelle:
- Trasmissione dello schermo in sala riunioni: Un relatore collega un laptop o un tablet direttamente a uno schermo senza dipendere dal WiFi ospiti.
- Stampa locale: Un visitatore invia un documento da un telefono a una stampante vicina in una business lounge o in un'area reception.
- Scambio di file a corto raggio: Il personale scambia file di grandi dimensioni tra dispositivi quando l'accesso a Internet non è disponibile o non è necessario.
- Flussi di lavoro aziendali con periferiche: Un tablet comunica direttamente con un dispositivo vicino per una specifica attività operativa.
Questi sono tutti scenari del tipo "completa un lavoro, poi disconnetti". È qui che il Wi-Fi Direct si rivela efficiente anziché macchinoso.
Dove la gestione diventa complicata
Il problema sorge quando gli amministratori cercano di scalare quel modello.
Secondo la discussione di Connectify su Wi-Fi Direct, c'è poca chiarezza sui limiti di scalabilità o su come le prestazioni degradino con più utenti simultanei, e le incongruenze di compatibilità tra produttori e sistemi operativi creano problemi di frammentazione in ambienti con dispositivi misti. Questo rende l'implementazione prevedibile molto più difficile per i team IT di hotel, centri commerciali, ospedali e ambienti simili. Questo punto è delineato nell'articolo di Connectify su cos'è Wi-Fi Direct.
Questo avvertimento concorda con l'esperienza sul campo di molti team di gestione delle sedi. Una connessione diretta che funziona perfettamente in una sala di prova può diventare instabile quando diversi marchi, generazioni di dispositivi e sistemi operativi si ritrovano tutti nello stesso edificio.
Una tecnologia può essere eccellente per un singolo utente alla volta e risultare comunque una scelta inadeguata per una struttura affollata.
Un semplice test per la location
Poni tre domande prima di affidarti al Wi-Fi Direct in un ambiente professionale:
L'attività è locale e temporanea?
Se sì, il WiFi Direct potrebbe essere una buona soluzione.Controlli il mix di dispositivi?
Se no, le sorprese sulla compatibilità diventano più probabili.Hai bisogno di policy centralizzate, verificabilità o ripetibilità garantita?
Se sì, un approccio basato su infrastruttura gestita è solitamente la scelta operativa più sicura.
Questo è il motivo per cui molte organizzazioni utilizzano Wi-Fi Direct all'edge per interazioni limitate, mantenendo il loro servizio wireless principale su un'infrastruttura WiFi con amministrazione centralizzata. Questa suddivisione mantiene la praticità dove serve e il controllo dove è necessario.
Configurazione e risoluzione dei problemi: problemi comuni di Wi-Fi Direct
La maggior parte dei problemi di Wi-Fi Direct è banale. I dispositivi non si vedono, un tentativo di connessione si blocca o un dispositivo si connette ma il servizio previsto non appare mai.
La risoluzione di solito inizia dalle basi, non da un'analisi forense approfondita della rete.
Una checklist pratica
Segui questi passaggi in ordine:
- Verificare che il WiFi sia attivo: Wi-Fi Direct si basa comunque sulla radio WiFi del dispositivo, quindi se il WiFi è disattivato, il rilevamento spesso non va a buon fine.
- Mantenere i dispositivi abbastanza vicini: Distanza, pareti, strutture metalliche e ambienti radio affollati possono rendere instabile il rilevamento.
- Verificare il supporto dei dispositivi: Non tutte le piattaforme gestiscono Wi-Fi Direct allo stesso modo e alcuni flussi di lavoro dipendono da implementazioni specifiche del produttore.
- Aggiornare i driver e il software del sistema operativo: I driver wireless sono spesso la causa nascosta di accoppiamenti inconsistenti o rilevamenti non riusciti.
- Riavviare il tentativo di connessione su entrambi i lati: I vecchi dati di sessione possono interferire, specialmente dopo un primo tentativo fallito.
- Verificare comportamenti wireless conflittuali: La modalità hotspot, lo switching di rete aggressivo o le policy di gestione dei dispositivi possono interferire con l'accoppiamento diretto.
Cosa fraintendono spesso gli utenti
Molti presumono che se un dispositivo è dotato di WiFi, supporti automaticamente ogni funzionalità Wi-Fi Direct allo stesso modo. Non è così. Il supporto può variare in base al produttore, al sistema operativo e al caso d'uso.
Un altro malinteso comune è aspettarsi che Wi-Fi Direct si comporti come una normale connessione alla rete WiFi della sede. Non è così. Si sta creando un collegamento diretto temporaneo, non un'autenticazione all'interno del servizio wireless gestito dell'edificio.
Durante la risoluzione dei problemi, pensa a "puntamento e collegamento radio locale", non a "problema di accesso a Internet".
Se il problema più ampio è far accedere gli utenti al servizio wireless corretto fin dall'inizio, una guida alla configurazione WiFi strutturata aiuta a separare i problemi di associazione lato dispositivo dai problemi di onboarding lato infrastruttura.
Conclusione - La connessione giusta per il lavoro giusto
Wi-Fi Direct è utile perché risolve bene un problema specifico. Consente ai dispositivi vicini di connettersi rapidamente senza dipendere da un router o da una connessione internet, il che lo rende prezioso per il mirroring dello schermo, la stampa locale e il trasferimento diretto di file.
Questo non lo rende la base ideale per la connettività aziendale nel suo complesso.
I suoi punti di forza sono la praticità, la velocità e l'indipendenza dalla rete principale. I suoi limiti sono altrettanto significativi: compatibilità frammentata, scalabilità non chiara in ambienti affollati e un modello di sicurezza che protegge il collegamento ma non fornisce l'identità, il controllo e la verificabilità che molte organizzazioni oggi richiedono.
Quindi, se qualcuno chiede cos'è il WiFi direct, la risposta più pratica è questa. Si tratta di un valido strumento wireless point-to-point per attività locali. Non sostituisce una piattaforma wireless gestita e basata sull'identità in hotel, punti vendita, ambienti sanitari o complessi aziendali in cui le policy e la responsabilità contano ogni giorno.
Se la tua sede ha bisogno di qualcosa di più di un'associazione di dispositivi ad-hoc, Purple ti aiuta a offrire una connettività sicura e senza password per ospiti, personale e ambienti multi-tenant, con accesso basato sull'identità, controllo centrale e un'esperienza utente più fluida.