
Enterprise SD WAN Management & Edge WiFi Advisor
Model dynamic path steering policies, multi-site circuit aggregation, SLA jitter budgets, and zero trust WiFi integration across your distributed enterprise branch estate.
Underlay vs Overlay Capacity
Your estate aggregates multiple physical underlays into an encrypted SD-WAN overlay fabric.
Branch Resilience & Failover SLA
Failover behavior during link degradation, brownouts, and physical fiber interruptions.
Application-Aware Traffic Distribution
SD-WAN inspects traffic at Layer 7 and steers each application flow down the path matching its performance requirements.
Zero Trust Edge Security & Role-Based Segregation
Bridging cloud SD-WAN orchestration with wireless local access points ensures devices are contained at Layer 2 before traversing edge routers.
Guest wireless frames are tagged into an egress-only VLAN. Access control lists block scanning toward RFC 1918 private subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16).
Staff endpoints authenticate via certificates or cloud identity. The RADIUS server returns dynamic VLAN attributes steering finance, POS, and corporate users into distinct trust zones.
Strict edge separation reduces the annual PCI-DSS audit boundary by removing untrusted public visitor traffic from payment card data environments.
Cisco / Fortinet / Aruba SD-WAN CLI Blueprint
RFC 1918 compliant configuration template for edge routers and wireless controllers.
# Enterprise SD-WAN Management & Edge WiFi Orchestration Blueprint
# Generated for 120 branch sites with automated path steering

# Section 1: WAN Edge Link Provisioning & SLA Probes
wan-controller orchestrator
  tenant-id "PURPLE-ENTERPRISE-FABRIC"
  api-token "<SDWAN_ORCHESTRATOR_TOKEN>"
  heartbeat-interval 10
  sla-monitoring enable
exit

sla-profile "BUSINESS_CRITICAL_VOICE"
  target-latency 45 ms
  target-jitter 18 ms
  packet-loss-tolerance 0.5%
  probe-interval 1000 ms
  probe-destination 10.10.1.1
exit

sla-profile "SAAS_COLLABORATION"
  target-latency 90 ms
  target-jitter 20 ms
  packet-loss-tolerance 1.0%
  probe-destination 10.10.1.2
exit

# Section 2: Application-Aware Dynamic Traffic Steering
traffic-policy "SDWAN_EDGE_STEERING"
  rule 10
    name "VoIP_SIP_Priority"
    match protocol udp port 5060 5061
    prefer-transport dia-fiber
    fallback-transport broadband
    sla-profile "BUSINESS_CRITICAL_VOICE"
  exit
  rule 20
    name "Enterprise_SaaS_Breakout"
    match application-group "m365_salesforce"
    prefer-transport direct-internet
    fallback-transport mpls-overlay
    sla-profile "SAAS_COLLABORATION"
  exit
  rule 30
    name "Guest_WiFi_Throttled_Egress"
    match source-subnet 192.168.10.0/24
    prefer-transport broadband
    rate-limit-per-user 5000 kbps
    allow-cellular-failover false
  exit
exit

# Section 3: Zero Trust WiFi Integration & Dynamic VLAN Segregation
wifi-security-profile "ENTERPRISE_ZERO_TRUST"
  guest-network vlan 10
    subnet 192.168.10.0/24
    client-isolation enable
    captive-portal-url "https://login.purple.ai/portal"
    dns-enforcement 10.10.20.5
    firewall-rules
      deny ip any 10.0.0.0/8
      deny ip any 172.16.0.0/12
      deny ip any 192.168.0.0/16
      permit ip any any
    exit
  exit
  corporate-network vlan 20
    subnet 172.16.20.0/24
    auth-method 802.1x
    radius-server 10.10.30.15 port 1812 secret "<RADIUS_SHARED_SECRET>"
    dynamic-vlan enable
  exit
exit
Network Engineering Recommendations
- Integrate 802.1X RADIUS authentication with cloud identity to dynamically assign staff devices into dedicated VLANs.
Probabilmente ti stai scontrando con una situazione simile proprio ora. Una nuova filiale, hotel, clinica o punto vendita deve essere attivato rapidamente. Un operatore è in ritardo. Un altro collegamento è attivo ma instabile. Le tue app cloud non si comportano allo stesso modo da un sito all'altro. La qualità della voce cala nei momenti di punta. Un utente dice che "il WiFi funziona bene" mentre Microsoft 365 sembra lento, il che non ti fornisce quasi nessuna informazione utile.
Questa è la realtà quotidiana che rende la gestione dell'sd wan management più importante dell'SD-WAN stessa.
La parte difficile non è aggiungere circuiti internet più economici. È controllare una rete distribuita senza trasformare il tuo team in cacciatori di pacchetti a tempo pieno. Hai bisogno di un unico punto per definire l'intento, un unico punto per vedere cosa si sta bloccando e un unico punto per applicare gli stessi standard in ogni sito. Nei contesti multi-tenant, hai anche bisogno che la rete sappia chi è l'utente, non solo quale canale ha utilizzato il traffico.
Oltre MPLS: l'ascesa della gestione intelligente delle reti SD-WAN
Le WAN legacy spesso falliscono negli stessi tre modi.
In primo luogo, sono costosi. In secondo luogo, sono rigidi. In terzo luogo, nascondono i problemi operativi dietro i confini del carrier, gli hand-off e le finestre di modifica manuale.
Se avete gestito infrastrutture ad alta densità MPLS, conoscete bene la situazione. Si apre una nuova filiale e qualcuno chiede quanto tempo ci vorrà per collegarla. La risposta onesta dipende dai tempi di attivazione dei circuiti, dalla preparazione degli apparati, dalla coerenza della CLI e dal fatto che il design originale abbia ancora senso per il traffico SaaS. Nel frattempo, la maggior parte delle applicazioni che interessano agli utenti non risiede più all'interno di un unico data centre.
Perché il vecchio modello è diventato problematico
La progettazione tradizionale delle WAN presupponeva la centralizzazione. Il traffico tornava ai siti principali perché era lì che risiedevano le applicazioni e la sicurezza.
Non è così che funziona la maggior parte delle organizzazioni oggi. I team utilizzano servizi cloud, voce e video, strumenti basati su browser e piattaforme di identità che non traggono alcun vantaggio da un backhaul non necessario. La rete deve prendere decisioni più intelligenti all'edge.
Secondo le proiezioni Gartner citate nelle analisi di settore, alla fine del 2019, il 30% delle aziende a livello globale, compresa una significativa adozione nel Regno Unito, aveva implementato la tecnologia SD-WAN nelle filiali, rispetto a meno dell'1% in precedenza. La stessa analisi rileva che le aziende del Regno Unito hanno registrato costi MPLS medi superiori a £500 mensili per Mbps, spingendo le organizzazioni verso collegamenti internet che la tecnologia SD-WAN poteva gestire in modo più efficace (Cato Networks on the history of SD-WAN).
Questo cambiamento è importante perché dimostra che l'SD-WAN non è stata adottata come una scelta di moda. Ha risolto un disallineamento operativo.
Cosa cambia con la gestione SD-WAN
Il valore della gestione dell'SD-WAN non risiede semplicemente nel fatto di "aver sostituito l'MPLS con la banda larga". Questa è una visione troppo limitata.
I cambiamenti chiave includono:
- Definisci l'intento aziendale a livello centrale. Voce, traffico di pagamento, accesso guest, app cloud e sistemi di back-office non richiedono tutti lo stesso trattamento.
- Distribuisci le policy ovunque contemporaneamente. La filiale non diventa un'eccezione isolata.
- Vedi la qualità del servizio, non solo lo stato del collegamento. Un'interfaccia può essere attiva anche quando l'esperienza utente è scadente.
- Riduci la dipendenza locale. I nuovi siti non richiedono sempre una configurazione specialistica sul posto.
Regola pratica: Se la tua WAN dipende ancora da eccezioni sito per sito e da lunghi tempi di modifica, non hai un problema di larghezza di banda. Hai un problema di controllo.
Un buon punto di partenza consiste nel comprendere i vantaggi operativi che le organizzazioni perseguono quando modernizzano la connettività delle filiali, come il controllo centralizzato delle policy e migliori prestazioni cloud, trattati in questa panoramica sui vantaggi di SD-WAN.
L'idea chiave è semplice. L'SD-WAN trasforma la WAN da un insieme di circuiti gestiti singolarmente in un fabric di servizi gestito centralmente. Una volta compreso questo concetto, il resto del modello diventa più facile da capire.
I tre pilastri del controllo di gestione SD-WAN
Pensate alla gestione dell'SD-WAN come a un sistema di controllo del traffico aereo.
Gli aerei continuano a volare lungo le rotte. In termini di rete, questi sono i dispositivi di filiale e i collegamenti di trasporto. Ma un movimento sicuro ed efficiente dipende da una pianificazione centrale, da un controllo attivo e da un regolamento chiaro. Senza questi tre elementi, si ottengono ritardi, conflitti e continui interventi manuali.
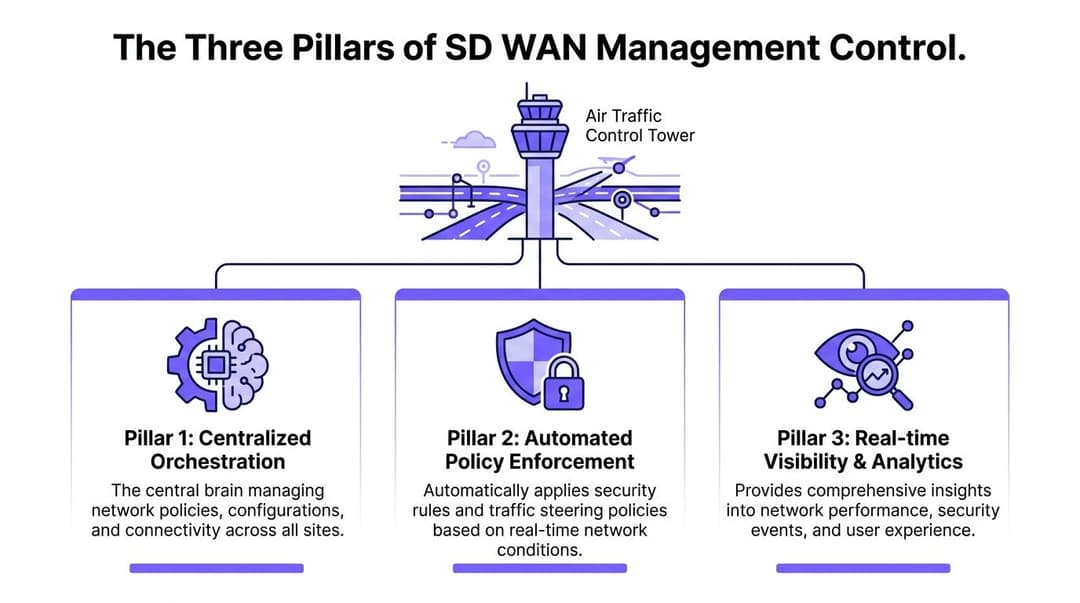
Orchestrazione centralizzata
L'orchestratore è il pianificatore del volo.
È il sistema in cui il tuo team definisce modelli, profili di sito, segmentazione, intenti aziendali e logica di implementazione. Se utilizzi piattaforme Meraki, Aruba, VMware o simili, questa è la parte che ti garantisce la ripetibilità. Decidi l'aspetto di una filiale retail, di un hotel o di un ufficio regionale, quindi applichi quel modello a molteplici sedi.
Ecco perché il provisioning zero-touch funziona. L'edge della filiale arriva a destinazione, contatta la sede centrale, scarica la configurazione corretta ed entra a far parte della rete aziendale senza che un tecnico debba digitare comandi per ciascuna sede.
Per i responsabili IT questo è importante perché la coerenza è una caratteristica di sicurezza e di supporto, non solo una comodità. Minori sono le differenze manuali tra i siti, minore sarà il tempo che il vostro team impiegherà a cercare di ricordare perché una sede si comporta in modo diverso.
Applicazione automatizzata delle policy
Il controller è la torre di controllo.
Non si limita a conservare un piano statico. Reagisce alle condizioni mutevoli e indica agli edge cosa fare. L'SD-WAN diventa così operativamente utile anziché essere semplicemente centralizzata.
Nei controller avanzati, la Dynamic Multipath Optimization (DMPO) esegue la selezione del percorso in frazioni di secondo monitorando latenza, jitter e perdita di pacchetti. Sotto un SLA di intento ad alta qualità, ciò può garantire una riduzione della latenza del 40%, e gli aggiornamenti delle policy possono raggiungere i dispositivi edge in pochi secondi anziché settimane (Forcepoint on SD-WAN traffic management and application control).
Questa frase racchiude molti concetti, quindi proviamo a sviscerarla.
Se la rete MPLS è congestionata ma la banda larga è libera, il controller può spostare il flusso applicativo. Se una sessione vocale inizia a mostrare jitter, il controller può indirizzarla diversamente. Se una policy cambia, la filiale non deve attendere l'intervento sul posto di un tecnico.
Questa è la differenza tra "la rete è configurata" e "la rete è gestita attivamente".
Una WAN statica esegue le istruzioni. Una SD-WAN gestita verifica costantemente se tali istruzioni producono ancora il risultato desiderato.
Le policy come regolamento
Le policy sono l'aspetto su cui molti lettori si bloccano, perché il termine suona astratto.
Una policy è semplicemente una regola che collega l'intento all'azione.
Ad esempio:
- Intento applicativo: instradare VoIP e sistemi di pagamento sul percorso più pulito.
- Intento di sicurezza: mantenere il traffico guest separato dai sistemi operativi.
- Intento aziendale: consentire a un sito temporaneo di andare online rapidamente, mantenendo il suo accesso strettamente limitato.
- Intento operativo: in caso di deterioramento di un collegamento, eseguire il failover senza attendere l'intervento umano.
Alcune policy sono ampie. Altre sono molto specifiche. Un buon design di solito combina entrambe le cose.
Come i pilastri lavorano insieme
Ecco la suddivisione pratica:
| Componente | Funzione | Cosa vede il tuo team |
|---|---|---|
| Orchestrator | Definisce i modelli e la logica di implementazione | Un unico punto per definire gli standard del sito |
| Controller | Prende decisioni di instradamento in tempo reale | Adattamento rapido alle variazioni di qualità del collegamento |
| Policies | Traducono l'intento aziendale in regole applicabili | Comportamento prevedibile in tutti i siti |
La confusione di solito nasce dal considerare questi aspetti come un'unica cosa. Non lo sono.
L'orchestratore garantisce l'uniformità. Il controller offre la reattività. Le policy garantiscono la governance.
Se uno di questi elementi è debole, la gestione sd wan risulterà deludente. Potresti comunque risparmiare sui costi di trasporto, ma non otterrai il controllo operativo che rende questo modello degno di essere adottato.
Dagli allarmi reattivi agli insight predittivi
Gran parte del monitoraggio WAN funziona ancora come un sistema antifurto. Segnala che qualcosa è andato storto solo dopo che gli utenti si sono già innervositi.
La moderna gestione delle reti SD-WAN dovrebbe funzionare più come una telemetria continua da un sistema ben strumentato. Non ci si chiede se un circuito sia attivo. Ci si chiede se le applicazioni reali stiano ottenendo l'esperienza di cui hanno bisogno.
Cosa dovrebbe comunicarti la dashboard
Una console utile dovrebbe mostrare almeno quattro classi di informazioni:
- Integrità del collegamento: latenza, jitter, perdita di pacchetti, utilizzo
- Comportamento dell'applicazione: quale app è attiva, quale percorso ha intrapreso e se la policy l'ha gestita correttamente
- Contesto del sito: se il problema è isolato a una singola filiale o esteso a tutta l'infrastruttura
- Impatto sull'utente: se i flussi voce, video, SaaS o transazionali risultano degradati
Molti team si rendono conto a questo punto di aver operato quasi alla cieca. Sapere che "il collegamento è attivo" non aiuta quando la qualità della voce è scarsa solo nei periodi di punta, o quando un ISP si comporta male per un'applicazione e bene per un'altra.
KPI chiave di gestione SD-WAN
| Categoria KPI | Metrica | Target Ottimale | Perché è Importante |
|---|---|---|---|
| Qualità del percorso | Latenza | Più bassa è, meglio è, in linea con le esigenze applicative | La latenza elevata rende voce, video e SaaS lenti e poco reattivi |
| Qualità del percorso | Jitter | Più basso è, meglio è per il traffico in tempo reale | Il jitter causa prestazioni instabili di voce e video |
| Qualità del percorso | Perdita di pacchetti | Il più vicino possibile allo zero | La perdita compromette la qualità delle chiamate e la reattività delle applicazioni |
| Capacità | Utilizzo del link | Monitorare l'utilizzo elevato e prolungato | La congestione spesso si manifesta prima che gli utenti aprano un ticket |
| Esperienza applicativa | Throughput per applicazione | Adeguato al profilo dell'applicazione e del sito | Mostra se il traffico aziendale ottiene la larghezza di banda necessaria |
| Operatività | Accuratezza di corrispondenza delle policy | Elevata coerenza tra i vari siti | Conferma che il traffico venga classificato e instradato correttamente |
| Disponibilità | Comportamento di failover | Ripristino rapido | Indica se le interruzioni diventano visibili agli utenti |
Le soglie esatte variano a seconda dell'ambiente. Un locale con un elevato utilizzo di WiFi per gli ospiti, una clinica e un call center non imposteranno tutti le stesse tolleranze.
Dove l'IA e il machine learning dimostrano il loro valore
L'analisi SD-WAN potenziata da intelligenza artificiale e apprendimento automatico può prevedere i guasti con un'accuratezza del 95% combinando la telemetria in tempo reale con i valori di riferimento storici. Negli ambienti retail del Regno Unito, questo aiuta a mitigare una perdita di pacchetti VoIP del 20-30% durante la congestione nelle ore di punta sui singoli collegamenti, riduce i tempi di inattività del 60% ed è stato associato a un aumento delle prestazioni complessive del 58.20% (Broadcom AppNeta best practices for operating and monitoring an SD-WAN network).
Questo è utile perché il sistema non si limita a mostrare una luce rossa. Apprende come si presenta un "normale venerdì pomeriggio in questo tipo di filiale", per poi evidenziare le deviazioni prima che gli utenti intasino il servizio di assistenza.
Un team operativo forte utilizza questi dati in tre modi:
- Definizione dei valori di riferimento (baselining): comprendere l'aspetto di una rete sana per singolo sito e per singola applicazione.
- Previsione: individuare i rischi crescenti prima che si verifichi un'interruzione completa.
- Ottimizzazione: regolare le preferenze di percorso, le soglie e i piani di capacità sulla base delle prove raccolte.
Suggerimento operativo: se tutti gli avvisi sembrano ugualmente urgenti, il monitoraggio non è abbastanza maturo. Una buona analisi SD-WAN dovrebbe aiutare il team a separare il rumore di fondo dai rischi che impattano sugli utenti.
Una migliore gestione della risoluzione dei problemi
Senza analytics, un ticket segnala semplicemente che "le chiamate non funzionano bene in filiale".
Con una visibilità SD-WAN matura, la prospettiva cambia. Potete vedere se la perdita di pacchetti è aumentata su un circuito a banda larga, se la voce è rimasta bloccata sul percorso errato, se si è attivato il failover e se il problema ha interessato tutte le applicazioni in tempo reale o solo una.
Questo riduce sia il tempo medio di dimostrazione dell'innocenza (mean time to innocence) sia il tempo medio di riparazione. A volte il problema è la rete. A volte è l'ISP. A volte sono le prestazioni dell'applicazione a monte. Una buona telemetria aiuta a dimostrare quale sia la causa.
Costruire un fabric sicuro, non solo un canale più veloce
Un errore comune è trattare l'SD-WAN come un semplice progetto di trasporto. Acquistare i dispositivi edge, attivare i circuiti, indirizzare il traffico, risparmiare denaro.
Questo approccio lascia una lacuna. Se il tuo piano di gestione è in grado di ottimizzare il traffico ma non può applicare una postura di sicurezza coerente, hai solo costruito un modo più rapido per spostare i rischi.
La sicurezza deve far parte dello stesso modello operativo
Le moderne operazioni WAN richiedono controlli di sicurezza che si muovano alla stessa velocità dei cambiamenti di connettività.
Questo di solito significa integrare funzioni come next-generation firewalling, intrusion prevention, secure web filtering, segmentazione e accesso basato su policy nello stesso flusso di lavoro di gestione. Sia che questi controlli risiedano direttamente sull'edge, siano erogati tramite cloud o combinino entrambe le modalità, il punto cruciale è l'unità operativa.
Se il vostro team di rete aggiorna la policy dei percorsi in una console mentre il team di sicurezza aggiorna i controlli di accesso a Internet altrove, il disallineamento è quasi garantito. Le filiali finiscono per avere regole non corrispondenti, le eccezioni si moltiplicano e la risoluzione dei problemi diventa una questione politica.
Perché SASE è importante nella pratica
L'approccio SASE diventa utile in questo contesto. Non perché l'acronimo sia di moda, ma perché riflette una realtà pratica. Utenti, dispositivi, filiali e servizi cloud richiedono tutti un trattamento coerente.
Un utente di una filiale su una connessione local breakout non dovrebbe ricevere accidentalmente un profilo di sicurezza diverso rispetto a un utente remoto. Il modello di gestione deve rendere le policy portabili.
Questo significa:
- Ispezione coerente: il traffico diretto verso internet deve essere controllato anche quando non attraversa un data center centrale.
- Zone di attendibilità segmentate: guest, personale, IoT, sistemi di pagamento e tecnologie operative non devono risiedere in un unico dominio piatto.
- Logica di policy condivisa: le decisioni di routing e di sicurezza devono supportarsi a vicenda anziché entrare in conflitto.
Il flusso di lavoro dell'operatore che viene spesso trascurato
Giorno dopo giorno, la sicurezza delle operazioni dipende ancora da strumenti e abitudini. Anche con piattaforme centralizzate, gli ingegneri hanno spesso bisogno di metodi di accesso disciplinati per la convalida degli endpoint, il controllo delle modifiche e un'amministrazione facile da verificare. Se il tuo team sta perfezionando i flussi di lavoro degli endpoint, questa guida alla gestione sicura della rete con strumenti come i client SSH per Mac è un utile riferimento operativo.
Questo è importante perché i diagrammi di architettura spesso trascurano gli aspetti pratici delle finestre di modifica e dei percorsi di accesso umano. Una buona gestione sd wan riduce lo sforzo manuale, ma non elimina la necessità di solide pratiche amministrative.
La sicurezza non è una funzionalità che si aggiunge all'SD-WAN dopo l'implementazione. Fa parte del modello di controllo fin dal primo giorno.
Il controllo degli accessi fa parte del fabric
Molti team iniziano con la segmentazione dei siti e le regole del firewall, per poi rendersi conto di aver bisogno anche di un controllo più forte su quali utenti e dispositivi possono accedere a ciascuna parte dell'ambiente.
È qui che diventano rilevanti approcci più ampi alle soluzioni di controllo dell'accesso alla rete. La WAN può decidere dove va il traffico, ma il controllo degli accessi determina innanzitutto se quel traffico debba essere considerato affidabile.
Se dovete ricordare una sola cosa da questa sezione, che sia questa: una rete WAN moderna non è solo un motore di selezione del percorso. È una struttura sicura (secure fabric) che deve trasportare il traffico aziendale, isolare i rischi e mantenere coerenti le policy tra filiali, cloud e accessi remoti.
Connettere la rete all'utente con l'accesso basato sull'identità
Questo è il divario che mette in difficoltà molte implementazioni SD-WAN altrimenti solide.
La rete conosce molto bene applicazioni, percorsi e siti. Spesso sa molto meno sull'effettiva persona o sul dispositivo che richiede l'accesso. In un normale ufficio, questo rappresenta già un limite. In un hotel, in uno spazio retail, in uno studentato, in una proprietà a uso misto o in un ambiente sanitario, diventa un grave difetto di progettazione.
Perché la sola policy di percorso non è sufficiente
Una policy SD-WAN tradizionale potrebbe definire:
- assegnare la priorità a Teams
- preferire la banda larga per il WiFi ospiti
- mantenere il traffico di pagamento sul collegamento più affidabile
- isolare i dispositivi IoT
Queste sono ottime regole, ma non sono sufficienti.
Non rispondono a domande come queste:
- Si tratta di un membro dello staff, di un ospite, di un fornitore o di un residente?
- Il dispositivo è gestito, sconosciuto o legacy?
- Questo utente deve ricevere l'accesso alle applicazioni interne, l'accesso solo a internet o l'accesso a servizi segmentati?
- L'accesso può essere revocato immediatamente quando cambia lo stato nella directory?
Senza un accesso basato sull'identità, i team spesso tamponano la lacuna con password condivise, soluzioni alternative basate su Captive Portal, eccezioni locali o credenziali statiche dei dispositivi. Ciò crea attrito e indebolisce gli obiettivi di zero-trust.
La realtà multi-tenant
Un sondaggio condotto nel 2025 tra gli ISP del Regno Unito ha rilevato che il 42% delle imprese segnala la gestione dell'identità come una delle principali sfide di SD-WAN. Lo stesso materiale citato evidenzia una crescita del 28% degli hotspot WiFi pubblici dal 2024 al 2025, con il 65% di questi hotspot nei settori hospitality e retail, dove la gestione isolata tra rete e identità dell'utente crea rischi per la sicurezza e non soddisfa i requisiti emergenti della normativa UK NIS2 per l'accesso cifrato del primo pacchetto (Cisco SD-WAN ebook PDF).
Questo riassume il problema operativo in un paragrafo. La rete della filiale può essere orchestrata centralmente, ma l'accesso degli utenti è spesso gestito altrove, con strumenti diversi, logiche di policy diverse e team diversi.
In una sede multi-tenant, questa frammentazione causa problemi reali:
| Scenario | Vista solo di rete | Vista sensibile all'identità |
|---|---|---|
| L'ospite si connette al WiFi della struttura | Vede traffico internet generico | Riconosce che si tratta di un ospite con privilegi limitati |
| Un membro dello staff effettua l'accesso | Vede il traffico delle applicazioni aziendali | Applica l'accesso dello staff collegato all'identità della directory |
| Un collaboratore esterno accede con un dispositivo non gestito | Vede un altro endpoint | Limita l'accesso in base al ruolo e alla fiducia del dispositivo |
| Un dispositivo legacy si connette | Vede solo il MAC o il segmento | Inserisce il dispositivo in un percorso di policy strettamente controllato |
Come si presenta un modello unificato
Il risultato migliore è un modello di controllo integrato.
Lo strato SD-WAN gestisce la qualità dei percorsi, la segmentazione, la connettività delle filiali e la distribuzione delle policy. Lo strato relativo all'identità gestisce l'autenticazione, il ruolo, il contesto del dispositivo e le decisioni di accesso continuo. Insieme, offrono un risultato molto vicino a un vero approccio zero trust.
Questo trasforma le policy da generiche a precise.
Invece di "dare priorità al traffico di collaborazione", la policy diventa "consentire e dare priorità al traffico di collaborazione per il personale autorizzato su dispositivi attendibili, negando l'accesso agli ospiti e isolando gli endpoint legacy". Questa è un'istruzione decisamente migliore.
Principio di progettazione: La policy di rete indica al traffico dove può andare. La policy di identità indica alla rete a chi deve essere consentito di andare lì.
Perché l'affidabilità del primo pacchetto è importante
I Captive Portal e le credenziali condivise appartengono a un modello di accesso ormai superato. Sono scomodi per gli utenti e deboli per gli operatori.
L'accesso basato sull'identità, costruito intorno all'integrazione delle directory, a una attendibilità basata sui certificati e a standard come Passpoint e OpenRoaming, anticipa la decisione. La sessione inizia con una garanzia più forte, non dopo un passaggio di consegne maldestro.
Ciò è particolarmente rilevante se stai allineando la connettività delle filiali con i principi più ampi di zero trust network access. Il modello zero trust smette di essere un concetto riservato solo all'accesso remoto e diventa qualcosa che applichi anche all'interno delle sedi fisiche.
La lezione pratica è immediata. L'SD-WAN ti offre il controllo sulla rete. L'accesso basato sull'identità ti offre il controllo su chi può utilizzarla e a quali condizioni. Negli ambienti condivisi, sono necessari entrambi.
Tradurre la teoria in pratica con i runbook operativi SD-WAN
Una buona architettura conta solo se il vostro team è in grado di gestirla ripetutamente sotto pressione.
È qui che i runbook operativi sono d'aiuto. Trasformano la gestione sd wan da un concetto di progettazione a una serie di azioni affidabili che i tecnici junior possono seguire e di cui i tecnici senior possono fidarsi.
Runbook per l'attivazione di una nuova sede
Una nuova filiale, un bar, una clinica o un hotel non dovrebbero richiedere un processo di implementazione titanico.
Un roll-out pratico si presenta solitamente così:
Assegnare il profilo del sito Mappare la sede su un modello standard. Il retail non è uguale a un ufficio aziendale. Il settore hospitality non è uguale a quello sanitario. Il profilo dovrebbe già definire la segmentazione, i trasporti preferiti e la sicurezza di base.
Configurare l'edge per il provisioning zero-touch Registrare il dispositivo nell'orchestratore, associarlo al template corretto e confermare i relativi uplink previsti e il gruppo di policy.
Convalidare il comportamento del trasporto Una volta online, verificare che i circuiti siano riconosciuti correttamente e che il controller valuti la qualità del percorso anziché trattare tutti i link allo stesso modo.
Confermare la segmentazione e i limiti di accesso Il traffico di ospiti, personale, operazioni e dispositivi deve confluire immediatamente nelle zone corrette.
Eseguire test sulle applicazioni Convalidare un piccolo set di esperienze critiche come la voce, i pagamenti, l'accesso alle applicazioni aziendali e la navigazione internet generale.
Un team maturo tratta questo processo come una checklist, non come un progetto artigianale.
Runbook per l'applicazione sicura di una modifica alle policy
Le modifiche alle policy sono l'ambito in cui la gestione centrale dimostra il suo valore.
Supponiamo di dover limitare l'accesso a Internet per una categoria di applicazioni o di dover modificare la preferenza del percorso per la voce in tutti i siti di un certo tipo. Il metodo di base è semplice:
- Modifica il set di policy centralizzato anziché gestire le eccezioni sito per sito.
- Limita l'ambito della modifica al gruppo di dispositivi o alla classe di sito corretta.
- Verifica l'ordine delle policy e i conflitti prima della distribuzione.
- Invia gli aggiornamenti durante una finestra controllata se la modifica è visibile all'utente.
- Monitora la telemetria in tempo reale dopo l'invio per confermare le corrispondenze previste ed escludere effetti collaterali indesiderati.
Ciò che mette in difficoltà i team di solito non è l'implementazione in sé. È una scarsa igiene delle policy. Troppe regole sovrapposte, nomenclature poco chiare ed eccezioni di emergenza che non sono mai state rimosse.
Mantenete i nomi delle policy leggibili. "Retail-Guest-Internet-Default" è decisamente meglio di "Policy_27B_Final".
Runbook per la risoluzione dei problemi di una chiamata disturbata o di un'applicazione lenta
Quando un utente segnala una videochiamata di scarsa qualità o una conversazione a scatti, non iniziate incolpando genericamente il WiFi o l'ISP.
Utilizza un breve flusso decisionale:
| Verifica | Cosa cercare | Prossima mossa probabile |
|---|---|---|
| Percorso dell'applicazione | L'applicazione ha preso il trasporto previsto? | Correggi la corrispondenza delle policy o la preferenza del percorso |
| Stato del collegamento | Si sono verificati latenza, jitter o perdite durante il disservizio? | Sposta il traffico o scala il problema al provider |
| Modello del sito | Un solo utente, un solo sito o molti siti? | Isola il problema locale rispetto a quello sistemico |
| Correlazione temporale | Il peggioramento è coinciso con il picco di utilizzo? | Rivedi la capacità o il traffic shaping |
| Impatto delle policy di sicurezza | Il traffico è stato ispezionato o bloccato in modo imprevisto? | Modifica l'ordine delle regole o la gestione delle eccezioni |
La visibilità centrale qui fa risparmiare tempo. Non dovrete più tirare a indovinare basandovi su frammenti. Potrete tracciare policy, percorsi e impatto sugli utenti da un unico punto.
L'abitudine che mantiene pulite le attività operative
I runbook migliori includono un ultimo passaggio che i team spesso saltano.
Dopo una correzione, aggiorna lo standard. Se un sito ha avuto bisogno di una modifica occasionale perché il profilo originale era troppo ampio, formalizzala come variazione supportata o rimuovi l'eccezione. Non lasciare derive non documentate in produzione.
Questa disciplina conta più di qualsiasi funzionalità della dashboard. Nel tempo, è ciò che distingue una rete SD-WAN che rimane gestibile da una che ricrea lentamente lo stesso disordine che doveva sostituire.
Il futuro del networking: unificato e consapevole delle identità
Il vecchio modello WAN poneva una sola domanda limitata: Come colleghiamo le sedi?
Questo non è più sufficiente. Le operazioni moderne devono rispondere contemporaneamente a una serie di domande più complesse. Come colleghiamo i siti, scegliamo i percorsi in modo intelligente, applichiamo la sicurezza in modo coerente, comprendiamo lo stato delle applicazioni e prendiamo decisioni di accesso basate sull'identità anziché sulla sola posizione?
Ecco perché la gestione dell'sd wan management conta più del mix di trasporto sottostante.
Cosa stanno realmente costruendo i team maturi
L'obiettivo finale non è una dashboard. È un modello operativo.
Gli ambienti più solidi combinano:
- Orchestrazione centrale per mantenere la coerenza tra i siti
- Controllo in tempo reale per consentire alla rete di adattarsi alle condizioni variabili
- Telemetria e analisi per consentire ai team di agire prima che gli utenti segnalino problemi
- Sicurezza integrata per evitare che il breakout locale si trasformi in un rischio locale
- Accesso basato sull'identità per garantire a utenti e dispositivi il giusto livello di attendibilità fin dalla prima connessione
Questi componenti si rafforzano a vicenda. Se ne manca uno, l'intera architettura risulta meno efficace.
Perché l'identità rappresenta il livello successivo di maturità
Una rete in grado di comprendere solo circuiti e applicazioni è utile. Una rete che comprende anche utenti, ruoli, dispositivi e stato di accesso è molto più resiliente.
Questo è fondamentale in ambienti in cui molte persone condividono la stessa infrastruttura fisica ma non dovrebbero condividere lo stesso livello di attendibilità. Il settore alberghiero, il retail, il residenziale, gli eventi, i trasporti e la sanità si scontrano rapidamente con questo problema.
La WAN del futuro è definita dal software, ma questo non è il traguardo finale. Deve anche essere identity-aware.
Quando i team gestiscono correttamente questo aspetto, le attività operative diventano più lineari. Le nuove sedi sono più facili da avviare. L'implementazione delle modifiche alle policy è più sicura. La risoluzione dei problemi diventa più rapida. La sicurezza dipende meno da soluzioni temporanee. Gli utenti smettono di percepire i passaggi tra networking delle filiali, onboarding al WiFi e controllo degli accessi.
Questo offre una promessa significativa. Non solo una WAN migliore, ma un ambiente più coerente per chiunque la gestisca e per chiunque dipenda da essa.
Se desideri colmare il divario tra il controllo a livello di rete e l'accesso a livello di utente, Purple aiuta le organizzazioni a sostituire le password condivise e i Captive Portal complessi con un accesso WiFi basato sull'identità e senza password per ospiti, personale e ambienti multi-tenant. È un modo pratico per estendere l'approccio zero-trust fino all'edge, soprattutto in ambienti in cui la sola tecnologia SD-WAN non può risolvere il problema dell'identità dell'utente.



