
La maggior parte dei consigli su che cos'è il filtraggio MAC lo tratta ancora come una saggia impostazione di sicurezza WiFi. Questo approccio è superato.
Il filtraggio MAC non è un controllo di sicurezza moderno. È un elenco di dispositivi. Il router o l'access point controlla un identificatore hardware, quindi decide se quel dispositivo può accedere alla rete. Questo approccio aveva senso quando le reti wireless erano più piccole, il numero di dispositivi era inferiore e la maggior parte degli amministratori cercava di escludere connessioni occasionali e vicine piuttosto che gestire contemporaneamente personale, ospiti, appaltatori, inquilini ed endpoint non gestiti.
Nelle attuali reti aziendali, questo modello fallisce rapidamente. L'identificatore su cui si basa non è segreto, può essere imitato e spesso non rimane stabile sui dispositivi moderni. Inoltre, il lavoro di amministrazione cresce esattamente nella direzione sbagliata. Ogni nuovo telefono, laptop sostituito, adattatore scambiato o dispositivo ospite trasforma un "semplice controllo" in una manutenzione manuale degli elenchi.
Ecco perché la maggior parte dei progetti wireless professionali oggi associa l'accesso all'identity, ai certificati, all'SSO o a policy basate sui ruoli, anziché a un indirizzo hardware mutevole. Il filtraggio MAC esiste ancora nei prodotti perché alcuni casi limite ne hanno ancora bisogno. Ma considerarlo un controllo primario per il WiFi di livello enterprise, hospitality, retail o healthcare è un'abitudine legacy, non una scelta di progettazione solida.
Il filtraggio degli indirizzi MAC è ancora rilevante nel 2026?
Se qualcuno ti dice che il filtraggio MAC è un modo sicuro per proteggere il WiFi, contestalo immediatamente.
Nella pratica delle reti wireless nel Regno Unito, il filtraggio degli indirizzi MAC è da intendersi come una lista di controllo degli accessi per i dispositivi piuttosto che come un solido controllo di sicurezza. Un router o un access point controlla l'indirizzo MAC di un dispositivo quando questo tenta di connettersi a una rete WiFi, quindi ne consente o blocca la connessione in base a una lista di consentiti o bloccati. Il problema è semplice. L'indirizzo MAC non è segreto, viene inviato in chiaro durante l'associazione WiFi e può essere clonato; pertanto, questo controllo è utile per la gestione di base degli accessi dei dispositivi piuttosto che per la crittografia o per una reale garanzia dell'identità, come spiegato in questa panoramica sul filtraggio MAC.
Questo singolo fattore cambia il modo in cui questa funzionalità va considerata. È più simile a un elenco cartaceo all'ingresso che a un sistema affidabile di badge aziendali. Se l'identificativo può essere intercettato e copiato, la rete non sta verificando la reale identità dell'utente; si limita a controllare se l'etichetta presentata corrisponde a una di quelle presenti in lista.
Dove è ancora adatto
Esistono ancora casi specifici in cui il filtraggio MAC può risultare utile:
- Piccole configurazioni statiche in cui i dispositivi collegati cambiano raramente
- Controllo degli accessi di base per endpoint legacy che non supportano metodi di autenticazione più complessi
- Praticità amministrativa quando si desidera impedire connessioni accidentali o casuali a una rete locale
Si tratta di casi d'uso limitati, non di una strategia di sicurezza globale.
Il filtraggio MAC può ridurre gli accessi casuali. Non può sostituire l'autenticazione moderna.
Dove non è adatto
Per il WiFi per gli ospiti, le reti del personale, gli spazi di lavoro condivisi, le arene e i siti multi-tenant, il filtraggio MAC è lo strumento primario sbagliato. Non prova l'identità dell'utente, non sostituisce l'autenticazione crittografata e crea attrito ogni volta che i dispositivi cambiano.
In base agli standard del 2026, la domanda non è se il filtraggio MAC esista. Esiste. La domanda chiave è se debba essere al centro della progettazione dei tuoi accessi. Per la maggior parte delle reti aziendali, la risposta è no.
Come funziona effettivamente il filtraggio degli indirizzi MAC
Il modo più semplice per spiegare il filtraggio MAC è pensare al buttafuori di un locale notturno che usa una lista degli ospiti cartacea.
Un dispositivo tenta di connettersi al WiFi. L'access point rileva il suo indirizzo MAC e lo confronta con un elenco memorizzato. Se l'indirizzo è approvato, il dispositivo accede. Se si trova nella blocklist o non è presente nella allowlist, il dispositivo viene rifiutato.
Che cos'è un indirizzo MAC
Un indirizzo MAC è un identificatore hardware associato a un'interfaccia di rete. Nel controllo degli accessi WiFi, funziona come un'etichetta del dispositivo, non come una credenziale segreta.
Questa distinzione è importante. L'access point non chiede al dispositivo di dimostrare una fiducia profonda. Sta semplicemente confrontando un identificatore visibile con una regola locale.
Le due modalità comuni
La maggior parte dei router e degli access point supporta due modalità principali di filtraggio MAC:
Modalità Allowlist (lista consentita)
Solo gli indirizzi MAC elencati sono autorizzati a connettersi. Questa è l'opzione più restrittiva e comune quando gli amministratori utilizzano deliberatamente il filtraggio MAC.Modalità Blocklist (lista bloccata)
Gli indirizzi MAC noti vengono rifiutati, mentre tutti gli altri sono consentiti. Questa opzione è più facile da gestire in alcuni scenari ad hoc, ma è un controllo più debole perché l'impostazione predefinita è comunque aperta ai dispositivi sconosciuti.
Cosa succede durante la connessione
Il processo effettivo è semplicissimo:
- Un client avvia l'associazione con la rete WiFi.
- L'AP legge l'indirizzo MAC del client presentato durante questo processo.
- L'AP verifica la sua policy locale per verificare se l'indirizzo è consentito o negato.
- L'AP consente o blocca l'accesso in base al risultato di tale corrispondenza.
Questo è l'intero meccanismo. Non c'è alcuna magia dietro di esso.
Cosa non fa
Al filtraggio MAC vengono spesso attribuiti meriti per protezioni che in realtà non offre.
Non crittografa il traffico. Non verifica la persona che utilizza il dispositivo. Non garantisce la postura del dispositivo, lo stato di conformità o l'appartenenza alla directory. Non risolve l'onboarding degli ospiti. Non crea percorsi di identità utili per le decisioni di accesso del personale.
Regola pratica: Gestisci il filtraggio MAC come logica di ammissione del dispositivo, non come autenticazione.
Questo è il motivo per cui metodi più robusti come WPA2 o WPA3 sono consigliati da tempo per garantire una reale sicurezza wireless, come indicato anche nelle guide del Regno Unito dedicate al filtraggio MAC. Una volta compreso che si tratta di una semplice lista degli ospiti cartacea e non di un sistema di sicurezza basato sulla fiducia, diventa molto più facile valutarne i limiti.
I vantaggi e gli svantaggi pratici per la tua rete
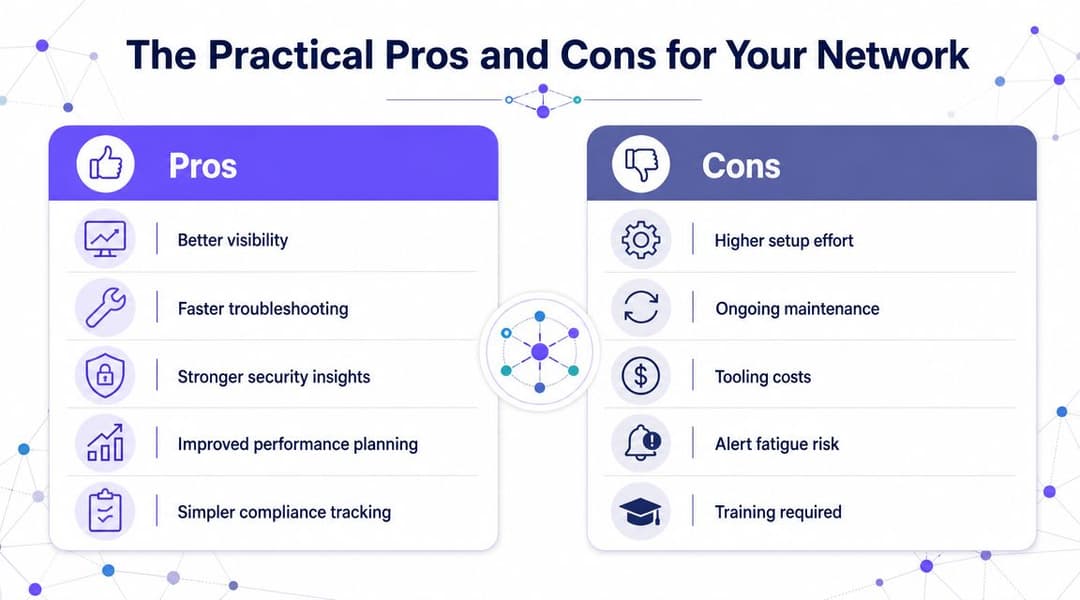
La migliore argomentazione contro il filtraggio MAC negli ambienti aziendali di solito non riguarda la sicurezza teorica. Riguarda le operazioni.
Una funzionalità può essere tecnicamente valida e rappresentare comunque la risposta sbagliata perché il costo amministrativo non si ferma mai. Il filtraggio MAC rientra in questa categoria. Ogni dispositivo consentito deve essere identificato, inserito e mantenuto in una allowlist o blocklist. Se un laptop viene sostituito, un adattatore wireless cambia o un utente porta un nuovo telefono, l'elenco richiede attenzione.
I pochi vantaggi
Il filtraggio MAC presenta alcuni punti di forza pratici.
Concetto semplice
Gli amministratori junior e i manager non specialisti di solito lo comprendono rapidamente. Un dispositivo è presente nella lista oppure non lo è.Utile per piccoli ambienti statici
Se si dispone di una manciata di dispositivi fissi e quasi nessun turnover, può essere gestibile.Adatto per eccezioni di policy limitate
Alcuni endpoint legacy richiedono ancora un controllo supplementare quando non sono disponibili metodi più sicuri.
I problemi operativi più grandi
I problemi sorgono quando la rete deve riflettere la vita reale.
Le linee guida dei vendor richiedono agli amministratori di identificare in anticipo l'indirizzo MAC di ogni client e di aggiungerlo alla allowlist o alla blocklist. Questo è esattamente il motivo per cui la funzionalità è pratica solo quando il parco dispositivi è ridotto e statico, come rilevato nelle linee guida sul filtraggio MAC di Belkin.
Ecco cosa significa questo nella gestione quotidiana:
- Il turnover del personale genera un continuo flusso di ticket
Nuovi assunti, dimissionari, sostituzioni e lavoratori temporanei richiedono tutti modifiche alle liste. - Il BYOD si trasforma in un lavoro infinito su fogli di calcolo
Telefoni, tablet e laptop personali moltiplicano l'onere di manutenzione. - L'accesso ospiti diventa ingestibile
Un hotel, una clinica o un punto vendita non possono registrare preventivamente i dispositivi temporanei uno ad uno in modo sensato. - Le sostituzioni hardware bloccano l'accesso
Un utente cambia dispositivo e improvvisamente "il WiFi non funziona", quando in realtà il problema è semplicemente una policy obsoleta.
Se il tuo metodo di accesso richiede continue modifiche manuali per mantenere online i normali utenti, non è scalabile. Sta andando fuori controllo.
Perché l'accesso basato sull'identità offre una scalabilità migliore
Al contrario, i moderni sistemi di accesso collegano l'ammissione all'utente, al certificato o allo stato della directory, anziché a un identificativo hardware soggetto a variazioni. Ciò significa che l'onboarding, la revoca e i cambi di ruolo seguono sistemi di gestione delle identità come Entra ID, Google Workspace o Okta, anziché inventari di dispositivi compilati manualmente.
Per gli ambienti aziendali multi-dispositivo del Regno Unito, la regola di progettazione è semplice in quella stessa guida del vendor su allowlist e blocklist. Utilizza il filtraggio MAC solo come policy supplementare per gli endpoint legacy e preferisci controlli più severi per ospiti, personale e ambienti condivisi.
Perché il filtraggio MAC fallisce come strumento di sicurezza
Gli svantaggi operativi sono fastidiosi. Le debolezze di sicurezza sono peggiori.
Il filtraggio MAC fallisce come strumento di sicurezza primario perché si fida di un valore che gli aggressori possono imitare e che i dispositivi moderni cambiano sempre più spesso di proposito. Questa combinazione lo rende debole sia contro gli abusi attivi sia contro il normale comportamento dei dispositivi.
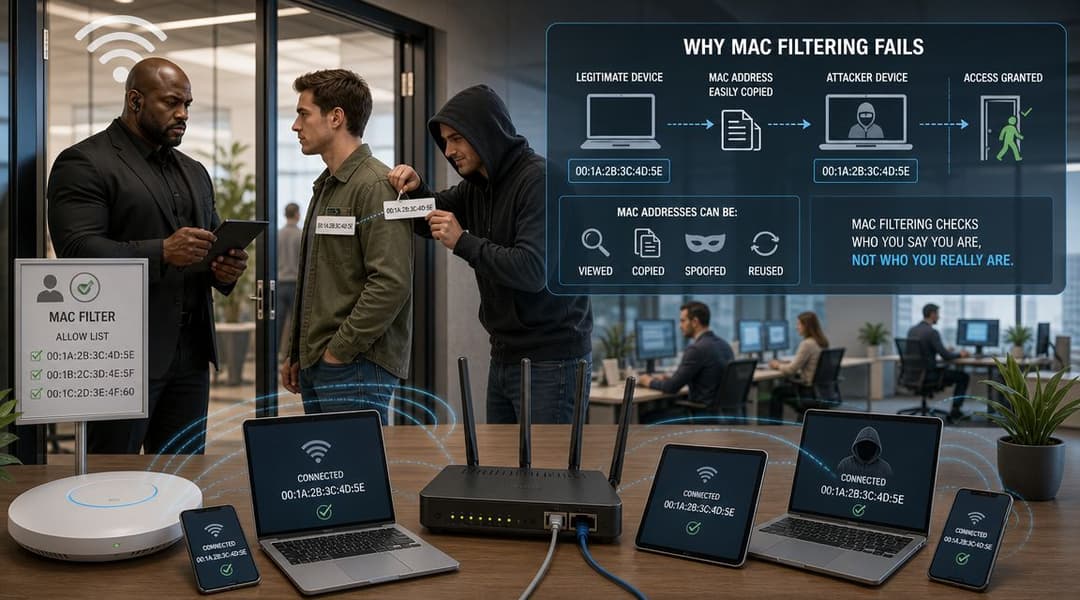
Lo spoofing rappresenta l'aggiramento diretto
Un indirizzo MAC può essere contraffatto. In pratica, questo significa che un dispositivo può presentare un indirizzo MAC diverso da quello assegnato in fabbrica. Se un utente malintenzionato scopre un indirizzo approvato, il filtro potrebbe accettare l'impostore poiché la rete sta controllando l'etichetta, non dimostrando la reale identità.
Per le reti del Regno Unito, il filtraggio MAC è debole come controllo autonomo perché gli indirizzi MAC possono essere contraffatti, il che rende questo approccio più facile da aggirare rispetto ai metodi di accesso basati su passkey o certificati, come spiegato nella discussione di Portnox sul filtraggio degli indirizzi MAC nel 2026.
Questa debolezza è ancora più rilevante negli ambienti che richiedono tracciabilità. Un'arena o un'azienda non vuole solo "un dispositivo noto connesso". Vuole sapere quale ospite, dipendente, appaltatore o tenant ha effettuato l'accesso a quale rete e in base a quale policy.
La randomizzazione rompe il modello dall'altro lato
I dispositivi moderni utilizzano anche la randomizzazione degli indirizzi MAC per motivi di privacy. Ciò significa che l'identificatore da cui dipende il tuo filtro potrebbe non rimanere stabile come presupponevano i vecchi progetti di rete WiFi.
Questo non è un bug. È una funzionalità per la privacy. I produttori di dispositivi l'hanno introdotta per rendere più difficile il tracciamento passivo. Questo è positivo per gli utenti, ma mina alla base qualsiasi modello di accesso basato sull'idea che un indirizzo hardware sia un ancoraggio di identità durevole.
Se hai a che fare con telefoni e laptop attuali, capire in che modo gli indirizzi MAC randomizzati influiscono sulle operazioni WiFi fa ormai parte dell'amministrazione wireless di base.
Perché l'efficacia della sicurezza viene meno
Unendo queste due realtà, il filtraggio MAC perde rapidamente credibilità:
- Se il MAC è visibile, non è segreto
- Se il MAC può essere copiato, non è affidabile
- Se il MAC cambia per la privacy, non è stabile
- Se non è segreto, affidabile o stabile, non può essere il tuo segnale di identità principale
Una sicurezza che dipende da un'etichetta di dispositivo modificabile sarà sempre fragile.
Ecco perché il filtraggio MAC crea spesso una falsa sensazione di controllo. Può bloccare alcuni tentativi di connessione occasionali, ma non rappresenta una barriera seria per il WiFi aziendale, per gli ospiti o ad accesso condiviso.
Alternative moderne per l'accesso sicuro alla rete
Un design migliore inizia cambiando la domanda. Non chiederti: "Di quale indirizzo hardware devo fidarmi?". Chiediti invece: "In che modo questo utente o dispositivo deve dimostrare la propria identità, e quale accesso deve derivarne?"
Questo passaggio conduce a un accesso basato sull'identità. Invece di inseguire le etichette dei dispositivi, autentichi le persone e gli endpoint gestiti utilizzando metodi progettati per le reti moderne.
WPA3-Enterprise e 802.1X per l'accesso del personale
Per il WiFi dei dipendenti, lo standard di riferimento è WPA3-Enterprise con 802.1X. L'accesso è legato alle credenziali dell'utente, ai certificati o a entrambi, spesso supportato da sistemi di directory e SSO come Entra ID, Okta o Google Workspace.
Questo risolve diversi problemi che il filtraggio MAC non potrebbe mai risolvere:
- L'accesso segue l'identità dell'utente
- La revoca avviene quando cambia lo stato della directory
- La policy può variare in base a ruolo, gruppo, tipo di dispositivo o posizione
- I percorsi di audit sono molto più significativi rispetto a un semplice "indirizzo MAC rilevato su SSID"
OpenRoaming e Passpoint per il WiFi ospiti e pubblico
Il WiFi per gli ospiti richiede sia sicurezza che praticità. I Captive Portal tradizionali e le password condivise creano attrito. Il filtraggio MAC è ancora meno adatto perché i dispositivi degli ospiti sono temporanei e spesso utilizzano la randomizzazione per la privacy.
I protocolli OpenRoaming e Passpoint rappresentano l'evoluzione di questa esperienza. Gli utenti eseguono l'autenticazione una sola volta tramite un flusso di identità attendibile, per poi connettersi in modo sicuro e automatico in tutti gli ambienti aderenti. Questo offre alle strutture una connettività crittografata fin dal primo pacchetto trasmesso, senza dover fare affidamento sulla fragile logica degli indirizzi hardware.
Per i team che valutano approcci più ampi al controllo dell'accesso alla rete, questa è la principale linea di demarcazione. I controlli basati sulla lista dei dispositivi sono statici. L'onboarding basato sull'identità è dinamico e guidato dalle policy.
iPSK per dispositivi legacy e headless
Alcuni dispositivi non supportano ancora lo standard 802.1X. Stampanti, sensori, scanner, unità di segnaletica e determinati endpoint IoT rientrano spesso in questa categoria.
Ecco dove vengono in aiuto le Individual Pre-Shared Keys (iPSK). Invece di una singola password condivisa per tutto, ogni dispositivo o classe di dispositivi riceve le proprie credenziali e policy. Questo garantisce un isolamento, una revoca e un controllo operativo di gran lunga superiori rispetto a una whitelist di indirizzi MAC.
Confronto tra i metodi di controllo dell'accesso
| Funzionalità | Filtraggio degli indirizzi MAC | WPA3-Enterprise (802.1X) | OpenRoaming/Passpoint | PSK individuale (iPSK) |
|---|---|---|---|---|
| Modello di attendibilità primario | Indirizzo del dispositivo | Identità dell'utente o del dispositivo | Identità federata o di piattaforma | Credenziale per dispositivo o per policy |
| Adatto alla rete WiFi del personale | Poco adatto | Altamente adatto | Limitato | Utile per dispositivi non 802.1X |
| Adatto alla rete WiFi ospiti | Poco adatto | In genere non è il modello per ospiti | Altamente adatto | Limitato |
| Gestisce bene il turnover dei dispositivi | No | Sì | Sì | Meglio delle liste MAC |
| Supporta un controllo delle policy più rigido | Limitato | Sì | Sì | Sì |
| Funziona bene con dispositivi con privacy randomizzata | Scarsamente | Meglio | Meglio | Meglio |
| Onere amministrativo | Manutenzione manuale della lista | Gestione centralizzata delle identità | Onboarding centralizzato | Gestito per dispositivo o policy |
Un percorso di migrazione pratico
Se stai sostituendo il filtraggio MAC in un ambiente di produzione, non pensare in termini assoluti. Ragiona per categoria di utenti e dispositivi:
- Il personale e gli appaltatori passano a 802.1X con autenticazione basata su directory.
- Gli ospiti e gli utenti pubblici passano a un onboarding in stile Passpoint o OpenRoaming.
- I dispositivi legacy e headless passano a iPSK o ad alternative basate su certificati, ove supportate.
- Gli endpoint obsoleti eccezionali possono mantenere temporaneamente le regole basate su MAC, ma solo come supplemento.
Un esempio in questo ambito è Purple, che supporta l'accesso sicuro basato sull'identità per ospiti e personale, i protocolli OpenRoaming e Passpoint, oltre a opzioni come iPSK per gli ambienti legacy. Questa è la categoria di soluzioni da valutare quando la rete aziendale supera i limiti delle semplici liste di dispositivi.
Guida pratica per Hospitality, Retail e Sanità
Settori diversi si scontrano con gli stessi limiti del filtraggio MAC per motivi differenti. Gli hotel lottano con il turnover degli ospiti. I rivenditori hanno bisogno di segmentazione tra il traffico dei clienti, del personale e quello operativo. Le organizzazioni sanitarie richiedono garanzie più forti su chi e cosa si sta connettendo.
Storicamente, il filtraggio MAC è emerso come una prima pietra miliare del controllo degli accessi WiFi prima che l'autenticazione crittografata moderna diventasse lo standard. Aveva senso quando le reti wireless erano più semplici e più piccole. Ma già nel 2010, gli esperti di sicurezza ne evidenziavano i limiti perché gli indirizzi MAC possono essere modificati manualmente, motivo per cui le attuali reti aziendali e delle location nel Regno Unito lo considerano al massimo come complementare, come notato nella spiegazione dei limiti del filtraggio MAC di Smallstep.
Hospitality
Hotel, ristoranti, bar e spazi per eventi non possono gestire l'accesso dei visitatori tramite una lista di indirizzi MAC approvati. Il bacino di utenti è transitorio, i dispositivi non sono gestiti centralmente e il carico di lavoro per il supporto tecnico sarebbe continuo.
Un modello migliore si presenta così:
- Accesso ospiti tramite Passpoint o onboarding simile senza password
- Accesso del personale tramite 802.1X e identità supportata da SSO
- Dispositivi di back-office separati con policy basate sui ruoli o iPSK dove necessario
Se vedi ancora il filtraggio MAC nel settore dell'ospitalità, di solito è legato a una ristretta eccezione legacy piuttosto che al design principale della rete.
Retail
Le reti del settore retail hanno bisogno di una netta separazione. I punti vendita, i dispositivi portatili per l'inventario, i cellulari del personale, la segnaletica digitale e il WiFi per i clienti non dovrebbero essere gestiti tramite un elenco di dispositivi che finge di essere una policy di accesso.
Utilizza invece l'identità e la segmentazione:
- Le identità del personale si associano alle reti dello staff
- I dispositivi operativi ottengono un accesso strettamente limitato
- Il traffico dei clienti rimane isolato dai sistemi interni
Il filtraggio MAC può sembrare allettante per i terminali fissi, ma gli approcci basati su iPSK o certificati sono più facili da gestire e più semplici da revocare in modo pulito.
Sanità
Gli ambienti sanitari hanno la minore tolleranza per un'identità debole. Flussi di lavoro clinici, dispositivi condivisi, personale in mobilità e sistemi sensibili richiedono tutti controlli più forti rispetto alle verifiche degli indirizzi hardware.
In ambito sanitario, "dispositivo noto" non equivale a "utente autorizzato secondo la policy corretta".
Questo è il principio di progettazione chiave. Se un tablet di corsia viene sostituito, preso in prestito o riconfigurato, il filtraggio MAC dice molto poco sul fatto che la connessione debba essere considerata affidabile. L'accesso supportato dall'identità e una policy di segmentazione dei dispositivi sono scelte molto più sicure.
Superare le liste di dispositivi per passare alla sicurezza basata sull'identità
Il filtraggio MAC non è inutile. Semplicemente non è più sufficiente come soluzione principale.
Questo approccio risale a una fase precedente dell'amministrazione dei sistemi WiFi, quando le reti erano più piccole e i modelli di minaccia più semplici. Gli ambienti odierni sono mobili, condivisi, attenti alla privacy e densi di policy. Un controllo basato su identificatori di dispositivi fissi non può tenere il passo con questa realtà.
La lezione più ampia si applica anche al di fuori del networking. I team addetti alla gestione delle strutture hanno imparato la stessa cosa nell'accesso fisico. I sistemi più vecchi si affidavano a elenchi statici e credenziali condivise, mentre le piattaforme più recenti utilizzano l'identità, l'automazione e le policy. Se desideri un esempio non legato alla rete, questa guida alle soluzioni automatizzate per l'accesso alle palestre mostra lo stesso passaggio da regole di ammissione manuali a un controllo degli accessi più intelligente.
Per il WiFi, il principio di progettazione moderno è semplice. Fidati dell'identità, non di un'etichetta hardware modificabile. Utilizza metodi in grado di dimostrare l'identità di una persona o di un dispositivo gestito, applica le policy in modo coerente e revoca l'accesso in modo pulito al variare dello stato. Se stai esaminando la tua roadmap wireless, questa prospettiva più ampia sul networking wireless sicuro è il punto di partenza ideale.
Il risultato pratico è una maggiore sicurezza e meno problemi amministrativi. Dedicherai meno tempo a modificare elenchi e più tempo ad applicare policy reali per personale, ospiti, inquilini e dispositivi.
Se desideri sostituire il filtraggio MAC con un modello di accesso più moderno, Purple è una piattaforma da valutare per l'accesso guest senza password, l'autenticazione del personale integrata con gli identity provider, il supporto a OpenRoaming e Passpoint e la gestione delle policy per i dispositivi legacy.



