
La plupart des conseils sur ce qu'est le filtrage MAC le traitent encore comme un paramètre de sécurité WiFi judicieux. C'est obsolète.
Le filtrage MAC n'est pas un contrôle de sécurité moderne. C'est une liste d'appareils. Votre routeur ou point d'accès vérifie un identifiant matériel, puis décide si cet appareil peut accéder au réseau. Cela avait du sens lorsque les réseaux sans fil étaient plus petits, le nombre d'appareils plus restreint, et que la plupart des administrateurs cherchaient à bloquer les connexions occasionnelles à proximité plutôt qu'à gérer simultanément le personnel, les invités, les prestataires, les locataires et les terminaux non gérés.
Dans les réseaux d'entreprise actuels, ce modèle s'effondre rapidement. L'identifiant sur lequel il repose n'est pas secret, peut être imité et ne reste souvent pas stable sur les appareils modernes. De plus, le travail d'administration augmente dans la mauvaise direction. Chaque nouveau téléphone, ordinateur portable remplacé, adaptateur changé ou appareil invité transforme un « contrôle simple » en une maintenance manuelle de liste.
C'est pourquoi la plupart des architectures sans fil sérieuses lient désormais l'accès à l'identité, aux certificats, au SSO ou à une politique basée sur les rôles, et non à une adresse matérielle modifiable. Le filtrage MAC existe toujours dans les produits car certains cas marginaux en ont encore besoin. Mais le traiter comme un contrôle principal pour le WiFi d'entreprise, de l'hôtellerie, du commerce de détail ou de la santé est une habitude obsolète, pas un choix de conception judicieux.
Le filtrage par adresse MAC est-il encore pertinent en 2026
Si quelqu'un vous affirme que le filtrage MAC est un moyen efficace de sécuriser le WiFi, contestez immédiatement cette idée.
Dans la pratique du sans-fil au Royaume-Uni, le filtrage par adresse MAC est mieux compris comme une liste de contrôle d'accès pour les appareils plutôt que comme un contrôle de sécurité robuste. Un routeur ou un point d'accès vérifie l'adresse MAC d'un appareil lorsqu'il tente de se connecter à un réseau WiFi, puis autorise ou bloque la connexion en fonction d'une liste d'autorisation ou d'exclusion. Le problème est simple. L'adresse MAC n'est pas secrète, elle est envoyée en clair lors de l'association WiFi et peut être usurpée. Ce contrôle facilite donc l'admission de base des appareils plutôt que le chiffrement ou la véritable garantie d'identité, comme l'explique cet aperçu du filtrage MAC.
Ce seul point change la façon dont vous devez envisager cette fonctionnalité. Elle s'apparente davantage à une liste d'émargement à l'entrée qu'à un système de badge d'accès fiable. Si l'identifiant peut être intercepté et copié, le réseau ne vérifie pas l'identité de l'utilisateur. Il vérifie simplement si le label présenté correspond à celui de la liste.
Là où il a encore sa place
Il existe encore des cas très précis où le filtrage MAC peut s'avérer utile :
- Petites configurations statiques où le parc d'appareils change rarement
- Contrôle d'accès basique pour les terminaux existants qui ne peuvent pas utiliser d'authentification plus forte
- Facilité d'administration lorsque vous souhaitez empêcher les connexions accidentelles ou occasionnelles sur un réseau local
Il s'agit là de cas d'utilisation limités, et non d'une stratégie de sécurité globale.
Le filtrage MAC peut réduire les accès opportunistes. Il ne peut pas remplacer une authentification moderne.
Là où il n'a pas sa place
Pour le WiFi invités, les réseaux du personnel, les espaces de coworking, les grands sites et les environnements multi-locataires, le filtrage MAC est une mauvaise solution principale. Il ne prouve pas l'identité de l'utilisateur, ne remplace pas une authentification chiffrée et crée des frictions à chaque changement d'appareil.
Selon les standards de 2026, la question n'est pas de savoir si le filtrage MAC existe. Il existe. La vraie question est de savoir s'il doit être au cœur de votre architecture d'accès. Pour la majorité des réseaux d'entreprise, la réponse est non.
Comment fonctionne réellement le filtrage par adresse MAC
La manière la plus simple d'expliquer le filtrage MAC est d'imaginer le videur d'une boîte de nuit qui utilise une liste d'invités sur papier.
Un appareil tente de se connecter au WiFi. Le point d'accès détecte son adresse MAC et la vérifie par rapport à une liste enregistrée. Si l'adresse est approuvée, l'appareil se connecte. Si elle figure sur la liste de blocage ou est absente de la liste d'autorisation, l'appareil est rejeté.
Qu'est-ce qu'une adresse MAC
Une adresse MAC est un identifiant matériel associé à une interface réseau. Dans le contrôle d'accès WiFi, elle fonctionne comme une simple étiquette d'appareil, pas comme un identifiant secret.
Cette distinction est essentielle. Le point d'accès ne demande pas à l'appareil de prouver une confiance absolue. Il compare un identifiant visible à une règle locale.
Les deux modes courants
La plupart des routeurs et points d'accès prennent en charge deux grands types de filtrage MAC :
Mode liste d'autorisation (Allowlist)
Seules les adresses MAC répertoriées sont autorisées à se connecter. Il s'agit de l'option la plus stricte et la plus courante lorsque les administrateurs utilisent délibérément le filtrage MAC.Mode liste de blocage (Blocklist)
Les adresses MAC connues sont refusées, tandis que toutes les autres sont autorisées. Cette option est plus facile à gérer dans certains scénarios ponctuels, mais elle constitue un contrôle plus faible car, par défaut, l'accès reste ouvert aux appareils inconnus.
Ce qu'il se passe lors de la connexion
Le processus réel est simple :
- Un client commence l'association avec le réseau WiFi.
- L'AP lit l'adresse MAC du client présentée lors de ce processus.
- L'AP vérifie sa politique locale pour voir si l'adresse est autorisée ou refusée.
- L'AP autorise ou bloque l'accès en fonction du résultat de cette correspondance.
C'est tout le mécanisme. Il n'y a pas de magie derrière.
Ce qu'il ne fait pas
On attribue souvent au filtrage MAC des mérites en matière de protection qu'il n'offre pas.
Il ne chiffre pas le trafic. Il ne vérifie pas l'identité de l'utilisateur de l'appareil. Il ne garantit pas la conformité, l'état de sécurité de l'appareil ou son appartenance à un annuaire. Il ne résout pas l'accès des invités. Enfin, il ne crée pas de pistes d'identification utiles pour les décisions d'accès du personnel.
Règle pratique : Traitez le filtrage MAC comme une logique d'admission d'appareils, non comme une authentification.
C'est pourquoi des méthodes plus fortes comme WPA2 ou WPA3 sont recommandées depuis longtemps pour assurer une réelle sécurité WiFi. Une fois que vous considérez le filtrage MAC comme une simple liste d'invités sur papier plutôt que comme un système de confiance, le reste de ses compromis devient beaucoup plus facile à évaluer.
Les avantages et inconvénients pratiques pour votre réseau
Le meilleur argument contre le filtrage MAC dans les environnements d'entreprise n'est généralement pas lié à la sécurité théorique. C'est une question d'exploitation.
Une fonctionnalité peut être techniquement valide tout en étant la mauvaise solution car son coût d'administration ne s'arrête jamais. Le filtrage MAC entre dans cette catégorie. Chaque appareil autorisé doit être identifié, saisi et mis à jour dans une liste d'autorisation ou d'exclusion. Si un ordinateur portable est remplacé, qu'un adaptateur sans fil change ou qu'un utilisateur apporte un nouveau téléphone, la liste nécessite une intervention.
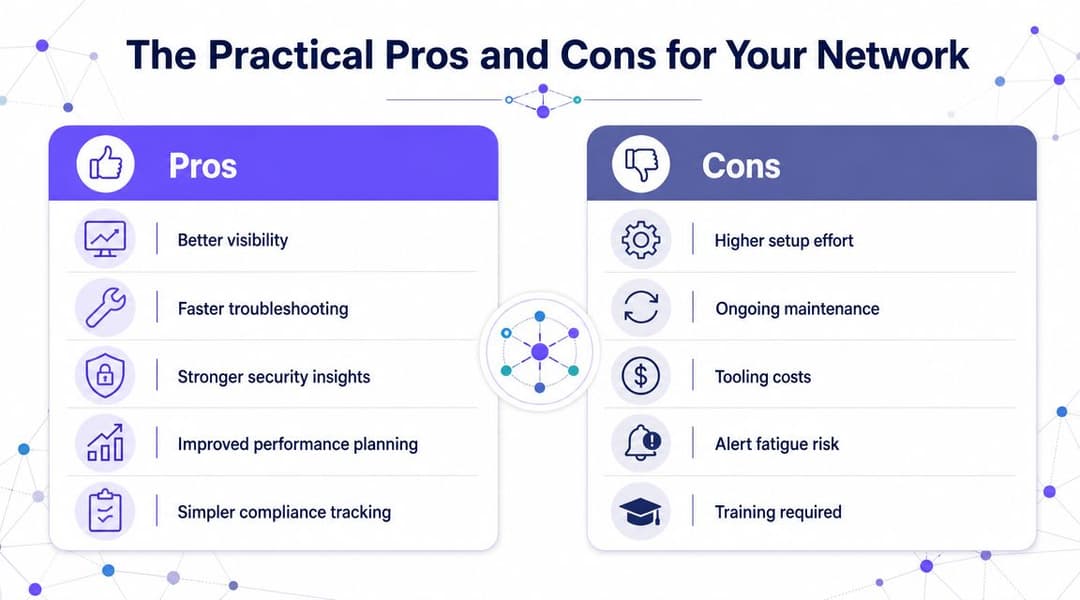
Les quelques avantages
Le filtrage MAC présente tout de même quelques atouts pratiques.
Concept simple
Les administrateurs juniors et les responsables non spécialisés le comprennent généralement rapidement. Un appareil figure sur la liste ou n'y figure pas.Utile pour les petits environnements statiques
Si vous disposez d'une poignée d'appareils fixes et de presque aucun changement, cela peut être gérable.Idéal pour les exceptions de politique limitées
Certains terminaux existants nécessitent encore un contrôle supplémentaire lorsque des méthodes plus robustes ne sont pas disponibles.
Les problèmes opérationnels majeurs
Les ennuis commencent lorsque le réseau doit refléter la réalité quotidienne.
Les directives des constructeurs exigent que les administrateurs identifient à l'avance chaque adresse MAC cliente et l'ajoutent à la liste d'autorisation ou d'exclusion. C'est précisément pourquoi cette fonctionnalité n'est pratique que lorsque le parc d'appareils est restreint et statique, comme le soulignent les conseils de Belkin sur le filtrage MAC.
Voici ce que cela implique dans l'administration quotidienne :
- La rotation du personnel crée une accumulation de tickets
Les nouveaux arrivants, les départs, les remplacements et les travailleurs temporaires déclenchent tous des modifications de listes. - Le BYOD se transforme en gestion de feuilles de calcul
Les téléphones, les tablettes et les ordinateurs portables personnels multiplient la charge de maintenance. - L'accès invité devient aberrant
Un hôtel, une clinique ou un point de vente ne peut pas raisonnablement pré-enregistrer des appareils temporaires un par un. - Les changements de matériel bloquent l'accès
Un utilisateur remplace un appareil et tout à coup "le WiFi ne fonctionne plus" alors que le problème réside simplement dans une politique obsolète.
Si votre méthode d'accès nécessite des modifications manuelles constantes pour maintenir les utilisateurs ordinaires en ligne, elle n'est pas évolutive. Elle est dépassée.
Pourquoi l'accès basé sur l'identité est plus évolutif
En revanche, les systèmes d'accès modernes lient l'admission à l'utilisateur, au certificat ou à l'état du répertoire plutôt qu'à un identifiant matériel susceptible de changer. Cela signifie que l'intégration, la révocation et les changements de rôle suivent des systèmes d'identité tels que Entra ID, Google Workspace ou Okta plutôt que des inventaires d'appareils gérés manuellement.
Pour les environnements d'entreprise multi-appareils au Royaume-Uni, la règle de conception est simple dans ces mêmes directives du constructeur sur les listes d'autorisation et d'exclusion. N'utilisez le filtrage MAC que comme politique complémentaire pour les terminaux hérités, et privilégiez des contrôles plus robustes pour les invités, le personnel et les environnements partagés.
Pourquoi le filtrage MAC échoue en tant qu'outil de sécurité
Les inconvénients opérationnels sont fastidieux. Les failles de sécurité sont encore pires.
Le filtrage MAC échoue en tant qu'outil de sécurité principal car il fait confiance à une valeur que les attaquants peuvent imiter et que les appareils modernes modifient de plus en plus volontairement. Cette combinaison le rend inefficace face aux utilisations abusives et face au comportement normal des appareils.
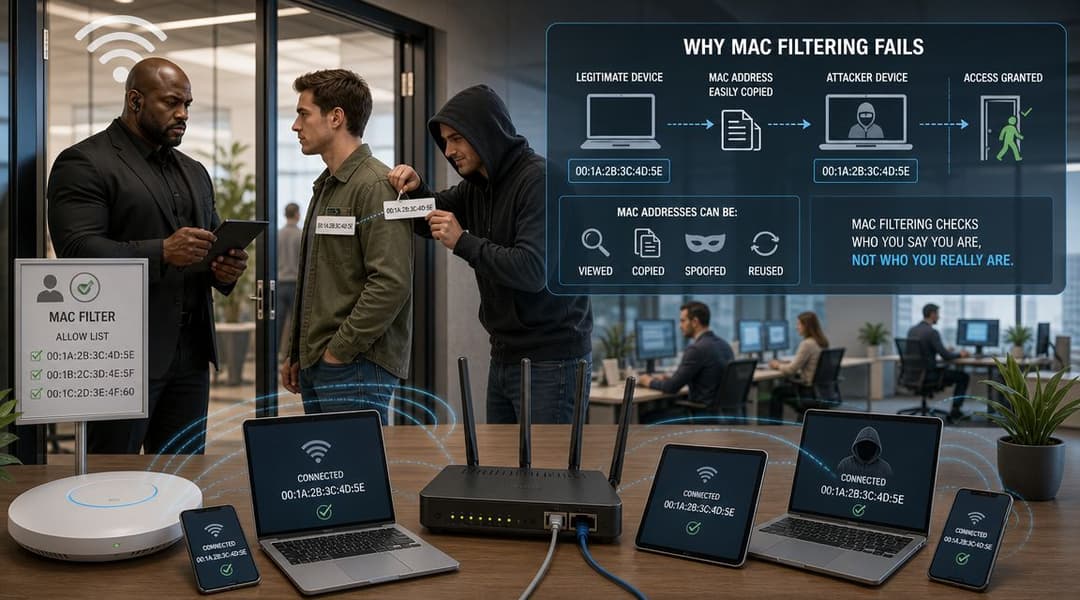
L'usurpation d'identité permet un contournement direct
Une adresse MAC peut être usurpée. En pratique, cela signifie qu'un appareil peut présenter une adresse MAC différente de celle attribuée en usine. Si un attaquant découvre une adresse approuvée, le filtre peut accepter l'imposteur car le réseau vérifie simplement l'étiquette au lieu de prouver l'identité réelle.
Pour les réseaux au Royaume-Uni, le filtrage MAC est faible en tant que contrôle autonome car les adresses MAC peuvent être usurpées, ce qui rend cette approche plus facile à contourner que les méthodes d'accès basées sur des clés de passe ou des certificats, comme l'explique la discussion de Portnox sur le filtrage par adresse MAC en 2026.
Cette faiblesse est d'autant plus critique dans les environnements exigeant de la traçabilité. Un site ou une entreprise ne veut pas seulement savoir qu'un "appareil connu est connecté". Elle veut savoir quel invité, employé, prestataire ou locataire a accédé à quel réseau et selon quelle politique.
L'activation de l'adresse aléatoire brise le modèle de l'autre côté
Les appareils modernes rendent également aléatoires les adresses MAC par souci de confidentialité. Cela signifie que l'identifiant dont dépend votre filtre peut ne pas rester stable, contrairement à ce que prévoyaient les anciennes architectures WiFi.
Ce n'est pas un bug, c'est une fonctionnalité de confidentialité. Les fabricants d'appareils l'ont introduite pour rendre le suivi passif plus difficile. C'est une bonne chose pour les utilisateurs, mais cela mine tout modèle d'accès reposant sur l'idée qu'une adresse matérielle est un identifiant permanent.
Si vous gérez des téléphones et des ordinateurs portables récents, comprendre comment les adresses MAC aléatoires affectent le fonctionnement du WiFi fait désormais partie de l'administration réseau de base.
Pourquoi l'argument de la sécurité s'effondre
Associez ces deux réalités et le filtrage MAC perd rapidement toute crédibilité :
- Si la MAC est visible, elle n'est pas secrète
- Si la MAC peut être copiée, elle n'est pas fiable
- Si la MAC change pour des raisons de confidentialité, elle n'est pas stable
- Si elle n'est ni secrète, ni fiable, ni stable, elle ne peut pas être votre principal signal d'identité
Une sécurité qui dépend d'une étiquette d'appareil modifiable sera toujours fragile.
C'est pourquoi le filtrage MAC crée souvent un faux sentiment de sécurité. Il peut bloquer quelques tentatives de connexion opportunistes, mais il ne constitue pas une barrière sérieuse pour les réseaux WiFi d'entreprise, d'invités ou partagés.
Alternatives modernes pour un accès réseau sécurisé
Une meilleure conception commence par un changement de question. Ne demandez pas : « À quelle adresse matérielle dois-je faire confiance ? » Demandez : « Comment cet utilisateur ou cet appareil doit-il prouver son identité, et quel accès doit en découler ? »
Cette transition mène à un accès basé sur l'identité. Au lieu de courir après des étiquettes d'appareils, vous authentifiez les personnes et les terminaux gérés à l'aide de méthodes conçues pour les réseaux modernes.
WPA3-Enterprise et 802.1X pour l'accès du personnel
Pour le WiFi des employés, la norme recommandée est le WPA3-Enterprise avec 802.1X. L'accès est lié aux identifiants des utilisateurs, à des certificats, ou aux deux, souvent adossés à des annuaires et systèmes SSO comme Microsoft Entra ID, Okta ou Google Workspace.
Cela résout plusieurs problèmes que le filtrage MAC n'a jamais pu résoudre :
- L'accès dépend de l'identité de l'utilisateur
- La révocation s'effectue dès que le statut change dans l'annuaire
- La politique peut varier selon le rôle, le groupe, le type d'appareil ou l'emplacement
- Les pistes d'audit ont une valeur bien plus réelle qu'une simple "adresse MAC détectée sur le SSID"
OpenRoaming et Passpoint pour le WiFi invité et public
Le WiFi invités requiert à la fois sécurité et simplicité. Les portails captifs traditionnels et les mots de passe partagés créent des frictions. Le filtrage MAC est encore moins adapté, car les appareils des invités sont de passage et utilisent souvent l'allocation d'adresses aléatoires pour protéger leur vie privée.
OpenRoaming et Passpoint font progresser l'expérience utilisateur. Les utilisateurs s'authentifient une seule fois via un flux d'identité de confiance, puis se connectent automatiquement et en toute sécurité dans les environnements participants. Cela offre aux sites une connectivité chiffrée dès le premier paquet, sans dépendre d'une logique d'adresse matérielle fragile.
Pour les équipes qui évaluent des solutions de contrôle d'accès réseau plus larges, c'est la ligne de démarcation majeure. Les contrôles basés sur des listes d'appareils sont statiques. L'accès basé sur l'identité est dynamique et dicté par des politiques de sécurité.
iPSK pour les appareils existants et sans interface
Certains appareils ne prennent toujours pas en charge la norme 802.1X. Les imprimantes, les capteurs, les scanners, les panneaux d'affichage et certains terminaux IoT entrent souvent dans cette catégorie.
C'est là que les Individual Pre-Shared Keys (iPSK) interviennent. Au lieu d'avoir un seul mot de passe partagé pour tous, chaque appareil ou catégorie d'appareils obtient ses propres identifiants et sa propre politique de sécurité. Cela vous offre une isolation, une révocation et un contrôle opérationnel bien supérieurs à ceux d'une liste d'autorisation de clés MAC.
Comparatif des méthodes de contrôle d'accès
| Fonctionnalité | Filtrage par adresse MAC | WPA3-Enterprise (802.1X) | OpenRoaming/Passpoint | PSK individuel (iPSK) |
|---|---|---|---|---|
| Modèle de confiance principal | Adresse de l'appareil | Identité de l'utilisateur ou de l'appareil | Identité fédérée ou de plateforme | Identifiant par appareil ou par politique |
| Adapté au WiFi du personnel | Faiblement adapté | Fortement adapté | Limité | Utile pour les appareils non-802.1X |
| Adapté au WiFi invité | Peu adapté | Généralement pas le modèle invité | Fortement adapté | Limité |
| Gère bien le renouvellement des appareils | Non | Oui | Oui | Mieux que les listes MAC |
| Prend en charge un contrôle de politique plus strict | Limité | Oui | Oui | Oui |
| Fonctionne bien avec les appareils à confidentialité aléatoire | Médiocre | Meilleur | Meilleur | Meilleur |
| Charge administrative | Maintenance manuelle de la liste | Gestion centralisée des identités | Intégration centralisée | Géré par appareil ou par politique |
Une trajectoire de migration pratique
Si vous remplacez le filtrage MAC dans un environnement de production, ne raisonnez pas de manière absolue. Pensez par catégorie d'utilisateurs et d'appareils :
- Le personnel et les prestataires passent à la norme 802.1X avec une authentification basée sur un annuaire.
- Les invités et le public passent à une intégration de type Passpoint ou OpenRoaming.
- Les appareils existants et sans écran passent à des alternatives basées sur iPSK ou sur des certificats lorsque cela est possible.
- Les anciens terminaux d'exception peuvent conserver temporairement des règles basées sur les adresses MAC, mais uniquement à titre complémentaire.
Un exemple dans ce domaine est Purple, qui prend en charge l'accès basé sur l'identité pour les invités et le personnel, OpenRoaming et Passpoint, ainsi que des options comme iPSK pour les environnements existants. C'est la catégorie de solution idéale à évaluer lorsque votre réseau a dépassé les listes d'appareils.
Conseils pratiques pour le secteur de l'hôtellerie, du commerce et de la santé
Différents secteurs d'activité se heurtent aux mêmes limites du filtrage MAC pour des raisons diverses. Les hôtels sont confrontés à la rotation rapide des invités. Les commerces ont besoin de segmenter le trafic des clients, du personnel et des opérations. Les établissements de santé ont besoin de garanties beaucoup plus strictes quant à l'identité des personnes et des appareils connectés.
Historiquement, le filtrage MAC est apparu comme une première étape importante du contrôle d'accès WiFi avant que l'authentification chiffrée moderne ne devienne la norme. Cela se justifiait à l'époque où les réseaux sans fil étaient plus simples et plus restreints. Cependant, dès les années 2010, les experts en sécurité soulignaient déjà ses limites, car les adresses MAC peuvent être modifiées manuellement, c'est pourquoi les réseaux d'entreprises et de sites actuels au Royaume-Uni le considèrent généralement tout au plus comme une mesure complémentaire, comme l'explique l'explication de Smallstep sur les limites du filtrage MAC.
Hôtellerie
Les hôtels, restaurants, bars et lieux d'événements ne peuvent pas gérer l'accès des invités sur une liste d'adresses MAC prédéfinie. Les utilisateurs sont de passage, les appareils ne sont pas gérés et la charge de support technique serait permanente.
Un meilleur modèle ressemble à ceci :
- Accès invité via Passpoint ou une méthode de connexion sans mot de passe similaire
- Accès du personnel via 802.1X et une identité basée sur l'authentification unique (SSO)
- Appareils administratifs isolés à l'aide de politiques basées sur les rôles ou de iPSK si nécessaire
Si vous rencontrez encore le filtrage MAC dans le secteur de l'hôtellerie, il est généralement lié à une exception héritée très spécifique plutôt qu'à la conception principale du réseau.
Commerce
Les réseaux de vente au détail ont besoin d'une séparation claire. Les terminaux de point de vente, les douchettes d'inventaire, les mobiles du personnel, l'affichage dynamique et le WiFi des clients ne doivent pas cohabiter derrière une simple liste d'appareils faisant office de politique d'accès.
Utilisez plutôt l'identité et la segmentation :
- Les identités du personnel sont associées aux réseaux du personnel
- Les appareils opérationnels bénéficient d'un accès strictement délimité
- Le trafic des clients reste isolé des systèmes internes
Le filtrage MAC peut sembler séduisant pour les terminaux fixes, mais les approches iPSK ou basées sur des certificats sont plus faciles à gérer et à révoquer proprement.
Santé
Les environnements de santé ont la plus faible tolérance face aux identités faibles. Les flux de travail cliniques, les appareils partagés, le personnel itinérant et les systèmes sensibles exigent tous des contrôles plus stricts que de simples vérifications d'adresses matérielles.
Dans le secteur de la santé, « appareil connu » n'est pas synonyme « d'utilisateur autorisé selon la bonne politique de sécurité ».
C'est le principe de conception fondamental. Si la tablette d'un service hospitalier est remplacée, empruntée ou reconfigurée, le filtrage MAC ne vous dit pas si la connexion doit être approuvée. Un accès basé sur l'identité et une politique de segmentation des appareils sont des choix bien plus sûrs.
Dépasser les listes d'appareils pour passer à une sécurité basée sur l'identité
Le filtrage MAC n'est pas inutile. Il n'est simplement plus suffisant comme réponse principale.
Cette méthode provient d'une époque antérieure de l'administration WiFi, lorsque les réseaux étaient plus petits et le modèle de menace plus simple. Les environnements d'aujourd'hui sont mobiles, partagés, soucieux de la confidentialité et soumis à de nombreuses politiques de sécurité. Un contrôle basé sur des identifiants matériels fixes ne peut plus suivre le rythme de cette réalité.
Cette leçon plus large s'applique également en dehors du secteur des réseaux. Les équipes de gestion des infrastructures ont constaté la même évolution pour l'accès physique. Les anciens systèmes reposaient sur des listes statiques et des identifiants partagés, tandis que les nouvelles plateformes utilisent l'identité, l'automatisation et les politiques de sécurité. Pour un exemple hors réseau, ce guide sur les solutions automatisées de contrôle d'accès pour salles de sport montre la même transition de règles d'admission manuelles vers un contrôle d'accès plus intelligent.
Pour le WiFi, le principe de conception moderne est simple. Faites confiance à l'identité, pas à une étiquette matérielle modifiable. Utilisez des méthodes capables de prouver l'identité d'une personne ou d'un appareil géré, appliquez les politiques de manière cohérente et révoquez l'accès proprement lorsque le statut change. Si vous passez en revue votre feuille de route sans fil, cette perspective plus large sur les réseaux sans fil sécurisés est le bon point de départ.
Le résultat pratique est une meilleure sécurité et une réduction de la charge administrative. Vous passez moins de temps à modifier des listes et plus de temps à appliquer de réelles politiques de sécurité pour le personnel, les invités, les locataires et les appareils.
Si vous remplacez le filtrage MAC par un modèle d'accès plus moderne, Purple est une plateforme à évaluer pour l'accès invité sans mot de passe, l'authentification du personnel liée aux fournisseurs d'identité, la prise en charge d'OpenRoaming et Passpoint, ainsi que les options de politique pour les appareils existants.



