
Die meisten Ratschläge zum Thema was ist MAC-Adressen-Filterung behandeln diese immer noch wie eine sinnvolle WiFi-Sicherheitseinstellung. Das ist veraltet.
Die MAC-Filterung ist keine moderne Sicherheitsmaßnahme. Sie ist eine Geräteliste. Ihr Router oder Access Point überprüft eine Hardware-Kennung und entscheidet dann, ob dieses Gerät Zugriff auf das Netzwerk erhält. Das war sinnvoll, als drahtlose Netzwerke noch kleiner waren, die Anzahl der Geräte geringer war und die meisten Administratoren eher versuchten, zufällige Verbindungen aus der Nachbarschaft fernzuhalten, anstatt gleichzeitig Mitarbeiter, Gäste, externe Dienstleister, Mieter und nicht verwaltete Endgeräte zu verwalten.
In modernen Unternehmensnetzwerken bricht dieses Modell schnell zusammen. Die Kennung, auf die es sich stützt, ist nicht geheim, kann imitiert werden und bleibt auf modernen Geräten oft nicht stabil. Der administrative Aufwand wächst zudem in die völlig falsche Richtung. Jedes neue Telefon, jeder ausgetauschte Laptop, jeder gewechselte Adapter und jedes Gastgerät verwandelt eine "einfache Kontrolle" in eine manuelle Listenpflege.
Aus diesem Grund verknüpfen die meisten professionellen WLAN-Designs den Zugriff mittlerweile mit Identität, Zertifikaten, SSO oder rollenbasierten Richtlinien und nicht mit einer veränderbaren Hardwareadresse. Die MAC-Filterung existiert in Produkten immer noch, da einige Randfälle sie weiterhin benötigen. Aber sie als primäre Kontrollinstanz für WiFi in Unternehmen, im Gastgewerbe, im Einzelhandel oder im Gesundheitswesen zu behandeln, ist eine veraltete Gewohnheit und keine solide Designentscheidung.
Ist die MAC-Adressen-Filterung im Jahr 2026 noch relevant?
Wenn Ihnen jemand erzählt, dass die MAC-Filterung eine starke Methode zur Absicherung von WiFi ist, sollten Sie das sofort hinterfragen.
In der britischen Wireless-Praxis versteht man MAC-Adressfilterung am besten als eine Zugriffskontrollliste für Geräte und weniger als ein starkes Sicherheitsinstrument. Ein Router oder Access Point überprüft die MAC-Adresse eines Geräts, wenn es versucht, sich mit einem WiFi-Netzwerk zu verbinden, und lässt die Verbindung dann basierend auf einer Whitelist oder Blacklist zu oder blockiert sie. Das Problem ist einfach. Die MAC-Adresse ist nicht geheim, wird bei der WiFi-Assoziierung im Klartext gesendet und kann manipuliert werden. Daher hilft diese Kontrolle eher bei der grundlegenden Geräteverwaltung als bei der Verschlüsselung oder echten Identitätssicherung, wie in dieser Übersicht zur MAC-Filterung erläutert wird.
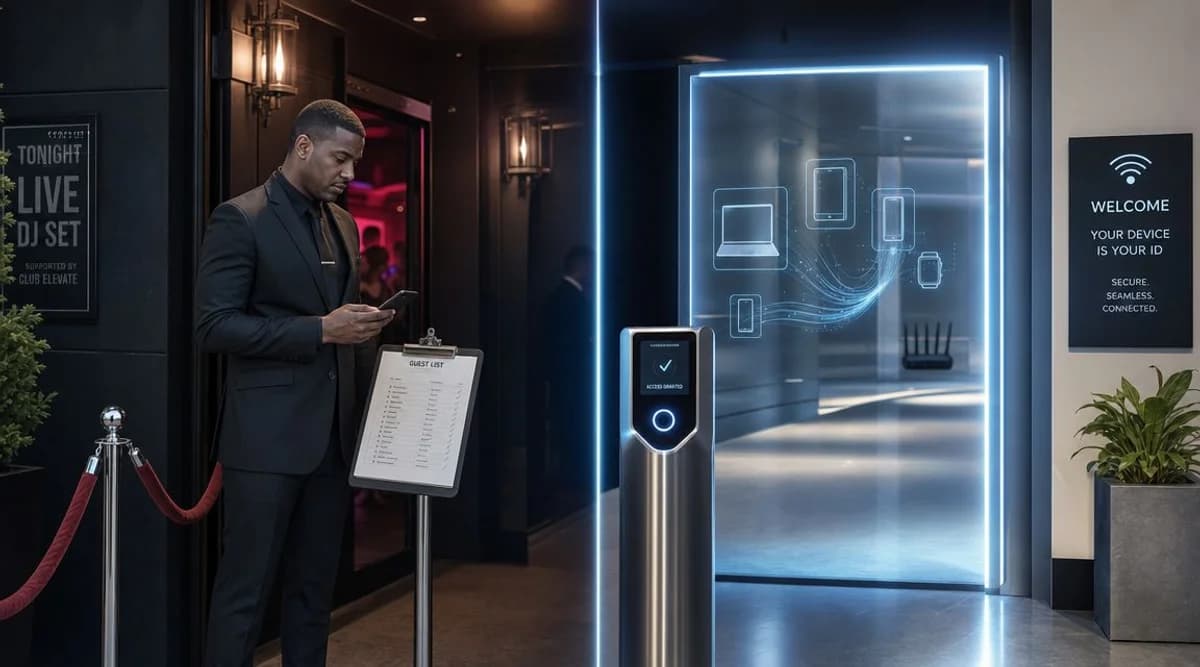
Dieser einzige Punkt ändert die Art und Weise, wie Sie über diese Funktion denken sollten. Sie ähnelt eher einer Klemmbrett-Liste an der Tür als einem vertrauenswürdigen Ausweissystem. Wenn die Kennung beobachtet und kopiert werden kann, überprüft das Netzwerk nicht, wer der Benutzer ist. Es prüft lediglich, ob ein präsentiertes Label mit einem auf der Liste übereinstimmt.
Wo es immer noch passt
Es gibt immer noch wenige spezifische Fälle, in denen eine MAC-Filterung nützlich sein kann:
- Kleine statische Setups, bei denen sich der Gerätebestand selten ändert
- Grundlegende Zugangskontrolle für ältere Endgeräte, die keine stärkere Authentifizierung unterstützen
- Administrative Erleichterung, wenn Sie verhindern möchten, dass sich versehentliche oder flüchtige Verbindungen mit einem lokalen Netzwerk verbinden
Dies sind begrenzte Anwendungsfälle und keine umfassende Sicherheitsstrategie.
Die MAC-Filterung kann den unbefugten Gelegenheitszugriff einschränken. Sie kann jedoch eine moderne Authentifizierung nicht ersetzen.
Wo es nicht geeignet ist
Für Gäste WiFi, Personalnetzwerke, Shared Workspaces, Veranstaltungsorte und mandantenfähige Standorte ist die MAC-Filterung das falsche primäre Instrument. Sie beweist keine Benutzeridentität, ersetzt keine verschlüsselte Authentifizierung und führt bei jedem Gerätewechsel zu Reibungsverlusten.
Nach den Standards von 2026 stellt sich nicht die Frage, ob es MAC-Filterung gibt. Die gibt es. Die entscheidende Frage ist, ob sie im Mittelpunkt Ihres Zugriffsdesigns stehen sollte. Für die meisten Unternehmensnetzwerke lautet die Antwort: Nein.
Wie MAC-Adressen-Filterung tatsächlich funktioniert
Der anschaulichste Weg, die MAC-Filterung zu erklären, ist der Vergleich mit einem Türsteher in einem Nachtclub, der eine gedruckte Gästeliste verwendet.
Ein Gerät versucht, sich mit dem WiFi zu verbinden. Der Access Point sieht seine MAC-Adresse und gleicht sie mit einer gespeicherten Liste ab. Wenn die Adresse freigegeben ist, erhält das Gerät Zugriff. Steht sie auf der Sperrliste oder ist nicht auf der Freigabeliste, wird das Gerät abgewiesen.
Was eine MAC-Adresse ist
Eine MAC-Adresse ist eine Hardware-Kennung, die einer Netzwerkschnittstelle zugeordnet ist. Bei der WiFi-Zugriffskontrolle fungiert sie wie ein Geräte-Etikett, nicht wie ein geheimes Anmeldedaten-Element.
Dieser Unterschied ist wichtig. Der Access Point verlangt vom Gerät nicht, dass es tiefes Vertrauen beweist. Er gleicht lediglich eine sichtbare Kennung mit einer lokalen Regel ab.
Die zwei gängigen Modi
Die meisten Router und Access Points unterstützen zwei grundlegende Arten der MAC-Filterung:
Allowlist-Modus (Zulassungsliste)
Nur aufgelistete MAC-Adressen dürfen eine Verbindung herstellen. Dies ist die strengere und gängigere Option, wenn Administratoren die MAC-Filterung gezielt einsetzen.Blocklist-Modus (Sperrliste)
Bekannte MAC-Adressen werden blockiert, während alle anderen zugelassen sind. Dies ist in einigen Ad-hoc-Szenarien einfacher zu verwalten, als Kontrollmaßnahme jedoch schwächer, da der Standardzugang für unbekannte Geräte weiterhin offen ist.
Was beim Verbindungsaufbau geschieht
Der eigentliche Prozess ist unkompliziert:
- Ein Client startet die Verbindung mit dem WiFi Netzwerk.
- Der AP liest die MAC-Adresse des Clients aus, die während dieses Vorgangs übermittelt wird.
- Der AP überprüft seine lokale Richtlinie, um festzustellen, ob die Adresse zugelassen oder blockiert ist.
- Der AP erlaubt oder sperrt den Zugriff basierend auf diesem Abgleichergebnis.
Das ist der gesamte Mechanismus. Es steckt keine Magie dahinter.
Was es nicht leistet
Der MAC-Filterung wird oft fälschlicherweise Schutz zugeschrieben, den sie gar nicht bietet.
Es verschlüsselt den Datenverkehr nicht. Es verifiziert nicht die Person, die das Gerät nutzt. Es garantiert weder den Gerätestatus noch den Compliance-Zustand oder die Zugehörigkeit zum Verzeichnis. Es löst nicht das Onboarding von Gästen. Es erstellt keine nützlichen Identitätsprotokolle für Zugriffsentscheidungen von Mitarbeitern.
Praktische Regel: Behandeln Sie die MAC-Filterung als Logik für den Gerätezugang, nicht als Authentifizierung.
Aus diesem Grund werden stärkere Methoden wie WPA2 oder WPA3 seit langem für echte drahtlose Sicherheit empfohlen. Sobald Sie die Filterung eher als Gästeliste aus Papier und nicht als Vertrauenssystem betrachten, lassen sich die übrigen Kompromisse viel einfacher beurteilen.
Die praktischen Vor- und Nachteile für Ihr Netzwerk
Das beste Argument gegen die MAC-Filterung in Unternehmensumgebungen ist meist nicht die theoretische Sicherheit. Es ist der Betrieb.
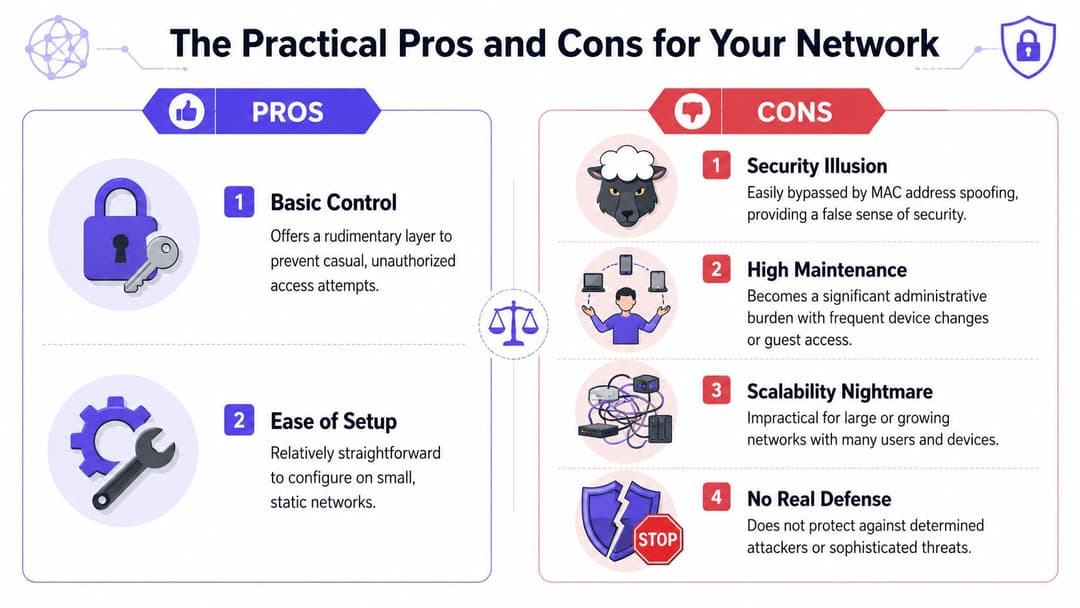
Eine Funktion kann technisch einwandfrei sein und trotzdem die falsche Lösung darstellen, weil der administrative Aufwand niemals aufhört. Die MAC-Filterung fällt in diese Kategorie. Jedes zugelassene Gerät muss identifiziert, eingetragen und in einer Allowlist oder Blocklist gepflegt werden. Wenn ein Laptop ausgetauscht wird, sich ein WLAN-Adapter ändert oder ein Benutzer ein neues Telefon mitbringt, muss die Liste angepasst werden.
Die wenigen Vorteile
Die MAC-Filterung hat durchaus einige praktische Stärken.
Einfaches Konzept
Junior-Admins und fachfremde Manager verstehen es meist schnell. Ein Gerät steht entweder auf der Liste oder nicht.Nützlich für kleine, statische Umgebungen
Wenn Sie nur eine Handvoll fester Geräte und so gut wie keine Fluktuation haben, kann es praktikabel sein.Gut für begrenzte Richtlinienausnahmen
Einige Legacy-Endpunkte benötigen immer noch eine ergänzende Kontrolle, wenn stärkere Methoden nicht verfügbar sind.
Die größeren betrieblichen Probleme
Die Probleme beginnen, wenn das Netzwerk das reale Leben widerspiegelt.
Die Richtlinien der Hersteller verlangen von Administratoren, jede Client-MAC-Adresse vorab zu identifizieren und zur Allowlist oder Blocklist hinzuzufügen. Genau aus diesem Grund ist die Funktion nur dann praktikabel, wenn der Gerätebestand klein und statisch ist, wie in den Richtlinien zur MAC-Filterung von Belkin beschrieben.
Für die tägliche Administration bedeutet das Folgendes:
- Mitarbeiterfluktuation führt zu Ticket-Flut
Neueinsteiger, Abgänge, Ersatzgeräte und Zeitarbeiter erfordern ständige Änderungen der Listen. - BYOD wird zur Tabellenkalkulations-Arbeit
Smartphones, Tablets und private Laptops vervielfachen den Wartungsaufwand. - Gästezugang wird absurd
Ein Hotel, eine Klinik oder ein Einzelhandelsgeschäft kann unmöglich alle temporären Geräte einzeln vorab registrieren. - Hardware-Wechsel blockieren den Zugang
Ein Benutzer tauscht ein Gerät aus und plötzlich "funktioniert das WiFi nicht", obwohl das Problem in Wahrheit eine veraltete Richtlinie ist.
Wenn Ihre Zugriffsmethode ständige manuelle Anpassungen erfordert, um normale Benutzer online zu halten, ist sie nicht skalierbar. Sie driftet ab.
Warum identitätsbasierter Zugriff besser skaliert
Im Gegensatz dazu knüpfen moderne Zugriffssysteme den Zugang an den Benutzer-, Zertifikats- oder Verzeichnisstatus statt an eine Hardware-Kennung, die sich ändern kann. Das bedeutet, dass Onboarding, Sperrung und Rollenänderungen Identitätssystemen wie Entra ID, Google Workspace oder Okta folgen und nicht manuell geführten Gerätebeständen.
Für britische Geschäftsumgebungen mit vielen Geräten ist die Designregel in derselben Herstellerrichtlinie zu Allowlists und Blocklists eindeutig. Nutzen Sie die MAC-Filterung nur als ergänzende Richtlinie für ältere Endgeräte und bevorzugen Sie stärkere Kontrollen für Gäste, Mitarbeiter und gemeinsam genutzte Umgebungen.
Warum die MAC-Filterung als Sicherheitswerkzeug versagt
Die betrieblichen Nachteile sind ärgerlich. Die Sicherheitslücken sind noch schlimmer.
Die MAC-Filterung versagt als primäres Sicherheitswerkzeug, weil sie einem Wert vertraut, den Angreifer imitieren können und den moderne Geräte zunehmend absichtlich ändern. Diese Kombination macht sie sowohl anfällig für aktiven Missbrauch als auch inkompatibel mit normalem Geräteverhalten.
Spoofing ist die direkte Umgehung
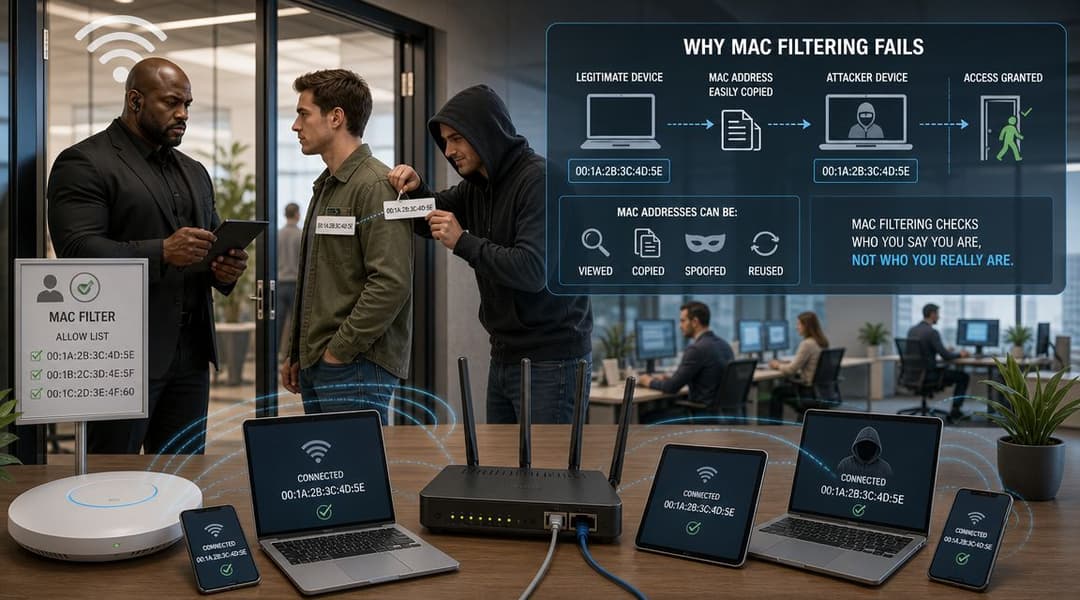
Eine MAC-Adresse kann manipuliert (gespooft) werden. In der Praxis bedeutet dies, dass ein Gerät eine andere MAC-Adresse als die werkseitig zugewiesene vorweisen kann. Wenn ein Angreifer eine zugelassene Adresse herausfindet, akzeptiert der Filter unter Umständen den Angreifer, da das Netzwerk lediglich das Label prüft und nicht die tatsächliche Identität nachweist.
Für Netzwerke im Vereinigten Königreich ist die MAC-Filterung als eigenständige Kontrollmaßnahme schwach, da MAC-Adressen gefälscht werden können. Dadurch lässt sich dieser Ansatz leichter umgehen als passwort- oder zertifikatsbasierte Zugriffsmethoden, wie in der Diskussion von Portnox zur MAC-Adressfilterung im Jahr 2026 erläutert wird.
Diese Schwachstelle wiegt in Umgebungen, die Auditierbarkeit erfordern, noch schwerer. Ein Veranstaltungsort oder ein Unternehmen möchte nicht nur wissen, dass "ein bekanntes Gerät verbunden ist". Sie wollen wissen, welcher Gast, Mitarbeiter, Auftragnehmer oder Mieter auf welches Netzwerk und unter welcher Richtlinie zugegriffen hat.
Die Randomisierung hebelt das Modell von der anderen Seite aus
Moderne Geräte randomisieren zudem MAC-Adressen aus Gründen des Datenschutzes. Das bedeutet, dass die Kennung, von der Ihr Filter abhängt, möglicherweise nicht so stabil bleibt, wie es ältere WiFi-Designs angenommen haben.
Dies ist kein Fehler. Es ist eine Datenschutzfunktion. Die Gerätehersteller haben sie eingeführt, um passives Tracking zu erschweren. Das ist gut für die Nutzer, untergräbt jedoch jedes Zugriffsmodell, das auf der Vorstellung basiert, eine Hardwareadresse sei ein dauerhafter Identitätsanker.
Wenn Sie mit aktuellen Smartphones und Laptops zu tun haben, gehört das Verständnis dafür, wie sich randomisierte MAC-Adressen auf den WiFi Betrieb auswirken, mittlerweile zur grundlegenden Wireless-Administration.
Warum das Sicherheitskonzept in sich zusammenbricht
Nimmt man diese beiden Realitäten zusammen, verliert die MAC-Filterung schnell an Glaubwürdigkeit:
- Wenn die MAC-Adresse sichtbar ist, ist sie nicht geheim
- Wenn die MAC-Adresse kopiert werden kann, ist sie nicht vertrauenswürdig
- Wenn sich die MAC-Adresse zum Schutz der Privatsphäre ändert, ist sie nicht stabil
- Wenn sie weder geheim, vertrauenswürdig noch stabil ist, kann sie nicht Ihr primäres Identitätssignal sein
Sicherheit, die von einer veränderbaren Gerätekennung abhängt, wird immer anfällig sein.
Deshalb vermittelt die MAC-Filterung oft ein trügerisches Gefühl von Kontrolle. Sie hält vielleicht einige unbefugte Verbindungsversuche auf, ist aber keine ernsthafte Barriere für Enterprise-, Gäste- oder Shared-Access WiFi.
Moderne Alternativen für sicheren Netzwerkzugriff
Ein besseres Design beginnt mit einer anderen Frage. Fragen Sie nicht: „Welcher Hardware-Adresse soll ich vertrauen?“, sondern: „Wie soll dieser Benutzer oder dieses Gerät seine Identität nachweisen, und welcher Zugriff sollte daraus resultieren?“
Dieser Wandel führt zu identitätsbasiertem Zugriff. Anstatt Gerätekennzeichnungen hinterherzujagen, authentifizieren Sie Personen und verwaltete Endpunkte mit Methoden, die für moderne Netzwerke entwickelt wurden.
WPA3-Enterprise und 802.1X für den Mitarbeiterzugang
Für das Mitarbeiter WiFi ist WPA3-Enterprise mit 802.1X der Standardweg. Der Zugriff ist an Benutzeranmeldedaten, Zertifikate oder beides gebunden, oft gestützt durch Verzeichnis- und SSO-Systeme wie Microsoft Entra ID, Okta oder Google Workspace.
Dies löst mehrere Probleme, die eine MAC-Filterung niemals lösen könnte:
- Der Zugriff folgt der Benutzeridentität
- Der Widerruf erfolgt, wenn sich der Status im Verzeichnis ändert
- Richtlinien können je nach Rolle, Gruppe, Gerätetyp oder Standort variieren
- Audit-Trails sind weitaus aussagekräftiger als „MAC-Adresse auf SSID erkannt“
OpenRoaming und Passpoint für Gäste und öffentliches WiFi
Gäste WiFi erfordert sowohl Sicherheit als auch Komfort. Herkömmliche Captive Portale und gemeinsame Passwörter sorgen für Hürden. Die MAC-Filterung ist noch weniger geeignet, da Gastgeräte nur temporär aktiv sind und häufig datenschutzrelevante Randomisierung nutzen.
OpenRoaming und Passpoint bringen das Erlebnis einen Schritt weiter. Benutzer authentifizieren sich einmal über einen vertrauenswürdigen Identitätsfluss und verbinden sich dann in teilnehmenden Umgebungen sicher und automatisch. Das bietet Veranstaltungsorten verschlüsselte Konnektivität ab dem ersten Paket, ohne sich auf eine fehleranfällige Hardware-Adressen-Logik verlassen zu müssen.
Für Teams, die umfassendere Lösungen zur Netzwerkzugriffskontrolle evaluieren, ist dies die entscheidende Trennlinie. Auf Gerätelisten basierende Kontrollen sind statisch. Ein identitätsbasiertes Onboarding ist dynamisch und richtliniengesteuert.
iPSK für ältere und bildschirmlos betriebene Geräte
Einige Geräte unterstützen nach wie vor kein 802.1X. Drucker, Sensoren, Scanner, Beschilderungseinheiten und bestimmte IoT-Endpunkte fallen oft in diese Kategorie.
Hier helfen Individual Pre-Shared Keys (iPSK). Statt eines gemeinsamen Passworts für alle erhält jedes Gerät oder jede Geräteklasse eigene Anmeldedaten und Richtlinien. Das bietet Ihnen eine weitaus bessere Isolation, Widerrufsmöglichkeiten und operative Kontrolle als eine MAC-Zulassungsliste.
Vergleich der Zugriffskontrollmethoden
| Feature | MAC Address Filtering | WPA3-Enterprise (802.1X) | OpenRoaming/Passpoint | Individual PSK (iPSK) |
|---|---|---|---|---|
| Primäres Vertrauensmodell | Geräteadresse | Benutzer- oder Geräteidentität | Föderierte oder Plattform-Identität | Anmeldeinformationen pro Gerät oder Richtlinie |
| Geeignet für Mitarbeiter-WiFi | Schwach geeignet | Sehr gut geeignet | Eingeschränkt | Nützlich für Nicht-802.1X-Geräte |
| Geeignet für Gäste-WiFi | Schlecht geeignet | Normalerweise nicht das Gästemodell | Sehr gut geeignet | Eingeschränkt |
| Kommt mit hoher Gerätefluktuation zurecht | Nein | Ja | Ja | Besser als MAC-Listen |
| Unterstützt stärkere Richtlinienkontrolle | Eingeschränkt | Ja | Ja | Ja |
| Funktioniert gut mit gerätegenerierter Datenschutz-Randomisierung | Schlecht | Besser | Besser | Besser |
| Administrativer Aufwand | Manuelle Listenpflege | Zentrales Identitätsmanagement | Zentrales Onboarding | Verwaltet pro Gerät oder Richtlinie |
Ein praktischer Migrationspfad
Wenn Sie die MAC-Filterung in einer Live-Umgebung ersetzen, denken Sie nicht in Absoluten. Denken Sie nach Benutzer- und Gerätekategorie:
- Mitarbeiter und externe Dienstleister wechseln zu 802.1X mit verzeichnisgestützter Authentifizierung.
- Gäste und öffentliche Nutzer wechseln zu einem Onboarding im Passpoint- oder OpenRoaming-Stil.
- Legacy- und Headless-Geräte wechseln zu iPSK oder zertifikatsbasierten Alternativen, sofern diese unterstützt werden.
- Ausnahmefälle bei alten Endgeräten können vorübergehend MAC-basierte Regeln beibehalten, jedoch nur als Ergänzung.
Ein Beispiel in diesem Bereich ist Purple, das identitätsbasierten Gast- und Mitarbeiterzugriff, OpenRoaming und Passpoint sowie Optionen wie iPSK für Legacy-Umgebungen unterstützt. Das ist die richtige Kategorie von Lösung, die Sie evaluieren sollten, wenn Ihr Netzwerk aus Gerätelisten herausgewachsen ist.
Praktische Leitlinien für Gastgewerbe, Einzelhandel und Gesundheitswesen
Verschiedene Branchen stoßen aus unterschiedlichen Gründen an dieselben Grenzen der MAC-Filterung. Hotels kämpfen mit dem Gäste-Fluktuation. Einzelhändler benötigen eine Segmentierung zwischen Kunden-, Mitarbeiter- und Betriebsdatenverkehr. Organisationen im Gesundheitswesen benötigen eine stärkere Gewissheit darüber, wer und was sich verbindet.
Historisch gesehen entstand die MAC-Filterung als ein früher Meilenstein der WiFi-Zugriffskontrolle, bevor die moderne verschlüsselte Authentifizierung zum Standard wurde. Sie war sinnvoll, als drahtlose Netzwerke noch einfacher und kleiner waren. Doch schon in den 2010er Jahren wiesen Sicherheitsexperten auf ihre Grenzen hin, da MAC-Adressen manuell geändert werden können. Aus diesem Grund betrachten moderne britische Unternehmens- und Veranstaltungsnetzwerke diese Methode bestenfalls als Ergänzung, wie in Smallsteps Erklärung der Einschränkungen der MAC-Filterung erläutert wird.
Hotellerie
Hotels, Restaurants, Bars und Veranstaltungsorte können den Gastzugang nicht über eine gepflegte MAC-Liste abwickeln. Die Nutzerschaft wechselt ständig, die Geräte sind unmanaged und der Support-Aufwand wäre permanent hoch.
Ein besseres Modell sieht so aus:
- Gästezugang durch Passpoint oder ähnliches passwortloses Onboarding
- Mitarbeiterzugang über 802.1X und SSO-gestützte Identität
- Back-Office-Geräte bei Bedarf getrennt durch rollenbasierte Richtlinien oder iPSK
Wenn man in der Hotellerie noch auf MAC-Filterung stößt, ist diese meist an eine enge Altlasten-Ausnahme gebunden und nicht Teil des Hauptnetzwerkdesigns.
Einzelhandel
Einzelhandelsnetzwerke benötigen eine klare Trennung. Kassensysteme, mobile Handgeräte zur Bestandsaufnahme, Smartphones der Mitarbeiter, digitale Beschilderungen und das Kunden WiFi sollten nicht hinter einer Geräteliste versteckt werden, die sich als Zugriffsrichtlinie ausgibt.
Nutzen Sie stattdessen Identität und Segmentierung:
- Mitarbeiteridentitäten werden den Mitarbeiternetzwerken zugeordnet
- Betriebsgeräte erhalten einen eng begrenzten Zugriff
- Der Kundenverkehr bleibt von internen Systemen isoliert
Die MAC-Filterung mag für feste Terminals verlockend aussehen, aber iPSK- oder zertifikatsbasierte Ansätze sind einfacher zu verwalten und lassen sich sauberer widerrufen.
Gesundheitswesen
In Umgebungen des Gesundheitswesens gibt es die geringste Toleranz für schwache Identitäten. Klinische Arbeitsabläufe, gemeinsam genutzte Geräte, mobiles Personal und sensible Systeme erfordern alle strengere Kontrollen als Prüfungen von Hardware-Adressen.
Im Gesundheitswesen ist ein „bekanntes Gerät“ nicht dasselbe wie ein „autorisierter Benutzer unter der richtigen Richtlinie“.
Das ist das entscheidende Designprinzip. Wenn ein Stations-Tablet ausgetauscht, ausgeliehen oder neu konfiguriert wird, sagt die MAC-Filterung kaum etwas darüber aus, ob der Verbindung vertraut werden sollte. Eine identitätsbasierte Zugriffskontrolle und eine segmentierte Geräterichtlinie sind weitaus sicherere Optionen.
Der Schritt von Gerätelisten hin zu identitätsbasierter Sicherheit
Die MAC-Filterung ist nicht nutzlos. Sie ist nur als primäre Lösung nicht mehr ausreichend.
Es stammt aus einer früheren Phase der WiFi Administration, als Netzwerke kleiner und das Bedrohungsszenario einfacher waren. Die heutigen Umgebungen sind mobil, gemeinsam genutzt, datenschutzbewusst und stark von Richtlinien geprägt. Eine Kontrolle, die auf festen Geräte-IDs basiert, kann mit dieser Realität nicht mehr Schritt halten.
Die allgemeinere Erkenntnis zeigt sich auch außerhalb des Netzwerkbereichs. Facility-Teams haben im Bereich des physischen Zugangs dieselbe Erfahrung gemacht. Ältere Systeme stützten sich auf statische Listen und gemeinsam genutzte Zugangsdaten, während neuere Plattformen auf Identität, Automatisierung und Richtlinien setzen. Wenn Sie ein Beispiel außerhalb der Netzwerktechnik suchen, zeigt dieser Leitfaden für automatisierte Fitnessstudio-Zugangslösungen denselben Wandel von manuellen Einlassregeln zu einer intelligenteren Zugriffskontrolle.
Für WiFi ist das moderne Designprinzip einfach: Vertrauen Sie der Identität, nicht einer veränderbaren Hardware-Kennzeichnung. Nutzen Sie Methoden, die nachweisen können, wer eine Person oder ein verwaltetes Gerät ist, wenden Sie Richtlinien konsequent an und entziehen Sie den Zugriff sauber, wenn sich der Status ändert. Wenn Sie Ihre Wireless-Roadmap überprüfen, ist diese breitere Perspektive auf sichere drahtlose Netzwerke der richtige Ausgangspunkt.
Das praktische Ergebnis ist bessere Sicherheit und weniger Administrationsaufwand. Sie verbringen weniger Zeit mit der Bearbeitung von Listen und mehr Zeit mit der Durchsetzung echter Richtlinien für Mitarbeiter, Gäste, Mieter und Geräte.
Wenn Sie die MAC-Filterung durch ein moderneres Zugriffsmodell ersetzen, ist Purple eine zu prüfende Plattform für passwortfreien Gastzugang, an Identitätsanbieter gekoppelte Mitarbeiter-Authentifizierung, OpenRoaming- und Passpoint-Unterstützung sowie Richtlinienoptionen für ältere Geräte.



