
MAC address filtering vulnerability & architecture advisor
Audit your wireless network access controls against modern spoofing attacks and mobile MAC randomisation. Select your current configuration to model your exposure rating, administrative overhead, and zero-trust migration path.
Defines compliance standards and device diversity.
Primary mechanism controlling client association.
Determines private MAC randomisation behaviour.
Assessment results
Replace static MAC tables. Modern mobile operating systems (iOS 14+ and Android 10+ by default, Windows when enabled) present private MAC addresses, causing persistent authentication drops, and any allowed MAC can be spoofed in seconds. For corporate devices, transition to 802.1X EAP-TLS with Cloud RADIUS. For headless IoT hardware, deploy Identity PSK (iPSK) with dynamic VLAN steering.
In a corporate enterprise office, your team spends approximately 19 hours monthly adding MAC addresses and resolving false lockouts caused by randomised private addresses. ISO 27001 access control evidence covers who connected and on what credential.
Request an enterprise WiFi security architecture assessment
Consult with a Purple wireless security specialist to replace obsolete MAC filters with 802.1X Cloud RADIUS, Passpoint guest access, and dynamic iPSK segmentation.
Complete the details below to receive a personalised wireless security blueprint and zero-trust migration plan tailored to your network topology.
大多數關於什麼是 mac 位址篩選的建議仍將其視為明智的 WiFi 安全設定。這已經過時了。
MAC 過濾不是現代的安全控制措施。它是一個設備清單。您的路由器或存取點會檢查硬體識別碼,然後決定該設備是否可以加入網路。在無線網路規模較小、設備數量較少,且大多數管理員只想阻止附近臨時連線,而不是同時管理員工、訪客、承包商、租戶和未託管終端設備的時代,這樣做是有道理的。
在當前的商業網路中,這種模式很快就會失效。它所依賴的識別碼並非秘密,可以被模仿,而且在現代裝置上通常無法保持穩定。管理工作也會朝著完全錯誤的方向增加。每部新手機、更換的筆記型電腦、替換的網路卡或訪客裝置,都會將「簡單的控制」變成手動的清單維護工作。
這就是為什麼大多數嚴謹的無線網路設計現在都會將存取權與身分識別、憑證、SSO或基於角色的原則進行關聯,而不是與易變的硬體位址綁定。MAC 過濾功能仍然存在於產品中,是因為某些極端情況仍然需要它。但將其作為企業、旅宿業、零售業或醫療保健 WiFi 的主要控制手段,只是一種過時的習慣,而不是明智的設計選擇。
MAC 地址過濾在 2026 年是否仍然實用
如果有人告訴您 MAC 篩選是保護 WiFi 安全的強大方法,請立即提出質疑。
在英國的無線網路實務中,MAC address filtering 最好被理解為一種針對裝置的存取控制列表,而非強效的安全控制措施。當裝置嘗試加入 WiFi 網路時,路由器或存取點會檢查其 MAC 位址,然後根據允許列表或封鎖列表來允許或封鎖連線。問題很簡單:MAC 位址並非秘密,在 WiFi 關聯過程中是以明文傳送,且可以被偽造,因此這項控制措施僅有助於基礎的裝置准入,而非加密或真實的身分保證,正如 這篇 MAC 過濾概述 中所解釋的。
這一點改變了您對該功能的看法。它更像是門口隨手記錄的剪貼簿,而不是值得信賴的徽章系統。如果識別碼可以被觀察和複製,網路就無法驗證使用者的真實身分。它只是在檢查呈現的標籤是否與清單上的標籤相符。
哪些地方仍然適用
在一些極少數的特定情況下,MAC 過濾仍然很有用:
- 小型靜態部署 - 裝置群體極少變動的環境
- 基本准入控制 - 適用於無法進行更強驗證的舊版終端裝置
- 管理便利性 - 當您只想防止意外或臨時的連線進入本地網路時
這些都是有限的使用場景,而不是廣泛的安全策略。
MAC 過濾可以減少臨時存取。但它無法取代現代驗證。
哪些地方不適用
對於訪客 WiFi、員工網路、共享工作空間、場館和多租戶場域,MAC 過濾並不是正確的首要工具。它無法證明使用者身分、無法取代加密驗證,而且每當裝置變更時都會造成使用阻礙。
以 2026 年的標準來看,問題不在於 MAC 過濾是否存在。它確實存在。關鍵問題在於它是否應該處於您存取設計的核心地位。對於大多數商業網路而言,答案是否定的。
MAC 地址過濾實際上如何運作
解釋 MAC 過濾最直白的方法,就是把它想像成夜店門口拿著紙本賓客名單的保全。
當裝置嘗試加入 WiFi 時,存取點會偵測其 MAC 位址並與儲存的清單進行比對。如果該位址獲得批准,裝置即可進入。如果它在拒絕清單中,或不在允許清單中,該裝置就會被拒絕。
什麼是 MAC 地址
MAC 位址是與網路介面相關聯的硬體識別碼。在 WiFi 存取控制中,它的作用就像是裝置標籤,而非安全憑證。
這種區別至關重要。無線存取點並不是要求裝置證明深度信任,而是將可見的識別碼與本機規則進行比較。
兩種常見模式
大多數路由器和存取點都支援兩種大致的 MAC 過濾方式:
允許清單模式
僅允許列出的 MAC 位址進行連線。當管理員刻意使用 MAC 過濾時,這是更嚴格且更常見的選項。封鎖清單模式
拒絕已知的 MAC 位址,而允許其他所有人連線。這在某些特定臨時場景中較易於管理,但作為一種控制措施,其效果較弱,因為預設仍對未知設備開放。
連線期間會發生什麼事
實際的流程非常簡單:
- 用戶端開始與 WiFi 網路關聯。
- AP 讀取在該過程中呈現的用戶端 MAC 位址。
- AP 檢查其本地原則以查看該位址是被允許還是被拒絕。
- 根據該比對結果,AP 允許或封鎖存取。
這就是整個機制,背後沒有什麼神奇的魔法。
它無法做到的事
MAC 過濾經常因其無法提供的保護而獲得不實的讚譽。
它無法將流量加密。它無法驗證使用該裝置的使用者。它無法保證裝置的安全狀態、合規狀態或目錄成員資格。它無法解決訪客上網設定的問題。它無法為員工的存取決策建立有用的身分追蹤軌跡。
實用規則:將 MAC 篩選視為裝置准入邏輯,而非身分驗證。
這就是為什麼在同樣針對英國的 MAC 過濾說明中,長期以來一直推薦 WPA2 或 WPA3 等更強大的方法來實現實際的無線安全。一旦您將其視為紙本訪客名單,而不是信任系統,它的其他折衷之處就更容易評估了。
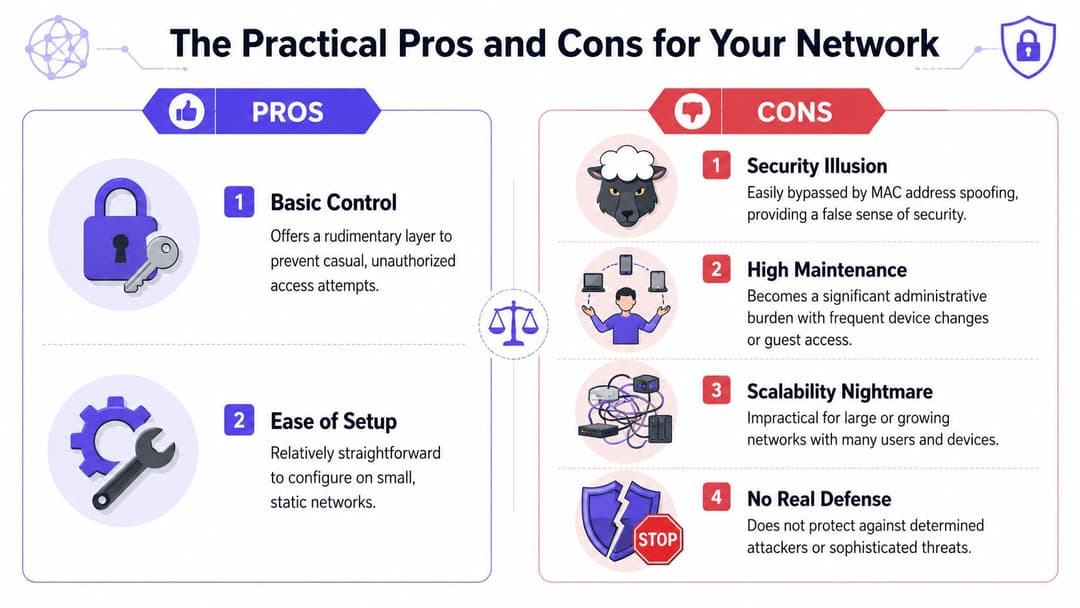
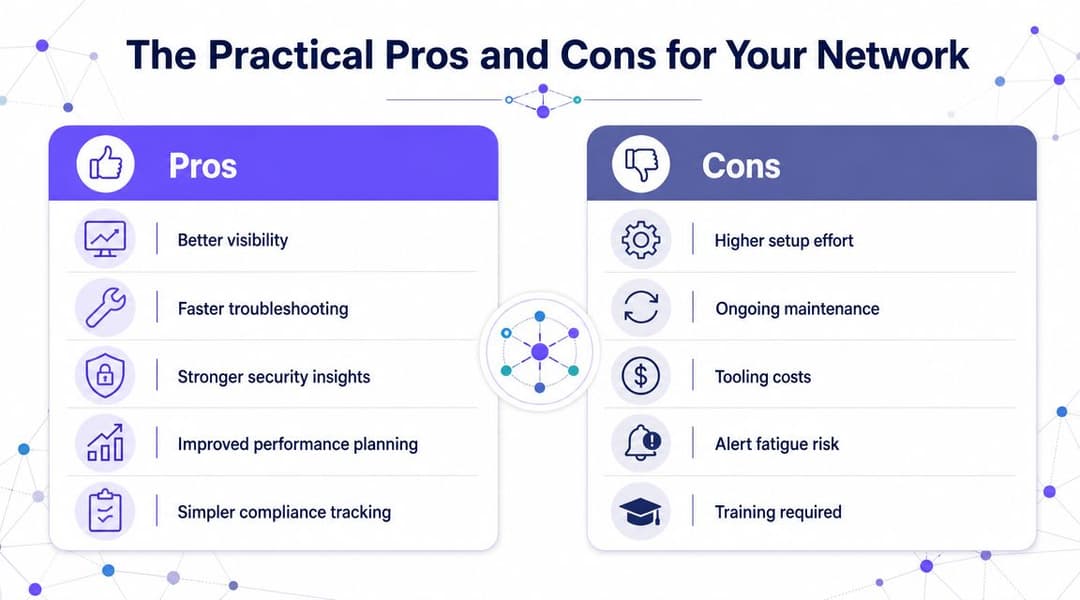
網路的實用優缺點
在商業環境中,反對 MAC 篩選的最佳理由通常不是理論上的安全性,而是營運考量。
一項功能在技術上可能有效,但仍可能是錯誤的解決方案,因為管理成本永無止境。MAC 過濾就屬於這一類。每個被允許的裝置都必須被識別、輸入並維護在允許清單或封鎖清單中。如果更換了筆記型電腦、更換了無線網路卡,或者使用者帶來了新手機,該清單就需要進行處理。
少數優勢
MAC 過濾確實有一些實用的優勢。
概念簡單
初級管理員和非專業經理人通常能快速理解。裝置要麼在列表中,要麼不在。適用於小型靜態環境
如果您只有少數固定裝置且幾乎沒有更替,這會是可管理的。適合有限的原則例外情況
當無法使用更強的安全方法時,某些舊版端點仍需要此輔助控制。
更大的營運問題
當網路需要反映真實生活時,麻煩就開始了。
設備商指南要求管理員提前識別每個用戶端 MAC 位址,並將每一個新增到允許清單或封鎖清單中。這正是為什麼該功能僅在裝置數量少且固定的情況下才最實用,正如 Belkin 的 MAC 過濾指南 中所指出的。
這在日常管理中代表著:
- 員工更替造成工單堆積
新進人員、離職員工、裝置更換以及臨時工作人員都會觸發列表變更。 - BYOD 演變成試算表繁重工作
手機、平板電腦和個人筆記型電腦使維護負擔倍增。 - 訪客存取變得不切實際
飯店、診所或零售場所無法合理地為臨時訪客裝置逐一進行預先註冊。 - 硬體變更導致存取中斷
使用者更換裝置,突然間「WiFi 斷線了」,而實際問題只是原則過期。
如果您的存取方法需要不斷進行手動編輯才能讓一般使用者保持連線,那麼它就無法擴充,而是在偏離軌道。
為什麼基於身份的存取更容易擴充規模
相比之下,現代存取系統將准入與 使用者、憑證或目錄狀態 綁定,而非可能變更的硬體識別碼。這意味著註冊、撤銷和角色變更都會遵循 Entra ID、Google Workspace 或 Okta 等身分識別系統,而不是手寫的裝置清單。
對於多裝置的英國企業環境,在同一個 關於允許清單與封鎖清單的設備商指南 中,設計規則非常簡單:僅將 MAC 過濾作為老舊終端設備的補充原則,並針對訪客、員工和共享環境優先採用更強大的控制措施。
為什麼 MAC 過濾無法作為安全工具
營運上的缺點令人惱火,而安全漏洞則更為嚴重。
MAC 過濾之所以無法作為主要的安全性工具,是因為它信任了一個攻擊者可以模仿、且現代裝置正日益刻意變更的數值。這種結合使其在面對主動濫用和一般裝置行為時都顯得十分脆弱。
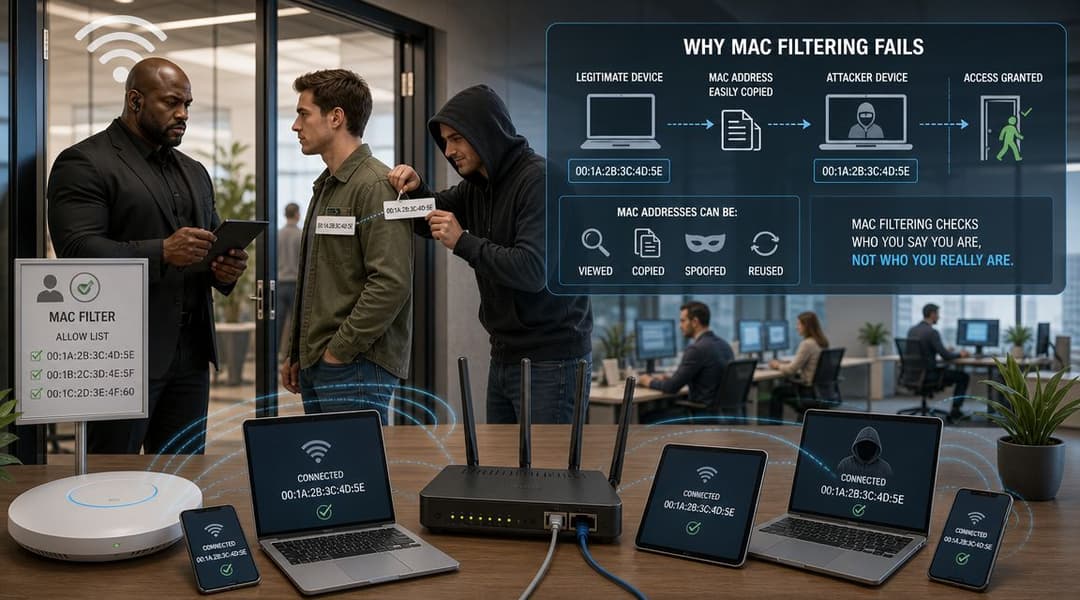
詐騙是直接繞過的方法
MAC 位址可以被偽造。實際操作上,這意味著裝置可以呈現與出廠指派不同的 MAC 位址。如果攻擊者得知了已批准的位址,過濾器可能會接受該冒充者,因為網路只是檢查標籤,而非證明真實身分。
對於英國的網路而言,單獨使用 MAC 過濾作為控制手段是十分薄弱的,因為 MAC 位址可以被偽造,這使得該方法比基於金鑰或憑證的存取方法更容易被繞過,正如 Portnox 2026 年關於 MAC 位址過濾的討論 中所述。
在需要可稽核性的環境中,這種弱點更為關鍵。場館或企業不僅僅想要「已連線的已知裝置」。它還想知道是哪位訪客、員工、承包商或租戶,在何種原則下存取了哪個網路。
隨機化從另一端打破了這個模式
現代裝置還會出於隱私考量而隨機化 MAC 位址。這意味著您的篩選器所依賴的識別碼,可能無法像舊版 WiFi 設計所假設的那樣保持穩定。
這不是系統漏洞。這是一項隱私功能。裝置製造商推出此功能是為了增加被動追蹤的難度。這對使用者是有利的,但它卻破壞了任何建立在「硬體位址是持久身分錨點」這一概念之上的存取模型。
如果您正在處理目前的智慧型手機和筆記型電腦,了解 隨機 MAC 位址如何影響 WiFi 運作 現在已是無線網路管理的基本知識。
為什麼安全屏障會瓦解
將這兩個現實情況結合在一起,MAC 過濾很快就會失去公信力:
- 如果 MAC 是可見的,它就不是秘密
- 如果 MAC 可以被複製,它就不可信
- 如果 MAC 因隱私而變更,它就不穩定
- 如果它不是秘密、不可信或不穩定,它就不能作為您的主要身分識別訊號
依賴可變裝置標籤的安全性永遠是脆弱的。
這就是為什麼 MAC 過濾通常會產生一種虛假的安全控制感。它或許能阻止一些隨意的連線嘗試,但作為企業、訪客或共享存取 WiFi 的嚴格屏障,它完全禁不起考驗。
安全網路存取的現代替代方案
更優雅的設計始於改變提問方式。與其問「我應該信任哪個硬體位址?」,不如問「此使用者或裝置應該如何證明其身份,進而應獲得何種存取權限?」
這種轉變引導至基於身分的存取。您無需追逐裝置標籤,而是使用專為現代網路設計的方法來驗證人員和受控端點。
適用於員工存取的 WPA3-Enterprise 與 802.1X
對於員工 WiFi,採用 802.1X 的 WPA3-Enterprise 是標準的發展方向。存取權限與使用者認證、憑證或兩者綁定,通常由 Microsoft Entra ID、Okta 或 Google Workspace 等目錄和單一登入(SSO)系統提供支援。
這解決了 MAC 過濾永遠無法解決的幾個問題:
- 存取權限依循使用者身分
- 憑證撤銷會在目錄狀態變更時執行
- 規則可依角色、群組、裝置類型或位置而有所不同
- 稽核追蹤比單純的「在 SSID 上偵測到 MAC 位址」更具實質意義
適用於訪客和公共 WiFi 的 OpenRoaming 與 Passpoint
訪客 WiFi 需要同時兼顧安全與便利。傳統的 Captive Portal 和共享密碼會帶來使用阻礙。MAC 過濾甚至更不適用,因為訪客裝置是臨時性的,且通常會開啟隱私隨機化功能。
OpenRoaming 和 Passpoint 推動了體驗的進步。使用者只需透過信任的身分流程驗證一次,即可在參與的環境中安全且自動地連線。這為場所提供了從第一個封包開始的加密連線,而無需依賴脆弱的硬體位址邏輯。
對於評估更廣泛的 網路存取控制方法 的團隊來說,這是一條主要的分水嶺。裝置清單控制是靜態的。而基於身分的上網設定則是動態且由規則驅動的。
適用於舊版及無顯示器裝置的 iPSK
某些裝置仍然無法執行 802.1X。印表機、感測器、掃描器、電子看板單元和某些 IoT 端點通常屬於此類別。
這就是個人預共享金鑰 (iPSK) 派上用場的地方。它不需要為所有設備使用同一個共享密碼,而是為每個裝置或裝置類型提供專屬的認證和規則。這能為您提供比 MAC 允許清單更好的隔離、撤銷以及運維控制。
存取控制方法比較
| 功能 | MAC Address Filtering | WPA3-Enterprise (802.1X) | OpenRoaming/Passpoint | Individual PSK (iPSK) |
|---|---|---|---|---|
| 主要信任模型 | 裝置位址 | 使用者或裝置身分 | 同盟或平台身分 | 每裝置或每策略憑證 |
| 適用於員工 WiFi | 不合適 | 非常合適 | 有限 | 適用於非 802.1X 裝置 |
| 適用於訪客 WiFi | 不合適 | 通常不是訪客模型 | 非常合適 | 有限 |
| 能良好處理裝置更替 | 否 | 是 | 是 | 優於 MAC 列表 |
| 支援更強的策略控制 | 有限 | 是 | 是 | 是 |
| 能良好配合隱私隨機化裝置 | 差 | 較佳 | 較佳 | 較佳 |
| 管理負擔 | 手動列表維護 | 集中式身分管理 | 集中式上線註冊 | 按裝置或策略進行管理 |
實用的遷移路徑
如果您要在實際運作的環境中替換 MAC 篩選,請不要用絕對的思維來考慮。請依使用者和裝置類別來思考:
- 員工和承包商轉移到使用目錄支援驗證的 802.1X。
- 訪客和公眾使用者轉移到 Passpoint 或 OpenRoaming 式的登入流程。
- 舊型和無螢幕設備在支援的情況下,轉移到 iPSK 或基於憑證的替代方案。
- 異常的舊型終端設備可以暫時保留基於 MAC 的規則,但僅作為補充手段。
此領域的一個範例是 Purple,它支援基於身分的訪客和員工存取、OpenRoaming 和 Passpoint,以及適用於舊版環境的 iPSK 等選項。當您的網路規模已超出裝置清單的負荷時,這就是最適合評估的解決方案類別。
餐旅、零售與醫療保健行業的實用指南
不同行業因不同原因而面臨相同的 MAC 過濾限制。飯店業在應對頻繁變更的訪客時倍感吃力。零售商需要在客戶、員工和營運流量之間進行區隔。醫療機構則需要針對連接的對象和內容提供更強的安全保證。
從歷史上看,在現代加密驗證成為標準之前,MAC 過濾曾是早期 WiFi 存取控制的一個重要里程碑。在無線網路較為簡單且規模較小時,這種做法是有道理的。但到了 2010 年代,安全教育人員就已經指出其局限性,因為 MAC 位址可以手動更改,這也是為什麼目前的英國企業和場域網路通常最多只將其視為輔助手段,正如 Smallstep 關於 MAC 過濾限制的說明 中所指出的那樣。
飯店餐飲與旅宿業
飯店、餐廳、酒吧和活動場所無法透過維護一份 MAC 清單來運作訪客存取。因為使用者群體是臨時性的,裝置也是非受管的,這會帶來持續性的維護支援負擔。
一個更好的模式如下所示:
- 透過 Passpoint 或類似的無密碼上網方式進行訪客存取
- 透過 802.1X 以及 SSO 支援的身分驗證進行員工存取
- 視需要使用基於角色的規則或 iPSK 隔離後台辦公裝置
如果您在旅宿業中仍看到 MAC 篩選,它通常是附加在狹隘的舊系統例外情況,而非主要的網路設計中。
零售
零售網路需要乾淨的隔離。銷售點終端(POS)、手持庫存裝置、員工行動電話、數位看板和顧客 WiFi,不應該僅隱藏在一個偽裝成存取原則的裝置清單背後。
改為使用身份識別與網路分割:
- 員工身分對應至員工網路
- 營運裝置獲得嚴格限制的存取權限
- 客戶流量與內部系統保持隔離
對於固定終端機,MAC 篩選看似很有吸引力,但 iPSK 或憑證支援的方法更容易管理,也更容易乾淨地撤銷。
醫療保健
醫療保健環境對脆弱身分驗證的容忍度最低。臨床工作流程、共享裝置、行動員工和敏感系統,都要求比硬體位址檢查更強大的控制措施。
在醫療保健領域,「已知裝置」並不等同於「在正確原則下獲得授權的使用者」。
這就是核心設計原則。如果病房平板電腦被更換、借出或重新配置,MAC 過濾無法為您提供該連線是否應被信任的依據。以身分為基礎的存取和分段的裝置原則是安全得多的選擇。
從裝置清單跨越到基於身份的安全保護
MAC 篩選並非毫無用處。它只是不再適合作為主要的解決方案。
它源於 WiFi 管理的早期階段,當時的網路規模較小,威脅模型也較為簡單。現今的環境則具有行動化、共享化、隱私意識強以及政策繁複等特性。圍繞在固定裝置識別碼所建立的控制,已經無法跟上這項現實。
更廣泛的教訓也體現在網路之外。設施管理團隊在實體存取控制中也學到了同樣的事情。舊系統依賴靜態清單和共享憑證,而新平台則使用身分、自動化和策略。如果您想要一個非網路的範例,這篇 自動化健身房存取控制解決方案 指南展示了從手動入場規則向更智慧的存取控制的相同轉變。
對於 WiFi,現代設計原則很簡單。信任身分,而不是可變的硬體標籤。 使用能夠證明個人或託管設備身分的方法,一致地套用策略,並在狀態變更時乾淨地撤銷存取權限。如果您正在評估您的無線網路規劃,這篇關於 安全無線網路 的更廣泛觀點是正確的起點。
實際的效果是更強的安全性和更少的管理痛苦。您將花費更少的時間編輯清單,而將更多時間用於在員工、訪客、租戶和裝置之間執行真正的原則。
如果您正在使用更現代的存取模型來取代 MAC 過濾,Purple 是一個值得評估的平台,其支援無密碼訪客存取、與身分識別提供者綁定的員工驗證、OpenRoaming 和 Passpoint 支援,以及適用於舊版裝置的原則選項。



