Un sabato pomeriggio evidenzia i punti deboli del WiFi retail molto più velocemente di qualsiasi test di laboratorio. I clienti guardano video di prodotti in streaming e verificano la disponibilità a magazzino, mentre i dipendenti scansionano gli scaffali, le casse elaborano gli acquisti, le telecamere caricano i filmati e i sensori monitorano le apparecchiature. La rete può mostrare tutte le tacchette di segnale, eppure uno scanner portatile impiega troppo tempo per autenticarsi, un dispositivo legato ai pagamenti perde la connessione oppure il Captive Portal per gli ospiti diventa estremamente lento.
Questo scenario spinge molti team IT multi-sede verso un aggiornamento degli access point. L'uso di apparati radio più recenti può essere d'aiuto, ma l'hardware da solo non risolverà il problema delle credenziali condivise, delle reti piatte, dell'eccesso di SSID, delle configurazioni incoerenti tra i punti vendita o della mancanza di una gestione chiara. Le soluzioni retail WiFi solutions efficaci trattano l'accesso wireless come un'infrastruttura di negozio regolata da identità, policy, misurazioni e controlli operativi.
Indice dei contenuti
- Perché il WiFi del negozio si blocca nei giorni di punta
- Come il WiFi retail è diventato infrastruttura di negozio
- Guest WiFi Engagement e In-Store Analytics
- Segmentazione del traffico POS, personale, inventario e IoT
- Scegliere un accesso sicuro senza attriti
- Esempi di WiFi retail nei diversi formati di punto vendita
- Pianificare un rollout affidabile in tutti i punti vendita
Perché il WiFi del negozio si blocca nei giorni di punta
In un sabato affollato, una coda alle casse può evidenziare diversi problemi di rete contemporaneamente. Un cliente attende di pagare, un addetto si avvia verso il magazzino e uno scanner portatile ritenta la connessione. La navigazione degli ospiti aumenta il carico, mentre ciascun access point consuma tempo di trasmissione per annunciare più reti anziché trasferire i dati delle applicazioni.
Un segnale forte non garantisce che la rete di un punto vendita disponga di capacità sufficiente o di un servizio affidabile. La congestione, l'autenticazione lenta, i problemi di roaming o la latenza delle applicazioni possono interrompere un flusso di lavoro anche quando un dispositivo rileva chiaramente l'access point. La vera prova sta nella capacità del dispositivo corretto di connettersi alla policy adeguata, effettuare il roaming tra gli access point e completare il proprio flusso di lavoro operativo anche sotto stress.
Un'indagine del 2023 condotta su 114 executive del settore retail globale ha rivelato che il 92% considerava il WiFi fondamentale per un'esperienza in-store all'avanguardia, mentre il 72% lo utilizzava già per le operations di punto vendita (panoramica dell'indagine Wi-Fi Alliance). Solo il 32% definiva la propria rete all'avanguardia, mentre il 57% la riteneva semplicemente sufficiente, una condizione comune per i responsabili IT che gestiscono infrastrutture di negozi preesistenti.
Test operativo: Quando un punto vendita segnala "WiFi lento", identifica il workflow che ha riscontrato l'errore, il dispositivo coinvolto, la sua identità e il punto in cui la transazione si è interrotta.
I sintomi spesso mettono a nudo i limiti di progettazione:
- Ritardi di autenticazione: I dispositivi del personale attendono la convalida della directory o del certificato prima di poter iniziare a lavorare.
- Interruzioni del roaming: Uno scanner perde la sessione mentre l'addetto si sposta tra le corsie.
- Domanda incontrollata da parte degli ospiti: Il traffico dei clienti compete con le applicazioni operative per l'occupazione del canale o la capacità Internet.
- Disallineamento delle configurazioni: I punti vendita utilizzano SSID, mappature VLAN, metodi di autenticazione e impostazioni degli access point differenti.
- Tracciabilità insufficiente degli incidenti: I team non riescono a determinare se il disservizio sia stato causato da congestione RF, credenziali, switching, capacità WAN o da un'applicazione.
Progettare una rete affidabile inizia dal flusso di lavoro aziendale e dalla relativa gestione. I team IT possono quindi definire le identità di utenti e dispositivi, assegnare policy controllate, consolidare gli SSID non necessari e misurare le prestazioni del servizio per casse, scanner, sensori e ospiti. Questa governance protegge spesso le operazioni critiche sugli access point esistenti, a condizione che la capacità e la copertura soddisfino il carico di lavoro.
Come il WiFi Retail è diventato un'infrastruttura di negozio
Il WiFi per il settore retail è nato come soluzione per la mobilità. Lo standard IEEE 802.11b è stato approvato nel 1999, consentendo prestazioni LAN wireless commercialmente valide fino a circa 11 Mbps, e gli operatori del settore hanno formato la Wireless Ethernet Compatibility Alliance nello stesso anno, successivamente rinominata Wi-Fi Alliance (storia del WiFi nel retail).
L'analisi storica individua nelle casse automatiche i primi utenti del WiFi, poiché i grandi magazzini spostavano frequentemente i terminali di transazione. Cablare nuovamente ogni spostamento era costoso e poco pratico, quindi la rete wireless ha risolto un problema pratico di gestione del punto vendita prima ancora di diventare un servizio per i clienti.
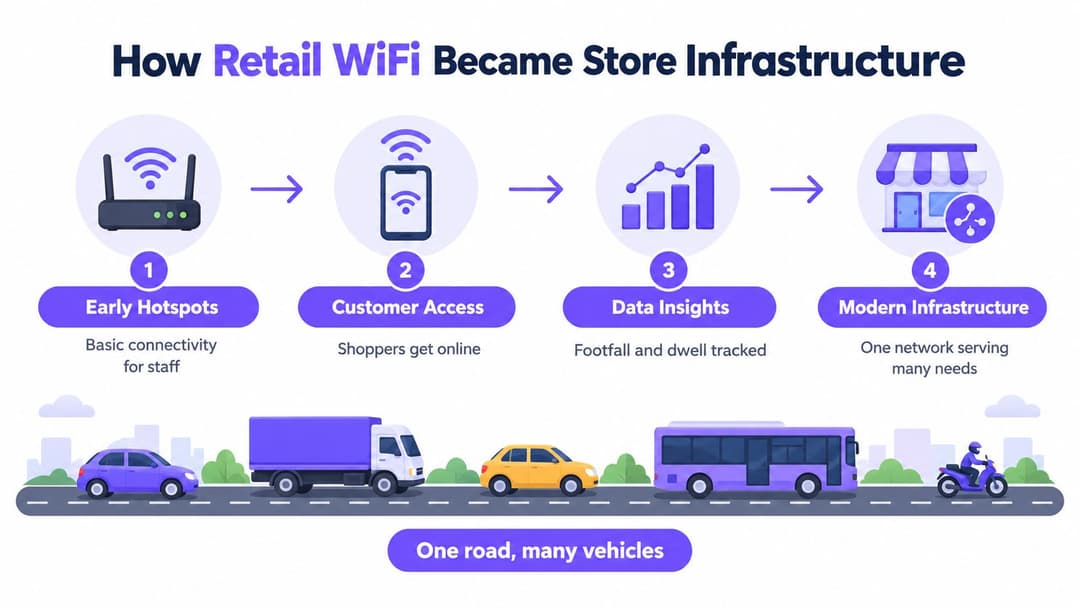
Il negozio moderno presenta lo stesso schema di base, ma con più tipologie di traffico. Dispositivi portatili per l'inventario, sistemi point-of-sale, applicazioni per il personale, servizi di localizzazione, accesso ospiti, chioschi, telecamere e sensori possono dipendere tutti dallo stesso livello wireless fisico.
Pensate a questo livello come a una strada. La strada è percorsa da furgoni per le consegne, autobus, biciclette e veicoli di emergenza. Condividono lo stesso spazio fisico, ma non hanno tutti la stessa destinazione, priorità o diritti di accesso. Una WLAN retail funziona esattamente allo stesso modo. Un'unica infrastruttura radio può servire diversi gruppi, a condizione che la rete assegni a ciascun utente o dispositivo l'identità, la policy, la segmentazione e la qualità del servizio adeguate.
Una rete fisica, diverse corsie logiche
L'access point non necessita di una radio separata per ogni funzione aziendale. Ha invece bisogno di istruzioni chiare su chi può connettersi e su quali risorse tale connessione può raggiungere.
Lo smartphone di un ospite dovrebbe poter accedere a Internet senza raggiungere i sistemi del punto vendita. Uno scanner per le giacenze di magazzino potrebbe aver bisogno di accedere ai servizi di inventario, ma non alle telecamere o ai sistemi di pagamento. Un sensore di struttura potrebbe dover comunicare con la propria piattaforma cloud rimanendo al contempo isolato dai dispositivi dei dipendenti. Un operatore in concessione potrebbe richiedere una connessione ad ambito ristretto che può essere revocata senza interrompere la rete del personale del retailer.
Ecco perché le soluzioni WiFi per il retail non dovrebbero essere definite semplicemente come internet gratuito. Sono una fondazione di rete operativa. Il livello fisico fornisce la connettività, mentre l'identità, la segmentazione, l'autenticazione e le policy determinano il comportamento di tale connettività.
Questa evoluzione spiega anche perché una strategia basata unicamente sull'hardware rischia di trascurare il problema principale. La sostituzione degli access point può migliorare la capacità radio, ma non crea automaticamente identità responsabili, un'assegnazione VLAN coerente, un consenso guest controllato o la prova che i flussi di lavoro critici di un punto vendita siano protetti.
Engagement WiFi ospiti e analytics nel punto vendita
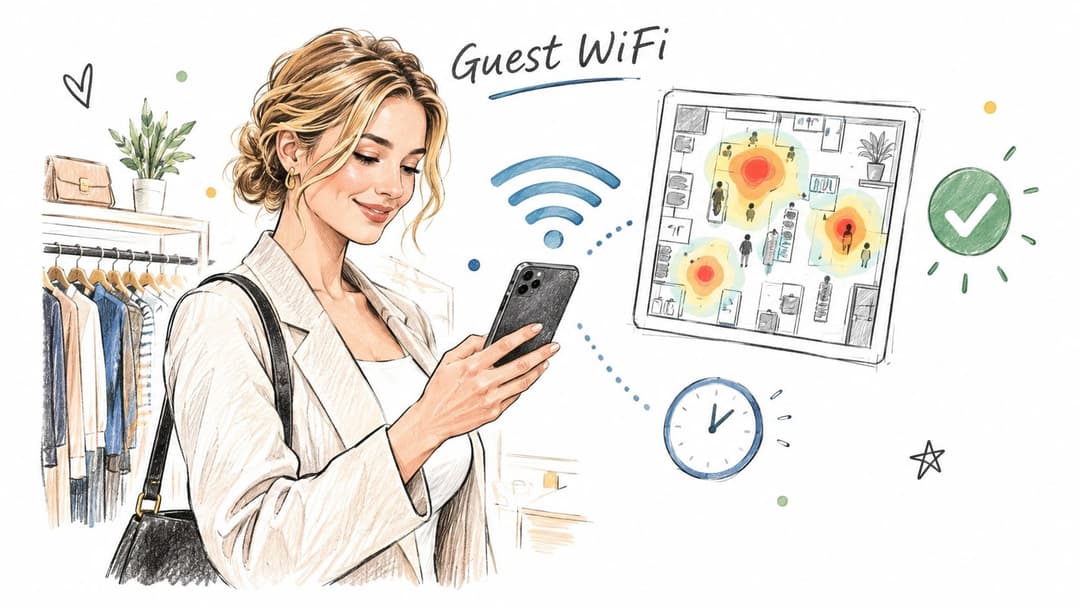
Un cliente entra in un negozio, si connette al WiFi ospiti e consulta la pagina di un prodotto prima di parlare con un addetto alle vendite. Quella connessione può supportare molto di più della semplice navigazione. Un Captive Portal personalizzato può mostrare i termini di servizio, richiedere il consenso, autenticare i visitatori e collegare le informazioni autorizzate alle attività per la customer experience. Lo scambio deve rimanere trasparente: l'acquirente ottiene l'accesso, mentre il retailer spiega quali dati raccoglie e per quale motivo.
Separare il consenso all'autenticazione dal consenso al marketing. Un visitatore può accettare le condizioni richieste per l'accesso a Internet senza acconsentire all'invio di email o SMS promozionali. Mantenere tali scelte indipendenti riduce i rischi legati alla privacy ed evita di far sembrare la connettività subordinata all'adesione al marketing.
Trasformare le connessioni in segnali utili
L'accesso ospiti può aiutare il team del punto vendita a valutare se gli acquirenti trascorrono del tempo vicino a un nuovo espositore, se una campagna fa ritornare i visitatori o se un'area riceve un'attenzione limitata. Questi segnali possono orientare le decisioni sul layout, la tempistica delle campagne e la progettazione del servizio. Rimangono misurazioni orientative piuttosto che perfettamente precise, poiché un dispositivo connesso non rappresenta sempre una singola persona né ne rivela le intenzioni.
La domanda più importante va oltre il numero delle connessioni: quale decisione supporteranno queste informazioni? Per una campagna, occorre definire il percorso di consenso e il metodo di attribuzione. Per la pianificazione del layout, i dati aggregati sui movimenti possono essere sufficienti. Per il miglioramento del servizio, un breve sondaggio può fornire evidenze migliori rispetto al tracciamento passivo della posizione.
Mantenere ristretto il perimetro dei dati:
- Raccogli in modo mirato: Richiedi solo i campi necessari a uno specifico caso d'uso dichiarato.
- Spiega in modo chiaro: Mostra le finalità, la logica di conservazione e le informazioni sulla condivisione dei dati vicino al punto di raccolta.
- Separa le identità: Mantieni distinti i registri di accesso alla rete dai consensi di marketing, laddove possibile.
- Aggrega quando opportuno: Utilizza i dati di movimento a livello di gruppo quando l'identificazione individuale non è necessaria.
- Rispetta gli opt-out: Un cliente che rifiuta il marketing deve comunque poter usufruire della connessione promessa.
Un Captive Portal può aggiungere attrito per gli acquirenti che desiderano solo consultare la pagina di un prodotto. Passpoint e OpenRoaming possono offrire un accesso più agevole agli utenti compatibili, ma introducono anche decisioni sul ciclo di vita dell'identità e sul roaming che il team del punto vendita deve gestire.
Valuta una campagna in base al suo impatto operativo. Se il portale genera chiamate di supporto, ritarda la prima connessione o fallisce sui dispositivi più vecchi, il suo valore di marketing potrebbe non giustificare il disservizio. Testa il percorso utente sui telefoni più diffusi, verifica i registri del consenso e mantieni il traffico guest isolato dalle casse e dalle applicazioni di punto vendita.
L'engagement tramite WiFi nel retail funziona al meglio quando i team di marketing, privacy e network operations condividono la gestione. Il Captive Portal diventa così un servizio regolamentato all'interno della rete del punto vendita, anziché una superficie pubblicitaria che opera indipendentemente dai controlli di accesso. Questo modello di gestione aiuta a proteggere l'infrastruttura esistente, mantenendo al contempo le informazioni sugli ospiti allineate con le operazioni del negozio.
Segmentazione del traffico POS, personale, inventario e IoT
La segmentazione inizia elencando ciò che ciascun gruppo deve raggiungere, negando poi tutto il resto per impostazione predefinita. L'obiettivo non è creare un SSID separato per ogni categoria di dispositivo. L'obiettivo è applicare la policy corretta senza consumare tempo d'antenna non necessario o costringere il personale a gestire una serie di password condivise.
Cisco raccomanda non più di tre SSID per access point fisico, spiegando che ogni SSID genera overhead per i frame di gestione e può ridurre l'airtime disponibile per il traffico delle applicazioni (linee guida Cisco sugli SSID). Un beacon viene trasmesso circa ogni 100 millisecondi e le probe request possono generare risposte per ciascuna rete pubblicizzata. Un numero eccessivo di SSID può contribuire all'affollamento RF, a errori di associazione e a problemi per i dispositivi con risorse limitate come scanner e telefoni WiFi.
Un modello pratico di segmentazione
Utilizza un numero ridotto di WLAN e lascia che sia l'identità a determinare la VLAN o la policy risultante. Questo approccio mantiene stabile la configurazione radio consentendo al contempo alla decisione di sicurezza di variare in base a utente, dispositivo, ruolo o credenziale.
| Gruppo di traffico | Metodo di accesso | Obiettivo di isolamento |
|---|---|---|
| Clienti ospiti | Captive Portal, Passpoint o OpenRoaming | Solo accesso a Internet, senza instradamento verso i sistemi del punto vendita |
| Dipendenti e palmari | WPA3-Enterprise con autenticazione tramite directory o certificato | Consentire solo le applicazioni autorizzate per il personale e l'inventario |
| Casse e apparecchiature di pagamento | Identità del dispositivo con policy a raggio d'azione limitato | Limitare l'accesso ai soli servizi di transazione richiesti |
| Telecamere e sensori | Chiavi per singolo dispositivo o accesso basato su certificati | Prevenire gli spostamenti laterali e semplificare la revoca |
| Concessionari e fornitori | Identità individuale o chiavi per singolo tenant | Separare il traffico di terze parti dalle operazioni del punto vendita |
WPA3-Enterprise offre una base più solida rispetto a una passphrase aziendale condivisa. La sua specifica richiede IEEE 802.1X con la suite AKM basata su SHA-256, impone la protezione dei frame di gestione durante il funzionamento in WPA3-Enterprise e proibisce WPA versione 1, WEP e TKIP sul medesimo BSS WPA3-Enterprise (specifica WPA3).
Rendere specifica la revoca
Una chiave condivisa crea un grave problema operativo. Se un dipendente se ne va, uno scanner scompare o il dispositivo di un fornitore viene compromesso, la modifica della chiave influisce su tutti i dispositivi che la utilizzano. L'accesso basato sull'identità consente invece al team di revocare una singola credenziale, un certificato o un record del dispositivo.
Per le apparecchiature headless che non possono utilizzare certificati enterprise, le chiavi per singolo dispositivo rappresentano una soluzione intermedia valida. La risorsa IoT per il vending intelligente offre un contesto utile per i team che valutano le modalità di autenticazione e comunicazione dei dispositivi connessi. Per un esempio di implementazione incentrato su chiavi basate sull'identità e isolamento IoT, consulta xPSK per dispositivi IoT.
Testa la struttura con l'attrezzatura reale del punto vendita. Verifica il roaming degli scanner, il failover del server di autenticazione, la scadenza dei certificati, la revoca delle chiavi e il ripristino dopo il riavvio di un access point. Non aumentare le tariffe minime e non attivare una modalità esclusivamente Enterprise nell'intera rete di punti vendita finché le periferiche legate ai pagamenti, le apparecchiature della struttura e gli scanner esistenti non hanno superato la convalida.
Scegliere un accesso sicuro senza attriti
Utenti diversi richiedono metodi di onboarding differenti. Un cliente può accettare un portale personalizzato una sola volta, mentre un dipendente si aspetta che un dispositivo gestito si connetta automaticamente. Un sensore IoT potrebbe non avere alcuno schermo. Trattare ogni gruppo come utente di un Captive Portal crea attriti, e trattare ogni gruppo come utente con password condivisa crea rischi evitabili.
| Metodo di accesso | Ideale per | Vantaggio principale | Compromesso principale |
|---|---|---|---|
| Captive Portal | Ospiti al primo accesso ed engagement con consenso | Facile da personalizzare e collegare a termini di servizio o consenso | Aggiunge un'interazione e può sollevare dubbi sulla privacy |
| Passpoint o OpenRoaming | Ospiti abituali con profili compatibili | Accesso sicuro e ripetibile senza accedere nuovamente al portale | Richiede profilo, identità, roaming e gestione dei partner |
| WPA3-Enterprise con certificati | Personale, laptop gestiti e dispositivi portatili autorizzati | Identità individuale, crittografia e revoca mirata | Richiede compatibilità client, gestione del ciclo di vita dei certificati e test |
| Chiavi per singolo dispositivo | Dispositivi IoT headless, concessionari e apparecchiature | Una credenziale univoca può essere revocata senza modificare ogni dispositivo | L'inventario delle chiavi e il caricamento dei dispositivi richiedono una gestione rigorosa |
Adattare il metodo all'utente
Un Captive Portal si adatta a una prima visita quando il retailer necessita dell'accettazione dei termini o di un'interazione basata sul consenso. Mantieni il modulo breve e rendi chiaro lo scambio di valore. Non utilizzare il consenso al marketing come condizione non dichiarata per l'accesso internet di base.
Passpoint e OpenRoaming si adattano a clienti o partner che necessitano di accessi ripetuti in più sedi. La guida all'accesso Passpoint e OpenRoaming fornisce un punto di riferimento utile per i team che confrontano l'accesso tramite onboarding basato su portale. Le questioni operative contano quanto l'esperienza utente: chi rilascia il profilo, come viene rimosso e cosa succede quando un account o un dispositivo viene compromesso?
I certificati funzionano bene per i dispositivi aziendali gestiti perché l'identità può seguire il dispositivo e il record di directory. Prima di abilitare la modalità esclusiva WPA3-Enterprise, è importante verificare il parco scanner e mantenere una transizione controllata per i client legacy. Una sicurezza che compromette la mobilità può bloccare un punto vendita con la stessa efficacia di una configurazione non sicura.
Modalità di errore da testare: Un login eseguito con successo in laboratorio prova ben poco se il roaming fallisce tra il magazzino e l'area vendita, o se il ripristino dell'autenticazione lascia i collaboratori impossibilitati a lavorare.
Le chiavi per singolo dispositivo si adattano alle apparecchiature che non supportano lo standard 802.1X. Assegna le responsabilità per la creazione, l'archiviazione, la rotazione e la revoca. L'accesso dei concessionari merita la stessa disciplina dell'accesso interno, poiché un dispositivo di terze parti non gestito può diventare una via di accesso a un ambiente condiviso.
La risposta corretta è spesso una combinazione di strumenti. Gli ospiti possono utilizzare un portale o Passpoint, i dipendenti possono utilizzare i certificati e i sensori possono utilizzare chiavi individuali. Il piano di controllo comune dovrebbe comunque registrare chi o cosa si è connesso, dove atterra la connessione e come è possibile revocare l'accesso.
Esempi di WiFi Retail nei vari formati di negozio
Un negozio di abbigliamento flagship e un supermercato possono seguire lo stesso modello di governance fornendo al contempo priorità a workflow differenti. La differenza risiede nel modo in cui identità, policy, monitoraggio e responsabilità vengono applicati in ciascuna sede.
Nel negozio di abbigliamento, il team di marketing potrebbe desiderare un percorso per gli ospiti personalizzato con il proprio brand e informazioni aggregate sugli spostamenti attorno agli espositori stagionali. Il team di rete separa l'accesso ospiti dal traffico operativo e del personale, per poi assegnare i dispositivi dei dipendenti a una policy aziendale controllata. Il portal ospiti raccoglie unicamente il consenso necessario per l'attività di engagement prescelta. I responsabili del punto vendita ricevono riepiloghi utili anziché lo storico grezzo dei dispositivi.
Il primo miglioramento immediato riguarda un modello operativo con responsabili definiti per l'autenticazione, lo stato della radiofrequenza, il consenso, la privacy, la conservazione dei dati, l'uso delle campagne e la convalida nei punti vendita. Tale responsabilità può proteggere casse e scanner sugli access point esistenti, a condizione che le policy di identità mantengano separato il traffico operativo e che i test confermino che l'attività dei clienti non influisca sul lavoro in negozio.
Una catena di supermercati con traffico meno visibile
La rete di un supermercato o negozio alimentari presenta un profilo di criticità differente. Gli addetti utilizzano dispositivi portatili tra le corsie, le casse richiedono una connettività affidabile e i sensori della catena del freddo o dell'infrastruttura possono comunicare in aree con condizioni radio difficili. Il WiFi per gli ospiti continua a supportare l'esperienza del cliente, ma una scansione di inventario non riuscita può impattare sulle operazioni del punto vendita in modo molto più diretto rispetto al ritardo nel login di un cliente.
La catena consolida gli SSID non necessari e assegna ai dispositivi portatili gestiti una policy basata sull'identità. Le apparecchiature che non possono utilizzare i certificati ricevono credenziali individuali con proprietà definita. Il monitoraggio a livello di punto vendita verifica l'autenticazione degli scanner, le interruzioni di roaming, la risposta delle applicazioni e la raggiungibilità dei sensori, invece di affidarsi solo a una mappa di copertura.
Un centro commerciale con concessionari indipendenti presenta un altro modello operativo. Ogni concessionario potrebbe aver bisogno dell'accesso a Internet e dei propri servizi aziendali, ma il gestore del centro non dovrebbe distribuire un'unica chiave condivisa a tutti i tenant. Identità e policy dedicate per singolo tenant rendono l'onboarding e l'offboarding più precisi, mantenendo al contempo separato l'accesso ospiti.
Standardizzazione significa regole decisionali coerenti, non impostazioni identiche. Una catena può condividere un modello di policy, uno schema di denominazione, un servizio di autenticazione, una dashboard di monitoraggio e un processo di modifica, per poi adattare la configurazione radio e le priorità delle applicazioni al layout di ciascun punto vendita.
Lezione pratica: Standardizzare prima le regole di proprietà e di accesso. Rivedere l'hardware solo dopo aver testato tali controlli e i flussi di lavoro del punto vendita.
Pianificare un rollout affidabile in ogni punto vendita
Inizia ogni implementazione dai flussi di lavoro che devono continuare a funzionare anche durante un sabato affollato. Procedi a ritroso identificando identità, dispositivi, controlli e verifiche richiesti da tali flussi prima di approvare un ordine di acquisto. Una cassa, uno scanner portatile, un sensore e una sessione guest possono condividere un access point, ma non dovrebbero condividere lo stesso livello di attendibilità.
Utilizzare questa sequenza:
- Censire il parco dispositivi: Registrare access point, switch, dipendenze WAN, SSID, VLAN, servizi di autenticazione e tipologie di dispositivi.
- Associare le identità alle policy: Separare gli accessi per ospiti, dipendenti, dispositivi palmari, casse, sensori, fornitori e concessionari.
- Ridurre il carico della rete wireless: Consolidare gli SSID laddove una policy basata sull'identità può sostituire nomi di rete separati. Convalidare in seguito l'uso dei canali e la compatibilità dei client.
- Avviare un progetto pilota in punti vendita rappresentativi: Includere una sede ad alto traffico, una con un layout complesso e uno store con apparecchiature preesistenti.
- Testare le condizioni di errore: Coprire roaming, interruzione della WAN, failover del servizio di autenticazione, revoca delle credenziali, scadenza dei certificati e sostituzione degli access point.
- Misurare i flussi di lavoro aziendali: Monitorare il successo dell'autenticazione, i tempi di onboarding, i problemi di roaming, la latenza delle applicazioni, il contenimento degli incidenti e le prove per gli audit.
Il modello operativo dovrebbe essere ripetibile, mentre le decisioni relative ai punti vendita devono rimanere basate sui dati. È necessario standardizzare prima le regole d'identità, il monitoraggio, la proprietà e il controllo delle modifiche. Successivamente, occorre valutare ciascun access point rispetto a capacità, compatibilità, supporto e condizioni fisiche. Sostituire le apparecchiature solo quando non possono soddisfare i flussi di lavoro testati o i requisiti di supporto.
Gli operatori a contatto con i clienti potrebbero necessitare di connettività anche per supportare l'interazione digitale in ambienti di ristorazione rapida. Mantieni tale servizio isolato dalle casse, dai dispositivi del personale e dal traffico di inventario tramite policy basate sull'identità.
Una verifica dell'hardware come la guida hardware di Purple Access può aiutare i team a valutare se gli access point attuali sono adatti all'implementazione. Il modello finale per il punto vendita deve indicare i responsabili, documentare le eccezioni, definire le azioni di ripristino e mostrare quali misurazioni confermano la continuità delle attività commerciali in presenza di guasti.
Purple Access supporta l'accesso basato sull'identità, l'onboarding degli ospiti, la segmentazione e i controlli delle policy sugli access point esistenti. Tali controlli consentono ai team multi-sede di gestire l'accesso in modo coerente, offrendo al contempo ai clienti un'esperienza di connessione più fluida.