
Come implementare restrizioni di tempo e larghezza di banda sul WiFi per gli ospiti
Una guida tecnica di riferimento autorevole sull'implementazione di restrizioni di tempo e larghezza di banda sulle reti WiFi per gli ospiti di livello enterprise. Questa guida fornisce progetti architetturali pratici, configurazioni indipendenti dal fornitore e casi di studio reali per aiutare i responsabili IT a bilanciare prestazioni di rete, conformità di sicurezza ed esperienza dei visitatori.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al WiFi per gli ospiti →
Executive Summary
Per le aziende moderne, fornire l'accesso wireless agli ospiti non è più un lusso, ma una necessità operativa. Tuttavia, una rete ospiti non gestita rappresenta un vettore di minaccia significativo, in grado di degradare le prestazioni della rete aziendale, esporre dati sensibili e introdurre responsabilità normative. Gli IT manager, i network architect e i CTO devono abbandonare il modello di connettività aperta a favore di un livello di accesso ospiti altamente strutturato e guidato dalle policy.
Questa guida di riferimento illustra in dettaglio le strategie tecniche per implementare restrizioni precise di tempo e larghezza di banda sulle reti wireless ospiti. Distribuendo una segmentazione logica della rete tramite reti locali virtuali (VLAN), sfruttando framework di Quality of Service (QoS) di livello enterprise e integrando un Policy Decision Point (PDP) gestito in cloud, le organizzazioni possono proteggere le operazioni aziendali critiche offrendo al contempo un'esperienza ospiti di alta qualità.
Attraverso la limitazione proattiva della larghezza di banda, i limiti di durata della sessione e la pianificazione degli SSID basata sull'ora, gli amministratori di rete possono ridurre il rischio che i "colli di bottiglia" della larghezza di banda saturino l'uplink, mantenere la conformità con standard quali PCI-DSS v4.0 e GDPR, e aprire nuove strade per il coinvolgimento dei clienti. Sia che si gestisca un hotel da 200 camere, uno stadio ad alta densità o una rete retail multi-sito, l'implementazione di policy strutturate di accesso alla rete ospiti è un pilastro fondamentale nella progettazione delle moderne infrastrutture di rete.
Approfondimento Tecnico
L'implementazione di restrizioni di tempo e larghezza di banda su una rete wireless ospiti richiede una profonda comprensione dei protocolli wireless e dell'architettura di sicurezza di rete. Per costruire una rete ospiti resiliente, gli amministratori devono operare su più livelli del modello OSI, orchestrando access point, controller wireless, firewall e server di autenticazione.
1. Gestione della Larghezza di Banda e Quality of Service (QoS)
Le restrizioni della larghezza di banda vengono implementate per evitare che un singolo client - o la rete ospiti nel suo complesso - saturi l'uplink WAN della sede. Questo obiettivo si raggiunge attraverso due meccanismi principali: la limitazione della velocità (limitazione del traffico) e la prioritizzazione del traffico.
Al livello wireless, la Quality of Service è regolata dallo standard IEEE 802.11e, che ha introdotto il WiFi Multimedia (WMM) [1]. Il WMM suddivide il traffico in quattro categorie di accesso prioritario (AC):
- Voice (AC_VO): priorità massima, latenza minima (es. VoIP).
- Video (AC_VI): priorità alta, bassa latenza (es. streaming multimediale).
- Best Effort (AC_BE): priorità media, traffico standard (es. navigazione web).
- Background (AC_BK): priorità minima, dati ad alta velocità di trasmissione (es. download di file).
Per le reti ospiti, tutto il traffico deve essere mappato sulle categorie Best Effort (AC_BE) o Background (AC_BK). In questo modo si garantisce che il traffico aziendale critico - come le transazioni dei punti vendita (POS) o le chiamate VoIP aziendali - abbia la precedenza sulla navigazione web degli ospiti.
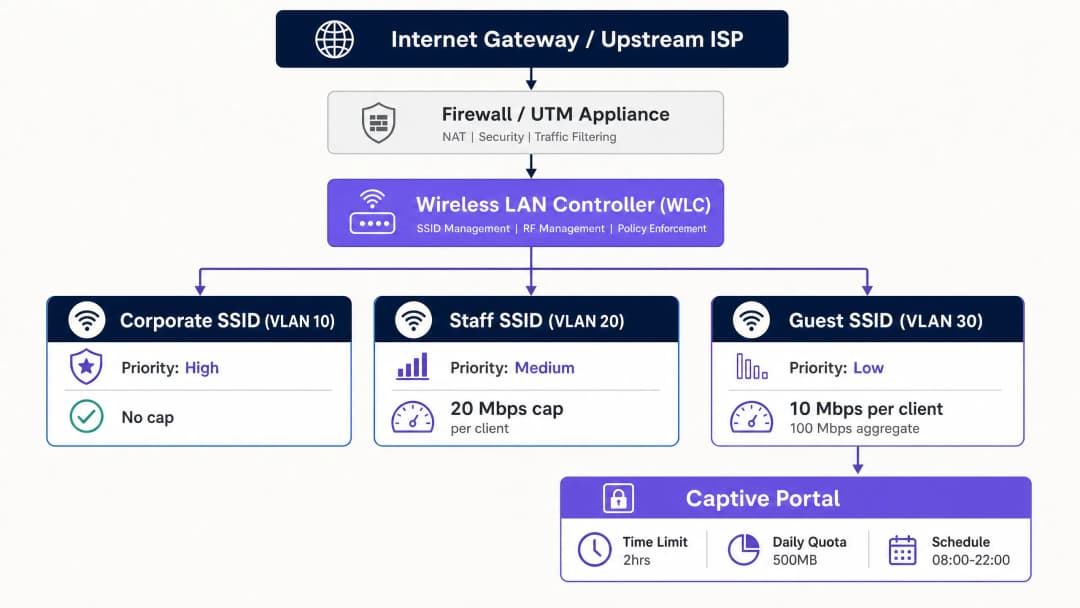
Per imporre limiti rigidi di throughput, gli amministratori distribuiscono la limitazione della larghezza di banda per client e la limitazione della larghezza di banda per SSID. I limiti per client pongono un tetto massimo alla velocità di download e upload di un singolo dispositivo (ad es. 10 Mbps in download / 2 Mbps in upload), mentre i limiti per SSID pongono un tetto alla larghezza di banda totale allocata all'intera rete ospiti (ad es. 100 Mbps complessivi).
2. Accesso basato sul tempo e gestione delle sessioni
Le restrizioni basate sul tempo gestiscono la contemporaneità della rete e impediscono l'accesso non autorizzato a lungo termine. Ciò comporta due concetti distinti: i timeout di sessione e la pianificazione degli SSID.
- Timeout di sessione: Applicati tramite gli attributi RADIUS restituiti durante l'autenticazione del Captive Portal. Il server RADIUS invia l'attributo
Session-Timeout(Attributo RADIUS 27) all'access point (AP) o al wireless LAN controller (WLC) [2]. Questo valore, espresso in secondi, stabilisce la durata di una sessione client attiva prima che sia necessaria una nuova autenticazione. - Timeout di inattività: L'attributo
Idle-Timeout(Attributo RADIUS 28) interrompe una sessione se non viene rilevato traffico dal client entro una finestra temporale specifica (ad es. 15 minuti). Questo è essenziale nei locali ad alta densità per recuperare gli indirizzi IP dai dispositivi inattivi. - RADIUS Change of Authorisation (CoA): Definito in RFC 5176, il CoA consente al server RADIUS di applicare dinamicamente le modifiche alle policy al WLC o all'AP senza interrompere il collegamento wireless fisico [3]. Ad esempio, se un ospite consuma la sua quota di dati giornaliera, il server RADIUS può inviare un messaggio CoA per limitare dinamicamente la larghezza di banda del client da 20 Mbps a 1 Mbps.
3. Segmentazione della rete e conformità
Una regola fondamentale dell'architettura wireless per gli ospiti è l'isolamento completo dai sistemi aziendali. Questo risultato viene ottenuto tramite la segmentazione VLAN. Il traffico degli ospiti deve risiedere su una VLAN dedicata (ad es. VLAN 30), completamente isolata dalla LAN aziendale (VLAN 10) e dalle reti voce/gestione (VLAN 20).
Il routing inter-VLAN deve essere limitato a livello di firewall. Una policy di firewall restrittiva deve bloccare tutto il traffico da ospite a aziendale. Inoltre, l'isolamento dei client (noto anche come blocco peer-to-peer) deve essere abilitato sull'SSID ospite. Ciò impedisce ai client wireless sulla stessa rete ospiti di comunicare tra loro, riducendo il rischio di propagazione laterale di malware o di attacchi man-in-the-middle (MITM).La segmentazione della rete non è semplicemente una best practice - è un requisito di conformità rigoroso. Ai sensi del requisito 1.3 di PCI DSS v4.0, le organizzazioni devono implementare la segmentazione della rete per isolare l'ambiente dei dati dei titolari di carta (CDE) dalle reti non attendibili, incluso il WiFi per gli ospiti [4]. La mancata segmentazione della rete ospiti porta l'intera infrastruttura ospiti nell'ambito dell'audit PCI, aumentando drasticamente i costi di conformità e i rischi per la sicurezza.
Inoltre, le organizzazioni che raccolgono dati personali tramite un Captive Portal devono conformarsi al GDPR. Ciò richiede la definizione di una base giuridica per la raccolta dei dati, la presentazione di un'informativa sulla privacy chiara e l'applicazione di limiti rigorosi di conservazione dei dati sui record di sessione.
Guida all'implementazione
La distribuzione di restrizioni di tempo e di larghezza di banda su una rete di livello enterprise richiede un processo sistematico e indipendente dal fornitore. Di seguito è riportato un modello di implementazione dettagliato raccomandato per i network engineer senior.
Passaggio 1: Segmentazione logica della rete (VLAN e DHCP)
Prima di configurare qualsiasi impostazione wireless, stabilire i confini logici della rete sugli switch core e sul firewall.
- Creare la VLAN ospiti: Configurare una VLAN dedicata (ad es. VLAN 30) sullo switch core e configurarla in trunking su tutti gli access point.
- Configurare lo scope DHCP: Configurare uno scope DHCP dedicato per la VLAN ospiti. Utilizzare tempi di lease brevi (ad es. da 2 a 4 ore) per evitare l'esaurimento degli indirizzi IP in ambienti ad alta rotazione.
- Abilitare DHCP snooping e ARP inspection: Abilitare DHCP snooping e la dynamic ARP inspection (DAI) sugli switch per prevenire server DHCP non autorizzati e attacchi di MAC spoofing.
Passaggio 2: Criteri del firewall e Traffic Shaping
Configurare il gateway di sicurezza per controllare il traffico sulla VLAN ospiti.
- Bloccare il routing inter-VLAN: Creare regole del firewall che rifiutino esplicitamente tutto il traffico proveniente dalla VLAN ospiti (VLAN 30) e destinato a qualsiasi sottorete interna (ad es. VLAN 10, VLAN 20).
- Applicare il traffic shaping: Creare un criterio di traffic shaping condiviso sul firewall che limiti la velocità di trasmissione complessiva dell'interfaccia VLAN ospiti per proteggere il collegamento WAN principale. Ad esempio, su un circuito in fibra da 1 Gbps, limitare la VLAN ospiti a 150 Mbps.
Passaggio 3: Configurazione del SSID wireless
Configurare la rete wireless ospiti sul controller LAN wireless (WLC) o sulla dashboard di gestione cloud.
- Creare lo SSID ospiti: Trasmettere uno SSID dedicato (ad es. "Venue Guest WiFi").
- Abilitare l'isolamento dei client: Attivare "Isolamento client" o "Blocco peer-to-peer" per impedire ai dispositivi degli ospiti di comunicare tra loro.
- Abilitare WPA3 Opportunistic Wireless Encryption (OWE): Per fornire la riservatezza dei dati senza una chiave pre-condivisa (PSK), configurare WPA3-OWE. Questo crittografa singolarmente il traffico via etere di ogni sessione ospite.
Passaggio 4: Integrazione RADIUS e Captive Portal
Integrare l'infrastruttura wireless con un Policy Decision Point (PDP) centralizzato, come Guest WiFi, per gestire l'autenticazione e l'applicazione dei criteri.
- Configurare il server RADIUS: indirizzare i WLC/AP all'indirizzo IP del server RADIUS cloud. Configurare segreti condivisi sicuri.
- Mappare gli attributi RADIUS: configurare il profilo RADIUS per restituire gli attributi di limitazione della sessione al momento dell'autenticazione riuscita:
Session-Timeout=7200(impone un limite di sessione di 2 ore).Idle-Timeout=900(impone un timeout di inattività di 15 minuti).
- Configurare il reindirizzamento al captive portal: configurare le ACL di pre-autenticazione sul WLC/AP per consentire il traffico DNS, DHCP e verso l'hostname del captive portal, reindirizzando al contempo tutto il resto del traffico HTTP/HTTPS alla pagina di login del portale.
Passaggio 5: Pianificazione dell'SSID e intervalli di tempo
Per proteggere ulteriormente la rete e ridurre la superficie di attacco, configurare la pianificazione dell'SSID per disattivare l'accesso guest al di fuori dell'orario di lavoro.
- Definire la pianificazione: nel WLC o nella dashboard cloud, mappare l'SSID guest su un profilo orario (es. dal lunedì alla domenica, dalle 08:00 alle 22:00).
- Imporre lo spegnimento forzato: assicurarsi che gli AP smettano completamente di trasmettere l'SSID guest al di fuori di questi orari, anziché limitarsi a bloccare l'associazione.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best Practice
Per garantire un'implementazione equilibrata che mantenga elevate le prestazioni di rete senza causare disservizi agli ospiti, i network architect dovrebbero seguire queste best practice standard del settore.
1. Allocazione dinamica della larghezza di banda e "Bursting"
I limiti statici della larghezza di banda possono talvolta offrire agli ospiti un'esperienza scadente durante i periodi di bassa occupazione. Si consiglia vivamente di implementare una strategia di allocazione dinamica della larghezza di banda o di bursting.
- Bursting (o boosting): consente a un dispositivo guest di superare temporaneamente il proprio limite di larghezza di banda (ad esempio, passando da 10 Mbps a 30 Mbps per i primi 15 secondi di un download) per consentire il caricamento rapido delle pagine o il buffering dei video, prima di riportarlo gradualmente alla velocità di base. Questo è supportato nativamente da controller e piattaforme avanzate come Tanaza [5].
- Dynamic shaping: regola il limite di larghezza di banda aggregato dell'SSID guest in base all'utilizzo complessivo della WAN. Se la rete aziendale è inattiva, la rete guest può espandere dinamicamente il proprio limite massimo, riducendosi istantaneamente in caso di picchi di traffico aziendale.
2. Dimensionamento corretto delle policy per settore verticale
Le restrizioni di larghezza di banda e di tempo non dovrebbero essere uniformi in tutti gli ambienti. Devono essere adattate ai tempi di permanenza specifici e alle aspettative degli utenti di ciascun settore verticale.
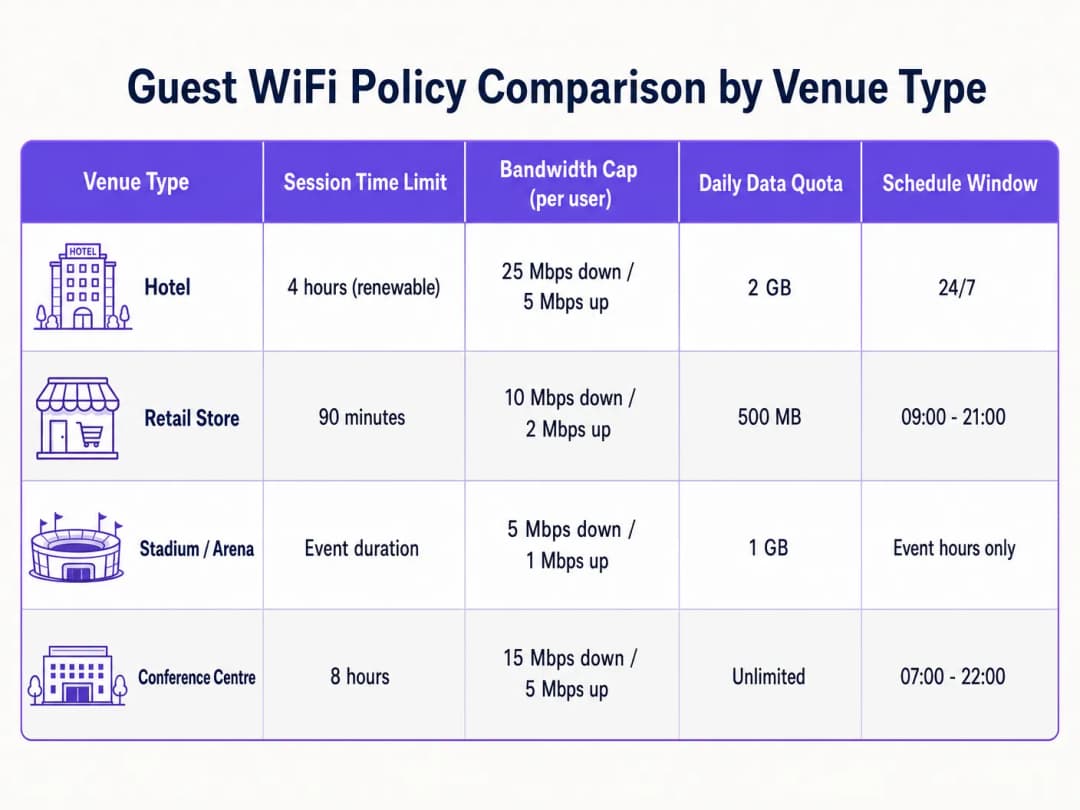
- Hospitality: gli ospiti degli hotel si aspettano una connettività ad alto rendimento per lo streaming e lo smart working. Personalizzare le policy per supportare almeno 25 Mbps in download per camera, con sessioni di durata maggiore (ad esempio, 24 ore) per evitare la frustrazione di frequenti riautenticazioni [6]. Per un approfondimento, consultare la nostra guida Hotel WiFi Speed & Bandwidth Planning.
- Retail: I tempi di sosta sono più brevi, in genere da 30 a 90 minuti. Implementa un timeout di sessione rigoroso di 90 minuti per incoraggiare il ricambio e acquisisci i dati di marketing tramite WiFi Analytics durante la nuova autenticazione [7].
- Stadi e arene: Ambienti ad altissima densità con decine di migliaia di utenti simultanei. La limitazione della larghezza di banda deve essere estremamente conservativa (ad es. 5 Mbps in download) per evitare la saturazione dell'intero backhaul, con durate delle sessioni adeguate alla lunghezza dell'evento [8].
3. Sfruttare l'accesso a livelli basato sul profilo
Evita una rete ospiti "universale". Implementa profili di accesso a livelli per premiare la fedeltà e monetizzare la connettività premium:
- Livello gratuito: Velocità standard (ad es. 5 Mbps in download), limite di sessione di 1 ora, accesso di base tramite Captive Portal.
- Livello premium: Alta velocità (ad es. 50 Mbps in download), limite di sessione di 24 ore, autenticato tramite credenziali fedeltà, numero di stanza o pagamento diretto. Questo viene solitamente implementato utilizzando The 10 Best Network Access Control (NAC) Solutions in 2026 o integrato con How to Implement 802.1X Authentication with Cloud RADIUS.
Risoluzione dei problemi e mitigazione dei rischi
La gestione di una rete wireless ospiti con restrizioni attive introduce specifici scenari di guasto che i team IT devono monitorare e mitigare in modo proattivo.
1. Casualizzazione degli indirizzi MAC e tracciamento delle sessioni
I moderni sistemi operativi mobili (iOS 14+, Android 10+) utilizzano la casualizzazione dell'indirizzo MAC per impostazione predefinita, ruotando l'identificatore hardware del dispositivo per proteggere la privacy dell'utente.
- Rischio: Se la tua rete ospiti traccia i timeout delle sessioni o i limiti di dati solo tramite l'indirizzo MAC, un dispositivo che rende casuale il proprio MAC apparirà come un dispositivo completamente nuovo, aggirando i limiti di tempo e le policy di limitazione della banda.
- Mitigazione: Non fare affidamento sugli indirizzi MAC per lo stato della sessione. Utilizza un modello di autenticazione basato sull'identità a livello di Captive Portal. Collega lo stato della sessione, i limiti di tempo e i limiti di dati all'identità dell'utente autenticato nel database RADIUS (ad es. indirizzo email, numero di telefono verificato o ID fedeltà).
2. Esaurimento degli indirizzi IP in luoghi ad alta rotazione
In luoghi ad alto traffico pedonale come hub di trasporto o centri commerciali, tempi di lease DHCP lunghi possono esaurire rapidamente il pool di IP disponibili, impedendo la connessione ai nuovi ospiti.
- Rischio: Se i lease DHCP sono impostati su uno standard di 24 ore ma il tempo medio di sosta degli ospiti è di 20 minuti, migliaia di indirizzi IP rimarranno assegnati a dispositivi che hanno già abbandonato la struttura, lasciando gli utenti attivi senza IP.
- Mitigazione: Riduci i tempi di lease DHCP sull'ambito ospiti a 30 o 60 minuti. Implementa una subnet mask più ampia (ad es. utilizza un
/20o/19invece di un/24) per espandere il pool di IP disponibili. Se il tuo controller wireless lo supporta, abilita il DHCP Release on Disconnect.
3. Errori di reindirizzamento del Captive Portal (DNS e SSL)
Il reclamo più comune da parte degli ospiti è "la pagina di accesso non si carica". Questo problema è quasi sempre causato da DNS configurati in modo errato o da problemi con i certificati SSL.
- Rischio: se il dispositivo di un ospite non riesce a risolvere le query DNS prima dell'autenticazione, il Captive Portal non può caricarsi. Inoltre, se il reindirizzamento del Captive Portal utilizza un certificato SSL non attendibile o scaduto, i browser moderni bloccheranno il reindirizzamento e mostreranno un avviso di sicurezza.
- Mitigazione: assicurarsi che l'ACL di pre-autenticazione (walled garden) consenta esplicitamente il traffico DNS verso resolver pubblici (es.
1.1.1.1o8.8.8.8) o verso il DNS del gateway locale. Utilizzare sempre un certificato SSL/TLS valido e pubblicamente attendibile per l'hostname di reindirizzamento del Captive Portal. Evitare l'uso di certificati autofirmati.
-
ROI e impatto aziendale
L'implementazione di restrizioni strutturate per il WiFi ospiti non è una semplice operazione tecnica; essa offre ritorni finanziari e operativi misurabili per l'azienda.
1. Controllo dei costi WAN e risparmio di banda
Una rete ospiti non controllata costringe l'azienda a potenziare continuamente i propri circuiti WAN per far fronte ai picchi di domanda. Implementando limiti di velocità per singolo utente e tetti complessivi, le organizzazioni possono estendere significativamente la durata della connettività internet esistente.
- Scenario: un hotel di medie dimensioni con un circuito da 500 Mbps subisce gravi ritardi durante le ore di punta serali perché alcuni ospiti guardano video in streaming in 4K.
- Soluzione: l'implementazione di un limite di 15 Mbps per utente riduce l'utilizzo nei momenti di picco del 40%, eliminando la necessità di passare a un costoso circuito da 1 Gbps e risparmiando migliaia di dollari all'anno in costi ricorrenti con l'ISP.
2. Maggiore affidabilità della rete operativa
Nel settore retail e hospitality, la stessa connessione internet fisica spesso supporta sia i servizi per gli ospiti sia le operazioni aziendali critiche (come i sistemi POS, l'ERP di back-office e le comunicazioni del personale).
- Impatto aziendale: l'implementazione di una rigida segmentazione VLAN e la prioritizzazione del traffico aziendale tramite WMM garantiscono che l'attività degli ospiti non interferisca mai con le transazioni. Anche quando la rete ospiti è satura di acquirenti, l'elaborazione dei pagamenti con carta del negozio rimane istantanea, proteggendo direttamente i ricavi nel punto vendita.
3. Monetizzazione del marketing e acquisizione di dati di prima parte
L'applicazione di limiti di tempo per le sessioni (ad esempio 90 minuti) richiede agli ospiti di interagire periodicamente con il Captive Portal. Ciò crea punti di contatto ripetibili per acquisire preziosi dati di prima parte, incentivare le iscrizioni ai programmi fedeltà e mostrare promozioni mirate.
- Acquisizione dei dati: richiedendo un indirizzo email o un login social per rinnovare una sessione, le strutture possono creare un database clienti ricco e conforme per le piattaforme di CRM e marketing.
- Ricavi pubblicitari: le strutture possono monetizzare lo spazio visivo del Captive Portal mostrando splash page sponsorizzate o promozioni di attività locali durante il flusso di riautenticazione, trasformando il WiFi ospiti da un centro di costo operativo in una fonte diretta di ricavi.
-
Riferimenti
[1] Standard IEEE per la tecnologia dell'informazione - Telecomunicazioni e scambio di informazioni tra sistemi - Specifiche per il controllo dell'accesso al mezzo (MAC) e per il livello fisico (PHY) delle LAN wireless. Emendamento 8: Miglioramenti della qualità del servizio per il controllo dell'accesso al mezzo (MAC). IEEE Std 802.11e-2005. [2] Rigney, C., et al. Remote Authentication Dial In User Service (RADIUS). RFC 2865, giugno 2000. [3] Chiba, M., et al. Estensioni di autorizzazione dinamica per Remote Authentication Dial In User Service (RADIUS). RFC 5176, gennaio 2008. [4] Standard di sicurezza dei dati (PCI-DSS) per il settore delle carte di pagamento, Requisiti e procedure di valutazione della sicurezza, Versione 4.0. Consiglio per gli standard di sicurezza PCI, marzo 2022. [5] Tanaza S.p.A. Controllo della larghezza di banda per client sulla piattaforma Cloud Tanaza. Documentazione Tanaza, 2018. [6] Purple.ai. Pianificazione della velocità e della larghezza di banda del WiFi per hotel: Guida autorevole per i manager IT. Guide di riferimento Purple, 2024. [7] Purple.ai. Piattaforma di marketing e analisi del WiFi per ospiti: Capitalizzare sulla presenza fisica. Libri bianchi Purple, 2025. [8] Cox Business. Soluzioni di connettività per stadi: Implementazione wireless ad alta densità. Libro bianco Cox Communications, 2025.
Definizioni chiave
IEEE 802.11e / WMM
Un emendamento allo standard IEEE 802.11 che introduce miglioramenti della qualità del servizio (QoS), dando priorità al traffico wireless nelle categorie voce, video, best effort e background.
I team IT utilizzano il WMM per mappare il traffico wireless degli ospiti in categorie a bassa priorità, garantendo che le applicazioni aziendali critiche non rimangano mai prive di larghezza di banda.
RADIUS Attribute 27 (Session-Timeout)
Un attributo RADIUS standard restituito dal server di autenticazione che definisce il numero massimo di secondi in cui una sessione utente può rimanere attiva prima di richiedere una nuova autenticazione.
Si riscontra quando si integrano i Captive Portal con RADIUS. Viene utilizzato per imporre limiti di tempo rigidi alle sessioni degli ospiti (ad esempio, 7200 secondi per 2 ore).
RADIUS Attribute 28 (Idle-Timeout)
Un attributo RADIUS che specifica il periodo massimo di inattività (in secondi) consentito per una sessione client prima che l'access point di rete interrompa automaticamente la connessione.
Fondamentale nei luoghi ad alta densità per recuperare gli indirizzi IP dai dispositivi che hanno lasciato l'area senza disconnettersi.
RADIUS Change of Authorisation (CoA)
Un'estensione del protocollo (RFC 5176) che consente a un server RADIUS di modificare dinamicamente le policy di una sessione attiva (come i limiti di larghezza di banda o l'assegnazione della VLAN) senza disconnettere il client.
Utilizzato per limitare dinamicamente la larghezza di banda di un ospite in tempo reale non appena supera la propria quota dati giornaliera.
Client Isolation
Una funzionalità di sicurezza sugli access point wireless che impedisce ai client wireless associati allo stesso SSID di comunicare tra loro.
Essenziale sulle reti ospiti per prevenire la propagazione laterale di malware, lo sniffing dei dispositivi e gli attacchi man-in-the-middle locali.
WPA3 Opportunistic Wireless Encryption (OWE)
Uno standard certificato da WiFi Alliance che fornisce la crittografia dei dati personalizzata per le reti wireless aperte, impedendo l'intercettazione passiva senza richiedere una password condivisa.
Il sostituto moderno per le reti guest completamente aperte, in grado di offrire sicurezza e riservatezza dei dati ai visitatori con un attrito di connessione pari a zero.
DHCP Lease Time
La durata per cui un dispositivo di rete riceve l'assegnazione di uno specifico indirizzo IP da parte del server DHCP prima che l'indirizzo venga restituito al pool o rinnovato.
Nelle reti guest ad alto turnover, i tempi di lease DHCP devono essere mantenuti brevi (ad es. 1 ora) per evitare l'esaurimento del pool di IP.
Network Segmentation
La pratica architetturale di suddividere una rete fisica in più sottoreti logiche (VLAN), ciascuna isolata da regole di firewall e criteri di sicurezza.
Un requisito obbligatorio ai sensi del PCI DSS v4.0 per isolare la rete wireless guest non attendibile dal Cardholder Data Environment (CDE).
Esempi pratici
Un hotel di lusso con 200 camere desidera implementare un modello di WiFi per gli ospiti a più livelli. Gli ospiti standard dovrebbero ricevere una connessione gratuita e di base, sufficiente per la navigazione web, mentre i membri del programma fedeltà e gli ospiti paganti dovrebbero ricevere un accesso premium ad alta velocità in grado di supportare lo streaming video in 4K. L'hotel utilizza Cisco Catalyst 9800 WLC e Cisco DNA Centre.
Distribuisci un singolo SSID per gli ospiti configurato con 802.1X e MAC Authentication Bypass (MAB) che punti a un server RADIUS centralizzato (ad esempio, Cloud RADIUS). Configura il Captive Portal per autenticare gli utenti. In caso di accesso riuscito, il server RADIUS valuta il profilo dell'utente:
- Per gli ospiti standard: il server RADIUS restituisce access-accept con i Vendor-Specific Attributes (VSA) di Cisco per la limitazione della velocità:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=5000000"ecisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=1000000"(5 Mbps in download / 1 Mbps in upload), insieme aSession-Timeout = 86400(24 ore). - Per gli ospiti premium/fedeltà: il server RADIUS restituisce i VSA di Cisco per la limitazione della velocità ad alta velocità:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=50000000"ecisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=10000000"(50 Mbps in download / 10 Mbps in upload), insieme aSession-Timeout = 604800(7 giorni). Questo modello a più livelli viene applicato dinamicamente su un singolo SSID, riducendo al minimo il sovraccarico RF ed evitando la presenza di molteplici SSID per gli ospiti.
Uno stadio sportivo ad alta densità con una capacità di 50.000 spettatori simultanei deve evitare che il WiFi per gli ospiti saturi il loro uplink WAN da 10 Gbps durante gli eventi dal vivo, garantendo al contempo che gli spettatori possano comunque caricare post sui social media e accedere all'app di ordinazione mobile dello stadio.
Configura una policy wireless ad alta densità e altamente strutturata sul Wireless LAN Controller (ad esempio, HPE Aruba Mobility Conductor):
- Limitazione della velocità del SSID: imposta un limite di larghezza di banda rigoroso per singolo client di 3 Mbps in download e 1 Mbps in upload. Questo è sufficiente per le app mobili e il caricamento di testi/immagini, ma scoraggia lo streaming video ad alta larghezza di banda.
- Modellazione della larghezza di banda aggregata: applica un contratto di traffic shaping aggregato sulla VLAN degli ospiti a livello di firewall (ad esempio, Fortinet FortiGate) per limitare l'intera rete degli ospiti a 2 Gbps (il 20% della capacità WAN totale), lasciando 8 Gbps per i media radiotelevisivi, le transazioni POS e il personale operativo.
- Accesso basato sul tempo: imposta il timeout della sessione del Captive Portal su 14.400 secondi (4 ore), in linea con la durata tipica di un evento sportivo. Abilita un
Idle-Timeoutaggressivo di 600 secondi (15 minuti) per recuperare rapidamente gli indirizzi IP dagli spettatori che lasciano lo stadio in anticipo.
Una catena di vendita al dettaglio nazionale con 150 negozi desidera implementare una rete WiFi per gli ospiti che si spenga automaticamente al di fuori degli orari di apertura del negozio, al fine di prevenire rischi di sicurezza e l'uso non autorizzato di internet da parte di persone che stazionano nel parcheggio durante la notte.
Distribuire un'architettura wireless gestita in cloud (ad esempio, Cisco Meraki o Juniper Mist) integrata con una dashboard di policy centralizzata:
- Configurare la pianificazione dell'SSID: Nella dashboard gestita in cloud, configurare un profilo di pianificazione oraria per l'SSID 'Store Guest'. Impostare gli orari di attività in modo che corrispondano agli orari di apertura del negozio più un margine di 30 minuti (ad esempio, lunedì-sabato, dalle 08:30 alle 21:30; domenica, dalle 10:30 alle 18:30).
- Forzare la soppressione completa dell'SSID: Assicurarsi che il profilo cloud sia impostato per disattivare completamente la trasmissione radio dell'SSID Guest al di fuori di questi orari. Ciò impedisce all'SSID di apparire negli elenchi di scansione, eliminando il rischio di attacchi brute-force o di probing notturni.
- Scadenza della sessione: Impostare un timeout di sessione rigido di 90 minuti (
Session-Timeout = 5400) a livello di Captive Portal. Questo si allinea con i tempi medi di permanenza nel commercio al dettaglio e invita gli utenti a autenticarsi nuovamente se rimangono più a lungo, favorendo un coinvolgimento di marketing ripetuto.
Domande di esercitazione
Q1. Un grande centro commerciale registra frequenti esaurimenti di indirizzi IP DHCP sulla sua rete WiFi guest durante le ore di punta del fine settimana. La configurazione attuale utilizza una sottorete `/24` (254 IP disponibili) con un tempo di lease DHCP di 24 ore. In che modo l'architetto di rete dovrebbe risolvere questo problema senza espandere l'infrastruttura hardware?
Suggerimento: Considera la relazione tra il tempo medio di permanenza, la durata del lease DHCP e la dimensione della sottorete logica.
Visualizza risposta modello
L'architetto di rete dovrebbe implementare due modifiche immediate:
- Ridurre il tempo di lease DHCP da 24 ore a 30 o 60 minuti. Poiché il tempo medio di permanenza in un centro commerciale è compreso tra 1 e 2 ore, un tempo di lease breve garantisce che gli indirizzi IP vengano rapidamente recuperati dai dispositivi partiti e restituiti al pool.
- Espandere l'ambito DHCP cambiando la maschera di sottorete da un
/24a un/21(che fornisce 2.046 IP disponibili) o/20(che fornisce 4.094 IP disponibili). Ciò aumenta la dimensione logica del pool IP sulla VLAN guest 30 senza richiedere nuovi switch fisici o access point.
Q2. Un responsabile IT nota che diversi utenti sulla rete WiFi guest riescono costantemente a superare la quota dati giornaliera di 500 MB. La rete utilizza il tracciamento basato su MAC per applicare le quote. In che modo gli utenti riescono probabilmente ad aggirare questa restrizione e qual è la soluzione di livello enterprise consigliata?
Suggerimento: I moderni sistemi operativi mobili ruotano automaticamente i propri identificativi fisici.
Visualizza risposta modello
Gli utenti aggirano la quota utilizzando la randomizzazione degli indirizzi MAC, una funzione di privacy nativa sui moderni dispositivi iOS e Android. Disattivando e riattivando la connessione WiFi, o modificando le impostazioni del dispositivo, generano un nuovo indirizzo MAC randomizzato, che l'access point di rete tratta come un dispositivo completamente nuovo con una nuova quota di 500 MB. La soluzione consigliata consiste nel passare dal tracciamento delle sessioni basato su MAC al tracciamento delle sessioni basato sull'identità. Configura il Captive Portal per richiedere l'autenticazione dell'utente (ad es. verifica e-mail, OTP via SMS o social login). Associa la quota di consumo dati all'identità autenticata dell'utente nel database RADIUS/policy centralizzato. Quando un utente si connette, indipendentemente dall'indirizzo MAC randomizzato presentato dal suo dispositivo, deve effettuare l'accesso e la sua sessione verrà mappata sulla sua identità univoca, applicando il limite giornaliero di 500 MB a tutti i indirizzi MAC utilizzati.
Q3. Una catena alberghiera desidera garantire che la propria rete wireless guest sia conforme a PCI DSS v4.0. Durante un audit, il QSA (Qualified Security Assessor) scopre che il sistema di gestione immobiliare (PMS) dell'hotel e la rete WiFi guest si trovano su sottoreti diverse, ma sono collegati agli stessi switch fisici senza regole di firewall che blocchino il traffico tra le sottoreti. Qual è il rischio di conformità e come dovrebbe essere corretto?
Suggerimento: La conformità PCI DSS richiede che la segmentazione logica sia applicata attivamente, non solo definita dalle sottoreti.
Visualizza risposta modello
Il rischio di conformità è che la rete WiFi degli ospiti non è segmentata rispetto al Cardholder Data Environment (CDE) in cui risiede il PMS. In una rete fisica piatta con instradamento inter-subnet abilitato e nessuna restrizione del firewall, qualsiasi dispositivo ospite sulla rete WiFi può instradare il traffico direttamente verso il server PMS. Ciò porta l'intera rete WiFi degli ospiti nell'ambito dell'audit PCI, rappresentando un rilievo critico di non conformità. Per rimediare a questo:
- Applicare una rigida segmentazione VLAN sugli switch. Assegnare la rete WiFi degli ospiti a una VLAN dedicata (VLAN 30) e il PMS/CDE a una VLAN protetta separata (VLAN 100).
- Implementare policy di firewall a livello di gateway/router. Configurare Access Control Lists (ACL) esplicite o regole di firewall che scartino tutto il traffico proveniente dalla VLAN 30 e destinato alla VLAN 100.
- Abilitare la stateful packet inspection ed eseguire test di penetrazione periodici per verificare che nessun dispositivo ospite possa stabilire una connessione con qualsiasi dispositivo all'interno del CDE, escludendo così ufficialmente la rete degli ospiti dall'ambito dell'audit PCI.
Continua a leggere questa serie
La Guida Enterprise per l'Installazione del WiFi per gli Ospiti: Sicurezza, Segmentazione e Velocità
Questa guida tecnica enterprise fornisce istruzioni operative per IT manager e architetti di rete sulla distribuzione di un WiFi per gli ospiti sicuro e segmentato. Copre l'architettura VLAN, la crittografia WPA3, l'autenticazione 802.1X, la conformità PCI-DSS e GDPR, e l'integrazione del livello di Captive Portal agnostico rispetto all'hardware di Purple.
Come configurare il WiFi per gli ospiti: Guida alla segmentazione della rete aziendale
Questa guida illustra in dettaglio l'architettura tecnica, gli standard di autenticazione e la metodologia di implementazione necessari per creare una rete WiFi aziendale sicura e segmentata. Imparerai come implementare il modello a tre SSID, distribuire l'autenticazione 802.1X per il personale, configurare Captive Portal per l'accesso degli ospiti in conformità con il GDPR e ridurre l'ambito PCI-DSS.
WiFi a misura di famiglia: Best Practice per i Centri Commerciali
Questa guida di riferimento tecnica fornisce metodologie pratiche per implementare il filtraggio URL basato su categorie sulle reti WiFi per gli ospiti in ambienti retail. Dettaglia l'architettura di rete, la definizione delle policy e le strategie di mitigazione del rischio per garantire la conformità e proteggere la reputazione del brand.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.