
如何在访客 WiFi 上实施时间和带宽限制
在企业级访客 WiFi 网络上实施时间和带宽限制的权威技术参考指南。本指南提供可操作的架构蓝图、与厂商无关的配置以及真实案例研究,帮助 IT 决策者平衡网络性能、安全合规性与访客体验。
Video overview
收听本指南
查看播客转录
核心系列的一部分:访客 WiFi 指南 →
Guest WiFi Time & Bandwidth Policy Calculator
Size per-user rate limits, session expiration timers, and DHCP subnets based on venue type and WAN uplink. Generates production CLI configs and RADIUS attributes.
执行摘要
对于现代企业而言,提供访客无线接入已不再是一种奢求,而是一项业务必需。然而,未托管的访客网络代表着一个重大的威胁向量,可能会降低企业网络性能、泄露敏感数据并引入合规性风险。IT经理、网络架构师和CTO必须从开放式连接模型转向高度结构化、策略驱动的访客接入层。
本参考指南详细介绍了在访客无线网络上实施精确时间和带宽限制的技术策略。通过虚拟局域网(VLAN)实施逻辑网络细分,利用企业级服务质量(QoS)框架,并集成云端托管的策略决策点(PDP),企业可以在保护业务关键型运营的同时,提供高品质的访客体验。
通过主动的带宽限速、会话时长限制和基于时间段的SSID调度,网络管理员可以降低“带宽占用者”饱和上行链路的风险,保持对PCI-DSS v4.0和GDPR等标准的合规性,并为客户互动开辟新途径。无论是管理拥有200间客房的酒店、高密度体育场还是多站点零售物业,部署结构化的访客网络接入策略都是现代网络基础设施设计的基石。
技术深度解析
在访客无线网络上实施时间和带宽限制需要深入理解无线协议和网络安全架构。为了构建一个弹性访客网络,管理员必须跨OSI模型的多个层进行操作,协调接入点、无线控制器、防火墙和认证服务器。
1. 带宽管理与服务质量(QoS)
实施带宽限制是为了防止单个客户端(或整个访客网络)使场所的WAN上行链路饱和。这通过两个主要机制实现:速率限制(流量限速)和流量优先级排序。
在无线层,服务质量由 IEEE 802.11e 标准管理,该标准引入了WiFi多媒体(WMM)[1]。WMM将流量优先分为四个接入类别(AC):
- 语音 (AC_VO):最高优先级,最低延迟(例如VoIP)。
- 视频 (AC_VI):高优先级,低延迟(例如流媒体)。
- 尽力而为 (AC_BE):中等优先级,标准流量(例如网页浏览)。
- 背景 (AC_BK):最低优先级,高吞吐量数据(例如文件下载)。
对于访客网络,所有流量都应映射到**尽力而为 (AC_BE)或背景 (AC_BK)**类别。这可以确保关键的公司流量 - 例如销售终端 (POS) 交易或公司 VoIP 呼叫 - 优先于访客网页浏览。
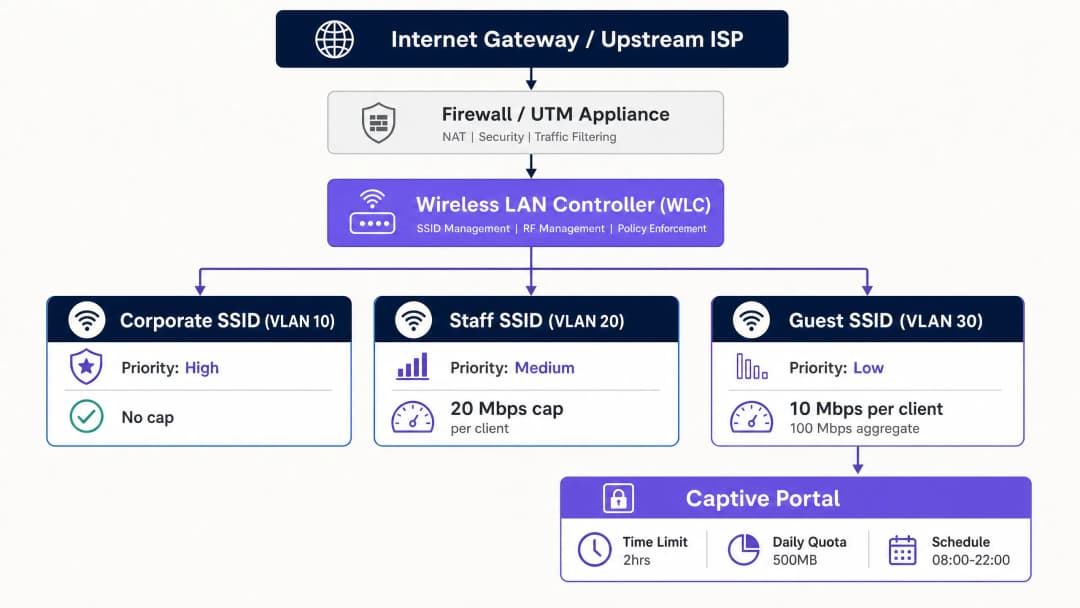
为了实施严格的吞吐量限制,管理员会部署每客户端速率限制和每SSID速率限制。每客户端限制对单个设备的最大下行和上行速度进行限制(例如 10 Mbps 下行 / 2 Mbps 上行),而每SSID限制则限制分配给整个访客网络的总带宽(例如 100 Mbps 总计)。
2. 基于时间的访问和会话管理
基于时间的限制可管理网络并发并防止未经授权的长期访问。这涉及两个不同的概念:会话超时和SSID调度。
- 会话超时:通过 Captive Portal 认证期间返回的 RADIUS 属性强制执行。RADIUS 服务器将
Session-Timeout属性(RADIUS 属性 27)发送到接入点 (AP) 或无线局域网控制器 (WLC) [2]。该值(以秒为单位)决定了在需要重新认证之前客户端会话保持活动状态的时间。 - 空闲超时:如果在特定窗口内(例如 15 分钟)未检测到来自客户端的流量,则
Idle-Timeout属性(RADIUS 属性 28)将终止会话。这在私密性高的高密度场所中对于从非活动设备回收 IP 地址至关重要。 - RADIUS 授权更改 (CoA):在 RFC 5176 中定义,CoA 允许 RADIUS 服务器将策略更改动态推送到 WLC 或 AP,而不会中断物理无线链路 [3]。例如,如果访客消耗了其每日数据配额,RADIUS 服务器可以发送 CoA 消息,将客户端的带宽从 20 Mbps 下行动态限速到 1 Mbps。
3. 网络分段与合规性
访客无线架构的一个基本规则是与公司系统完全隔离。这是通过 VLAN 分段实现的。访客流量必须保留在专用 VLAN(例如 VLAN 30)上,与公司 LAN(VLAN 10)以及语音/管理网络(VLAN 20)完全隔离。
必须在防火墙层限制 VLAN 间路由。限制性防火墙策略应阻止所有访客到公司的流量。此外,必须在访客SSID上启用客户端隔离(也称为点对点阻塞)。这可以防止同一访客网络上的无线客户端相互通信,从而降低横向恶意软件传播或中间人 (MITM) 攻击的风险。
网络分段不仅是最佳实践 - 它是一项严格的合规性要求。根据 PCI-DSS v4.0 要求 1.3,企业必须实施网络分段,将持卡人数据环境 (CDE) 与不受信任的网络(包括访客 WiFi)隔离开来 [4]。未能对访客网络进行分段会导致整个访客基础设施进入 PCI 审计范围,从而大幅增加合规成本和安全风险。
此外,通过 Captive Portal 收集个人数据的组织必须遵守 GDPR。这要求为数据收集建立合法依据、提供清晰的隐私声明,并对会话记录实施严格的数据保留限制。
实施指南
在企业级网络上部署时间和带宽限制需要一个系统化的、与厂商无关的过程。以下是为高级网络工程师推荐的逐步实施蓝图。
第 1 步:逻辑网络分段 (VLAN & DHCP)
在配置任何无线设置之前,请在核心交换机和防火墙上建立逻辑网络边界。
- 创建访客 VLAN:在核心交换机上配置专用 VLAN(例如 VLAN 30),并将其 Trunk 传输到所有接入点。
- 配置 DHCP 范围:为访客 VLAN 设置专用的 DHCP 范围。使用较短的租期(例如 2 到 4 小时),以防止在高流转环境中 IP 地址耗尽。
- 启用 DHCP 监听和 ARP 检测:在交换机上启用 DHCP 监听和动态 ARP 检测 (DAI),以防止流氓 DHCP 服务器和 MAC 地址欺骗攻击。
第 2 步:防火墙策略和流量整形
配置安全网关以控制访客 VLAN 上的流量。
- 阻止跨 VLAN 路由:创建防火墙规则,显式丢弃源自访客 VLAN(VLAN 30)且目的地为任何内部子网(例如 VLAN 10、VLAN 20)的所有流量。
- 应用流量整形:在防火墙上创建共享流量整形策略,限制访客 VLAN 接口的总吞吐量,以保护主 WAN 链路。例如,在 1 Gbps 光纤电路上,将访客 VLAN 的上限限制为 150 Mbps。
第 3 步:无线 SSID 配置
在无线局域网控制器 (WLC) 或云管理仪表板上配置访客无线网络。
- 创建访客 SSID:广播一个专用 SSID(例如 "Venue Guest WiFi")。
- 启用客户端隔离:开启“客户端隔离”或“点对点阻断”,以防止访客设备之间进行通信。
- 启用 WPA3 机会性无线加密 (OWE):为了在没有共享预共享密钥 (PSK) 的情况下提供数据机密性,请配置 WPA3-OWE。这将对每个访客会话的空中流量进行单独加密。
第 4 步:RADIUS 和 Captive Portal 集成
将您的无线基础设施与集中式策略决策点 (PDP)(如 Guest WiFi)集成,以管理身份验证和策略执行。
- 配置 RADIUS 服务器:将您的 WLC/AP 指向云端 RADIUS 服务器的 IP 地址。配置安全的共享密钥。
- 映射 RADIUS 属性:配置 RADIUS 配置文件,使其在成功认证后返回会话限制属性:
Session-Timeout=7200(强制执行 2 小时会话限制)。Idle-Timeout=900(强制执行 15 分钟空闲超时)。
- 配置 Captive Portal 重定向:在 WLC/AP 上设置认证前 ACL,以允许 DNS、DHCP 以及发送到 Captive Portal 主机名的流量,同时将所有其他 HTTP/HTTPS 流量重定向到门户登录页面。
步骤 5:SSID 调度和时间范围
为了进一步保障网络安全并减少受攻击面,请配置 SSID 调度,以便在工作时间外禁用访客访问。
- 定义调度计划:在 WLC 或云端控制面板中,将访客 SSID 映射到一个时间配置文件(例如:周一至周日,08:00 至 22:00)。
- 强制执行硬关断:确保 AP 在这些小时之外完全停止广播访客 SSID,而不仅仅是阻止关联。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
最佳实践
为了确保在不给访客带来不便的情况下保持高网络性能的平衡部署,网络架构师应遵循以下行业标准最佳实践。
1. 动态带宽分配和“突发”
静态带宽上限有时会在低占用率期间给访客带来糟糕的体验。强烈建议实施 动态带宽分配 或 突发 策略。
- 突发(或加速):允许访客设备临时超过其带宽上限(例如,在下载的前 15 秒内从 10 Mbps 加速到 30 Mbps),以实现快速页面加载或视频缓冲,然后平滑地将其限制回基准速率。高级控制器和平台(如 Tanaza)原生支持此功能 [5]。
- 动态整形:根据整体 WAN 利用率调整访客 SSID 的总带宽上限。如果企业网络处于空闲状态,访客网络可以动态扩大其上限,并在企业流量激增时立即收缩。
2. 按垂直行业调整策略规模
带宽和时间限制不应在所有环境中都一成不变。必须根据每个垂直行业的特定停留时间和用户期望进行量身定制。
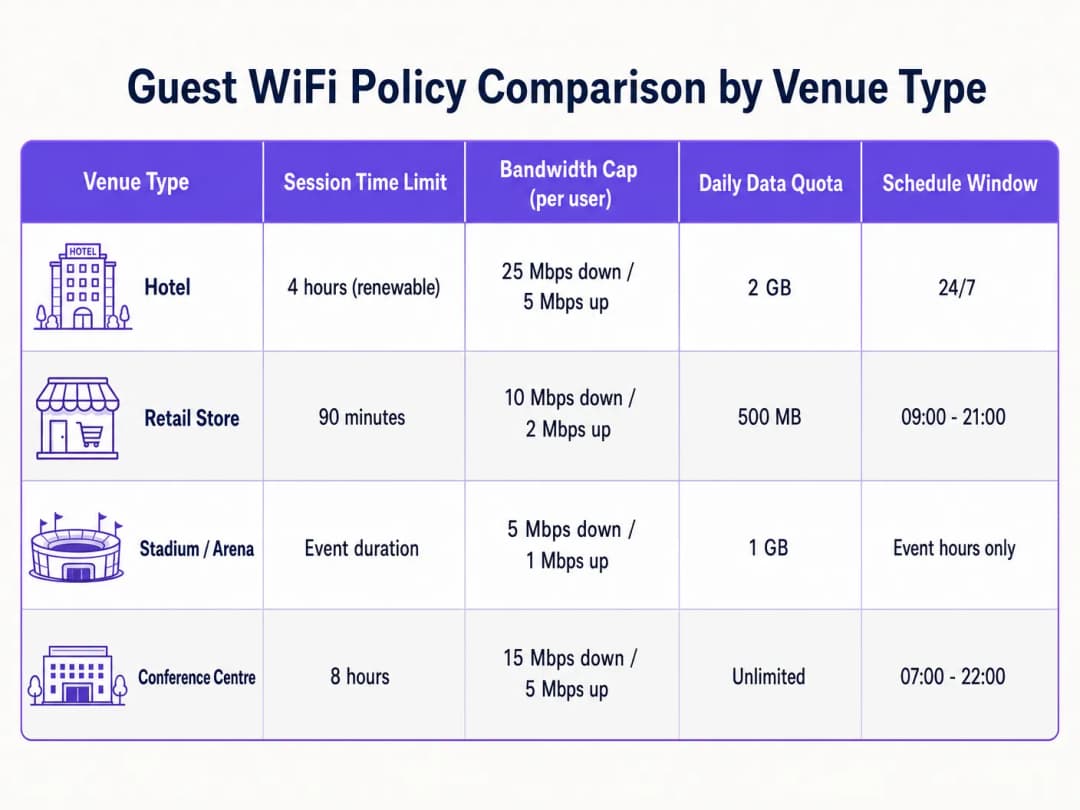
- 酒店业:酒店访客期望获得高吞吐量的连接,以进行流媒体播放和远程工作。量身定制策略以支持每间客房至少 25 Mbps 的下载速度,并提供更长的会话时长(例如 24 小时),以避免频繁重新认证带来的挫败感 [6]。如需深入了解,请参阅我们的 酒店 WiFi 速度与带宽规划 指南。* 零售零售:停留时间较短,通常为 30 到 90 分钟。实施严格的 90 分钟会话超时以鼓励周转,并在重新认证期间通过 WiFi Analytics 获取营销数据 [7]。
- 体育场馆和竞技场:拥有数万并发用户的超高密度环境。带宽限制必须非常保守(例如 5 Mbps 下载速度),以防止整个回程网络饱和,并且会话持续时间应与活动长度相匹配 [8]。
3. 利用基于配置文件的分层访问
避免采用“一刀切”的访客网络。实施分层访问配置文件,以回馈忠诚度并将高级连接转化为收益:
- 免费层:标准速度(例如 5 Mbps 下载速度)、1 小时会话限制、基础 Captive Portal 登录。
- 高级层:高速(例如 50 Mbps 下载速度)、24 小时会话限制、通过忠诚度凭据、房间号或直接支付进行身份验证。这通常使用 The 10 Best Network Access Control (NAC) Solutions in 2026 实施,或与 How to Implement 802.1X Authentication with Cloud RADIUS 集成。
故障排除和风险缓解
运营带有活动限制的访客无线网络会引入特定的故障模式,IT 团队必须主动进行监控和缓解。
1. MAC 地址随机化与会话跟踪
现代移动操作系统(iOS 14+、Android 10+)默认采用 MAC 地址随机化,轮换设备的硬件标识符以保护用户隐私。
- 风险:如果您的访客网络仅通过 MAC 地址跟踪会话超时或数据限额,则随机化其 MAC 的设备将显示为全新设备,从而绕过您的时间限制和带宽限制策略。
- 缓解措施:不要依赖 MAC 地址来确定会话状态。在 Captive Portal 层使用基于身份的认证模型。将会话状态、时间限制和数据限额绑定到 RADIUS 数据库中经过验证的用户身份(例如电子邮件地址、验证过的电话号码或忠诚度 ID)。
2. 高流失率场馆中的 IP 地址耗尽
在交通枢纽或零售商场等高客流量场所,较长的 DHCP 租期会迅速耗尽可用的 IP 池,导致新访客无法连接。
- 风险:如果 DHCP 租期设置为标准的 24 小时,但访客平均停留时间为 20 分钟,则数千个 IP 地址将继续租给已经离开的设备,从而导致活跃用户缺少 IP。
- 缓解措施:将访客范围内的 DHCP 租期缩短至 30 或 60 分钟。实施更大的子网掩码(例如,使用
/20或/19代替/24)以扩大可用的 IP 池。如果您的无线控制器支持,请启用 DHCP Release on Disconnect。
3. Captive Portal 重定向失败(DNS 和 SSL)
最常见宾客投诉是 "登录页面无法加载"。这几乎总是由于 DNS 配置错误或 SSL 证书问题导致的。
- 风险:如果宾客设备在身份验证前无法解析 DNS 查询,Captive Portal 将无法加载。此外,如果 Captive Portal 重定向使用的是不受信任或已过期的 SSL 证书,现代浏览器将阻止重定向并显示安全警告。
- 缓解措施:确保预身份验证 ACL (Walled Garden) 明确允许 DNS 流量发送至公共解析器(例如
1.1.1.1或8.8.8.8)或本地网关 DNS。始终为您的 Captive Portal 重定向主机名使用有效的、公开受信任的 SSL/TLS 证书。避免使用自签名证书。
投资回报率 (ROI) 与业务影响
实施结构化的宾客 WiFi 限制不仅是一项技术工作;它还能为企业带来可衡量的财务和运营回报。
1. WAN 成本控制和带宽节省
不受控制的宾客网络迫使企业不断升级其 WAN 线路以应对峰值需求。通过实施单用户速率限制和总容量上限,企业可以显著延长其现有互联网连接的使用寿命。
- 场景:一家拥有 500 Mbps 线路的中型酒店在晚上高峰期遭遇严重的网络延迟,原因是少数宾客正在播放 4K 视频。
- 解决方案:实施单用户 15 Mbps 的上限可将峰值利用率降低 40%,从而无需升级到昂贵的 1 Gbps 线路,每年可节省数千美元的 ISP 经常性成本。
2. 增强运营网络可靠性
在零售和酒店业中,同一物理互联网连接通常同时支持宾客服务和关键业务运营(例如 POS 系统、后台 ERP 和员工通信)。
- 业务影响:实施严格的 VLAN 隔离并通过 WMM 优先处理企业流量,可确保宾客活动绝不干扰交易。即使在宾客网络挤满购物者的情况下,零售店的刷卡处理依然瞬时完成,直接保护了销售点的收入。
3. 营销变现与第一方数据获取
强制执行会话时间限制(例如 90 分钟)需要宾客定期与 Captive Portal 进行交互。这创造了可重复的触点,用于获取有价值的第一方数据、推动会员注册并展示针对性的促销信息。
- 数据获取:通过要求使用电子邮件或社交媒体登录来更新会话,场所可以为 CRM 和营销平台构建丰富且合规的客户数据库。
- 广告收入:场所可以通过在重新验证流程中展示赞助的登录页面或本地商家促销信息,将 Captive Portal 的屏幕空间变现,从而将宾客 WiFi 从运营成本中心转变为直接的收入来源。
参考资料
[1] IEEE信息技术标准 - 系统间电信和信息交换 - 无线局域网介质访问控制 (MAC) 和物理层 (PHY) 规范。修改件8:介质访问控制 (MAC) 服务质量增强。IEEE Std 802.11e-2005。 [2] Rigney, C., et al. 远程用户拨号认证服务 (RADIUS)。RFC 2865,2000年6月。 [3] Chiba, M., et al. 远程用户拨号认证服务 (RADIUS) 的动态授权扩展。RFC 5176,2008年1月。 [4] 支付卡行业 (PCI) 数据安全标准,要求和安全评估程序,版本4.0。PCI-DSS安全标准委员会,2022年3月。 [5] Tanaza S.p.A. Tanaza云平台单客户端带宽控制。Tanaza文档,2018年。 [6] Purple.ai. 酒店 WiFi 速度与带宽规划:IT经理权威指南。Purple参考指南,2024年。 [7] Purple.ai. 访客 WiFi 营销与分析平台:利用实体人流量。Purple白皮书,2025年。 [8] Cox Business. 体育场连接解决方案:高密度无线部署。Cox Communications白皮书,2025年。
关键定义
IEEE 802.11e / WMM
IEEE 802.11 标准的一项修正案,引入了服务质量 (QoS) 增强功能,将无线流量优先划分为语音、视频、尽力而为和后台类别。
IT 团队使用 WMM 将访客无线流量映射到低优先级类别,确保关键的企业应用永远不会因带宽不足而受到影响。
RADIUS Attribute 27 (Session-Timeout)
由身份验证服务器返回的标准 RADIUS 属性,用于定义用户会话在需要重新进行身份验证之前可以保持活跃的最大秒数。
在将 Captive Portal 与 RADIUS 集成时会遇到此属性。它用于对访客会话实施严格的时间限制(例如,2 小时为 7200 秒)。
RADIUS Attribute 28 (Idle-Timeout)
一个 RADIUS 属性,用于指定在网络接入点自动终止连接之前,允许客户端会话处于非活跃状态的最大时长(以秒为单位)。
在高密度场所中至关重要,用于从已离开该区域且未注销的设备中回收 IP 地址。
RADIUS Change of Authorisation (CoA)
一种协议扩展 (RFC 5176),使 RADIUS 服务器能够动态修改活跃会话的策略(例如带宽限制或 VLAN 分配),而无需断开客户端连接。
用于在访客超出其每日数据配额时,实时动态限制其带宽。
Client Isolation
无线接入点上的一项安全功能,用于阻止关联到同一 SSID 的无线客户端之间进行相互通信。
在访客网络上必不可少,以防止横向恶意软件传播、设备窥探和本地中间人攻击。
WPA3 Opportunistic Wireless Encryption (OWE)
一项经 WiFi 联盟认证的标准,为开放式无线网络提供个性化的数据加密,无需共享密码即可防止被动窃听。
完全开放式访客网络的现代替代方案,在不增加任何连接摩擦的前提下,为访客提供安全保障和数据隐私保护。
DHCP 租期
网络设备在被 DHCP 服务器收回地址池或续租之前,获配特定 IP 地址的持续时间。
在人员流动率高的访客网络中,必须将 DHCP 租期保持在较短水平(例如 1 小时),以防止 IP 池耗尽。
网络分段
将物理网络划分为多个逻辑子网(VLAN)的架构实践,每个子网都通过防火墙规则和安全策略进行隔离。
PCI DSS v4.0 下的一项强制性要求,旨在将不可信的访客无线网络与持卡人数据环境(CDE)隔离开来。
应用实例
一家拥有 200 间客房的豪华酒店希望实施分层访客 WiFi 模式。普通访客应获得足以浏览网页的免费基础连接,而忠诚度会员和付费访客则应获得能够流式传输 4K 视频的高速尊享接入。该酒店使用 Cisco Catalyst 9800 WLC 和 Cisco DNA Centre。
部署一个配置了 802.1X 和 MAC 身份验证绕过 (MAB) 且指向集中式 RADIUS 服务器(例如 Cloud RADIUS)的单一访客 SSID。配置 Captive Portal 以对用户进行身份验证。登录成功后,RADIUS 服务器会评估用户的配置文件:
- 对于普通访客:RADIUS 服务器返回带有用于速率限制的 Cisco 厂商特定属性 (VSA) 的 access-accept:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=5000000"和cisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=1000000"(5 Mbps 下载 / 1 Mbps 上传),以及Session-Timeout = 86400(24 小时)。 - 对于尊享/忠诚度访客:RADIUS 服务器返回用于高速速率限制的 Cisco VSA:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=50000000"和cisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=10000000"(50 Mbps 下载 / 10 Mbps 上传),以及Session-Timeout = 604800(7 天)。 此分层模式在单一 SSID 上动态执行,通过避免多个访客 SSID 来最大限度地减少射频开销。
一个可容纳 50,000 名并发观众的高密度体育场需要防止访客 WiFi 在现场活动期间饱和其 10 Gbps WAN 上行链路,同时确保观众仍能上传社交媒体帖子并访问体育场的移动点单应用程序。
在无线局域网控制器(例如 HPE Aruba Mobility Conductor)上配置高度结构化、高密度的无线策略:
- SSID 速率限制:设置严格的每个客户端带宽上限,即下载 3 Mbps 和上传 1 Mbps。这足以满足移动应用程序和文本/图片上传的需求,但会限制高带宽的视频流传输。
- 聚合带宽整形:在防火墙(例如 Fortinet FortiGate)上对访客 VLAN 应用聚合流量整形合同,将整个访客网络限制在 2 Gbps(占总 WAN 容量的 20%),为广播媒体、POS 交易和运营员工留出 8 Gbps。
- 基于时间的接入:将 Captive Portal 会话超时设置为 14,400 秒(4 小时),与体育赛事的典型持续时间相匹配。启用 600 秒(15 分钟)的积极
Idle-Timeout,以便快速回收提早离开体育场观众的 IP 地址。
一家拥有 150 家门店的全国性零售连锁店希望实施一套访客 WiFi 网络,该网络在门店营业时间之外自动关闭,以防止安全风险以及夜间停车场逗留人员未经授权使用门店互联网。
部署与集中式策略仪表板集成的云管理无线架构(例如 Cisco Meraki 或 Juniper Mist):
- 配置 SSID 调度:在云管理仪表板中,为“Store Guest” SSID 配置时间表策略。将活跃时间设置为与门店营业时间相匹配,并加上 30 分钟的缓冲区(例如,周一至周六 08:30 至 21:30;周日 10:30 至 18:30)。
- 强制完全抑制 SSID:确保云端策略设置为在这些时间段之外完全禁用广播 Guest SSID 的无线电。这可以防止 SSID 出现在扫描列表中,从而消除夜间暴力破解或探测攻击的风险。
- 会话过期:在 Captive Portal 层设置严格的 90 分钟会话超时(
Session-Timeout = 5400)。这符合零售业的平均停留时间,并提示停留时间较长的用户重新进行身份验证,从而推动二次营销互动。
练习题
Q1. 一家大型零售购物中心在周末高峰时段,其访客 WiFi 网络经常出现 DHCP IP 地址耗尽的情况。当前的配置使用 `/24` 子网(254 个可用 IP)和 24 小时的 DHCP 租期。网络架构师应该如何在不扩展硬件基础设施的情况下解决这个问题?
提示:考虑平均停留时间、DHCP 租期持续时间以及逻辑子网大小之间的关系。
查看标准答案
网络架构师应立即实施两项更改:
- 将 DHCP 租期从 24 小时缩短至 30 或 60 分钟。由于购物中心的平均停留时间为 1 到 2 小时,较短的租期可确保快速收回已离开设备的 IP 地址并返回到地址池中。
- 通过将子网掩码从
/24更改为/21(提供 2,046 个可用 IP)或/20(提供 4,094 个可用 IP)来扩大 DHCP 范围。这增加了访客 VLAN 30 上 IP 池的逻辑大小,而无需任何新的物理交换机或接入点。
Q2. 一位 IT 经理注意到,访客 WiFi 网络上的几名用户一直在绕过每日 500 MB 的数据配额。该网络使用基于 MAC 的跟踪来实施配额。用户很可能是如何绕过这一限制的?推荐的企业级解决方案是什么?
提示:现代移动操作系统会自动轮换其物理标识符。
查看标准答案
用户正在通过利用 MAC 地址随机化来绕过配额,这是现代 iOS 和 Android 设备上的一项原生隐私功能。通过关闭再打开 WiFi 连接,或者修改他们的设备设置,他们会生成一个新的随机 MAC 地址,网络接入点会将其视为具有全新 500 MB 配额的全新设备。 推荐的解决方案是从基于 MAC 的会话跟踪过渡到基于身份的会话跟踪。配置 Captive Portal 以要求用户进行身份验证(例如,邮箱验证、短信一次性密码 OTP 或社交登录)。将数据消费配额与集中式 RADIUS 或策略数据库中经过身份验证的用户身份相关联。当用户连接时,无论他们的设备呈现何种随机 MAC 地址,他们都必须登录,并且他们的会话将被映射到他们的唯一身份,从而在他们使用的所有 MAC 地址中强制执行 500 MB 的每日限制。
Q3. 一家连锁酒店希望确保其访客无线网络符合 PCI DSS v4.0。在审计期间,QSA(合格安全评估员)发现酒店的物业管理系统(PMS)和访客 WiFi 处于不同的子网,但连接到相同的物理交换机,且没有阻止子网间流量的防火墙规则。这存在什么合规风险?应该如何进行整改?
提示:PCI DSS 要求主动实施逻辑分段,而不仅仅是由子网进行定义。
查看标准答案
合规风险在于访客 WiFi 网络未与 PMS 所在的持卡人数据环境 (CDE) 进行隔离。在启用子网间路由且无防火墙限制的扁平物理网络中,WiFi 上的任何访客设备都可以直接将流量路由到 PMS 服务器。这将导致整个访客 WiFi 网络都进入 PCI 审计范围,构成关键的非合规项。 整改措施:
- 在交换机上强制执行严格的 VLAN 隔离。将访客 WiFi 分配给专用 VLAN (VLAN 30),将 PMS/CDE 分配给独立的安全 VLAN (VLAN 100)。
- 在网关/路由器级别实施防火墙策略。配置显式访问控制列表 (ACL) 或防火墙规则,丢弃所有源自 VLAN 30 且目的地为 VLAN 100 的流量。
- 启用状态数据包检测并进行定期渗透测试,以验证没有任何访客设备可以与 CDE 内的任何设备建立连接,从而正式将访客网络隔离在 PCI 审计范围之外。
常见问题
How do I set session time limits for guest WiFi users?
Session time limits are enforced by sending the Session-Timeout RADIUS attribute (RFC 2865) in the Access-Accept packet during captive portal authentication, or by configuring inactivity and session timers directly on your wireless controller (such as Cisco Meraki, ArubaOS, or UniFi). Once the timer expires, the gateway deauthenticates the client or redirects them back to the captive portal for re-authorisation.
What is the recommended bandwidth limit per guest WiFi user?
For high-turnover public venues like cafes and retail stores, 5 Mbps download and 2 Mbps upload per user provides responsive 1080p video streaming, web browsing, and messaging without monopolising airtime. In hospitality or enterprise coworking spaces, offering 15 to 25 Mbps download with 5 to 10 Mbps upload ensures glitch-free video conferencing and VPN performance. Enforcing per-user QoS token buckets prevents single users from consuming the entire WAN uplink.
What is the difference between Session-Timeout and Idle-Timeout in guest WiFi?
Session-Timeout specifies the maximum total duration (in seconds) that an authenticated client may remain on the network before mandatory re-authorisation, regardless of traffic activity. Idle-Timeout (inactivity timer) monitors user data packets and disconnects a device if no traffic is transmitted for a set period (typically 10 to 15 minutes), freeing up DHCP leases and AP association table entries when visitors leave the venue.
How do you prevent guests from bypassing session limits with MAC address randomisation?
Modern mobile devices (iOS, Android, Windows) rotate private MAC addresses. Relying exclusively on physical MAC addresses allows users to cycle their connection and reset timers. Enterprise platforms like Purple tie guest sessions to verified identity credentials (SMS one-time passwords, social logins, or corporate emails) or issue Passpoint (Hotspot 2.0) encrypted profiles, ensuring time and bandwidth quotas persist across hardware address changes.
How does RFC 8910 (Captive Portal API) communicate time and data quotas to client devices?
RFC 8910 standardizes how wireless networks communicate session parameters to client operating systems via DHCP Option 114 and IPv6 Router Advertisements. Rather than intercepting DNS queries or dropping packets upon expiry, the gateway advertises an API endpoint that informs the device of remaining time or byte allowances, allowing native OS notifications and frictionless renewal splash screens.
Which RADIUS attributes enforce bandwidth rate limiting on enterprise access points?
Enterprise access points and controllers parse vendor-specific RADIUS attributes returned in the Access-Accept packet. The most common standard attributes include WISPr-Bandwidth-Max-Down and WISPr-Bandwidth-Max-Up (used by Meraki, Ruckus, and UniFi), Aruba-Bandwidth-Contract (ArubaOS), and Cisco-AVPair='rate-limit:downlink/uplink' (Cisco IOS-XE / Catalyst).
How does Purple automate guest WiFi bandwidth tiering and monetization?
Purple provides a cloud-managed captive portal and identity platform that integrates seamlessly with your existing AP infrastructure. It allows venues to offer tiered access models - such as a free 60-minute basic tier alongside a paid or loyalty-gated high-speed premium tier - automating payment processing, voucher generation, and RADIUS rate-limit assignment without manual network reconfiguration.
继续阅读本系列
企业访客 WiFi 部署指南:安全、分段与速度
本企业技术指南为 IT 经理和网络架构师部署安全、隔离的访客 WiFi 提供可操作的指导。内容涵盖 VLAN 架构、WPA3 加密、802.1X 身份验证、PCI DSS 和 GDPR 合规性,以及如何集成 Purple 的硬件无关 Captive Portal 层。
如何设置访客 WiFi:企业网络分段指南
本指南详细介绍了构建安全、分段的企业 WiFi 网络所需的技术架构、认证标准和部署方法。您将学习如何实施三 SSID 模型、部署 802.1X 进行员工认证、配置符合 GDPR 规范的访客接入 Captive Portal,以及缩小 PCI-DSS 评估范围。
适合家庭环境的 WiFi:购物中心最佳实践
本技术参考指南提供了在零售环境中对访客 WiFi 网络实施基于类别的 URL 过滤的可行方法。它详细介绍了网络架构、策略定义和风险缓解策略,以确保合规性并保护品牌声誉。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。