
Comment configurer des restrictions de temps et de bande passante sur un WiFi invité
Un guide technique de référence pour mettre en œuvre des restrictions de temps et de bande passante sur les réseaux WiFi invités d'entreprise. Ce guide fournit des modèles d'architecture exploitables, des configurations universelles et des études de cas réels pour aider les responsables informatiques à équilibrer performances réseau, conformité de sécurité et expérience visiteur.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide WiFi invité →
Synthèse opérationnelle
Pour l'entreprise moderne, fournir un accès sans fil pour les invités n'est plus un luxe - c'est une nécessité opérationnelle. Cependant, un réseau d'invités non géré représente un vecteur de menace important, capable de dégrader les performances du réseau d'entreprise, d'exposer des données sensibles et d'engager la responsabilité réglementaire. Les responsables informatiques, les architectes réseau et les CTO doivent abandonner le modèle de connectivité ouverte au profit d'une couche d'accès invité hautement structurée et régie par des politiques.
Ce guide de référence détaille les stratégies techniques pour mettre en œuvre des restrictions précises de temps et de bande passante sur les réseaux WiFi invités. En déployant une segmentation logique du réseau via des réseaux locaux virtuels (VLAN), en s'appuyant sur des cadres de qualité de service (QoS) de classe entreprise et en intégrant un point de décision de politique (PDP) géré dans le cloud, les organisations peuvent protéger leurs opérations critiques tout en offrant une expérience invité de haute qualité.
Grâce à la limitation proactive de la bande passante, aux limites de durée de session et à la planification des SSID basée sur le temps, les administrateurs réseau peuvent réduire le risque de saturation de la liaison montante par des utilisateurs trop gourmands, maintenir la conformité avec des normes telles que PCI-DSS v4.0 et le GDPR, et ouvrir de nouvelles voies d'engagement client. Qu'il s'agisse de gérer un hôtel de 200 chambres, un stade à haute densité ou un parc de points de vente multi-sites, le déploiement de politiques d'accès au réseau invité structurées est la pierre angulaire de la conception des infrastructures réseau modernes.
Analyse technique approfondie
La mise en œuvre de restrictions de temps et de bande passante sur un réseau WiFi invité nécessite une compréhension approfondie des protocoles sans fil et de l'architecture de sécurité réseau. Pour concevoir un réseau invité résilient, les administrateurs doivent intervenir sur plusieurs couches du modèle OSI, en orchestrant les points d'accès, les contrôleurs sans fil, les pare-feux et les serveurs d'authentification.
1. Gestion de la bande passante et qualité de service (QoS)
Les restrictions de bande passante sont mises en œuvre pour empêcher un seul client - ou le réseau invité dans son ensemble - de saturer la liaison montante WAN du site. Ceci est réalisé grâce à deux mécanismes principaux : la limitation du débit (bridage du trafic) et la priorisation du trafic.
Au niveau de la couche sans fil, la qualité de service est régie par la norme IEEE 802.11e, qui a introduit le multimédia WiFi (WMM) [1]. Le WMM priorise le trafic en quatre catégories d'accès (AC) :
- Voix (AC_VO) : Priorité maximale, latence minimale (par ex. VoIP).
- Vidéo (AC_VI) : Priorité élevée, faible latence (par ex. streaming multimédia).
- Best Effort (AC_BE) : Priorité moyenne, trafic standard (par ex. navigation web).
- Arrière-plan (AC_BK) : Priorité la plus basse, données à haut débit (par ex. téléchargements de fichiers).
Pour les réseaux invités, l'ensemble du trafic doit être mappé sur les catégories Best Effort (AC_BE) ou Background (AC_BK). Cela garantit que le trafic d'entreprise critique - tel que les transactions de point de vente (POS) ou les appels VoIP d'entreprise - est prioritaire sur la navigation web des invités.
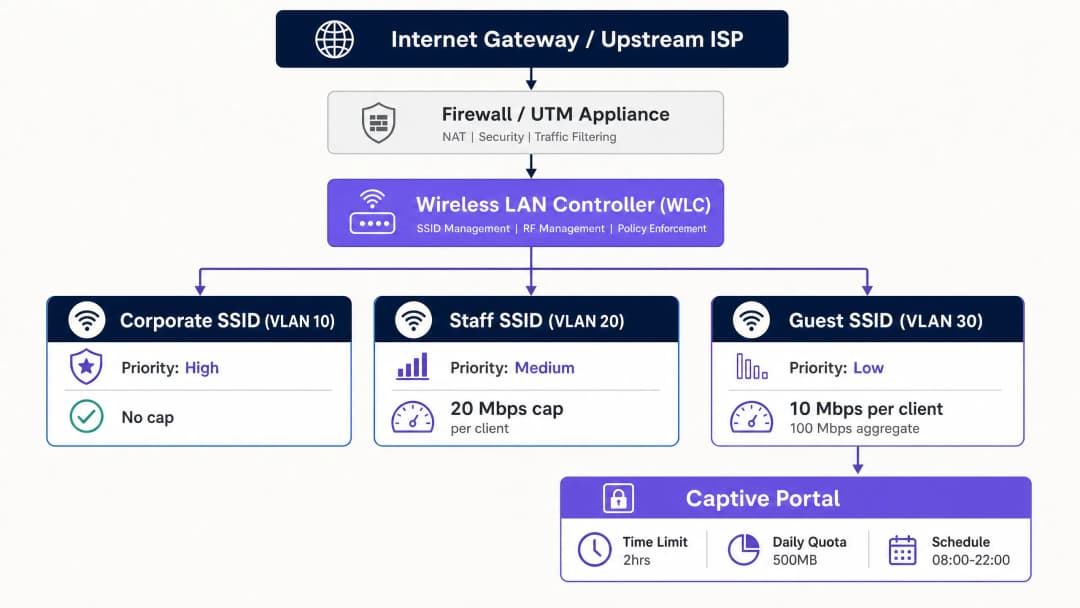
Pour imposer des limites strictes de débit, les administrateurs déploient une limitation du débit par client et une limitation du débit par SSID. Les limites par client plafonnent la vitesse maximale descendante et montante d'un appareil individuel (par exemple, 10 Mbps en descente / 2 Mbps en montée), tandis que les limites par SSID plafonnent la bande passante totale allouée à l'ensemble du réseau invité (par exemple, 100 Mbps au global).
2. Accès temporel et gestion des sessions
Les restrictions temporelles permettent de gérer la simultanéité sur le réseau et d'empêcher les accès non autorisés à long terme. Cela implique deux concepts distincts : l'expiration des sessions et la planification des SSIDs.
- Expiration des sessions : Appliquée via les attributs RADIUS renvoyés lors de l'authentification sur le Captive Portal. Le serveur RADIUS envoie l'attribut
Session-Timeout(attribut RADIUS 27) au point d'accès (AP) ou au contrôleur LAN sans fil (WLC) [2]. Cette valeur, exprimée en secondes, détermine la durée pendant laquelle une session client reste active avant qu'une réauthentification ne soit requise. - Expiration pour inactivité : L'attribut
Idle-Timeout(attribut RADIUS 28) met fin à une session si aucun trafic n'est détecté en provenance du client pendant un intervalle spécifique (par exemple, 15 minutes). Cela est essentiel dans les espaces à forte densité pour récupérer les adresses IP des appareils inactifs. - RADIUS Change of Authorisation (CoA) : Défini dans la norme RFC 5176, le CoA permet au serveur RADIUS de pousser de manière dynamique des modifications de politique vers le WLC ou l'AP sans interrompre la liaison sans fil physique [3]. Par exemple, si un invité consomme son forfait de données quotidien, le serveur RADIUS peut envoyer un message CoA pour brider dynamiquement la bande passante du client de 20 Mbps à 1 Mbps.
3. Segmentation du réseau et conformité
Une règle fondamentale de l'architecture WiFi invités est l'isolation complète par rapport aux systèmes de l'entreprise. Cela est réalisé grâce à la segmentation VLAN. Le trafic invité doit résider sur un VLAN dédié (par exemple, VLAN 30), entièrement isolé du LAN de l'entreprise (VLAN 10) et des réseaux de voix ou de gestion (VLAN 20).
Le routage inter-VLAN doit être restreint au niveau du pare-feu. Une politique de pare-feu restrictive doit bloquer tout le trafic invité vers l'entreprise. De plus, l'isolation des clients (également appelée blocage de pair à pair) doit être activée sur l'SSID invité. Cela empêche les clients sans fil connectés au même réseau invité de communiquer entre eux, réduisant ainsi le risque de propagation latérale de logiciels malveillants ou d'attaques de l'homme du milieu (MITM).La segmentation du réseau n'est pas simplement une bonne pratique - c'est une exigence de conformité stricte. Selon l'exigence 1.3 de la norme PCI DSS v4.0, les organisations doivent mettre en œuvre une segmentation du réseau pour isoler l'environnement des données de titulaires de cartes (CDE) des réseaux non approuvés, y compris le WiFi invité [4]. L'absence de segmentation du réseau invité intègre l'ensemble de l'infrastructure d'invités dans le champ d'application de l'audit PCI, ce qui augmente considérablement le coût de la conformité et les risques de sécurité.
De plus, les organisations qui collectent des données personnelles via un Captive Portal doivent se conformer au GDPR. Cela nécessite d'établir une base légale pour la collecte des données, de présenter une notice de confidentialité claire et d'appliquer des limites strictes de rétention des données sur les enregistrements de session.
-
Guide de mise en œuvre
Le déploiement de restrictions de temps et de bande passante sur un réseau d'entreprise nécessite un processus systématique et indépendant du fournisseur. Ce qui suit est un plan de mise en œuvre recommandé, étape par étape, pour les ingénieurs réseau seniors.
Étape 1 : Segmentation logique du réseau (VLAN et DHCP)
Avant de configurer les paramètres sans fil, établissez les limites logiques du réseau sur vos commutateurs principaux et votre pare-feu.
- Créer le VLAN invité : Configurez un VLAN dédié (par exemple, VLAN 30) sur le commutateur principal et raccordez-le à tous les points d'accès.
- Configurer la plage DHCP : Configurez une plage DHCP dédiée pour le VLAN invité. Utilisez des durées de bail courtes (par exemple, 2 à 4 heures) pour éviter l'épuisement des adresses IP dans les environnements à forte rotation.
- Activer le DHCP snooping et l'inspection ARP : Activez le DHCP snooping et l'inspection ARP dynamique (DAI) sur les commutateurs pour empêcher les serveurs DHCP non autorisés et les attaques par usurpation d'adresse MAC.
Étape 2 : Politique de pare-feu et régulation du trafic
Configurez la passerelle de sécurité pour contrôler le trafic sur le VLAN invité.
- Bloquer le routage inter-VLAN : Créez des règles de pare-feu qui rejettent explicitement tout le trafic provenant du VLAN invité (VLAN 30) et destiné à tout sous-réseau interne (par exemple, VLAN 10, VLAN 20).
- Appliquer la régulation du trafic : Créez une politique de régulation du trafic partagée sur le pare-feu qui limite le débit global de l'interface du VLAN invité afin de protéger la liaison WAN principale. Par exemple, sur un circuit de fibre de 1 Gbps, limitez le VLAN invité à 150 Mbps.
Étape 3 : Configuration du SSID sans fil
Configurez le réseau sans fil invité sur votre contrôleur LAN sans fil (WLC) ou sur votre tableau de bord de gestion cloud.
- Créer le SSID invité : Diffusez un SSID dédié (par exemple, "Venue Guest WiFi").
- Activer l'isolation des clients : Activez l'option "Client Isolation" ou "Peer-to-Peer Blocking" pour empêcher les appareils des invités de communiquer entre eux.
- Activer le chiffrement WPA3 Opportunistic Wireless Encryption (OWE) : Pour assurer la confidentialité des données sans clé pré-partagée (PSK), configurez WPA3-OWE. Cela chiffre individuellement le trafic aérien de chaque session invité.
Étape 4 : Intégration RADIUS et Captive Portal
Intégrez votre infrastructure sans fil à un point de décision de politique (PDP) centralisé, tel que Guest WiFi, pour gérer l'authentification et l'application des politiques.
- Configurer le serveur RADIUS : Dirigez vos contrôleurs WLC/APs vers l'adresse IP du serveur RADIUS cloud. Configurez des secrets partagés sécurisés.
- Mapper les attributs RADIUS : Configurez le profil RADIUS pour renvoyer les attributs de restriction de session lors d'une authentification réussie :
Session-Timeout=7200(impose une limite de session de 2 heures).Idle-Timeout=900(impose un délai d'inactivité de 15 minutes).
- Configurer la redirection du Captive Portal : Configurez des ACL de pré-authentification sur le WLC/AP pour autoriser le DNS, le DHCP et le trafic vers le nom d'hôte du Captive Portal, tout en redirigeant tout le reste du trafic HTTP/HTTPS vers la page de connexion du portail.
Étape 5 : Planification du SSID et plages horaires
Pour sécuriser davantage le réseau et réduire la surface d'attaque, configurez la planification du SSID afin de désactiver l'accès invité en dehors des heures d'ouverture.
- Définir le calendrier : Dans le tableau de bord du WLC ou du cloud, mappez le SSID invité à un profil horaire (par exemple, du lundi au dimanche, de 08h00 à 22h00).
- Imposer un arrêt complet : Assurez-vous que les APs cessent complètement de diffuser le SSID invité en dehors de ces heures, plutôt que de simplement bloquer l'association.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Bonnes Pratiques
Pour garantir un déploiement équilibré qui maintient des performances réseau élevées sans déranger les invités, les architectes réseau doivent suivre ces bonnes pratiques standard de l'industrie.
1. Allocation dynamique de la bande passante et "Bursting"
Les limitations de bande passante statiques peuvent parfois offrir une mauvaise expérience aux invités pendant les périodes de faible occupation. L'implémentation d'une stratégie d'allocation dynamique de la bande passante ou de bursting est fortement recommandée.
- Bursting (ou amplification) : Permet à un appareil invité de dépasser temporairement sa limite de bande passante (par exemple, passer de 10 Mbps à 30 Mbps pendant les 15 premières secondes d'un téléchargement) pour permettre un chargement rapide des pages ou la mise en mémoire tampon des vidéos, avant de le ramener en douceur au débit de référence. Cela est nativement pris en charge par les contrôleurs avancés et les plateformes telles que Tanaza [5].
- Façonnage dynamique : Ajuste la limite globale de bande passante du SSID invité en fonction de l'utilisation globale du WAN. Si le réseau de l'entreprise est inactif, le réseau invité peut étendre dynamiquement son plafond, se contractant instantanément en cas de pic de trafic d'entreprise.
2. Adapter les politiques par secteur d'activité
Les restrictions de bande passante et de temps ne doivent pas être uniformes dans tous les environnements. Elles doivent être adaptées aux temps de séjour spécifiques et aux attentes des utilisateurs de chaque secteur.
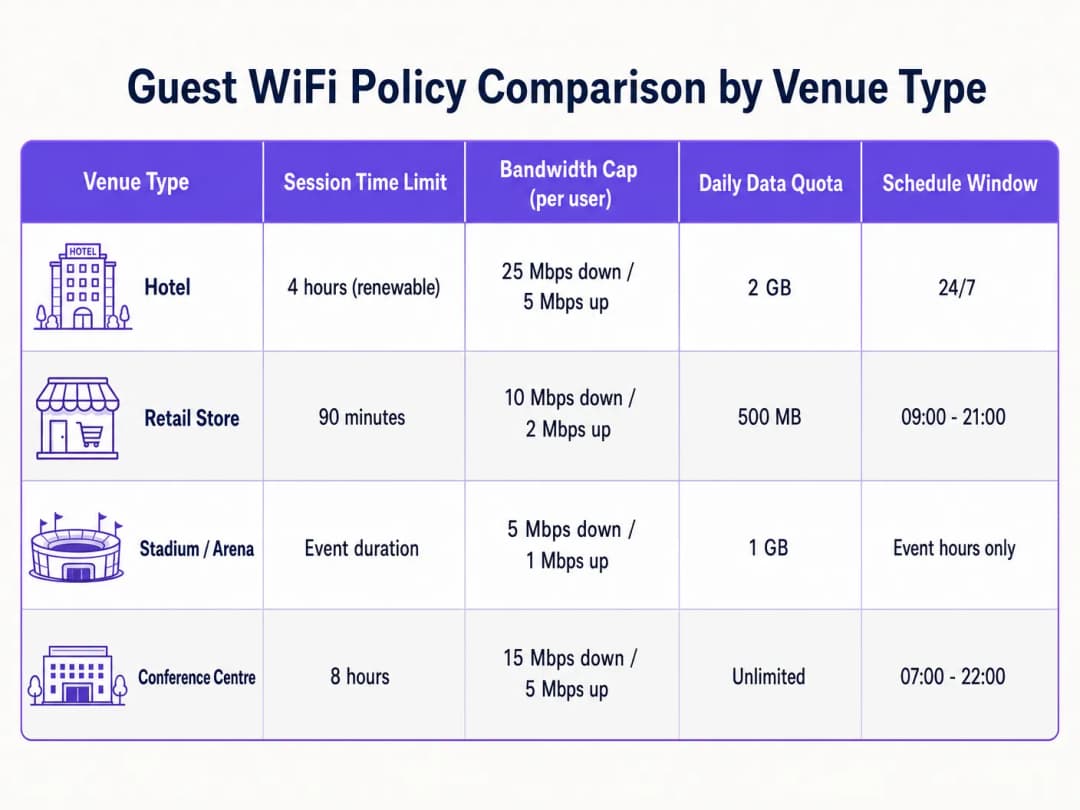
- Hôtellerie : Les clients des hôtels s'attendent à une connectivité à haut débit pour le streaming et le travail à distance. Adaptez les politiques pour prendre en charge au moins 25 Mbps de téléchargement par chambre, avec des durées de session plus longues (par exemple, 24 heures) pour éviter la frustration de ré-authentifications fréquentes [6]. Pour une analyse plus approfondie, consultez notre guide sur la Planification de la vitesse et de la bande passante du WiFi d'hôtel.* Retail : Les temps de présence sont plus courts, généralement de 30 à 90 minutes. Implémentez une expiration de session stricte de 90 minutes pour encourager la rotation, et collectez des données marketing via WiFi Analytics lors de la réauthentification [7].
- Stades et arènes : Environnements à ultra-haute densité avec des dizaines de milliers d'utilisateurs simultanés. La limitation de la bande passante doit être très conservatrice (par exemple, 5 Mbps en téléchargement) pour éviter la saturation de l'ensemble du réseau de collecte, avec des durées de session adaptées à la durée de l'événement [8].
3. Exploiter l'accès multiniveau basé sur les profils
Évitez un réseau invité unique pour tous. Implémentez des profils d'accès multiniveaux pour récompenser la fidélité et monétiser la connectivité premium :
- Niveau gratuit : Vitesse standard (par exemple, 5 Mbps en téléchargement), limite de session d'une heure, connexion via Captive Portal standard.
- Niveau Premium : Haute vitesse (par exemple, 50 Mbps en téléchargement), limite de session de 24 heures, authentification via les identifiants de fidélité, le numéro de chambre ou un paiement direct. Ceci est généralement mis en œuvre à l'aide de The 10 Best Network Access Control (NAC) Solutions in 2026 ou intégré avec How to Implement 802.1X Authentication with Cloud RADIUS.
Dépannage et atténuation des risques
L'exploitation d'un réseau sans fil invité avec des restrictions actives introduit des modes de défaillance spécifiques que les équipes informatiques doivent surveiller et atténuer de manière proactive.
1. Randomisation des adresses MAC et suivi des sessions
Les systèmes d'exploitation mobiles modernes (iOS 14+, Android 10+) utilisent par défaut la randomisation des adresses MAC, faisant tourner l'identifiant matériel de l'appareil pour protéger la vie privée des utilisateurs.
- Risque : Si votre réseau invité suit les expirations de session ou les quotas de données uniquement par adresse MAC, un appareil qui randomise sa MAC apparaîtra comme un tout nouvel appareil, contournant ainsi vos limites de temps et vos politiques de restriction.
- Atténuation : Ne vous fiez pas aux adresses MAC pour l'état de la session. Utilisez un modèle d'authentification basé sur l'identité au niveau de la couche du Captive Portal. Liez l'état de la session, les limites de temps et les quotas de données à l'identité de l'utilisateur authentifié dans la base de données RADIUS (par exemple, adresse e-mail, numéro de téléphone vérifié ou identifiant de fidélité).
2. Épuisement des adresses IP dans les lieux à forte rotation
Dans les lieux à fort passage comme les hubs de transport ou les centres commerciaux, des temps de bail DHCP trop longs peuvent rapidement épuiser le pool d'adresses IP disponibles, empêchant ainsi les nouveaux invités de se connecter.
- Risque : Si les baux DHCP sont définis sur une durée standard de 24 heures mais que le temps de présence moyen d'un invité est de 20 minutes, des milliers d'adresses IP resteront attribuées à des appareils déjà partis, privant les utilisateurs actifs d'adresses IP.
- Atténuation : Raccourcissez les temps de bail DHCP sur la plage invité à 30 ou 60 minutes. Implémentez un masque de sous-réseau plus large (par exemple, utilisez un
/20ou/19au lieu d'un/24) pour étendre le pool d'adresses IP disponibles. Si votre contrôleur sans fil le prend en charge, activez l'option DHCP Release on Disconnect.
3. Échecs de redirection du Captive Portal (DNS et SSL)
La plainte la plus fréquente des invités est « la page de connexion ne se charge pas ». C'est presque toujours le résultat d'un DNS mal configuré ou de problèmes de certificat SSL.
- Risque : si l'appareil d'un invité ne peut pas résoudre les requêtes DNS avant l'authentification, le Captive Portal ne peut pas se charger. De plus, si la redirection du Captive Portal utilise un certificat SSL non approuvé ou expiré, les navigateurs modernes bloqueront la redirection et afficheront un avertissement de sécurité.
- Atténuation : assurez-vous que l'ACL de pré-authentification (walled garden) autorise explicitement le trafic DNS vers des résolveurs publics (par ex.
1.1.1.1ou8.8.8.8) ou le DNS de la passerelle locale. Utilisez toujours un certificat SSL/TLS valide et publiquement approuvé pour le nom d'hôte de redirection de votre Captive Portal. Évitez les certificats auto-signés.
ROI et impact commercial
La mise en œuvre de restrictions structurées sur le WiFi invité n'est pas un simple exercice technique - elle offre des retours financiers et opérationnels mesurables à l'entreprise.
1. Contrôle des coûts WAN et économies de bande passante
Un réseau invité non contrôlé oblige l'entreprise à mettre constamment à niveau ses circuits WAN pour faire face aux pics de demande. En mettant en place des limites de débit par utilisateur et des plafonds globaux, les organisations peuvent prolonger considérablement la durée de vie de leur connectivité internet existante.
- Scénario : un hôtel de taille moyenne disposant d'un circuit de 500 Mbps subit une latence importante pendant le pic du soir car quelques invités diffusent des vidéos 4K.
- Solution : la mise en œuvre d'un plafond de 15 Mbps par utilisateur réduit l'utilisation de pointe de 40 %, éliminant ainsi le besoin de passer à un circuit coûteux de 1 Gbps et permettant d'économiser des milliers de dollars par an en coûts de FAI récurrents.
2. Fiabilité accrue du réseau opérationnel
Dans le commerce de détail et l'hôtellerie, la même connexion internet physique prend souvent en charge à la fois les services aux invités et les opérations critiques de l'entreprise (telles que les systèmes POS, l'ERP du back-office et les communications du personnel).
- Impact commercial : la mise en œuvre d'une segmentation VLAN stricte et la hiérarchisation du trafic d'entreprise via WMM garantissent que l'activité des invités n'interfère jamais avec les transactions. Même lorsque le réseau invité regorge d'acheteurs, le traitement des cartes du magasin de détail reste instantané, protégeant directement les revenus au point de vente.
3. Monétisation marketing et capture de données de première partie
L'application de limites de temps de session (par exemple 90 minutes) oblige les invités à interagir régulièrement avec le Captive Portal. Cela crée des points de contact répétables pour capturer des données de première partie précieuses, stimuler les inscriptions aux programmes de fidélité et afficher des promotions ciblées.
- Capture de données : en exigeant un e-mail ou une connexion via les réseaux sociaux pour renouveler une session, les établissements peuvent constituer une base de données clients riche et conforme pour les plateformes CRM et marketing.
- Revenus publicitaires : les établissements peuvent monétiser l'espace écran du Captive Portal en affichant des pages d'accueil sponsorisées ou des promotions d'entreprises locales pendant le flux de ré-authentification, transformant ainsi le WiFi invité d'un centre de coûts opérationnels en une source de revenus directs.
Références
[1] IEEE Standard for Information Technology - Telecommunications and Information Exchange Between Systems - Wireless LAN Medium Access Control (MAC) and Physical Layer (PHY) Specifications. Amendment 8: Medium Access Control (MAC) Quality of Service Enhancements. IEEE Std 802.11e-2005. [2] Rigney, C., et al. Remote Authentication Dial In User Service (RADIUS). RFC 2865, juin 2000. [3] Chiba, M., et al. Dynamic Authorization Extensions to Remote Authentication Dial In User Service (RADIUS). RFC 5176, janvier 2008. [4] Norme de sécurité des données de l'industrie des cartes de paiement (PCI-DSS), Exigences et procédures d'évaluation de la sécurité, Version 4.0. PCI Security Standards Council, mars 2022. [5] Tanaza S.p.A. Contrôle de la bande passante par client sur la plateforme Cloud Tanaza. Documentation Tanaza, 2018. [6] Purple.ai. Planification de la vitesse et de la bande passante du WiFi d'hôtel : un guide de référence pour les responsables informatiques. Guides de référence Purple, 2024. [7] Purple.ai. Plateforme de marketing et d'analyse du WiFi invité : capitaliser sur la fréquentation physique. Livres blancs Purple, 2025. [8] Cox Business. Solutions de connectivité pour les stades : déploiement sans fil à haute densité. Livre blanc Cox Communications, 2025.
Définitions clés
IEEE 802.11e / WMM
Un amendement à la norme IEEE 802.11 qui introduit des améliorations de la qualité de service (QoS), classant par ordre de priorité le trafic sans fil dans les catégories voix, vidéo, meilleur effort et arrière-plan.
Les équipes informatiques utilisent WMM pour attribuer le trafic sans fil des invités à des catégories de faible priorité, garantissant ainsi que les applications professionnelles critiques ne manquent jamais de bande passante.
Attribut RADIUS 27 (Session-Timeout)
Un attribut RADIUS standard renvoyé par le serveur d'authentification qui définit le nombre maximum de secondes pendant lesquelles une session utilisateur peut rester active avant de nécessiter une réauthentification.
Rencontré lors de l'intégration de portails captifs avec RADIUS. Il est utilisé pour imposer des limites de temps strictes aux sessions des invités (par exemple, 7200 secondes pour 2 heures).
Attribut RADIUS 28 (Idle-Timeout)
Un attribut RADIUS qui spécifie la période maximale d'inactivité (en secondes) autorisée pour une session client avant que le point d'accès réseau ne mette fin automatiquement à la connexion.
Crucial dans les lieux à haute densité pour récupérer les adresses IP des appareils qui ont quitté la zone sans se déconnecter.
RADIUS Change of Authorisation (CoA)
Une extension de protocole (RFC 5176) qui permet à un serveur RADIUS de modifier dynamiquement les politiques d'une session active (telles que les limites de bande passante ou l'attribution de VLAN) sans déconnecter le client.
Utilisé pour limiter dynamiquement la bande passante d'un invité en temps réel dès qu'il dépasse son quota de données quotidien.
Isolation des clients
Une fonction de sécurité sur les points d'accès sans fil qui empêche les clients sans fil associés au même SSID de communiquer entre eux.
Indispensable sur les réseaux invités pour empêcher la propagation latérale de logiciels malveillants, l'espionnage d'appareils et les attaques locales de l'homme du milieu.
WPA3 Opportunistic Wireless Encryption (OWE)
Une norme certifiée par la WiFi Alliance qui fournit un chiffrement de données individualisé pour les réseaux sans fil ouverts, empêchant l'écoute passive sans nécessiter de mot de passe partagé.
Le remplacement moderne des réseaux invités entièrement ouverts, offrant sécurité et confidentialité des données aux visiteurs avec une friction de connexion nulle.
DHCP Lease Time
La durée pendant laquelle un appareil réseau se voit attribuer une adresse IP spécifique par le serveur DHCP avant que l'adresse ne soit renvoyée au pool ou renouvelée.
Dans les réseaux invités à forte rotation, les DHCP lease times doivent rester courts (par exemple, 1 heure) pour éviter l'épuisement du pool d'adresses IP.
Network Segmentation
La pratique architecturale consistant à diviser un réseau physique en plusieurs sous-réseaux logiques (VLANs), chacun étant isolé par des règles de pare-feu et des politiques de sécurité.
Une exigence obligatoire sous PCI DSS v4.0 pour isoler le réseau sans fil invité non approuvé de l'environnement des données de titulaires de cartes (CDE).
Exemples concrets
Un hôtel de luxe de 200 chambres souhaite mettre en place un modèle de WiFi invité à plusieurs niveaux. Les clients standard doivent bénéficier d'une connexion gratuite et basique, suffisante pour la navigation web, tandis que les membres du programme de fidélité et les clients payants doivent bénéficier d'un accès premium à haut débit capable de diffuser des vidéos en 4K. L'hôtel utilise des contrôleurs Cisco Catalyst 9800 WLC et Cisco DNA Centre.
Déployez un seul SSID invité configuré avec le protocole 802.1X et le MAC Authentication Bypass (MAB) pointant vers un serveur RADIUS centralisé (par exemple, Cloud RADIUS). Configurez le Captive Portal pour authentifier les utilisateurs. Une fois la connexion réussie, le serveur RADIUS évalue le profil de l'utilisateur :
- Pour les clients standard : Le serveur RADIUS renvoie un message access-accept avec des attributs spécifiques au fournisseur (VSA) Cisco pour la limitation du débit :
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=5000000"etcisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=1000000"(5 Mbps descendant / 1 Mbps montant), ainsi queSession-Timeout = 86400(24 heures). - Pour les clients Premium/Fidélité : Le serveur RADIUS renvoie des VSA Cisco pour une limitation de débit supérieure :
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=50000000"etcisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=10000000"(50 Mbps descendant / 10 Mbps montant), ainsi queSession-Timeout = 604800(7 jours). Ce modèle à plusieurs niveaux est appliqué de manière dynamique sur un seul SSID, ce qui minimise la surcharge RF en évitant la multiplication des SSID invités.
Un stade de sport à haute densité d'une capacité de 50 000 spectateurs simultanés doit empêcher le WiFi invité de saturer sa liaison montante WAN de 10 Gbps pendant les événements en direct, tout en garantissant que les spectateurs peuvent toujours publier sur les réseaux sociaux et accéder à l'application de commande mobile du stade.
Configurez une politique sans fil hautement structurée et à haute densité sur le contrôleur LAN sans fil (par exemple, HPE Aruba Mobility Conductor) :
- Limitation du débit par SSID : Définissez une limite stricte de bande passante par client de 3 Mbps en débit descendant et 1 Mbps en débit montant. Cela est suffisant pour les applications mobiles et l'envoi de textes ou d'images, mais décourage le streaming vidéo à large bande passante.
- Façonnage de la bande passante globale : Appliquez un contrat de lissage du trafic global sur le VLAN invité au niveau du pare-feu (par exemple, Fortinet FortiGate) pour limiter l'ensemble du réseau invité à 2 Gbps (soit 20 % de la capacité WAN totale), laissant ainsi 8 Gbps pour les médias de diffusion, les transactions POS et le personnel opérationnel.
- Accès basé sur le temps : Définissez le délai d'expiration de la session du Captive Portal sur 14 400 secondes (4 heures), ce qui correspond à la durée typique d'un événement sportif. Activez un
Idle-Timeoutagressif de 600 secondes (15 minutes) pour récupérer rapidement les adresses IP des spectateurs qui quittent le stade plus tôt.
Une chaîne nationale de vente au détail de 150 magasins souhaite mettre en œuvre un réseau WiFi invité qui s'arrête automatiquement en dehors des heures d'ouverture des magasins afin de prévenir les risques de sécurité et l'utilisation non autorisée d'internet par des rôdeurs sur le parking pendant la nuit.
Déployez une architecture sans fil gérée dans le cloud (par exemple, Cisco Meraki ou Juniper Mist) intégrée à un tableau de bord de politiques centralisé :
- Configurer la planification de l'SSID : Dans le tableau de bord géré dans le cloud, configurez un profil de planification horaire pour l'SSID 'Store Guest'. Définissez les heures d'activation pour qu'elles correspondent aux heures d'ouverture du magasin, plus une marge de 30 minutes (par exemple, du lundi au samedi, de 08h30 à 21h30 ; le dimanche, de 10h30 à 18h30).
- Appliquer la suppression complète de l'SSID : Assurez-vous que le profil cloud est configuré pour désactiver complètement la radio diffusant l'SSID invité en dehors de ces heures. Cela empêche l'SSID d'apparaître dans les listes de recherche, éliminant ainsi le risque d'attaques par force brute ou de sondage pendant la nuit.
- Expiration de la session : Définissez un délai d'expiration de session strict de 90 minutes (
Session-Timeout = 5400) au niveau de la couche du Captive Portal. Cela correspond au temps de visite moyen dans le commerce de détail et invite les utilisateurs à se réauthentifier s'ils restent plus longtemps, ce qui favorise un engagement marketing répété.
Questions d'entraînement
Q1. Un grand centre commercial subit de fréquents épuisements d'adresses IP DHCP sur son réseau WiFi invité pendant les heures de pointe du week-end. La configuration actuelle utilise un sous-réseau `/24` (254 IP disponibles) avec un DHCP lease time de 24 heures. Comment l'architecte réseau doit-il résoudre ce problème sans étendre l'infrastructure matérielle ?
Conseil : Prenez en compte la relation entre le temps de séjour moyen, la durée du bail DHCP et la taille du sous-réseau logique.
Voir la réponse type
L'architecte réseau doit mettre en œuvre deux changements immédiats :
- Réduire le DHCP lease time de 24 heures à 30 ou 60 minutes. Le temps de séjour moyen dans un centre commercial étant de 1 à 2 heures, un bail court garantit que les adresses IP sont rapidement récupérées auprès des appareils partis et renvoyées au pool.
- Élargir la portée DHCP en modifiant le masque de sous-réseau d'un
/24à un/21(fournissant 2 046 IP disponibles) ou/20(fournissant 4 094 IP disponibles). Cela augmente la taille logique du pool d'IP sur le VLAN invité 30 sans nécessiter de nouveaux commutateurs physiques ou points d'accès.
Q2. Un responsable informatique constate que plusieurs utilisateurs sur le réseau WiFi invité contournent systématiquement le quota de données quotidien de 500 Mo. Le réseau utilise un suivi basé sur l'adresse MAC pour appliquer les quotas. Comment les utilisateurs contournent-ils probablement cette restriction, et quelle est la solution de classe entreprise recommandée ?
Conseil : Les systèmes d'exploitation mobiles modernes font tourner leurs identifiants physiques automatiquement.
Voir la réponse type
Les utilisateurs contournent le quota en utilisant la randomisation des adresses MAC, une fonctionnalité de confidentialité native sur les appareils iOS et Android modernes. En désactivant puis réactivant leur connexion WiFi, ou en modifiant les paramètres de leur appareil, ils génèrent une nouvelle adresse MAC aléatoire, que le point d'accès réseau traite comme un tout nouvel appareil avec un nouveau quota de 500 Mo. La solution recommandée consiste à passer d'un suivi de session basé sur la MAC à un suivi de session basé sur l'identité. Configurez le Captive Portal pour exiger une authentification de l'utilisateur (par exemple, vérification par e-mail, OTP par SMS ou connexion sociale). Associez le quota de consommation de données à l'identité authentifiée de l'utilisateur dans la base de données RADIUS ou de politiques centralisée. Lorsqu'un utilisateur se connecte, quelle que soit l'adresse MAC aléatoire présentée par son appareil, il doit s'identifier, et sa session sera associée à son identité unique, appliquant ainsi la limite quotidienne de 500 Mo sur toutes les adresses MAC qu'il utilise.
Q3. Une chaîne hôtelière souhaite s'assurer que son réseau sans fil invité est conforme à la norme PCI DSS v4.0. Lors d'un audit, le QSA (Qualified Security Assessor) découvre que le système de gestion d'établissement (PMS) de l'hôtel et le WiFi invité sont sur des sous-réseaux différents mais connectés aux mêmes commutateurs physiques sans règles de pare-feu bloquant le trafic inter-sous-réseau. Quel est le risque de conformité et comment doit-il être corrigé ?
Conseil : La norme PCI DSS exige que la segmentation logique soit activement appliquée, et pas seulement définie par des sous-réseaux.
Voir la réponse type
Le risque de conformité réside dans le fait que le réseau WiFi invité n'est pas segmenté par rapport à l'environnement des données de titulaires de cartes (CDE) où se trouve le PMS. Dans un réseau physique plat où le routage inter-sous-réseau est activé et sans restriction de pare-feu, n'importe quel appareil invité sur le WiFi peut acheminer du trafic directement vers le serveur PMS. Cela inclut l'ensemble du réseau WiFi invité dans le périmètre de l'audit PCI, ce qui représente une non-conformité critique. Pour y remédier :
- Appliquez une segmentation VLAN stricte sur les commutateurs. Attribuez le WiFi invité à un VLAN dédié (VLAN 30) et le PMS/CDE à un VLAN sécurisé distinct (VLAN 100).
- Implémentez des politiques de pare-feu au niveau de la passerelle/du routeur. Configurez des listes de contrôle d'accès (ACL) explicites ou des règles de pare-feu qui rejettent tout le trafic provenant du VLAN 30 et destiné au VLAN 100.
- Activez l'inspection d'état des paquets (stateful packet inspection) et effectuez des tests d'intrusion réguliers pour vérifier qu'aucun appareil invité ne peut établir de connexion avec un appareil du CDE, segmentant ainsi officiellement le réseau invité hors du périmètre de l'audit PCI.
Continuer la lecture de cette série
Le Guide de l'Entreprise pour Configurer le WiFi Invité : Sécurité, Segmentation et Vitesse
Ce guide technique d'entreprise fournit des instructions exploitables aux responsables informatiques et aux architectes réseau sur le déploiement d'un WiFi invité sécurisé et segmenté. Il couvre l'architecture VLAN, le chiffrement WPA3, l'authentification 802.1X, la conformité PCI-DSS et GDPR, ainsi que l'intégration de la couche de Captive Portal agnostique au matériel de Purple.
Comment configurer un WiFi invité : Le guide de segmentation des réseaux d'entreprise
Ce guide détaille l'architecture technique, les normes d'authentification et la méthodologie de déploiement nécessaires pour concevoir un réseau WiFi d'entreprise sécurisé et segmenté. Vous apprendrez à implémenter le modèle à trois SSID, à déployer le protocole 802.1X pour l'authentification du personnel, à configurer des portails captifs conformes au GDPR pour l'accès des invités, et à réduire la portée de votre conformité PCI DSS.
WiFi familial : meilleures pratiques pour les centres commerciaux
Ce guide de référence technique fournit des méthodologies exploitables pour mettre en œuvre le filtrage d'URL par catégorie sur les réseaux WiFi invités dans les environnements de vente au détail. Il détaille l'architecture réseau, la définition des politiques et les stratégies d'atténuation des risques pour garantir la conformité et protéger la réputation de la marque.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.