
Guida passo-passo: Configurazione dei controller wireless Ruijie per i Captive Portal delle reti WiFi ospiti
Questa guida fornisce un percorso tecnico completo per la configurazione di controller e gateway wireless Ruijie per implementare Captive Portal WiFi per ospiti di livello enterprise. Copre la segmentazione VLAN, l'autenticazione RADIUS esterna tramite protocollo WISPr, la configurazione del walled garden e l'integrazione fluida con la piattaforma Identity-Based Networks di Purple per acquisire dati di prima parte e generare valore aziendale misurabile nei settori dell'ospitalità, del retail e del settore pubblico.
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al Captive Portal →

Sintesi per la Direzione
L'implementazione del WiFi per gli ospiti in aziende distribuite non si limita alla semplice fornitura di un SSID aperto. Per i responsabili IT e gli architetti di rete, la sfida consiste nel bilanciare un accesso fluido con una sicurezza rigorosa, la conformità al GDPR e le esigenze di acquisizione dei dati. Questa guida illustra in dettaglio le fasi di configurazione specifiche necessarie per implementare un Captive Portal sicuro e scalabile utilizzando controller wireless e gateway Ruijie, mostrando come l'integrazione di questa infrastruttura con la piattaforma Guest WiFi di Purple trasformi la connettività wireless di base in una risorsa conforme e in grado di generare ricavi.
Tratteremo i requisiti tecnici preliminari, le strategie di isolamento delle VLAN, l'autenticazione RADIUS esterna tramite protocollo WISPr, la configurazione del Walled Garden e le impostazioni specifiche di QoS necessarie per l'implementazione in ambienti di produzione. Che si tratti di gestire un hotel con 200 camere, una catena retail con 50 negozi o uno stadio con una capacità di 40.000 persone, questa guida fornisce il modello autorevole per una configurazione sicura del Captive Portal Ruijie. Con un'operatività in oltre 80.000 sedi attive in tutto il mondo e la gestione di 440 milioni di accessi nel 2024 (dati interni di Purple), i modelli di integrazione descritti in questo documento sono collaudati su larga scala.
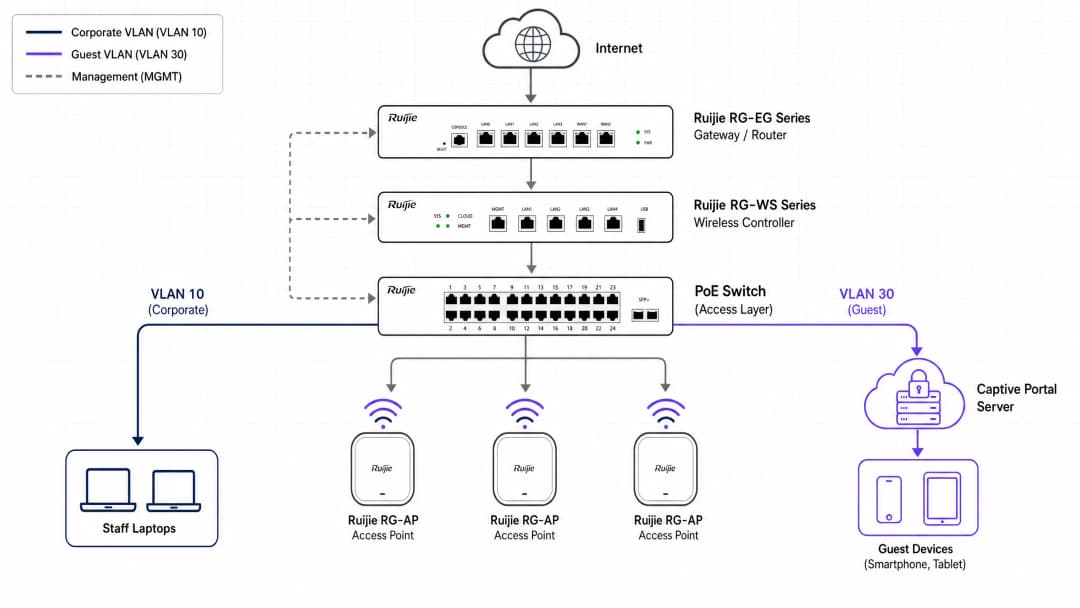
Architettura Tecnica e Requisiti Preliminari
Prima di modificare il controller Ruijie, è necessario definire la corretta architettura di rete. Una rete ospiti sicura richiede un isolamento completo dal traffico aziendale a livello Layer 2 (livello switch).
Segmentazione della Rete
Il pilastro fondamentale di un WiFi per gli ospiti sicuro è l'isolamento della VLAN. È necessario creare una VLAN dedicata agli ospiti sul gateway o sullo switch principale Ruijie. In questo modo si garantisce che il traffico degli ospiti non incroci mai i sistemi interni, i terminali di pagamento o i dispositivi del personale. Di seguito è riportato uno schema di VLAN aziendale standard per le implementazioni Ruijie:
| ID VLAN | Scopo | Note |
|---|---|---|
| 10 | Aziendale | Dispositivi del personale, server interni |
| 20 | Voce | Telefoni VoIP |
| 30 | Ospiti | Captive Portal, solo internet |
| 40 | IoT | Stampanti, smart TV, sensori |
| 99 | Gestione | Controller, gestione dello switch |
Per ulteriori informazioni sul motivo per cui gli approcci di livello consumer non sono adatti in questo contesto, consultare Why consumer-grade WiFi gear is not for your guest network.
Componenti Richiesti
Per completare questa implementazione, saranno necessari:
- Un account Ruijie Cloud o un controller wireless on-premises Ruijie serie RG-WS (es. RG-WS6008 o RG-WS7110).
- Un gateway Ruijie serie RG-EG - essenziale per l'autenticazione tramite portale esterno via WISPr.
- Access point Ruijie serie RG-AP (es. RG-AP820-I, RG-AP850-AR).
- Una licenza Purple Connect, Capture o Engage.
- Accesso UDP in uscita consentito dal gateway verso i server Purple per la porta 1812 (autenticazione RADIUS) e la porta 1813 (accounting RADIUS).
Panoramica del protocollo di autenticazione
Ruijie supporta molteplici metodi di autenticazione. Le distribuzioni di livello enterprise dovrebbero utilizzare l'autenticazione RADIUS esterna. Questo metodo utilizza il protocollo WISPr (Wireless Internet Service Provider Roaming) per reindirizzare in modo sicuro gli utenti non autenticati alla Splash Page di Purple, elaborare le loro credenziali e restituire un messaggio RADIUS Accept o Reject al controller Ruijie.
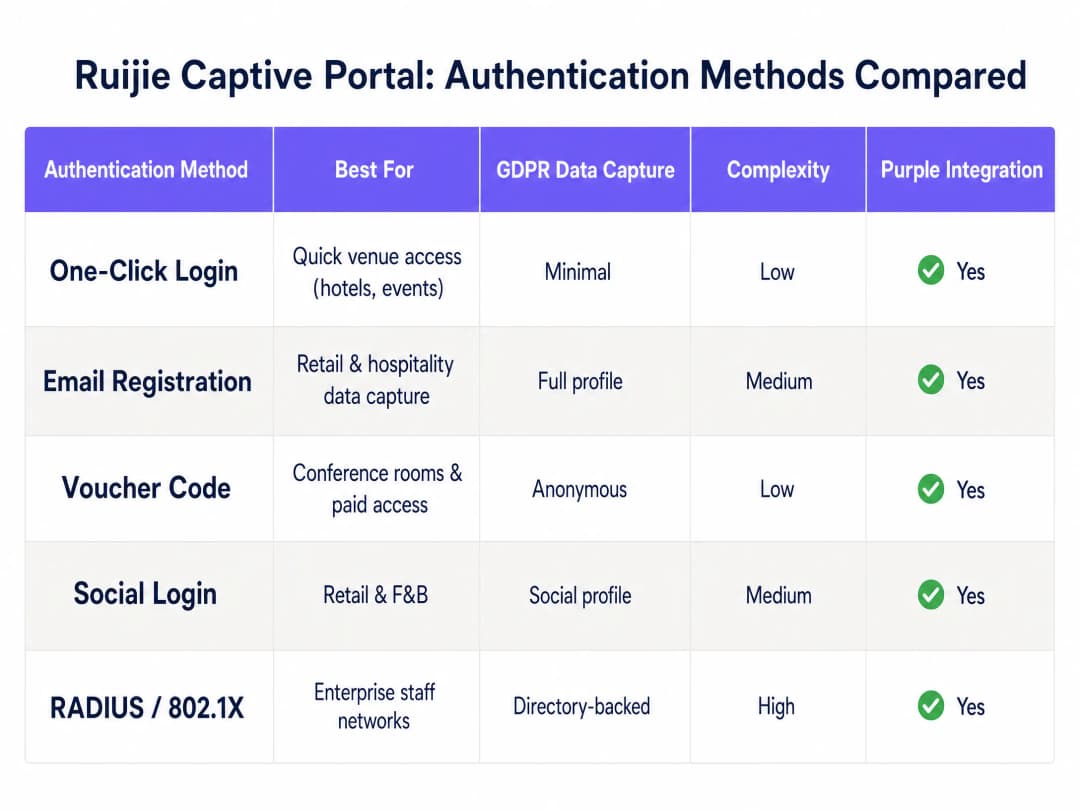
La tabella sopra riassume i cinque metodi di autenticazione offerti dalla piattaforma Ruijie. La registrazione via e-mail e i login tramite social media sono le scelte più comuni per gli ambienti hospitality e retail, poiché acquisiscono dati di prima parte strutturati e conformi al GDPR. I codici voucher sono adatti per le sale riunioni e i livelli di accesso a pagamento. RADIUS con 802.1X è riservato esclusivamente alle reti del personale che richiedono un'autenticazione basata su directory.
Guida all'implementazione passo dopo passo
Eseguire i seguenti passaggi nell'interfaccia di Ruijie Cloud o del controller on-premises. I percorsi dell'interfaccia utente indicati di seguito si applicano alla nuova interfaccia Ruijie Cloud (post-2024) e alla piattaforma Ruijie JaCS.
Passaggio 1: Configurare l'SSID Guest
Stabilire la rete di trasmissione wireless.
- Accedere all'interfaccia web di Ruijie Cloud o del controller on-premises.
- Navigare su Device Config e selezionare WiFi nella sezione Wireless.
- Fare clic su + per creare un nuovo SSID o modificare un SSID esistente.
- Impostare lo SSID Name (ad es., "Free Guest WiFi").
- Impostare la Security Mode su Open - nessuna chiave precondivisa.
- Assegnare l'SSID alla VLAN guest dedicata (ad es., VLAN 30).
- Salvare la configurazione dell'SSID.
Passaggio 2: Definire la policy del Captive Portal
Istruire il controller a intercettare il traffico degli ospiti e a reindirizzarlo a Purple.
- Navigare su Auth & Account e selezionare Captive Portal sotto Authentication.
- Creare una nuova policy. Impostare un Policy Name descrittivo (ad es., "Purple-Guest-Portal").
- Impostare la Policy Mode su External.
- Impostare l'Authentication Device sul gateway Ruijie (serie RG-EG) o sull'access point.
- Selezionare l'SSID guest creato al Passaggio 1.
- Nel campo Portal Server URL, inserire l'URL univoco della Splash Page di Purple (disponibile nel pannello di controllo Purple alla voce 'Hardware Configuration').
- Inserire gli indirizzi IP del server RADIUS Purple nei campi designati.
- Impostare la durata di Seamless Online in modo che corrisponda alla policy di timeout della sessione (ad es. 24 ore per l'hospitality, 1 ora per il retail).
- Determinare il comportamento di Portal Escape - consultare la sezione "Best Practices" di seguito.
Passaggio 3: Configurare il Walled Garden (Allowlist)
Un Captive Portal intercetta tutto il traffico fino a quando l'utente non viene autenticato. Alcuni tipi di traffico devono essere consentiti nella fase di pre-autenticazione per caricare la pagina di login e gestire gli accessi tramite social media. Questa è la parte più comunemente configurata in modo errato in qualsiasi implementazione di Captive Portal.
- Passa a Auth & Account e seleziona Allowlist.
- Aggiungi tutti i domini dell'infrastruttura Purple richiesti. La tua dashboard Purple fornisce l'elenco specifico per la tua area geografica.
- Se offri il login tramite social media, aggiungi i domini OAuth per ciascun provider:
- Per Microsoft Entra ID:
*.microsoft.com,*.microsoftonline.com,login.live.com - Per Google Workspace:
*.google.com,accounts.google.com - Per Okta: il dominio specifico del tuo tenant Okta
- Per Microsoft Entra ID:
- Se offri piani WiFi a pagamento, aggiungi i domini dei processori di pagamento.
- Salva e applica la allowlist.
Passaggio 4: Configurare l'autenticazione RADIUS
Configura il canale di comunicazione sicuro tra Ruijie e Purple.
- Passa alle impostazioni del server RADIUS nel controller o gateway Ruijie.
- Aggiungi l'indirizzo IP del server RADIUS primario di Purple e la porta 1812 per l'autenticazione.
- Aggiungi l'indirizzo IP del server RADIUS secondario di Purple per il failover.
- Inserisci il Shared Secret presente nella tua dashboard Purple. Deve corrispondere esattamente.
- Aggiungi il server di accounting sulla porta 1813 e abilita il RADIUS accounting. Questo traccia la durata della sessione e l'utilizzo dei dati, inviandoli direttamente ai report di WiFi Analytics di Purple.
- Imposta il NAS Identifier su una stringa significativa (ad es. il nome della tua location) per differenziare il traffico nella sezione analytics di Purple.
Passaggio 5: Applicare le policy QoS
L'accesso degli ospiti non limitato può saturare la tua connessione internet durante le ore di punta.
- Passa alla sezione QoS o gestione della larghezza di banda del tuo gateway Ruijie.
- Imposta i limiti di download per utente (ad es. 10 Mbps per gli ospiti dell'hotel, 5 Mbps per i clienti retail).
- Imposta i limiti di upload per utente (ad es. 2 - 5 Mbps).
- Disabilita il Client Escape per garantire che gli utenti non autenticati non possano accedere alla rete se il server del portale è temporaneamente irraggiungibile.
- Salva e invia la configurazione a tutti i dispositivi interessati.
Passaggio 6: Testare l'installazione
Esegui sempre i test utilizzando un dispositivo pulito senza credenziali memorizzate nella cache.
- Connetti un dispositivo mobile al SSID ospite.
- Apri un browser e naviga su un URL non HTTPS (ad es.
http://example.com). La pagina del portale dovrebbe reindirizzarti. - Verifica che la splash page di Purple si carichi correttamente.
- Completa la procedura di autenticazione.
- Conferma che l'accesso a internet sia consentito dopo l'autenticazione.
- Controlla la dashboard di Purple per confermare che la sessione appaia nella sezione analytics.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best Practice per l'implementazione Enterprise
Sicurezza e Conformità
Non affidarsi mai a PSK condivise per l'accesso degli ospiti. Le password condivise non offrono alcuna traccia di controllo e non possono essere revocate individualmente. Utilizzando un Captive Portal di Purple con autenticazione individuale, è possibile richiedere il consenso esplicito per il trattamento dei dati, soddisfacendo i requisiti dell'Articolo 7 del GDPR. Purple possiede le certificazioni ISO 27001, GDPR, CCPA e Cyber Essentials, garantendo che il meccanismo di acquisizione dei dati stesso sia controllabile.
Per un approfondimento sull'architettura della sicurezza, leggi la nostra Enterprise WiFi Security: Complete Guide for 2026 e What is Secure WiFi: The Essential Enterprise Guide for 2026.
Portal Escape: Una Decisione Deliberata
La funzione Portal Escape di Ruijie consente automaticamente il passaggio del traffico utente se l'AP non riesce a connettersi al Portal Server. In un contesto alberghiero, si potrebbe scegliere di abilitarla - gli ospiti impossibilitati a connettersi al WiFi a causa di un breve problema del server genereranno reclami. In ambienti retail o sanitari, si potrebbe scegliere di disabilitarla - l'accesso non autenticato rappresenta un rischio di conformità e sicurezza. Documenta la tua decisione e le tue motivazioni nei runbook di rete.
Coerenza Multi-Sito
Utilizza Ruijie Cloud per gestire la configurazione centralmente in tutte le sedi. Invia le policy del portale simultaneamente per eliminare la deriva di configurazione tra i siti - la causa più comune di esperienze ospiti incoerenti in proprietà distribuite. L'overlay cloud di Purple opera sullo stesso principio: un'unica dashboard, tutte le sedi.
Gestione del Firmware
Alcune funzionalità del Captive Portal di Ruijie, in particolare il controllo della larghezza di banda e l'assegnazione dinamica delle VLAN, richiedono versioni specifiche del firmware in esecuzione sui gateway. Ruijie documenta queste dipendenze nelle proprie note di rilascio. Assicurati che i tuoi gateway RG-EG eseguano la versione firmware RGOS11.9(6)B17T1 o superiore per un supporto QoS completo nelle distribuzioni gestite in cloud.
Risoluzione dei Problemi e Mitigazione dei Rischi
La Pagina del Portale non si Carica
Se il Captive Portal non viene visualizzato quando un dispositivo si connette, verifica innanzitutto le impostazioni del Walled Garden. Il dispositivo deve essere in grado di risolvere il DNS e accedere all'URL del portale Purple prima di poter effettuare l'autenticazione. Verifica che la tua allowlist Ruijie includa tutti i domini necessari e che i tuoi server DNS siano raggiungibili dalla VLAN ospiti.
Timeout di Autenticazione
Se gli utenti visualizzano il Portale ma non riescono ad accedere, il problema risiede solitamente nella configurazione RADIUS. Verifica gli IP del server RADIUS, le porte (1812 per l'autenticazione, 1813 per l'accounting) e la chiave segreta condivisa (shared secret). Assicurati che i tuoi firewall consentano il traffico UDP in entrata e in uscita su queste porte dall'IP di gestione del gateway Ruijie.
Login con i Social Media Bloccati
Se gli utenti fanno clic su un pulsante di accesso social e non succede nulla, il reindirizzamento OAuth è bloccato. Aggiungi i domini dei provider di social media richiesti alla tua allowlist Ruijie. Verifica questo consentendo temporaneamente tutto il traffico prima dell'autenticazione per confermare se il portale funziona, quindi stringi l'allowlist in modo incrementale.
L'assegnazione dinamica della VLAN fallisce
Se utilizzi RADIUS per assegnare dinamicamente gli utenti alle VLAN, assicurati che la risposta RADIUS includa gli attributi VLAN corretti (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID). I gateway RG-EG310GH-E di Ruijie e simili supportano l'assegnazione dinamica della VLAN, ma questa funzione richiede una configurazione esplicita sia sul server RADIUS che sul gateway.
ROI e impatto aziendale
L'implementazione di un Captive Portal sicuro trasforma il WiFi per gli ospiti da un centro di costo a una risorsa strategica. La piattaforma WiFi Analytics di Purple si integra con la tua infrastruttura Ruijie per acquisire dati di prima parte, creare liste di contatti ad alta intenzionalità e fornire informazioni utili sul comportamento degli ospiti nei tuoi locali.
Harrods ha utilizzato il WiFi per gli ospiti di Purple per promuovere il proprio programma fedeltà, ottenendo un tasso di adesione leader del settore e un ROI di 57 volte (dati dei clienti Purple). c2c Rail ha utilizzato Purple per incoraggiare le prenotazioni dirette, ottenendo un ritorno sull'investimento del 121% e risparmiando £76.000 in costi operativi (dati dei clienti Purple). Pizza Express ha distribuito Purple in oltre 470 ristoranti per creare profili cliente più ricchi.
Per gli operatori del settore hospitality, i dati acquisiti al momento dell'accesso (e-mail, dati demografici, frequenza delle visite) possono essere inseriti direttamente nei sistemi CRM e nei programmi fedeltà. Per gli ambienti retail, l'analisi delle visite ripetute identifica i clienti di maggior valore. Per gli hub di trasporto, i dati sul flusso dei passeggeri ottimizzano il personale e la pianificazione degli spazi commerciali.
Purple si integra con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, Fortinet e Ruijie, rendendolo un overlay cloud indipendente dall'hardware che funziona con le tue apparecchiature esistenti senza richiedere una sostituzione completa.
Guida correlata: Integrazione tra gli Access Point Grandstream GWN e Purple WiFi
Definizioni chiave
Captive Portal
Una pagina web che un utente di una rete ad accesso pubblico deve visualizzare e con cui deve interagire prima che venga concesso l'accesso a Internet. Intercetta tutto il traffico HTTP e reindirizza il browser dell'utente alla pagina del portale.
Il meccanismo principale per imporre l'autenticazione sulle reti WiFi ospiti. Utilizzato in hotel, retail, stadi e strutture del settore pubblico per controllare l'accesso e acquisire il consenso.
Walled garden
Una whitelist di pre-autenticazione che consente a specifici domini e indirizzi IP di aggirare l'intercettazione del Captive Portal. Il traffico verso queste destinazioni è consentito prima che l'utente si autentichi.
Essenziale per consentire ai dispositivi di caricare la splash page, raggiungere i provider di login social e gestire i flussi di pagamento prima che l'utente sia completamente autenticato. Una configurazione errata in questo punto è la causa principale dei malfunzionamenti del Captive Portal.
RADIUS
Remote Authentication Dial-In User Service. Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e accounting (AAA) per gli utenti che si connettono a un servizio di rete.
Il protocollo sicuro utilizzato dai controller Ruijie per comunicare con i server di Purple. Le richieste di autenticazione vanno alla porta 1812 (UDP); i record di accounting vanno alla porta 1813 (UDP).
WISPr
Wireless Internet Service Provider roaming. Una specifica di protocollo che definisce come un Captive Portal reindirizza gli utenti non autenticati a una pagina di login e come il controller di accesso riceve il risultato dell'autenticazione.
Il framework di protocollo specifico utilizzato da Ruijie e Purple per gestire il reindirizzamento al Captive Portal esterno e il flusso di autenticazione. Richiesto per la modalità portale esterno sui gateway Ruijie.
Isolamento VLAN
La pratica di separare il traffico di rete in VLAN distinte a livello di switch, impedendo ai dispositivi su VLAN diverse di comunicare direttamente.
Non negoziabile per le reti ospiti. Garantisce che i dispositivi degli ospiti non possano comunicare con i server aziendali, i laptop del personale o i terminali di pagamento, anche se sono connessi alla stessa infrastruttura fisica.
Portal Escape
Una funzionalità Ruijie che sblocca automaticamente il traffico dell'utente se l'access point e il server del portale diventano irraggiungibili, consentendo l'accesso non autenticato a internet durante un disservizio.
Un compromesso deliberato tra disponibilità e sicurezza. Gli operatori del settore hospitality possono abilitarlo per evitare reclami da parte degli ospiti durante i disservizi. Gli operatori sanitari e del retail di solito lo disabilitano per imporre sempre un'autenticazione rigorosa.
SSID
Service Set Identifier. Il nome pubblico di una rete WiFi che i dispositivi mostrano nel loro elenco delle reti disponibili.
Il nome della rete che gli ospiti selezionano sui loro dispositivi, che attiva il reindirizzamento al Captive Portal. Ogni SSID in una distribuzione Ruijie è mappato su una VLAN specifica e su una policy di autenticazione.
QoS
Quality of Service. Un insieme di tecnologie che gestiscono il traffico dati per ridurre la perdita di pacchetti, la latenza e il jitter, e per garantire prestazioni prevedibili per specifici tipi di traffico.
Utilizzato nelle reti ospiti per limitare la larghezza di banda per singolo utente, impedendo a un singolo dispositivo di saturare il collegamento internet e peggiorare l'esperienza di tutti gli altri utenti connessi.
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porte, che fornisce un meccanismo di autenticazione per i dispositivi che si connettono a una LAN o WLAN.
Utilizzato per le reti del personale che richiedono un'identità basata su directory (ad es. tramite Microsoft Entra ID o Okta). Non viene tipicamente utilizzato per le reti ospiti, dove il modello appropriato è un Captive Portal con RADIUS.
Esempi pratici
Un hotel da 250 camere utilizza access point Ruijie RG-AP820-I e un gateway RG-EG310GH-E. Richiedono che gli ospiti si autentichino tramite e-mail per creare un database di marketing. La direzione è preoccupata che gli ospiti possano aggirare il portale e che si verifichi una saturazione della banda nelle ore di punta durante gli eventi congressuali.
Il team IT crea una VLAN per ospiti dedicata (VLAN 40) sullo switch principale e la collega in trunk al gateway e agli AP Ruijie. In Ruijie Cloud, creano un SSID aperto mappato sulla VLAN 40. Configurano una policy di Captive Portal esterno che punta all'URL della splash page di Purple, inserendo l'URL del server del portale e le credenziali RADIUS dal pannello di controllo di Purple. In modo cruciale, configurano il Walled Garden per consentire il traffico solo verso i domini di Purple e disabilitano la funzione Portal Escape sul gateway Ruijie, impedendo l'accesso non autenticato in caso di interruzione del portale. Applicano una policy di QoS che limita ogni client a 10 Mbps in download e 3 Mbps in upload. Per gli eventi congressuali, creano un SSID separato sulla VLAN 50 con un portale basato su voucher e limiti di banda più restrittivi di 5 Mbps per dispositivo.
Una catena retail con 50 punti vendita utilizza controller Ruijie WS6008. Implementano il login social (Facebook e Google Workspace) per gli acquirenti che accedono al WiFi, ma la pagina del portale si blocca quando gli utenti cliccano sui pulsanti di login social. Il problema interessa contemporaneamente tutti i 50 punti vendita.
L'IT manager rileva che nella configurazione dell'elenco consentiti (Walled Garden) sui controller Ruijie mancano i domini OAuth richiesti da Facebook e Google. Sebbene l'URL del portale Purple fosse correttamente consentito, i domini del provider social necessari per l'handshake OAuth venivano bloccati dall'intercettazione del Captive Portal. Il team aggiunge i domini jolly richiesti - nello specifico *.facebook.com, *.fbcdn.net, accounts.google.com e *.googleapis.com - al Walled Garden di Ruijie. Distribuiscono la configurazione aggiornata a tutti i 50 siti contemporaneamente tramite Ruijie Cloud, risolvendo il problema sull'intero parco macchine in un'unica operazione.
Domande di esercitazione
Q1. Hai configurato un Captive Portal esterno su un gateway Ruijie RG-EG. Gli ospiti si connettono all'SSID, ma i loro dispositivi segnalano 'Nessuna connessione Internet' e la pagina del portale non si carica mai. Qual è l'errore di configurazione più probabile e come si risolve?
Suggerimento: Considera quali operazioni di rete devono andare a buon fine prima che l'utente possa anche solo visualizzare la pagina di login.
Visualizza risposta modello
Il walled garden (lista di consentiti) è configurato in modo errato. Il gateway Ruijie sta bloccando la risoluzione DNS o il traffico HTTP necessario per raggiungere l'URL esterno della splash page di Purple. Prima dell'autenticazione, il dispositivo deve essere in grado di risolvere il dominio del portale ed effettuare una connessione HTTP verso di esso. Aggiungi i domini specifici di Purple alla whitelist di pre-autenticazione nella sezione Auth & Account di Ruijie. Verifica inoltre che alla VLAN ospite sia assegnato un server DNS valido tramite DHCP.
Q2. Il direttore IT di uno stadio desidera implementare AP Ruijie per il WiFi dei tifosi durante gli eventi. Vuole raccogliere dati di marketing ma teme che l'autenticazione RADIUS possa causare ritardi quando 10.000 tifosi si connettono simultaneamente nei primi 30 minuti dall'apertura dei cancelli. Come dovrebbe progettare il flusso di autenticazione per bilanciare l'acquisizione dei dati con l'esperienza utente?
Suggerimento: Considera il compromesso tra la ricchezza dei dati e l'attrito di autenticazione su scala.
Visualizza risposta modello
Dovrebbe utilizzare il One-Click Login di Purple per i tifosi di ritorno che si sono già autenticati in precedenza, il che evita la compilazione del modulo e riduce il carico RADIUS. Per i nuovi tifosi, è preferibile un modulo di acquisizione e-mail minimale rispetto al login social, che richiede ulteriori passaggi OAuth. Il gateway Ruijie deve essere dimensionato per gestire le richieste RADIUS simultanee - per 10.000 connessioni simultanee, è necessario un gateway della serie RG-EG ad alta capacità. L'abilitazione di Seamless Online con una durata della sessione di 30 giorni consente ai tifosi di ritorno di connettersi automaticamente agli eventi successivi. I limiti di QoS dovrebbero essere rigorosi (5 Mbps per dispositivo) per evitare che i primi arrivati saturino il collegamento prima dell'arrivo della folla principale.
Q3. Durante un controllo di sicurezza, un penetration tester accede al server di file aziendale mentre è connesso all'SSID "Guest WiFi" trasmesso da un AP Ruijie. La rete ospiti utilizza un Captive Portal configurato correttamente. Come si risolve questa vulnerabilità critica?
Suggerimento: L'autenticazione e la segmentazione della rete sono questioni separate. L'una non implica l'altra.
Visualizza risposta modello
Il Captive Portal funziona correttamente, ma la segmentazione VLAN manca o è configurata in modo errato. L'SSID ospite indirizza gli utenti autenticati sulla VLAN aziendale o sulla VLAN nativa, che ha accesso di routing ai server interni. È necessario: (1) creare una VLAN ospite dedicata (ad es. VLAN 50) sul core switch; (2) assegnare l'SSID ospite alla VLAN 50 nel controller Ruijie; (3) configurare le porte dello switch che collegano gli AP come trunk 802.1Q consentendo la VLAN 50; (4) configurare il gateway Ruijie per bloccare il routing tra la VLAN 50 e tutte le sottoreti aziendali, consentendo solo il traffico diretto a internet dalla VLAN ospite. L'autenticazione e la segmentazione della rete sono controlli indipendenti - entrambi devono essere configurati correttamente.
Q4. La tua installazione Ruijie ha Portal Escape abilitato. Durante una finestra di manutenzione pianificata sui server RADIUS di Purple, noti che gli ospiti accedono a internet senza autenticarsi. Si tratta di un comportamento previsto e quali sono le implicazioni di conformità?
Suggerimento: Considera lo scopo di Portal Escape e i tuoi obblighi in materia di GDPR.
Visualizza risposta modello
Sì, questo è il comportamento previsto di Portal Escape. Quando il server del portale non è raggiungibile, Ruijie sblocca automaticamente il traffico per mantenere la connettività. Tuttavia, ciò crea una lacuna di conformità: gli utenti accedono a internet senza fornire il consenso al trattamento dei dati, il che potrebbe violare i requisiti del GDPR se le condizioni di servizio o l'acquisizione dei dati sono collegate all'evento di autenticazione. Per le strutture in cui l'acquisizione del consenso è un requisito legale o commerciale, Portal Escape deve essere disabilitato. Pianifica la manutenzione del server RADIUS durante i periodi di minima attività degli ospiti e comunica la finestra di manutenzione alla gestione della struttura. Considera l'implementazione di un server RADIUS di Purple secondario come failover per eliminare del tutto questo scenario.
Continua a leggere questa serie
Ubiquiti UniFi guest portal non reindirizza: cause e soluzioni
Questa guida isola un errore di reindirizzamento del portale ospiti UniFi analizzando in sequenza lo stato dell'ospite, il reindirizzamento, il percorso di pre-autorizzazione e l'autorizzazione del controller. Fornisce ai team IT locali un metodo collaudato per risolvere i dubbi tra rete ospiti e Hotspot, i passaggi ai portali esterni, i requisiti correnti degli account UniFi OS e i test di isolamento DNS.
Cisco Meraki splash page non funzionante: un diagramma di flusso per la risoluzione dei problemi
Questa guida pratica per il secondo giorno isola il punto in cui un flusso di splash Cisco Meraki ha fallito: autorizzazione del client, avvio del redirect HTTP, raggiungibilità del walled garden o sign-on RADIUS. Fornisce ai team IT delle sedi un percorso di prove controllato per ripristinare il WiFi per gli ospiti senza apportare modifiche estese a un'infrastruttura attiva.
Guida alla configurazione del WiFi ospiti aziendale: segmentazione VLAN, sicurezza e Captive Portals
Questa guida tecnica mostra ai team IT come configurare il WiFi ospiti come servizio di accesso internet controllato, utilizzando la segmentazione VLAN, le policy del firewall e un Captive Portal. Spiega inoltre come i moduli di registrazione e i controlli di onboarding di Purple supportino un'esperienza per i visitatori proporzionata senza indebolire il perimetro che circonda il personale, i pagamenti e i sistemi operativi.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.