
Guide tecniche WiFi
Guide tecniche approfondite e curate da esperti su guest WiFi, analytics, Captive Portal e tecnologia per le location.
473 guides
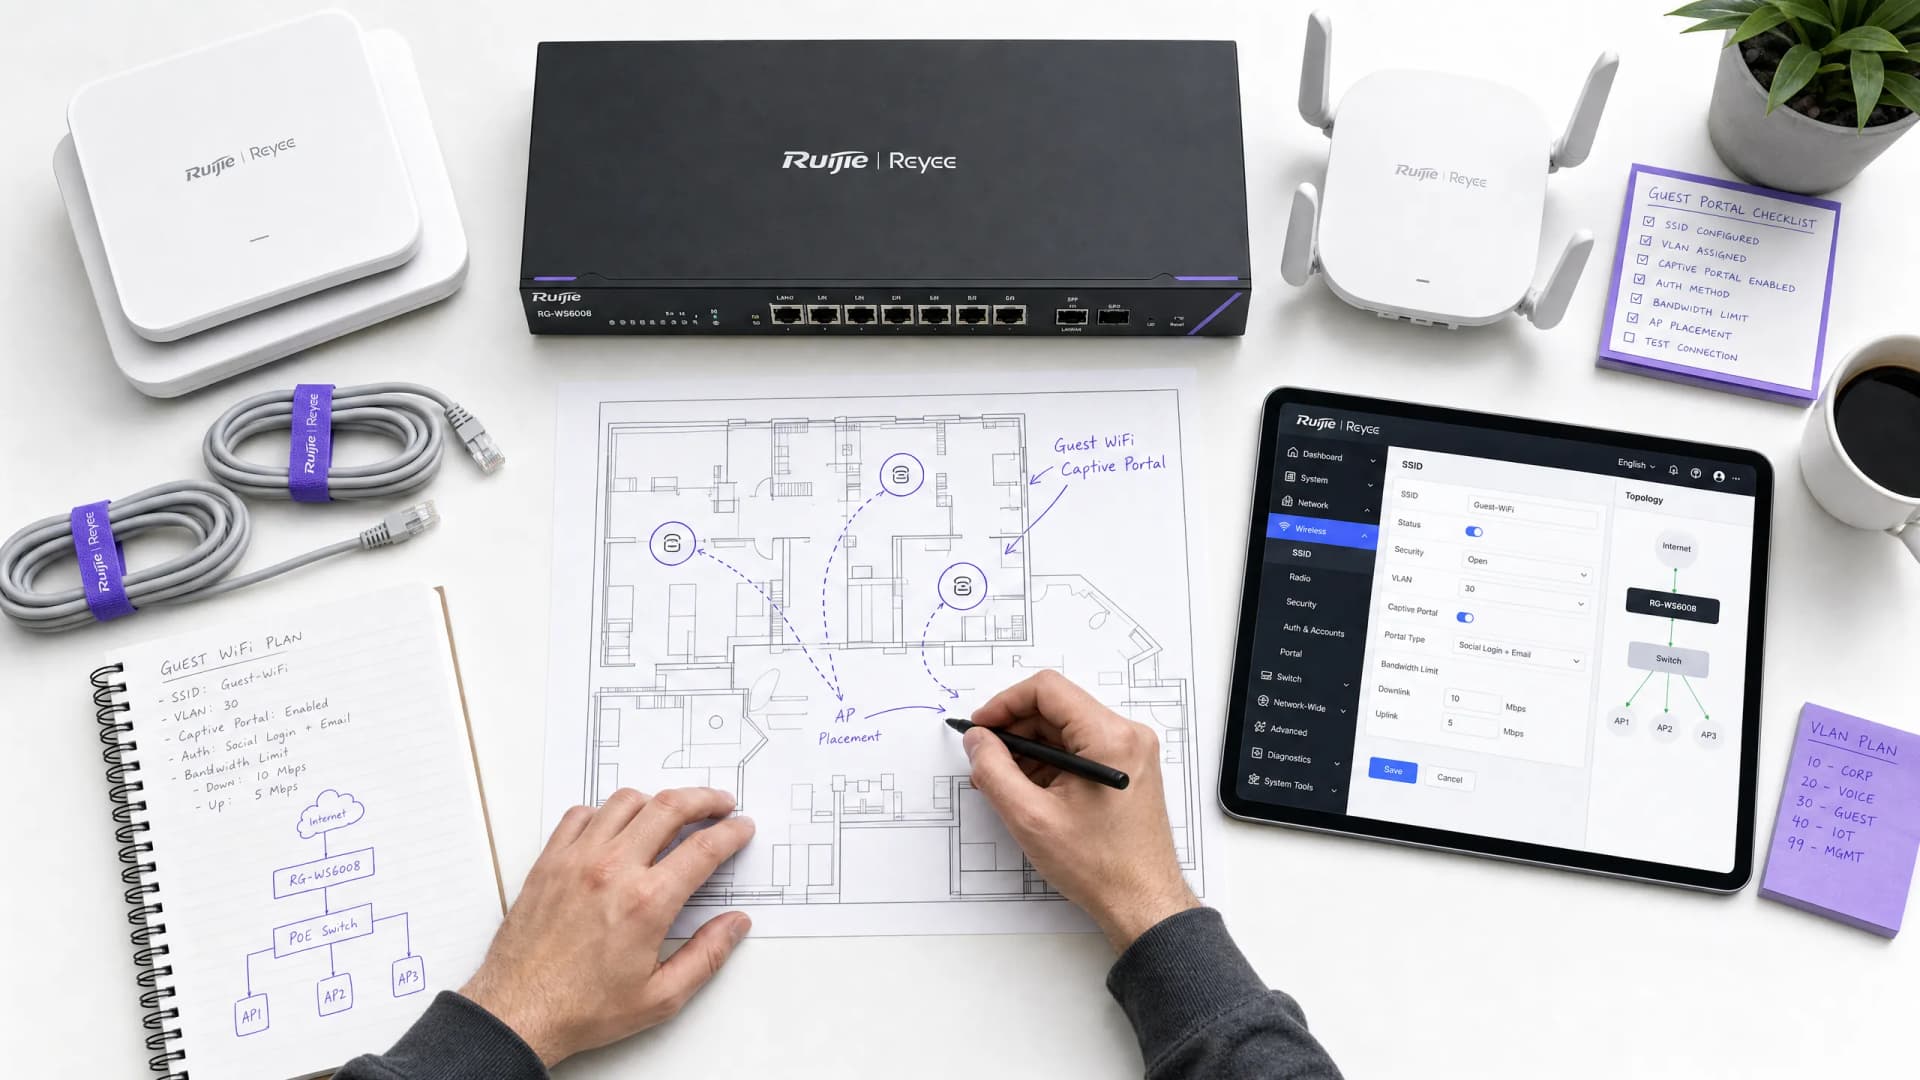
Guida passo-passo: Configurazione dei controller wireless Ruijie per i Captive Portal delle reti WiFi ospiti
Questa guida fornisce un percorso tecnico completo per la configurazione di controller e gateway wireless Ruijie per implementare Captive Portal WiFi per ospiti di livello enterprise. Copre la segmentazione VLAN, l'autenticazione RADIUS esterna tramite protocollo WISPr, la configurazione del walled garden e l'integrazione fluida con la piattaforma Identity-Based Networks di Purple per acquisire dati di prima parte e generare valore aziendale misurabile nei settori dell'ospitalità, del retail e del settore pubblico.
Come configurare SCEP per BYOD sicuro e autenticazione di rete 802.1X
Questa guida fornisce un riferimento tecnico completo per la configurazione di SCEP al fine di distribuire l'autenticazione di rete 802.1X basata su certificati. Copre la transizione architetturale dalle password condivise a EAP-TLS, l'integrazione con Mobile Device Management e una rigida segmentazione di rete per l'accesso BYOD sicuro in ambienti enterprise.
Termini e Condizioni per il WiFi dello Staff: Elementi Essenziali Legali e di Conformità
Questa guida copre gli elementi essenziali legali e tecnici per la redazione e l'applicazione dei termini e delle condizioni del WiFi dello staff per le sedi aziendali. Descrive in dettaglio cosa includere in una Acceptable Use Policy (AUP), come soddisfare i requisiti GDPR e PCI-DSS e come implementare l'autenticazione basata sull'identità e la segmentazione della rete per proteggere le risorse aziendali. I responsabili IT, i team delle risorse umane e i direttori operativi di hotel, catene di vendita al dettaglio, stadi e organizzazioni del settore pubblico troveranno indicazioni pratiche da implementare in questo trimestre.
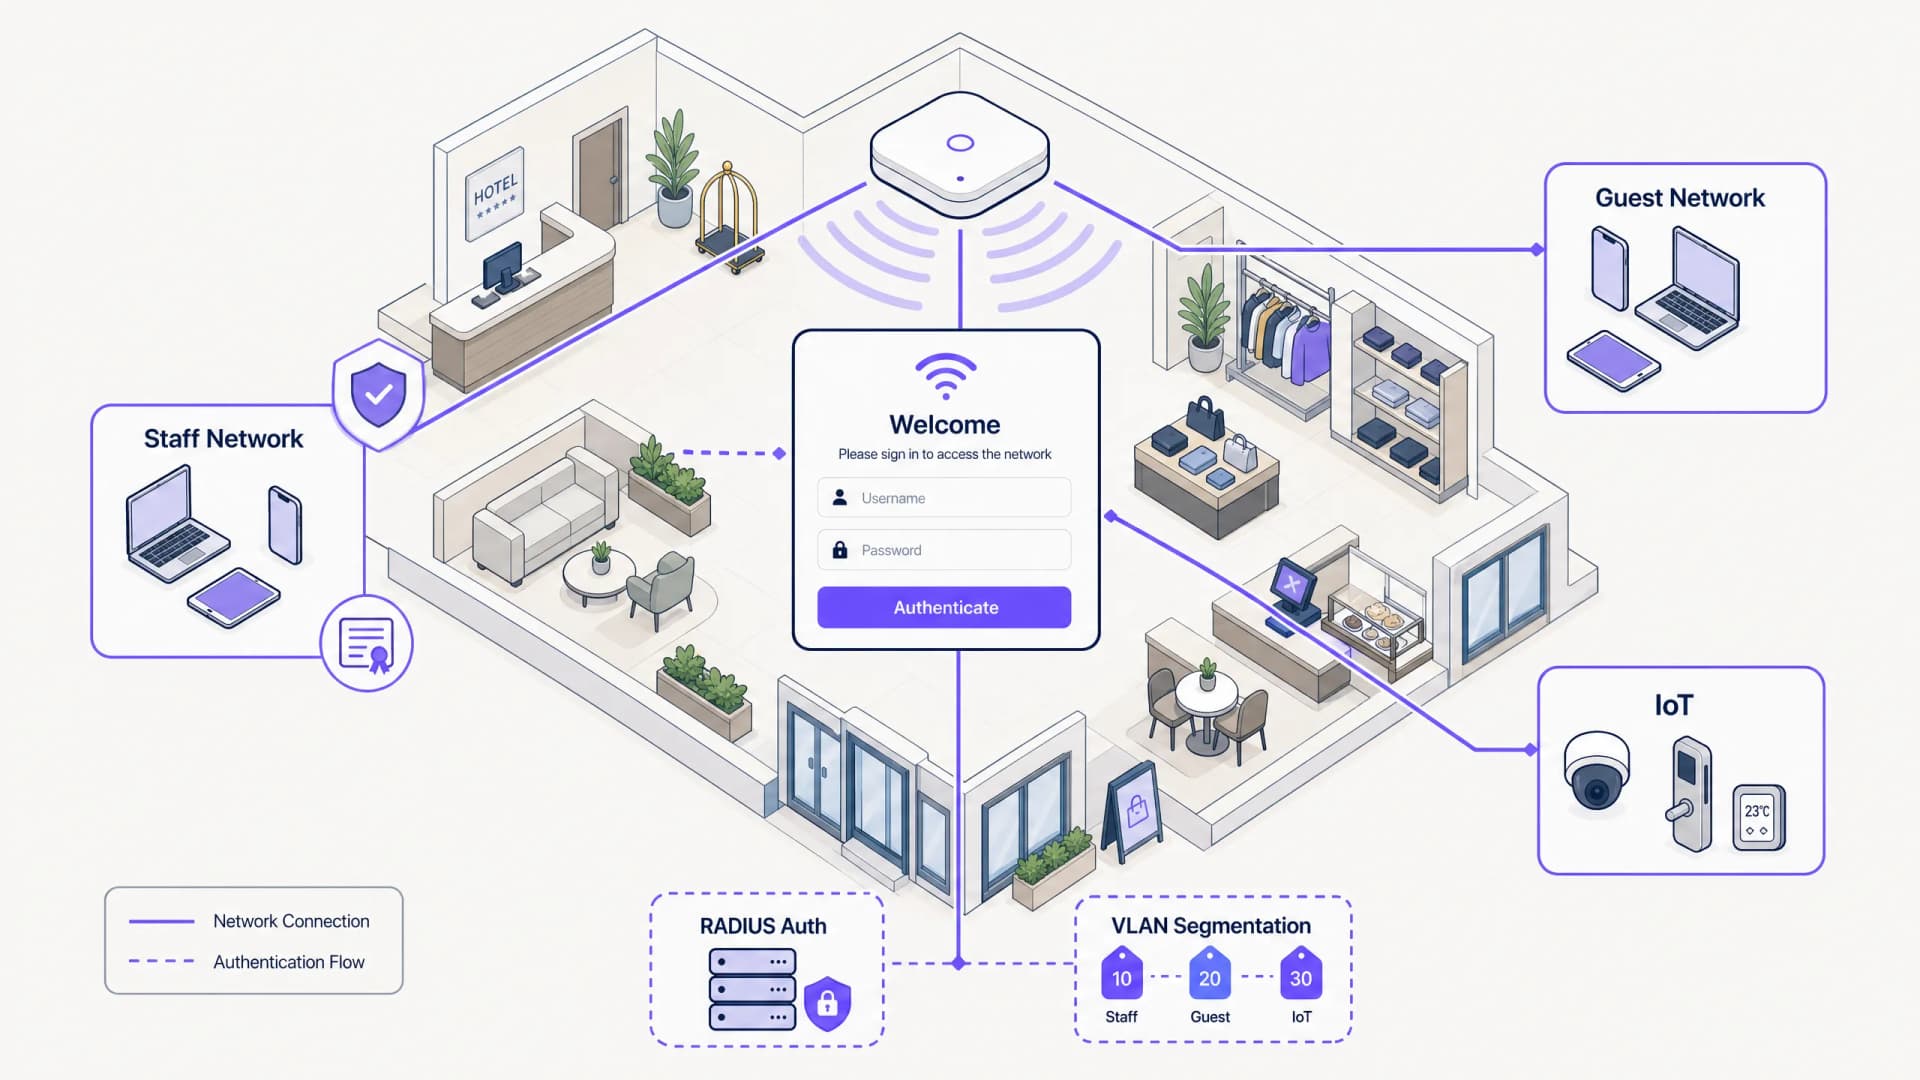
Staff WiFi Captive Portal: Onboarding e autenticazione dei dipendenti
Un riferimento tecnico completo per i leader IT sulla progettazione e l'implementazione di captive portal WiFi per il personale. Questa guida copre l'autenticazione EAP-TLS, l'onboarding BYOD, la segmentazione VLAN e la gestione della larghezza di banda per migliorare l'efficienza operativa e mitigare i rischi di sicurezza.
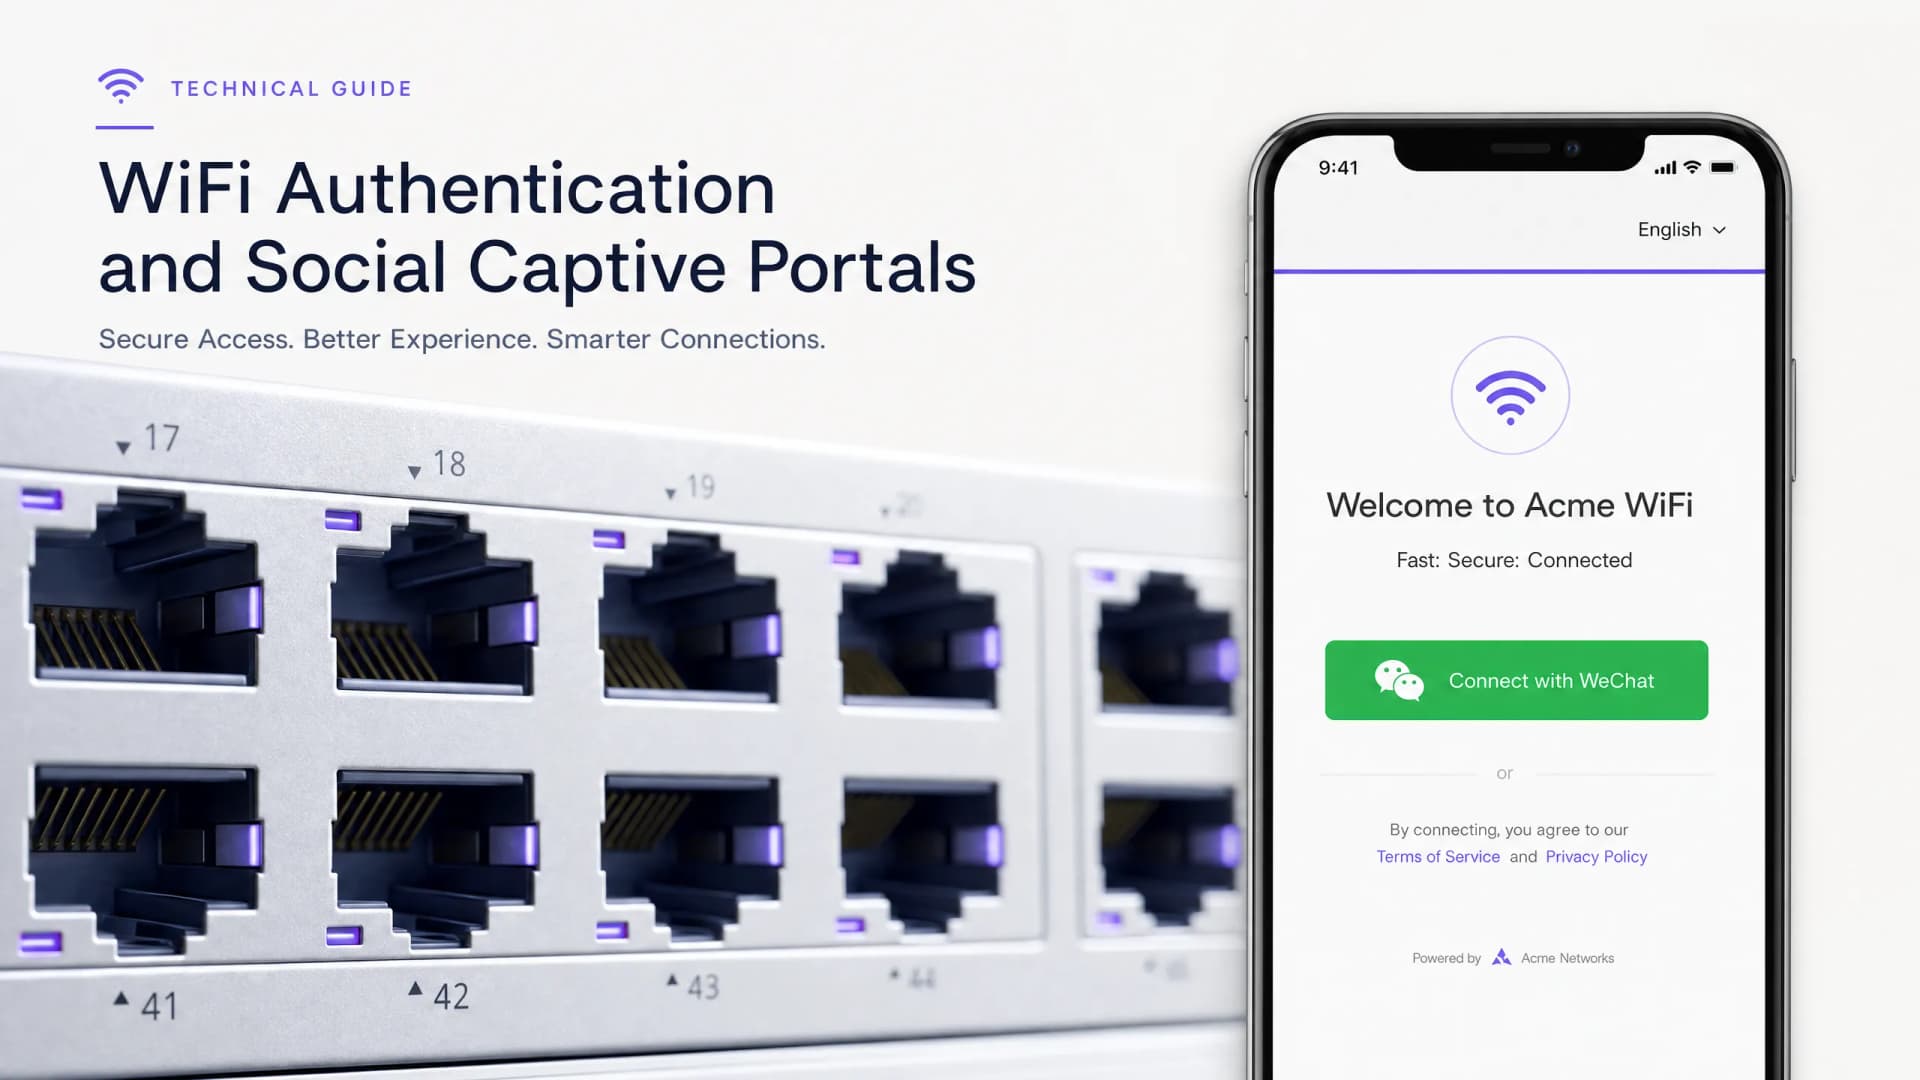
Integrazione del login WiFi con WeChat: catturare il coinvolgimento tramite Captive Portal social
Questa guida descrive in dettaglio come integrare l'autenticazione WiFi di WeChat nei captive portal aziendali, coprendo l'architettura OAuth 2.0, l'integrazione RADIUS e la distribuzione passo-passo su hardware Cisco Meraki, HPE Aruba e Juniper Mist. Offre ai responsabili IT e agli architetti di rete un framework pratico per catturare dati di prima parte dagli 1,3 miliardi di utenti di WeChat, stimolando al contempo il coinvolgimento tramite il follow degli Account Ufficiali e i reindirizzamenti post-login.
Guida alla configurazione SCEP Enterprise: autenticazione WiFi basata su certificati per l'istruzione superiore e reti di grandi dimensioni
Questa guida fornisce un progetto tecnico completo per l'implementazione dell'autenticazione WiFi basata su certificati tramite SCEP. Copre la transizione architetturale dalle chiavi pre-condivise a EAP-TLS, le sequenze di distribuzione sulle piattaforme MDM e le strategie critiche di mitigazione del rischio per reti su larga scala.
Autenticazione WiFi Enterprise senza Active Directory o server on-premise
Questa guida spiega come implementare una autenticazione WiFi WPA2/3-Enterprise sicura senza Active Directory on-premise, Windows NPS o server RADIUS. Copre la discrepanza di protocollo tra i provider di identità cloud e lo standard 802.1X, i vantaggi di EAP-TLS rispetto a PEAP-MSCHAPv2 e come implementare cloud RADIUS con certificati emessi da MDM per Microsoft Entra ID, Okta o Google Workspace. Scritta per i responsabili IT di organizzazioni cloud-first e ad alta densità di Mac/Chromebook pronte a dismettere le infrastrutture on-premise.
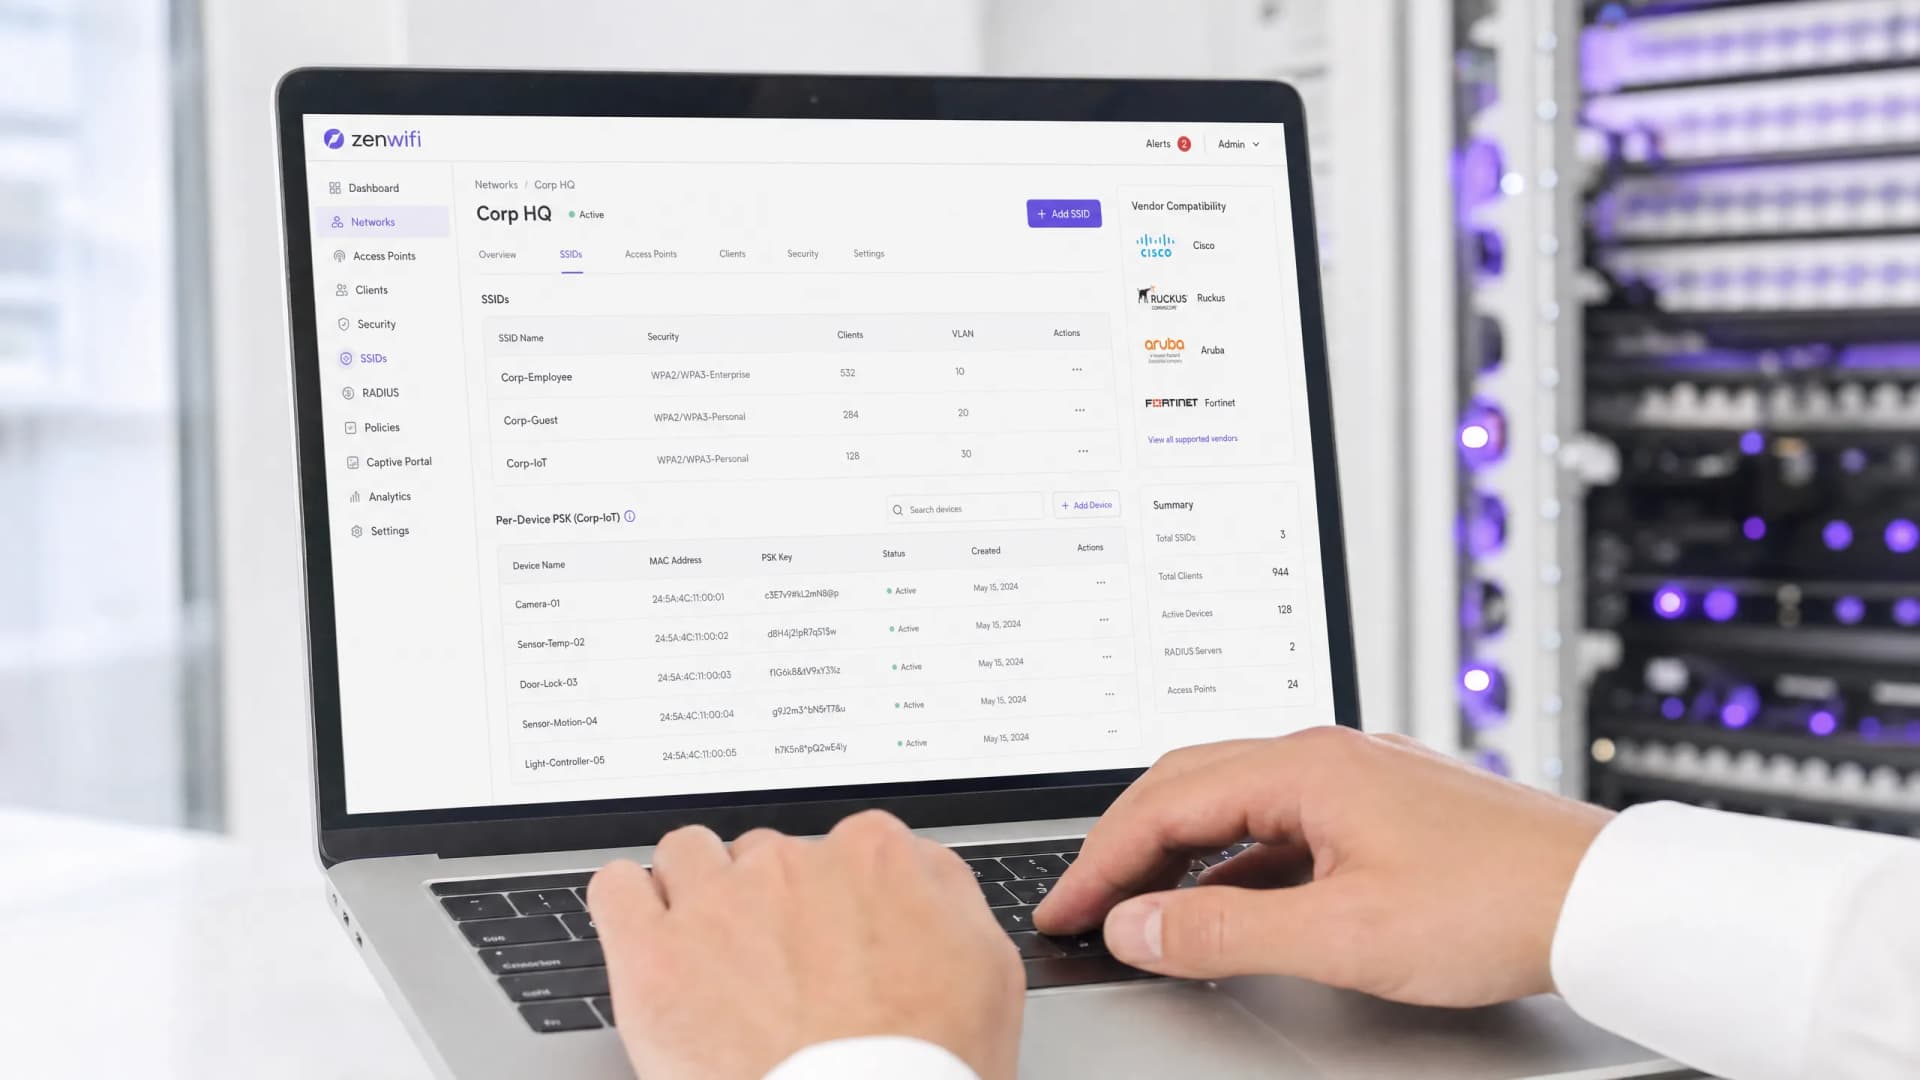
PSK per dispositivo per fornitore: confronto tra iPSK, DPSK, MPSK e PPSK (e supporto WPA3)
Un confronto completo delle implementazioni di per-device PSK tra Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet e Ubiquiti UniFi. Scopri come WPA3-SAE influisce sulle strategie delle chiavi per singolo dispositivo e quando distribuire le modalità di transizione rispetto al passaggio a 802.1X.
Come ridurre il numero di SSID WiFi utilizzando PSK per singolo dispositivo (iPSK, DPSK, MPSK)
Questa guida di riferimento tecnico autorevole spiega come i team IT possono eliminare il degrado delle prestazioni WiFi causato dall'overhead dei beacon SSID collassando più reti dedicate in un unico SSID utilizzando PSK per singolo dispositivo (xPSK). Copre il panorama dei vendor tra cui Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK, con indicazioni pratiche di implementazione su assegnazione dinamica di VLAN, onboarding IoT e conformità PCI-DSS. I gestori di location nei settori hospitality, retail, stadi e organizzazioni del settore pubblico troveranno linee guida di architettura attuabili ed esempi pratici reali.
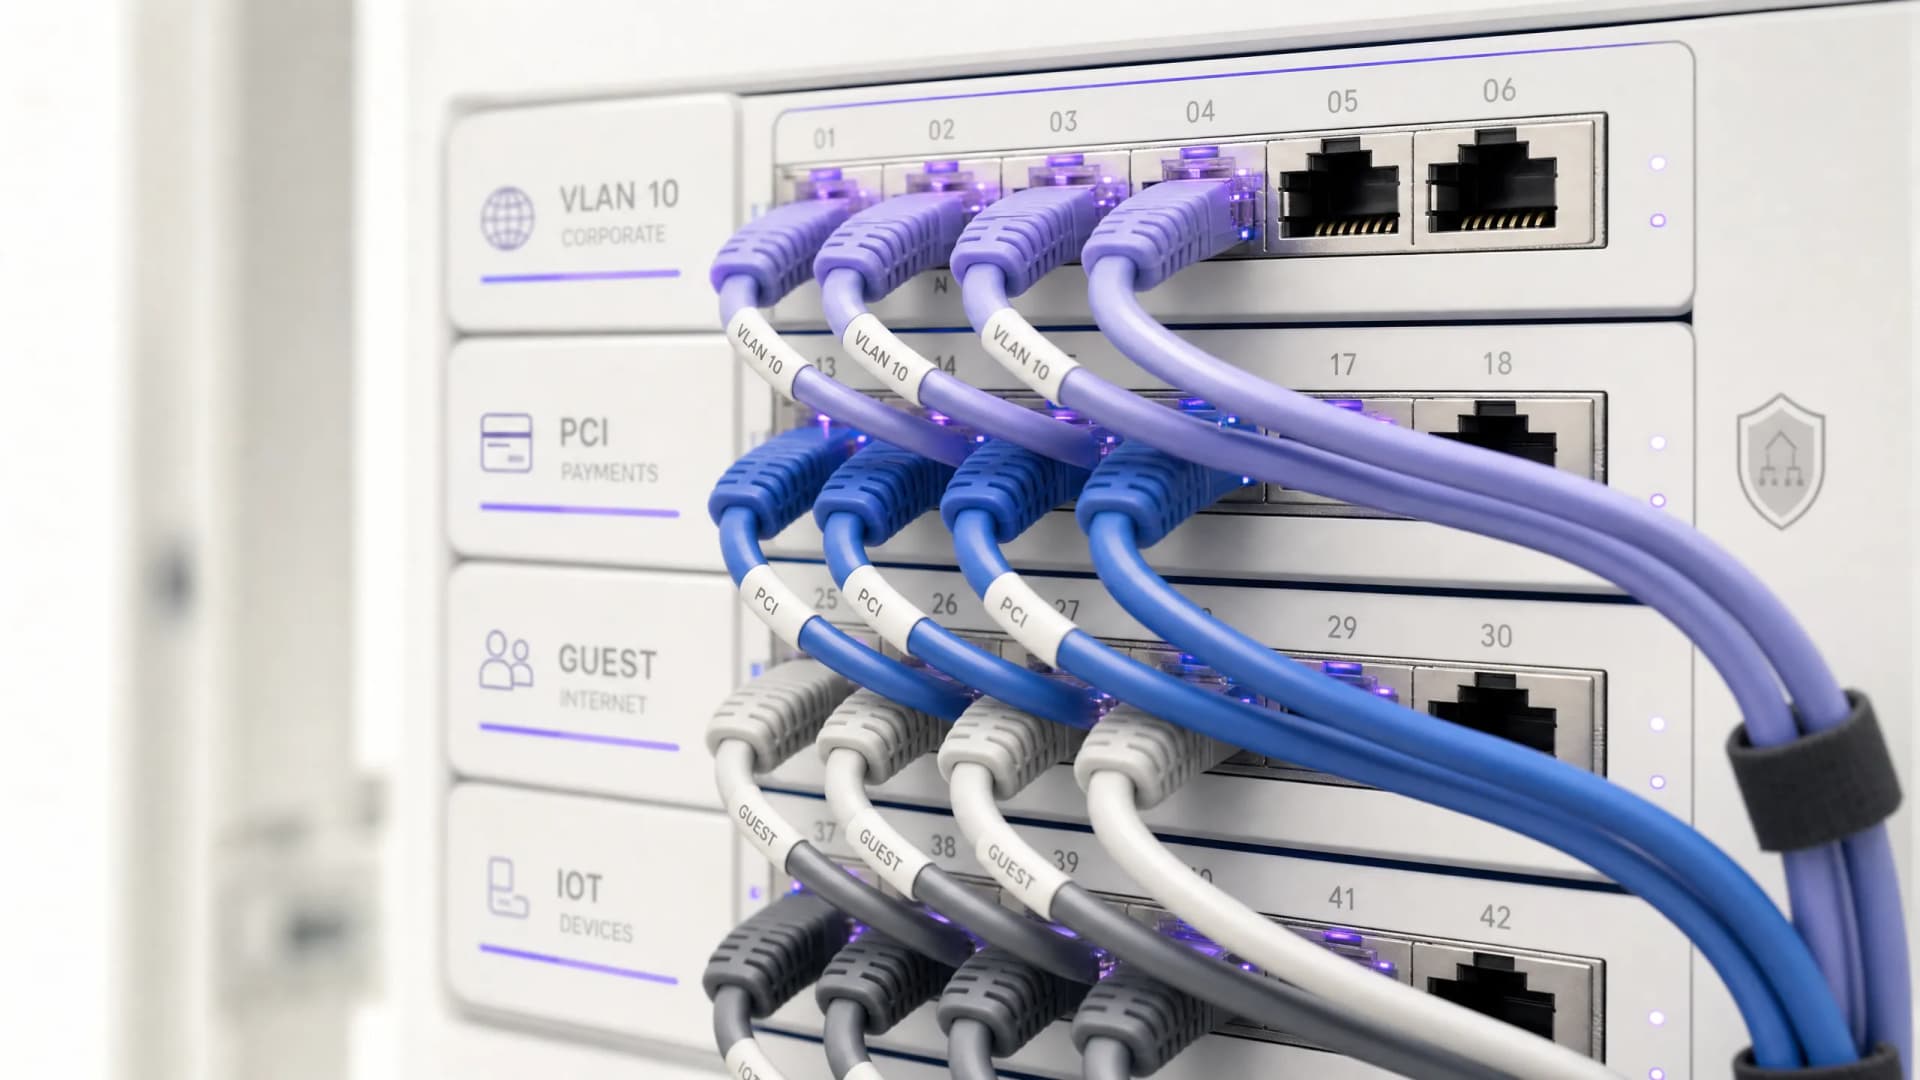
Requisiti legali e di conformità per l'infrastruttura WiFi condivisa
Questa guida di riferimento tecnico autorevole delinea i requisiti legali, normativi e architetturali critici per la distribuzione e la gestione di un'infrastruttura WiFi condivisa. Fornisce ai responsabili IT, agli architetti di rete e ai gestori di sedi framework operativi per garantire una solida protezione dei dati, una rigorosa conformità alla sicurezza dei pagamenti e un isolamento dei tenant ad alte prestazioni utilizzando standard enterprise.
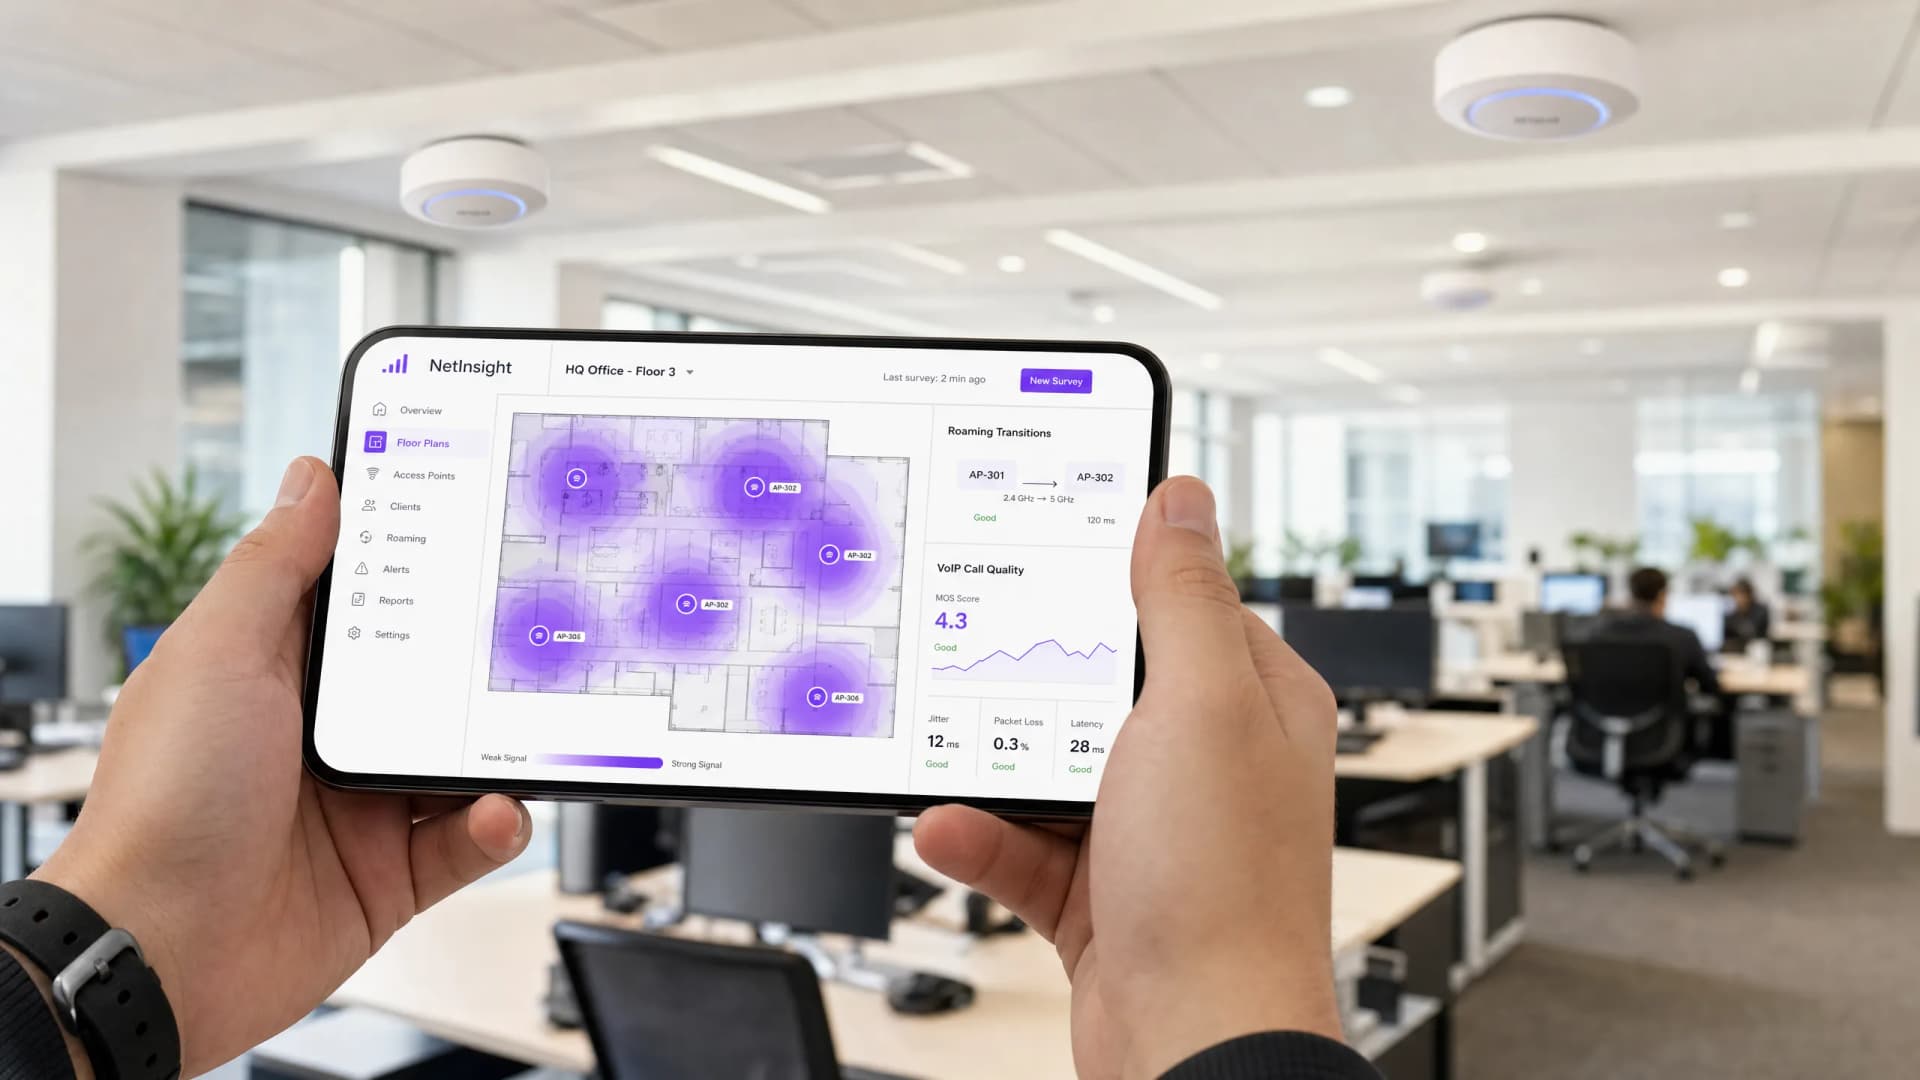
Ottimizzazione del Roaming per VoIP e Videochiamate su WiFi Aziendale
Questa guida fornisce a IT manager, network architect e CTO un piano completo e neutrale rispetto ai vendor per ottimizzare il roaming WiFi per supportare VoIP e videochiamate senza interruzioni sulle reti del personale aziendale. Copre lo stack di protocolli IEEE 802.11k/r/v, la configurazione QoS WMM, la progettazione delle celle RF e la mappatura QoS cablata end-to-end necessaria per ottenere una latenza di handoff inferiore a 50 ms. Applicabile nei settori hospitality, retail, healthcare e in ambienti di grandi dimensioni, questo riferimento include scenari di implementazione reali, framework di risoluzione dei problemi e un'analisi ROI misurabile.
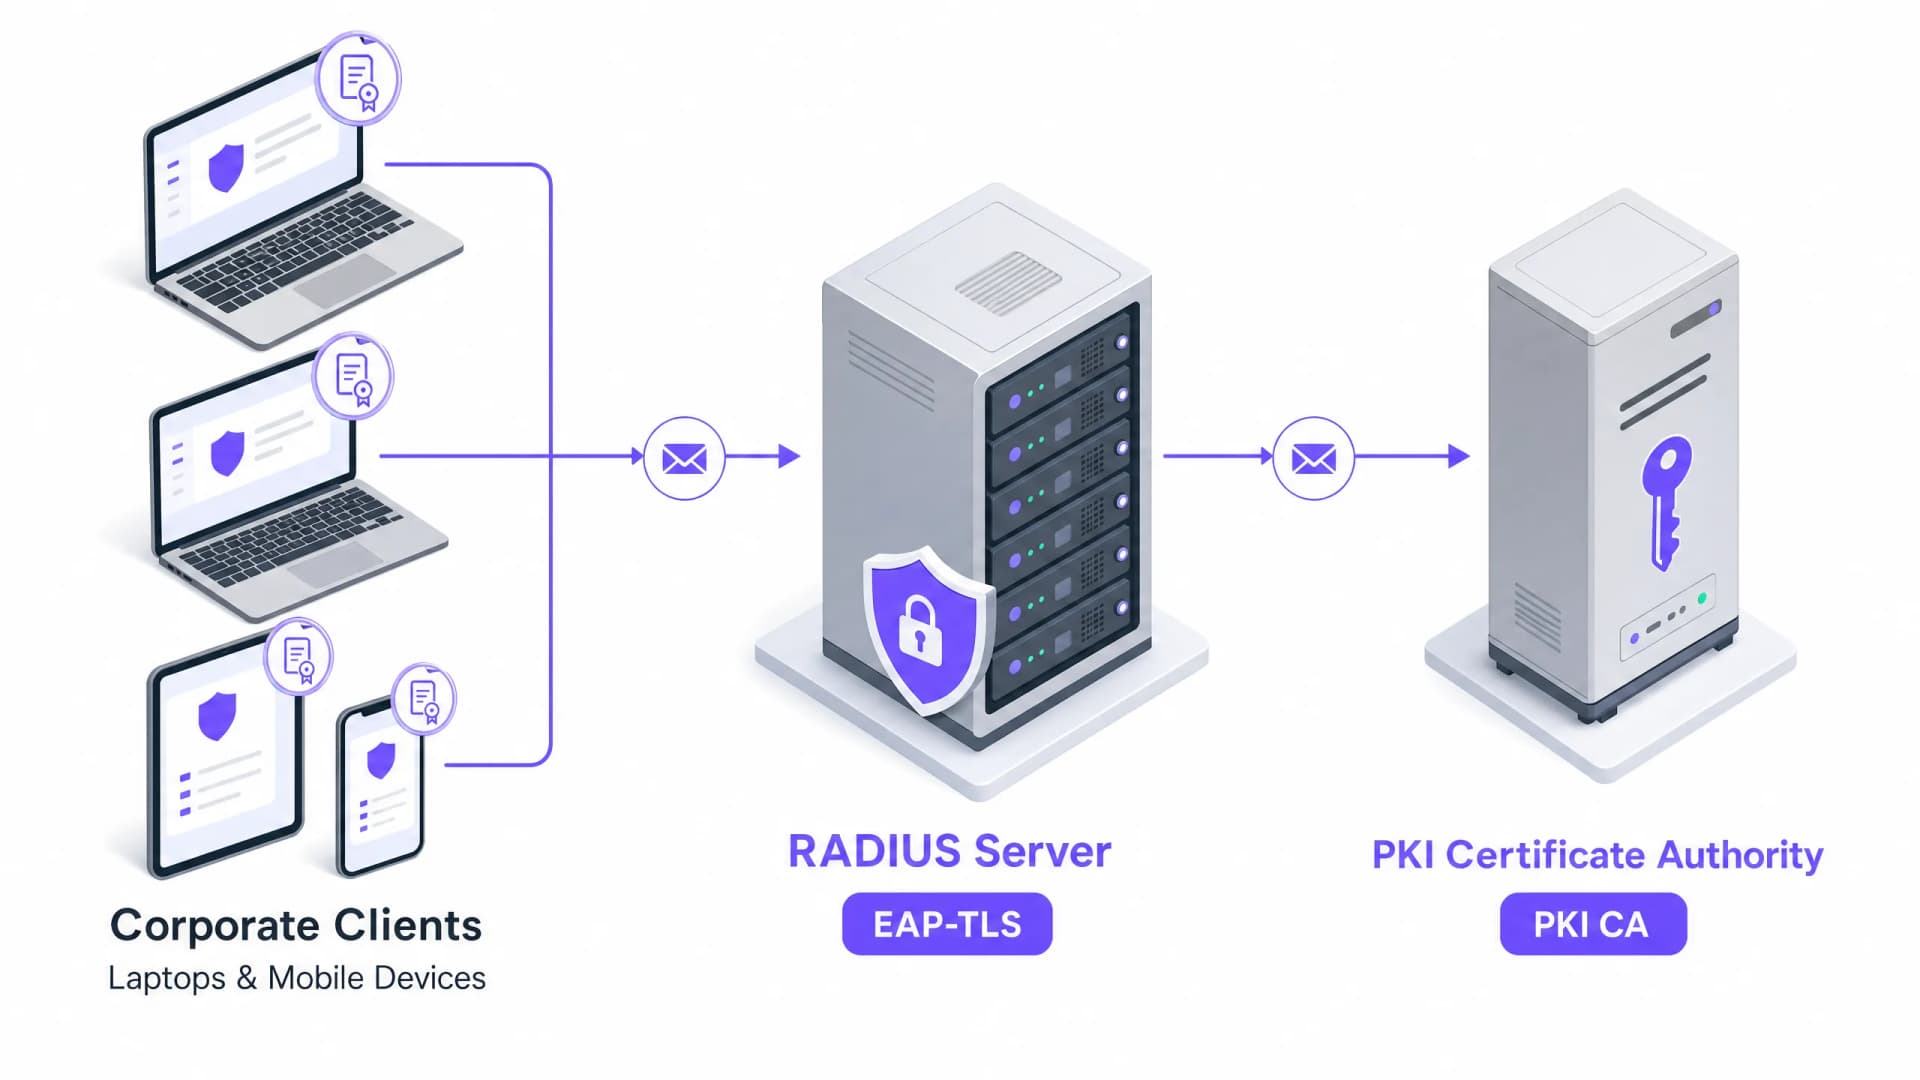
Autenticazione basata su certificati per dispositivi aziendali (EAP-TLS)
Questa guida di riferimento tecnico autorevole copre l'architettura, l'implementazione e le migliori pratiche operative dell'autenticazione basata su certificati EAP-TLS per i dispositivi aziendali. Progettata per gli architetti IT e i responsabili delle operazioni delle sedi, fornisce una roadmap pratica per eliminare i rischi relativi alle credenziali basate su password e ottenere un solido controllo degli accessi alla rete 802.1X in ambienti aziendali multi-sito.
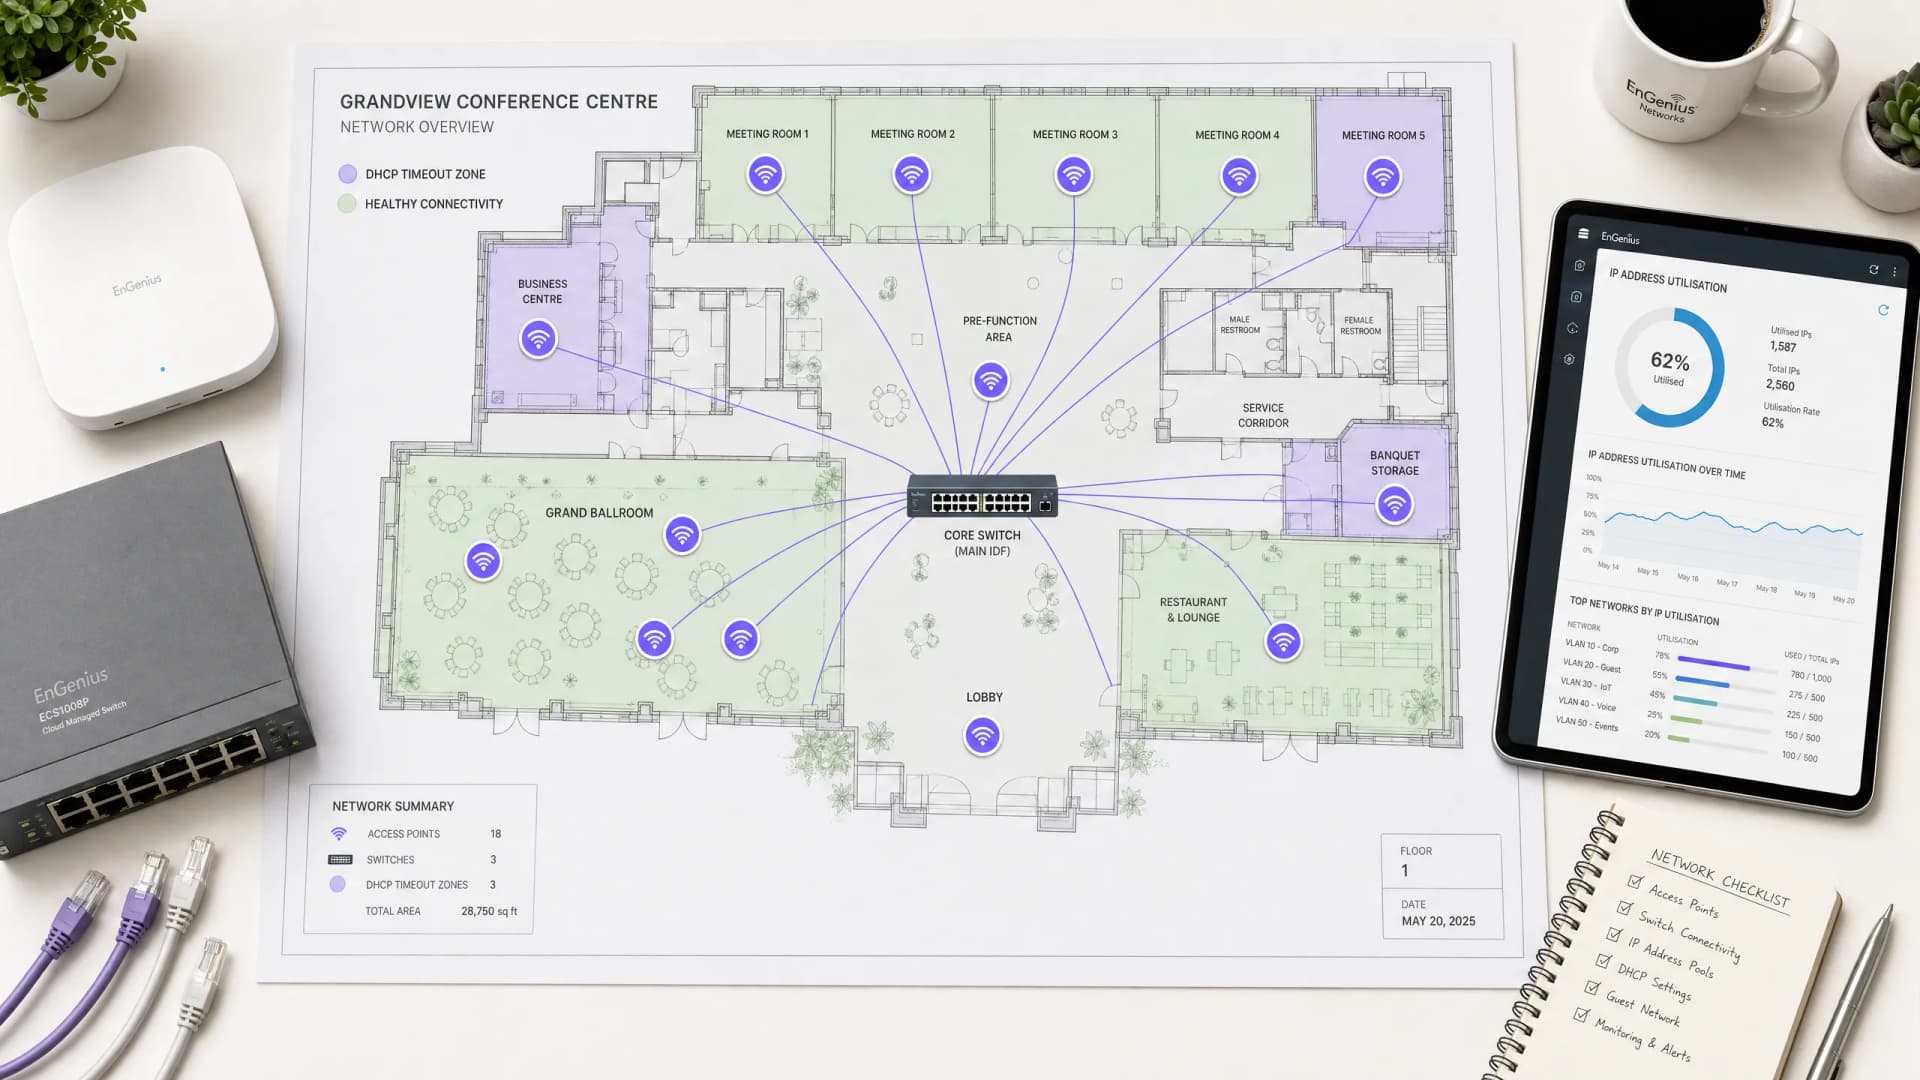
Le prime 10 cause di timeout DHCP sulle reti wireless ad alta densità
Un riferimento tecnico per ingegneri di rete, enterprise architect e direttori IT di strutture che devono risolvere i colli di bottiglia del processo di onboarding DHCP in ambienti WiFi ad alta densità. Copre configurazioni errate del relay IP helper, saturazione dei lease pool, degrado dell'airtime di broadcast, server DHCP non autorizzati e risoluzione in ambienti multi-vendor.
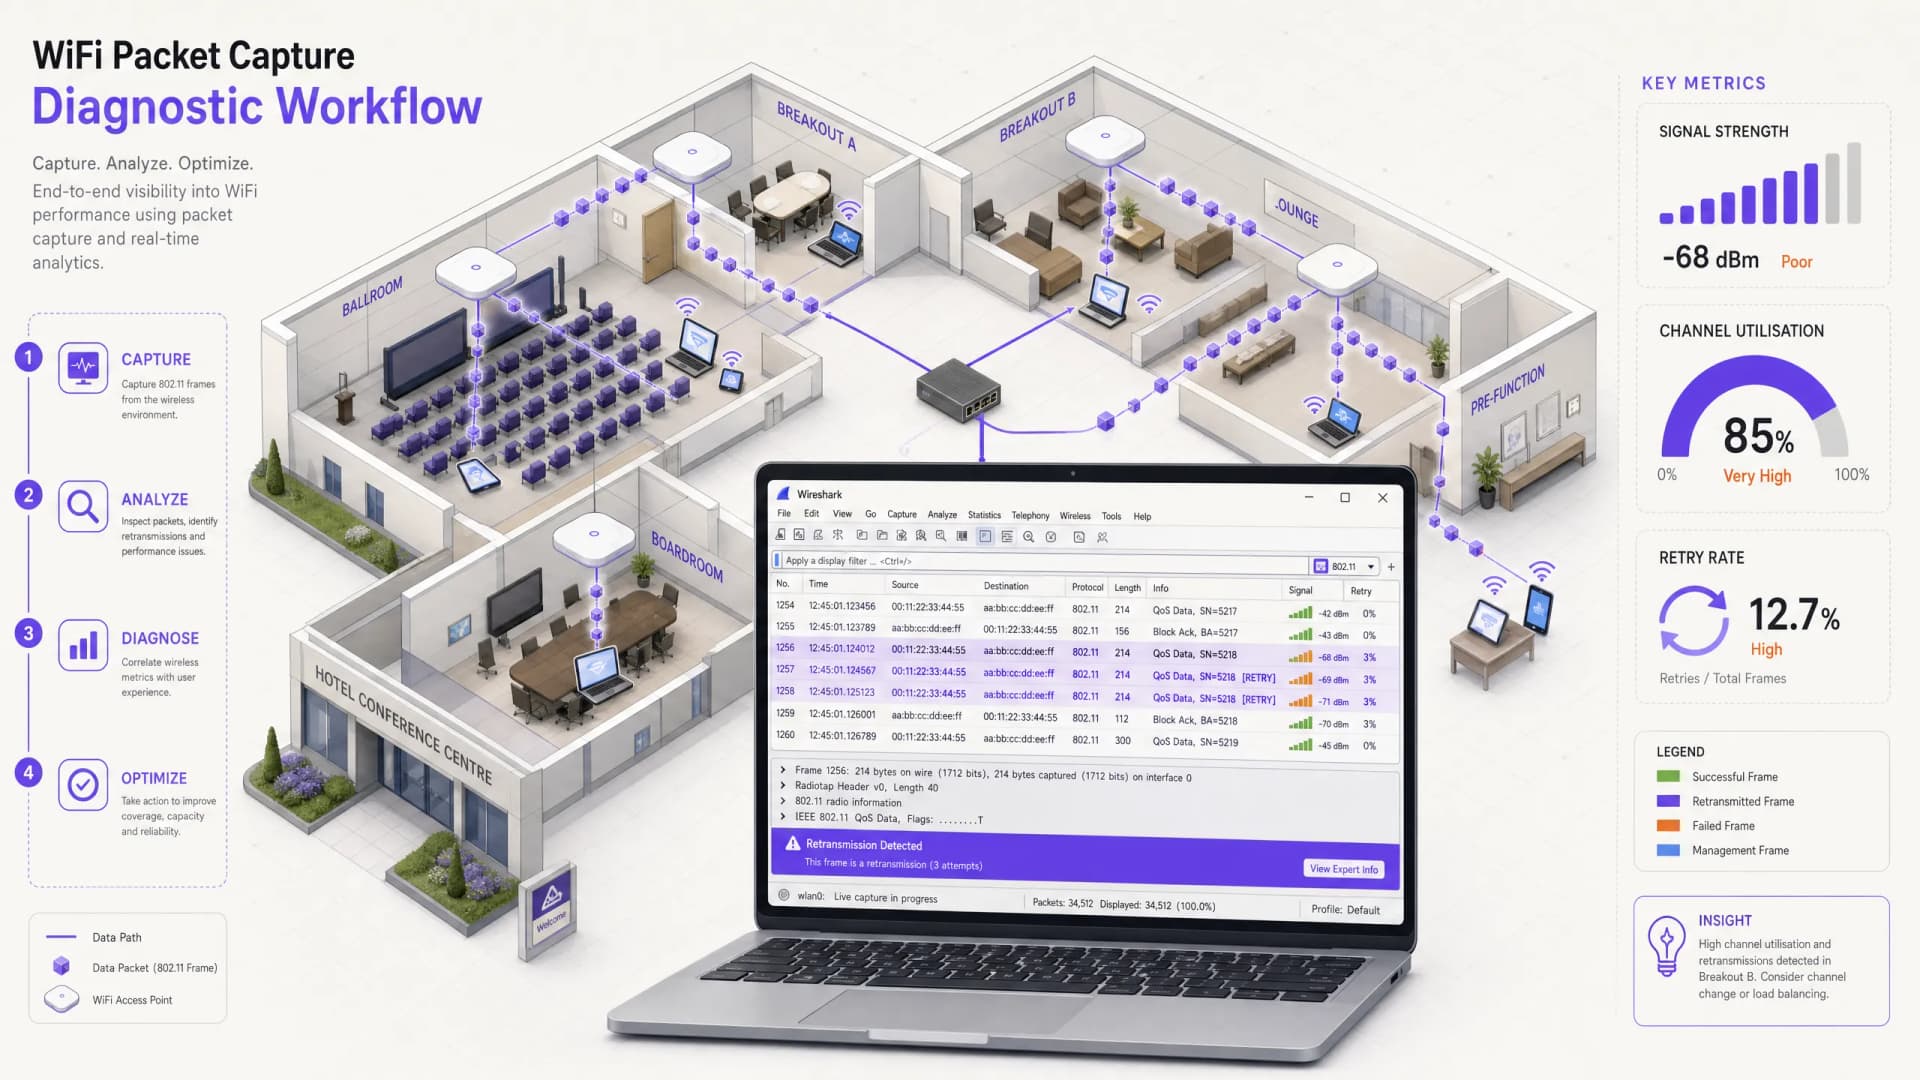
Utilizzo di Packet Capture (PCAP) per diagnosticare prestazioni WiFi lente
Questa guida di riferimento tecnica fornisce ai manager IT, agli architetti di rete e ai direttori operativi delle strutture una metodologia strutturata a livello di pacchetto per diagnosticare e risolvere le prestazioni WiFi aziendali lente utilizzando l'analisi Packet Capture (PCAP). Analizzando i frame 802.11 grezzi - inclusi i tassi di ritrasmissione, l'utilizzo dell'airtime e i metadati del livello fisico - i team possono isolare con precisione i colli di bottiglia del livello RF dai problemi cablati o applicativi. Applicabile a strutture ad alta densità, tra cui hotel, catene di vendita al dettaglio, stadi e centri congressi, questa guida offre flussi di lavoro diagnostici pratici, casi di studio reali e passaggi di risoluzione della configurazione per recuperare la capacità di rete e proteggere l'esperienza degli ospiti.
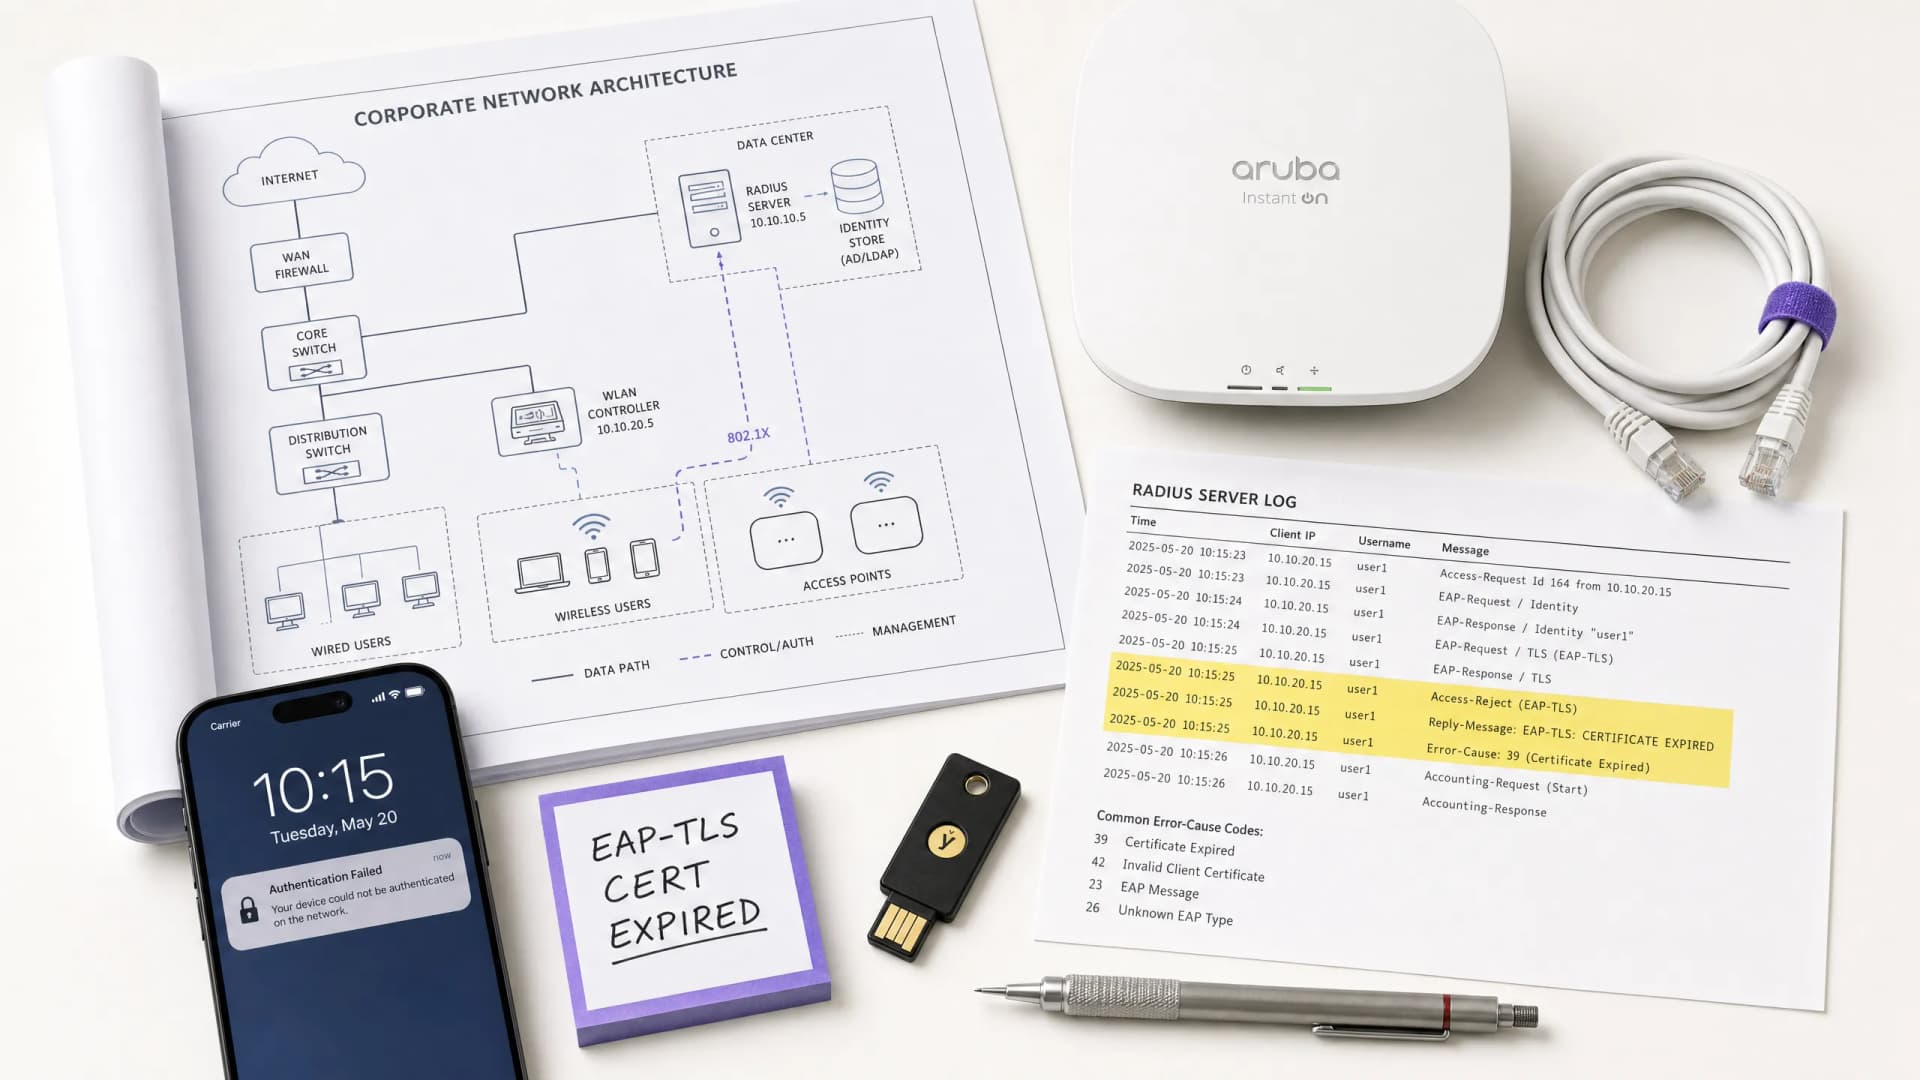
Risoluzione dei problemi di autenticazione 802.1X non riuscita (RADIUS/EAP)
Guida diagnostica passo-passo per la risoluzione degli errori di autenticazione 802.1X, EAP-TLS, PEAP e RADIUS sulle reti WiFi aziendali.
Guida Passo dopo Passo alla Diagnostica dei Problemi di Roaming WiFi
Questa guida completa offre ai leader IT aziendali e agli architetti di rete una metodologia autorevole, passo dopo passo, per diagnosticare e risolvere i problemi di roaming WiFi. Combinando approfondimenti tecnici sugli standard IEEE 802.11k/v/r con casi di studio reali e analisi a livello di pacchetto, questo riferimento consente ai team di eliminare il problema del "client appiccicoso" (sticky client) e offrire una connettività mobile fluida. Copre l'intero flusso di lavoro diagnostico, dai rilievi RF del sito e gli audit di configurazione dei controller fino all'analisi dell'acquisizione dei pacchetti via etere e alla convalida post-risoluzione.
Come implementare restrizioni di tempo e larghezza di banda sul WiFi per ospiti
Sarà possibile impostare limiti di larghezza di banda aggregati e per singolo dispositivo, timeout di inattività e di sessione RADIUS e pianificazioni di orari per SSID per il proprio WiFi per ospiti. È quindi possibile scegliere i valori più adatti alla tipologia della struttura, testare ciascun controllo da un dispositivo reale e correggere i problemi che più di frequente impediscono il funzionamento dei limiti.
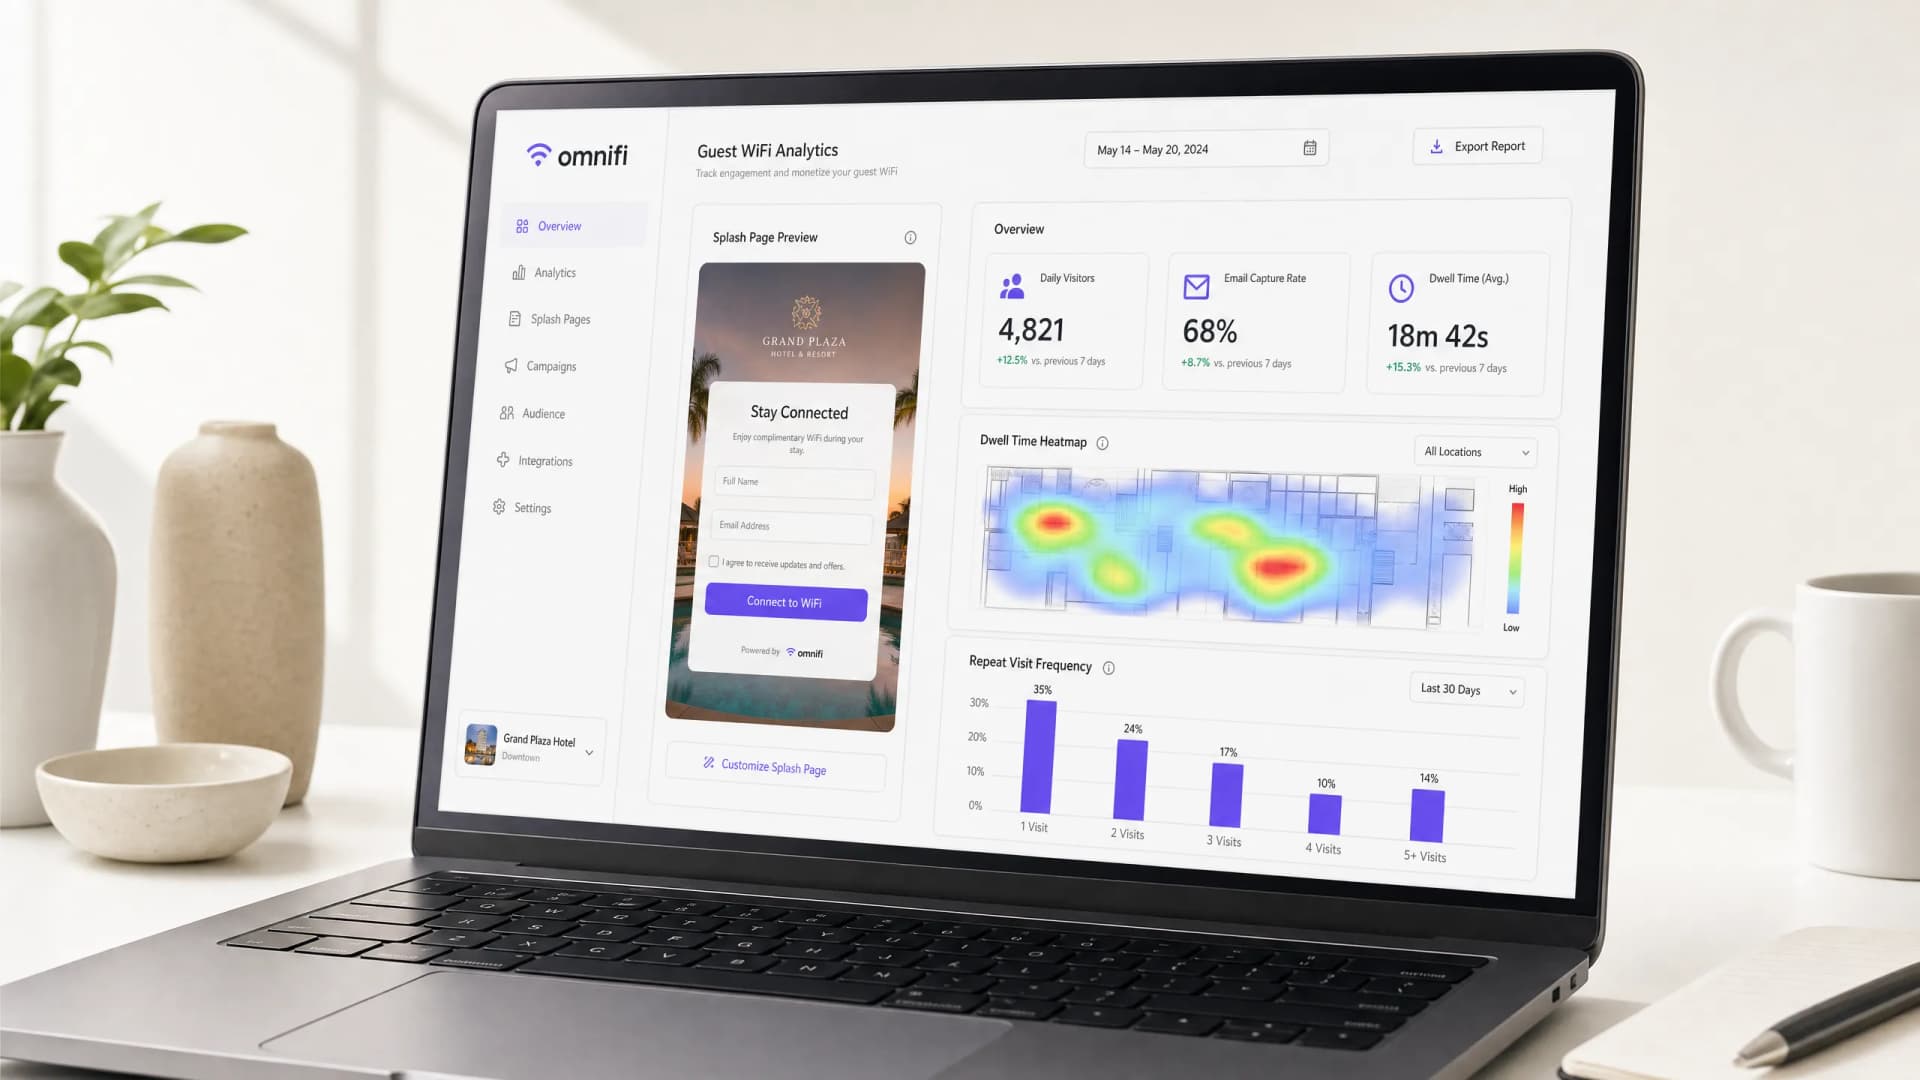
Monetizzare il WiFi per gli ospiti tramite analisi dei dati e Splash Page
Questa guida autorevole fornisce a responsabili IT, architetti di rete e CTO un quadro tecnico completo per trasformare il WiFi per gli ospiti da un centro di costo a una risorsa di dati di prima parte ad alto rendimento. Delinea l'architettura di rete, l'integrazione dell'analisi dei dati, l'ottimizzazione del Captive Portal e le strategie di conformità globale per incrementare i ricavi misurabili delle sedi.
Responsabilità legali e filtraggio dei contenuti sulle reti guest pubbliche
Questa guida fornisce a IT manager, network architect e CTO un quadro tecnico e legale definitivo per implementare il filtraggio dei contenuti sulle reti WiFi guest pubbliche. Copre gli obblighi normativi previsti da GDPR, UK Online Safety Act 2023 e PCI DSS, insieme a un'architettura multilivello per il filtraggio DNS, l'autenticazione tramite Captive Portal, il firewalling a livello applicativo e la segmentazione VLAN. I gestori di sedi nei settori dell'ospitalità, del retail, della sanità e dei trasporti troveranno passaggi di implementazione pratici, casi di studio reali e schemi decisionali per creare una rete guest ad alte prestazioni e legalmente difendibile.
Gestione della larghezza di banda e Quality of Service (QoS) nei co-working
Una guida tecnica di riferimento autorevole per IT manager, architetti di rete e direttori operativi dei locali sull'implementazione di solidi framework di gestione della larghezza di banda e Quality of Service (QoS) in ambienti di co-working. Questa guida descrive dettagliatamente la segmentazione della rete, la prioritizzazione del traffico, le configurazioni indipendenti dal fornitore e le metriche ROI reali per offrire una connettività di livello enterprise. Copre gli standard IEEE 802.11e/WMM, la progettazione delle VLAN, la limitazione della tariffa per utente e le strategie di risoluzione dei problemi con risultati aziendali misurabili.
Best Practice di Segmentazione VLAN per Ambienti Multi-Tenant
Questa guida fornisce a IT manager, architetti di rete, CTO e direttori operativi delle location un modello autorevole e indipendente dai vendor per implementare la segmentazione VLAN in ambienti WiFi multi-tenant. Copre lo standard IEEE 802.1Q, l'Assegnazione Dinamica delle VLAN tramite 802.1X e RADIUS, e una guida passo-passo alla distribuzione per strutture ricettive, retail, stadi e spazi del settore pubblico. Una corretta segmentazione VLAN costituisce il controllo fondamentale per la conformità PCI-DSS e GDPR, la prevenzione dei movimenti laterali e l'erogazione di connettività wireless ad alte prestazioni su un'infrastruttura fisica condivisa.
Chiavi Pre-Condivise Dinamiche (DPSK) per la Sicurezza Multi-Tenant
Questa guida di riferimento tecnico autorevole esplora le chiavi pre-condivise dinamiche (DPSK) come alternativa ad alta sicurezza e a basso attrito a 802.1X per ambienti WiFi multi-tenant. Dettaglia l'architettura sottostante, le implementazioni dei vendor, l'indirizzamento dinamico della VLAN e l'automazione del ciclo di vita basata su API. I manager IT e gli architetti di rete troveranno linee guida pratiche sulla distribuzione di DPSK per ottenere un isolamento robusto dei tenant, la conformità normativa e un onboarding dei dispositivi senza interruzioni.
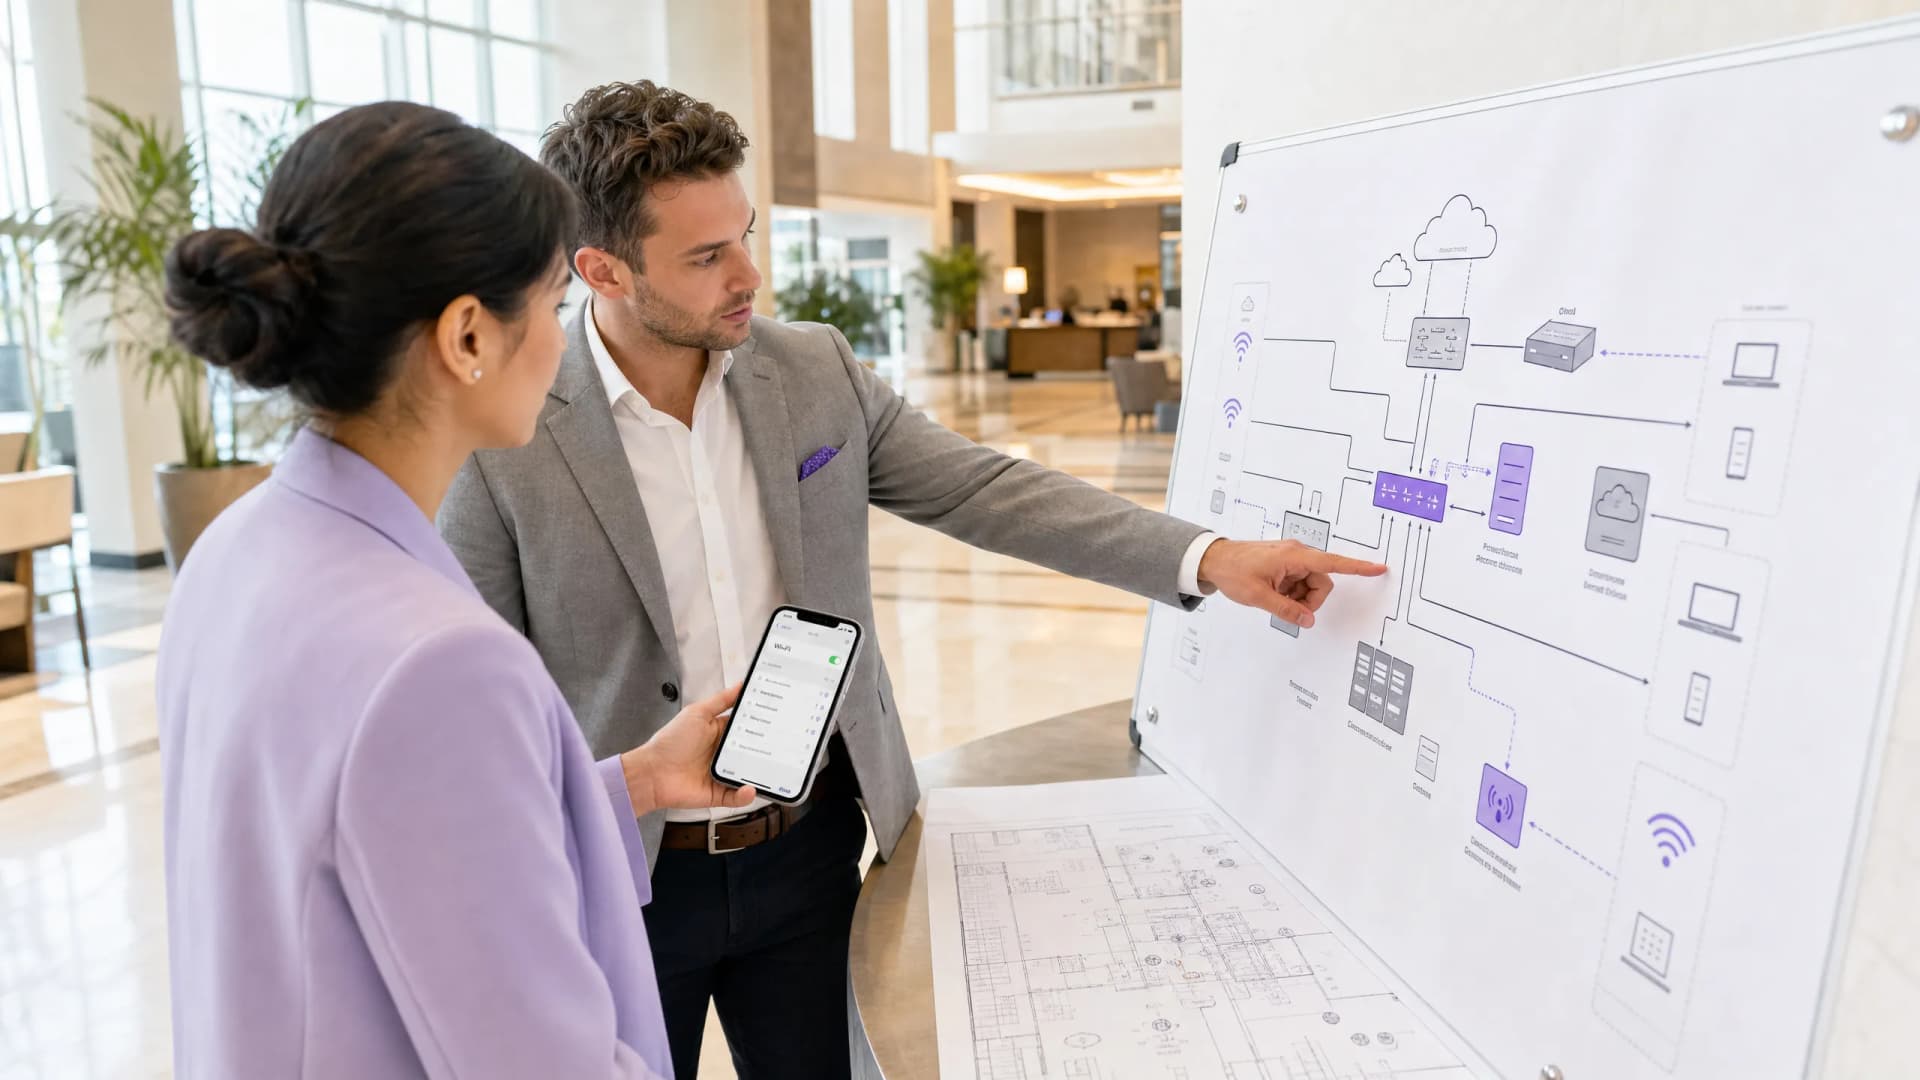
Perché il tuo captive portal non si carica su iPhone: Risolvi gli errori Apple CNA
Risolvi i problemi e correggi i difetti di apertura dei popup del captive portal su iPhone e iOS. Scopri in che modo Apple CNA, iCloud Private Relay e la randomizzazione MAC bloccano i login al WiFi, e come risolverli.
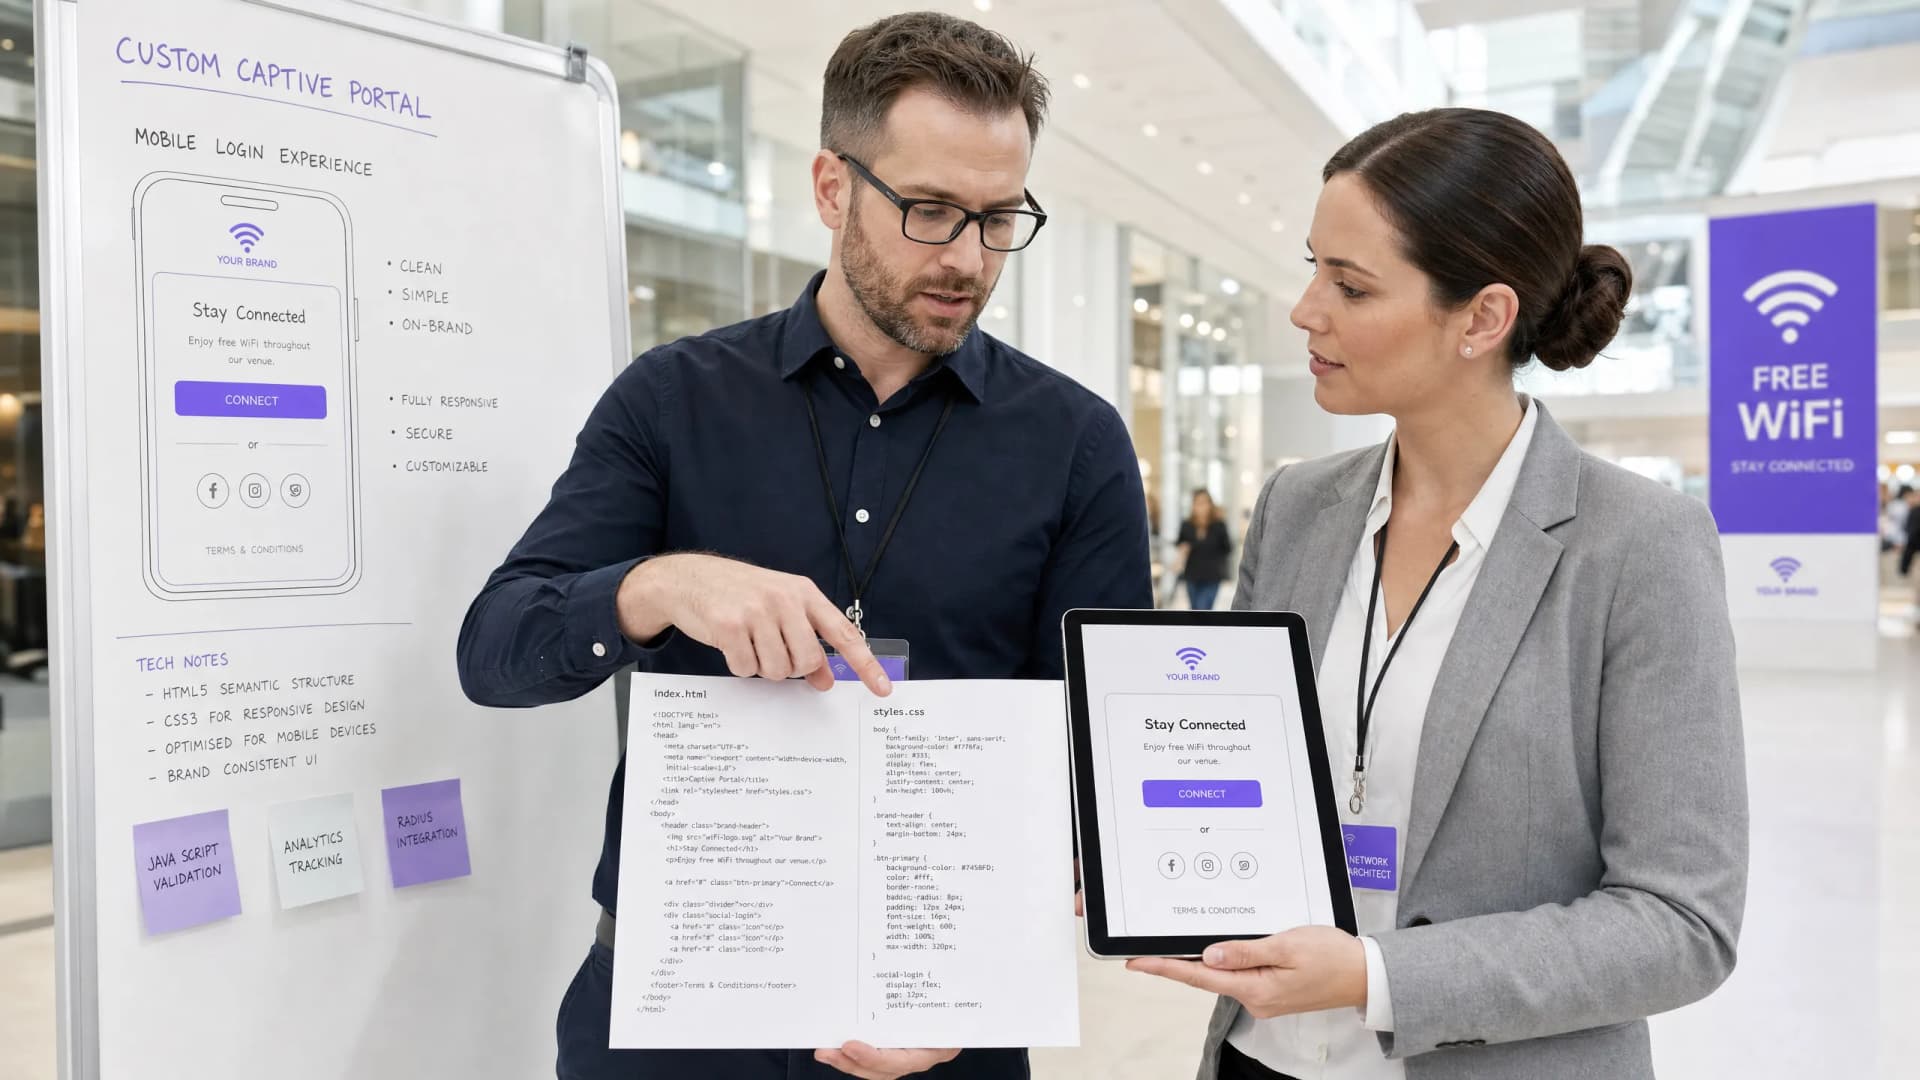
Captive Portal personalizzato: Guida HTML e CSS
Questa guida di riferimento tecnico autorevole delinea gli standard di sviluppo, l'architettura CSS e i vincoli a livello di rete necessari per progettare e codificare una pagina di destinazione Captive Portal personalizzata. Offre agli sviluppatori frontend e agli architetti di rete strategie attuabili per navigare negli ambienti Apple CNA e webview Android, garantendo esperienze WiFi per gli ospiti precise al pixel, conformi e ad altissime prestazioni.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
