
Guide tecniche WiFi
Guide tecniche approfondite e curate da esperti su guest WiFi, analytics, Captive Portal e tecnologia per le location.
473 guides
Soluzioni WiFi gestite in cloud: guida alla distribuzione aziendale | Purple
Distribuisci il WiFi gestito in cloud in edifici commerciali e multi-tenant. Confronta le architetture, configura l'isolamento iPSK e VLAN e modella il TCO e il ROI dei servizi di base.
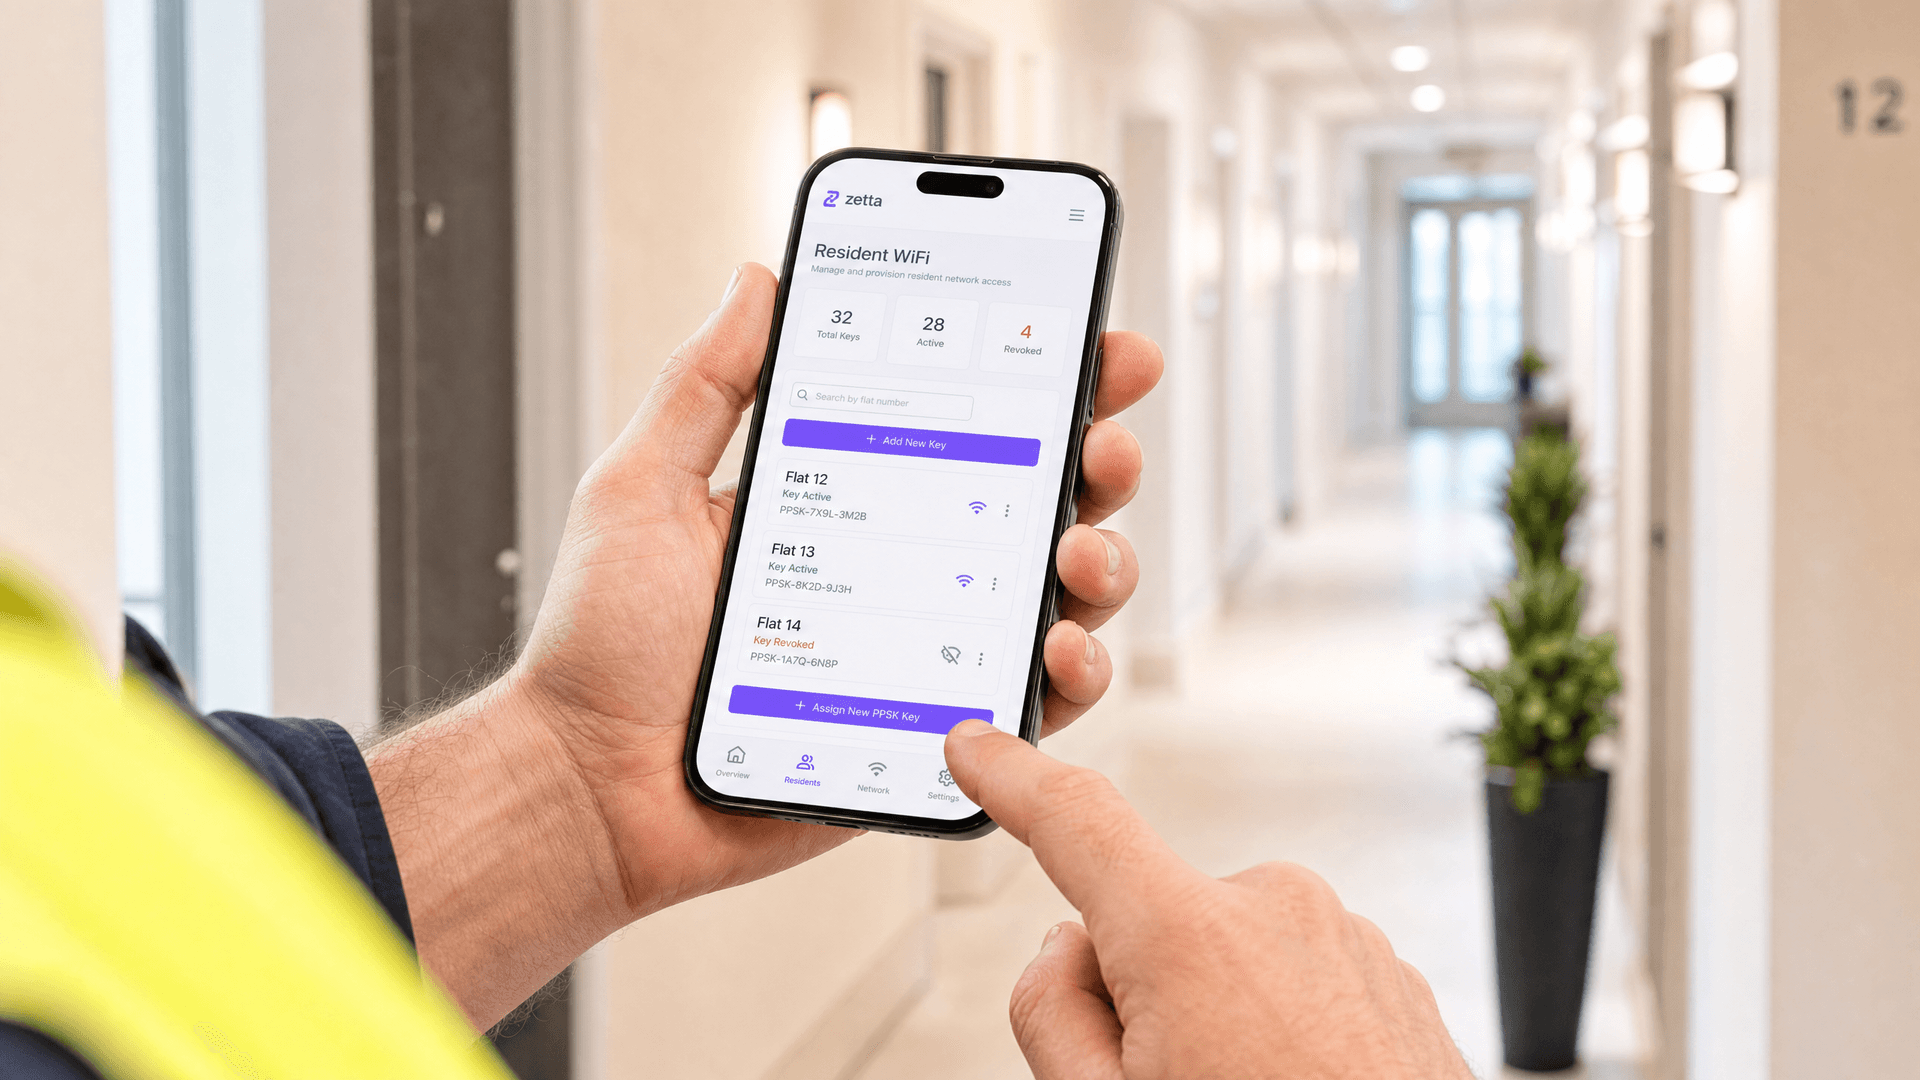
PPSK WiFi: confronto tra funzionalità e modelli di implementazione
Guida tecnica alle architetture Private Pre-Shared Key (PPSK) e Identity PSK (iPSK): instradamento dinamico VLAN, isolamento mDNS, onboarding IoT e recupero dell'airtime in contesti MDU e alloggi per studenti.
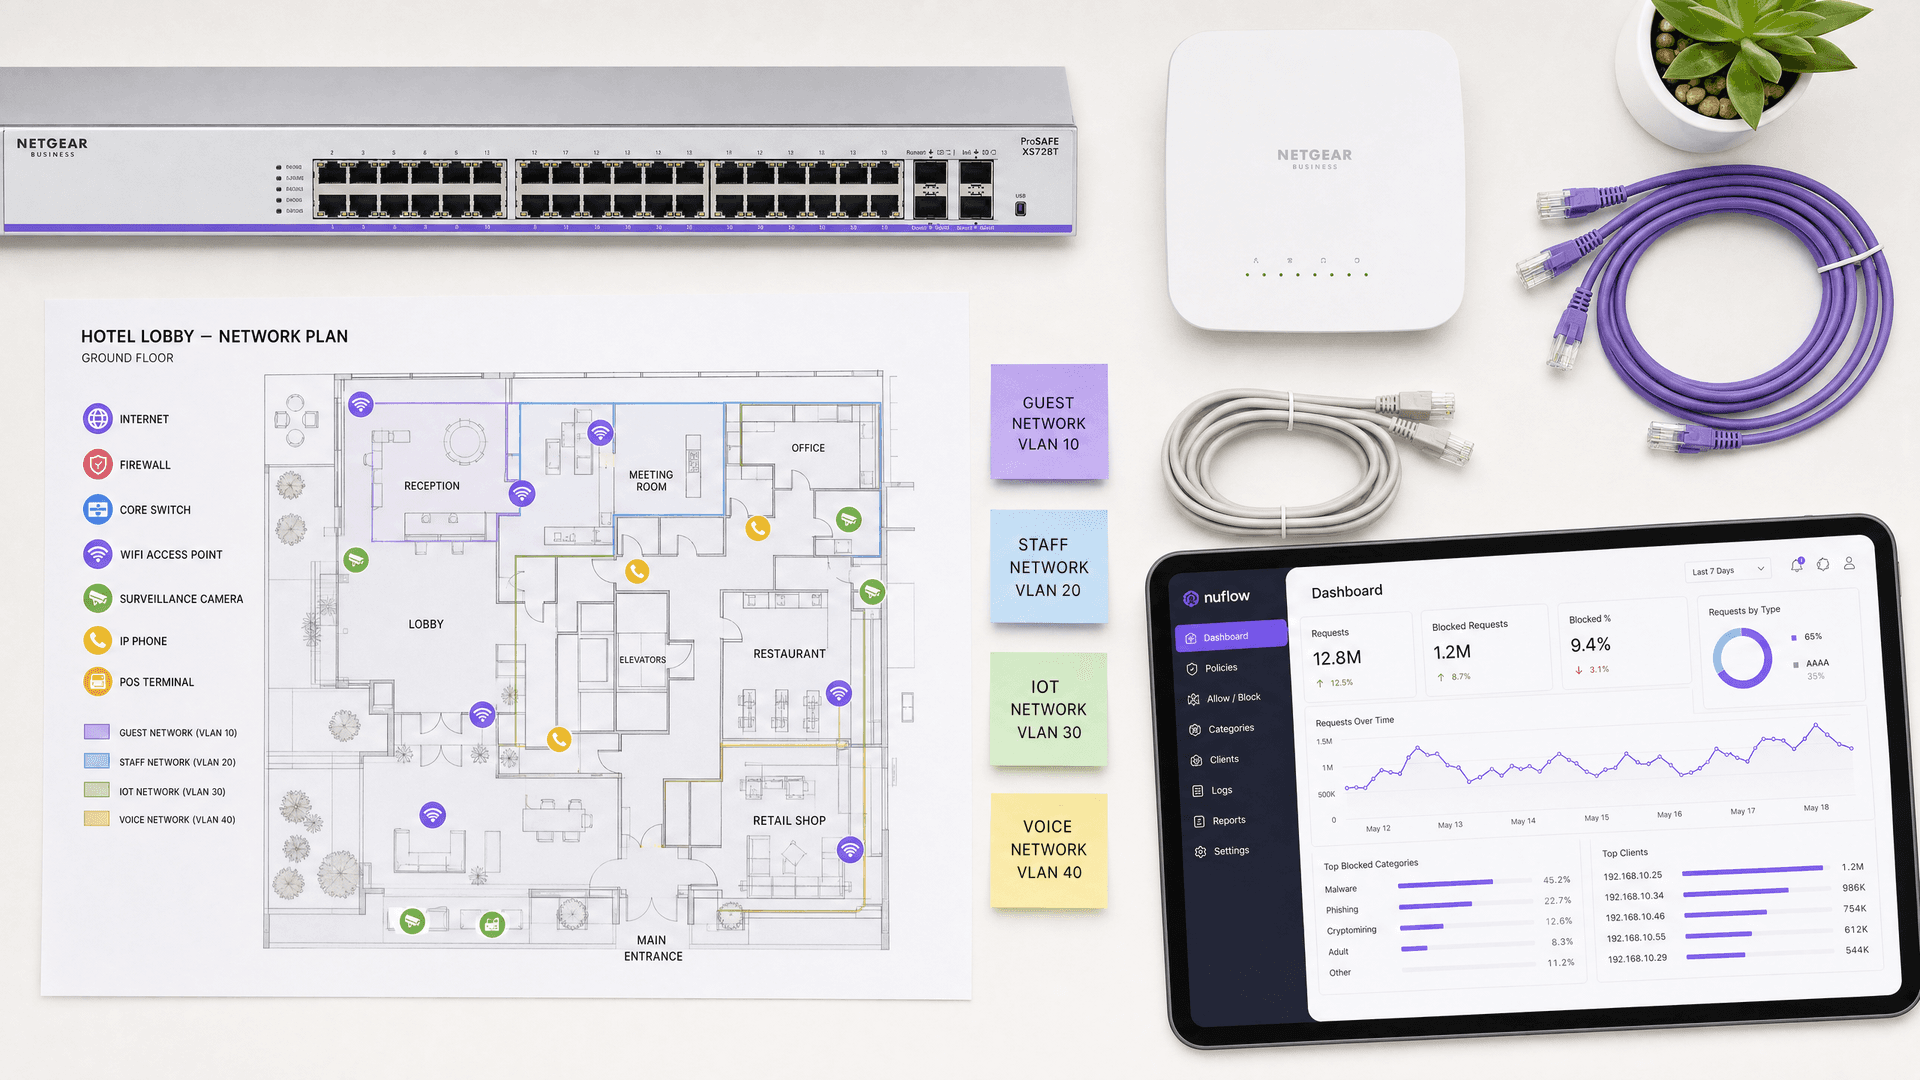
Miglior filtraggio DNS: una guida completa per le aziende
Questa guida di riferimento tecnica spiega come il filtraggio DNS aziendale protegga le reti pubbliche bloccando i domini dannosi a livello di risoluzione - prima ancora che venga stabilita una connessione. Offre ai direttori IT, agli architetti di rete e ai team operativi delle strutture l'architettura di implementazione, la configurazione del firewall e il contesto di conformità necessari per proteggere il WiFi per gli ospiti nei settori dell'ospitalità, del retail e del settore pubblico. Purple Shield blocca malware, botnet e contenuti inappropriati a livello DNS in oltre 80.000 sedi attive.
Tre SSID per domarli tutti: guida alla configurazione di WiFi guest, Passpoint e IoT
Questa guida tecnica fornisce un progetto definitivo per l'implementazione del design a tre SSID WiFi nelle strutture aziendali. Dettaglia la configurazione di un Captive Portal Guest aperto, l'onboarding automatizzato di Passpoint e l'autenticazione xPSK per dispositivo per ottenere una segmentazione VLAN completa e un accesso di rete zero-trust.
Aruba ClearPass vs. Purple WiFi: Confronto delle Funzionalità e Co-implementazione
Una guida tecnica completa che dettaglia l'architettura di co-implementazione di Aruba ClearPass e Purple WiFi. Copre la configurazione del RADIUS proxy, l'assegnazione dinamica della VLAN e le migliori pratiche per fornire reti guest sicure e basate sull'analisi dei dati insieme al NAC aziendale.
Cisco ISE vs. Purple WiFi: Come si Confrontano e Come Collaborano
Questa guida spiega come Cisco ISE e Purple WiFi svolgano ruoli distinti ma complementari nelle reti aziendali. Descrive in dettaglio come utilizzare Cisco ISE per l'accesso aziendale sicuro tramite 802.1X, sfruttando al contempo Purple per il WiFi ospiti conforme al GDPR, l'analisi di marketing e l'integrazione CRM.
EAP-TLS vs EAP-TTLS: quale protocollo WiFi basato su certificati scegliere?
Mappe con precisione ogni gruppo di dispositivi dell'infrastruttura su EAP-TLS, EAP-TTLS o iPSK in base alla proprietà del dispositivo. Scopri l'impatto di ciascun metodo su furto di credenziali, revoca degli accessi per ex dipendenti, evidenze per PCI DSS e costi operativi. La guida si chiude con le regole di configurazione valide per qualsiasi metodo scelto.
Che cos'è un supplicant 802.1X? Tipi di client e configurazione dei dispositivi
Questa guida spiega il ruolo del supplicant 802.1X nell'autenticazione WiFi aziendale. Copre l'architettura tecnica, confronta i supplicant nativi del sistema operativo con client di terze parti e fornisce una guida pratica alla configurazione per i team IT che distribuiscono EAP-TLS e PEAP.
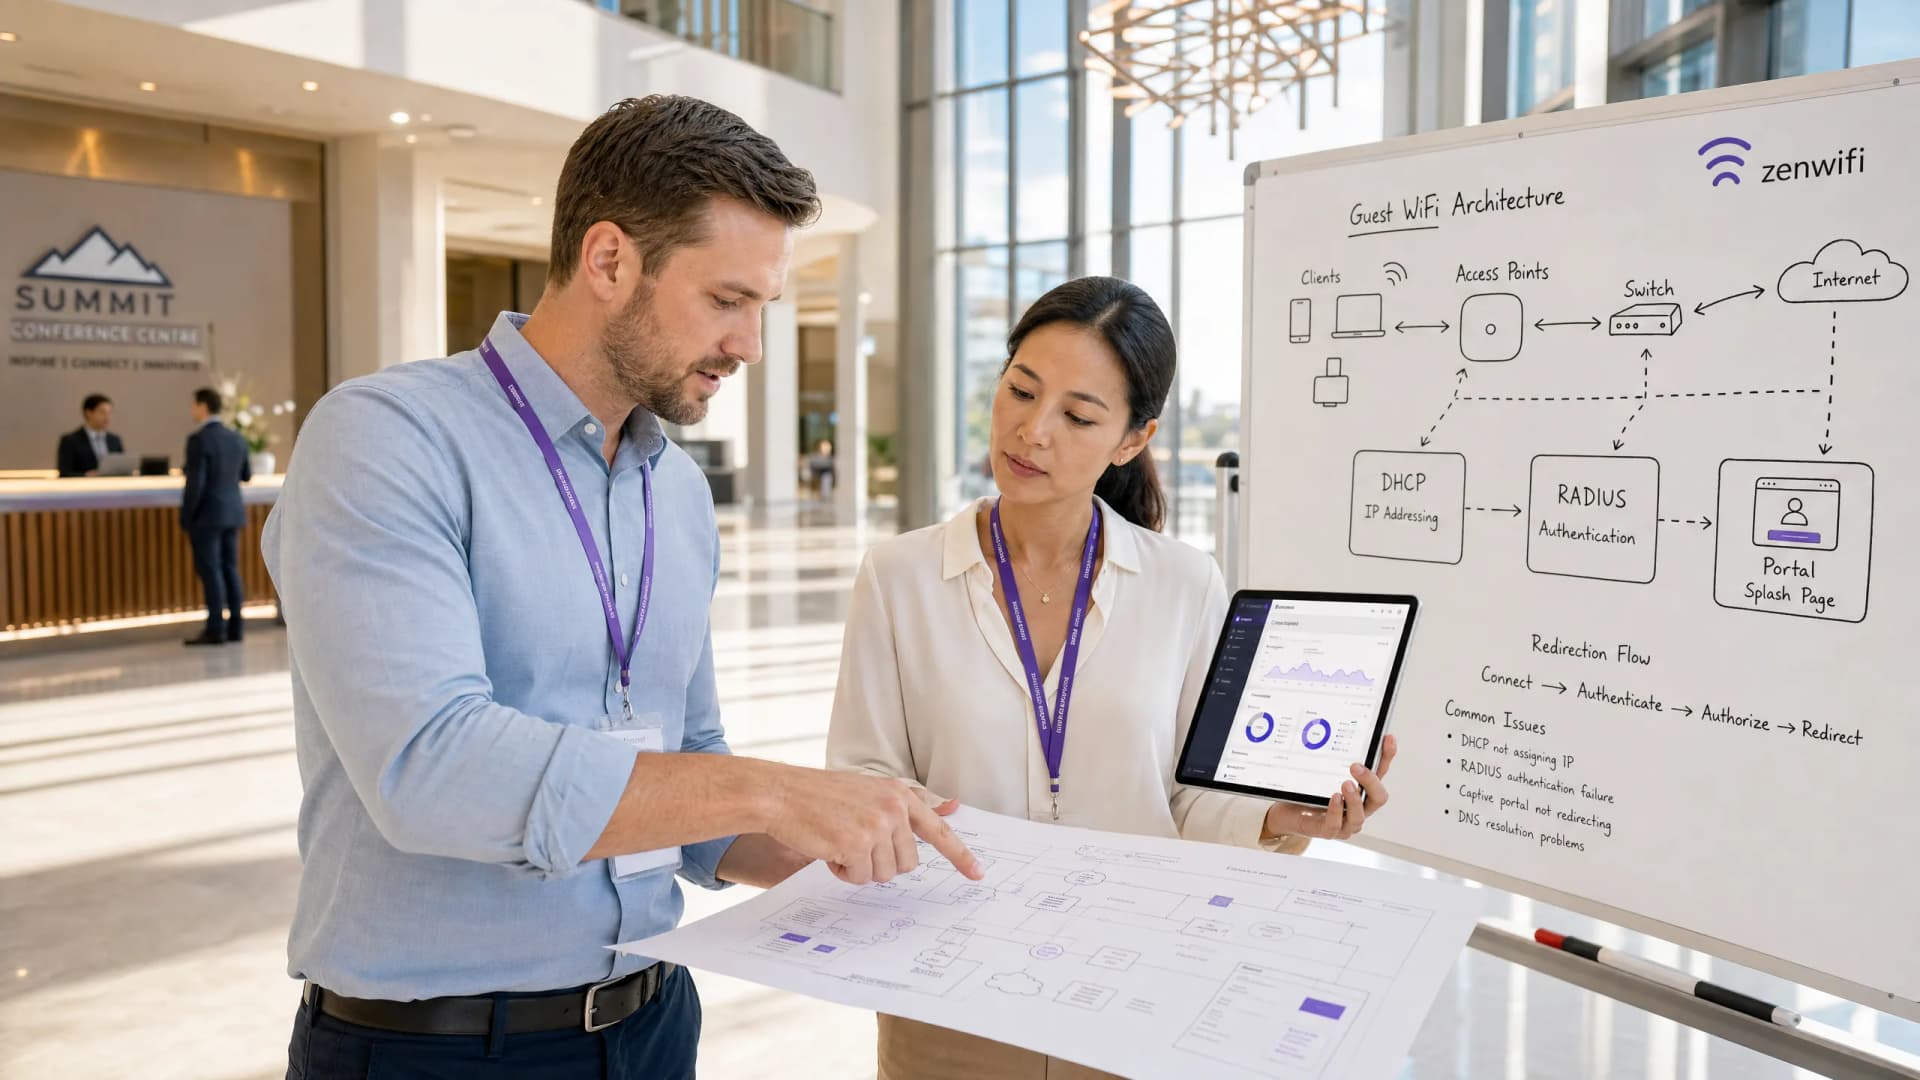
Risoluzione dei problemi della WiFi pubblica: come risolvere "Connesso, senza Internet" e i problemi di reindirizzamento della Splash Page
Questa guida di riferimento tecnico autorevole spiega i meccanismi alla base del rilevamento del Captive Portal e descrive in dettaglio le sei principali modalità di errore che impediscono la connessione alla WiFi degli ospiti. Fornisce ai responsabili IT e agli architetti di rete un framework pratico di risoluzione dei problemi per risolvere i conflitti di reindirizzamento HTTP, i problemi di DNS e le sfide legate alla randomizzazione del MAC.
Architettura Captive Portal: sicurezza, reindirizzamento e best practice
Un riferimento tecnico definitivo sull'architettura enterprise del captive portal. Questa guida analizza l'isolamento della rete, il reindirizzamento DNS, l'autenticazione RADIUS e la conformità della sicurezza per i responsabili IT che implementano reti WiFi ospiti sicure e ricche di dati.
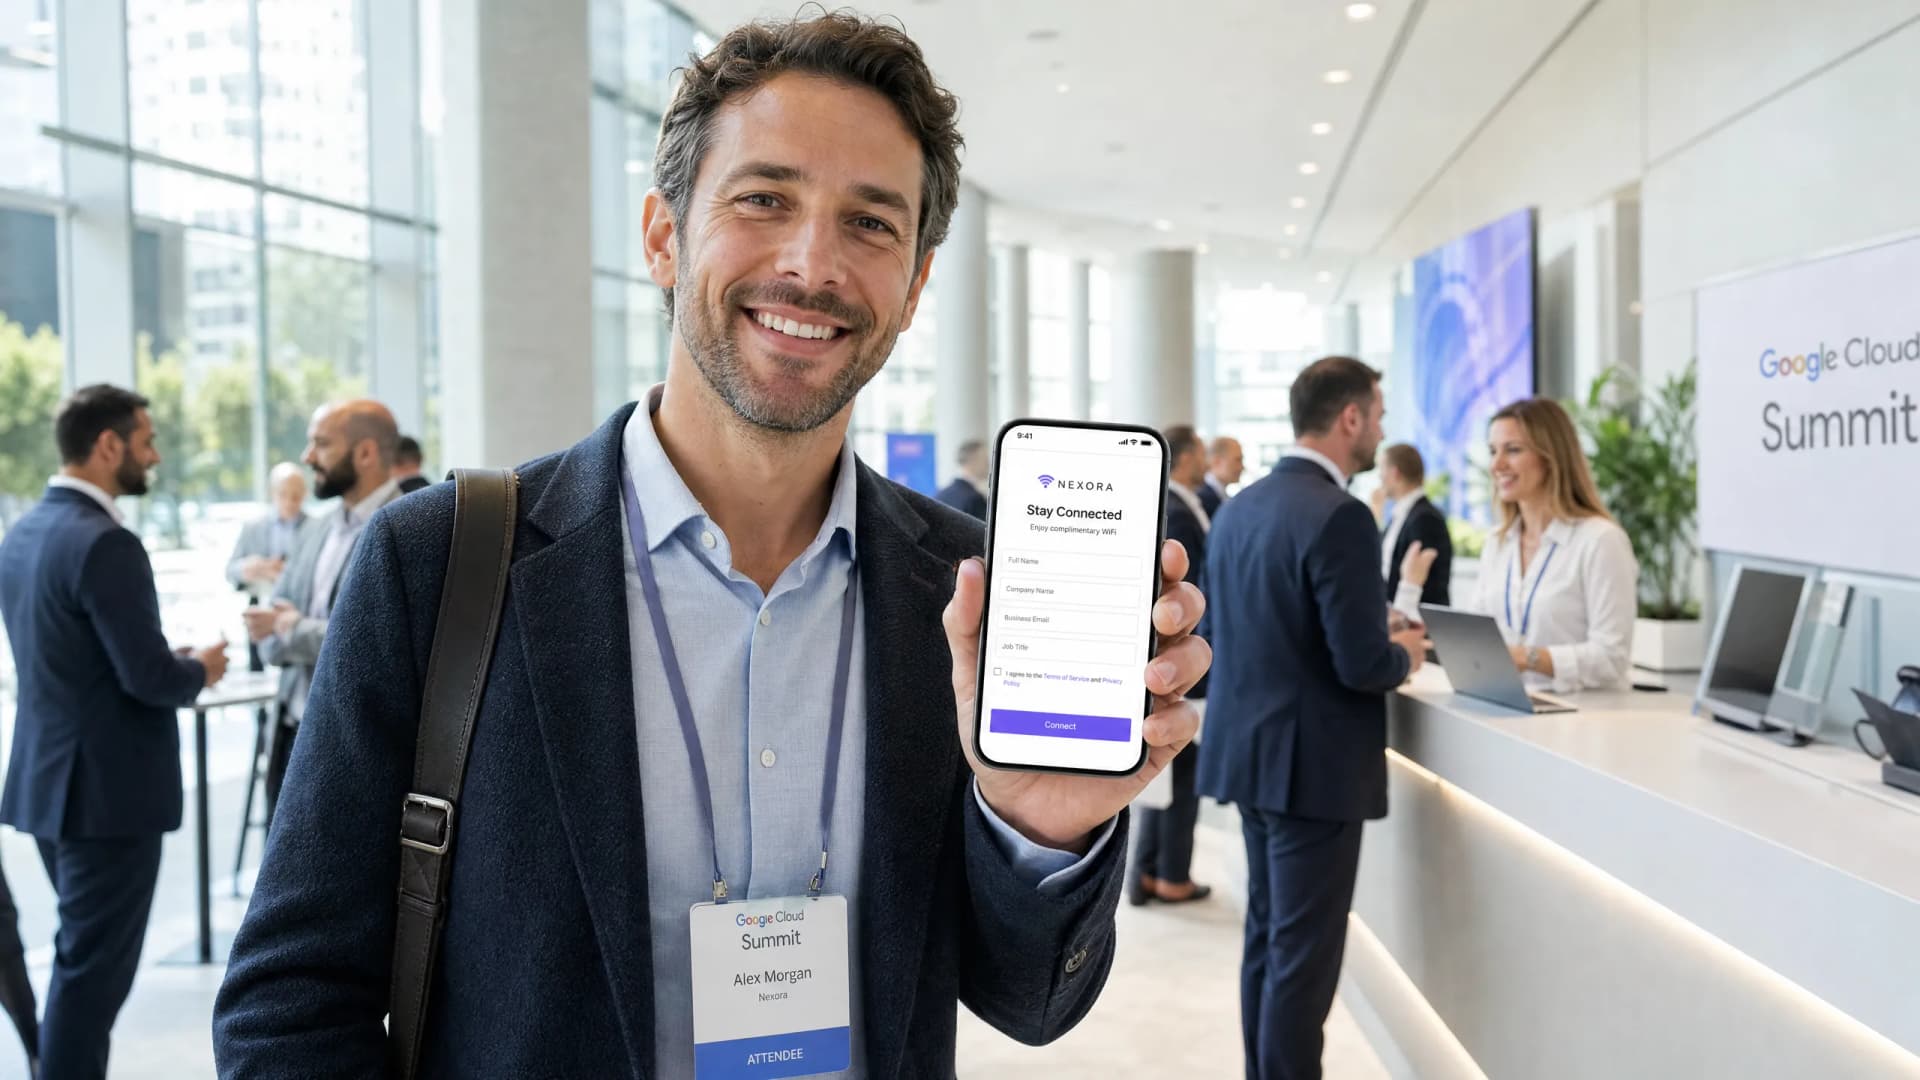
Ottimizzazione dei Captive Portal B2B: Acquisizione di Nomi Aziendali e Dati Professionali
Questa guida spiega come i responsabili IT, gli architetti di rete e i direttori delle operazioni delle location possono configurare i captive portal B2B per acquisire dati professionali - nomi aziendali, qualifiche professionali e indirizzi email aziendali - al momento dell'accesso al WiFi. Copre l'intera architettura tecnica, dall'isolamento della VLAN e l'autenticazione RADIUS fino all'integrazione CRM con Salesforce e HubSpot, con conformità GDPR e CCPA integrata. Le location che implementano correttamente questa soluzione trasformano la loro rete WiFi per gli ospiti in un motore di dati di prima parte e in un sistema automatizzato di lead generation.
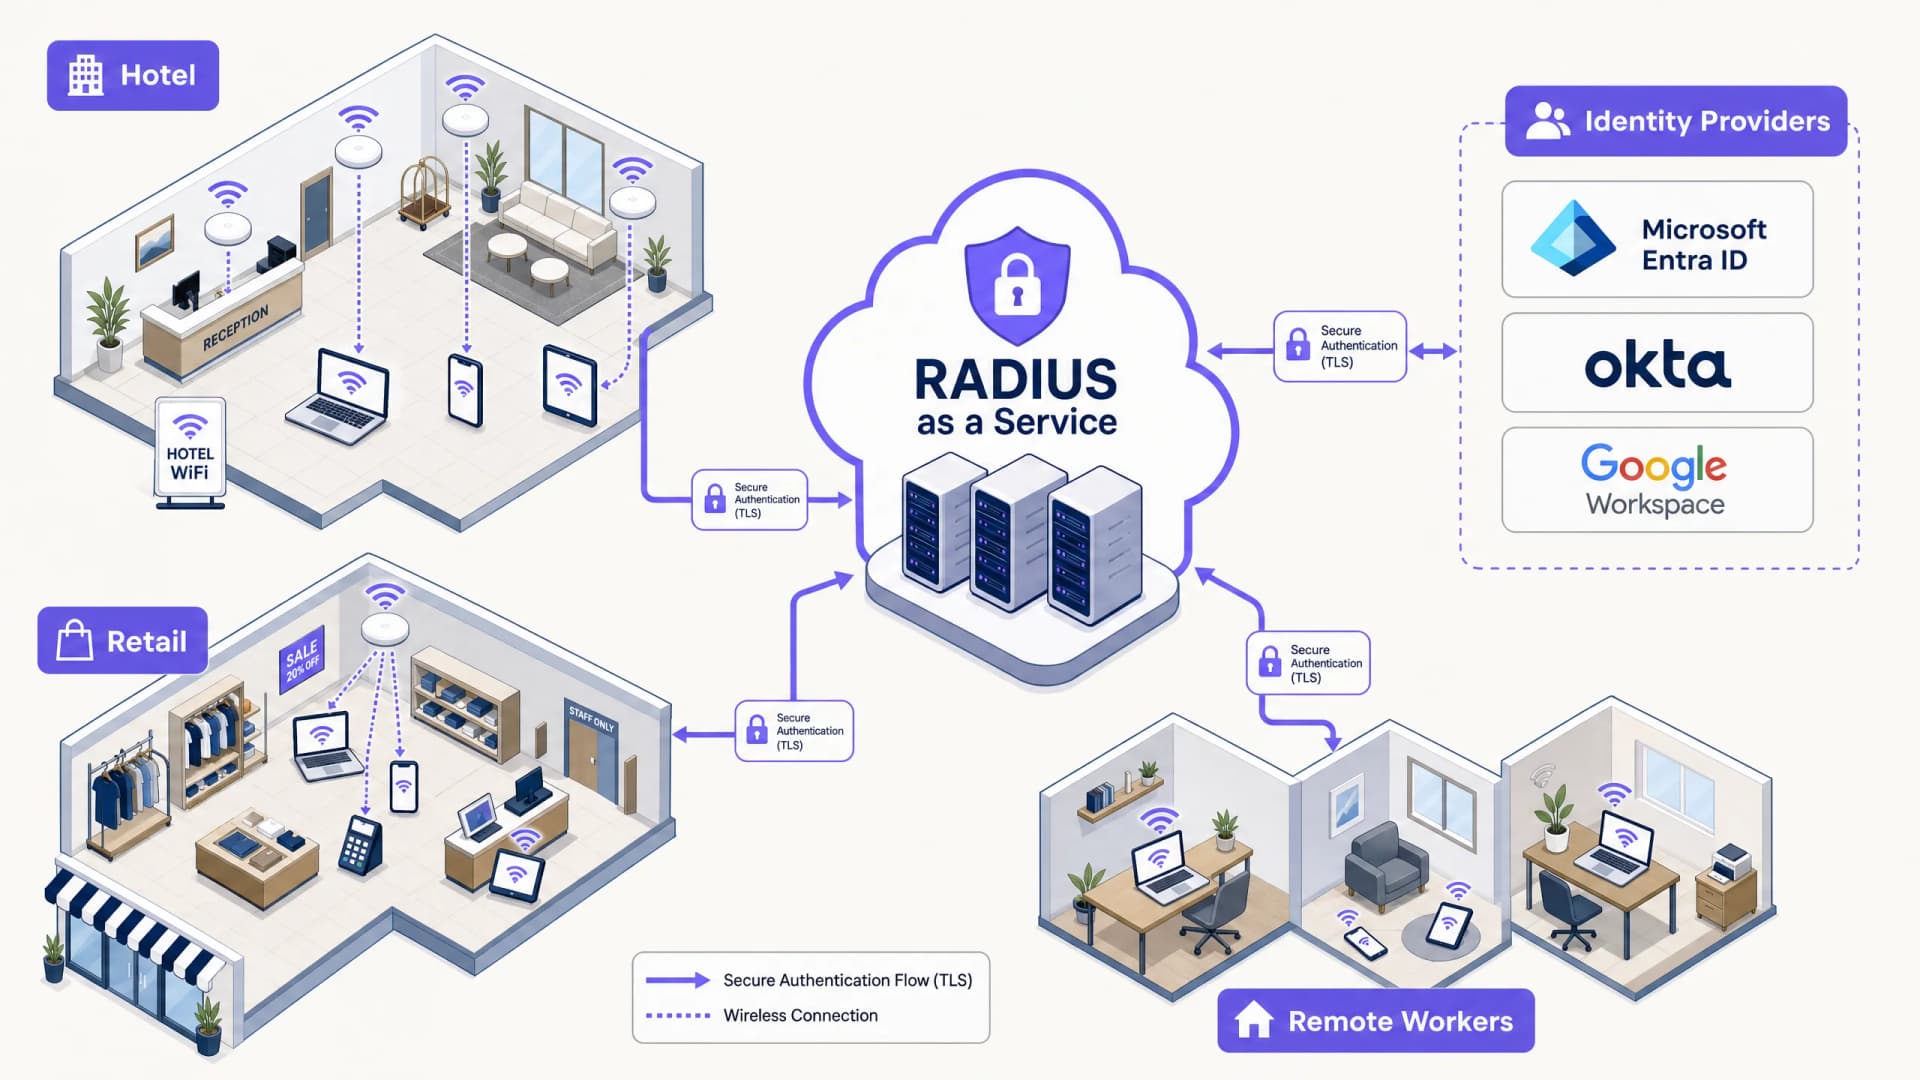
I vantaggi in termini di sicurezza di RADIUS-as-a-Service per il personale ibrido
Questa guida tecnica di riferimento spiega come RADIUS-as-a-Service protegge l'accesso alla rete per il personale ibrido in sedi distribuite. Copre l'architettura, i vantaggi in termini di sicurezza e i passaggi di implementazione per sostituire l'infrastruttura RADIUS on-premise con un servizio di autenticazione gestito in cloud. Per i responsabili IT e gli architetti di rete di hotel, catene di vendita al dettaglio, stadi e organizzazioni del settore pubblico, questa guida fornisce le prove necessarie per valutare e agire su una migrazione a un cloud RADIUS in questo trimestre.
Integrazione di RADIUS-as-a-Service con directory cloud (Azure AD e Google Workspace)
Questa guida di riferimento tecnico descrive in dettaglio come integrare RADIUS-as-a-Service con le directory cloud - Microsoft Entra ID e Google Workspace - per l'autenticazione WiFi aziendale. Copre il passaggio architetturale da NPS on-premises a RADIUS nativo del cloud, l'implementazione dell'autenticazione EAP-TLS basata su certificati e le migliori pratiche operative per proteggere l'accesso wireless negli ambienti di hospitality, vendita al dettaglio e settore pubblico. Per i manager IT e gli architetti di rete che hanno già investito nell'identità cloud, questa guida colma il divario tra la gestione delle directory e la sicurezza della rete fisica.
Progettazione di reti WiFi per edifici per uffici multi-tenant
Questa guida fornisce a responsabili IT, architetti di rete e CTO un modello indipendente dal fornitore per la progettazione di reti WiFi scalabili, sicure e isolate in edifici per uffici multi-tenant. Copre la segmentazione VLAN in conformità a IEEE 802.1Q, l'assegnazione dinamica delle VLAN tramite 802.1X e RADIUS, la pianificazione RF per ambienti ad alta densità e le considerazioni di conformità ai sensi di GDPR e PCI DSS. Gli operatori delle strutture e i gestori degli edifici troveranno linee guida sull'architettura pratiche, casi di studio reali ed errori di configurazione da evitare prima della distribuzione.
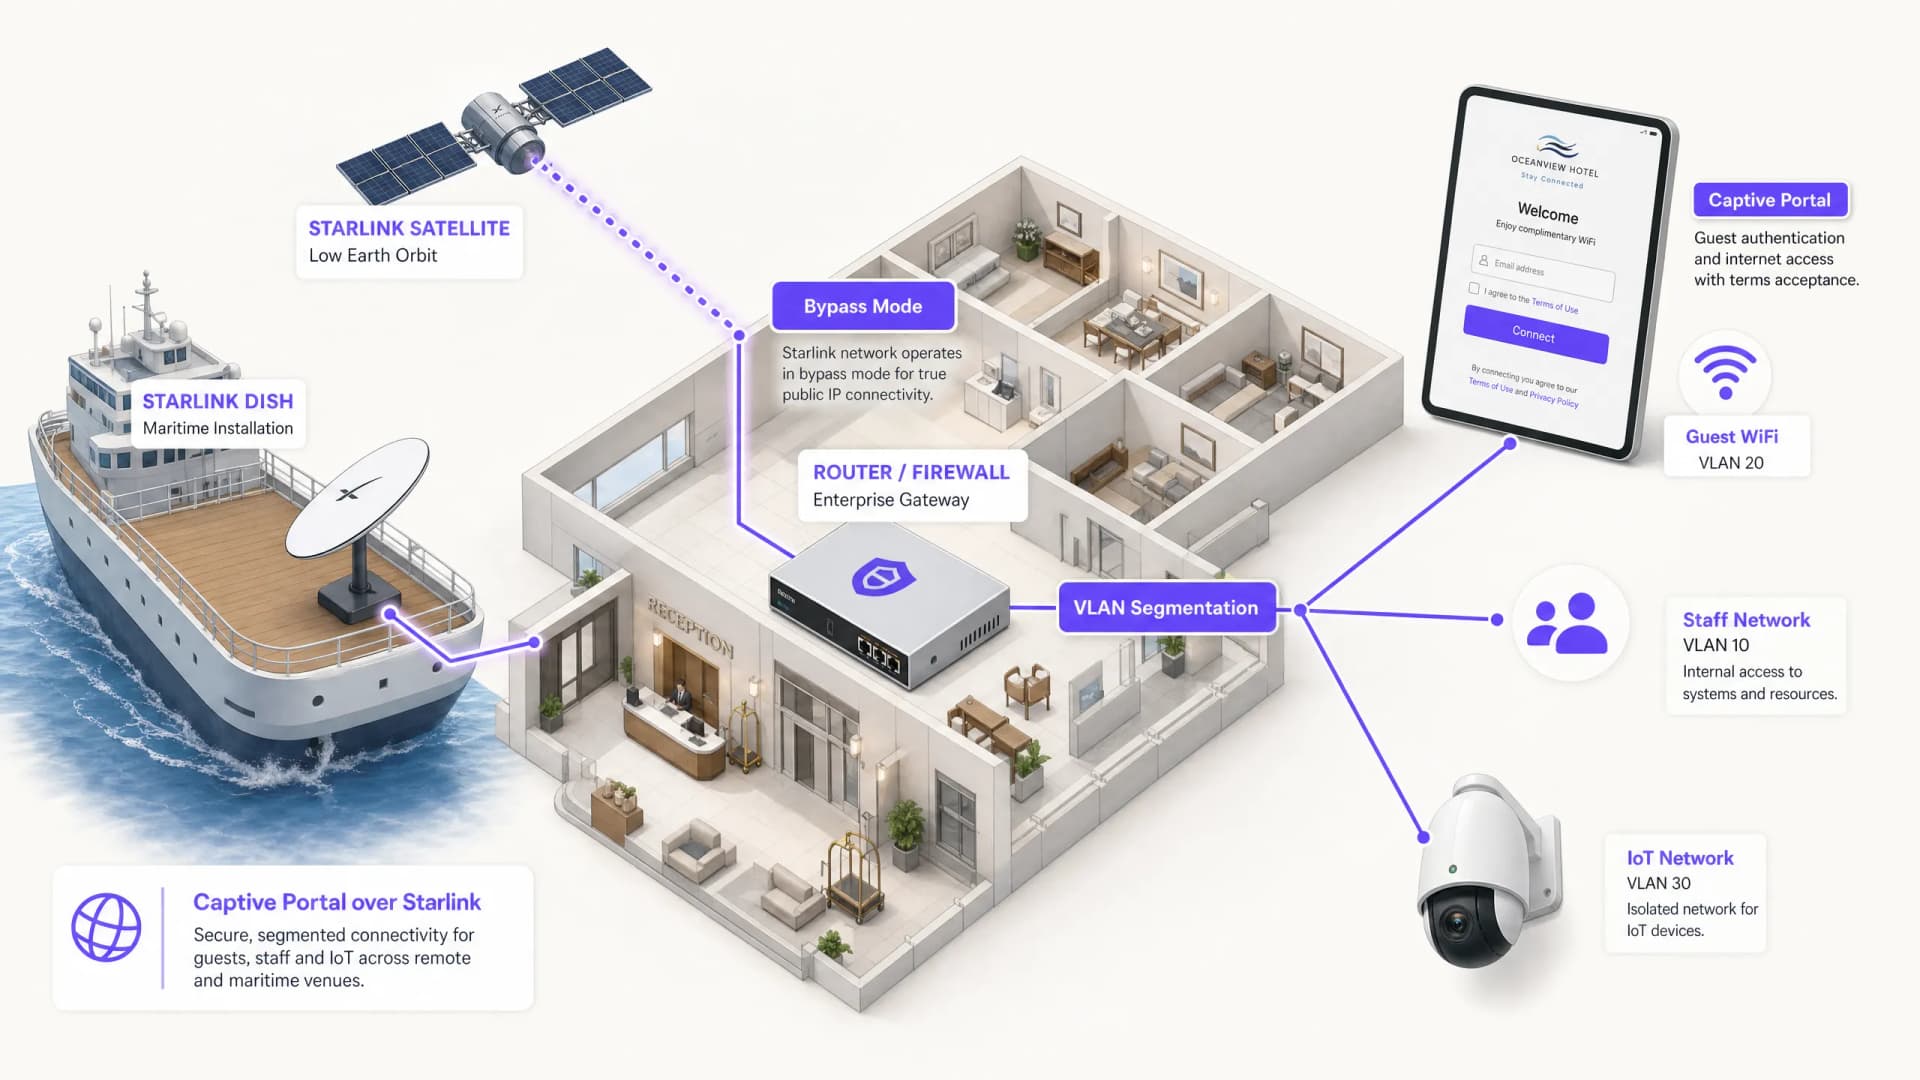
Come configurare un Captive Portal su Starlink: Guida per sedi remote e marittime
Questa guida spiega nel dettaglio come escludere l'hardware nativo di Starlink e integrare un captive portal gestito in cloud utilizzando apparecchiature di routing enterprise. Imparerete a superare il limite del CGNAT, applicare la segmentazione VLAN, gestire i vincoli di banda satellitare e garantire la conformità normativa.
Captive Portal Best Practices: Progettazione per un'Alta Conversione e Conformità
Questa guida tecnica fornisce a IT manager, architetti di rete e direttori operativi delle strutture un piano d'azione completo per implementare Captive Portal in grado di bilanciare la sicurezza di rete con un'elevata conversione degli utenti. Copre l'intera architettura, dalla segmentazione VLAN e autenticazione RADIUS alla progettazione del consenso conforme al GDPR e alla selezione del metodo di autenticazione. Basata sull'esperienza operativa di Purple in oltre 80.000 sedi e 440 milioni di accessi nel 2024, ogni raccomandazione è fondata su dati reali di implementazione.
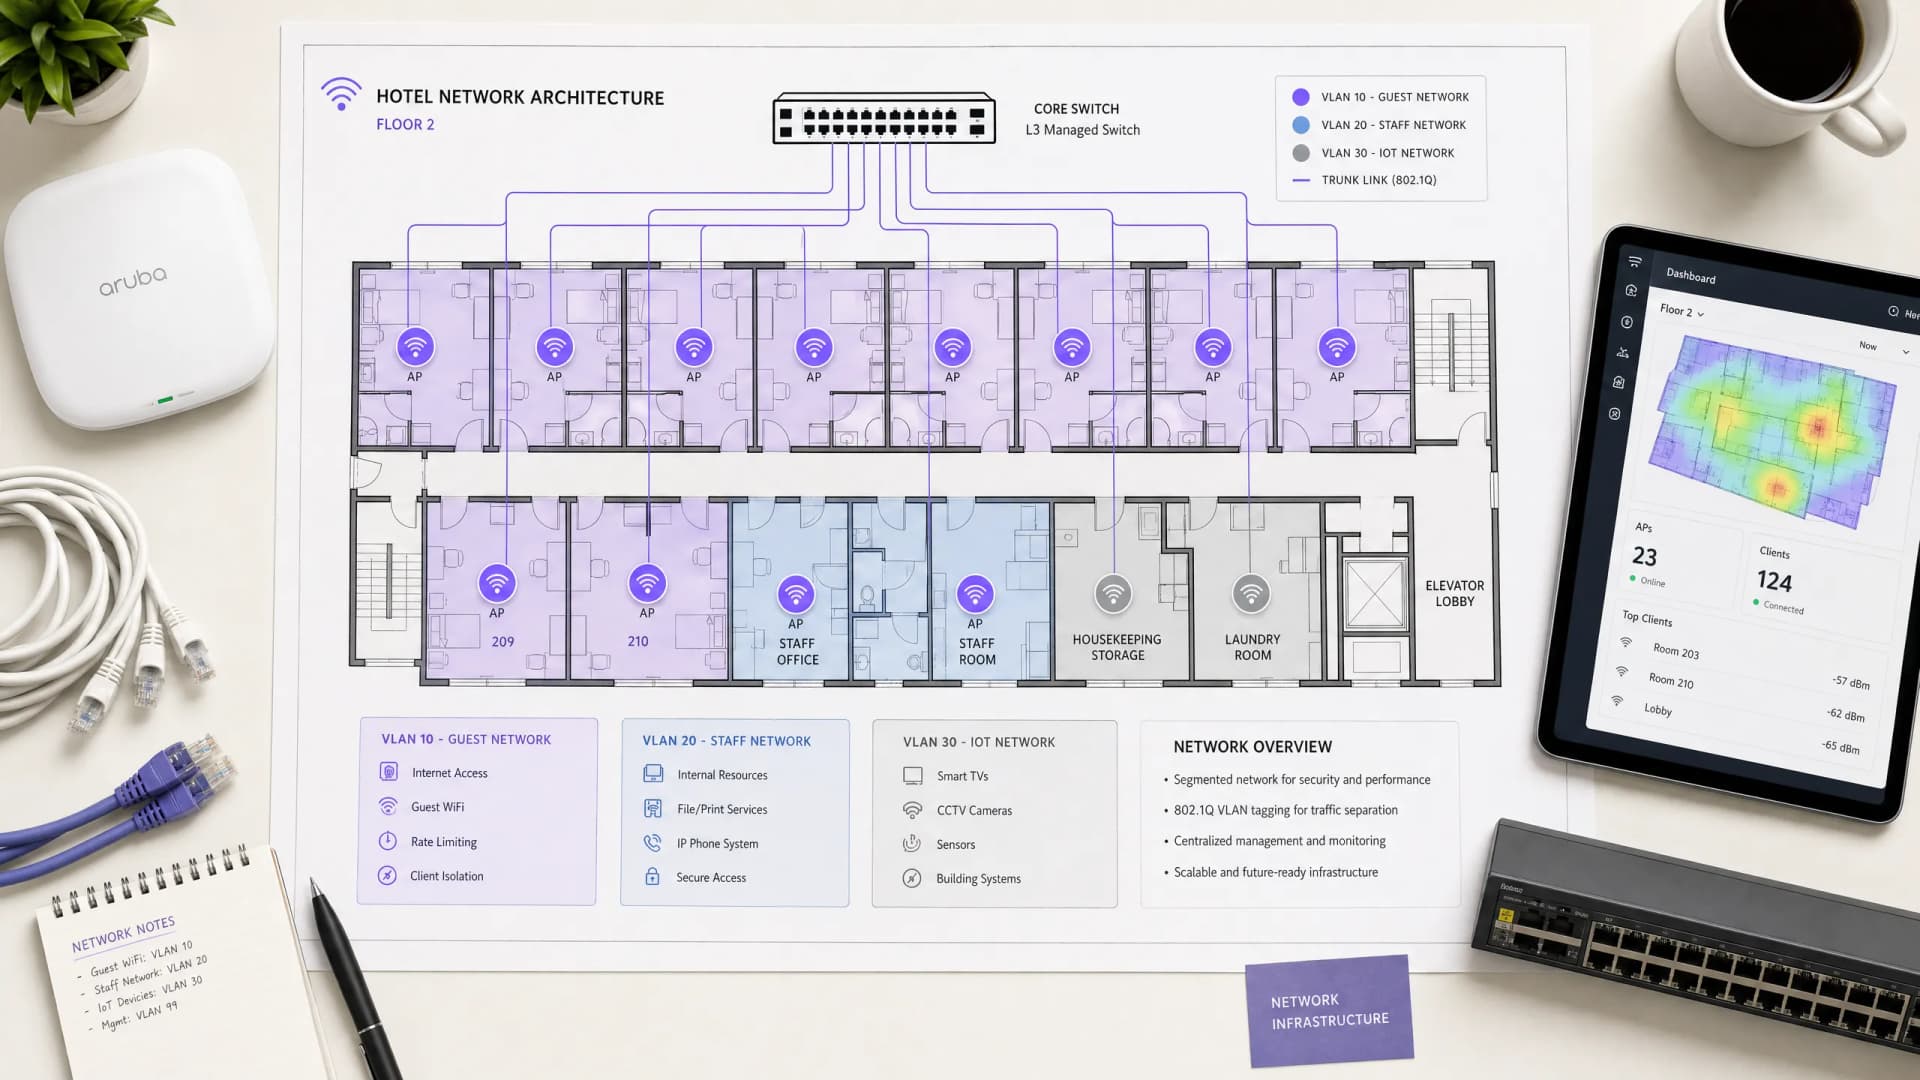
Architettura WiFi per hotel: integrazione PMS, Captive Portals e controllo della larghezza di banda
Questa guida fornisce un framework completo per la progettazione di reti WiFi aziendali per hotel. Delinea i requisiti tecnici per la segmentazione VLAN, l'integrazione PMS tramite FIAS, il design del captive portal e il controllo della larghezza di banda per client per garantire sicurezza, conformità e prestazioni ottimali.
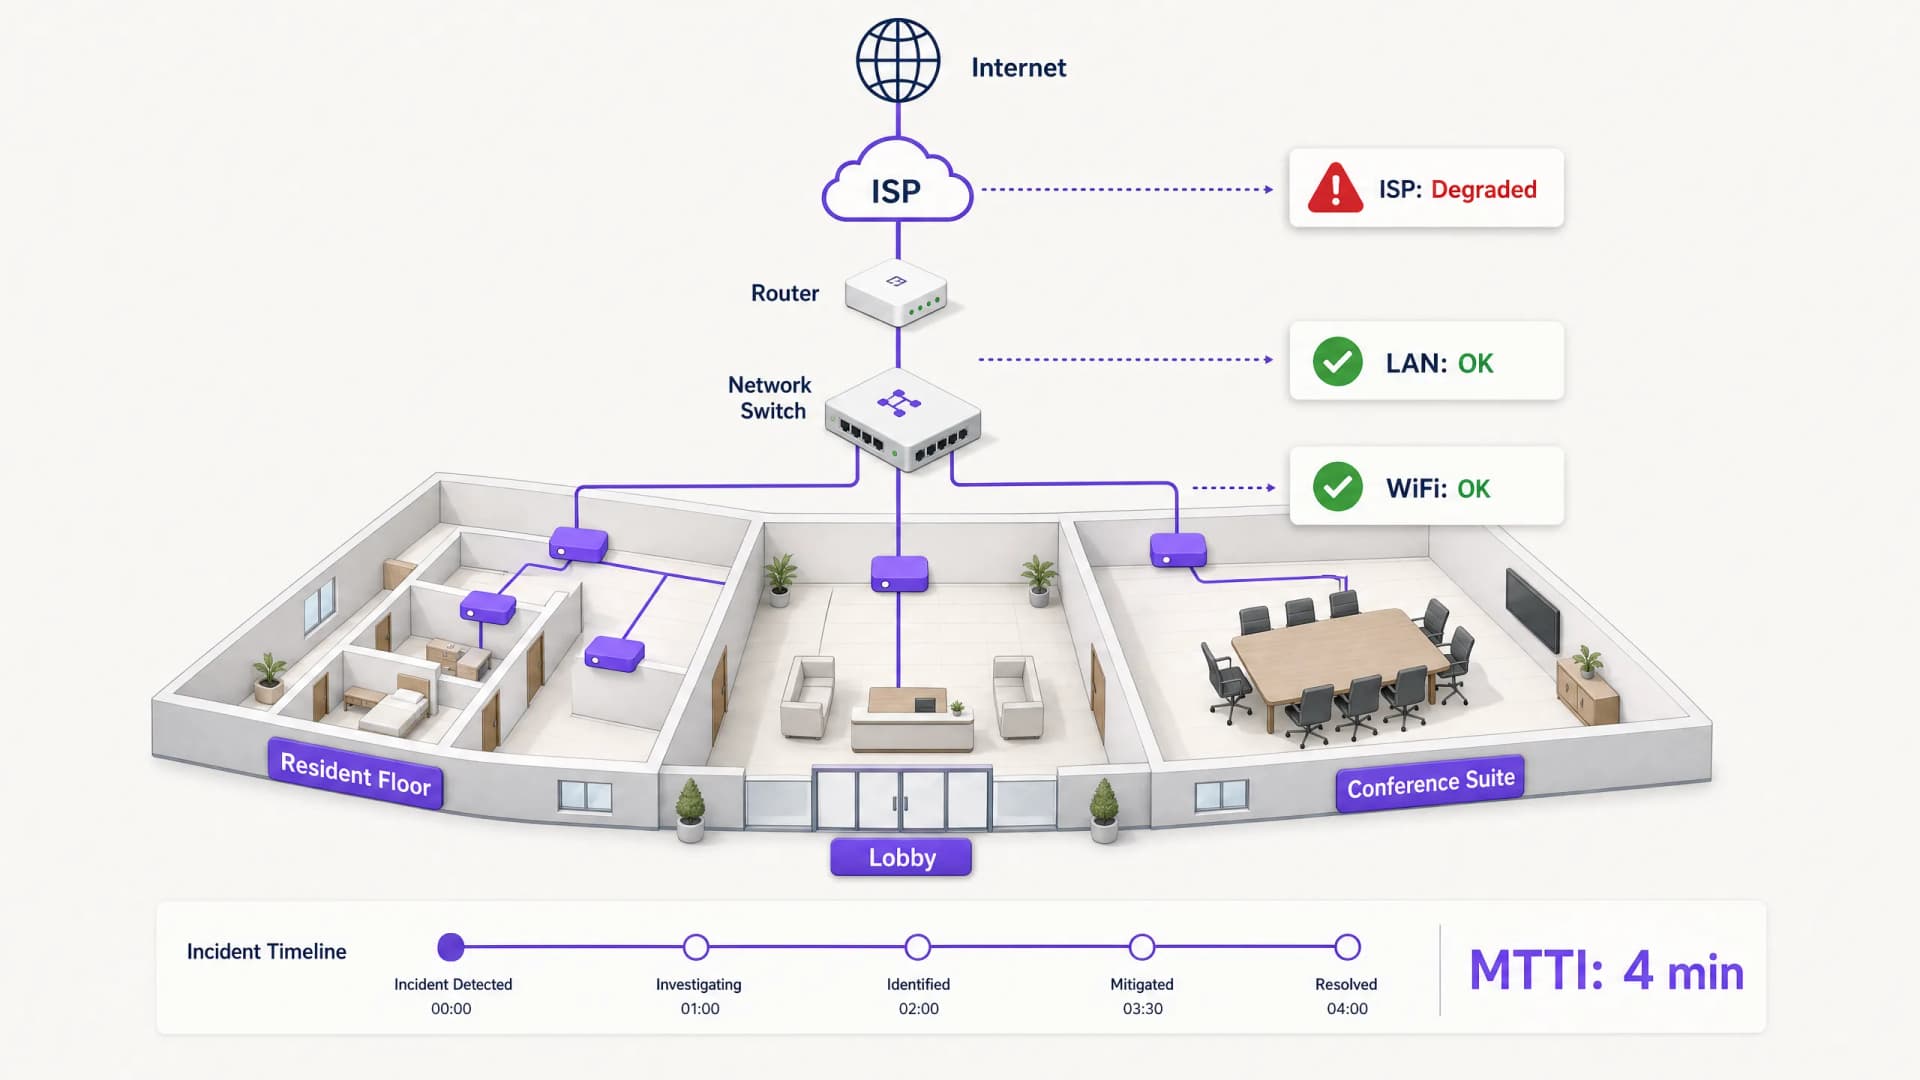
Mean time to innocence: come dimostrare che non è colpa del WiFi
Il Mean time to innocence (MTTI) è la metrica critica che definisce il tempo speso dai team IT per dimostrare che un problema di rete non è di loro responsabilità. Questa guida descrive una metodologia di osservabilità in cinque passaggi per eliminare il rimpallo di responsabilità negli ambienti multi-tenant, sostituendo le accuse con prove condivise per ridurre il mean time to resolution (MTTR).
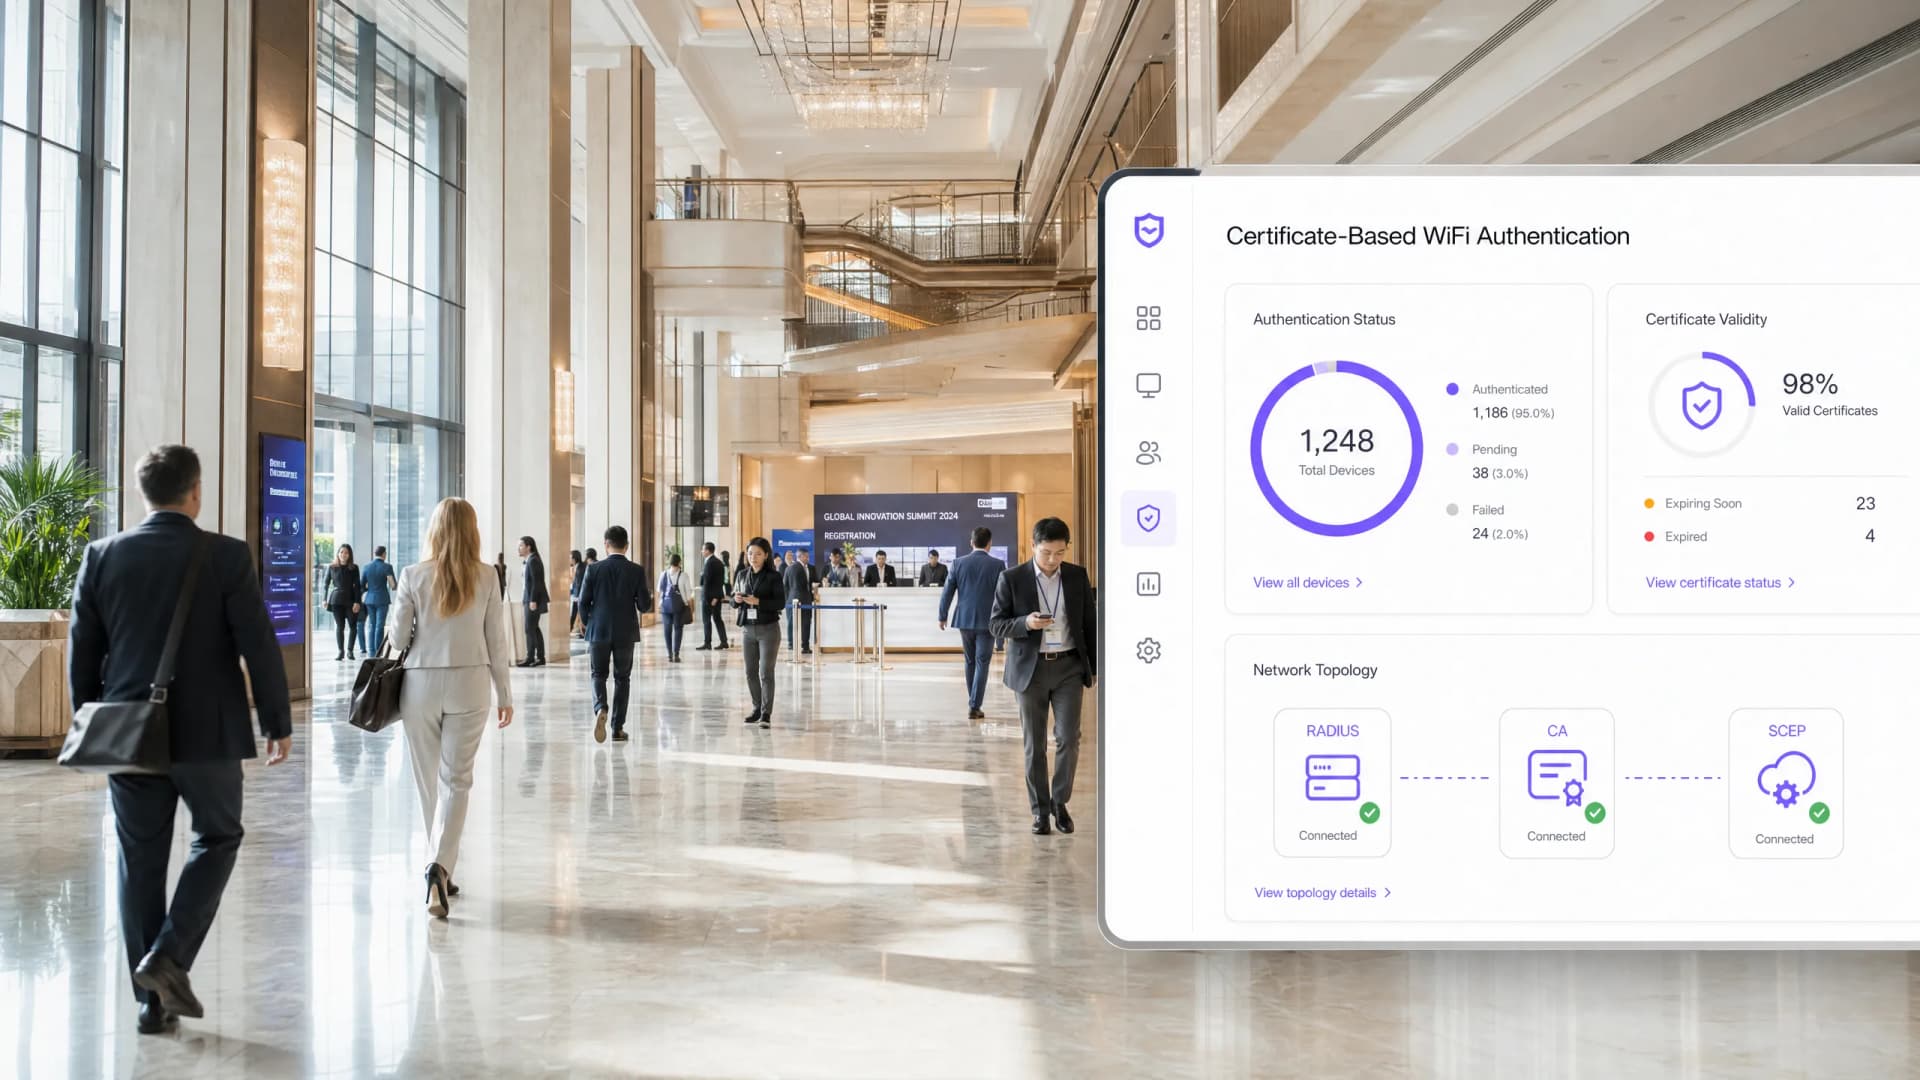
La guida Enterprise a SCEP: implementare il Simple Certificate Enrollment Protocol per la sicurezza automatizzata del WiFi aziendale
Questa guida di riferimento tecnico fornisce un modello architetturale definitivo e una strategia di implementazione passo dopo passo per la distribuzione dei certificati WiFi aziendali tramite SCEP. Copre le differenze critiche tra SCEP e PKCS, l'esatta sequenza di implementazione necessaria per il successo e le strategie di mitigazione del rischio reali per i leader IT.
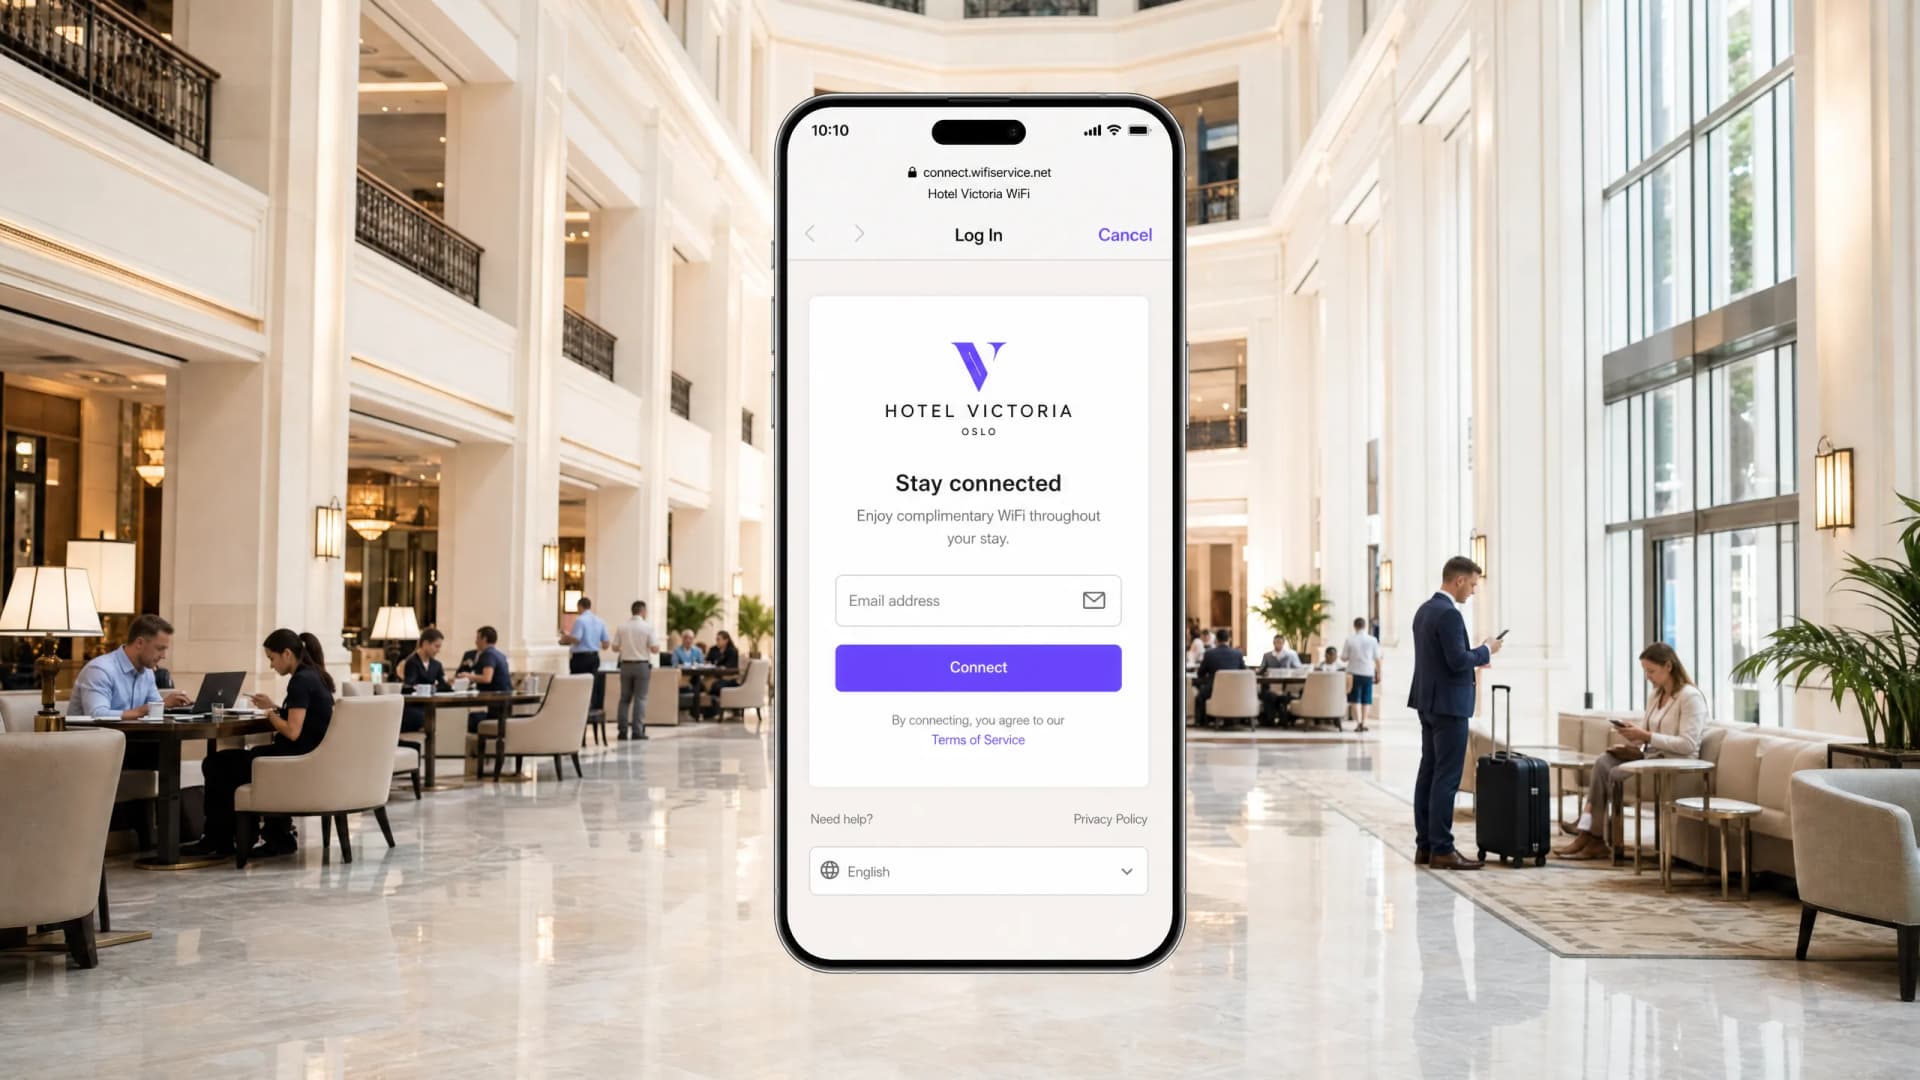
Perché il mio WiFi ospiti non si connette? Risoluzione dei problemi del captive portal
Questa guida tecnica di riferimento autorevole spiega i meccanismi alla base del rilevamento del captive portal e descrive in dettaglio le sei principali modalità di errore che impediscono la connessione al WiFi ospiti. Fornisce ai responsabili IT e agli architetti di rete un framework pratico di risoluzione dei problemi per risolvere i problemi di reindirizzamento HTTP, i conflitti DNS e le sfide di randomizzazione dei MAC.
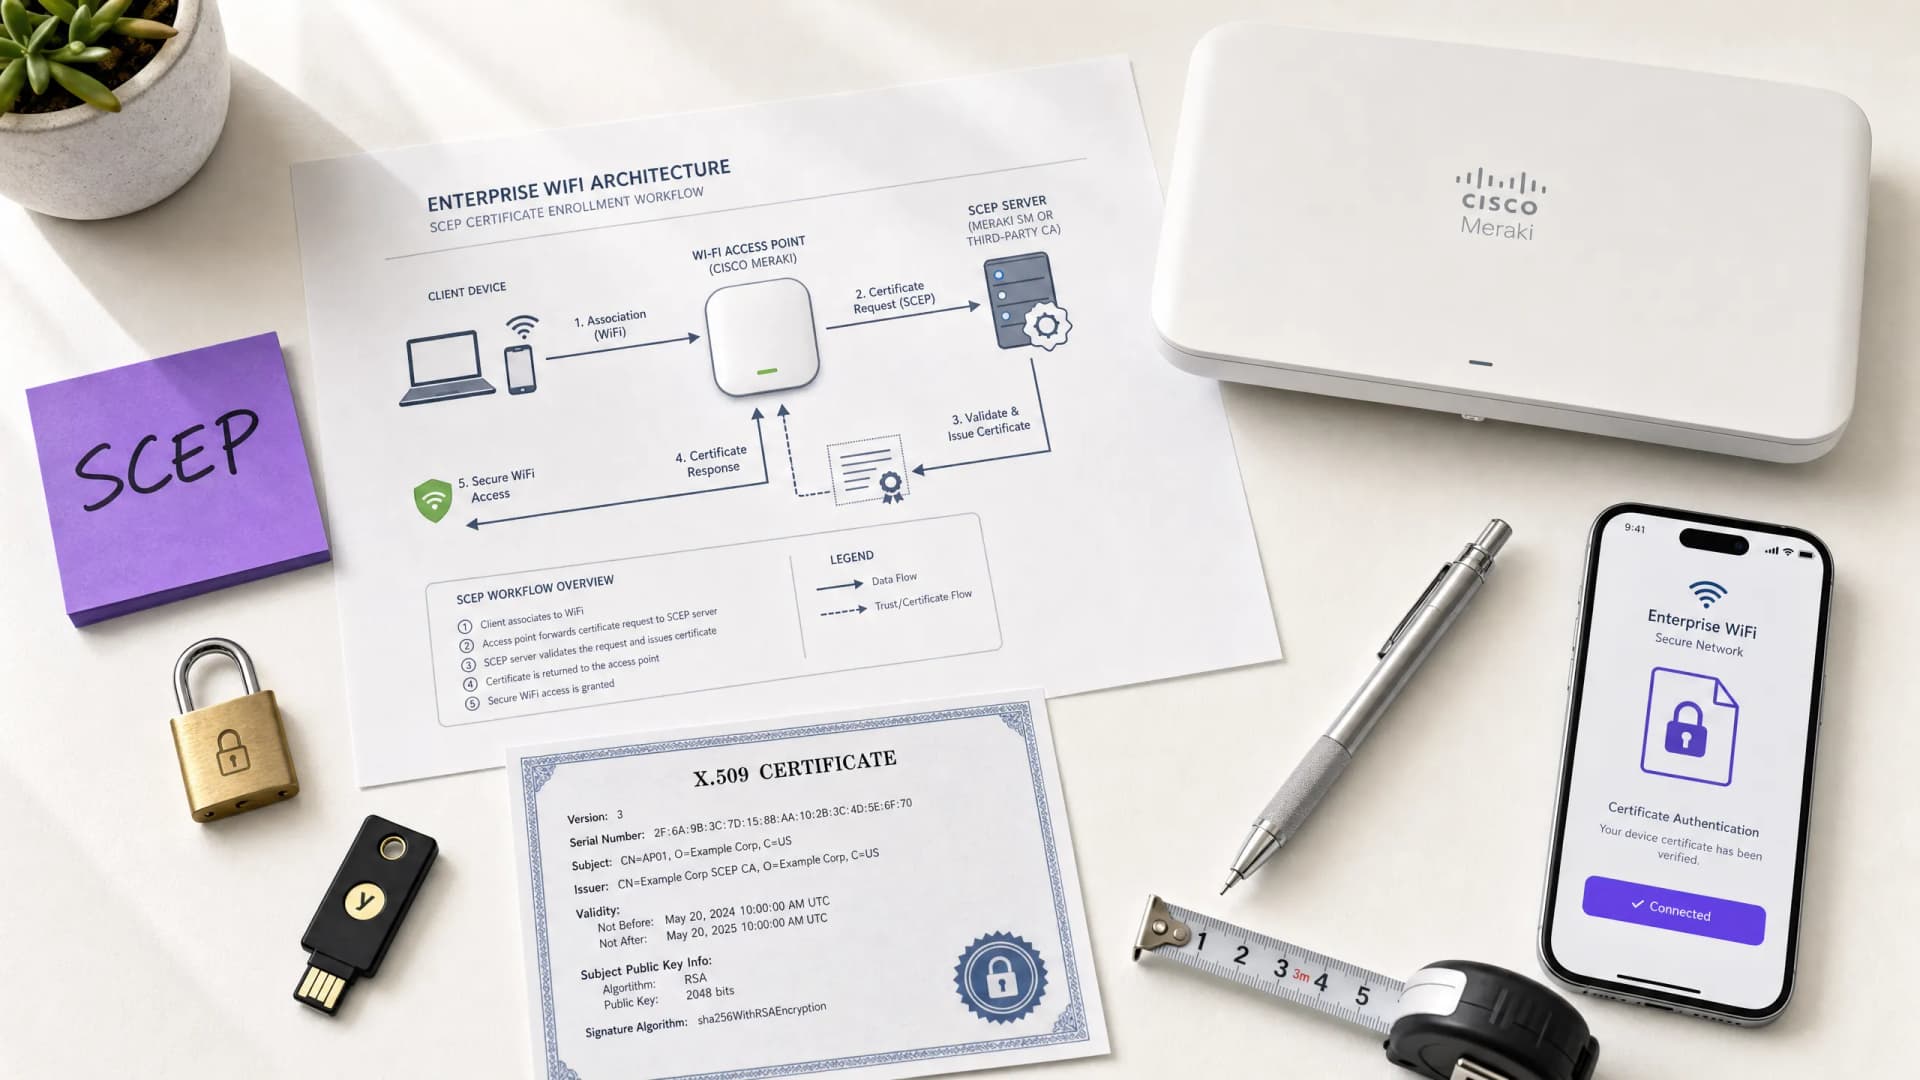
Come implementare SCEP per l'assegnazione automatizzata dei certificati WiFi
Questa guida spiega come implementare SCEP (Simple Certificate Enrollment Protocol) per l'assegnazione automatizzata dei certificati WiFi nelle sedi aziendali. Copre l'intero schema architetturale - dalla progettazione PKI e integrazione MDM alla sequenza obbligatoria di implementazione in tre passaggi - e mostra ai manager IT e agli architetti di rete come eliminare le credenziali condivise, automatizzare la gestione del ciclo di vita dei certificati e soddisfare i requisiti PCI DSS e GDPR su scala globale.
Comprendere Cisco SUDI: Identità del Dispositivo Basata su Hardware nel Controllo dell'Accesso alla Rete
Questa guida dettaglia l'architettura tecnica di Cisco SUDI, spiegando come l'identità ancorata all'hardware protegga il controllo dell'accesso alla rete. Fornisce passaggi di implementazione pratici per i leader IT per implementare l'autenticazione 802.1X EAP-TLS e automatizzare il Provisioning Zero Touch nelle sedi aziendali.
Come configurare il WiFi ospiti: Guida alla configurazione aziendale sicura
Questa guida autorevole fornisce ai responsabili IT e ai network architect un piano d'azione definitivo per implementare un WiFi ospiti aziendale sicuro. Copre l'architettura essenziale, la migrazione a WPA3, la segmentazione VLAN e l'integrazione del Captive Portal per proteggere i sistemi interni e acquisire dati di prima parte conformi.

Configurazione del reindirizzamento del Captive Portal sui controller di rete aziendali
Questa guida autorevole descrive dettagliatamente l'architettura tecnica e i passaggi di configurazione specifici del fornitore necessari per implementare il reindirizzamento del Captive Portal sui controller di rete aziendali. Fornisce indicazioni pratiche per i team IT sulla configurazione dei walled garden, sull'integrazione dell'autenticazione RADIUS e sulla conformità alle normative GDPR e PCI DSS.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
