A maioria dos guias de Captive Portal começa pelo lugar errado. Eles começam com o logotipo, as cores da splash page e o formulário de e-mail e, em seguida, tratam a segurança da rede como uma simples caixa de seleção. Uma página bem-acabada não torna um SSID aberto seguro, e um login bem-sucedido não prova que o dispositivo de um convidado não possa alcançar sistemas internos.
Uma configuração de Captive Portal confiável começa com a rede de acesso. Você precisa de um caminho separado para visitantes, tráfego de pré-autenticação rigidamente controlado, uma jornada de autenticação que funcione para visitantes reais e controles operacionais que permaneçam eficazes após o lançamento. O portal faz parte da arquitetura de segurança, não é apenas uma superfície de marketing.
Redefinindo o Portal como um Limite de Acesso
O WiFi público tornou-se um serviço do dia a dia à medida que os locais expandiram o acesso em cafés, hotéis, locais de transporte, bibliotecas e outros espaços públicos. Em 2014, o Reino Unido tinha aproximadamente um hotspot WiFi para cada 11 pessoas, e a maioria dos hotspots exigia cadastro antes do acesso à internet, embora alguns fossem gratuitos e outros fossem serviços comerciais. As mesmas orientações de conectividade digital do governo local do Reino Unido alertavam que a segurança do WiFi público poderia ser "frouxa ou inexistente".
Esse histórico é importante porque expõe a verdadeira função do portal. Ele fica posicionado entre a associação sem fio e o acesso irrestrito, fornecendo um ponto de verificação para registro, aceitação de termos ou pagamento. Ele pode autenticar um visitante ou registrar o consentimento, mas não criptografa o tráfego comum por si só e não impede que um dispositivo conectado ataque outro, a menos que a rede aplique o isolamento.
Regra prática: Trate o portal como um fluxo de trabalho de autorização posicionado dentro de uma rede não confiável, e não como uma fronteira de segurança que substitui a segmentação.
A distinção é fácil de passar despercebida. Um visitante pode concluir um login personalizado e ainda assim estar exposto a ameaças associadas ao acesso sem fio aberto. Se a VLAN de visitantes puder rotear para serviços corporativos, interfaces de gerenciamento, impressoras ou dispositivos inteligentes, o Captive Portal apenas fez com que uma rede insegura parecesse mais confiável.
É por isso que a identidade e as políticas de rede devem caminhar juntas. Um design orientado à identidade pode associar o acesso a uma pessoa, sessão ou política, mas o ponto de aplicação ainda precisa restringir o que essa sessão pode alcançar. Uma referência útil para esse modelo são as redes baseadas em identidade, particularmente onde os locais precisam de tratamento diferente para visitantes, funcionários, contratados e dispositivos gerenciados.
A população conectada do Reino Unido já esperava um acesso móvel conveniente em 2015, quando 78% dos adultos na Grã-Bretanha, ou 39,3 milhões de pessoas, usavam a internet todos os dias ou quase todos os dias, de acordo com o relatório de acesso à internet do Office for National Statistics. Um bom portal deve, portanto, equilibrar duas realidades: os visitantes esperam uma conexão rápida, enquanto o operador permanece responsável por um caminho de acesso controlado e explicável.
Pré-requisitos de Rede e Isolamento de Tráfego
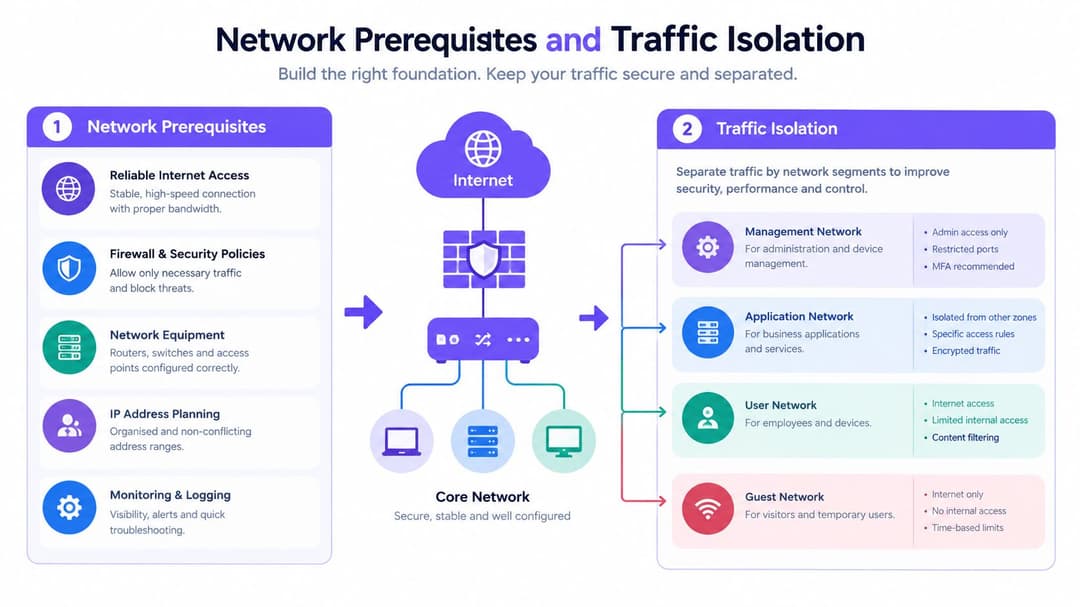
Crie a rede de visitantes antes de configurar a página. Comece com um SSID de visitantes dedicado mapeado para uma VLAN separada. Não reutilize um SSID de funcionários com uma tela de boas-vindas diferente e não presuma que apenas uma função de visitante oferece separação suficiente até ter testado o comportamento do firewall resultante.
Crie o caminho do convidado primeiro
A VLAN deve ter seu próprio escopo DHCP e DNS. Aplique regras de firewall com estado (stateful) que bloqueiem:
- Tráfego de visitantes para o corporativo: Impeça o acesso a aplicativos de negócios, serviços de arquivos, sistemas de voz e outros recursos privados.
- Tráfego de visitantes para a gerência: Nague o acesso a controladores sem fio, switches, gateways, pontos de acesso e interfaces administrativas.
- Tráfego de entrada não autenticado: Impeça que conexões não solicitadas alcancem clientes visitantes e redes internas.
- Tráfego lateral de visitantes: Habilite o isolamento de clientes na camada WLAN onde a plataforma oferecer suporte e, em seguida, verifique o resultado a partir de dispositivos de teste reais.
Antes da autenticação, permita apenas as dependências necessárias para concluir a jornada. Isso normalmente inclui DHCP, DNS, o portal, endpoints de API e quaisquer verificações explícitas de conectividade exigidas pelo sistema operacional. Mantenha a lista de permissões pré-autenticação restrita. Uma lista de permissões muito ampla facilita a solução de problemas por alguns minutos, mas cria uma política que ninguém consegue revisar com confiança mais tarde.
Mantenha o jardim murado de forma deliberada
Redirecione as solicitações da web para um portal HTTPS com um certificado válido. Permita o conteúdo do portal e as dependências de autenticação antes do login, mas não permita navegação não relacionada como uma solução alternativa para uma página que falha ao carregar. Um gerador de walled garden pode ajudar a reunir as entradas necessárias, mas a lista final ainda precisa de revisão em relação aos serviços reais de identidade, entrega de conteúdo e pagamento em uso.
A escolha da plataforma afeta o quanto dessa política você pode expressar de forma clara. Se você está comparando opções de criptografia sem fio e acesso empresarial ao lado de um projeto para convidados, este guia de negócios WPA3 fornece um contexto útil. O WPA3 não elimina a necessidade de um Captive Portal, mas pode ser relevante ao escolher caminhos mais seguros para funcionários ou dispositivos gerenciados.
O teste de aceitação não é “a página carrega”. É “um convidado não autenticado pode alcançar apenas os destinos pretendidos, e um convidado autenticado ainda não consegue alcançar redes privadas”.
Não coloque dispositivos administrativos privilegiados em uma rede cativa, a menos que controles adicionais mitiguem o risco. As orientações de VPN do NCSC observam que os Captive Portals exigem navegação direta fora de uma VPN durante a autenticação e podem expor dispositivos durante esse processo. A equipe e os administradores devem normalmente usar WiFi corporativo baseado em certificado ou outro caminho de acesso controlado.
Escolhendo o Método de Autenticação Correto
A autenticação é uma decisão de design, não uma decisão de campo de formulário. A captura de e-mail pode ser adequada para um café, o SSO pode ser adequado para funcionários, o iPSK pode servir para equipamentos legados e o Passpoint pode eliminar completamente o portal para usuários recorrentes. A escolha correta depende de quem está se conectando, do que o operador precisa comprovar e do que acontece quando o método preferido falha.
| Método | Fricção do Usuário | Nível de Segurança | Caso de Uso Ideal |
|---|---|---|---|
| Click-through ou captura de e-mail | Baixa a moderada, dependendo dos campos obrigatórios | Identidade básica ou sinal de consentimento | Acesso público de visitantes onde a coleta proporcional de dados é aceitável |
| SSO | Moderada para visitantes, baixa para usuários de equipes existentes | Acesso mais forte, respaldado por diretório | Funcionários e prestadores de serviços com identidades organizacionais gerenciadas |
| iPSK | Baixa após o provisionamento, mais alta durante a configuração do dispositivo | Controle forte de dispositivo ou segmento | Dispositivos legados, IoT e ambientes multilocatários (multi-tenant) |
| Passpoint ou OpenRoaming | Muito baixa após a integração | Integração criptografada mais forte | Usuários recorrentes e transição transparente de rede móvel (cellular offload) |
Adapte o método ao usuário
A captura de e-mail é fácil de entender, mas se torna problemática quando os operadores tratam o consentimento de marketing como uma condição para o acesso à internet. Forneça uma rota sem marketing claramente identificada, se possível, explique por que os dados estão sendo coletados e evite solicitar informações que o serviço não precisa.
O SSO é adequado para funcionários porque a organização pode conectar o acesso a um diretório existente e revogá-lo quando o status de emprego ou contratado mudar. Não é um método universal para convidados. Os visitantes podem não ter uma conta compatível, e forçar um consumidor a passar por um fluxo de identidade empresarial cria um atrito desnecessário.
O iPSK oferece aos administradores mais controle do que uma senha compartilhada, especialmente para dispositivos que não suportam autenticação interativa moderna. Use chaves ou políticas separadas onde os dispositivos exigirem tratamento diferente e planeje um processo de revogação antes de distribuir as credenciais.
Passpoint e OpenRoaming funcionam bem quando a prioridade é o acesso criptografado e sem atrito em vez de uma splash page personalizada. Eles exigem infraestrutura de identidade e inscrição compatíveis, de modo que complementam, em vez de substituir, um portal em cada local.
Para autenticação baseada em diretório, um serviço RADIUS gerenciado pode reduzir o fardo de manter uma infraestrutura de autenticação local. O RADIUS-as-a-Service é uma opção a ser avaliada ao lado dos recursos já disponíveis em sua plataforma sem fio.
Projete focado em falhas e acessibilidade
Uma jornada bem planejada considera visitantes sem sinal de celular, pessoas que não consentem com o marketing, usuários com tecnologia assistiva e visitantes que precisam de acesso imediato por motivos médicos, de trabalho ou de proteção. Ofereça acesso assistido pela equipe, vouchers ou outra alternativa proporcional, e garanta que a página funcione com navegação por teclado e leitores de tela.
O portal também deve separar a autorização de internet do consentimento promocional. O relatório de tecnologia do consumidor e de hotéis de 2025 descreve uma pesquisa nacionalmente representativa com consumidores britânicos e reforça por que os operadores do setor de hospitalidade devem testar as preferências em vez de presumir que todos os hóspedes desejam a mesma jornada digital.
Nuances de Configuração Específicas do Fabricante
A arquitetura permanece consistente entre os fabricantes, mas os pontos de falha não. Em todos os casos, o controlador deve saber para onde enviar o cliente não autenticado, quais destinos estão acessíveis antes da autenticação e como um callback bem-sucedido altera o estado de acesso do cliente.
Meraki
No Meraki, escolha o modo de splash page adequado para o SSID de convidado e configure o portal externo ou serviço de autenticação. Revise o jardim murado e os controles de firewall associados juntos. Um portal pode ser carregado com sucesso enquanto o callback está bloqueado, deixando o usuário autenticado no navegador, mas não autorizado no gateway.
Verifique os parâmetros de redirecionamento com atenção. Seu portal precisa de contexto suficiente para identificar o local, o SSID e a sessão do cliente, mas você não deve expor informações desnecessárias em uma URL. Valide o caminho de retorno pós-autenticação e confirme se a alteração de política ocorre no dispositivo de rede esperado.
Aruba
Ambientes Aruba geralmente derivam o acesso a partir de funções de usuário. Confirme qual função se aplica antes da autenticação, qual função se aplica após um callback bem-sucedido e se a política de firewall da função permite os serviços de internet pretendidos. Um Captive Portal externo configurado corretamente é inútil se a função resultante ainda bloquear o DNS ou o tráfego de saída.
Mantenha a função de pré-autenticação deliberadamente restritiva. Teste a atribuição de funções com um dispositivo limpo e com um dispositivo autorizado anteriormente, pois o estado em cache pode ocultar uma transição incorreta.
Ruckus
Os serviços de hotspot Ruckus exigem atenção especial à relação entre o perfil do hotspot e a WLAN. Confirme se a página de login externa, o walled garden e a política pós-autenticação estão vinculados ao mesmo serviço de visitantes. Verifique o comportamento de roaming à medida que um cliente se desloca entre pontos de acesso, especialmente onde o controlador ou gateway mantém o estado da sessão de forma centralizada.
Mist
As implantações do Juniper Mist devem ser testadas nas camadas de política e de integração em nuvem. Verifique se a política do WLAN, a VLAN de convidado e o fluxo de trabalho de autenticação externa estão alinhados quanto ao estado do cliente. A visibilidade gerenciada na nuvem é útil, mas não substitui as verificações em nível de pacote quando um callback tem sucesso sem conceder acesso.
UniFi
As configurações do servidor de portal externo da UniFi precisam que a URL do portal, o tratamento de redirecionamento e a lista de acesso pré-autorização estejam alinhados. Evite permitir todo o domínio pai do portal quando um conjunto mais restrito de destinos for possível. Após o login, verifique se o cliente saiu da restrição de visitantes e se o DNS, IPv4 e IPv6 seguem a mesma política.
Uma tela de boas-vindas bem-sucedida prova apenas que o navegador alcançou a página. Ela não diz nada sobre o callback, a transição de função ou o resultado no firewall.
Em todos os fornecedores, registre o estado exato da política em cada etapa: associado, com endereço atribuído, pré-autenticado, autenticado e expirado. Isso torna a solução de problemas concreta. Se a autenticação for bem-sucedida, mas o acesso à internet não funcionar, inspecione o caminho do callback, o estado de autorização, a acessibilidade do DNS e os logs do gateway em vez de redesenhar a página.
Procedimentos Rigorosos de Teste e Validação
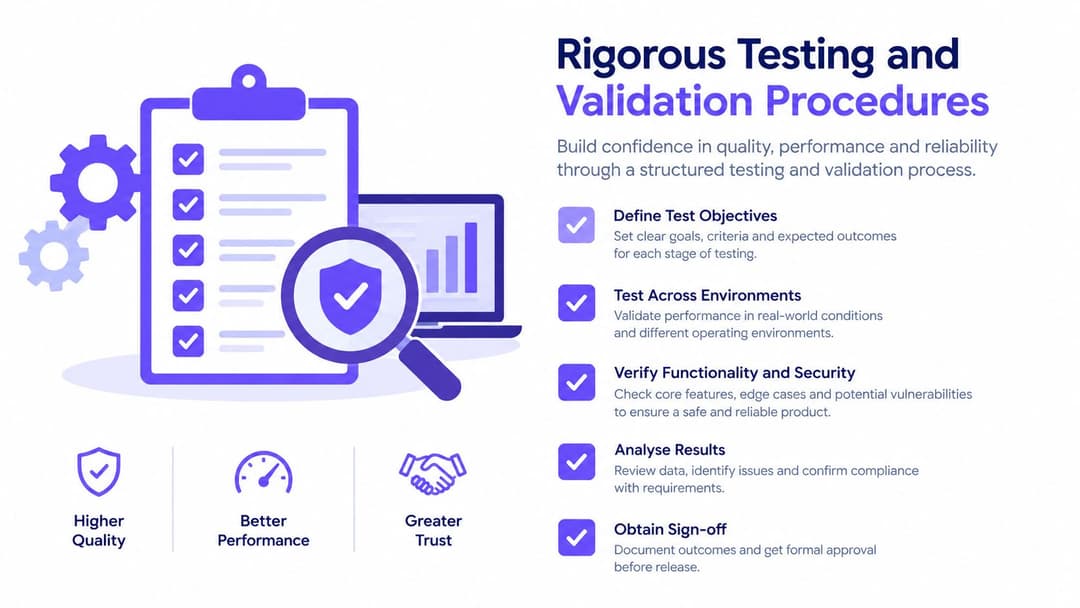
Um único telefone carregando a splash page não é um teste de implantação. É uma verificação visual. A validação em produção deve estabelecer que a rede se comporta corretamente antes da autenticação, após a autenticação, durante a movimentação entre pontos de acesso e quando uma dependência falha.
Teste o limite de segurança
Use um cliente limpo no SSID de visitantes e tente acessar serviços internos, interfaces de gerenciamento e outros clientes visitantes. Execute varreduras de rede interna controladas a partir de um dispositivo de teste autorizado, confirme se o tráfego de cliente para cliente está bloqueado onde necessário e inspecione os logs do firewall e os contadores de política de WLAN.
Teste os estados não autenticado e autenticado separadamente. Um cliente não autenticado deve receber apenas o comportamento de DHCP e DNS necessário para descobrir o portal, além dos destinos pré-autenticação aprovados. Após a autorização, o cliente deve receber acesso à internet sem obter uma rota para redes corporativas, de gerenciamento ou de dispositivos restritos.
Teste o comportamento real do dispositivo
Utilize dispositivos iOS, Android, Windows e macOS. Os Assistentes de Rede Cativa podem se comportar de maneira diferente dos navegadores completos, especialmente quando o portal usa JavaScript complexo, redireciona entre domínios ou depende de uma VPN. O NCSC aconselha especificamente o uso do assistente de Captive Portal da plataforma quando disponível e o tratamento do WiFi público como não confiável.
Siga esta lista de validação:
- Verificação de certificado: Confirme se o portal apresenta um certificado válido para o seu nome e se os clientes não recebem avisos de certificado.
- Comportamento de DNS: Verifique se o DNS de pré-autenticação funciona conforme o esperado e se as configurações de DNS privado ou DNS-over-HTTPS não burlam a política inesperadamente.
- IPv4 e IPv6: Aplique controles equivalentes a ambos os protocolos. Um caminho IPv6 que burla a política de captive é uma falha de implantação.
- Roaming: Mova-se entre os pontos de acesso e verifique se a sessão permanece consistente ou expira de acordo com a política.
- Inicialização de VPN: Conclua o fluxo do portal e, em seguida, confirme se uma VPN pode se conectar imediatamente. Não presuma que uma VPN sempre ativa possa se autenticar por meio do estado captive.
- Timeouts: Deixe as sessões expirarem e verifique se o cliente retorna ao estado restrito esperado.
- Tratamento de falhas: Desconecte a controladora, o gateway ou a dependência do portal em um teste controlado e documente se o acesso falha em modo fechado (fail-closed), falha em modo aberto (fail-open) ou deixa sessões Inativas.
Teste a identidade sem suposições sobre MAC
Não use um endereço MAC como uma identidade permanente. Endereços MAC aleatórios, roaming e redefinições de dispositivos tornam o reconhecimento baseado em MAC instável. Use sessões autenticadas de curta duração e logs centrais e, em seguida, teste conexões repetidas com endereçamento de privacidade ativado.
Se você não testou as falhas, você não testou o portal.
Governança Operacional e Integração de Diretório
Uma rede de visitantes se torna difícil de gerenciar quando o portal é tratado como um projeto de lançamento único. Defina propriedade, políticas, retenção e escalonamento antes que o primeiro visitante se conecte. O operador deve saber quem analisa atividades suspeitas, quem pode alterar o portal e com que rapidez o acesso pode ser revogado.
A integração de diretórios é especialmente valiosa para funcionários e prestadores de serviços. Conecte a jornada dos funcionários ao diretório de identidade escolhido pela organização, como Entra ID, Google Workspace ou Okta, e depois mapeie os grupos do diretório para as funções de rede. O provisionamento deve acompanhar o status de emprego ou contrato, e a revogação deve seguir as alterações do diretório em vez de uma planilha manual.
Registre informações suficientes para investigar
Registre o resultado da autenticação, o identificador de dispositivo ou sessão atribuído, o carimbo de data/hora, o ponto de acesso ou local e a versão da política. Mantenha o acesso administrativo restrito, sincronize os relógios, proteja o armazenamento central de logs e defina a retenção antes da implantação. Minimize os dados pessoais e informe o propósito e o período de retenção de forma clara aos visitantes.
As diretrizes governamentais de segurança sem fio exigem que as autenticações bem-sucedidas no Captive Portal de convidados sejam registradas ou monitoradas, que as tentativas com falhas repetidas sejam investigadas e que a atividade dos convidados seja monitorada de acordo com uma política de uso aceitável. Elas também oferecem suporte a um modelo operacional prático:
- Falhas repetidas: Aplique limitação de taxa (rate-limit) às tentativas e alerte sobre padrões suspeitos.
- Violações de política: Revise a atividade em relação à política de uso aceitável publicada.
- Alterações no portal: Teste as alterações em um local controlado antes do lançamento amplo.
- Resposta a incidentes: Mantenha um fluxo claro para bloquear sessões, desativar credenciais e preservar registros relevantes.
- Análise de privacidade: Remova campos e retenções que não sejam necessários para a finalidade declarada.
Meça a qualidade e o controle do serviço
Um portal pode ser seguro e ainda assim falhar operacionalmente se os visitantes o abandonarem ou se a equipe passar o tempo resolvendo problemas de login evitáveis. Acompanhe a taxa de conclusão do portal, o tempo médio até o acesso à internet, a taxa de falhas de autenticação, os incidentes no suporte técnico e os alertas de violação de política por local e tipo de dispositivo.
Não otimize a conclusão reduzindo os controles. Um formulário mais curto pode melhorar o acesso, mas aumentar os problemas de qualidade de dados, e um walled garden amplo pode reduzir chamados, mas expandir a exposição. O design correto alcança a internet rapidamente, registra evidências proporcionais, isola o tráfego de visitantes e oferece aos operadores uma resposta defensável quando algo der errado.
A Purple oferece recursos de Captive Portal na nuvem e redes baseadas em identidade que funcionam com ambientes existentes, como Meraki, Aruba, Ruckus, Mist e UniFi, incluindo autenticação de convidados personalizada com a marca, acesso de funcionários conectado ao diretório e análises operacionais. Revise sua VLAN de convidados atual, procedimentos de falha de autenticação e controles de registro e, em seguida, visite a Purple para avaliar como sua plataforma pode se adaptar à sua configuração de Captive Portal.