Uma pesquisa no Reino Unido com mais de 1.000 consumidores revelou que 72% consideram o WiFi como um dos serviços de hotel mais solicitados, à frente de ferro ou tábua de passar com 37% e instalações para chá ou café com 24%. A pesquisa também descobriu que a velocidade do WiFi e as quedas de conexão eram as principais reclamações dos hóspedes. Uma rede de WiFi para convidados deixou de ser um extra agradável para se tornar uma parte visível do serviço que você oferece.
Essa mudança cria uma responsabilidade prática para as equipes de TI dos locais. Você precisa fornecer capacidade suficiente para usuários simultâneos, tornar a conexão simples, evitar que os visitantes acessem os sistemas corporativos e tratar com cuidado os dados pessoais coletados durante a autenticação. O design correto trata o WiFi como um serviço voltado para o cliente e, ao mesmo tempo, como um fluxo de dados regulamentado.
Por que uma Rede WiFi de Visitantes Importa em 2026
Uma rede WiFi de visitantes agora faz parte do serviço que os visitantes avaliam. Carregamento lento, sessões interrompidas ou uma página de login confusa podem fazer com que um hotel, restaurante, shopping center ou clínica pareça mal administrado. A conexão pode estar fora da recepção ou das instalações físicas, mas os visitantes a vivenciam como parte da visita.
As evidências operacionais continuam relevantes. Uma pesquisa de hospitalidade no Reino Unido relatou que 37% dos gerentes de hotéis identificaram a velocidade do WiFi como o principal problema dos hóspedes, enquanto 26% citaram quedas de conexão. Mais de um quarto dos hotéis do Reino Unido reconheceram falhas na internet, e 13% dos hoteleiros disseram estar insatisfeitos com o serviço de WiFi que forneciam. Essas descobertas mostram por que a conectividade de convidados precisa de padrões de serviço mensuráveis.

A demanda cresce mais rápido do que a cobertura
O planejamento de capacidade deve considerar o uso, e não apenas o número de pontos de acesso. Dados do setor coletados há uma década já mostravam que os locais com WiFi público no Reino Unido cresceram 7% entre junho de 2014 e junho de 2015, enquanto o tráfego nesses hotspots cresceu 46% no mesmo período. Os números brutos são antigos, mas a proporção continua útil para o planejamento. O contraste entre o crescimento de hotspots e o crescimento do tráfego é útil para o planejamento de capacidade.
Os visitantes podem chegar com vários dispositivos conectados e usar aplicativos que consomem muita largura de banda durante a estadia. Portanto, um local pode fornecer uma forte cobertura de rádio e, ainda assim, oferecer um serviço lento em horários de pico. A cobertura mostra até onde o sinal chega. A capacidade mostra se a rede pode lidar com a demanda naquele local.
Um programa de WiFi de convidados sólido mede quatro áreas conectadas:
- Autenticação: como os visitantes se conectam, retornam e recebem acesso.
- Segmentação: o que a rede de convidados pode e não pode alcançar.
- Privacidade: quais dados pessoais você coleta, por que os coleta e quando os exclui.
- Analytics: como você monitora o desempenho e entende o uso sem coletar mais informações do que o necessário.
Esses controles também apoiam as responsabilidades do UK GDPR e a separação alinhada ao NCSC. O consentimento de acesso permite que o visitante use o serviço. O consentimento de marketing é uma escolha separada e não deve ser integrado ao processo de conexão.
Atribua um proprietário ao programa, defina verificações de desempenho, um processo de incidentes e um ciclo de revisão envolvendo a TI e as equipes responsáveis pela experiência dos convidados. Uma rede para convidados é um fluxo de dados regulamentado, bem como um serviço sem fio.
O que uma Rede WiFi de Visitantes Realmente É
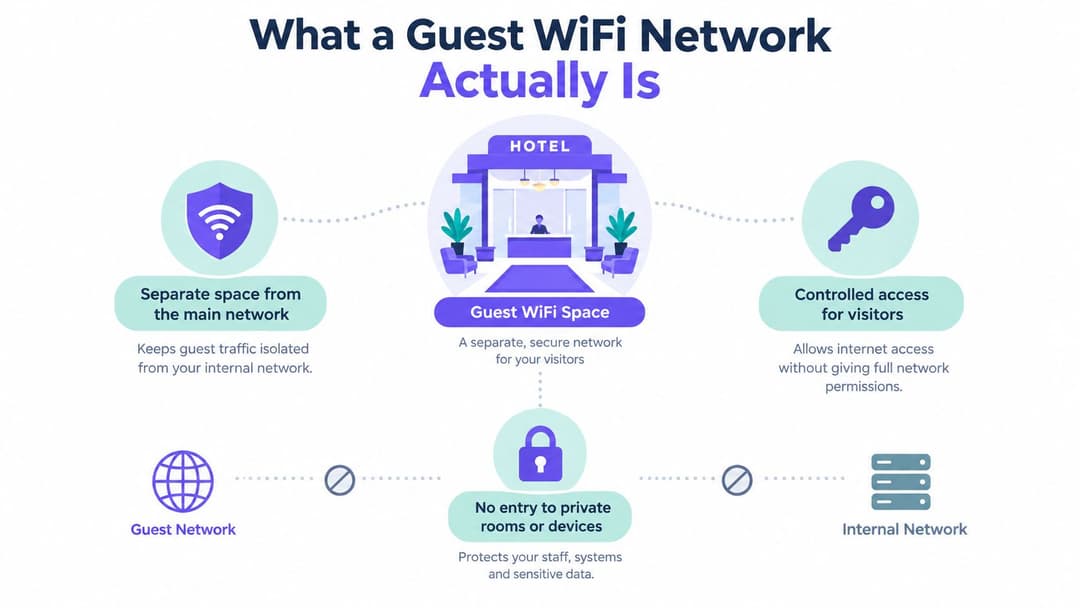
Uma rede WiFi de convidados é uma entrada de visitantes controlada para o seu patrimônio digital. Em um hotel, o lobby recebe os hóspedes, enquanto os corredores dos funcionários, escritórios, salas de máquinas e quartos permanecem sujeitos a regras de acesso diferentes. O equivalente sem fio oferece aos visitantes acesso à internet, bloqueando rotas deliberadas para sistemas internos e outros dispositivos conectados.
Tecnicamente, o serviço de convidados normalmente usa um SSID dedicado mapeado para sua própria VLAN ou domínio de política equivalente. Um firewall permite o tráfego de internet, mas nega o acesso a endpoints corporativos, terminais de pagamento, CFTV, interfaces de gerenciamento e equipamentos de IoT. O design também deve evitar que um dispositivo de convidado descubra ou se comunique diretamente com outro.
Separe a função do dispositivo
"Convidado" descreve uma função de rede, não um tipo específico de hardware. Um visitante usando um telefone, notebook, tablet, tela inteligente ou dispositivo de conferência pode receber o mesmo tratamento apenas de internet. A mesma política pode atender a hóspedes de hotéis, participantes de conferências, compradores do varejo, visitantes de hospitais, prestadores de serviços ou amigos de residentes em um edifício gerenciado.
Essa distinção evita um erro de design comum. Um segundo SSID por si só não é prova de separação. Se ambos os SSIDs alcançarem as mesmas rotas internas, o local criou um nome diferente, não uma zona de segurança diferente.
Regra prática: Defina o que os convidados devem acessar e, em seguida, bloqueie todo o resto por meio de políticas. "Apenas acesso à Internet" é uma intenção inicial útil, mas as regras de firewall e roteamento devem garantir essa restrição.
Um ponto de acesso público é mais amplo e pode ter pouco controle sobre identidade, registros ou limites de rede. Um telefone ancorado a um roteador móvel é uma conectividade pessoal, não um serviço gerenciado pelo local. Uma rede de convidados fica entre esses modelos. Ela oferece ao local controle sobre o acesso e as salvaguardas, mantendo os visitantes fora da rede operacional confiável.
A linha de base é, portanto, simples de definir:
- Domínio de política dedicado: O tráfego de visitantes tem sua própria VLAN ou segmento equivalente.
- Roteamento apenas para internet: Sub-redes internas e interfaces administrativas ficam inacessíveis.
- Isolamento de clientes: Os dispositivos dos visitantes não podem navegar lateralmente entre si.
- Controles de capacidade: O uso de visitantes não pode consumir a largura de banda reservada para serviços essenciais.
Assim que esses limites estiverem explícitos, você poderá escolher um método de autenticação sem confundir conveniência com segurança.
Opções de Autenticação de Senhas a OpenRoaming
A autenticação determina como um visitante comprova que deve receber o serviço. Ela também molda a primeira impressão do visitante e controla quais informações entram no seu pipeline de dados.
Uma senha compartilhada WPA2 ou WPA3 é fácil de explicar. A recepção pode imprimi-la em um cartão, exibi-la em uma sala de reuniões ou fornecê-la em um menu. A desvantagem é que cada visitante usa a mesma senha, portanto você não pode distinguir de forma confiável um usuário de outro, revogar o acesso de uma única pessoa ou impedir que a senha se espalhe além do local.
Um Captive Portal oferece mais controle. O convidado se conecta à rede sem fio, visualiza uma página de acesso personalizada, aceita os termos e pode fornecer um endereço de e-mail ou outras informações. Ele suporta avisos claros e pode se conectar aos sistemas do cliente, mas cada campo cria uma questão de governança. Um portal nunca deve tornar o consentimento de marketing opcional uma condição oculta para a conectividade básica. Para orientações práticas de design, use este guia de Captive Portal para planejamento de WiFi para convidados.
O Passpoint e o OpenRoaming reduzem logins repetidos. A certificação da Purple permite que os convidados se autentiquem uma vez via e-mail e recebam conectividade criptografada desde o primeiro pacote em mais de 80.000 locais em todo o mundo, com reconexão automática em visitas futuras. A visão geral do OpenRoaming e Passpoint descreve o modelo e a experiência de retorno do visitante.
| Modelo | Onboarding | Criptografia | Dados por usuário | Ideal para |
|---|---|---|---|---|
| Senha compartilhada WPA2 ou WPA3 | Muito simples, frequentemente manual | Depende da segurança sem fio configurada | Pouca ou nenhuma identidade individual confiável | Pequenos estabelecimentos que priorizam o acesso básico |
| Captive Portal | Login via navegador, termos e campos de formulário opcionais | Depende da configuração sem fio e do portal | E-mail, registros de consentimento e informações de sessão podem ser coletados | Estabelecimentos que precisam de acesso personalizado com a marca e dados proprietários governados |
| Passpoint e OpenRoaming | Configuração única de perfil ou identidade, depois reconexão automática | Acesso criptografado de nível corporativo desde o primeiro pacote | Registros de identidade e sessão podem ser gerenciados por usuário | Visitantes recorrentes, estabelecimentos distribuídos e acesso sem atrito |
Combine o método com o risco
Escolha uma senha compartilhada apenas quando os benefícios operacionais superarem a falta de responsabilidade individual. Um Captive Portal é adequado para locais que precisam de termos explícitos, coleta de dados controlada ou um fluxo de integração personalizado, mas exige avisos de privacidade, controles de acesso e regras de retenção.
O Passpoint e o OpenRoaming são mais úteis onde os visitantes retornam, movem-se entre locais ou esperam uma conexão que se comporte mais como um serviço móvel. Eles não eliminam a necessidade de segmentação ou governança. A autenticação responde quem pode se conectar. A política de firewall responde para onde essa conexão pode ir.
Segmentação e Arquitetura de Segurança
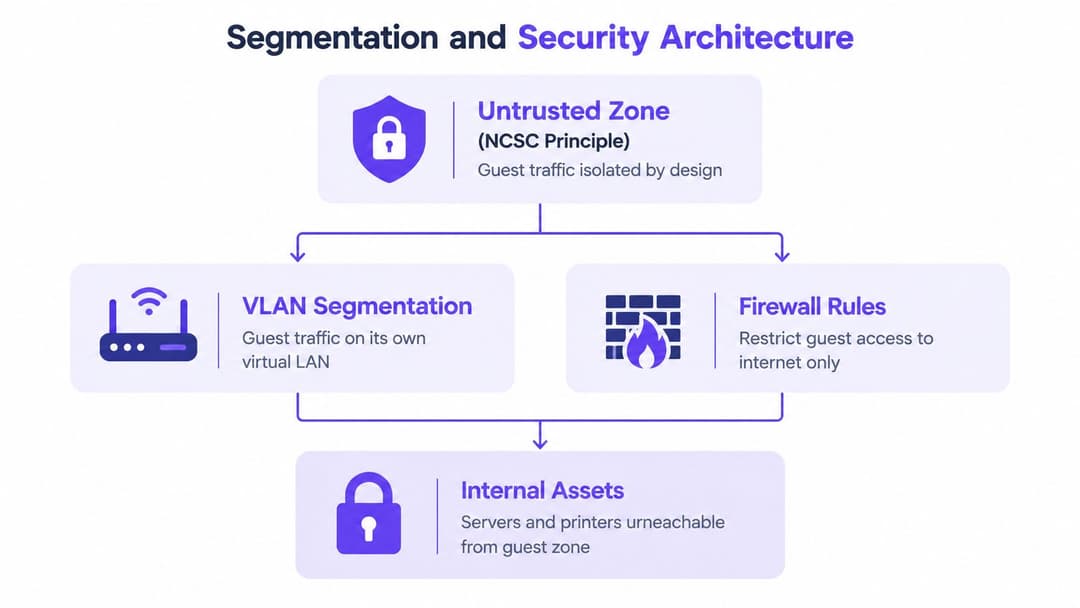
O NCSC recomenda tratar o tráfego de visitantes como uma zona de segurança não confiável, segmentando grupos de usuários distintos, monitorando a atividade e reservando a largura de banda da internet de visitantes separadamente da capacidade usada por serviços críticos. A orientação do NCSC para conferências de alto perfil fornece o princípio subjacente, que se aplica igualmente a hotéis, locais de eventos, clínicas e escritórios.
Construa a fronteira em camadas
Comece com o SSID de convidado mapeado para uma VLAN dedicada ou segmento equivalente. Em um hotel, o tráfego desse segmento não deve ter rota para o sistema de gerenciamento de propriedade, estações de trabalho da equipe, terminais de pagamento, controladores de CFTV ou sistemas de gerenciamento predial. O firewall deve permitir os serviços necessários para o acesso à internet e negar destinos internos por padrão.
O isolamento de clientes adiciona outra barreira. Sem ele, um dispositivo de visitante malicioso ou mal configurado pode descobrir os dispositivos de outros visitantes na mesma rede sem fio. O isolamento limita esse caminho lateral e faz com que o segmento de visitantes se comporte como sessões de acesso à internet separadas, em vez de uma rede local compartilhada.
Os controles de capacidade protegem a disponibilidade. Aplique limites de taxa ou reserve capacidade upstream separada para que um único dispositivo, um download grande, atividade de malware ou um evento de negação de serviço não esgote a largura de banda necessária para sistemas de ponto de venda, telefonia, plataformas de reserva ou aplicativos da equipe de trabalho.
A contenção importa mais do que as etiquetas. Uma rede chamada "Convidado" não é segura por causa do seu nome. Ela é segura quando o roteamento, as regras de firewall, as políticas de conexão sem fio e o monitoramento aplicam o limite pretendido.
Adicione identidade onde for útil
Alguns ambientes precisam de mais de um perfil de visitante compartilhado. As chaves pré-compartilhadas de identidade podem emitir chaves exclusivas para dispositivos, mantendo um design sem fio gerenciável, o que é útil para equipamentos legados que não podem usar um suplicante corporativo. A equipe normalmente deve usar um serviço separado com controles baseados em diretório, em vez de compartilhar a política de visitantes.
Os fornecedores diferem na forma como expõem esses controles. Antes da compra, confirme o suporte para atribuição de VLAN, aplicação de firewall, isolamento de cliente, limitação de taxa, registro de eventos e funções administrativas. O guia de segurança de WiFi corporativo da Purple é um ponto de referência ao comparar uma camada de gerenciamento de identidade e convidados com a infraestrutura sem fio existente.
A mesma lógica de contenção se aplica fora do Reino Unido. As equipes que analisam o cenário mais amplo de ameaças podem usar esta visão geral das ameaças de segurança cibernética de Atlanta como contexto complementar, mas sua própria implantação ainda precisa de testes locais. Conecte um dispositivo de teste, tente verificações de acesso interno aprovadas, inspecione a visibilidade de pares e confirme se o tráfego de convidados não prejudica os serviços essenciais.
Privacidade, Proteção de Dados e UK GDPR
Uma rede WiFi de convidados torna-se um fluxo de dados pessoais assim que o operador associa uma pessoa aos registros de acesso. Os campos podem incluir um endereço de e-mail, nome, número do quarto, endereço do dispositivo, endereço IP alocado, carimbo de data/hora, duração da conexão, sites visitados ou status de consentimento de marketing. As orientações de segurança de dados do ICO identificam endereços de dispositivos, endereços IP alocados, sites visitados e duração da conexão como informações que podem ser registradas.
Comece com o conjunto mínimo de dados
Pergunte o que cada campo faz antes de adicioná-lo ao portal. Um local pode precisar de um endereço de e-mail para fornecer um serviço solicitado ou gerenciar uma identidade recorrente, mas pode não precisar de um nome completo, número do quarto, data de nascimento ou histórico de navegação detalhado. A resposta depende do propósito do local e da análise jurídica, portanto, documente o motivo em vez de apenas copiar um formulário padrão.
Um fluxo de trabalho defensável separa quatro decisões:
- Elegibilidade de acesso: O que o visitante deve fazer para receber acesso à internet?
- Comunicação de serviço: Quais informações são necessárias para suporte, avisos ou um acompanhamento solicitado?
- Permissão de marketing: O visitante concordou ativamente com a comunicação promocional?
- Retenção de análises: Por quanto tempo os registros de conexão e uso devem permanecer disponíveis?
O consentimento de marketing não deve ser associado à conectividade básica. Um visitante que aceita os termos para acessar a internet não concordou automaticamente em receber campanhas, criação de perfil ou comunicações não relacionadas. Apresente o marketing opcional como uma escolha separada e afirmativa e registre essa escolha de forma independente do evento de acesso.
Proteja e exclua os registros
Use HTTPS e TLS para trocas de portal, acesso administrativo criptografado, permissões de log rigidamente delimitadas e criptografia onde os dados são armazenados. O ICO declara que as organizações que armazenam ou transmitem dados pessoais devem usar criptografia e manter uma política de segurança que considere o risco residual. Um administrador de plataforma que pode exportar o banco de dados de contatos de cada local tem mais acesso do que um operador que precisa apenas de informações sobre a integridade do serviço.
A retenção precisa de uma justificativa por escrito. Defina quais registros você mantém, a finalidade de mantê-los, os usuários autorizados e o gatilho de exclusão ou anonimização. Não retenha endereços MAC ou registros de conexão indefinidamente apenas porque o sistema pode coletá-los.
O consentimento de acesso e o consentimento de marketing são eventos diferentes. Seu portal deve tornar essa distinção visível para o visitante e aplicá-la no modelo de dados subjacente.
Forneça aos visitantes um aviso de privacidade claro e um canal para solicitações de direitos. A tecnologia não decidirá sua base legal ou período de retenção por você, mas pode tornar a política escolhida aplicável por meio de campos obrigatórios, sinalizações de consentimento separadas, acesso baseado em funções, exclusão agendada e exportações controladas.
UX de Integração e Oportunidades de Marketing
Uma jornada de WiFi de convidados bem projetada começa com um pequeno número de ações claras. O visitante seleciona a rede do local, lê o aviso de acesso, escolhe se deseja receber marketing e se conecta sem precisar adivinhar qual caixa ativa o serviço. A plataforma pode, então, enviar apenas as comunicações permitidas pela escolha registrada daquela pessoa.
As equipes de hospitalidade podem usar uma identidade recorrente para tornar as visitas subsequentes menos repetitivas. O ponto crucial do projeto não é a personalização por si só. A equipe deve saber quais informações foram coletadas, por que foram coletadas e se o convidado concordou em receber mensagens de acompanhamento.
As equipes de varejo podem conectar eventos de WiFi com análises de fluxo de pessoas ou tempo de permanência, desde que os dados sejam tratados de forma transparente e a análise não exceda a finalidade declarada. Um shopping center pode comparar o engajamento de uma área de campanha com outras áreas e, em seguida, usar um relatório agregado para orientar decisões futuras de posicionamento. Isso não deve transformar uma interação de conectividade em um perfil individual irrestrito nos bastidores.
O setor de saúde precisa de uma abordagem diferente. Uma rede de visitantes pode suportar orientação de caminhos, informações de consultas ou avisos de serviço, mas o operador deve tomar cuidados extras com contextos confidenciais. O portal não deve deduzir condições médicas a partir de uma conexão ou expor informações do paciente por meio do serviço de visitantes.
Desenhe a jornada em torno do visitante
Use um fluxo curto voltado para dispositivos móveis, termos legíveis, contraste acessível e uma mensagem de erro útil quando a autenticação falhar. Ofereça aos visitantes uma alternativa clara, como suporte na recepção, em vez de prendê-los em redirecionamentos repetidos.
Uma plataforma conectada pode passar informações primárias permitidas para um CRM, disparar uma pesquisa após uma visita ou emitir um voucher de serviço. O guia de marketing de WiFi da Purple descreve esse uso mais amplo do WiFi autenticado como um canal de marketing e engajamento.
Os relatórios analíticos devem responder a perguntas operacionais:
- Os visitantes estão concluindo o fluxo de integração?
- Quais locais geram solicitações de suporte?
- A rede apresenta um desempenho consistente durante os períodos de pico?
- Os registros de consentimento são separados dos registros de acesso básico?
- A equipe de marketing pode usar dados aprovados sem receber registros de rede irrestritos?
Essa combinação transforma o WiFi em um canal de relacionamento mensurável, sem tratar cada conexão como permissão para coletar tudo.
Implementação, Fornecedores e Mitos Comuns
Uma implantação confiável começa com a rede existente do local. Verifique se a plataforma de convidados funciona com seus pontos de acesso e controladores, incluindo Meraki, Aruba, Ruckus, Mist, UniFi ou sistemas corporativos equivalentes. Confirme o suporte para atribuição de VLAN, política de firewall, autenticação, monitoramento, logs, exportação de dados, exclusão e funções administrativas. Esses controles formam um fluxo de dados regulamentado: o tráfego, os detalhes de identidade, os registros de consentimento e as ações de retenção precisam de proprietários claros e manuseio definido.
Mantenha o acesso da equipe separado dos convidados. O Entra ID, Google Workspace ou Okta podem oferecer suporte à identidade e revogação da equipe, enquanto a integração de visitantes segue suas próprias regras de privacidade. Propriedades multi-tenant, como empreendimentos residenciais para aluguel, moradias estudantis e varejo de uso misto, precisam de acesso simples para residentes ou visitantes, sem colocar inquilinos, sistemas prediais e serviços operacionais em uma única rede confiável.
Quatro mitos para eliminar
- “Uma rede de convidados é apenas um roteador com uma senha.” Uma senha não substitui segmentação, monitoramento, controles de capacidade ou governança de dados.
- “O OpenRoaming é muito novo para ser considerado.” Passpoint e OpenRoaming oferecem autenticação única e reconexão automática. Avalie o suporte do dispositivo, cobertura, tratamento de identidade e adequação operacional antes de adotá-los.
- “A segmentação deixa o WiFi lento.” Um serviço lento geralmente indica capacidade insuficiente ou planejamento de rádio ruim. A segmentação separa o tráfego e as políticas sem reduzir o desempenho do WiFi.
- “O consentimento de marketing pode ser incluído na caixa de seleção de acesso.” O acordo de acesso e a permissão promocional são decisões separadas, portanto, registre-os separadamente.
O planejamento de capacidade deve começar com os requisitos do próprio local. Conte os dispositivos conectados simultaneamente esperados, defina uma meta de taxa de transferência por dispositivo, reserve uma margem para períodos de pico e valide o projeto com um teste de carga. A cobertura por si só não mostra se o serviço consegue suportar a demanda.
A duração da implementação depende de quanto trabalho de design é acordado antes do início da configuração. Documente a política de visitantes, o mapa de VLAN, as regras de firewall, o método de autenticação, o inventário de dados, o processo de retenção e o fluxo de trabalho de exclusão. Em seguida, teste a cobertura, a velocidade, a acessibilidade interna, o isolamento de pares, a segurança do portal e os registros de consentimento durante períodos de pico representativos. Revise os controles após o lançamento com a equipe de rede e os proprietários dos serviços.
O Purple fornece autenticação de convidados, políticas de acesso gerenciadas na nuvem, registro de conformidade, conexões de CRM e suporte a Passpoint e OpenRoaming em infraestruturas sem fio compatíveis. Visite o Purple para avaliar se os seus recursos de WiFi de convidados atendem aos requisitos de segurança, privacidade e integração do seu local.