Um hóspede se conecta à rede do hotel, vê "conectado" e aguarda a página de login. Nada aparece. Ele tenta outro navegador, desconecta e reconecta e, por fim, liga para a recepção porque todos os sites travam ou exibem um aviso de certificado. Para a equipe do hotel, o sintoma visível é simples, mas a causa pode estar no dispositivo, no controlador sem fio, no DNS, no IPv6 ou no fluxo de autorização do portal.
Trate o hotel WiFi not redirecting to the login page como uma falha de controle de acesso, e não apenas como um incômodo do navegador. Um diagnóstico estruturado separa o comportamento do cliente da configuração de rede, evita soluções temporárias inseguras e mostra quando o Captive Portal tradicional se tornou a arquitetura errada para um acesso de hóspedes confiável.
Por que o redirecionamento do WiFi do hotel falha e quanto isso custa para você
Um Captive Portal funciona colocando um dispositivo recém-conectado em um estado restrito, depois interceptando uma solicitação web inicial e enviando-a para uma página de login ou aceitação. Se essa primeira solicitação nunca atingir o serviço de interceptação, o dispositivo pode relatar uma conexão WiFi enquanto o hóspede permanece não autorizado.
A falha é operacionalmente importante porque o portal é a porta de entrada do hotel para a rede de hóspedes. Tentativas repetidas de reconexão, buscas por redes alternativas ou interação com um hotspot semelhante podem aumentar a exposição antes que uma VPN ou outra proteção corporativa seja totalmente estabelecida. As diretrizes do Reino Unido sobre segurança de Captive Portal identificam os portais de WiFi público como uma superfície de ataque importante por esse motivo.
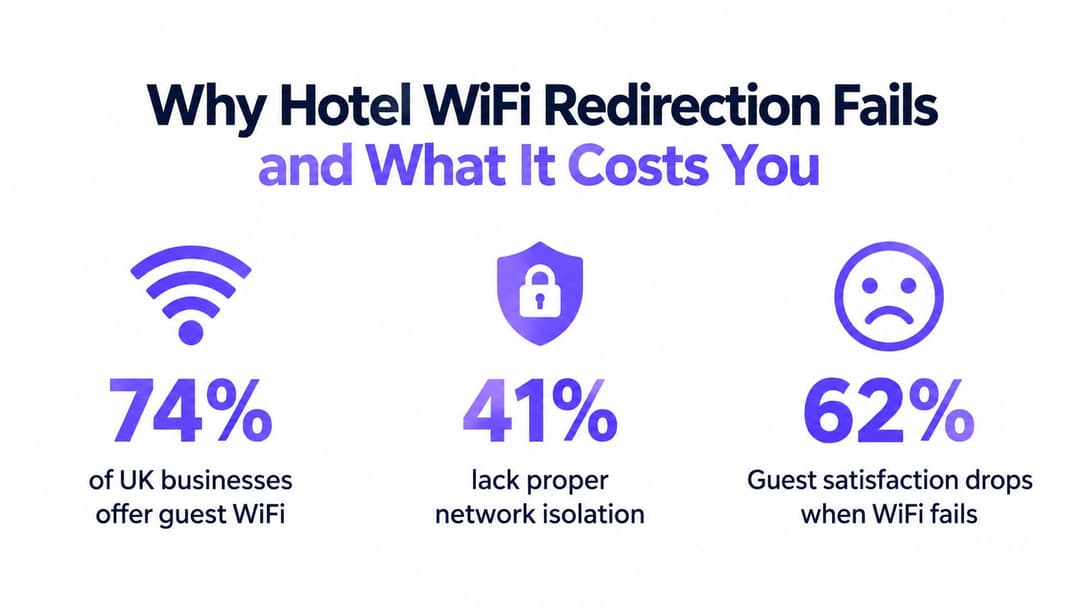
A mesma fonte do Reino Unido afirma que 74% das empresas do Reino Unido oferecem WiFi para hóspedes, enquanto 41% dessas empresas não têm isolamento entre o tráfego de hóspedes e o corporativo. Ela também apresenta um custo médio de violação de £4.200 nos casos em que uma rede de hóspedes não segura está associada ao incidente. Esses números não são uma previsão de perda específica para hotéis, mas mostram por que a confiabilidade do portal, a segmentação e a autenticação pertencem à mesma conversa operacional.
A primeira pergunta para o service desk
Pergunte se a falha afeta um dispositivo, um quarto ou ponto de acesso, um SSID ou todos os hóspedes. Um único iPhone com um assistente de login ignorado aponta para o estado do cliente. Vários dispositivos não relacionados falhando no mesmo SSID aponta para o gateway, política de DNS, disponibilidade do portal ou configuração do controlador.
Regra prática: Se vários tipos de dispositivos falharem no mesmo local, pare de dar conselhos de navegador aos hóspedes e inspecione o caminho da rede.
O ambiente de risco mais amplo do Reino Unido também importa. A orientação referenciada cita 204 ataques cibernéticos nacionalmente significativos contra o Reino Unido nos 12 meses até agosto de 2025, em comparação com 89 no ano anterior. Para os operadores de hotéis, esse contexto torna um redirecionamento com falha mais do que um problema de satisfação. Pode sinalizar uma fraqueza no ponto em que a identidade do hóspede, a separação de tráfego e o acesso à internet se encontram.
Diagnosticando barreiras de conexão do lado do dispositivo
Comece com o cliente porque é a variável mais rápida de isolar. Uma rede de hotel pode estar configurada corretamente enquanto um telefone ou laptop impede que o assistente de rede cativa conclua seu teste.
Estabelecer um teste limpo
Peça ao hóspede para desligar o WiFi, ativar o modo avião brevemente, depois desativá-lo e reconectar ao SSID pretendido do hotel. Isso força o início do processo de associação sem fio e DHCP novamente. Se o dispositivo estava mantendo uma concessão antiga ou um estado de sessão cativa expirado, uma nova conexão pode acionar a verificação de rede do sistema operacional.
Se isso não funcionar, remova o perfil de rede salvo e conecte-se novamente. Esquecer o SSID limpa os detalhes de autenticação armazenados em cache, as configurações manuais de rede e um estado lembrado onde o dispositivo acredita que o portal já foi resolvido. Peça para o hóspede confirmar o nome da rede com a recepção antes de reconectar, já que um SSID com nome semelhante pode ser um ponto de acesso falso.
A próxima verificação é se o dispositivo possui uma VPN ativa, configuração de DNS seguro ou serviço de privacidade. Uma VPN pode tunelar o tráfego antes que o portal veja uma solicitação interceptável. O DNS criptografado pode ignorar o caminho de DNS esperado do hotel, enquanto a navegação focada em HTTPS pode solicitar um destino seguro que o gateway não pode reescrever com segurança.
Use comparações de clientes controladas
Não faça o hóspede alterar várias configurações sem registrar o resultado. Teste nesta ordem:
- Tente um segundo navegador ou o assistente de login do sistema operacional. Se um funcionar e o outro não, o problema é o manuseio do navegador local, e não o acesso WiFi geral.
- Pause temporariamente uma VPN ou recurso de DNS privado. Restaure-o imediatamente após a autorização. Esta é uma etapa de diagnóstico, não uma recomendação para navegar em uma rede de convidados aberta sem proteção.
- Verifique o endereçamento automático. O dispositivo deve obter seu endereço e informações de DNS da rede de convidados, em vez de usar um perfil configurado manualmente.
- Compare com outro dispositivo. Um laptop de funcionário, telefone de teste ou tablet oferece um controle sem alterar a infraestrutura.
Os recursos de privacidade do dispositivo também podem alterar a forma como a rede identifica um cliente. Dispositivos Apple e Android podem usar endereços MAC privados ou aleatórios, de modo que um sistema de acesso que espera um endereço de hardware estável pode tratar cada conexão como uma sessão nova ou desconhecida. Use um simulador de randomização de MAC controlado para entender como esse comportamento afeta os testes e as decisões de política.
Não peça aos hóspedes para ignorar avisos de certificado ou inserir dados pessoais em uma página não verificada. Se a página aparecer com um erro de segurança do navegador, registre o destino e interrompa o teste. Esse sintoma geralmente significa que a rede tentou redirecionar uma solicitação HTTPS de uma forma que o cliente rejeitou corretamente.
Correções na infraestrutura de rede para confiabilidade do portal
Quando os testes de clientes limpos falham em diferentes dispositivos, inspecione o SSID de hóspedes e seus serviços upstream. O portal depende de uma sequência precisa: associação sem fio, atribuição de endereço, acessibilidade de DNS, uma solicitação inicial permitida, redirecionamento e autorização. Uma falha em qualquer ponto dessa cadeia pode parecer idêntica para o hóspede.
Verifique o DNS e o jardim murado
A rede de hóspedes deve fornecer o caminho de DNS esperado pelo design do Captive Portal. Se uma política direcionar os clientes para um resolvedor externo, ou se o hostname do portal não estiver acessível antes da autorização, o gateway pode não ter uma maneira confiável de apresentar a splash page.
Revise os logs do controlador e do gateway para um dispositivo de teste e confirme:
- o cliente recebeu as configurações de rede de hóspedes esperadas;
- as solicitações de DNS são tratadas de acordo com a política de pré-autorização;
- o hostname do portal é resolvido e permanece acessível a partir do estado restrito;
- o jardim murado permite apenas os serviços necessários para o login;
- a autorização bem-sucedida altera a política do cliente conforme pretendido.
Um guia útil de captive portal descreve o fluxo mais amplo e a relação entre a página de login visível e a camada de autorização de rede. Em uma implantação hoteleira, essa separação é importante porque uma página pode ser carregada com sucesso enquanto o controlador ainda falha em liberar a sessão.
Teste IPv4 e IPv6 de forma independente
O IPv6 é um ponto cego frequente. Um dispositivo pode preferir uma rota IPv6 enquanto a política de interceptação do portal suporta apenas IPv4. O resultado é uma conexão que parece íntegra na camada sem fio, mas o navegador nunca recebe o redirecionamento esperado.
Para um teste controlado, aplique uma política apenas IPv4 a um SSID de teste para hóspedes ou VLAN de teste e, em seguida, compare o resultado com o serviço dual-stack normal. Se o portal funcionar apenas em IPv4, não deixe a rede de produção em um estado reduzido sem compreender as consequências operacionais e de segurança. Em vez disso, configure o portal, o comportamento do DNS, as regras de firewall e o serviço de autorização para suportar o design dual-stack pretendido.
Verifique o caminho da solicitação inicial
Os portais Captive Portal tradicionalmente dependem de uma solicitação HTTP não criptografada antes que uma sessão segura comece. O gateway deve ser capaz de receber essa solicitação e redirecioná-la sem tentar reescrever uma página HTTPS ou quebrar a validação do certificado. Verifique se a política de convidados permite que o tráfego inicial necessário chegue ao serviço de interceptação, enquanto impede o acesso irrestrito à internet antes da autorização.
Capture uma sessão de teste no gateway, não apenas no navegador. Você quer ver se a solicitação sai do dispositivo, chega ao controlador, é redirecionada para o portal e retorna um resultado de autorização. Se a solicitação nunca chegar, investigue a rede sem fio ou o roteamento. Se chegar, mas não for redirecionada, inspecione a ordem das políticas. Se a página carregar, mas o acesso continuar bloqueado, inspecione a transferência do portal para o controlador ou do RADIUS.
O navegador exibe o sintoma, mas o gateway decide se o hóspede é realmente liberado.
Além da Splash Screen e reduzindo a fricção com protocolos modernos
As páginas de splash tradicionais resolvem um problema real de acesso, mas dependem de comportamentos que os sistemas operacionais modernos limitam cada vez mais. Elas funcionam melhor quando o dispositivo faz uma busca previsível, a rede a intercepta de forma limpa e o hóspede conclui um fluxo curto de aceitação. Elas se tornam frágeis quando o dispositivo prefere tráfego criptografado, usa DNS privado ou trata o assistente de rede cativa de forma diferente de um navegador completo.
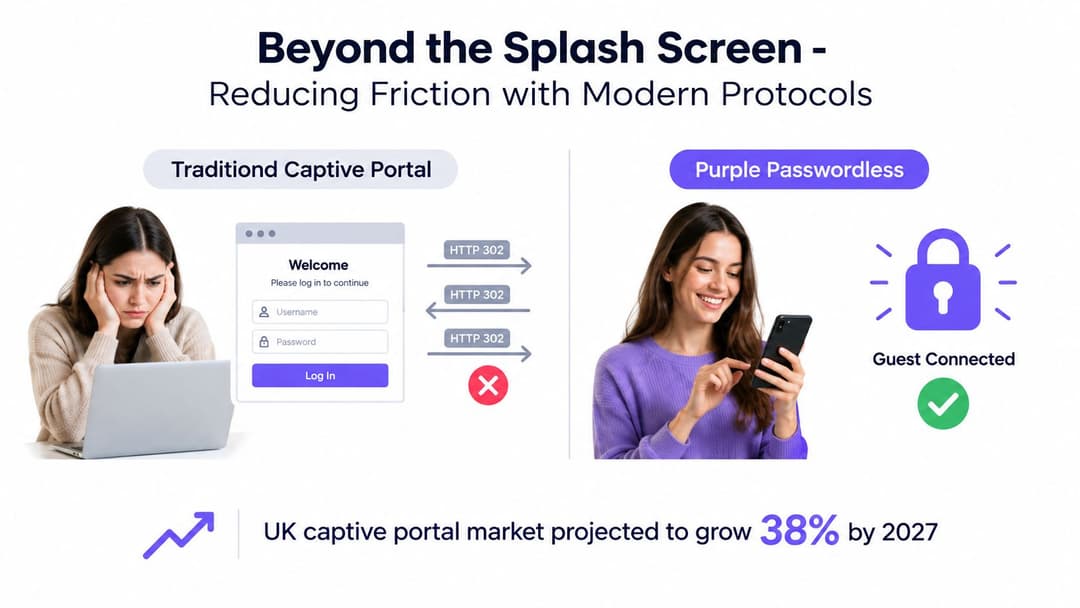
A categoria ainda está em expansão. O mercado de Captive Portal do Reino Unido deve crescer de $70,7 milhões em 2026 para $163 milhões até 2031, implicando uma taxa de crescimento anual composta de 14,9%, de acordo com a previsão do mercado de Captive Portal do Reino Unido. Hospitalidade e lazer são identificados como o maior segmento de usuário final nomeado nessa previsão, com a receita do segmento projetada para subir de $18,7 milhões em 2026 para $41,8 milhões até 2032. A projeção reflete a demanda contínua, mas não elimina as fraquezas técnicas do acesso dependente de redirecionamento.
Compare os modelos de acesso
| Modelo | O que funciona | Onde há dificuldades |
|---|---|---|
| Captive Portal tradicional | Branding familiar, aceitação de termos, verificação de voucher ou quarto e uma jornada de visitante flexível | Depende de interceptação, comportamento do navegador, política de DNS e um redirecionamento inicial bem-sucedido |
| Login por e-mail ou redes sociais | Pode apoiar a coleta de dados primários quando projetado de forma legal | Adiciona campos, redirecionamentos e decisões de consentimento que podem atrasar o acesso básico à internet |
| Passpoint ou OpenRoaming sem senha | Usa integração criptografada baseada em identidade e evita interações repetidas com páginas de login | Exige dispositivos compatíveis, planejamento de rede, gerenciamento de ciclo de vida de credenciais e parceiros de roaming adequados |
O consentimento de marketing precisa de atenção especial no Reino Unido. O acesso do hóspede não deve ser condicionado ao consentimento de marketing. Um portal ainda pode apresentar um aviso de privacidade ou oferecer uma opção de consentimento separada e clara, mas tornar a permissão promocional parte da troca de conectividade básica cria atritos evitáveis de conformidade e experiência.
O Passpoint e o OpenRoaming movem a autenticação para a conexão de rede em vez de solicitar que o navegador realize todo o trabalho. Isso não significa que todo hotel deva remover seu portal imediatamente. Um design prático pode manter um portal limitado para dispositivos legados, visitantes de primeira viagem ou fluxos de trabalho de quartos e vouchers, ao mesmo tempo em que oferece acesso automático criptografado para hóspedes compatíveis.
A pergunta correta, portanto, não é se as splash pages são familiares. É se o hotel pode oferecer acesso confiável, coleta de dados em conformidade com a lei, segmentação clara e um esforço de suporte gerenciável com o método escolhido.
Implementando acesso sem senha com o Purple
Eliminar o redirecionamento remove toda uma classe de falhas. Em vez de esperar que um navegador solicite uma página que o gateway possa interceptar, um design sem senha estabelece a identidade e a criptografia como parte do acesso à rede.
Para hóspedes, o Passpoint e o OpenRoaming podem suportar uma jornada de inscrição única, após a qual o dispositivo pode reconhecer um serviço autorizado e se conectar usando credenciais criptografadas. O hotel ainda precisa projetar a inscrição com cuidado. Um hóspede não deve ser forçado a passar por campos de marketing desnecessários antes de receber o acesso básico, e o operador precisa de um processo claro para expiração, revogação e suporte quando um dispositivo é substituído.
A Purple oferece uma plataforma de WiFi para hóspedes e rede baseada em identidade que pode suportar login em Captive Portal, autenticação RADIUS na nuvem, OpenRoaming e acesso baseado em Passpoint. Sua abordagem de WiFi sem senha é relevante onde o objetivo operacional é reduzir a dependência da interceptação de navegadores, mantendo o controle sobre as identidades de hóspedes e funcionários.
Combine a arquitetura com o usuário
Um hotel normalmente possui diversos grupos de usuários, e um único método de login raramente atende a todos eles:
- Visitantes de curta permanência precisam de uma conexão simples, verificação de quarto ou reserva quando necessário e uma experiência de privacidade clara.
- Visitantes frequentes se beneficiam de um método confiável e automático, em vez de repetir um formulário a cada visita à propriedade.
- Funcionários e prestadores de serviços precisam de acesso baseado em diretório, revogação rápida e separação do tráfego de convidados.
- Equipamentos legados, como dispositivos portáteis antigos ou especializados, ainda podem exigir um fluxo de trabalho de portal ou PSK controlado.
Para a equipe, a integração de diretório com plataformas como Microsoft Entra ID, Google Workspace ou Okta pode conectar o acesso sem fio aos processos existentes de ciclo de vida de identidade. Quando um funcionário sai ou perde a permissão, a identidade de rede pode ser removida por meio do processo de diretório em vez de esperar pela alteração de uma senha compartilhada. Essa abordagem apoia os princípios de zero-trust de forma mais eficaz do que tratar cada pessoa em um SSID de equipe como equivalente.
A segmentação continua sendo essencial. A autenticação sem senha não substitui o design de VLAN, firewall, isolamento de cliente ou política. A controladora ainda deve distinguir o tráfego de hóspedes, funcionários, instalações e gerenciamento, e deve aplicar a autorização correta após a identidade ser estabelecida.
Implante sem perder a visibilidade operacional
Comece com um SSID piloto ou uma área de propriedade definida. Meça os resultados de conexão em telefones atuais, laptops, tablets e quaisquer dispositivos gerenciados pelo hotel. Mantenha o portal existente disponível para clientes não compatíveis enquanto a equipe valida o tratamento de certificados, onboarding, atribuição de políticas e procedimentos de help desk.
O Purple oferece suporte a integrações com fornecedores de rede comuns, incluindo Meraki, Aruba, Ruckus, Mist e UniFi, de acordo com as informações do fabricante fornecidas para este artigo. Essa compatibilidade pode reduzir a necessidade de substituir a infraestrutura sem fio, mas o operador ainda precisa confirmar a versão exata do controlador, o método de autenticação, o design de roaming e o modelo de segmentação antes da implantação.
O ganho arquitetônico é simples: o hóspede não depende mais inteiramente de um redirecionamento de navegador frágil para ser autorizado. O hotel pode oferecer um portal onde fizer sentido, mas também tem um caminho para conectividade criptografada e com reconhecimento de identidade que é mais fácil de gerenciar em diferentes tipos de dispositivos e visitas de retorno.
Validação e manutenção para acesso consistente dos hóspedes
A correção do portal não termina quando um único celular de teste alcança a página de boas-vindas. Os hotéis alteram pontos de acesso, firmware de controladoras, políticas de DNS, certificados, regras de firewall e integrações de identidade. Qualquer uma dessas alterações pode restaurar o sintoma original sem gerar um alarme de infraestrutura óbvio.
Crie um plano de teste repetível que a recepção e a TI possam executar após cada alteração material na rede. Use dispositivos do perfil real de hóspedes do hotel, não apenas o laptop de um administrador.
Teste toda a jornada do hóspede
Para cada SSID de teste, verifique:
- Associação e endereçamento. O dispositivo se conecta à rede pretendida e recebe as configurações esperadas.
- Descoberta do portal. O assistente do sistema operacional e um navegador normal recebem a experiência de login pretendida.
- Autenticação. Termos, verificações de quarto, vouchers ou etapas de identidade são concluídos sem avisos de certificado.
- Autorização. O cliente recebe acesso à internet e a largura de banda ou política correta.
- Isolamento. O tráfego de convidados não pode alcançar funcionários, a gerência ou outros dispositivos de convidados além do design aprovado.
- Expiração e reentrada. Uma sessão termina conforme configurado e a próxima conexão segue o fluxo pretendido.
Teste em diferentes locais do edifício, pois um problema confinado a apenas um ponto de acesso pode indicar um problema local de uplink, switch, DHCP ou grupo de controladoras. Teste tanto em períodos de pico quanto em períodos de calmaria, já que a latência do portal e a capacidade do backend podem se comportar de maneira diferente sob carga.
Monitore as causas, não apenas as reclamações
Monitore transações de portal com falha, erros de resolução de DNS, recusas de autenticação e clientes que se associam sem receber autorização. Revise as alterações após as atualizações de firmware e confirme se a política de hóspedes ainda lida com IPv4 e IPv6 conforme planejado.
Mantenha um registro curto de incidentes para cada falha: tipo de dispositivo, sistema operacional, SSID, localização, horário, resultado do gateway, resultado do portal e resultado da autorização. Essa evidência permite que a equipe diferencie uma configuração de privacidade específica do cliente de uma regressão de configuração em toda a propriedade.
Agende revisões periódicas de segmentação juntamente com os testes do portal. Uma página de login confiável que libera os usuários em uma rede isolada incorretamente ainda deixa o hotel exposto. O acesso consistente dos hóspedes exige tanto uma jornada de autenticação funcional quanto limites aplicáveis após o hóspede estar online.
A Purple pode ajudar hotéis a combinar autenticação de WiFi para hóspedes, acesso baseado em identidade, fluxos de trabalho de portal e conectividade sem senha, mantendo a segmentação de rede e a visibilidade operacional. Visite a Purple para avaliar um caminho prático para se afastar do acesso não confiável dependente de redirecionamento e definir um piloto para a sua propriedade.