
Projetando Captive Portals B2B: Coletando Nome Registrado e Dados da Empresa
Este guia fornece aos gerentes de TI e operadores de locais de eventos uma estrutura técnica neutra em relação a fornecedores para projetar Captive Portals B2B. Ele detalha como estruturar os campos de registro para capturar o nome registrado e os dados da empresa, garantindo altas taxas de conversão, mantendo a conformidade com o GDPR e construindo inteligência em nível de conta.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Captive Portal →
Resumo Executivo
Projetar um Captive Portal B2B exige uma abordagem de arquitetura diferente de uma implantação de varejo voltada para o consumidor final. Para gerentes de TI e diretores de operações de locais em centros de conferências, hotéis e hubs de negócios, o principal objetivo não é apenas construir uma lista de e-mails genérica. O objetivo é capturar nome registrado estruturado e dados da empresa para construir inteligência em nível de conta.
Este guia técnico descreve a arquitetura de campos exata necessária para maximizar as taxas de preenchimento de formulários, ao mesmo tempo em que captura dados primários de alto valor comercial. Ele cobre o fluxo de dados técnicos do ponto de acesso ao CRM, os mecanismos específicos de conformidade com a GDPR necessários para o processamento de dados B2B e como normalizar identidades corporativas usando domínios de e-mail. Ao implementar estas recomendações independentes de fornecedor em plataformas de hardware como Cisco Meraki ou HPE Aruba, os locais de eventos podem transformar seu WiFi de visitantes de um centro de custo em um gerador mensurável de ROI comercial.
Detalhamento Técnico
Um Captive Portal intercepta a solicitação HTTP inicial do visitante e redireciona o dispositivo para uma página de login hospedada antes de conceder acesso à rede. Em um contexto B2B, os dados capturados durante esse fluxo de autenticação são altamente valiosos. No entanto, a arquitetura deve equilibrar os requisitos de coleta de dados com a fricção do usuário e as obrigações de conformidade.
A Arquitetura de Campos B2B
O modo de falha mais comum no design de Captive Portal B2B é o excesso de campos no formulário. Pesquisas demonstram consistentemente que aumentar os campos obrigatórios de dois para cinco resulta em uma queda de 20% no preenchimento do formulário. Para um profissional ocupado em um centro de conferências, um formulário de registro longo leva diretamente ao abandono da conexão.
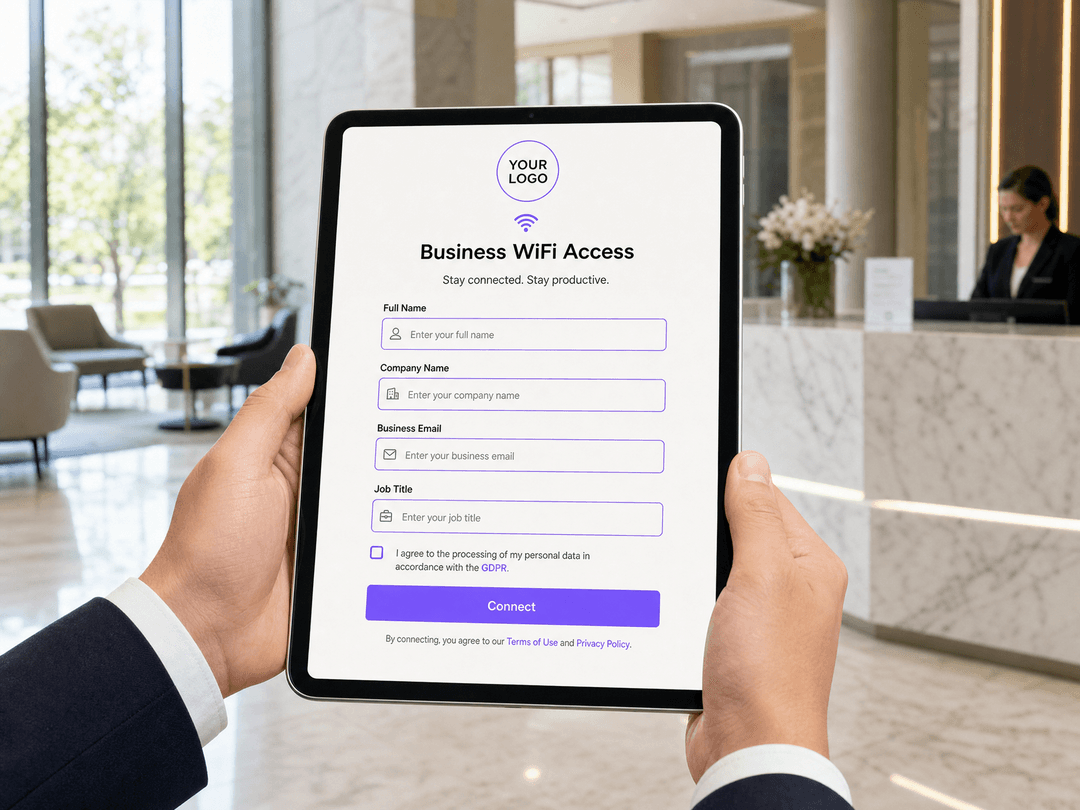
O formulário de registro B2B ideal consiste em exatamente três campos obrigatórios:
- Nome Completo: Identifica o visitante individual.
- Nome da Empresa: Fornece a afiliação comercial explícita.
- E-mail Corporativo: Serve como o ponto de contato verificado e a principal âncora de identidade.
O cargo deve ser incluído como um campo opcional. Ele fornece dados valiosos de segmentação para expositores ou patrocinadores, mas torná-lo obrigatório introduz uma fricção desnecessária.
Resolução de Identidade e Normalização de Dados
O mecanismo técnico crítico na coleta de dados B2B é o uso do domínio de e-mail para resolução de identidade, em vez de depender do campo de texto livre com o nome da empresa. Os visitantes digitarão o nome de suas empresas de forma inconsistente (ex.: "Deloitte", "Deloitte UK", "Deloitte Consulting").
Sua lógica de back-end deve normalizar essas entradas usando o sufixo do domínio de e-mail (por exemplo, @deloitte.com). Isso garante que 50 visitantes da mesma organização sejam agregados em um único perfil de conta em seu CRM, independentemente de como eles digitaram o nome da empresa. Essa abordagem também mitiga o impacto da randomização de endereços MAC (introduzida no iOS 14 e Android 10), pois o endereço de e-mail verificado permanece estável entre dispositivos e sessões.
Arquitetura Técnica e Fluxo de Dados
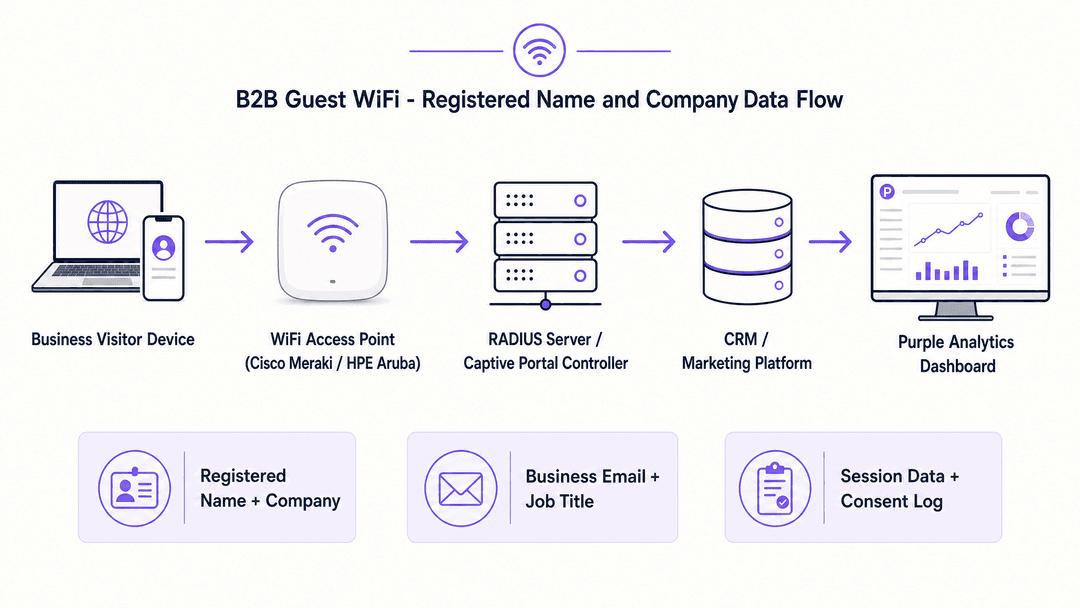
O fluxo de dados para um Captive Portal B2B em conformidade envolve quatro camadas distintas. A Purple opera como uma sobreposição em nuvem nessas camadas, integrando-se à infraestrutura existente em vez de exigir uma abordagem de substituição completa.
- Camada de Ponto de Acesso: O hardware de fornecedores como Cisco Meraki, HPE Aruba ou Juniper Mist intercepta a conexão e gerencia o redirecionamento.
- Controlador do Portal: Exibe a página de cadastro personalizada com a marca e valida os dados enviados.
- Armazenamento de Identidade: Armazena de forma segura o nome registrado, os dados da empresa e os registros de consentimento explícito.
- Integração de Analytics e CRM: Normaliza os dados e os sincroniza com plataformas de marketing ou sistemas de CRM via API.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
A implantação de um Captive Portal B2B exige uma configuração cuidadosa tanto do hardware de rede quanto do software do portal.
Passo 1: Configuração de Rede
Configure o seu SSID de visitantes para usar uma rede aberta com redirecionamento de Captive Portal. Certifique-se de que o WPA3 esteja habilitado onde for compatível com os dispositivos clientes para fornecer criptografia de transmissão, mesmo em uma rede aberta. Isole a VLAN de visitantes totalmente da rede corporativa, roteando o tráfego diretamente para o firewall.
Passo 2: Design do Portal
Crie a página de cadastro usando o conjunto mínimo de campos: Nome Completo, Nome da Empresa e E-mail Corporativo. Implemente a validação de domínio no campo de e-mail para rejeitar domínios de consumo conhecidos (por exemplo, @gmail.com, @yahoo.com) se a política do seu estabelecimento exigir estritamente endereços corporativos.
Passo 3: Arquitetura de Consentimento
Implemente caixas de seleção separadas para acesso à rede e comunicações de marketing. A caixa de seleção dos termos de serviço é obrigatória para o acesso; a caixa de seleção de marketing deve ser opcional e desmarcada por padrão.
Passo 4: Integração de CRM
Configure o webhook de API do seu controlador de portal para o seu CRM. Mapeie os campos do portal para os objetos de Contato e Conta correspondentes, usando o domínio de e-mail para gerenciar a correspondência de Contas e a eliminação de duplicatas.
Boas Práticas
Ao projetar de Captive Portals B2B, siga estas recomendações padrão do setor:
- Exija E-mails Corporativos: Para estabelecimentos B2B de alto valor, valide a inserção de e-mail para rejeitar domínios de consumo. Isso garante que os dados coletados sejam profissionalmente relevantes.* Imponha Limites de Sessão: Implemente um limite de largura de banda por dispositivo e um tempo limite de sessão (por exemplo, 4 horas). Isso evita que um único dispositivo monopolize a rede e força uma nova autenticação se o visitante permanecer por um período prolongado.
- Ofereça Login Social com Cautela: O login do LinkedIn fornece excelentes dados B2B (nome, empresa, cargo) sem a necessidade de digitação manual. Ofereça-o como uma opção, mas sempre disponibilize uma alternativa de formulário padrão, pois nem todos os visitantes autorizarão uma conexão social em um dispositivo corporativo.
Resolução de Problemas e Mitigação de Riscos
O principal risco na implantação de um Captive Portal é a não conformidade regulatória, especificamente sob o UK GDPR.
Gerenciando a Conformidade com o GDPR
A coleta de dados de nome registrado e empresa constitui processamento de dados pessoais. Você deve estabelecer uma base legal para esse processamento. Embora o interesse legítimo possa abranger dados básicos de sessão para segurança da rede, a criação de um banco de dados de marketing exige consentimento explícito nos termos do Artigo 6(1)(a).
Não condicione o consentimento. Se um visitante precisar concordar em receber e-mails de marketing para acessar o WiFi, o consentimento não é dado de forma livre e é inválido. Seu portal deve registrar o carimbo de data/hora exato do consentimento e a versão do aviso de privacidade exibido.
Retenção de Dados
Não armazene logs de sessão e registros de consentimento no mesmo sistema com a mesma política de retenção. Os logs de sessão usados para resolução de problemas devem ser excluídos após 30 dias. Os registros de consentimento devem ser mantidos pela duração do relacionamento mais dois anos para lidar com as Solicitações de Acesso do Titular dos Dados (DSARs). Use uma plataforma que autorize essas regras de retenção distintas.
ROI e Impacto no Negócio
Um Captive Portal B2B projetado adequadamente transforma o fluxo anônimo de pessoas em inteligência de contas estruturada. Para um centro de convenções, saber que 34% dos participantes pertencem a empresas do FTSE 100 apoia diretamente taxas de patrocínio e publicidade mais altas. Para um grupo hoteleiro, identificar viajantes de negócios que visitam várias propriedades permite campanhas de marketing baseadas em contas altamente direcionadas que impulsionam reservas diretas. O ROI é medido não apenas no tamanho da lista de marketing, mas nos sinais de vendas acionáveis gerados pelos dados registrados das empresas.
Podcast Informativo
Ouça nosso consultor sênior de tecnologia explicar a arquitetura técnica e os requisitos de conformidade para os Captive Portals B2B.
Definições principais
Captive Portal
Uma página web que intercepta a tentativa de conexão de um visitante e força uma interação (como registro ou autenticação) antes de conceder o acesso à rede.
O mecanismo primário para capturar dados primários e aplicar os termos de serviço em redes WiFi de convidados.
Resolução de Identidade
O processo de correspondência de pontos de dados distintos a um perfil único e unificado.
No WiFi B2B, isso significa usar o domínio de e-mail corporativo para vincular um visitante a uma conta corporativa específica, em vez de depender de endereços MAC transitórios.
Randomização de Endereço MAC
Um recurso de privacidade em sistemas operacionais móveis modernos que gera um endereço de hardware temporário e específico da rede para evitar o rastreamento entre redes.
Força as equipes de TI a dependerem de dados autenticados (como endereços de e-mail) em vez de identificadores de hardware para análise de visitantes.
Normalização de Dados
O processo de estruturação e padronização de dados para eliminar redundâncias e inconsistências.
Crucial para portais B2B onde os visitantes podem digitar "IBM", "IBM UK" ou "I.B.M." - a normalização agrupa estes sob o domínio ibm.com.
Consentimento do Artigo 6(1)(a)
A base legal do GDPR que exige uma indicação livre, específica, informada e inequívoca da vontade do titular dos dados.
A base legal necessária para adicionar um visitante de WiFi a um banco de dados de marketing.
Interesses Legítimos do Artigo 6(1)(f)
A base legal do GDPR que permite o processamento de dados se for necessário para os interesses legítimos da organização, desde que não se sobreponha aos direitos do usuário.
Pode ser usado para justificar o processamento de dados básicos de sessão para segurança de rede, mas geralmente é insuficiente para a coleta de dados de marketing B2B.
Servidor RADIUS
Remote Authentication Dial-In User Service; um protocolo de rede que fornece gerenciamento centralizado de autenticação, autorização e tarifação (accounting) via RADIUS.
O sistema de back-end que se comunica com o controlador do portal para autorizar o endereço MAC do dispositivo assim que o registro for concluído.
Isolamento de VLAN
A configuração de switches de rede para separar o tráfego específico em sua própria rede local virtual.
Uma prática de segurança obrigatória que garante que o tráfego de WiFi de visitantes não acesse os recursos internos da rede corporativa.
Exemplos práticos
Um centro de conferências em um distrito financeiro que realiza 200 eventos anualmente precisa capturar dados acionáveis dos participantes para justificar o aumento nas taxas de patrocínio. Atualmente, o portal de WiFi deles solicita 8 campos, resultando em uma taxa de abandono de 45% e dados de empresas inconsistentes.
O local substituiu o formulário de 8 campos por um portal B2B estruturado que exige apenas Nome Completo, Nome da Empresa e E-mail Corporativo, além de um campo opcional de Cargo. Eles implementaram uma normalização no back-end usando o domínio de e-mail para agregar os visitantes em contas de empresas canônicas.
Um grupo hoteleiro com 45 propriedades deseja identificar clientes corporativos que utilizam frequentemente as instalações de reuniões em vários locais, mas os dados do portal atual estão isolados por propriedade e dependem de endereços MAC, que são cada vez mais randomizados por dispositivos iOS e Android.
O grupo padronizou um único modelo de portal B2B em todas as 45 propriedades. Eles mudaram a lógica de resolução de identidade, deixando de usar o endereço MAC e ancorando-a inteiramente no endereço de E-mail Corporativo verificado, coletado no registro, armazenando todos os dados em um CRM centralizado.
Questões práticas
Q1. Sua equipe de marketing deseja adicionar os menus suspensos 'Setor de Atuação' e 'Tamanho da Empresa' ao portal de login de WiFi do centro de convenções para melhorar a qualificação de leads. Como a equipe de TI deve responder?
Dica: Considere o impacto do tamanho do formulário nas taxas de abandono de conexão.
Ver resposta modelo
A TI deve desaconselhar a adição desses campos. Aumentar o tamanho do formulário causará uma queda significativa nas taxas de preenchimento, resultando em menos leads no total. Em vez disso, a TI deve recomendar a captura apenas do E-mail Corporativo e o uso de uma ferramenta de enriquecimento de dados de terceiros integrada ao CRM para anexar automaticamente o 'Setor de Atuação' e o 'Tamanho da Empresa' com base no domínio do e-mail.
Q2. Um operador de local sugere tornar obrigatória a caixa de seleção de consentimento de marketing para que possam construir seu banco de dados mais rapidamente. Qual é a resposta técnica e de conformidade?
Dica: Revise os requisitos para consentimento válido nos termos do Artigo 6(1)(a) do GDPR.
Ver resposta modelo
Essa abordagem viola o GDPR. O consentimento deve ser 'livremente concedido'. Se o acesso ao WiFi for condicionado à aceitação de comunicações de marketing, o consentimento é considerado condicionado (viculado) e legalmente inválido. O portal deve separar a aceitação obrigatória dos termos de serviço da opção voluntária de marketing (opt-in).
Q3. O painel de análise mostra 500 endereços MAC exclusivos conectados durante um evento corporativo de dois dias, mas o CRM mostra apenas 280 endereços de e-mail registrados. Qual é a causa técnica mais provável?
Dica: Considere os recursos de privacidade dos sistemas operacionais móveis modernos.
Ver resposta modelo
Essa discrepância é provavelmente causada pela randomização de endereços MAC em dispositivos iOS e Android. O dispositivo de um único usuário pode gerar um novo endereço MAC ao se reconectar ou retornar no dia seguinte, inflando a contagem de hardware. A contagem do CRM de 280 endereços de e-mail registrados é a métrica precisa para os visitantes humanos reais.
Continue a ler esta série
Ubiquiti UniFi guest portal not redirecting: causes and fixes
Este guia isola uma falha de redirecionamento do portal de convidados UniFi seguindo a sequência do status do convidado, redirecionamento, rota de pré-autorização e autorização do controlador. Ele oferece às equipes de TI do local um método fundamentado para lidar com a confusão entre rede de convidados e Hotspot, redirecionamentos para portais externos, requisitos atuais de conta do UniFi OS e testes de isolamento de DNS.
Cisco Meraki splash page não está funcionando: um fluxograma de solução de problemas
Este guia prático do dia a dia isola onde um fluxo de splash da Cisco Meraki falhou: autorização do cliente, início de redirecionamento HTTP, acessibilidade do walled-garden ou sign-on RADIUS. Ele oferece às equipes de TI do local um caminho de evidências controlado, para que possam restaurar o Guest WiFi sem fazer alterações amplas em um ambiente ativo.
Guia de Configuração de WiFi para Visitantes Corporativos: Segmentação por VLAN, Segurança e Portais Captivos
Este guia técnico mostra às equipes de TI como configurar o WiFi para Visitantes como um serviço de acesso à internet controlado, usando segmentação por VLAN, política de firewall e um Captive Portal. Ele também explica como os formulários de registro e controles de integração do Purple oferecem suporte a uma experiência de visitante proporcional, sem enfraquecer o limite em torno dos sistemas operacionais, de pagamento e da equipe.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.